La campaña de pulverización de contraseñas vinculada a Irán está dirigida a más de 300 organizaciones israelíes de Microsoft 365

Se sospecha que un actor de amenazas del nexo con Irán está detrás de una campaña de pulverización de contraseñas dirigida a entornos de Microsoft 365 en Israel y los Emiratos Árabes Unidos en medio del conflicto en curso en el Medio Oriente.

La actividad, considerada en curso, se llevó a cabo en tres oleadas de ataques distintas que tuvieron lugar el 3 de marzo, el 13 de marzo y el 23 de marzo de 2026, según Check Point.

«La campaña se centra principalmente en Israel y los Emiratos Árabes Unidos, impactando a más de 300 organizaciones en Israel y más de 25 en los Emiratos Árabes Unidos», dijo la empresa israelí de ciberseguridad. dicho. «También se observó actividad asociada con el mismo actor contra un número limitado de objetivos en Europa, Estados Unidos, Reino Unido y Arabia Saudita».

Se considera que la campaña se ha dirigido a entornos de nube de entidades gubernamentales, municipios, organizaciones de tecnología, transporte, sector energético y empresas del sector privado de la región.

La pulverización de contraseñas es una forma de ataque de fuerza bruta en la que un actor de amenazas intenta utilizar una única contraseña común contra varios nombres de usuario en la misma aplicación. También se considera una forma más eficaz de descubrir credenciales débiles a escala sin activar defensas que limiten la velocidad.

Ciberseguridad

Check Point dijo que se sabe que la técnica fue adoptada por grupos de hackers iraníes como Peach Sandstorm y Gray Sandstorm (anteriormente DEV-0343) en el pasado para infiltrarse en las redes objetivo.

Básicamente, la campaña se desarrolla en tres fases: escaneo agresivo o pulverización de contraseñas realizado desde los nodos de salida de Tor, seguido de la realización del proceso de inicio de sesión y la filtración de datos confidenciales, como el contenido del buzón.

«El análisis de los registros de M365 sugiere similitudes con Gray Sandstorm, incluido el uso de herramientas del equipo rojo para realizar estos ataques a través de nodos de salida Tor», dijo Check Point. «El actor de amenazas utilizó nodos VPN comerciales alojados en AS35758 (Rachamim Aviel Twito), lo que se alinea con la actividad reciente vinculada a las operaciones del nexo con Irán en el Medio Oriente».

Para contrarrestar la amenaza, se recomienda a las organizaciones que supervisen los registros de inicio de sesión en busca de signos de pulverización de contraseñas, apliquen controles de acceso condicional para limitar la autenticación a ubicaciones geográficas aprobadas, apliquen la autenticación multifactor (MFA) para todos los usuarios y habiliten registros de auditoría para la investigación posterior al compromiso.

Irán revive las operaciones clave de Pay2

La divulgación se produce cuando una organización de atención médica estadounidense fue atacada a fines de febrero de 2026 por Pay2Key, una banda de ransomware iraní con vínculos con el gobierno del país. La operación de ransomware como servicio (RaaS), que tiene vínculos con el grupo Fox Kitten, surgió por primera vez en 2020.

La variante implementada en el ataque es una actualización de campañas anteriores observadas en julio de 2025, que utiliza técnicas mejoradas de evasión, ejecución y antiforenses para lograr sus objetivos. Según Beazley Security y Halcyon, no se exfiltró ningún dato durante el ataque, un cambio con respecto al manual de doble extorsión del grupo.

Se dice que el ataque aprovechó una ruta de acceso indeterminada para violar la organización, utilizando una herramienta legítima de acceso remoto como TeamViewer para establecer un punto de apoyo, luego recolectar credenciales para el movimiento lateral, desarmar Microsoft Defender Antivirus al señalar falsamente que un producto antivirus de terceros está activo, inhibir la recuperación, implementar ransomware, enviar una nota de rescate y borrar registros para cubrir las pistas.

«Al borrar los registros al final de la ejecución en lugar de al principio, los actores garantizan que incluso se borre la propia actividad del ransomware, no solo lo que la precedió», Halcyon dicho.

Entre los cambios clave que el grupo promulgó tras su regreso el año pasado estuvo ofrecer a sus afiliados un recorte del 80% de las ganancias del rescate, frente al 70%, por participar en ataques contra los enemigos de Irán. Un mes después, se detectó en libertad una variante para Linux del ransomware Pay2Key.

Ciberseguridad

«La muestra se basa en la configuración, requiere privilegios de nivel raíz para su ejecución y está diseñada para atravesar un amplio alcance del sistema de archivos, clasificar montajes y cifrar datos usando ChaCha20 en modo total o parcial», Ilia Kulmin, investigadora de Morphisec dicho en un informe publicado el mes pasado.

«Antes del cifrado, debilita las defensas y elimina la fricción al detener servicios, eliminar procesos, deshabilitar SELinux y AppArmor e instalar una entrada cron en el momento del reinicio. Esto permite que el cifrador se ejecute más rápido y sobreviva a los reinicios».

En marzo de 2026, Halcyon también reveló que el administrador del ransomware Sicarii, Uke, instó a los operadores proiraníes a utilizar Baqiyat 313 Locker (también conocido como BQTlock) debido a la afluencia de solicitudes de afiliados. BQTLock, que opera con motivos propalestinos, ha apuntado a los Emiratos Árabes Unidos, Estados Unidos e Israel desde julio de 2025.

«Irán tiene un largo historial de uso de operaciones cibernéticas para tomar represalias contra desaires políticos percibidos», dijo la empresa de ciberseguridad. dicho. «El ransomware se incorpora cada vez más a estas operaciones, con campañas de ransomware que desdibujan la línea entre la extorsión criminal y el sabotaje patrocinado por el Estado».

La campaña de suplantación de identidad de CERT-UA difundió el malware AGEWHEEZE en 1 millón de correos electrónicos – CYBERDEFENSA.MX

El Equipo de Respuesta a Emergencias Informáticas de Ucrania (CERT-UA) ha revelado detalles de una nueva campaña de phishing en la que se suplantó la propia agencia de ciberseguridad para distribuir una herramienta de administración remota conocida como AGEWHEEZE.

Como parte de los ataques, los actores de amenazas, rastreados como UAC-0255envió correos electrónicos el 26 y 27 de marzo de 2026, haciéndose pasar por CERT-UA para distribuir un archivo ZIP protegido con contraseña alojado en Files.fm e instó a los destinatarios a instalar el «software especializado».

Los objetivos de la campaña incluyeron organizaciones estatales, centros médicos, empresas de seguridad, instituciones educativas, instituciones financieras y empresas de desarrollo de software. Algunos de los correos electrónicos fueron enviados desde la dirección de correo electrónico «incidents@cert-ua[.]tecnología.»

Ciberseguridad

El archivo ZIP («CERT_UA_protection_tool.zip») está diseñado para descargar malware empaquetado como software de seguridad de la agencia. El malware, según CERT-UA, es un troyano de acceso remoto con nombre en código AGEWHEEZE.

AGEWHEEZE, un malware basado en Go, se comunica con un servidor externo («54.36.237[.]92») sobre WebSockets y admite una amplia gama de comandos para ejecutar comandos, realizar operaciones con archivos, modificar el portapapeles, emular el mouse y el teclado, tomar capturas de pantalla y administrar procesos y servicios. También crea persistencia mediante el uso de una tarea programada, modificando el Registro de Windows o agregándose al directorio de Inicio.

Se considera que el ataque no tuvo éxito en gran medida. «No se identificaron más que unos pocos dispositivos personales infectados pertenecientes a empleados de instituciones educativas de diversas formas de propiedad», dijo la agencia. «Los especialistas del equipo brindaron la asistencia metodológica y práctica necesaria».

Un análisis del sitio web falso «cert-ua»[.]tech» ha revelado que probablemente se generó con la ayuda de herramientas de inteligencia artificial (IA), y el código fuente HTML también incluye un comentario: «С Любовью, КИБЕР СЕРП», que significa «Con amor, CYBER SERP».

En publicaciones en Telegram, Cyber ​​Serp afirma que son «operadores cibernéticos de Ucrania». El canal Telegram fue creado en noviembre de 2025 y cuenta con más de 700 suscriptores.

Ciberseguridad

El actor de amenazas también dijo que los correos electrónicos de phishing se enviaron a 1 millón de ucras.[.]buzones de correo netos como parte de la campaña, y que más de 200.000 dispositivos han sido comprometidos. «No somos bandidos: el ciudadano ucraniano medio nunca sufrirá como resultado de nuestras acciones», afirmó. dicho en una publicación.

El mes pasado, Cyber ​​Serp asumió la responsabilidad por una presunta violación de la empresa ucraniana de ciberseguridad Cipher, afirmando que obtuvo un volcado completo de los servidores, incluida una base de datos de clientes y el código fuente de su línea de productos CIPS, entre otros.

En un comunicado en su sitio web, Cipher admitido que los atacantes comprometieron las credenciales de un empleado de una de sus empresas de tecnología pero dijeron que su infraestructura estaba funcionando normalmente. El usuario infectado tuvo acceso a un único proyecto, que no contenía datos confidenciales, añadió.

Las cuestiones geopolíticas entre Europa y China impulsan una renovada campaña de ciberespionaje

Un grupo de ciberespionaje chino ha vuelto a centrar su mirada en Europa después de años de centrarse en otras partes del mundo, según una investigación de Proofpoint publicada el miércoles.

El aumento comenzó a mediados de 2025, con una serie de problemas surgiendo entre China y Europa, la empresa dijo. Proofpoint etiqueta al grupo vinculado al gobierno TA416, pero otras empresas lo siguen como Twill Typhoon, Mustang Panda u otros nombres.

«Este enfoque renovado se centró principalmente en personas o buzones de correo asociados con misiones diplomáticas y delegaciones ante la OTAN y la UE», escribieron Mark Kelly y Georgi Mladenov de Proofpoint. «El regreso de TA416 a los objetivos del gobierno europeo se produjo durante el aumento de las tensiones entre la UE y China sobre el comercio, la guerra entre Rusia y Ucrania y las exportaciones de tierras raras, y comenzó inmediatamente después de la 25ª cumbre UE-China».

Por otra parte, el mismo grupo comenzó a atacar Oriente Medio en marzo después del inicio del conflicto en Irán, algo que nunca antes se había visto haciendo, descubrió Proofpoint.

«Esto se alinea con una tendencia observada por Proofpoint de que algunos actores de amenazas alineados con el Estado cambian sus objetivos hacia el gobierno de Medio Oriente y entidades diplomáticas después de la guerra», dijo la firma. «Esto probablemente refleja un esfuerzo por reunir inteligencia regional sobre el estado, la trayectoria y las implicaciones geopolíticas más amplias del conflicto».

TA416 estuvo activo en Europa en 2022 y 2023, coincidiendo con el inicio de la guerra entre Ucrania y Rusia, pero luego se alejó del continente, según los investigadores. Su atención se centró en el sudeste asiático, Taiwán y Mongolia durante un par de años.

El enfoque del grupo en Europa hasta principios de 2026 utilizó una variedad de métodos de entrega de malware y errores web, incluido el establecimiento de reconocimiento mediante señuelos colgantes sobre el envío de tropas de Europa a Groenlandia. También incluía correos electrónicos de phishing sobre preocupaciones humanitarias, solicitudes de entrevistas y propuestas de colaboración, dijo Proofpoint.

«Durante este período, TA416 alteró repetidamente sus cadenas de infección iniciales mientras mantenía el objetivo constante de cargar la puerta trasera PlugX personalizada del grupo a través de tríadas de carga lateral de DLL», escribieron los investigadores.

El de Proofpoint no es el único informe reciente sobre grupos de ciberespionaje chinos que apuntan a Europa, con otro enfocado en solicitudes de LinkedIn para la OTAN y las instituciones europeas.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Silver Fox amplía la campaña cibernética de Asia con AtlasCross RAT y dominios falsos – CYBERDEFENSA.MX

Los usuarios de habla china son el objetivo de una campaña activa que utiliza dominios con errores tipográficos que se hacen pasar por marcas de software confiables para entregar un troyano de acceso remoto previamente indocumentado llamado AtlasCross RAT.

«La operación cubre clientes VPN, mensajería cifrada, herramientas de videoconferencia, rastreadores de criptomonedas y aplicaciones de comercio electrónico, con once dominios de entrega confirmados que se hacen pasar por marcas como Surfshark VPN, Signal, Telegram, Zoom, Microsoft Teams y otras», dijo la empresa de ciberseguridad con sede en Alemania Hexastrike. dicho en un informe publicado la semana pasada.

La actividad se ha atribuido a un grupo de cibercrimen chino llamado Silver Fox, al que también se le sigue como SwimSnake, The Great Thief of Valley (o Valley Thief), UTG-Q-1000 y Void Arachne.

El descubrimiento de AtlasCross RAT representa una evolución del arsenal del actor de amenazas a partir de derivados de Gh0st RAT como ValleyRAT (también conocido como Winos 4.0), Gh0stCringe y HoldingHands RAT (también conocido como Gh0stBins).

Las cadenas de ataques implican el uso de sitios web falsos como señuelo para engañar a los usuarios para que descarguen archivos ZIP que contienen un instalador que coloca un binario troyanizado de Autodesk junto con la aplicación señuelo legítima.

El instalador troyanizado de AutoDesk, a su vez, inicia un cargador de código shell que descifra una configuración integrada de Gh0st RAT para extraer los detalles de comando y control (C2) y luego descarga una carga útil de código shell de segunda etapa desde «bifa668″.[.]com» a través de TCP en el puerto 9899, ​​lo que finalmente conduce a la ejecución de AtlasCross RAT en la memoria.

Ciberseguridad

La mayoría de los sitios web falsos se registraron en un solo día, el 27 de octubre de 2025, lo que indica un enfoque deliberado detrás de la campaña. La lista de dominios de entrega de malware confirmados se muestra a continuación:

  • aplicación-zoom.com (Zoom)
  • eyy-eyy.com (desconocido)
  • kefubao-pc.com (KeFuBao, un software chino de atención al cliente para comercio electrónico)
  • quickq-quickq.com (QuickQ VPN)
  • signal-signal.com (Señal)
  • telegrtam.com.cn (Telegrama)
  • trezor-trezor.com (Trezor)
  • ultraviewer-cn.com (UltraViewer)
  • wwtalk-app.com (WangWang)
  • www-surfshark.com (VPN de Surfshark)
  • www-teams.com (equipos de Microsoft)

Se ha descubierto que todos los paquetes de instalación identificados llevan el mismo certificado de firma de código de validación extendida robado emitido a DUC FABULOUS CO.,LTD, una entidad vietnamita registrada en Hanoi. El hecho de que el mismo certificado haya sido usado en otras campañas de malware no relacionadas ha planteado la posibilidad de una reutilización generalizada dentro del ecosistema cibercriminal para dar a las cargas maliciosas un barniz de legitimidad y eludir los controles de seguridad.

«El RAT incorpora el marco PowerChell, un motor de ejecución nativo de C/C++ PowerShell que aloja .NET CLR directamente dentro del proceso de malware y desactiva AMSI, ETW, modo de lenguaje restringido y el registro de ScriptBlock antes de ejecutar cualquier comando», dijo Hexastrike. «El tráfico C2 se cifra con ChaCha20 utilizando claves aleatorias por paquete generadas mediante RNG de hardware».

AtlasCross RAT viene con capacidades para facilitar la inyección de DLL dirigida en WeChat, secuestro de sesiones RDP, terminación activa de conexiones a nivel TCP de productos de seguridad chinos (por ejemplo, 360 Safe, Huorong, Kingsoft y QQ PC Manager) en lugar de utilizar la técnica Bring Your Own Vulnerable Driver (BYOVD), operaciones de archivos y shell, y creación persistente de tareas programadas.

«AtlasAgent/AtlasCross RAT representa la evolución actual de las herramientas del grupo, basándose en las bases del protocolo Gh0st RAT consistentes con el linaje ValleyRAT y Winos 4.0», añadió la compañía. «La incorporación del marco PowerChell y una cadena de derivación de seguridad integral marca una mejora significativa de la capacidad».

En un informe publicado a principios de este mes, el proveedor de seguridad chino Knownsec 404 caracterizó a Silver Fox como una de las «amenazas cibernéticas más activas» de los últimos años, dirigida al personal directivo y financiero de las organizaciones a través de WeChat, QQ, correos electrónicos de phishing y sitios de herramientas falsas para infectarlos con malware que permita el control remoto, el robo de datos y el fraude financiero.

«La estrategia de dominios de Silver Fox depende de una gran imitación de los dominios oficiales combinados con un etiquetado regional para eliminar las sospechas de los usuarios», dijo la empresa. dicho. «Los operadores utilizan un enfoque múltiple (errores tipográficos, secuestro de dominios y manipulación de DNS) para crear una fachada de legitimidad».

También se ha observado que campañas de ataque recientes pasan de ValleyRAT entregado a través de archivos adjuntos PDF maliciosos en correos electrónicos de phishing dirigidos a organizaciones taiwanesas a abusar de una herramienta china legítima pero mal configurada de monitoreo y administración remota (RMM) llamada SyncFuture TSM, y luego a implementar un ladrón basado en Python disfrazado de una aplicación de WhatsApp.

Estos ataques se han dirigido a entidades en Japón, Malasia, Filipinas, Tailandia, Indonesia, Singapur e India desde al menos diciembre de 2025. Algunos aspectos de la campaña fueron destacados previamente por eSentire en enero de 2026, y los ataques utilizaron señuelos con temas fiscales para apuntar a usuarios indios con el malware Blackmoon.

Ciberseguridad

El uso de ValleyRAT por parte de Silver Fox junto con herramientas RMM y un ladrón personalizado destaca un arsenal flexible que permite al adversario adaptar rápidamente sus cadenas de infección y realizar operaciones estratégicas avanzadas en conjunto con campañas con fines de lucro en el sur de Asia, mientras mantiene el acceso a largo plazo a los sistemas comprometidos.

«El grupo mantiene un modelo de doble vía, ejecutando campañas amplias y oportunistas junto con sus operaciones más sofisticadas mediante la evolución continua de sus herramientas», dijo la empresa francesa de ciberseguridad Sekoia. dicho. «La segunda y tercera campañas basadas en la herramienta RMM y el ladrón Python parecen alinearse más estrechamente con el cibercrimen oportunista que con las operaciones APT».

A partir de la semana pasada, el grupo de hackers también ha sido atribuido a una campaña activa de phishing que utiliza señuelos persuasivos de phishing relacionados con violaciones de cumplimiento tributario, ajustes salariales, cambios de puesto de trabajo y planes de propiedad de acciones de los empleados para identificar a los fabricantes japoneses y otras empresas e infectarlos con ValleyRAT.

«Una vez implementado, ValleyRAT permite al actor tomar control remoto de la máquina comprometida, recopilar información confidencial, monitorear la actividad del usuario y mantener la persistencia en el entorno objetivo», ESET dicho. «Esto puede permitir al atacante profundizar en la red, robar datos confidenciales o preparar etapas adicionales de un ataque».

Los investigadores dicen que la campaña de robo de credenciales utilizó inteligencia artificial para generar evasión «en cada etapa»

Una nueva campaña de robo de credenciales basada en malware, que los investigadores denominan «DeepLoad», ha estado infectando entornos de TI empresariales en el pasado.

en un informe publicado el lunes, los investigadores de IA de ReliaQuest, Thassanai McCabe y Andrew Currie, dicen que la característica más relevante de este ataque es la forma en que utiliza la inteligencia artificial y otras ingenierías “para derrotar los controles en los que confían la mayoría de las organizaciones, convirtiendo la acción de un usuario en un acceso persistente y de robo de credenciales”.

DeepLoad se entrega a las víctimas mediante técnicas de ingeniería social «QuickFix», como mensajes falsos del navegador o páginas de error. Si el usuario cae en la trampa, los desarrolladores de malware (o más probablemente sus herramientas de inteligencia artificial) se esfuerzan mucho en crear evasión de la tecnología de seguridad «en cada etapa» de la cadena de ataque.

El cargador «entierra el código funcional bajo miles de asignaciones de variables sin sentido» y la carga útil se ejecuta detrás de un proceso de pantalla de bloqueo de Windows que es «pasado por alto por las herramientas de seguridad» que monitorean las amenazas. ReliaQuest dijo que «el gran volumen» de relleno de código probablemente descarta la participación únicamente humana.

«Evaluamos con gran confianza que se utilizó IA para construir esta capa de ofuscación», escriben McCabe y Currie. «Si es así, las organizaciones deberían esperar actualizaciones frecuentes del malware y menos tiempo para adaptar la cobertura de detección entre oleadas».

DeepLoad puede robar credenciales mediante el registro de teclas en tiempo real, e incluso si los equipos de seguridad bloquean el cargador inicial, pudo persistir a través de contingencias de respaldo.

«En los incidentes que investigamos, el cargador se propagó a las unidades USB conectadas, lo que significa que es poco probable que el host inicial sea el único sistema afectado», escribieron McCabe y Currie. «Incluso después de la limpieza, un mecanismo de persistencia oculto no abordado por los flujos de trabajo de remediación estándar volvió a ejecutar el ataque tres días después».

La investigación de ReliaQuest ofrece más evidencia de que durante el año pasado, algunas prácticas tradicionales de ciberseguridad estática, como la búsqueda de firmas de malware o patrones basados ​​en archivos, pueden volverse obsoletas rápidamente, ya que los modelos de IA pueden generar infinitas variaciones de herramientas de ataque con firmas únicas.

Otras organizaciones como Google y Anthropic han estado haciendo sonar la alarma de que los ciberataques mejorados por IA están reduciendo drásticamente el tiempo que los defensores deben responder a un compromiso.

En la Conferencia RSA celebrada este año en San Francisco, los expertos dijeron a CyberScoop que los próximos dos años serán una “tormenta perfecta” que favorecerá las ofensivas impulsadas por la IA, en la que los ciberdelincuentes y los Estados-nación adaptarán más rápidamente la tecnología para añadir mayor velocidad y escala a sus ataques que sus homólogos defensivos.

McCabe y Currie dicen que el probable uso continuo de la IA para frustrar el seguimiento del análisis estático significa que los defensores tendrán que cambiar su atención hacia otros indicadores de compromiso.

«Según lo que hemos observado, las organizaciones deben priorizar la detección de comportamiento en tiempo de ejecución, no el escaneo basado en archivos, para detectar esta campaña (y otras similares) temprano», escribieron.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Tres grupos vinculados a China apuntan al gobierno del sudeste asiático en la campaña cibernética 2025 – CYBERDEFENSA.MX

Tres grupos de actividades de amenazas alineados con China han apuntado a una organización gubernamental en el sudeste asiático como parte de lo que se ha descrito como una «operación compleja y con buenos recursos».

Las campañas han llevado a la implementación de varias familias de malware, incluidas HIUPAN (también conocido como USBFect, MISTCLOAK o U2DiskWatch), PUBLOAD, EggStremeFuel (también conocido como RawCookie), EggStremeLoader (también conocido como Gorem RAT), MASOL RAT, PoshRATTrackBak Stealer, RawCookie, Hypnosis Loader y FluffyGh0st.

Ciberseguridad

El actividad se ha atribuido a los siguientes grupos:

  • Junio ​​- agosto de 2025: Mustang Panda (también conocido como Stately Taurus).
  • Marzo – septiembre de 2025: CL-STA-1048, que se superpone con grupos documentados públicamente bajo los apodos Earth Estries y Crimson Palace.
  • Abril y agosto de 2025: CL-STA-1049, que se superpone con un grupo documentado públicamente conocido como Unfading Sea Haze.
Cronograma de actividades

«Estos grupos de actividades se superponen con campañas informadas públicamente destinadas a establecer un acceso persistente», dijeron los investigadores de la Unidad 42 de Palo Alto Networks, Doel Santos y Hiroaki Hara. dicho. «La superposición significativa de tácticas, técnicas y procedimientos (TTP) con campañas conocidas alineadas con China sugiere que los grupos y el grupo de amenaza tienen un objetivo de interés común, coordinando potencialmente sus esfuerzos».

Cadena de infección de CL-STA-1048 26m

La actividad de Mustang Panda, registrada entre el 1 de junio y el 15 de agosto de 2025, implicó el uso de un malware basado en USB conocido como HIUPAN para entregar la puerta trasera PUBLOAD mediante una DLL maliciosa con nombre en código Claimloader. El primer uso registrado de las fechas de Claimloader por parte del actor de amenazas volver a finales de 2022 en ataques contra organizaciones gubernamentales en Filipinas.

Un análisis adicional de la red de víctimas ha descubierto la implementación de COOLCLIENT, otra puerta trasera conocida atribuida a Mustang Panda durante más de tres años. Admite descarga/carga de archivos, grabación de pulsaciones de teclas, tunelización de paquetes y captura de información de mapas de puertos.

Ciberseguridad

Las herramientas utilizadas por CL-STA-1048 varían ya que son ruidosas.

  • EggStremeFuel, una puerta trasera liviana que está equipada para descargar/cargar archivos, enumerar archivos y directorios, iniciar o finalizar un shell inverso, enviar la dirección IP global actual y actualizar la configuración C2.
  • EggStremeLoader, otro componente del marco de malware EggStreme lanzado por EggStremeFuel. Admite 59 comandos de puerta trasera para respaldar un robo de datos extenso. Esto incluye una variante que facilita la descarga/carga de archivos a través de Dropbox.
  • MASOL RAT (también conocido como Backdr-NQ), un troyano de acceso remoto con funciones de descarga/carga de archivos y ejecución de comandos arbitrarios.
  • TrackBak, un ladrón de información que recopila registros, datos del portapapeles, información de red y archivos de las unidades.

La actividad vinculada a CL-STA-1049, por otro lado, implica el uso de un novedoso cargador de DLL llamado Hypnosis Loader, que se inicia mediante carga lateral de DLL, para finalmente instalar FluffyGh0st RAT. El vector de acceso inicial exacto utilizado por CL-STA-1048 y CL-STA-1049 aún no está claro.

«La convergencia de estos grupos de actividades, todos los cuales muestran vínculos con actores conocidos alineados con China, apunta a un esfuerzo coordinado para lograr un objetivo estratégico común», dijo la Unidad 42. «La metodología de los atacantes indica que pretendían obtener acceso persistente y a largo plazo a redes gubernamentales sensibles, no sólo causar interrupciones».

TA446 implementa el kit de explotación DarkSword para iOS en una campaña de phishing dirigida – CYBERDEFENSA.MX

Punto de prueba tiene revelado detalles de una campaña de correo electrónico dirigida en la que actores de amenazas con vínculos con Rusia están aprovechando el kit de explotación DarkSword recientemente revelado para apuntar a dispositivos iOS.

La actividad se ha atribuido con gran confianza al grupo de amenazas patrocinado por el estado ruso conocido como TA446, que también es rastreado por la comunidad de ciberseguridad más amplia bajo los apodos Callisto, COLDRIVER y Star Blizzard (anteriormente SEABORGIUM). Se considera que está afiliado al Servicio Federal de Seguridad (FSB) de Rusia.

El grupo de hackers es conocido por sus campañas de phishing dirigidas a recopilar credenciales de objetivos de interés. Sin embargo, los ataques organizados por el actor de amenazas durante el año pasado se dirigieron a las cuentas de WhatsApp de las víctimas y aprovecharon varias familias de malware personalizadas para robar datos confidenciales.

Ciberseguridad

La última actividad, destacada por Punto de prueba y Malforsimplica el uso de correos electrónicos falsos de «invitación a discusión» que suplantan al Atlantic Council para facilitar la entrega de GHOSTBLADE, un malware de minería de datos, a través del kit de explotación DarkSword. Los correos electrónicos fueron enviados por remitentes comprometidos el 26 de marzo de 2026. Uno de los destinatarios de correo electrónico era Leonid Vólkovun destacado político de la oposición rusa y director político de la Fundación Anticorrupción.

Se dice que un análisis automatizado activado por las herramientas de seguridad de Proofpoint ha redirigido a un documento PDF señuelo benigno, probablemente debido al filtrado del lado del servidor implementado para llevar solo a los navegadores de iPhone al kit de exploits.

«No hemos observado anteriormente que TA446 apunte a las cuentas de iCloud de los usuarios o a los dispositivos Apple, pero la adopción del kit de explotación DarkSword iOS filtrado ahora ha permitido al actor apuntar a dispositivos iOS», dijo Proofpoint.

La firma de seguridad empresarial también señaló que el volumen de correos electrónicos del actor de amenazas ha sido «significativamente mayor» en las últimas dos semanas, y agregó que estos ataques conducen al despliegue de una puerta trasera conocida denominada MAYBEROBOT a través de archivos ZIP protegidos con contraseña.

El uso de DarkSword por parte del grupo también ha sido corroborado por el hecho de que un cargador DarkSword subido a VirusTotal se ha encontrado que hace referencia a «escofiringbijou[.]com«, un dominio de segunda etapa atribuido al actor de la amenaza.

Un escaneo de URL[.]el resultado io tiene reveló que el dominio controlado por TA446 ha servido al kit de explotación DarkSword, incluido el redirector inicial, el cargador de explotación, la ejecución remota de código y los componentes de omisión del Código de autenticación de puntero (PAC). Sin embargo, no hay evidencia de que se hayan entregado escapes de la zona de pruebas.

Se sospecha que el TA446 está reutilizando el kit de exploits DarkSword para la recolección de credenciales y de inteligencia, y Proofpoint señaló que el objetivo observado en la campaña de correo electrónico fue «mucho más amplio de lo habitual» e incluyó al gobierno, grupos de expertos, entidades de educación superior, financieras y legales.

Ciberseguridad

Esto, a su vez, ha planteado la posibilidad de que el actor de amenazas esté aprovechando la nueva capacidad que ofrece DarkSword como parte de una campaña oportunista contra un conjunto de objetivos más amplio.

El desarrollo se produce cuando Apple comenzó a enviar notificaciones de pantalla de bloqueo a iPhones y iPads que ejecutan versiones anteriores de iOS y iPadOS para alertar a los usuarios sobre ataques basados ​​en la web e instarlos a instalar la actualización para bloquear la amenaza. Este paso inusual indica que la empresa lo está tratando como una amenaza lo suficientemente amplia que requiere la atención inmediata de los usuarios.

La advertencia de Apple también coincide con la filtración de una nueva versión de DarkSword en GitHub, lo que genera preocupaciones de que podrían democratizar el acceso a exploits de estados-nación, cambiando fundamentalmente el panorama de amenazas móviles.

Justin Albrecht, investigador principal de Lookout, dijo que la versión filtrada, plug-and-play, permite incluso a actores de amenazas no calificados implementar el kit de espionaje avanzado de iOS, convirtiéndolo en malware básico.

«DarkSword refuta la creencia común de que los iPhone son inmunes a las amenazas cibernéticas y que los ataques móviles avanzados sólo se utilizan en esfuerzos dirigidos contra gobiernos y funcionarios de alto rango», añadió Albrecht.

La campaña fantasma utiliza paquetes de 7 npm para robar carteras y credenciales criptográficas – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto un nuevo conjunto de paquetes npm maliciosos diseñados para robar billeteras de criptomonedas y datos confidenciales.

ReversingLabs está rastreando la actividad como Fantasma campaña. La lista de paquetes identificados, todos publicados por un usuario llamado mikilanjillo, se encuentra a continuación:

  • reaccionar-rendimiento-suite
  • reaccionar-estado-optimizador-núcleo
  • reaccionar-rápido-utilsa
  • ai-fast-auto-trader
  • pkgnewfefame1
  • clonador-copia-carbon-mac
  • coinbase-escritorio-sdk

«Los paquetes en sí son phishing para la contraseña sudo con la que se ejecuta la última etapa, y están tratando de ocultar su funcionalidad real y evitar la detección de una manera sofisticada: mostrando registros de instalación de npm falsos», Lucija Valentić, investigadora de amenazas de software en ReversingLabs, dicho en un informe compartido con The Hacker News.

Las bibliotecas Node.js identificadas, además de afirmar falsamente que descargan paquetes adicionales, insertan retrasos aleatorios para dar la impresión de que el proceso de instalación está en marcha. En un momento durante este paso, se alerta al usuario de que la instalación se está ejecutando con un error debido a que faltan permisos de escritura en «/usr/local/lib/node_modules», que es la ubicación predeterminada para los paquetes Node.js instalados globalmente en sistemas Linux y macOS.

También le indica a la víctima que ingrese su contraseña de root o administrador para continuar con la instalación. Si ingresan la contraseña, el malware recupera silenciosamente el descargador de la siguiente etapa, que luego se comunica con un canal de Telegram para obtener la URL de la carga útil final y la clave necesaria para descifrarla.

El ataque culmina con la implementación de un troyano de acceso remoto que es capaz de recopilar datos, apuntar a billeteras de criptomonedas y esperar más instrucciones de un servidor externo.

Ciberseguridad

ReversingLabs dijo que las actividades compartidas se superponen con un grupo de actividades documentado por JFrog con el nombre de GhostClaw a principios de este mes, aunque actualmente no se sabe si es trabajo del mismo actor de amenazas o de una campaña completamente nueva.

GhostClaw utiliza repositorios de GitHub y flujos de trabajo de IA para ofrecer macOS Stealer

Jamf Threat Labs, en un análisis publicado la semana pasada, dijo que la campaña GhostClaw utiliza repositorios de GitHub y flujos de trabajo de desarrollo asistidos por inteligencia artificial (IA) para entregar cargas útiles de robo de credenciales en macOS.

«Estos repositorios se hacen pasar por herramientas legítimas, incluidos robots comerciales, SDK y utilidades para desarrolladores, y están diseñados para parecer creíbles a primera vista», dijo el investigador de seguridad Thijs Xhaflaire. dicho. «Varios de los repositorios identificados han acumulado un compromiso significativo, en algunos casos superando los cientos de estrellas, lo que refuerza aún más su legitimidad percibida».

En esta campaña, los repositorios se llenan inicialmente con código benigno o parcialmente funcional y se dejan sin cambios durante un período prolongado para generar confianza entre los usuarios antes de introducir componentes maliciosos. Específicamente, los repositorios cuentan con un archivo README que guía a los desarrolladores a ejecutar un script de shell como parte del paso de instalación.

Una variante de estos repositorios presenta un archivo SKILL.md, dirigido principalmente a flujos de trabajo orientados a Al con el pretexto de instalar habilidades externas a través de agentes de IA como OpenClaw. Independientemente del método utilizado, el script de shell inicia un proceso de infección de varias etapas que finaliza con la implementación de un ladrón. La secuencia completa de acciones es la siguiente:

  • Identifica la arquitectura del host y la versión de macOS, verifica si Node.js ya está presente e instala una versión compatible si es necesario. La instalación se realiza en un directorio controlado por el usuario para evitar generar señales de alerta.
  • Invoca «node scripts/setup.js» y «node scripts/postinstall.js», lo que provoca que la ejecución pase a cargas útiles de JavaScript, lo que le permite robar credenciales del sistema, entregar el malware GhostLoader contactando a un servidor de comando y control (C2) y eliminar rastros de actividad maliciosa limpiando la Terminal.

El script también viene con una variable de entorno llamada «GHOST_PASSWORD_ONLY», que, cuando se establece en cero, presenta un flujo de instalación interactivo completo, completo con indicadores de progreso y mensajes para el usuario. Si se establece en 1, el script inicia una ruta de ejecución simplificada centrada principalmente en la recopilación de credenciales sin ningún elemento adicional de la interfaz de usuario.

Curiosamente, al menos en algunos casos, el script «postinstall.js» muestra un mensaje de éxito benigno, indicando que la instalación fue exitosa y que los usuarios pueden configurar la biblioteca en sus proyectos ejecutando el comando «npx reaccionar-state-optimizer».

Según un informe de la compañía de seguridad en la nube Panther el mes pasado, «react-state-optimizer» es uno de varios otros paquetes npm publicados por «mikilanjillo», lo que indica que los dos grupos de actividad son uno y el mismo.

  • reaccionar-consulta-core-utils
  • optimizador de estado de reacción
  • reaccionar-rápido-utils
  • reaccionar-rendimiento-suite
  • ai-fast-auto-trader
  • clonador-copia-carbon-mac
  • clonador-copias-carbon-mac
  • pkgnewfefame
  • barra oscura
Ciberseguridad

«Los paquetes contienen un ‘asistente de configuración’ CLI que engaña a los desarrolladores para que ingresen su contraseña sudo para realizar ‘optimizaciones del sistema’», dijo la investigadora de seguridad Alessandra Rizzo. «La contraseña capturada luego se pasa a una carga útil integral de ladrón de credenciales que recopila credenciales del navegador, billeteras de criptomonedas, claves SSH, configuraciones de proveedores de nube y tokens de herramientas de desarrollador».

«Los datos robados se enrutan a bots de Telegram específicos de los socios en función de un identificador de campaña integrado en cada cargador, con credenciales almacenadas en el contrato inteligente de BSC y actualizadas sin modificar el malware en sí».

El paquete npm inicial captura las credenciales y recupera la configuración de un canal de Telegram o de una página Teletype.in que está disfrazada de documentación de blockchain para implementar el ladrón. Según Panther, el malware implementa un modelo de ingresos dual, donde el ingreso principal proviene del robo de credenciales transmitido a través de canales asociados de Telegram, y el ingreso secundario proviene de redirecciones de URL de afiliados almacenadas en un contrato inteligente de Binance Smart Chain (BSC) separado.

«Esta campaña destaca un cambio continuo en el arte de los atacantes, donde los métodos de distribución se extienden más allá de los registros de paquetes tradicionales hacia plataformas como GitHub y flujos de trabajo de desarrollo emergentes asistidos por IA», dijo Jamf. «Al aprovechar ecosistemas confiables y prácticas de instalación estándar, los atacantes pueden introducir código malicioso en entornos con mínima fricción».

Una campaña de phishing impulsada por IA ha comprometido a cientos de organizaciones

A campaña de phishing vinculado al servicio de alojamiento en la nube de IA Railway ha dado a los piratas informáticos acceso a las cuentas en la nube de Microsoft para cientos de empresas, según investigadores de Huntress.

Rich Mozeleski, gerente de producto del equipo de identidad de Huntress, dijo a CyberScoop que la campaña está actualmente vinculada a un actor más pequeño y aproximadamente una docena de direcciones IP, pero ha logrado comprometer cientos de objetivos en las últimas semanas.

A principios de marzo comprometía unas pocas docenas de objetivos por día, pero a partir del 3 de marzo hubo un “aumento masivo” en ese ritmo. Mozeleski dijo que, además de ser más sofisticado de lo habitual, no se utilizaron correos electrónicos ni dominios idénticos, lo que llevó a los investigadores a sospechar que pudieron haber sido generados a través de herramientas de inteligencia artificial. Las plantillas iban desde señuelos de correo electrónico tradicionales hasta códigos QR y sitios cooptados para compartir archivos.

“Solo la cantidad fue como si se hubiera abierto la Caja de Pandora, y la eficacia estaba por las nubes”, dijo Mozeleski.

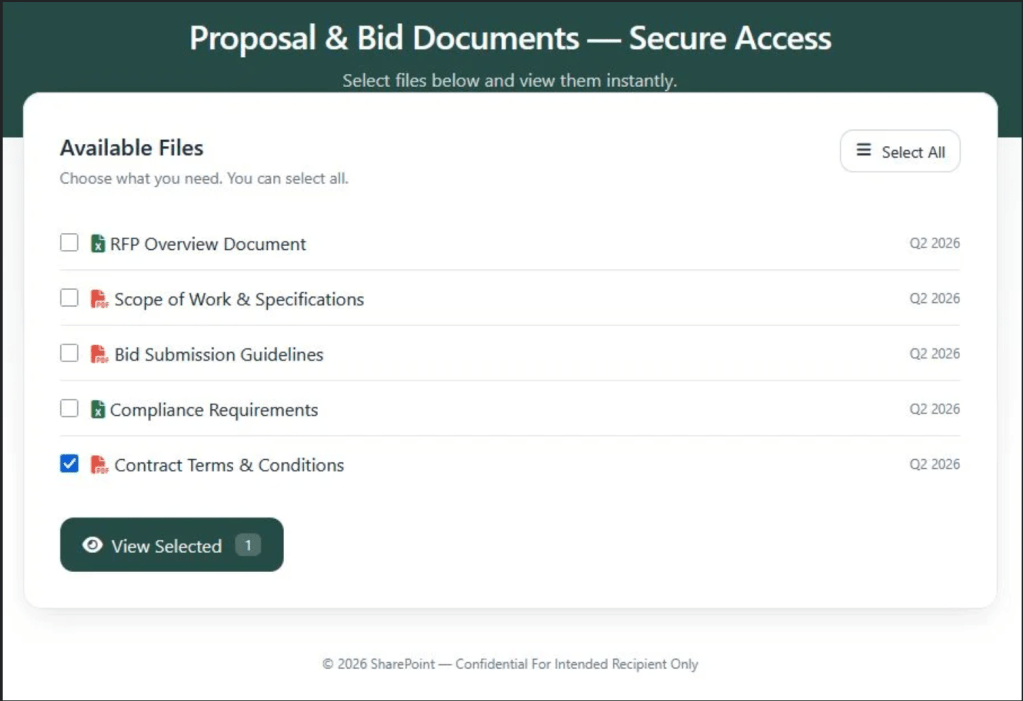
Un señuelo de phishing de descarga de archivos personalizado utilizado en la campaña. Los investigadores creen que los atacantes utilizaron IA para generar señuelos únicos a escala. (Fuente: Cazadora)

Un señuelo de phishing de descarga de archivos personalizado utilizado en la campaña. Los investigadores creen que los atacantes utilizaron IA para generar señuelos únicos a escala. (Fuente: Cazadora)

La campaña de phishing explota el flujo de autenticación de Microsoft para dispositivos como televisores inteligentes, impresoras y terminales, lo que le otorga al atacante tokens OAuth válidos para esa cuenta por hasta 90 días sin necesidad de contraseña o autenticación multifactor.

En última instancia, Huntress ha visto a cientos de sus clientes caer en estafas de phishing, aunque afirman haber evitado la actividad posterior al compromiso en todos los casos. Pero también creen que sus clientes representan sólo una pequeña fracción del probable conjunto total de víctimas, que podría ascender a miles.

Las entidades afectadas abarcan una variedad de sectores: empresas de construcción y comercio, bufetes de abogados, organizaciones sin fines de lucro, bienes raíces, manufactura, finanzas y seguros, atención médica, gobierno y organizaciones de seguridad pública se encontraban entre las 344 víctimas detalladas en el blog de Huntress.

Para proteger a los clientes, Mozeleski dijo que Huntress emitió el miércoles una actualización de la política de acceso condicional a 60.000 inquilinos de la nube de Microsoft en correos electrónicos provenientes de dominios Railway, un acto que describió como «nada que hayamos hecho antes».

Armando la infraestructura codificada por vibraciones

Los investigadores creen que los atacantes estaban utilizando la plataforma como servicio de Railway, creada para ayudar a los no codificadores a crear sitios web y herramientas, para activar la infraestructura de recolección de credenciales para la campaña.

Al utilizar dominios comprometidos y lanzar señuelos personalizados, los correos electrónicos de phishing evitan la mayoría de las soluciones comerciales de filtrado de correo electrónico. No está claro si utilizaron la herramienta de inteligencia artificial de Railway o una separada para generar los señuelos. De cualquier manera, todos los ataques que Huntress ha observado provienen de la infraestructura IP de Railway.com.

En respuesta a las preguntas de CyberScoop el viernes, el ingeniero de soluciones ferroviarias Angelo Saraceno dijo que la compañía está al tanto del incidente y Huntress se puso en contacto por primera vez el 6 de marzo con respecto al tráfico de phishing que se origina desde una dirección IP específica y tres dominios. “Las cuentas asociadas fueron prohibidas y los dominios bloqueados”, dijo Saraceno.

«Nuestras heurísticas están diseñadas para detectar correlaciones: tarjetas de crédito repetidas, fuentes de código compartidas, infraestructura superpuesta», escribió en un correo electrónico. «Cuando una campaña evita esas señales, llega más lejos de lo que nos gustaría».

Saraceno calificó la detección de fraudes de Railway como «un equilibrio» entre atrapar a los malos actores y verse inundado de falsos positivos, señalando un incidente en febrero, cuando un ajuste en el sistema automatizado de control de abusos de la empresa provocó una interrupción del servicio del cliente.

El viernes temprano, Mozeleski le dijo a CyberScoop que Huntress seguía viendo más de 50 compromisos por día vinculados a dominios de phishing de Railway. Cuando se le preguntó qué más podría haber hecho Railway para evitar el abuso de su plataforma, dijo que se podría mejorar la investigación y validación del uso gratuito de su producto. Señaló productos con pruebas similares, como MailChimp y HubSpot, que cuentan con controles y supervisión para que los usuarios no puedan «entrar en un millón de contactos y comenzar a enviar spam».

«No permitan que nadie entre, inicie una prueba, active recursos y comience a utilizar su infraestructura» para ataques cibernéticos, dijo.

Uno de los contrastes más sorprendentes de la campaña fue el uso de la IA para crear una infraestructura de phishing similar a la de un actor de amenazas patrocinado por el estado o un grupo cibercriminal avanzado al servicio de una estafa de phishing común y corriente.

Esto refuerza las advertencias de los expertos en ciberseguridad de que los ciberdelincuentes de bajo nivel, a menudo llamados “script kiddies” por su dependencia de herramientas de piratería automatizadas, están preparados para convertirse en uno de los mayores beneficiarios de la era de la IA generativa. El mes pasado, John Hultquist, analista jefe del Threat Intelligence Group de Google, dijo que espera que las herramientas de inteligencia artificial ayuden a «los grupos cibercriminales más pequeños más que a los piratas informáticos patrocinados por el estado».

Los testimonios en el sitio web de Railway promocionan la capacidad del servicio para ofrecer «escala automática vertical lista para usar», mientras que otro dijo que «hace que la creación de herramientas de terceros autohospedadas sea casi sin esfuerzo».

También puede darles una ventaja sobre las organizaciones víctimas que tienen políticas internas más restrictivas en torno al uso de la IA para la ciberdefensa.

«Estamos viendo a los delincuentes como los primeros impulsores de la IA», dijo Prakash Ramamurthy, director de productos de Huntress. «No tienen ningún reparo en la PII, no tienen ningún reparo en el entrenamiento de modelos… y este incidente, simplemente por el ritmo al que ha evolucionado, es una especie de testimonio de ello».

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

El FBI y la CISA publican un anuncio de servicio público sobre la campaña de inteligencia rusa dirigida a las aplicaciones de mensajería

Los piratas informáticos afiliados a la inteligencia rusa han obtenido acceso a las aplicaciones de mensajería de miles de usuarios con una campaña global de phishing, advirtieron el viernes el FBI y la Agencia de Seguridad de Infraestructura y Ciberseguridad en un anuncio de servicio público.

Los objetivos de alto valor que persiguen incluyen a funcionarios actuales y anteriores del gobierno estadounidense, figuras políticas, personal militar y periodistas, dijeron las dos agencias en el PSA conjunto sobre los intentos de los piratas informáticos de infiltrarse en aplicaciones de mensajería comercial (CMA).

El alerta estadounidense viene inmediatamente después de un anterior Advertencia de las autoridades holandesas.quien dijo la semana pasada que los piratas informáticos rusos estaban “involucrados en un intento global a gran escala” de apoderarse de las cuentas de WhatsApp y Signal. La advertencia holandesa también siguió a una advertencia similar de Alemania en febrero.

Las agencias estadounidenses enfatizaron que los piratas informáticos no habían podido eludir el cifrado de extremo a extremo, sino que habían manipulado a los usuarios para que renunciaran al acceso. El esquema involucra a piratas informáticos que se hacen pasar por personal de ayuda de Signal y luego los invitan a hacer clic en un enlace o proporcionar códigos de verificación o un número de identificación personal de la cuenta.

«Después de comprometer una cuenta, los actores maliciosos pueden ver los mensajes y las listas de contactos de las víctimas, enviar mensajes y realizar phishing adicional contra otras cuentas CMA», explica la PSA. «(Nota: los informes muestran que los actores de amenazas se dirigen específicamente a las cuentas de Signal, pero pueden aplicar métodos similares contra otras CMA)».

Sin embargo, «los usuarios de CMA que fortalecen su ciberseguridad personal y se defienden contra los intentos de ingeniería social pueden reducir el riesgo de que la cuenta se vea comprometida y limitar la efectividad de las tácticas, técnicas y procedimientos actuales de los actores de amenazas», dijeron las agencias.

La campaña rusa es sólo la última que busca eludir las protecciones que ofrecen las aplicaciones comerciales de mensajería. CISA advirtió en noviembre sobre software espía dirigido a aplicaciones de mensajería.

En ocasiones ha habido un nexo de inteligencia ruso con el reciente ataque. El año pasado, Google Threat Intelligence Group destacó los intentos rusos de atacar a los usuarios de Signal en Ucrania.

«Anticipamos que las tácticas y métodos utilizados para atacar a Signal aumentarán en prevalencia en el corto plazo y proliferarán a actores de amenazas adicionales y regiones fuera del teatro de guerra de Ucrania», dijo la compañía.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.