El costo oculto de los incidentes recurrentes de credenciales – CYBERDEFENSA.MX

Cuando se habla de seguridad de credenciales, la atención suele centrarse en la prevención de infracciones. Esto tiene sentido cuando Informe de IBM sobre el costo de una vulneración de datos en 2025 sitúa el coste medio de una infracción en 4,4 millones de dólares. Evitar incluso un incidente importante es suficiente para justificar la mayoría de las inversiones en seguridad, pero esa cifra principal oscurece los problemas más persistentes causados ​​por incidentes recurrentes de credenciales.

Los bloqueos de cuentas y las credenciales comprometidas no son noticia. Se manifiestan como tickets repetidos del servicio de asistencia técnica, flujos de trabajo interrumpidos y pérdida de tiempo para trabajos de mayor valor. Individualmente, cada incidente parece menor, pero colectivamente ponen una constante carga para los equipos de TI y el negocio en general.

El costo real no reside sólo en la brecha que usted podría evitar, sino también en la interrupción diaria que ya enfrenta.

Los incidentes repetidos equivalen a costos repetidos

Si una organización sufre ataques basados ​​en credenciales o ataques repetidos a sus cuentas, la respuesta obvia es endurecer las políticas de contraseñas. Sin embargo, muchas organizaciones luchan por equilibrar la seguridad con la usabilidad. Y cuando algo no funciona, el servicio de asistencia técnica recibe la llamada.

Estimaciones de Forrester ese restablecimiento de contraseña representa hasta el 30% de todos los tickets del servicio de asistencia técnica, y cada uno cuesta alrededor de $70 si se tiene en cuenta el tiempo del personal y la pérdida de productividad. Para una organización mediana, se trata de un costo operativo significativo y continuo vinculado directamente a los incidentes de credenciales.

Interrupciones como estas se acumulan y significan que los equipos de TI pasan la mayor parte de su tiempo apagando incendios, mientras que los usuarios finales pierden impulso. La organización absorbe el costo de maneras que son fáciles de pasar por alto, pero difíciles de eliminar.

Cómo las malas políticas de contraseñas contribuyen a los incidentes de credenciales

Cuando los usuarios reciben mensajes de error vagos como «no cumple con los requisitos de complejidad», se quedan con dudas. ¿Qué regla rompieron? ¿Qué está faltando? Después de algunos intentos fallidos, la mayoría de los usuarios dejan de intentar comprender la política y comienzan a buscar la forma más rápida de superarla.

La gente recurre a reutilizar contraseñas antiguas con pequeños ajustes o a almacenar credenciales de forma insegura sólo para evitar volver a realizar el proceso. Nada de esto es malicioso, pero aumenta la probabilidad de que se repitan incidentes relacionados con credencialesdesde bloqueos hasta compromiso de cuentas.

Sin ningún tipo de control de contraseñas violadas, las organizaciones dependen de restablecimientos basados ​​en el tiempo para gestionar el riesgo. Pero una contraseña no deja de ser insegura porque sea antigua. Se vuelve inseguro cuando está expuesto.

Incluso con períodos de vencimiento cortos, los usuarios pueden continuar iniciando sesión con credenciales que ya han quedado expuestas en violaciones. Esas cuentas son vulnerabilidades que esperan ser explotadas, pero sin visibilidad sobre ellas, en realidad lo estás dejando al azar.

Al mismo tiempo, los equipos de TI todavía están lidiando con el impacto operativo de los reinicios innecesarios sin abordar el riesgo subyacente. Sin la capacidad de detectar credenciales expuestas, las organizaciones deben gestionar los síntomas en lugar de la causa raíz, y el ciclo de incidentes continúa.

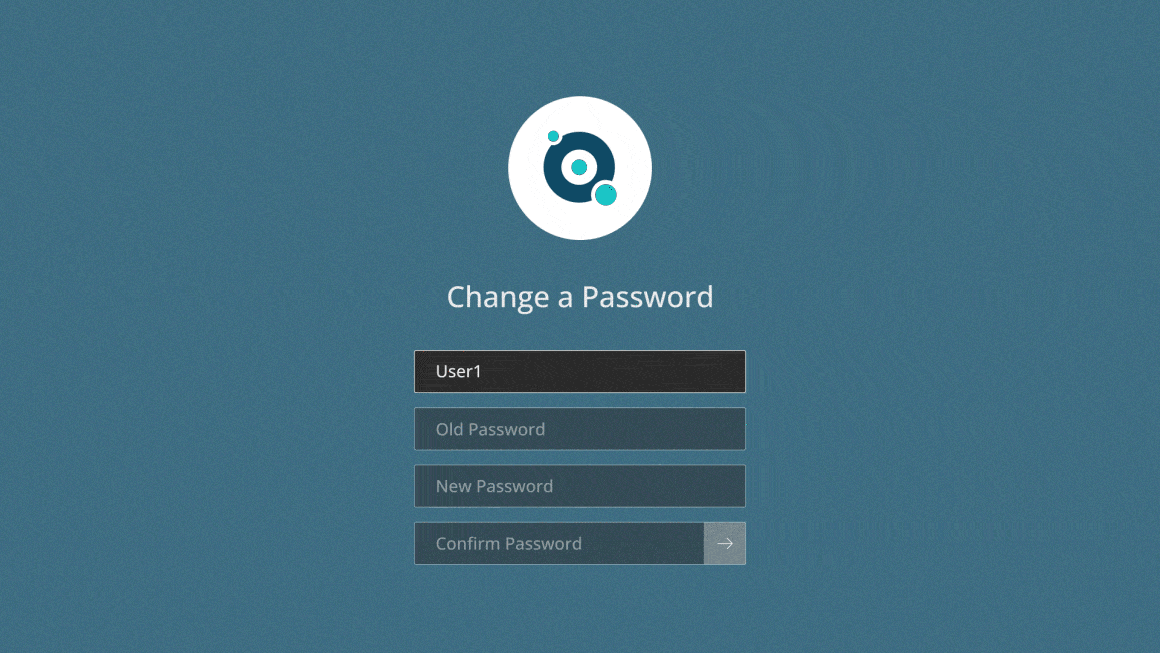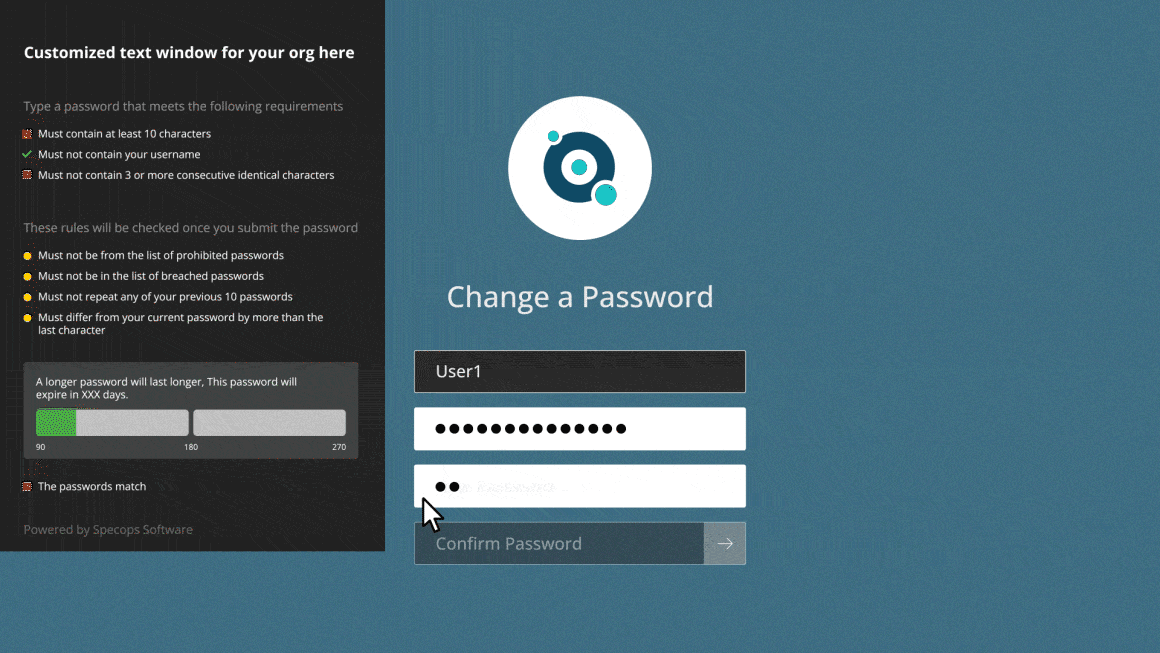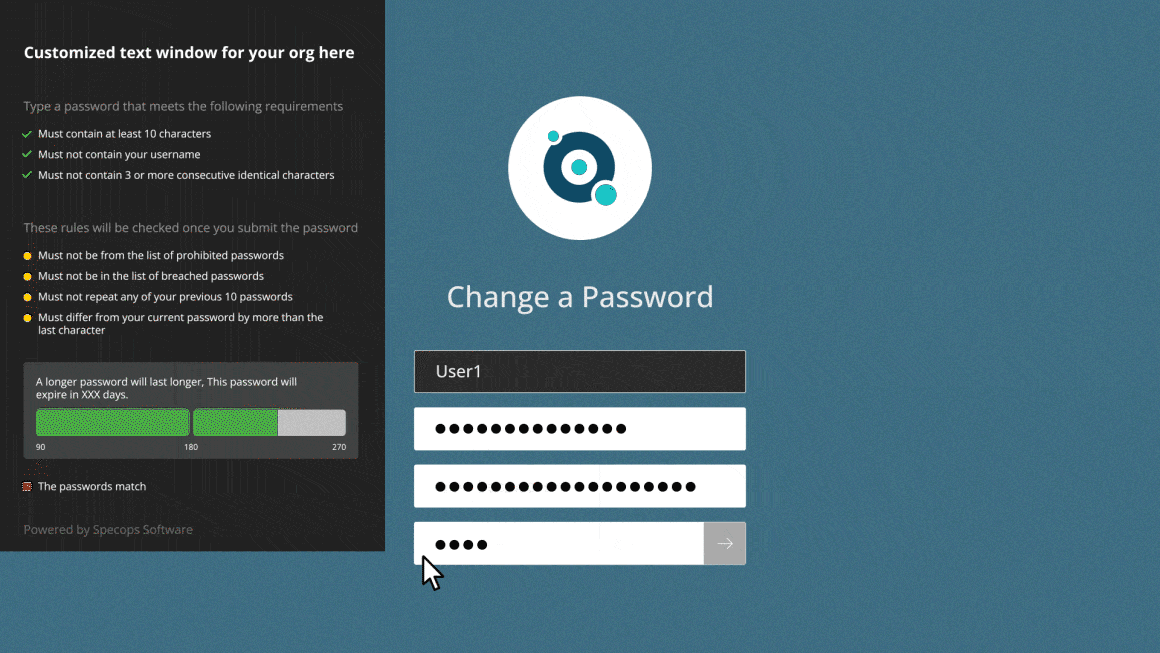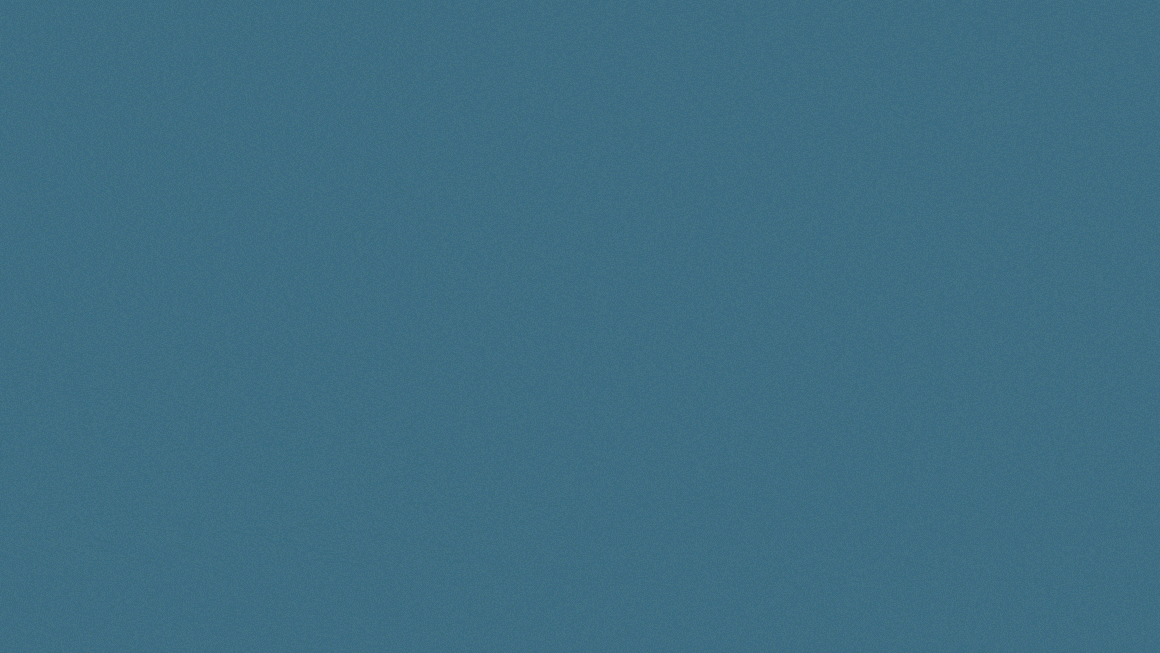
Es aquí donde herramientas como Política de contraseñas de Specops ayuda. Su función Protección de contraseña infringida analiza continuamente sus cuentas de usuario con una base de datos de más de 5,8 mil millones de contraseñas comprometidas. Si aparece una contraseña en nuestra base de datos, alertas personalizables solicitan a los usuarios que la restablezcan, acortando la ventana de oportunidad para que los atacantes abusen de esas credenciales.

Política de contraseñas de Specops

Restablecimientos periódicos obligatorios de problemas de contraseña compuestos

Durante muchos años, el restablecimiento forzoso de contraseñas se consideró una medida de seguridad básica. En la práctica, tienden a crear más problemas de los que resuelven.

Cuando se exige a los usuarios que cambien sus contraseñas cada 60 o 90 días, el comportamiento se vuelve previsible. Las personas realizan pequeños cambios incrementales en las contraseñas existentes o eligen algo fácil de recordar bajo presión de tiempo. El resultado no son credenciales más sólidas, sino más vulnerables.

Más allá de crear contraseñas más débiles, estos intervalos de vencimiento fijos introducen interrupciones regulares en la jornada laboral. Cada reinicio es un bloqueo potencial, que se suma a la creciente pila de tickets del servicio de asistencia técnica que agotan sus recursos sin mejorar realmente su postura de seguridad.

Esta es la razón por la que la orientación de organismos como NIST se ha alejado de los cambios periódicos obligatorios y se ha centrado únicamente en restablecer las contraseñas cuando hay evidencia de una infracción. Si bien eliminar por completo el restablecimiento de contraseñas requiere una consideración cuidadosa, las pautas actualizadas deberían incitar a repensar las fechas de vencimiento arbitrarias.

Las políticas de contraseñas sólidas establecen la base para la seguridad de la identidad

Es fácil tratar las contraseñas como un problema heredado y algo que se debe minimizar a medida que se avanza hacia autenticación sin contraseña. Sin embargo, las contraseñas aún sustentan la seguridad de la identidad. Si esa base es débil, el impacto se nota en todas partes.

Las contraseñas comprometidas o simplistas introducen riesgos en la capa de identidad, donde los atacantes pueden obtener acceso legítimo y moverse lateralmente sin generar alarmas inmediatas.

Al imponer requisitos sólidos y fáciles de usar e identificar tempranamente las credenciales expuestas, se reduce la cantidad de puntos de entrada débiles en su entorno. Esto se vuelve especialmente importante a medida que las organizaciones evolucionan en sus estrategias de autenticación.

Specops Breached Password Protection bloquea continuamente más de 5 mil millones de contraseñas violadas

La opción sin contraseña todavía depende de credenciales subyacentes sólidas. Sin una base sólida, se corre el riesgo de trasladar las debilidades existentes a nuevos sistemas.

Menos cuentas comprometidas significan menos incidentes, menos tiempo dedicado a la reparación y menos interrupciones en las operaciones diarias.

Evite el costo de los repetidos incidentes de credenciales

Los controles estrictos de contraseñas ayudarán a reducir el riesgo. Pero la verdadera recompensa operativa radica en reducir el tiempo y los recursos dedicados a resolver un flujo constante de incidentes en toda la organización.

Cuando se tienen en cuenta menos bloqueos, menos solicitudes de reinicio y menos tiempo dedicado a lidiar con credenciales comprometidas, verá el impacto en una reducción de las interrupciones diarias tanto para los equipos de TI como para los usuarios finales.

Si los incidentes recurrentes con credenciales se están volviendo muy comunes en su entorno, vale la pena echarles un vistazo más de cerca.

¿Quiere ver cómo Specops puede ayudarle a fortalecer la seguridad de su identidad? Reserva una demostración para ver nuestras soluciones en acción.
¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Cómo LiteLLM convirtió las máquinas de los desarrolladores en bóvedas de credenciales para los atacantes – CYBERDEFENSA.MX

La parte más activa de la infraestructura empresarial de la empresa es la estación de trabajo del desarrollador. Esa computadora portátil es donde se crean, prueban, almacenan en caché, copian y reutilizan las credenciales en servicios, bots, herramientas de compilación y, ahora, agentes de IA locales.

En marzo de 2026, el actor de amenazas TeamPCP demostró lo valiosas que son las máquinas de desarrollo. Su ataque a la cadena de suministro contra LiteLLM, una popular biblioteca de desarrollo de inteligencia artificial descargada millones de veces al día, convirtió los puntos finales de los desarrolladores en operaciones sistemáticas de recolección de credenciales. El malware solo necesitaba acceso a los secretos de texto sin formato que ya se encontraban en el disco.

El ataque LiteLLM: un estudio de caso sobre el compromiso de los terminales de los desarrolladores

El ataque fue sencillo en ejecución pero devastador en alcance. TeamPCP comprometió los paquetes LiteLLM versiones 1.82.7 y 1.82.8 en PyPI, inyectando malware de robo de información que se activaba cuando los desarrolladores instalaban o actualizaban el paquete. El malware recopiló sistemáticamente claves SSH, credenciales de nube para AWS, Azure y GCP, configuraciones de Docker y otros datos confidenciales de las máquinas de los desarrolladores.

PyPI eliminó los paquetes maliciosos a las pocas horas de su detección, pero la ventana de daño fue significativa. El análisis de GitGuardian encontró que se configuraron 1.705 paquetes PyPIpara extraer automáticamente las versiones comprometidas de LiteLLM como dependencias. Paquetes populares como dspy (5 millones de descargas mensuales), opik (3 millones) y crawl4ai (1,4 millones) habrían desencadenado la ejecución de malware durante la instalación. El efecto cascada significó que las organizaciones que nunca usaron LiteLLM directamente aún podrían verse comprometidas a través de dependencias transitivas.

Por qué las máquinas de desarrollo son objetivos atractivos

Este patrón de ataque no es nuevo; es simplemente más visible. El Campañas de Shai-Hulud demostró tácticas similares a escala. Cuando GitGuardian analizó 6.943 máquinas de desarrollador comprometidas a partir de ese incidente, los investigadores encontraron 33.185 secretos únicos, de los cuales al menos 3.760 aún eran válidos. Más sorprendente: cada secreto activo apareció en aproximadamente ocho ubicaciones diferentes en la misma máquina, y el 59% de los sistemas comprometidos eran ejecutadores de CI/CD en lugar de computadoras portátiles personales.

Los adversarios ahora entran en la cadena de herramientas a través de dependencias comprometidas, complementos maliciosos o actualizaciones envenenadas. Una vez allí, recopilan datos del entorno local con el mismo enfoque sistemático que utilizan los equipos de seguridad para buscar vulnerabilidades, excepto que buscan credenciales almacenadas en archivos .env, perfiles de shell, historial de terminal, configuraciones IDE, tokens almacenados en caché, artefactos de compilación y almacenes de memoria de agentes de IA.

Los secretos viven en todas partes en texto plano

El malware LiteLLM tuvo éxito porque las máquinas de los desarrolladores son puntos de concentración densos para las credenciales de texto sin formato. Los secretos terminan en árboles de fuentes, archivos de configuración locales, resultados de depuración, comandos de terminal copiados, variables de entorno y scripts temporales. Se acumulan en archivos .env que se suponía que eran solo locales pero que se convirtieron en una parte permanente del código base. La comodidad se convierte en residuo, que a su vez se convierte en oportunidad.

Los desarrolladores ejecutan agentes, servidores MCP locales, herramientas CLI, extensiones IDE, canalizaciones de compilación y flujos de trabajo de recuperación, todos los cuales requieren credenciales. Esas credenciales se distribuyen a través de rutas predecibles donde el malware sabe buscar: ~/.aws/credentials, ~/.config/gh/config.yml, archivos .env del proyecto, historial de shell y directorios de configuración del agente.

Protección de los puntos finales de los desarrolladores a escala

Es importante crear una protección continua en todos los puntos finales del desarrollador donde se acumulan las credenciales. GitGuardian aborda esto extendiendo la seguridad de los secretos más allá de los repositorios de código hasta la propia máquina del desarrollador.

El ataque LiteLLM demostró lo que sucede cuando las credenciales se acumulan en texto sin formato en los puntos finales de los desarrolladores. Esto es lo que puede hacer para reducir esa exposición.

Comprenda su exposición

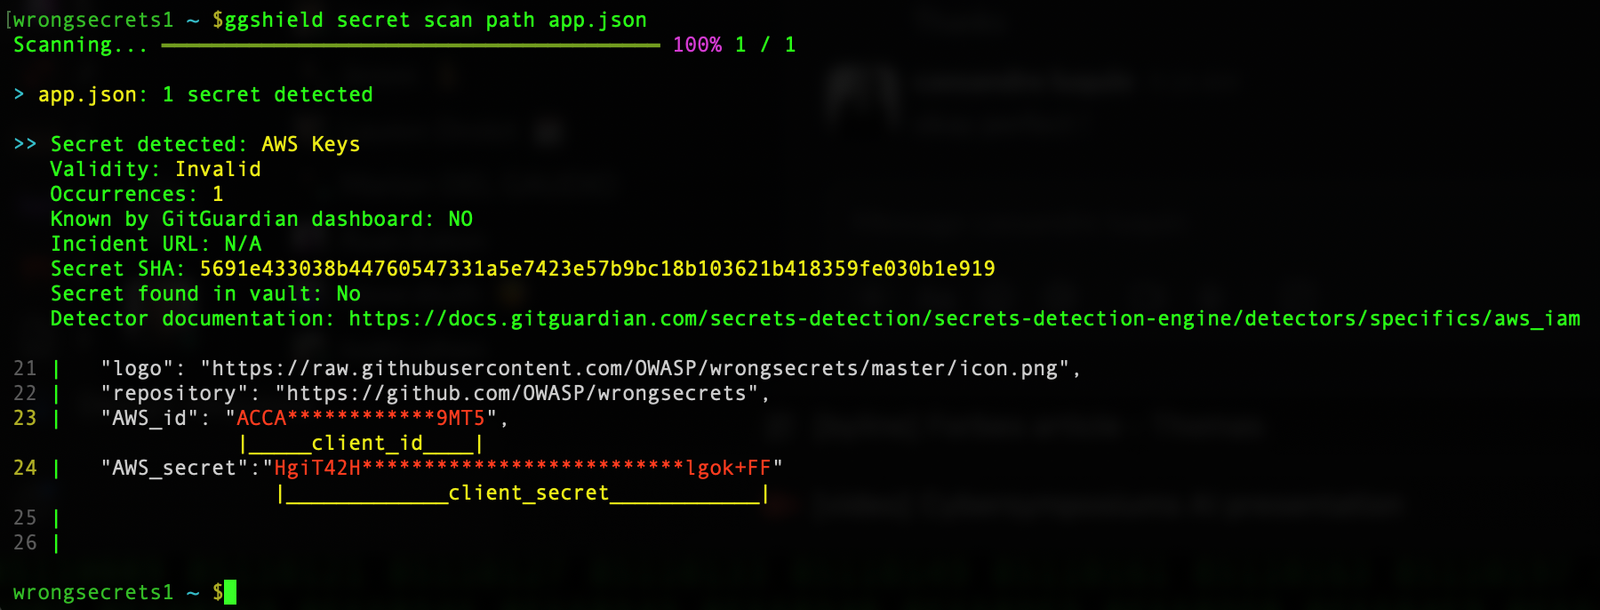
Comience con la visibilidad. Trate la estación de trabajo como el entorno principal para escanear secretos, no como una ocurrencia tardía. Utilice ggshield para escanear repositorios locales en busca de credenciales que se filtraron en el código o persisten en el historial de Git. Analice las rutas del sistema de archivos donde se acumulan secretos fuera de Git: espacios de trabajo de proyectos, archivos de puntos, resultados de compilación y carpetas de agentes donde las herramientas locales de IA generan registros, cachés y almacenes de «memoria».

ggshield detecta un secreto en un archivo específico desde una ruta

No asuma que las variables de entorno son seguras sólo porque no están en archivos. Los perfiles de Shell, las configuraciones IDE y los artefactos generados a menudo persisten en los valores del entorno en el disco de forma indefinida. Escanee estas ubicaciones de la misma manera que escanea los repositorios.

Agregue ganchos de confirmación previa de ggshield para dejar de crear nuevas fugas en las confirmaciones mientras limpia las antiguas. Esto convierte la detección secreta en una barrera de seguridad predeterminada que detecta los errores antes de que se conviertan en incidentes.

Comando de confirmación previa de ggshield que detecta un secreto

Mover secretos a bóvedas

La detección sin remediación es sólo ruido. Cuando se filtra una credencial, la remediación generalmente requiere la coordinación entre varios equipos: la seguridad identifica la exposición, la infraestructura es propietaria del servicio, es posible que el desarrollador original haya abandonado la empresa y los equipos de producto se preocupan por las interrupciones en la producción. Sin una propiedad clara y una automatización del flujo de trabajo, la remediación se convierte en un proceso manual al que se le quita prioridad.

La solución trata los secretos como identidades administradas con propiedad definida, políticas de ciclo de vida y rutas de reparación automatizadas. Mueva las credenciales a una infraestructura de bóveda centralizada donde los equipos de seguridad puedan aplicar programas de rotación, políticas de acceso y monitoreo de uso. Integre la gestión de incidentes con sus sistemas de emisión de tickets existentes para que la solución se produzca en contexto en lugar de requerir un cambio constante de herramientas.

GitGuardian Analytics que muestra el estado de los secretos que se están monitoreando

Trate a los agentes de IA como riesgos de credenciales

Las herramientas agentes pueden leer archivos, ejecutar comandos y mover datos. Con los agentes estilo OpenClaw, la «memoria» son literalmente archivos en el disco (SOUL.md, MEMORY.md) almacenados en ubicaciones predecibles. Nunca pegue credenciales en los chats de los agentes, nunca les enseñe secretos a los agentes «para más tarde» y escanee de forma rutinaria los archivos de memoria de los agentes como almacenes de datos confidenciales.

Eliminar clases enteras de secretos

La forma más rápida de reducir la proliferación de secretos es eliminar la necesidad de categorías enteras de secretos compartidos. En el lado humano, adopte WebAuthn (claves de acceso) para reemplazar las contraseñas. En cuanto a la carga de trabajo, migre a la federación OIDC, para que las canalizaciones dejen de depender de las claves almacenadas en la nube y los secretos de las cuentas de servicio.

Comience con las rutas de mayor riesgo donde las credenciales filtradas perjudican más y luego amplíe. Mueva el acceso de desarrollador a claves de acceso y migre flujos de trabajo de CI/CD a autenticación basada en OIDC.

Utilice credenciales efímeras

Si aún no puede eliminar los secretos, hágalos de corta duración y reemplácelos automáticamente. Utilice SPIFFE para emitir documentos de identidad criptográficos (SVID) que rotan automáticamente en lugar de depender de claves API estáticas.

Comience con claves de nube, tokens de implementación y credenciales de servicio de larga duración que los desarrolladores conservan localmente para su comodidad. Cambie a tokens de corta duración, rotación automática y patrones de identidad de cargas de trabajo. Cada migración es un secreto menos duradero que puede ser robado y convertido en arma.

El objetivo es reducir el valor que un atacante puede extraer de cualquier punto de apoyo exitoso en una máquina de desarrollador.

Honeytokens como sistemas de alerta temprana

Los Honeytokens brindan protección provisional. Coloque credenciales señuelo en ubicaciones a las que los atacantes apuntan sistemáticamente: directorios de inicio de desarrolladores, rutas de configuración comunes y almacenes de memoria de agentes. Cuando se recolectan y validan, estos tokens generan alertas inmediatas, comprimiendo el tiempo de detección de «descubrir daños semanas después» a «detectar ataques mientras se desarrollan». Este no es el estado final, pero cambia la ventana de respuesta mientras continúa la limpieza sistemática.

Los puntos finales de desarrollador ahora son parte de su infraestructura crítica. Se encuentran en la intersección del privilegio, la confianza y la ejecución. El incidente de LiteLLM demostró que los adversarios entienden esto mejor que la mayoría de los programas de seguridad. Las organizaciones que traten las máquinas de desarrollo con la misma disciplina de gobernanza que ya se aplica a los sistemas de producción serán las que sobrevivan al próximo compromiso de la cadena de suministro.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Los piratas informáticos aprovechan CVE-2025-55182 para violar 766 hosts Next.js y robar credenciales – CYBERDEFENSA.MX

Se ha observado una operación de recolección de credenciales a gran escala que explota la vulnerabilidad React2Shell como vector de infección inicial para robar credenciales de bases de datos, claves privadas SSH, secretos de Amazon Web Services (AWS), historial de comandos de shell, claves API de Stripe y tokens de GitHub a escala.

Cisco Talos ha atribuido la operación a un grupo de amenazas que rastrea como UAT-10608. Al menos 766 hosts que abarcan múltiples regiones geográficas y proveedores de nube se han visto comprometidos como parte de la actividad.

«Después del compromiso, UAT-10608 aprovecha scripts automatizados para extraer y filtrar credenciales de una variedad de aplicaciones, que luego se publican en su comando y control (C2)», los investigadores de seguridad Asheer Malhotra y Brandon White. dicho en un informe compartido con The Hacker News antes de su publicación.

«El C2 alberga una interfaz gráfica de usuario (GUI) basada en web titulada ‘NEXUS Listener’ que se puede utilizar para ver información robada y obtener conocimientos analíticos utilizando estadísticas precompiladas sobre las credenciales recopiladas y los hosts comprometidos».

Ciberseguridad

Se considera que la campaña está dirigida a aplicaciones Next.js que son vulnerables a CVE-2025-55182 (puntuación CVSS: 10.0), una falla crítica en los componentes del servidor React y el enrutador de aplicaciones Next.js que podría resultar en la ejecución remota de código, para el acceso inicial, y luego eliminar el marco de recopilación de NEXUS Listener.

Esto se logra mediante un cuentagotas que procede a implementar un script de recolección de múltiples fases que recopila varios detalles del sistema comprometido:

  • Variables ambientales
  • Entorno analizado JSON desde el tiempo de ejecución JS
  • Claves privadas SSH y claves_autorizadas
  • Historial de comandos de Shell
  • Tokens de cuenta de servicio de Kubernetes
  • Configuraciones de contenedores Docker (contenedores en ejecución, sus imágenes, puertos expuestos, configuraciones de red, puntos de montaje y variables de entorno)
  • Claves API
  • Credenciales temporales asociadas a roles de IAM consultando el servicio de metadatos de instancia para AWS, Google Cloud y Microsoft Azure
  • Procesos en ejecución

La compañía de ciberseguridad dijo que la amplitud del conjunto de víctimas y el patrón de focalización indiscriminada se alinean con el escaneo automatizado, probablemente aprovechando servicios como Shodan, Censys o escáneres personalizados, para identificar implementaciones de Next.js accesibles públicamente y probarlas para detectar la vulnerabilidad.

Un elemento central del marco es una aplicación web protegida con contraseña que pone todos los datos robados a disposición del operador a través de una interfaz gráfica de usuario que presenta capacidades de búsqueda para examinar la información.

«La aplicación contiene una lista de varias estadísticas, incluida la cantidad de hosts comprometidos y el número total de cada tipo de credencial que se extrajo con éxito de esos hosts», dijo Talos. «La aplicación web permite al usuario navegar a través de todos los hosts comprometidos. También enumera el tiempo de actividad de la propia aplicación».

La versión actual de NEXUS Listener es V3, lo que indica que la herramienta ha pasado por importantes iteraciones de desarrollo antes de llegar a la etapa actual.

Ciberseguridad

Talos, que pudo obtener datos de una instancia de NEXUS Listener no autenticada, dijo que contenía claves API asociadas con Stripe, plataformas de inteligencia artificial (OpenAI, Anthropic y NVIDIA NIM), servicios de comunicación (SendGrid y Brevo), junto con tokens de bot de Telegram, secretos de webhook, tokens de GitHub y GitLab, cadenas de conexión de bases de datos y otros secretos de aplicaciones.

La extensa operación de recopilación de datos destaca cómo los delincuentes podrían utilizar el acceso a hosts comprometidos como arma para realizar ataques posteriores. Se recomienda a las organizaciones que auditen sus entornos para hacer cumplir el principio de privilegio mínimo, habilitar el escaneo secreto, evitar la reutilización de pares de claves SSH, implementar la aplicación de IMDSv2 en todas las instancias de AWS EC2 y rotar las credenciales si se sospecha que están comprometidas.

«Más allá del valor operativo inmediato de las credenciales individuales, el conjunto de datos agregado representa un mapa detallado de la infraestructura de las organizaciones víctimas: qué servicios ejecutan, cómo están configurados, qué proveedores de nube utilizan y qué integraciones de terceros existen», dijeron los investigadores.

«Esta inteligencia tiene un valor significativo para diseñar ataques de seguimiento dirigidos, campañas de ingeniería social o vender acceso a otros actores de amenazas».

Los investigadores dicen que la campaña de robo de credenciales utilizó inteligencia artificial para generar evasión «en cada etapa»

Una nueva campaña de robo de credenciales basada en malware, que los investigadores denominan «DeepLoad», ha estado infectando entornos de TI empresariales en el pasado.

en un informe publicado el lunes, los investigadores de IA de ReliaQuest, Thassanai McCabe y Andrew Currie, dicen que la característica más relevante de este ataque es la forma en que utiliza la inteligencia artificial y otras ingenierías “para derrotar los controles en los que confían la mayoría de las organizaciones, convirtiendo la acción de un usuario en un acceso persistente y de robo de credenciales”.

DeepLoad se entrega a las víctimas mediante técnicas de ingeniería social «QuickFix», como mensajes falsos del navegador o páginas de error. Si el usuario cae en la trampa, los desarrolladores de malware (o más probablemente sus herramientas de inteligencia artificial) se esfuerzan mucho en crear evasión de la tecnología de seguridad «en cada etapa» de la cadena de ataque.

El cargador «entierra el código funcional bajo miles de asignaciones de variables sin sentido» y la carga útil se ejecuta detrás de un proceso de pantalla de bloqueo de Windows que es «pasado por alto por las herramientas de seguridad» que monitorean las amenazas. ReliaQuest dijo que «el gran volumen» de relleno de código probablemente descarta la participación únicamente humana.

«Evaluamos con gran confianza que se utilizó IA para construir esta capa de ofuscación», escriben McCabe y Currie. «Si es así, las organizaciones deberían esperar actualizaciones frecuentes del malware y menos tiempo para adaptar la cobertura de detección entre oleadas».

DeepLoad puede robar credenciales mediante el registro de teclas en tiempo real, e incluso si los equipos de seguridad bloquean el cargador inicial, pudo persistir a través de contingencias de respaldo.

«En los incidentes que investigamos, el cargador se propagó a las unidades USB conectadas, lo que significa que es poco probable que el host inicial sea el único sistema afectado», escribieron McCabe y Currie. «Incluso después de la limpieza, un mecanismo de persistencia oculto no abordado por los flujos de trabajo de remediación estándar volvió a ejecutar el ataque tres días después».

La investigación de ReliaQuest ofrece más evidencia de que durante el año pasado, algunas prácticas tradicionales de ciberseguridad estática, como la búsqueda de firmas de malware o patrones basados ​​en archivos, pueden volverse obsoletas rápidamente, ya que los modelos de IA pueden generar infinitas variaciones de herramientas de ataque con firmas únicas.

Otras organizaciones como Google y Anthropic han estado haciendo sonar la alarma de que los ciberataques mejorados por IA están reduciendo drásticamente el tiempo que los defensores deben responder a un compromiso.

En la Conferencia RSA celebrada este año en San Francisco, los expertos dijeron a CyberScoop que los próximos dos años serán una “tormenta perfecta” que favorecerá las ofensivas impulsadas por la IA, en la que los ciberdelincuentes y los Estados-nación adaptarán más rápidamente la tecnología para añadir mayor velocidad y escala a sus ataques que sus homólogos defensivos.

McCabe y Currie dicen que el probable uso continuo de la IA para frustrar el seguimiento del análisis estático significa que los defensores tendrán que cambiar su atención hacia otros indicadores de compromiso.

«Según lo que hemos observado, las organizaciones deben priorizar la detección de comportamiento en tiempo de ejecución, no el escaneo basado en archivos, para detectar esta campaña (y otras similares) temprano», escribieron.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

El malware DeepLoad utiliza ClickFix y la persistencia de WMI para robar credenciales del navegador – CYBERDEFENSA.MX

Una nueva campaña ha aprovechado la táctica de ingeniería social de ClickFix como una forma de distribuir un cargador de malware previamente no documentado conocido como Carga profunda.

«Es probable que utilice ofuscación asistida por IA e inyección de procesos para evadir el escaneo estático, mientras que el robo de credenciales comienza inmediatamente y captura contraseñas y sesiones incluso si el cargador principal está bloqueado», afirman los investigadores de ReliaQuest Thassanai McCabe y Andrew Currie. dicho en un informe compartido con The Hacker News.

El punto de partida de la cadena de ataque es un señuelo ClickFix que engaña a los usuarios para que ejecuten comandos de PowerShell pegando el comando en el cuadro de diálogo Ejecutar de Windows con el pretexto de abordar un problema inexistente. Este, a su vez, utiliza «mshta.exe», una utilidad legítima de Windows para descargar y ejecutar un cargador PowerShell ofuscado.

Se ha descubierto que el cargador, por su parte, oculta su funcionalidad real entre asignaciones de variables sin sentido, probablemente en un intento de engañar a las herramientas de seguridad. Se evalúa que los actores de amenazas confiaron en una herramienta de inteligencia artificial (IA) para desarrollar la capa de ofuscación.

Ciberseguridad

DeepLoad hace esfuerzos deliberados para integrarse con la actividad habitual de Windows y pasar desapercibido. Esto incluye ocultar la carga útil dentro de un ejecutable llamado «LockAppHost.exe», un proceso legítimo de Windows que administra la pantalla de bloqueo.

Además, el malware oculta sus propias huellas al desactivar el historial de comandos de PowerShell e invocar directamente las funciones principales nativas de Windows en lugar de depender de los comandos integrados de PowerShell para iniciar procesos y modificar la memoria. Al hacerlo, evita los ganchos de monitoreo comunes que controlan la actividad basada en PowerShell.

«Para evadir la detección basada en archivos, DeepLoad genera un componente secundario sobre la marcha utilizando la característica incorporada de PowerShell Add-Type, que compila y ejecuta código escrito en C#», dijo ReliaQuest. «Esto produce un archivo temporal de biblioteca de vínculos dinámicos (DLL) que se coloca en el directorio Temp del usuario».

Esto ofrece una manera para que el malware eluda las detecciones basadas en nombres de archivos, ya que la DLL se compila cada vez que se ejecuta y se escribe con un nombre de archivo aleatorio.

Otra táctica de evasión de defensa notable adoptada por DeepLoad es el uso de inyección de llamada a procedimiento asincrónico (APC) para ejecutar la carga útil principal dentro de un proceso confiable de Windows sin una carga útil decodificada escrita en el disco después de iniciar el proceso de destino en un estado suspendido, escribir shellcode en su memoria y luego reanudar la ejecución del proceso.

DeepLoad está diseñado para facilitar el robo de credenciales extrayendo las contraseñas del navegador del host. También elimina una extensión de navegador maliciosa que intercepta las credenciales a medida que se ingresan en las páginas de inicio de sesión y persiste en las sesiones de los usuarios a menos que se elimine explícitamente.

Una característica más peligrosa del malware es su capacidad de detectar automáticamente cuando se conectan dispositivos de medios extraíbles, como unidades USB, y copiar los archivos con malware usando nombres como «ChromeSetup.lnk», «Firefox Installer.lnk» y «AnyDesk.lnk» para desencadenar la infección una vez que se hace doble clic.

«DeepLoad utilizó el Instrumental de administración de Windows (WMI) para reinfectar un host ‘limpio’ tres días después sin acción del usuario ni interacción del atacante», explicó ReliaQuest. «WMI cumplió dos propósitos: rompió las cadenas de procesos padre-hijo para las cuales la mayoría de las reglas de detección están diseñadas para detectar, y creó una suscripción de evento WMI que silenciosamente volvió a ejecutar el ataque más tarde».

Al parecer, el objetivo es implementar malware multipropósito que pueda realizar acciones maliciosas a lo largo de la cadena de ciberataque y eludir la detección mediante controles de seguridad al evitar escribir artefactos en el disco, mezclarse con los procesos de Windows y propagarse rápidamente a otras máquinas.

Ciberseguridad

La divulgación viene como G DATA detallado otro cargador de malware denominado Kiss Loader que se distribuye a través de archivos de acceso directo a Internet (URL) de Windows adjuntos a correos electrónicos de phishing, que luego se conecta a un recurso WebDAV remoto alojado en un dominio TryCloudflare para ofrecer un acceso directo secundario que se hace pasar por un documento PDF.

Una vez ejecutado, el acceso directo inicia un script WSH responsable de ejecutar un componente JavaScript, que procede a recuperar y ejecutar un script por lotes que muestra un PDF señuelo, configura la persistencia en la carpeta Inicio y descarga el Kiss Loader basado en Python. En la etapa final, el cargador descifra y ejecuta Venom RAT, una variante de AsyncRAT, usando inyección APC.

Actualmente no se sabe qué tan extendidos están los ataques que implementan Kiss Loader y si se ofrece bajo un modelo de malware como servicio (MaaS). Dicho esto, el actor de amenazas detrás del cargador afirma ser de Malawi.

Administrador de LeakBase arrestado en Rusia por robo masivo de credenciales en el mercado – CYBERDEFENSA.MX

El presunto administrador del foro sobre cibercrimen LeakBase ha sido arrestado por las autoridades policiales rusas, informaron los medios estatales el jueves.

De acuerdo a TAS y Medios MVDun sitio web de noticias vinculado al Ministerio del Interior ruso, el sospechoso es residente de la ciudad de Taganrog. Se dice que el sospechoso fue detenido por crear y administrar un sitio criminal que permitía el comercio de bases de datos personales robadas desde 2021.

Además, durante el registro de la residencia del sospechoso se confiscaron equipos técnicos y otros elementos de valor probatorio.

«La plataforma albergaba cientos de millones de cuentas de usuario, datos bancarios, nombres de usuario y contraseñas, así como documentos corporativos obtenidos mediante piratería», dijo Irina Volk, portavoz oficial del Ministerio del Interior ruso. «Más de 147.000 usuarios registrados en el foro pudieron comprar y vender estos datos, así como utilizarlos para cometer actos fraudulentos contra los ciudadanos».

Ciberseguridad

LeakBase fue desmantelado en una operación policial a principios de este mes. El Departamento de Justicia de Estados Unidos (DoJ) dijo que el foro contra el cibercrimen era uno de los centros más grandes del mundo para que los ciberdelincuentes compraran y vendieran datos robados y herramientas para el cibercrimen.

Esto incluía cientos de millones de credenciales de cuentas e información financiera, como números de tarjetas de crédito y débito, cuentas bancarias e información de enrutamiento, nombres de usuario y contraseñas asociadas, de las que se podía abusar para llevar a cabo ataques de apropiación de cuentas.

La plataforma tenía más de 142.000 miembros y más de 215.000 mensajes entre miembros en diciembre de 2025. Los visitantes del sitio clearnet fueron recibidos con un cartel de incautación que decía: «Todo el contenido del foro, incluidas las cuentas de los usuarios, las publicaciones, los detalles de crédito, los mensajes privados y los registros de IP, se han protegido y conservado con fines probatorios».

LeakBase es obra de un actor de amenazas que utiliza los alias en línea Chucky, beakdaz, Chuckies, Sqlrip. En informes publicados tras la clausura del foro, KELA y Investigaciones TriTrace vinculado chuky a un individuo de 33 años de Taganrog.

Los piratas informáticos utilizan currículums falsos para robar credenciales empresariales e implementar Crypto Miner – CYBERDEFENSA.MX

Una campaña de phishing en curso se dirige a entornos corporativos de habla francesa con currículums falsos que conducen al despliegue de mineros de criptomonedas y ladrones de información.

«La campaña utiliza archivos VBScript altamente ofuscados disfrazados de documentos de currículum vitae, entregados a través de correos electrónicos de phishing», dijeron los investigadores de Securonix Shikha Sangwan, Akshay Gaikwad y Aaron Beardslee. dicho en un informe compartido con The Hacker News.

«Una vez ejecutado, el malware implementa un conjunto de herramientas multipropósito que combina el robo de credenciales, la exfiltración de datos y la minería de criptomonedas Monero para una máxima monetización».

La actividad ha sido nombrada en código. FAUX#ELEVAR por la empresa de ciberseguridad. La campaña se destaca por el abuso de infraestructura y servicios legítimos, como Dropbox para la preparación de cargas útiles, sitios marroquíes de WordPress para alojar la configuración de comando y control (C2) y el correo.[.]ru Infraestructura SMTP para extraer credenciales de navegador y archivos de escritorio robados.

Este es un ejemplo de un ataque estilo vivir de la tierra que eleva el nivel sobre cómo los atacantes pueden engañar a los mecanismos de defensa y colarse en el sistema del objetivo sin llamar mucho la atención.

Ciberseguridad

El archivo dropper inicial es un Visual Basic Script (VBScript) que, al abrirse, muestra un mensaje de error falso en francés, engañando a los destinatarios del mensaje haciéndoles pensar que el archivo está dañado. Sin embargo, lo que sucede detrás de escena es que el script muy ofuscado ejecuta una serie de comprobaciones para evadir los entornos sandbox y entra en un bucle persistente de Control de cuentas de usuario (UAC) que solicita a los usuarios que lo ejecuten con privilegios de administrador.

En particular, de las 224.471 líneas del script, sólo 266 líneas contienen código ejecutable real. El resto del guión está lleno de comentarios basura con frases aleatorias en inglés, lo que aumenta el tamaño del archivo a 9,7 MB.

«El malware también utiliza una puerta de unión a un dominio mediante WMI [Windows Management Instrumentation]asegurando que las cargas útiles sólo se entreguen en máquinas empresariales y que los sistemas domésticos independientes queden excluidos por completo», dijeron los investigadores.

Tan pronto como el dropper obtiene privilegios administrativos, no pierde tiempo en deshabilitar los controles de seguridad y encubrir sus huellas configurando rutas de exclusión de Microsoft Defender para todas las letras de unidades principales (de C a I), deshabilitando UAC mediante un cambio en el Registro de Windows y eliminándose a sí mismo.

El dropper también es responsable de recuperar dos archivos 7-Zip separados protegidos con contraseña alojados en Dropbox:

  • gmail2.7z, que contiene varios ejecutables para robar datos y extraer criptomonedas
  • gmail_ma.7z, que contiene utilidades para persistencia y limpieza

Entre las herramientas utilizadas para facilitar el robo de credenciales se encuentra un componente que aprovecha el proyecto ChromElevator para extraer datos confidenciales de los navegadores basados ​​en Chromium eludiendo las protecciones de cifrado vinculado a aplicaciones (ABE). Algunas de las otras herramientas incluyen:

  • mozilla.vbs, un malware VBScript para robar el perfil y las credenciales de Mozilla Firefox
  • wall.vbs, una carga útil de VBScript para la exfiltración de archivos de escritorio
  • mservice.exe, un minero de criptomonedas XMRig que se lanza después de recuperar la configuración de minería de un sitio de WordPress marroquí comprometido
  • WinRing0x64.sys, un controlador legítimo del kernel de Windows que se utiliza para desbloquear todo el potencial de minería de la CPU
  • RuntimeHost.exe, un componente troyano persistente que modifica las reglas del Firewall de Windows y se comunica periódicamente con un servidor C2
Ciberseguridad

Los únicos datos del navegador se extraen mediante dos correos separados.[.]cuentas de remitente ru («olga.aitsaid@mail.ru» y «3pw5nd9neeyn@mail.ru») que comparten la misma contraseña a través de SMTP con otra dirección de correo electrónico operada por el actor de la amenaza («vladimirprolitovitch@duck.com»).

Una vez que se completan las actividades de robo de credenciales y exfiltración, la cadena de ataque inicia una limpieza agresiva de todas las herramientas caídas en un intento por minimizar la huella forense, dejando atrás solo al minero y al troyano.

«La campaña FAUX#ELEVATE demuestra una operación de ataque de múltiples etapas bien organizada que combina varias técnicas notables en una sola cadena de infección», dijo Securonix.

«Lo que hace que esta campaña sea particularmente peligrosa para los equipos de seguridad empresarial es la velocidad de ejecución, la cadena de infección completa se completa en aproximadamente 25 segundos desde la ejecución inicial de VBS hasta la exfiltración de credenciales, y el objetivo selectivo de las máquinas unidas al dominio, lo que garantiza que cada host comprometido proporcione el máximo valor a través del robo de credenciales corporativas y el secuestro persistente de recursos».

TeamPCP piratea acciones de Checkmarx GitHub utilizando credenciales de CI robadas – CYBERDEFENSA.MX

Otros dos flujos de trabajo de GitHub Actions se han convertido en los últimos en verse comprometidos por malware de robo de credenciales por parte de un actor de amenazas conocido como TeamPCP, la operación cibercriminal nativa de la nube que también está detrás del ataque a la cadena de suministro de Trivy.

Los flujos de trabajo, ambos mantenidos por la empresa de seguridad de la cadena de suministro Checkmarx, se enumeran a continuación:

La empresa de seguridad en la nube Sysdig dijo que observó un ladrón de credenciales idéntico al utilizado en las operaciones de TeamPCP dirigidas al escáner de vulnerabilidad Trivy de Aqua Security y sus acciones GitHub asociadas, aproximadamente cuatro días después de la violación del 19 de marzo de 2026. El compromiso de la cadena de suministro de Try se rastrea bajo el identificador CVE. CVE-2026-33634 (Puntuación CVSS: 9,4).

«Esto sugiere que las credenciales robadas del compromiso Trivy se utilizaron para envenenar acciones adicionales en los repositorios afectados», Sysdig dicho.

El ladrón, conocido como «ladrón de nubes de TeamPCP», está diseñado para robar credenciales y secretos relacionados con claves SSH, Git, Amazon Web Services (AWS), Google Cloud, Microsoft Azure, Kubernetes, Docker, archivos .env, bases de datos y VPN, junto con configuraciones de CI/CD, datos de billeteras de criptomonedas y URL de webhook de Slack y Discord.

Ciberseguridad

Como en el caso de Trivy, se ha descubierto que los actores de amenazas fuerzan la inserción de etiquetas en confirmaciones maliciosas que contienen la carga útil del ladrón («setup.sh»). Los datos robados se exfiltran al dominio «checkmarx[.]zona» (dirección IP: 83.142.209[.]11:443) en forma de archivo cifrado («tpcp.tar.gz»).

La nueva versión crea un repositorio «docs-tpcp» utilizando el GITHUB_TOKEN de la víctima para preparar los datos robados como método de respaldo si falla la filtración al servidor. En el incidente de Trivy, los actores de amenazas utilizaron en su lugar el nombre del repositorio «tpcp-docs».

«El uso de dominios typosquat específicos del proveedor para cada acción envenenada es una técnica de engaño deliberada», dijo Sysdig. «Un analista que revise los registros de CI/CD vería que el tráfico se dirige a lo que parece ser el dominio del propio proveedor de la acción, lo que reduce la probabilidad de detección manual».

El hecho de que la función principal del ladrón sea recolectar credenciales de la memoria del corredor de CI permite a los operadores extraer tokens de acceso personal (PAT) de GitHub y otros secretos cuando se ejecuta una acción Trivy comprometida en un flujo de trabajo. Para empeorar las cosas, si esos tokens tienen acceso de escritura a repositorios que también usan acciones Checkmarx, el atacante puede utilizarlos como arma para enviar código malicioso.

Esto, a su vez, abre la puerta a un compromiso en cascada en la cadena de suministro, donde una acción envenenada captura secretos que se utilizan para facilitar el envenenamiento de otras acciones.

«La carga útil, el esquema de cifrado y la convención de nomenclatura tpcp.tar.gz idénticos confirman que se trata del mismo actor de amenazas que amplía su alcance más allá del compromiso inicial de Trivy», señaló Sysdig. «La revisión del código y el escaneo de dependencias fallaron aquí porque el código malicioso se inyectó en una acción confiable en la fuente».

Según Wiz, el ataque parece haberse llevado a cabo mediante el compromiso de la cuenta de servicio «cx-plugins-releases», y los atacantes también publicar versiones troyanizadas del «resultados-ast» (versión 2.53.0) y «asistencia-cx-dev» (versión 1.7.0) Abra las extensiones VSX. Las versiones de VS Code Marketplace no se ven afectadas.

Una vez activada la extensión, la carga maliciosa comprueba si la víctima tiene credenciales para al menos un proveedor de servicios en la nube, como GitHub, AWS, Google Cloud y Microsoft Azure. Si se detecta alguna credencial, procede a buscar una carga útil de la siguiente etapa del mismo dominio («checkmarx[.]zona»).

«La carga útil intenta la ejecución a través de npx, bunx, pnpx o Yarn dlx. Esto cubre los principales administradores de paquetes de JavaScript», afirman los investigadores de Wiz, Rami McCarthy, James Haughom y Benjamin Read. dicho. «El paquete recuperado contiene un completo ladrón de credenciales. Las credenciales recolectadas luego se cifran, utilizando las claves como en otras partes de esta campaña, y se exfiltran a ‘checkmarx[.]zona/vsx’ como tpcp.tar.gz.»

«En sistemas que no son CI, el malware instala la persistencia a través de un servicio de usuario systemd. El script de persistencia sondea https://checkmarx[.]zona/raw cada 50 minutos para cargas útiles adicionales, con un interruptor de apagado que cancela si la respuesta contiene «youtube». Actualmente, el enlace redirige a The Show Must Go On de Queen».

Ciberseguridad

Para mitigar la amenaza, se recomienda a los usuarios que realicen las siguientes acciones con efecto inmediato:

  • Rote todos los secretos, tokens y credenciales de la nube a los que tuvieron acceso los ejecutores de CI durante la ventana afectada.
  • Auditar la ejecución del flujo de trabajo de GitHub Actions para cualquier referencia a tpcp.tar.gz, scan.aquasecurity[.]org o checkmarx[.]zona en registros de corredor.
  • Busque en la organización de GitHub repositorios llamados «tpcp-docs» o «docs-tpcp», que indican una exfiltración exitosa a través del mecanismo de reserva.
  • Fije acciones de GitHub para confirmar SHA por completo en lugar de etiquetas de versión, ya que las etiquetas se pueden forzar.
  • Supervise las conexiones de red salientes desde los ejecutores de CI a dominios sospechosos.
  • Restrinja el servicio de metadatos de instancia (IMDS) de los contenedores del ejecutor de CI mediante IMDSv2.

En los días posteriores a la infracción inicial, los actores de TeamPCP enviaron imágenes maliciosas de Docker de Trivy que contenían el mismo ladrón y secuestraron la organización GitHub «aquasec-com» de la compañía para manipular docenas de repositorios internos.

También se les ha observado apuntando a clústeres de Kubernetes con un script de shell malicioso que borra todas las máquinas cuando detecta sistemas que coinciden con la zona horaria y la ubicación iraní, lo que destaca una nueva escalada del modus operandi del grupo.

La campaña fantasma utiliza paquetes de 7 npm para robar carteras y credenciales criptográficas – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto un nuevo conjunto de paquetes npm maliciosos diseñados para robar billeteras de criptomonedas y datos confidenciales.

ReversingLabs está rastreando la actividad como Fantasma campaña. La lista de paquetes identificados, todos publicados por un usuario llamado mikilanjillo, se encuentra a continuación:

  • reaccionar-rendimiento-suite
  • reaccionar-estado-optimizador-núcleo
  • reaccionar-rápido-utilsa
  • ai-fast-auto-trader
  • pkgnewfefame1
  • clonador-copia-carbon-mac
  • coinbase-escritorio-sdk

«Los paquetes en sí son phishing para la contraseña sudo con la que se ejecuta la última etapa, y están tratando de ocultar su funcionalidad real y evitar la detección de una manera sofisticada: mostrando registros de instalación de npm falsos», Lucija Valentić, investigadora de amenazas de software en ReversingLabs, dicho en un informe compartido con The Hacker News.

Las bibliotecas Node.js identificadas, además de afirmar falsamente que descargan paquetes adicionales, insertan retrasos aleatorios para dar la impresión de que el proceso de instalación está en marcha. En un momento durante este paso, se alerta al usuario de que la instalación se está ejecutando con un error debido a que faltan permisos de escritura en «/usr/local/lib/node_modules», que es la ubicación predeterminada para los paquetes Node.js instalados globalmente en sistemas Linux y macOS.

También le indica a la víctima que ingrese su contraseña de root o administrador para continuar con la instalación. Si ingresan la contraseña, el malware recupera silenciosamente el descargador de la siguiente etapa, que luego se comunica con un canal de Telegram para obtener la URL de la carga útil final y la clave necesaria para descifrarla.

El ataque culmina con la implementación de un troyano de acceso remoto que es capaz de recopilar datos, apuntar a billeteras de criptomonedas y esperar más instrucciones de un servidor externo.

Ciberseguridad

ReversingLabs dijo que las actividades compartidas se superponen con un grupo de actividades documentado por JFrog con el nombre de GhostClaw a principios de este mes, aunque actualmente no se sabe si es trabajo del mismo actor de amenazas o de una campaña completamente nueva.

GhostClaw utiliza repositorios de GitHub y flujos de trabajo de IA para ofrecer macOS Stealer

Jamf Threat Labs, en un análisis publicado la semana pasada, dijo que la campaña GhostClaw utiliza repositorios de GitHub y flujos de trabajo de desarrollo asistidos por inteligencia artificial (IA) para entregar cargas útiles de robo de credenciales en macOS.

«Estos repositorios se hacen pasar por herramientas legítimas, incluidos robots comerciales, SDK y utilidades para desarrolladores, y están diseñados para parecer creíbles a primera vista», dijo el investigador de seguridad Thijs Xhaflaire. dicho. «Varios de los repositorios identificados han acumulado un compromiso significativo, en algunos casos superando los cientos de estrellas, lo que refuerza aún más su legitimidad percibida».

En esta campaña, los repositorios se llenan inicialmente con código benigno o parcialmente funcional y se dejan sin cambios durante un período prolongado para generar confianza entre los usuarios antes de introducir componentes maliciosos. Específicamente, los repositorios cuentan con un archivo README que guía a los desarrolladores a ejecutar un script de shell como parte del paso de instalación.

Una variante de estos repositorios presenta un archivo SKILL.md, dirigido principalmente a flujos de trabajo orientados a Al con el pretexto de instalar habilidades externas a través de agentes de IA como OpenClaw. Independientemente del método utilizado, el script de shell inicia un proceso de infección de varias etapas que finaliza con la implementación de un ladrón. La secuencia completa de acciones es la siguiente:

  • Identifica la arquitectura del host y la versión de macOS, verifica si Node.js ya está presente e instala una versión compatible si es necesario. La instalación se realiza en un directorio controlado por el usuario para evitar generar señales de alerta.
  • Invoca «node scripts/setup.js» y «node scripts/postinstall.js», lo que provoca que la ejecución pase a cargas útiles de JavaScript, lo que le permite robar credenciales del sistema, entregar el malware GhostLoader contactando a un servidor de comando y control (C2) y eliminar rastros de actividad maliciosa limpiando la Terminal.

El script también viene con una variable de entorno llamada «GHOST_PASSWORD_ONLY», que, cuando se establece en cero, presenta un flujo de instalación interactivo completo, completo con indicadores de progreso y mensajes para el usuario. Si se establece en 1, el script inicia una ruta de ejecución simplificada centrada principalmente en la recopilación de credenciales sin ningún elemento adicional de la interfaz de usuario.

Curiosamente, al menos en algunos casos, el script «postinstall.js» muestra un mensaje de éxito benigno, indicando que la instalación fue exitosa y que los usuarios pueden configurar la biblioteca en sus proyectos ejecutando el comando «npx reaccionar-state-optimizer».

Según un informe de la compañía de seguridad en la nube Panther el mes pasado, «react-state-optimizer» es uno de varios otros paquetes npm publicados por «mikilanjillo», lo que indica que los dos grupos de actividad son uno y el mismo.

  • reaccionar-consulta-core-utils
  • optimizador de estado de reacción
  • reaccionar-rápido-utils
  • reaccionar-rendimiento-suite
  • ai-fast-auto-trader
  • clonador-copia-carbon-mac
  • clonador-copias-carbon-mac
  • pkgnewfefame
  • barra oscura
Ciberseguridad

«Los paquetes contienen un ‘asistente de configuración’ CLI que engaña a los desarrolladores para que ingresen su contraseña sudo para realizar ‘optimizaciones del sistema’», dijo la investigadora de seguridad Alessandra Rizzo. «La contraseña capturada luego se pasa a una carga útil integral de ladrón de credenciales que recopila credenciales del navegador, billeteras de criptomonedas, claves SSH, configuraciones de proveedores de nube y tokens de herramientas de desarrollador».

«Los datos robados se enrutan a bots de Telegram específicos de los socios en función de un identificador de campaña integrado en cada cargador, con credenciales almacenadas en el contrato inteligente de BSC y actualizadas sin modificar el malware en sí».

El paquete npm inicial captura las credenciales y recupera la configuración de un canal de Telegram o de una página Teletype.in que está disfrazada de documentación de blockchain para implementar el ladrón. Según Panther, el malware implementa un modelo de ingresos dual, donde el ingreso principal proviene del robo de credenciales transmitido a través de canales asociados de Telegram, y el ingreso secundario proviene de redirecciones de URL de afiliados almacenadas en un contrato inteligente de Binance Smart Chain (BSC) separado.

«Esta campaña destaca un cambio continuo en el arte de los atacantes, donde los métodos de distribución se extienden más allá de los registros de paquetes tradicionales hacia plataformas como GitHub y flujos de trabajo de desarrollo emergentes asistidos por IA», dijo Jamf. «Al aprovechar ecosistemas confiables y prácticas de instalación estándar, los atacantes pueden introducir código malicioso en entornos con mínima fricción».

Storm-2561 propaga clientes VPN troyanos mediante envenenamiento de SEO para robar credenciales – CYBERDEFENSA.MX

Microsoft ha revelado detalles de una campaña de robo de credenciales que emplea clientes falsos de redes privadas virtuales (VPN) distribuidos mediante técnicas de envenenamiento de optimización de motores de búsqueda (SEO).

«La campaña redirige a los usuarios que buscan software empresarial legítimo a archivos ZIP maliciosos en sitios web controlados por atacantes para implementar troyanos firmados digitalmente que se hacen pasar por clientes VPN confiables mientras recolectan credenciales de VPN», dijeron los equipos de Microsoft Threat Intelligence y Microsoft Defender Experts. dicho.

El fabricante de Windows, que observó la actividad a mediados de enero de 2026, la ha atribuido a Tormenta-2561un grupo de actividad de amenazas conocido por propagar malware mediante envenenamiento de SEO y hacerse pasar por proveedores de software populares desde mayo de 2025.

Ciberseguridad

Las campañas del actor de amenazas fueron documentado por primera vez de Cyjax, destacando el uso de envenenamiento de SEO para redirigir a los usuarios que buscan programas de software de compañías como SonicWall, Hanwha Vision y Pulse Secure (ahora Ivanti Secure Access) en Bing a sitios falsos y engañarlos para que descarguen instaladores MSI que implementan el cargador Bumblebee.

Zscaler reveló una iteración posterior del ataque en octubre de 2025. Se observó que la campaña aprovechaba que los usuarios buscaban software legítimo en Bing para propagar un cliente VPN troyanizado Ivanti Pulse Secure a través de sitios web falsos («ivanti-vpn[.]org») que finalmente robó las credenciales de VPN de la máquina de la víctima.

Microsoft dijo que la actividad destaca cómo los actores de amenazas explotan la confianza en las clasificaciones de los motores de búsqueda y la marca del software como una táctica de ingeniería social para robar datos de los usuarios que buscan software VPN empresarial. Lo que agrava las cosas es el abuso de plataformas confiables como GitHub para alojar los archivos del instalador.

Específicamente, el repositorio de GitHub aloja un archivo ZIP que contiene un archivo de instalación MSI que se hace pasar por software VPN legítimo, pero descarga archivos DLL maliciosos durante la instalación. El objetivo final, como antes, es recopilar y filtrar credenciales de VPN utilizando una variante de un ladrón de información llamado Hyrax.

Se muestra al usuario un cuadro de diálogo de inicio de sesión de VPN falso, pero convincente, para capturar las credenciales. Una vez que la víctima ingresa la información, se le muestra un mensaje de error y se le indica que esta vez descargue el cliente VPN legítimo. En algunos casos, son redirigidos al sitio web legítimo de VPN.

El malware hace uso de la Clave de registro de Windows RunOnce para configurar la persistencia, de modo que se ejecute automáticamente cada vez que se reinicie el sistema.

Ciberseguridad

«Esta campaña exhibe características consistentes con las operaciones de cibercrimen con motivación financiera empleadas por Storm-2561», dijo Microsoft. «Los componentes maliciosos están firmados digitalmente por ‘Taiyuan Lihua Near Information Technology Co., Ltd.’»

Desde entonces, el gigante tecnológico eliminó los repositorios de GitHub controlados por el atacante y revocó el certificado legítimo para neutralizar la operación.

Para contrarrestar tales amenazas, se recomienda a las organizaciones y a los usuarios que implementen la autenticación multifactor (MFA) en todas las cuentas, tengan cuidado al descargar software de sitios web y se aseguren de que sean auténticos.