Es probable que las órdenes ejecutivas sean los próximos pasos de la estrategia cibernética nacional

El director nacional de ciberseguridad, Sean Cairncross, espera más órdenes ejecutivas de la Casa Blanca como parte de la implementación de la estrategia nacional de ciberseguridad, dijo el miércoles.

El personal del Capitolio y otros en el mundo cibernético han estado esperando las directrices de implementación que la administración Trump había proclamado acompañarían a la estrategia publicada el mes pasado.

Cuando se le preguntó en un evento de Semafor si eso incluiría órdenes ejecutivas, Cairncross respondió: «Creo que ese es el caso».

La administración emitió una orden ejecutiva sobre fraude el mismo día que publicó su estrategia cibernética, el 6 de marzo. Parte de esa orden abordaba el delito cibernético.

«Esto está avanzando activamente y se debe esperar que haya más ejecución y acción en línea con nuestros objetivos estratégicos», dijo.

Cairncross citó otra actividad administrativa que encaja en la estrategia, como la primera condena la semana pasada bajo la Ley Take It Down, una ley por la que abogó la primera dama Melania Trump que busca combatir las imágenes sexualmente explícitas no consensuadas generadas por IA, las amenazas violentas y el acoso cibernético.

Se negó a dar una vista previa de cualquier plan de implementación futuro y dijo que esperaba que llegaran “relativamente pronto”.

Una pieza central de la estrategia de la administración es confrontar a los adversarios para asegurarse de que sufran las consecuencias por su piratería de objetivos estadounidenses.

Cairncross no dijo explícitamente si Trump, en su visita a Beijing el próximo mes, abordaría la piratería informática china.

«Cuando comenzamos a ver cosas como el preposicionamiento en infraestructura crítica, es algo que debe abordarse», dijo. Cuando se le preguntó si eso significaba que lo cibernético estaría en la agenda durante la visita, Caincross dijo: «Esperaría que la seguridad del pueblo estadounidense sea lo primero y más importante, como siempre lo es para el presidente».

Cairncross elogió el ingenio estadounidense para producir un modelo de inteligencia artificial como Claude Mythos de Anthropic, en lugar de desarrollarlo bajo la dirección de rivales cibernéticos estadounidenses como China o Rusia. Él informes reconocidos sobre la celebración de reuniones por parte de la administración sobre los riesgos y beneficios cibernéticos de algo como Mythos – “el modelo en este momento del que todo el mundo habla” – y agregó que la administración está buscando equilibrar los peligros y las capacidades positivas de la IA en el ciberespacio.

«Yo diría que desde la perspectiva de la Casa Blanca, estamos trabajando muy estrechamente con la industria», dijo Cairncross. «Hemos estado en estrecha colaboración con las empresas modelo de toda la agencia para asegurarnos de que estamos evaluando y haciendo esto».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Las aplicaciones de OpenAI para Mac necesitan una actualización gracias al hack de Axios

OpenAI actualizó sus certificados de seguridad y exige que todos los usuarios de macOS actualicen a las últimas versiones después de determinar que sus productos, junto con muchos otros, eran afectado por una cadena de suministro generalizada ataque que infectó brevemente una popular biblioteca de código abierto a finales de marzo, dijo la compañía en una publicación de blog el viernes.

El proveedor de inteligencia artificial dijo que «no encontró evidencia de que se haya accedido a los datos de los usuarios de OpenAI, de que nuestros sistemas o propiedad intelectual hayan estado comprometidos, o de que nuestro software haya sido alterado».

Sin embargo, debido a que un flujo de trabajo de GitHub que la empresa utiliza para firmar certificados para aplicaciones macOS descargó y ejecutó una versión maliciosa de Axios, la empresa está tratando el certificado que pronto desaparecerá como comprometido.

Un grupo de hackers norcoreano inyectó malware en dos versiones de Axios después de que comprometió la computadora del mantenedor principal a través de ingeniería social y se hizo cargo de sus cuentas de npm y GitHub. Jason Saayman, el principal responsable de mantenimiento de Axios, dijo que las versiones maliciosas del software estuvieron activas durante unas tres horas antes de eliminarlas.

Google Threat Intelligence Group, que rastrea el grupo de amenazas como UNC1069, dijo que el impacto del ataque fue amplio con efectos dominó potencialmente exponiendo otros paquetes populares. Las bibliotecas de JavaScript fluyen hacia el software dependiente a través de más de 100 millones y 83 millones de descargas semanales.

El ataque se descubrió pocas semanas después de que UNC6780, también conocido como TeamPCP, comprometiera una serie de otras herramientas de código abierto, incluido Trivy, lo que resultó en agresivos intentos de extorsión.

OpenAI insiste en que el malware que infectó a Axios no afectó directamente a su certificado, que está diseñado para ayudar a los clientes a confirmar que están descargando software legítimo.

«El certificado de firma presente en este flujo de trabajo probablemente no fue filtrado con éxito por la carga útil maliciosa debido al momento de ejecución de la carga útil, la inyección del certificado en el trabajo, la secuenciación del trabajo en sí y otros factores atenuantes», dijo la compañía en la publicación del blog. «Sin embargo, por precaución, estamos tratando el certificado como comprometido y lo estamos revocando y rotando».

Las versiones anteriores de las aplicaciones macOS de OpenAI pueden perder funcionalidad y ya no serán compatibles cuando el certificado se revoque por completo el 8 de mayo, dijo la compañía.

OpenAI, que contrató a una empresa externa de análisis forense digital y respuesta a incidentes para ayudar en su investigación y respuesta, identificó la causa principal del problema de seguridad en una mala configuración en su flujo de trabajo de GitHub. La compañía dijo que corrigió ese error y trabajó con Apple para garantizar que las aplicaciones fraudulentas que se hacen pasar por OpenAI no puedan usar el certificado afectado.

La ventana de 30 días está diseñada para minimizar las interrupciones para los usuarios, pero OpenAI dijo que acelerará el plazo de revocación si identifica alguna actividad maliciosa. La compañía no respondió de inmediato a una solicitud de comentarios.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Las fuerzas del orden utilizaron Webloc para rastrear 500 millones de dispositivos a través de datos publicitarios – CYBERDEFENSA.MX

La inteligencia nacional húngara, la policía nacional de El Salvador y varios departamentos de policía y de aplicación de la ley de Estados Unidos han sido atribuidos al uso de un sistema de vigilancia de geolocalización global basado en publicidad llamado Webloc.

La herramienta fue desarrollada por la empresa israelí Cobwebs Technologies y ahora la vende su sucesor Penlink después de la dos empresas se fusionaron en julio de 2023según un informe publicado por el Laboratorio Ciudadano. Penlink, fundada en 1986, es un proveedor de «software de análisis y recolección de evidencia digital y comunicaciones de misión crítica» para agencias policiales en los EE. UU. y en todo el mundo.

Los clientes estadounidenses de Webloc incluyen el Servicio de Inmigración y Control de Aduanas (ICE), el ejército de EE. UU., el Departamento de Seguridad Pública de Texas, el DHS de Virginia Occidental, los fiscales de distrito de Nueva York y varios departamentos de policía en Los Ángeles, Dallas, Baltimore, Tucson, Durham y en ciudades y condados más pequeños como la ciudad de Elk Grove y el condado de Pinal.

«Webloc se vende como un producto complementario a las redes sociales y al sistema de inteligencia web. Enredos«, dijeron los investigadores de Citizen Lab Wolfie Christl, Astrid Perry, Luis Fernando García, Siena Anstis y Ron Deibert. «Webloc brinda acceso a un flujo constantemente actualizado de registros de hasta 500 millones de dispositivos móviles en todo el mundo que contienen identificadores de dispositivos, coordenadas de ubicación y datos de perfil recopilados de aplicaciones móviles y publicidad digital».

Ciberseguridad

El sistema de vigilancia basado en publicidad, en pocas palabras, hace uso de datos adquiridos desde aplicaciones móviles y publicidad digital analizar los comportamientos y movimientos de cientos de millones de personas. Fue anunciado oficialmente por Cobwebs Technologies en octubre de 2020. describiendo es como un «plataforma de inteligencia de ubicación de vanguardia que recopila y analiza datos web fusionados con puntos de datos geoespaciales, utilizando mapas interactivos en capas para conectar el mundo digital con datos físicos».

Los usuarios de la herramienta pueden utilizarla para monitorear la ubicación, los movimientos y las características personales de poblaciones enteras hasta hace tres años. Según la información disponible En el sitio web de Penlink, Webloc se puede utilizar para «investigar e interpretar datos basados ​​en la ubicación para respaldar sus casos». Webloc también tiene la capacidad de inferir la ubicación a partir de direcciones IP e identificar a las personas detrás de los dispositivos recopilando sus direcciones particulares y lugares de trabajo.

Curiosamente, Cobwebs Technologies estuvo entre los siete cibermercenarios que Meta desplazó de la plataforma en diciembre de 2021 por operar alrededor de 200 cuentas para realizar reconocimientos de objetivos e incluso participar en ingeniería social para unirse a comunidades y foros cerrados y engañar a las personas para que revelen información personal.

El gigante de las redes sociales reveló en ese momento que había identificado clientes de Cobwebs Technologies en Bangladesh, Hong Kong, Estados Unidos, Nueva Zelanda, México, Arabia Saudita y Polonia. «Además de los ataques relacionados con actividades policiales, también observamos ataques frecuentes contra activistas, políticos de oposición y funcionarios gubernamentales en Hong Kong y México», señaló Meta.

Informes de 404 Medios, Forbesy Observador de Texas tener reveló que Webloc se puede utilizar para rastrear teléfonos sin orden judicial, con una aviso de adquisiciones destacando la «capacidad de la herramienta para automatizar y monitorear continuamente identificaciones únicas de publicidad móvil, direcciones IP geolocalizadas y análisis de dispositivos conectados».

Ciberseguridad

Un análisis de registros corporativos y otra información pública ha revelado que Cobwebs Technologies comparte enlaces con el proveedor israelí de software espía Quadream a través de Omri Timianker, fundador y ex presidente de Cobwebs Technologies, quien ahora supervisa las operaciones internacionales de Penlink. Se sospecha que la empresa cerró sus operaciones en 2023.

Hasta 219 servidores activos asociados con Implementaciones de productos Cobwebs se han identificado, la mayoría de los cuales están ubicados en los EE. UU. (126), los Países Bajos (32), Singapur (17), Alemania (8), Hong Kong (8) y el Reino Unido (7). También se han detectado posibles servidores de productos en varios países de África, Asia y Europa.

En respuesta al informe, Penlink dijo que los hallazgos «parecen depender de información inexacta o de un malentendido sobre cómo operamos, incluidas prácticas en las que Penlink no participa después de nuestra adquisición de Cobwebs Technologies en 2023». También dijo que cumple con las leyes de privacidad estatales de EE. UU.

«Nuestra investigación muestra que la vigilancia basada en publicidad intrusiva y legalmente cuestionable (es decir, sin una orden judicial o supervisión adecuada) está siendo utilizada por agencias militares, de inteligencia y de aplicación de la ley, hasta unidades de policía locales en varios países de todo el mundo», dijo Citizen Lab.

Fallo de Marimo RCE CVE-2026-39987 explotado dentro de las 10 horas posteriores a la divulgación – CYBERDEFENSA.MX

Una vulnerabilidad de seguridad crítica en marimoun cuaderno Python de código abierto para análisis y ciencia de datos, ha sido explotado dentro de las 10 horas posteriores a su divulgación pública, según recomendaciones de Sysdig.

La vulnerabilidad en cuestión es CVE-2026-39987 (Puntuación CVSS: 9,3), una vulnerabilidad de ejecución remota de código previamente autenticada que afecta a todas las versiones de Marimo anteriores a la 0.20.4 incluida. La cuestión ha sido abordada en versión 0.23.0.

«El terminal WebSocket /terminal/ws carece de validación de autenticación, lo que permite a un atacante no autenticado obtener un shell PTY completo y ejecutar comandos arbitrarios del sistema», mantuvieron Marimo. dicho en un aviso a principios de esta semana.

«A diferencia de otros puntos finales de WebSocket (por ejemplo, /ws) que llaman correctamente a validar_auth() para la autenticación, el punto final /terminal/ws solo verifica el modo de ejecución y el soporte de la plataforma antes de aceptar conexiones, omitiendo por completo la verificación de autenticación».

En otras palabras, los atacantes pueden obtener un shell interactivo completo en cualquier instancia de Marimo expuesta a través de una única conexión WebSocket sin necesidad de credenciales.

Sysdig dijo que observó el primer intento de explotación dirigido a la vulnerabilidad dentro de las 9 horas y 41 minutos de su divulgación pública, con una operación de robo de credenciales ejecutada en minutos, a pesar de que no había ningún código de prueba de concepto (PoC) disponible en ese momento.

Ciberseguridad

Se dice que el actor de amenazas desconocido detrás de la actividad se conectó al punto final /terminal/ws WebSocket en un sistema honeypot e inició un reconocimiento manual para explorar el sistema de archivos y, minutos más tarde, intentó recolectar sistemáticamente datos del archivo .env, así como buscar claves SSH y leer varios archivos.

El atacante regresó al honeypot una hora más tarde para acceder al contenido del archivo .env y verificar si otros actores de amenazas estaban activos durante el período de tiempo. No se instalaron otras cargas útiles, como mineros de criptomonedas o puertas traseras.

«El atacante creó un exploit funcional directamente a partir de la descripción del aviso, se conectó al terminal no autenticado y comenzó a explorar manualmente el entorno comprometido», dijo la compañía de seguridad en la nube. «El atacante se conectó cuatro veces durante 90 minutos, con pausas entre sesiones. Esto es consistente con un operador humano que trabaja en una lista de objetivos y regresa para confirmar los hallazgos».

La velocidad a la que se están utilizando como arma las fallas recientemente reveladas indica que los actores de amenazas están vigilando de cerca las revelaciones de vulnerabilidades y explotándolas rápidamente durante el tiempo entre la divulgación y la adopción del parche. Esto, a su vez, ha reducido el tiempo que los defensores deben responder una vez que se anuncia públicamente una vulnerabilidad.

«La suposición de que los atacantes sólo apuntan a plataformas ampliamente implementadas es errónea. Cualquier aplicación orientada a Internet con un aviso crítico es un objetivo, independientemente de su popularidad».

Las extensiones del navegador son el nuevo canal de consumo de IA del que nadie habla – CYBERDEFENSA.MX

Si bien gran parte del debate sobre la seguridad de la IA se centra en la protección del consumo de IA «en la sombra» y GenAI, hay una ventana abierta que nadie está protegiendo: las extensiones de navegador de IA.

A Un nuevo informe de LayerX expone cuán profundo es este punto ciego y por qué las extensiones de IA pueden ser la superficie de amenaza de IA más peligrosa en su red que no está en el radar de nadie.

Las extensiones de navegador de IA no activan su DLP y no aparecen en sus registros de SaaS. Viven dentro del propio navegador, con acceso directo a todo lo que sus empleados ven, escriben y permanecen conectados. Las extensiones de IA tienen un 60% más de probabilidades de tener una vulnerabilidad que las extensiones en promedio, tienen 3 veces más probabilidades de tener acceso a cookies, 2,5 veces más probabilidades de poder ejecutar scripts remotos en el navegador y 6 veces más probabilidades de haber aumentado sus permisos en el último año. Estas extensiones se instalan en segundos y pueden permanecer en su entorno indefinidamente.

La superficie de amenazas de la extensión del navegador es para todos, pero nadie está mirando

El primer concepto erróneo es que las extensiones son un riesgo de nicho. Algo limitado a un subconjunto de usuarios o casos extremos. Esa suposición es completamente errónea.

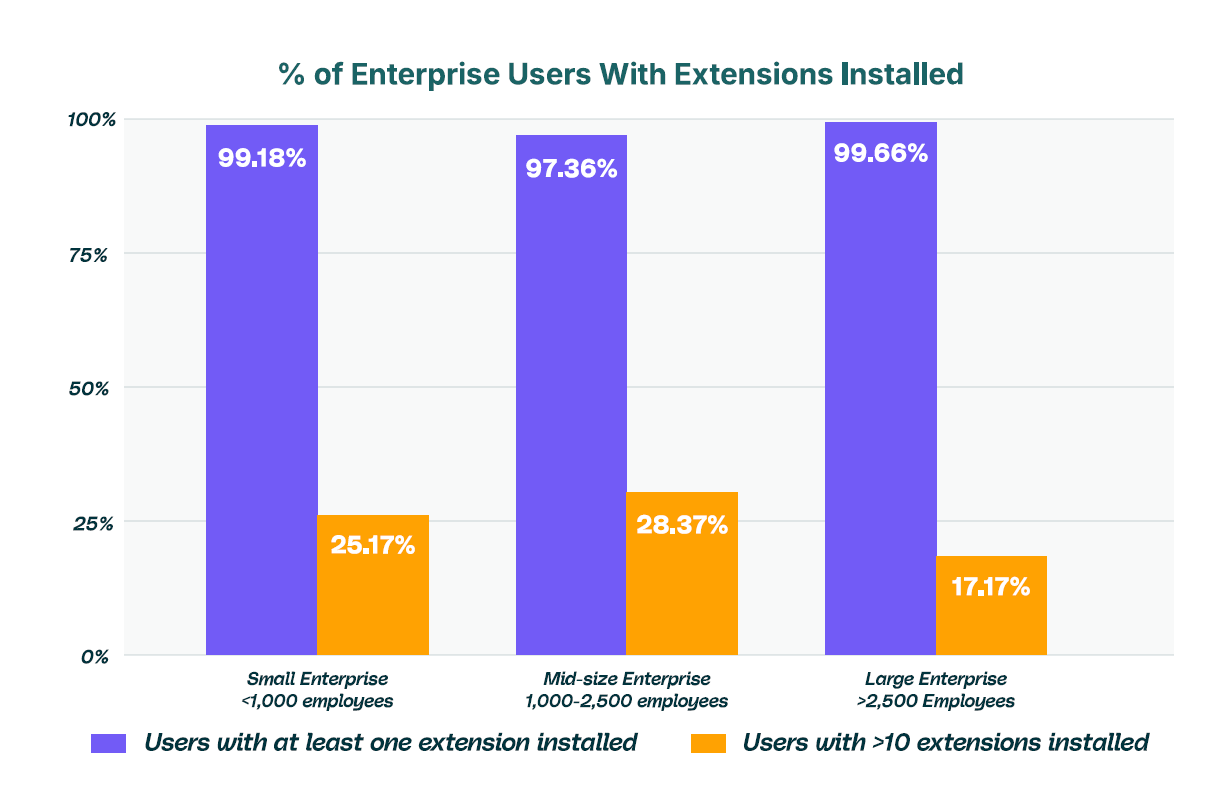
Según el informe, el 99% de los usuarios empresariales ejecutan al menos una extensión de navegador y más de una cuarta parte tiene más de 10 instaladas. Este no es un problema de cola larga; es universal.

Sin embargo, la mayoría de las organizaciones no pueden responder preguntas básicas. ¿Qué extensiones están en uso? ¿Quién los instaló? ¿Qué permisos tienen? ¿A qué datos pueden acceder?

Los equipos de seguridad han pasado años creando visibilidad de redes, puntos finales e identidades. Irónicamente, las extensiones del navegador siguen siendo un importante punto ciego.

Las extensiones de IA son el canal de consumo de IA del que nadie habla

Si bien gran parte de la conversación actual sobre la seguridad de la IA se centra en las plataformas SaaS y las API, este informe destaca un canal diferente y en gran medida ignorado: las extensiones de navegador de IA.

Estas herramientas se están extendiendo rápidamente. Aproximadamente 1 de cada 6 usuarios empresariales ya utiliza al menos una extensión de IA, y ese número no hace más que crecer.

Las organizaciones pueden bloquear o monitorear el acceso directo a las aplicaciones de IA. Pero las extensiones funcionan de manera diferente. Se encuentran dentro del navegador. Pueden acceder al contenido de la página, a las entradas del usuario y a los datos de la sesión sin activar los controles tradicionales.

De hecho, crean una capa no gobernada de uso de IA, que pasa por alto la visibilidad y la aplicación de políticas.

Las extensiones de IA no solo son populares. Son más riesgosos

Sería fácil suponer que las extensiones de IA conllevan un riesgo similar al de otras extensiones. Los datos muestran lo contrario.

Las extensiones de IA son significativamente más peligrosas. Tienen un 60% más de probabilidades que el promedio de tener un CVE, 3 veces más probabilidades de tener acceso a cookies, 2,5 veces más probabilidades de tener permisos de secuencias de comandos y 2 veces más probabilidades de poder manipular las pestañas del navegador.

Cada uno de estos permisos tiene implicaciones reales. El acceso a las cookies puede exponer los tokens de sesión. Los scripts permiten la extracción y manipulación de datos. El control de pestañas puede facilitar el phishing o la redirección silenciosa.

Esta combinación de adopción rápida, acceso elevado y gobernanza débil hace que las extensiones de IA sean un vector de amenaza emergente urgente.

Las extensiones no son estáticas. Cambian con el tiempo

Los equipos de seguridad suelen tratar las extensiones como estáticas. Algo que se puede aprobar una vez y olvidar. Pero no es así como funciona.

Las extensiones evolucionan. Reciben actualizaciones. Cambian de propietario. Amplian permisos.

El informe muestra que las extensiones de IA tienen casi seis veces más probabilidades de cambiar sus permisos con el tiempo, y que más del 60% de los usuarios tienen al menos una extensión de IA que cambió sus permisos durante el último año.

Esto crea un objetivo en movimiento que las listas permitidas tradicionales no pueden seguir. Una extensión que ayer era segura puede no serlo hoy.

La brecha de confianza en las extensiones del navegador es mayor de lo esperado

Los equipos de seguridad se basan en una variedad de señales de confianza para evaluar las extensiones, incluida la transparencia del editor, el recuento de instalaciones, la frecuencia de actualización y la presencia de una política de privacidad. Si bien estos no indican directamente un comportamiento malicioso, son clave para evaluar el riesgo general.

Una parte importante de las extensiones tiene bases de usuarios muy bajas. Más del 10% de todas las extensiones tienen menos de 1.000 usuarios, una cuarta parte tiene menos de 5.000 usuarios y un tercio tiene menos de 10.000 instalaciones. Esto es particularmente un desafío con las extensiones de IA, donde el 33% de las extensiones de IA tienen menos de 5.000 usuarios, y casi el 50% de las extensiones de IA tienen menos de 10.000 usuarios. Una gran base de usuarios es esencial para establecer una confianza continua, pero una vez más, las extensiones de IA están mostrando un riesgo sustancialmente mayor.

Además, alrededor del 40% de las extensiones no han recibido una actualización en más de un año, lo que sugiere que ya no se mantienen activamente. Las extensiones que no se actualizan periódicamente pueden contener vulnerabilidades no resueltas o código obsoleto que los atacantes aprovechan.

Como resultado, la mayoría de las extensiones utilizadas en entornos empresariales muestran señales débiles o faltantes en estas áreas. Esto plantea serias dudas sobre el manejo y el cumplimiento de los datos. También destaca el poco escrutinio que reciben las extensiones en comparación con otros componentes de software.

Convertir el conocimiento en acción: el camino a seguir para los CISO

El informe describe una dirección clara para los equipos de seguridad:

  1. Audite continuamente la superficie de amenazas de extensión de la organización: Dado que el 99 % de los usuarios empresariales ejecutan al menos una extensión, un inventario completo es un primer paso obligatorio hacia la reducción de riesgos. Los CISO deben realizar una auditoría de extensión en toda la organización que cubra todos los navegadores, puntos finales administrados y no administrados, en todos los usuarios.
  2. Aplique controles de seguridad específicos a las extensiones de IA: Las extensiones de IA representan un riesgo enorme debido a sus permisos elevados que pueden exponer sesiones de SaaS, identidades y datos confidenciales del navegador. Las organizaciones deberían aplicar políticas de gobernanza más estrictas para controlar cómo estas extensiones interactúan con los entornos empresariales.
  3. Analice el comportamiento de las extensiones, no solo los parámetros estáticos: Las aprobaciones estáticas no son suficientes. El riesgo debe evaluarse continuamente en función de los permisos, el comportamiento y los cambios a lo largo del tiempo.
  4. Hacer cumplir los requisitos de confianza y transparencia: Las extensiones que tienen un número de instalaciones muy bajo, carecen de políticas de privacidad o muestran un historial de mantenimiento deficiente deben tratarse como de mayor riesgo. Establecer criterios mínimos de confianza ayuda a reducir la exposición a extensiones no verificadas o abandonadas.

Una nueva lente sobre un viejo problema

Durante años, las extensiones del navegador se han tratado como una característica conveniente. Algo que permita la productividad y la personalización. Sin embargo, ya no son un riesgo periférico. Son una parte fundamental de la superficie de ataque empresarial. Ampliamente utilizados, altamente privilegiados y en gran medida no monitoreados, crean exposición directa a datos confidenciales y sesiones de usuarios.

Descargue el informe completo de seguridad de extensiones de LayerX para comprender el alcance completo de estos hallazgos, identificar dónde se encuentra realmente su exposición y obtener un camino claro para controlar esta creciente superficie de ataque sin interrumpir la productividad.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Los riesgos de seguridad ocultos de la IA en la sombra en las empresas – CYBERDEFENSA.MX

A medida que las herramientas de IA se vuelven más accesibles, los empleados las adoptan sin la aprobación formal de los equipos de seguridad y TI. Si bien estas herramientas pueden aumentar la productividad, automatizar tareas o llenar vacíos en los flujos de trabajo existentes, también operan fuera de la visibilidad de los equipos de seguridad, eludiendo los controles y creando nuevos puntos ciegos en lo que se conoce como IA en la sombra. Si bien es similar al fenómeno de la TI en la sombra, la IA en la sombra va más allá del software no aprobado al involucrar sistemas que procesan, generan y potencialmente retienen datos confidenciales. El resultado es una categoría de riesgo que la mayoría de las organizaciones aún no están preparadas para gestionar: exposición incontrolada de datos, superficies de ataque ampliadas y seguridad de identidad debilitada.

¿Por qué la IA en la sombra se está extendiendo tan rápidamente?

La IA en la sombra se está expandiendo rápidamente en todas las organizaciones porque es fácil de adoptar y útil al instante, aunque en gran medida no está regulada. A diferencia del software empresarial tradicional, la mayoría de las herramientas de inteligencia artificial requieren poca o ninguna configuración, lo que permite a los empleados comenzar a utilizarlas de inmediato. Según un 2024 fuerza de ventas En la encuesta, el 55 % de los empleados informaron que utilizaban herramientas de inteligencia artificial que no habían sido aprobadas por su organización. Dado que muchas organizaciones carecen de políticas claras de uso de la IA, los empleados deben decidir por sí mismos qué herramientas usar y cómo usarlas, a menudo sin comprender las implicaciones de seguridad.

Los empleados pueden utilizar herramientas de IA generativa como ChatGPT o Claude en los flujos de trabajo cotidianos y, si bien esto puede mejorar la productividad, puede dar lugar a que datos confidenciales se compartan externamente sin supervisión. El hecho de que el proveedor de IA utilice o no esos datos para la capacitación del modelo depende de la plataforma y el tipo de cuenta, pero en cualquier caso, los datos han salido de los límites de seguridad de la organización.

A nivel de departamento, la IA en la sombra puede aparecer cuando los equipos integran API de IA o modelos de terceros en aplicaciones sin una revisión de seguridad formal. Estas integraciones pueden exponer datos internos e introducir nuevos vectores de ataque que los equipos de seguridad no pueden ver ni controlar. En lugar de intentar eliminar por completo la IA en la sombra, las organizaciones deben gestionar activamente los riesgos que crea.

Cómo la IA en la sombra es un problema de seguridad

La IA en la sombra a menudo se plantea como una cuestión de gobernanza, pero en esencia es un problema de seguridad. A diferencia de la TI en la sombra tradicional, donde los empleados adoptan software no aprobado, la IA en la sombra implica sistemas que procesan y almacenan datos activamente más allá del alcance de los equipos de seguridad, lo que convierte el uso no autorizado de la IA en un riesgo más amplio de exposición a los datos y uso indebido del acceso.

La IA en la sombra puede provocar fugas de datos imposibles de rastrear

Los empleados pueden compartir datos de clientes, información financiera o documentos comerciales internos con herramientas de inteligencia artificial para completar tareas de manera más eficiente. Los desarrolladores que solucionan problemas de código pueden pegar sin darse cuenta scripts que contienen claves API codificadas, credenciales de bases de datos o tokens de acceso, exponiendo credenciales confidenciales sin darse cuenta. Una vez que los datos llegan a una plataforma de inteligencia artificial de terceros, las organizaciones pierden visibilidad de cómo se almacenan o utilizan. Como resultado, los datos pueden dejar a una organización sin un rastro de auditoría, lo que hace difícil, si no imposible, rastrear o contener una infracción. Según el RGPD y la HIPAA, este tipo de transferencia de datos incontrolada puede constituir una infracción denunciable.

Shadow AI expande rápidamente la superficie de ataque

Cada herramienta de IA crea un nuevo vector de ataque potencial para los ciberdelincuentes. Cuando se adoptan herramientas no aprobadas sin supervisión, pueden incluir API o complementos no aprobados que son inseguros o maliciosos. Los empleados que acceden a las plataformas de IA a través de cuentas o dispositivos personales colocan esa actividad completamente fuera de los controles de seguridad de la organización, y el monitoreo de red tradicional no puede verla. A medida que las organizaciones comienzan a implementar agentes de IA que operan de forma autónoma dentro de los flujos de trabajo, el riesgo se vuelve aún más grave. Estos sistemas interactúan con múltiples aplicaciones y plataformas, creando vías complejas y en gran medida ocultas que los ciberdelincuentes pueden aprovechar.

Shadow AI elude los controles de seguridad tradicionales

Los controles de seguridad tradicionales no se crearon para manejar el uso actual de la IA. La mayoría de las plataformas de IA operan a través de HTTPS, lo que significa que las reglas de firewall estándar y el monitoreo de red no pueden inspeccionar el contenido de esas interacciones sin una inspección SSL, un control que muchas organizaciones no han implementado. Las interfaces de IA conversacional tampoco se comportan como aplicaciones tradicionales, lo que dificulta que las herramientas de seguridad monitoreen o registren la actividad. Debido a esto, los datos se pueden compartir con sistemas de inteligencia artificial externos sin activar ninguna alerta.

La IA en la sombra afecta la seguridad de la identidad

Shadow AI presenta serios desafíos en la gestión de identidades y accesos (IAM). Por ejemplo, los empleados pueden crear varias cuentas en plataformas de inteligencia artificial, lo que genera identidades fragmentadas y no administradas. Los desarrolladores pueden incluso conectar herramientas de inteligencia artificial a sistemas mediante cuentas de servicio, creando Identidades no humanas (NHI) sin una supervisión adecuada. Si las organizaciones carecen de una gobernanza centralizada, estas identidades pueden quedar mal monitoreadas y ser difíciles de gestionar durante todo su ciclo de vida, lo que aumenta el riesgo de acceso no autorizado y exposición a largo plazo.

Cómo las organizaciones pueden reducir el riesgo de la IA en la sombra

A medida que la IA se integra más en los flujos de trabajo diarios, las organizaciones deben apuntar a reducir el riesgo y al mismo tiempo permitir un uso seguro y productivo. Esto requiere que los equipos de seguridad pasen de bloquear por completo las herramientas de inteligencia artificial a administrar cómo se utilizan en el lugar de trabajo, enfatizando la visibilidad y el comportamiento del usuario. Las organizaciones pueden reducir el riesgo de la IA en la sombra siguiendo estos pasos:

  • Establezca políticas claras de uso de IA: Defina qué herramientas de IA están permitidas y qué datos se pueden compartir. Las políticas de seguridad deben ser fáciles de seguir e intuitivas, ya que las reglas demasiado restrictivas sólo empujarán a los empleados a utilizar herramientas no autorizadas.
  • Proporcionar alternativas de IA aprobadas: Cuando los empleados no tienen acceso a herramientas útiles, es más probable que encuentren las suyas propias. Ofrecer soluciones de IA seguras y aprobadas que cumplan con los estándares organizacionales reduce la necesidad de IA en la sombra.
  • Mejore la visibilidad de los patrones de uso de la IA: Si bien no siempre es posible una visibilidad total, las organizaciones deben monitorear el tráfico de la red, el acceso privilegiado y la actividad de API para comprender mejor cómo los empleados usan la IA.
  • Educar a los empleados sobre los riesgos de seguridad de la IA: Muchos empleados se centran únicamente en las ventajas de productividad de las herramientas de inteligencia artificial en lugar de en los riesgos de seguridad. Proporcionar capacitación sobre el uso seguro de la IA y el manejo de datos puede reducir drásticamente la exposición involuntaria.

Beneficios de gestionar eficazmente la IA en la sombra

Las organizaciones que gestionen proactivamente la IA en la sombra obtendrán un mayor control sobre cómo se utiliza la IA en sus entornos. La gestión eficaz de la IA en la sombra proporciona varios beneficios, entre ellos:

  • Visibilidad total de qué herramientas de IA están en uso y a qué datos acceden
  • Reducción de la exposición regulatoria en marcos como GDPR, HIPAA y la Ley de IA de la UE
  • Adopción de IA más rápida y segura con herramientas examinadas y directrices exhaustivas
  • Mayor adopción de herramientas de IA aprobadas, lo que reduce la dependencia de alternativas inseguras

La seguridad debe tener en cuenta la IA en la sombra

La adopción de la IA se está normalizando en el lugar de trabajo y los empleados seguirán buscando herramientas que les ayuden a trabajar más rápido. Dado lo fácil que es acceder a las herramientas de IA y cuán rara vez las políticas de uso siguen el ritmo de la adopción, es inevitable cierto grado de IA en la sombra en cualquier organización grande. En lugar de intentar bloquear por completo las herramientas de IA, las organizaciones deberían centrarse en permitir su uso seguro mejorando la visibilidad de la actividad de la IA y garantizando que tanto las identidades humanas como las de las máquinas estén gobernadas adecuadamente.

guardián® respalda este enfoque directamente, ayudando a las organizaciones a controlar el acceso privilegiado a los sistemas con los que interactúan las herramientas de IA, imponer el acceso con privilegios mínimos para todas las identidades, incluidos los usuarios humanos y los agentes de IA, y mantener un seguimiento de auditoría completo de la actividad en toda la infraestructura crítica. A medida que los agentes de IA se vuelven más frecuentes en los flujos de trabajo empresariales, gobernar las identidades y las rutas de acceso de las que dependen se vuelve tan importante como gobernar las herramientas mismas.

Nota: Este artículo fue escrito cuidadosamente y contribuido para nuestra audiencia por Ashley D’Andrea, redactora de contenido de Keeper Security.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Las pérdidas por delitos cibernéticos aumentaron un 26% a 20.900 millones de dólares en 2025

El ciberdelito sigue siendo un negocio en auge.

Las pérdidas anuales por delitos cibernéticos ascendieron a casi 20.900 millones de dólares el año pasado, lo que refleja un aumento del 26% desde 2024, dijo el Centro de Quejas de Delitos en Internet (IC3) del FBI en su informe. informe anual Martes.

El estudio exhaustivo expone un entorno de delincuencia digital que empeora y que está generando pérdidas financieras, con un impulso que avanza en la dirección equivocada y se agrava a un ritmo alarmante. Las pérdidas anuales por delitos cibernéticos han aumentado casi un 400% desde los 4.200 millones de dólares en 2020, y las pérdidas acumuladas en ese período de cinco años superaron los 71.300 millones de dólares.

El IC3 del FBI, que se formó como el centro central del país para informar sobre delitos cibernéticos en 2000, está más ocupado que nunca. «Ahora tenemos un promedio de casi 3.000 quejas por día», escribió en el informe José Pérez, director de operaciones del FBI para su rama criminal y cibernética.

El informe anual sobre delitos en Internet destaca tendencias crecientes y sostenidas. Sin embargo, el alcance del estudio es limitado y se basa enteramente en incidentes de delitos cibernéticos presentados al FBI.

El impacto total del delito cibernético sigue siendo turbio, ya que un número desconocido de víctimas sufren en las sombras y nunca denuncian los delitos que sufren.

El FBI recibió más de 1 millón de quejas el año pasado, y las víctimas mayores de 60 años reportaron la mayor cantidad de delitos que también resultaron en la mayor cantidad de pérdidas totales por grupo de edad. Las víctimas de al menos 60 años presentaron 201.000 quejas con pérdidas por un total de casi 7.750 millones de dólares, o alrededor del 37% de todas las pérdidas relacionadas con los delitos cibernéticos el año pasado.

El fraude relacionado con inversiones siguió siendo el mayor componente de las pérdidas por delitos cibernéticos en 2025, alcanzando casi 8.650 millones de dólares. Las amenazas de correo electrónico empresarial ocuparon el segundo lugar con casi 3.050 millones de dólares en pérdidas, seguidas por las estafas de soporte técnico con más de 2.100 millones de dólares.

Según el informe, las criptomonedas fueron el principal conducto para el fraude relacionado con estafas de inversión y soporte técnico el año pasado, mientras que las transferencias electrónicas constituyeron la mayor parte del fraude resultante de la vulneración del correo electrónico empresarial.

El phishing fue el tipo de delito cibernético más comúnmente denunciado el año pasado, seguido de la extorsión, las estafas de inversión y las violaciones de datos personales. El FBI contabilizó pérdidas por valor de 122,5 millones de dólares por extorsión y 32,3 millones de dólares por ransomware el año pasado.

El FBI también recibió más de 75.000 informes de sextorsión el año pasado, incluidas más de 5.700 presentaciones que fueron remitidas al Centro Nacional para Niños Desaparecidos y Explotados.

Las cinco principales amenazas cibernéticas reportadas a IC3 en 2025 incluyeron violaciones de datos con un 39%, ransomware con un 36%, intercambio de SIM con un 10%, malware con un 9% y botnets con un 7%.

El FBI recibió más de 3.600 quejas sobre ransomware el año pasado. Las cinco variantes más reportadas incluyeron Akira, Qilin, INC, BianLian y Play.

Cada uno de los 16 sectores de infraestructura crítica reportaron ataques de ransomware el año pasado, y los más atacados incluyeron atención médica, manufactura, servicios financieros, gobierno y TI.

El IC3 recibe principalmente quejas de residentes y empresas estadounidenses, pero también recibió quejas de más de 200 países el año pasado, lo que representó casi 1.600 millones de dólares en pérdidas totales.

Si bien las pérdidas y la gran cantidad de delitos cibernéticos continuaron aumentando el año pasado, “el FBI continúa perturbando y disuadiendo a los actores cibernéticos maliciosos y trasladando el costo de las víctimas a nuestros adversarios”, escribió Pérez en el informe.

«Nunca ha sido más importante ser diligente con la ciberseguridad, la huella en las redes sociales y las interacciones electrónicas», añadió. «Las amenazas cibernéticas y los delitos cibernéticos seguirán evolucionando a medida que el mundo adopte tecnologías emergentes como la inteligencia artificial».

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

'GrafanaGhost' supera las defensas de la IA de Grafana sin dejar rastro

Los investigadores de seguridad de Noma Security han revelado una nueva vulnerabilidad a la que llaman GrafanaGhost, un exploit capaz de robar silenciosamente datos confidenciales de entornos Grafana encadenando múltiples desvíos de seguridad, incluido un método que elude las barreras del modelo de IA de la plataforma sin requerir ninguna interacción del usuario.

Grafana se implementa ampliamente en organizaciones empresariales como un centro central para la observabilidad y el monitoreo de datos, y generalmente alberga métricas financieras en tiempo real, datos sobre el estado de la infraestructura, registros privados de clientes y telemetría operativa, entre otros usos. Esa concentración de información confidencial es lo que convierte a la plataforma en un objetivo importante. GrafanaGhost aprovecha cómo los componentes de inteligencia artificial de Grafana procesan la entrada controlada por el usuario para cerrar la brecha entre un entorno de datos privados y un servidor externo controlado por un atacante.

El ataque no requiere credenciales de inicio de sesión y no depende de que el usuario haga clic en un enlace malicioso. Comienza cuando un atacante crea una ruta URL específica utilizando parámetros de consulta que se originan fuera del entorno de la organización víctima. Debido a que Grafana maneja registros de entrada, un atacante puede obtener acceso a un entorno empresarial al que no tiene una conexión legítima. Luego, el atacante inyecta instrucciones ocultas que la IA de Grafana procesa (una táctica conocida como inyección rápida) utilizando palabras clave específicas para hacer que el modelo ignore sus propias barreras de seguridad.

Grafana tiene protecciones integradas diseñadas para evitar la inyección rápida, pero los investigadores de Noma encontraron una falla en la lógica subyacente a esa protección, una que podría explotarse formateando una dirección web de una manera que el control de seguridad de Grafana interpretara erróneamente como segura, mientras que el navegador la tratara como una solicitud a un servidor externo controlado por el atacante. La brecha entre lo que el control de seguridad creía que estaba permitiendo y lo que realmente sucedió fue suficiente para abrir la puerta al ataque.

El último obstáculo fue el propio instinto de autodefensa del modelo de IA. Cuando los investigadores intentaron por primera vez pasar instrucciones maliciosas, el modelo reconoció el patrón y se negó. Después de estudiar más a fondo cómo el modelo procesaba diferentes tipos de entradas, encontraron una palabra clave específica que provocó que se retirara, tratando lo que efectivamente era una instrucción de ataque como una solicitud rutinaria y legítima.

Con las tres circunvalaciones colocadas, el ataque se ejecuta por sí solo. La IA procesa la instrucción maliciosa, intenta cargar una imagen desde el servidor del atacante y, al hacerlo, transporta silenciosamente los datos confidenciales de la víctima junto con esa solicitud en una etiqueta de imagen. Los datos desaparecen antes de que alguien en la organización sepa que se realizó una solicitud.

Los investigadores de Noma notaron que había múltiples capas de seguridad presentes en la implementación de Grafana, pero cada una contenía su propia debilidad explotable. La lógica de validación del dominio, las barreras del modelo de IA y los controles de seguridad del contenido fallaron cuando se abordaron en secuencia.

Debido a que el exploit se activa mediante una inyección indirecta en lugar de un enlace sospechoso o una intrusión obvia, no hay nada que un usuario pueda notar, ningún error de acceso denegado que un administrador pueda encontrar y ningún evento anómalo que un equipo de seguridad deba investigar. Para un equipo de datos, un ingeniero de DevSecOps o un CISO, la actividad es indistinguible de los procesos rutinarios.

«La carga útil se encuentra dentro de lo que parece una fuente de datos externa legítima. La exfiltración ocurre a través de un canal que la propia IA inicia, lo que parece un comportamiento normal de la IA para cualquier observador. Las reglas SIEM tradicionales, las herramientas DLP y el monitoreo de endpoints no están diseñados para interrogar si la llamada saliente de una IA fue instruida por un usuario o por un mensaje inyectado», dijo a CyberScoop Sasi Levi, líder de investigación de vulnerabilidades en Noma Labs. «Sin una protección en tiempo de ejecución que entienda el comportamiento específico de la IA, monitoreando lo que se le preguntó al modelo, lo que recuperó y las acciones que tomó, este ataque sería efectivamente invisible».

El ataque es otro ejemplo de un cambio más amplio en la forma en que los adversarios abordan los entornos empresariales que tienen funciones integradas asistidas por IA. En lugar de explotar el código de aplicación roto en el sentido tradicional, los atacantes apuntan cada vez más a superficies de seguridad de IA débiles y métodos de inyección rápida indirecta que les permiten acceder y extraer activos de datos críticos mientras permanecen completamente invisibles para los equipos de seguridad responsables de protegerlos.

nomá ha encontrado problemas similares durante el año pasadoy Levi le dijo a CyberScoop que los investigadores siguen viendo la misma brecha fundamental: las funciones de IA se están incorporando a plataformas que nunca fueron diseñadas teniendo en mente modelos de amenazas específicos de IA.

«La superficie de ataque no es un firewall mal configurado o una biblioteca sin parches, sino que es la utilización como arma del propio razonamiento y comportamiento de recuperación de la IA. Estas plataformas confían demasiado implícitamente en el contenido que ingieren», dijo Levi.

La investigación es otro ejemplo de cómo los atacantes pueden convertir la IA en un arma de una manera que las defensas actuales no pueden seguir, lo que hace extremadamente difícil para los defensores mantener el ritmo.

“Los investigadores ofensivos y, cada vez más, los actores de amenazas sofisticados están muy por delante de la mayoría de los defensores empresariales en esto”, dijo Levi. «Los marcos, las firmas de detección y los manuales de respuesta a incidentes para ataques nativos de IA simplemente no existen a escala todavía. Lo que nos da cierto optimismo es que la conciencia está creciendo rápidamente, pero la conciencia y la preparación son cosas muy diferentes».

Grafana Labs fue notificado a través de protocolos de divulgación responsable, trabajó con Noma para validar los hallazgos y emitió una solución.

Greg Otto

Escrito por Greg Otto

Greg Otto es el editor en jefe de CyberScoop y supervisa todo el contenido editorial del sitio web. Greg ha dirigido una cobertura de ciberseguridad que ha ganado varios premios, incluidos los de la Sociedad de Periodistas Profesionales y la Sociedad Estadounidense de Editores de Publicaciones Empresariales. Antes de unirse a Scoop News Group, Greg trabajó para Washington Business Journal, US News & World Report y WTOP Radio. Tiene una licenciatura en periodismo televisivo de la Universidad de Temple.

[Webinar] Cómo cerrar las brechas de identidad en 2026 antes de que la IA aproveche el riesgo empresarial – CYBERDEFENSA.MX

En la rápida evolución del panorama de amenazas de 2026, ha surgido una paradoja frustrante para los CISO y los líderes de seguridad: Los programas de identidad están madurando, pero el riesgo en realidad está aumentando.

Según una nueva investigación del Instituto Ponemoncientos de aplicaciones dentro de una empresa típica permanecen desconectadas de los sistemas de identidad centralizados. Estas aplicaciones de «materia oscura» operan fuera del alcance de la gobernanza estándar, creando una superficie de ataque masiva y no administrada que ahora está siendo explotada agresivamente, no sólo por actores de amenazas humanas, sino también por agentes autónomos de IA.

La amenaza invisible: aplicaciones desconectadas y amplificación de IA

Las empresas modernas han invertido mucho en IAM y Zero Trust, pero la «última milla» de la identidad (aplicaciones heredadas, cuentas localizadas y SaaS aislado) sigue siendo un punto ciego obstinado.

La entrada de la IA en la fuerza laboral ha convertido esta brecha de un dolor de cabeza en materia de cumplimiento a una vulnerabilidad crítica. A medida que las organizaciones implementan copilotos de IA y agentes autónomos para aumentar la productividad, estos agentes a menudo requieren acceso a los mismos sistemas que se encuentran fuera de su control centralizado.

¿El resultado? Los agentes de IA están amplificando inadvertidamente los riesgos de credenciales, reutilizando tokens obsoletos y navegando por caminos de menor resistencia que su equipo de seguridad ni siquiera puede ver.

Únase a la sesión informativa sobre madurez de identidad 2026

Para ayudar a los líderes de seguridad a superar esta «brecha de confianza», Las noticias de los piratas informáticos es organizar un seminario web exclusivo que presenta Mike Fitzpatrick (Instituto Ponemon) y Matt Chiodi (CSO, Cerby).

Desglosarán los últimos hallazgos de más de 600 líderes de TI y seguridad y proporcionar una hoja de ruta táctica para cerrar las brechas de identidad que conducen a fricciones en las auditorías y al estancamiento de las iniciativas digitales.

En esta sesión descubrirás:

  • Datos de referencia exclusivos de 2026: Vea cómo se compara la madurez de su identidad con la de sus pares.
  • El factor «IA en la sombra»: Comprenda cómo los agentes de IA están ampliando su superficie desconectada.
  • El costo de la gestión manual: Por qué confiar en correcciones manuales de contraseñas y credenciales es una estrategia perdedora en 2026.
  • Pasos prácticos de remediación:Descubra exactamente qué están haciendo las organizaciones líderes ahora para recuperar el control de cada aplicación.

Por qué deberías asistir

Si lidera una estrategia de identidad, seguridad o cumplimiento, «hacer más de lo mismo» ya no es una opción. Esta conversación está diseñada para llevarlo más allá de la madurez teórica y hacia control operativo.

Asegura tu lugar ahora para obtener la información basada en datos que necesita para proteger el activo más fragmentado y más específico de su organización: Identidad.

Regístrese para el seminario web: Madurez de la identidad bajo presión

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Cómo LiteLLM convirtió las máquinas de los desarrolladores en bóvedas de credenciales para los atacantes – CYBERDEFENSA.MX

La parte más activa de la infraestructura empresarial de la empresa es la estación de trabajo del desarrollador. Esa computadora portátil es donde se crean, prueban, almacenan en caché, copian y reutilizan las credenciales en servicios, bots, herramientas de compilación y, ahora, agentes de IA locales.

En marzo de 2026, el actor de amenazas TeamPCP demostró lo valiosas que son las máquinas de desarrollo. Su ataque a la cadena de suministro contra LiteLLM, una popular biblioteca de desarrollo de inteligencia artificial descargada millones de veces al día, convirtió los puntos finales de los desarrolladores en operaciones sistemáticas de recolección de credenciales. El malware solo necesitaba acceso a los secretos de texto sin formato que ya se encontraban en el disco.

El ataque LiteLLM: un estudio de caso sobre el compromiso de los terminales de los desarrolladores

El ataque fue sencillo en ejecución pero devastador en alcance. TeamPCP comprometió los paquetes LiteLLM versiones 1.82.7 y 1.82.8 en PyPI, inyectando malware de robo de información que se activaba cuando los desarrolladores instalaban o actualizaban el paquete. El malware recopiló sistemáticamente claves SSH, credenciales de nube para AWS, Azure y GCP, configuraciones de Docker y otros datos confidenciales de las máquinas de los desarrolladores.

PyPI eliminó los paquetes maliciosos a las pocas horas de su detección, pero la ventana de daño fue significativa. El análisis de GitGuardian encontró que se configuraron 1.705 paquetes PyPIpara extraer automáticamente las versiones comprometidas de LiteLLM como dependencias. Paquetes populares como dspy (5 millones de descargas mensuales), opik (3 millones) y crawl4ai (1,4 millones) habrían desencadenado la ejecución de malware durante la instalación. El efecto cascada significó que las organizaciones que nunca usaron LiteLLM directamente aún podrían verse comprometidas a través de dependencias transitivas.

Por qué las máquinas de desarrollo son objetivos atractivos

Este patrón de ataque no es nuevo; es simplemente más visible. El Campañas de Shai-Hulud demostró tácticas similares a escala. Cuando GitGuardian analizó 6.943 máquinas de desarrollador comprometidas a partir de ese incidente, los investigadores encontraron 33.185 secretos únicos, de los cuales al menos 3.760 aún eran válidos. Más sorprendente: cada secreto activo apareció en aproximadamente ocho ubicaciones diferentes en la misma máquina, y el 59% de los sistemas comprometidos eran ejecutadores de CI/CD en lugar de computadoras portátiles personales.

Los adversarios ahora entran en la cadena de herramientas a través de dependencias comprometidas, complementos maliciosos o actualizaciones envenenadas. Una vez allí, recopilan datos del entorno local con el mismo enfoque sistemático que utilizan los equipos de seguridad para buscar vulnerabilidades, excepto que buscan credenciales almacenadas en archivos .env, perfiles de shell, historial de terminal, configuraciones IDE, tokens almacenados en caché, artefactos de compilación y almacenes de memoria de agentes de IA.

Los secretos viven en todas partes en texto plano

El malware LiteLLM tuvo éxito porque las máquinas de los desarrolladores son puntos de concentración densos para las credenciales de texto sin formato. Los secretos terminan en árboles de fuentes, archivos de configuración locales, resultados de depuración, comandos de terminal copiados, variables de entorno y scripts temporales. Se acumulan en archivos .env que se suponía que eran solo locales pero que se convirtieron en una parte permanente del código base. La comodidad se convierte en residuo, que a su vez se convierte en oportunidad.

Los desarrolladores ejecutan agentes, servidores MCP locales, herramientas CLI, extensiones IDE, canalizaciones de compilación y flujos de trabajo de recuperación, todos los cuales requieren credenciales. Esas credenciales se distribuyen a través de rutas predecibles donde el malware sabe buscar: ~/.aws/credentials, ~/.config/gh/config.yml, archivos .env del proyecto, historial de shell y directorios de configuración del agente.

Protección de los puntos finales de los desarrolladores a escala

Es importante crear una protección continua en todos los puntos finales del desarrollador donde se acumulan las credenciales. GitGuardian aborda esto extendiendo la seguridad de los secretos más allá de los repositorios de código hasta la propia máquina del desarrollador.

El ataque LiteLLM demostró lo que sucede cuando las credenciales se acumulan en texto sin formato en los puntos finales de los desarrolladores. Esto es lo que puede hacer para reducir esa exposición.

Comprenda su exposición

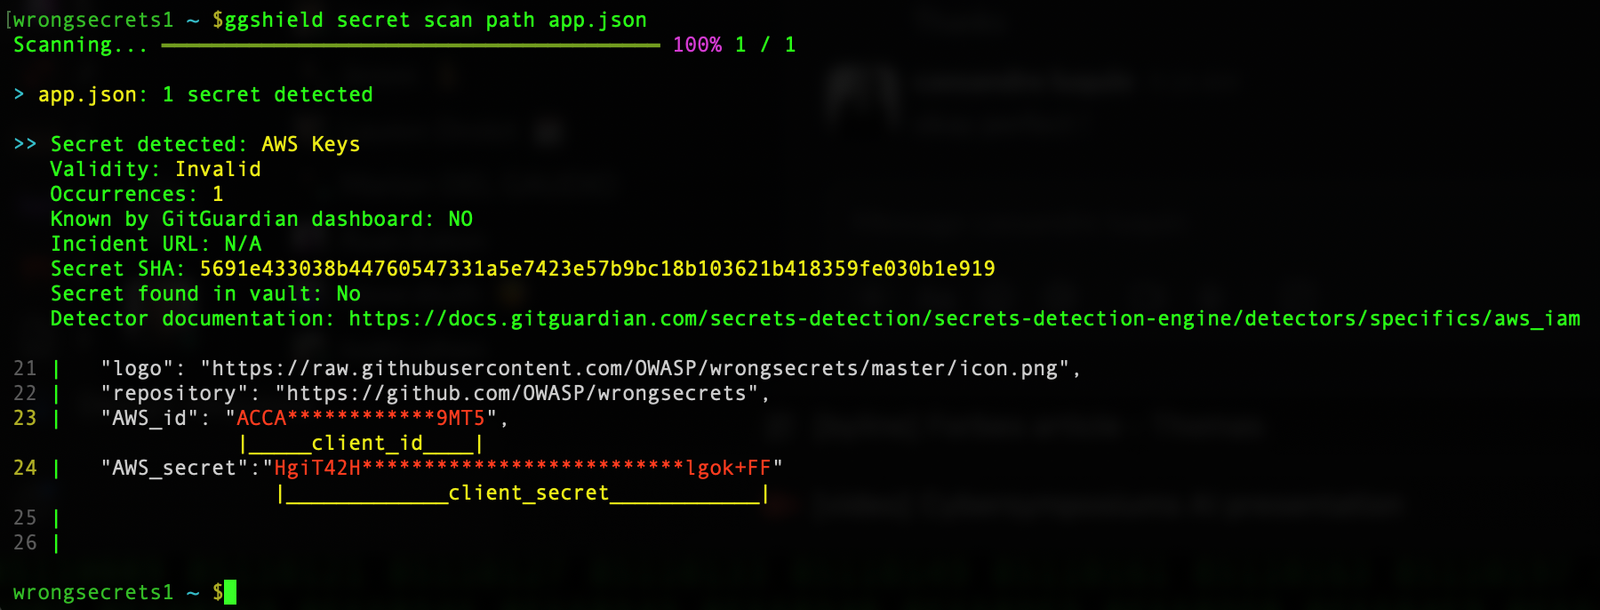
Comience con la visibilidad. Trate la estación de trabajo como el entorno principal para escanear secretos, no como una ocurrencia tardía. Utilice ggshield para escanear repositorios locales en busca de credenciales que se filtraron en el código o persisten en el historial de Git. Analice las rutas del sistema de archivos donde se acumulan secretos fuera de Git: espacios de trabajo de proyectos, archivos de puntos, resultados de compilación y carpetas de agentes donde las herramientas locales de IA generan registros, cachés y almacenes de «memoria».

ggshield detecta un secreto en un archivo específico desde una ruta

No asuma que las variables de entorno son seguras sólo porque no están en archivos. Los perfiles de Shell, las configuraciones IDE y los artefactos generados a menudo persisten en los valores del entorno en el disco de forma indefinida. Escanee estas ubicaciones de la misma manera que escanea los repositorios.

Agregue ganchos de confirmación previa de ggshield para dejar de crear nuevas fugas en las confirmaciones mientras limpia las antiguas. Esto convierte la detección secreta en una barrera de seguridad predeterminada que detecta los errores antes de que se conviertan en incidentes.

Comando de confirmación previa de ggshield que detecta un secreto

Mover secretos a bóvedas

La detección sin remediación es sólo ruido. Cuando se filtra una credencial, la remediación generalmente requiere la coordinación entre varios equipos: la seguridad identifica la exposición, la infraestructura es propietaria del servicio, es posible que el desarrollador original haya abandonado la empresa y los equipos de producto se preocupan por las interrupciones en la producción. Sin una propiedad clara y una automatización del flujo de trabajo, la remediación se convierte en un proceso manual al que se le quita prioridad.

La solución trata los secretos como identidades administradas con propiedad definida, políticas de ciclo de vida y rutas de reparación automatizadas. Mueva las credenciales a una infraestructura de bóveda centralizada donde los equipos de seguridad puedan aplicar programas de rotación, políticas de acceso y monitoreo de uso. Integre la gestión de incidentes con sus sistemas de emisión de tickets existentes para que la solución se produzca en contexto en lugar de requerir un cambio constante de herramientas.

GitGuardian Analytics que muestra el estado de los secretos que se están monitoreando

Trate a los agentes de IA como riesgos de credenciales

Las herramientas agentes pueden leer archivos, ejecutar comandos y mover datos. Con los agentes estilo OpenClaw, la «memoria» son literalmente archivos en el disco (SOUL.md, MEMORY.md) almacenados en ubicaciones predecibles. Nunca pegue credenciales en los chats de los agentes, nunca les enseñe secretos a los agentes «para más tarde» y escanee de forma rutinaria los archivos de memoria de los agentes como almacenes de datos confidenciales.

Eliminar clases enteras de secretos

La forma más rápida de reducir la proliferación de secretos es eliminar la necesidad de categorías enteras de secretos compartidos. En el lado humano, adopte WebAuthn (claves de acceso) para reemplazar las contraseñas. En cuanto a la carga de trabajo, migre a la federación OIDC, para que las canalizaciones dejen de depender de las claves almacenadas en la nube y los secretos de las cuentas de servicio.

Comience con las rutas de mayor riesgo donde las credenciales filtradas perjudican más y luego amplíe. Mueva el acceso de desarrollador a claves de acceso y migre flujos de trabajo de CI/CD a autenticación basada en OIDC.

Utilice credenciales efímeras

Si aún no puede eliminar los secretos, hágalos de corta duración y reemplácelos automáticamente. Utilice SPIFFE para emitir documentos de identidad criptográficos (SVID) que rotan automáticamente en lugar de depender de claves API estáticas.

Comience con claves de nube, tokens de implementación y credenciales de servicio de larga duración que los desarrolladores conservan localmente para su comodidad. Cambie a tokens de corta duración, rotación automática y patrones de identidad de cargas de trabajo. Cada migración es un secreto menos duradero que puede ser robado y convertido en arma.

El objetivo es reducir el valor que un atacante puede extraer de cualquier punto de apoyo exitoso en una máquina de desarrollador.

Honeytokens como sistemas de alerta temprana

Los Honeytokens brindan protección provisional. Coloque credenciales señuelo en ubicaciones a las que los atacantes apuntan sistemáticamente: directorios de inicio de desarrolladores, rutas de configuración comunes y almacenes de memoria de agentes. Cuando se recolectan y validan, estos tokens generan alertas inmediatas, comprimiendo el tiempo de detección de «descubrir daños semanas después» a «detectar ataques mientras se desarrollan». Este no es el estado final, pero cambia la ventana de respuesta mientras continúa la limpieza sistemática.

Los puntos finales de desarrollador ahora son parte de su infraestructura crítica. Se encuentran en la intersección del privilegio, la confianza y la ejecución. El incidente de LiteLLM demostró que los adversarios entienden esto mejor que la mayoría de los programas de seguridad. Las organizaciones que traten las máquinas de desarrollo con la misma disciplina de gobernanza que ya se aplica a los sistemas de producción serán las que sobrevivan al próximo compromiso de la cadena de suministro.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.