Fallo de LMDeploy CVE-2026-33626 explotado dentro de las 13 horas posteriores a la divulgación – CYBERDEFENSA.MX

Una falla de seguridad de alta gravedad en LMDeployun conjunto de herramientas de código abierto para comprimir, implementar y servir LLM, ha sido objeto de explotación activa en la naturaleza menos de 13 horas después de su divulgación pública.

La vulnerabilidad, rastreada como CVE-2026-33626 (Puntuación CVSS: 7,5), se relaciona con una vulnerabilidad de falsificación de solicitudes del lado del servidor (SSRF) que podría explotarse para acceder a datos confidenciales.

«Existe una vulnerabilidad de falsificación de solicitudes del lado del servidor (SSRF) en el módulo de lenguaje de visión de LMDeploy», según un consultivo publicado por los mantenedores del proyecto la semana pasada. «La función load_image() en lmdeploy/vl/utils.py recupera URL arbitrarias sin validar direcciones IP internas/privadas, lo que permite a los atacantes acceder a servicios de metadatos en la nube, redes internas y recursos confidenciales».

La deficiencia afecta a todas las versiones del kit de herramientas (0.12.0 y anteriores) con soporte de lenguaje visual. Al investigador de Orca Security, Igor Stepansky, se le atribuye el descubrimiento y el informe del error.

La explotación exitosa de la vulnerabilidad podría permitir a un atacante robar credenciales de la nube, llegar a servicios internos que no están expuestos a Internet, escanear puertos en redes internas y crear oportunidades de movimiento lateral.

Ciberseguridad

La empresa de seguridad en la nube Sysdig, en un análisis publicado esta semana, dijo que detectó el primer intento de explotación de LMDeploy contra sus sistemas honeypot dentro de las 12 horas y 31 minutos posteriores a la publicación de la vulnerabilidad en GitHub. El intento de explotación se origina en la dirección IP 103.116.72[.]119.

«El atacante no simplemente validó el error y siguió adelante. En cambio, durante una única sesión de ocho minutos, utilizaron el cargador de imágenes en lenguaje visual como una primitiva HTTP SSRF genérica para escanear el puerto de la red interna detrás del servidor modelo: AWS Instance Metadata Service (IMDS), Redis, MySQL, una interfaz administrativa HTTP secundaria y un punto final de exfiltración de DNS fuera de banda (OOB). dicho.

Las acciones emprendidas por el adversario, detectadas el 22 de abril de 2026 a las 03:35 am UTC, se desarrollaron en 10 solicitudes distintas en tres fases, y las solicitudes cambiaron entre modelos de lenguaje de visión (VLM) como internlm-xcomposer2 y OpenGVLab/InternVL2-8B para probablemente evitar levantar sospechas.

  • Apunte a instancias de AWS IMDS y Redis en el servidor.
  • Pruebe la salida con una devolución de llamada DNS fuera de banda (OOB) para requestrepo[.]com para confirmar que la vulnerabilidad SSRF puede alcanzar hosts externos arbitrarios, seguido de enumerar la superficie de la API.
  • Escaneo de puertos en la interfaz loopback («127.0.0[.]1»)

Los hallazgos son otro recordatorio de cómo los actores de amenazas están observando de cerca las nuevas revelaciones de vulnerabilidades y explotándolas antes de que los usuarios intermedios puedan aplicar las correcciones, incluso en los casos en los que no existen vulnerabilidades de prueba de concepto (PoC) en el momento del ataque.

«CVE-2026-33626 se ajusta a un patrón que hemos observado repetidamente en el espacio de la infraestructura de IA durante los últimos seis meses: las vulnerabilidades críticas en los servidores de inferencia, las puertas de enlace modelo y las herramientas de orquestación de agentes se están utilizando como armas a las pocas horas de la publicación del aviso, independientemente del tamaño o extensión de su base de instalación», dijo Sysdig.

«La IA generativa (GenAI) está acelerando este colapso. Un aviso tan específico como GHSA-6w67-hwm5-92mq, que incluye el archivo afectado, el nombre del parámetro, la explicación de la causa raíz y el código vulnerable de muestra, es efectivamente un mensaje de entrada para que cualquier LLM comercial genere un exploit potencial».

Complementos de WordPress y dispositivos Modbus expuestos a Internet atacados

La divulgación se produce cuando también se ha detectado a actores de amenazas explotando vulnerabilidades en dos complementos de WordPress: Ninja Forms – File Upload (CVE-2026-0740puntuación CVSS: 9,8) y Breeze Cache (CVE-2026-3844puntuación CVSS: 9,8) – para cargar archivos arbitrarios en sitios susceptibles, lo que resulta en la ejecución de código arbitrario y una toma de control completa.

Ciberseguridad

Atacantes desconocidos también han sido vinculados a una campaña global dirigida a controladores lógicos programables (PLC) habilitados para Modbus y expuestos a Internet de septiembre a noviembre de 2025 que abarcó 70 países y 14,426 IP objetivo distintas, la mayoría de las cuales están ubicadas en EE. UU., Francia, Japón, Canadá e India. Se ha descubierto que un subconjunto de estas solicitudes provienen de fuentes geolocalizadas en China.

«La actividad combinó sondeos automatizados a gran escala con patrones más selectivos que sugieren huellas dactilares más profundas del dispositivo, intentos de interrupción y posibles rutas de manipulación cuando se puede acceder a los PLC desde la Internet pública», investigadores de Cato Networks. dicho. «Muchas IP de origen tenían puntuaciones de reputación pública bajas o nulas, lo que coincide con hosts de escaneo nuevos o rotativos».
Las consecuencias del ataque a Vercel se expanden a más clientes y sistemas de terceros

Vercel dijo que las consecuencias de un ataque a sus sistemas internos afectaron a más clientes de los que se conocía anteriormente, como lo descubrió el análisis en curso. evidencia adicional de compromiso.

La compañía, que fabrica herramientas y aloja infraestructura en la nube para desarrolladores, mantiene que una «pequeña cantidad» de cuentas se vieron afectadas, pero aún no ha compartido una cantidad o variedad de incidentes conocidos relacionados con el ataque. Vercel creó y mantiene Next.js, una plataforma que admite agentes de IA que se descarga más de 9 millones de veces por semana, y otros proyectos populares de código abierto.

El director ejecutivo de Vercel, Guillermo Rauch, dijo que la empresa y sus socios analizaron casi un petabyte de registros en la red y API de Vercel, y descubrieron que la actividad maliciosa dirigida a la empresa y sus clientes se extiende más allá de un ataque inicial que se originó en Context.ai.

«La información sobre amenazas apunta a la distribución de malware a las computadoras en busca de tokens valiosos como claves de cuentas de Vercel y otros proveedores», dijo Rauch en un publicar en X.

«Una vez que el atacante obtiene esas claves, nuestros registros muestran un patrón repetido: uso rápido y completo de API, con un enfoque en la enumeración de variables de entorno no sensibles», agregó.

El ataque ejemplifica el riesgo generalizado y agravado que plantean los sistemas interconectados que dependen de tokens OAuth, relaciones confiables y permisos excesivamente privilegiados que vinculan múltiples servicios.

«La verdadera vulnerabilidad era la confianza, no la tecnología», dijo a CyberScoop Munish Walther-Puri, jefe de infraestructura digital crítica de TPO Group. «OAuth convirtió una aplicación de productividad en una puerta trasera. Cada herramienta de inteligencia artificial que un empleado conecta a su cuenta de trabajo es ahora una posible superficie de ataque».

Un atacante atravesó los sistemas internos de Vercel para robar y descifrar datos de clientes, incluidas las variables de entorno que almacenaba, lo que plantea un riesgo posterior significativo.

La empresa insiste en que la infracción se originó en Context.ai, una herramienta de inteligencia artificial de terceros utilizada por uno de sus empleados. Los investigadores de Hudson Rock dijeron anteriormente que las semillas de ese ataque se plantaron en febrero cuando la computadora de un empleado de Context.ai fue atacada. infectado con el malware Lumma Stealer después de buscar exploits en juegos Roblox, un vector común para implementaciones de robo de información.

Vercel no ha especificado los sistemas ni los datos de los clientes comprometidos, ni ha descrito la amenaza erradicada o contenida. La compañía dijo que no encontró evidencia de manipulación en los paquetes de software que publica y concluyó que «creemos que la cadena de suministro permanece segura».

La compañía alimentó aún más la intriga en su boletín de seguridad actualizado, señalando que también identificó una “pequeña cantidad de clientes” separada que se vio comprometida en ataques no relacionados con la violación de sus sistemas.

«Estos compromisos no parecen haberse originado en los sistemas Vercel», dijo la compañía. «Esta actividad no parece ser una continuación o expansión del incidente de abril, ni parece ser evidencia de un incidente de seguridad anterior de Vercel».

No está claro cómo Vercel se dio cuenta de esos ataques y por qué los revela públicamente.

Vercel se negó a responder preguntas y Mandiant, que está a cargo de la respuesta a incidentes y una investigación sobre el ataque, remitió las preguntas a Vercel.

Vercel no ha atribuido la infracción a ningún grupo de amenazas nombrado ni ha descrito los objetivos de los atacantes.

Una persona en línea que se identifica como ShinyHunters asumió la responsabilidad del ataque y está intentando vender los datos robados, que, según afirman, incluyen claves de acceso, código fuente y bases de datos. Austin Larsen, analista principal de amenazas de Google Threat Intelligence Group, dijo que el atacante es «probablemente un impostor”, pero enfatizó que el riesgo de exposición es real.

Walther-Puri advirtió que el radio de explosión posterior del ataque a sus sistemas sigue sin estar definido. «Las claves API robadas y los fragmentos de código fuente de vistas internas son potencialmente claves para los entornos de producción de los clientes», dijo.

Los atacantes de datos robados afirman tener «suena casi aburrido… pero es inteligencia de infraestructura», añadió Walther-Puri. «La variable de entorno adecuada no sólo desbloquea un sistema, sino que permite a los adversarios convertirse en ese sistema, silenciosamente, desde adentro».

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Las agencias de EE. UU. y el Reino Unido advierten que los piratas informáticos se escondieron en los firewalls de Cisco mucho después de que se aplicaron los parches

Un grupo de piratas informáticos patrocinado por el estado ha implantado una puerta trasera personalizada en los dispositivos de seguridad de red de Cisco que puede sobrevivir a las actualizaciones de firmware y reinicios estándar, revelaron el jueves las autoridades de ciberseguridad de EE. UU. y Gran Bretaña, lo que marca una escalada significativa en una campaña que se ha dirigido a redes gubernamentales y de infraestructura crítica desde al menos finales de 2025.

La Agencia de Seguridad Cibernética y de Infraestructura y el Centro Nacional de Seguridad Cibernética del Reino Unido publicaron conjuntamente un informe de análisis de malware identificando la puerta trasera, cuyo nombre en código es Firestarter. La división de inteligencia de amenazas de Cisco, Talos, atribuyó el malware a un actor de amenazas al que rastrea como UAT-4356. La compañía atribuyó al mismo grupo a una campaña de espionaje de 2024 llamada ArcaneDoor, que se centró en comprometer los dispositivos del perímetro de la red.

CISA confirmó que descubrió Firestarter en el dispositivo Cisco Firepower de una agencia civil federal de EE. UU. después de identificar conexiones sospechosas a través de un monitoreo continuo de la red. El hallazgo provocó una directiva de emergencia actualizada emitido el jueves, que exige que todas las agencias civiles federales auditen su infraestructura de firewall Cisco y envíen instantáneas de la memoria del dispositivo para su análisis antes del viernes.

Una puerta trasera que dura más que los parches

La preocupación central que impulsa la directiva actualizada es la capacidad del grupo de ataque para persistir en los dispositivos comprometidos, incluso después de que las empresas aplicaron los parches de seguridad que Cisco lanzó en septiembre de 2025. Esos parches abordaron dos vulnerabilidades: CVE-2025-20333una falla de ejecución remota de código en el componente del servidor web VPN, y CVE-2025-20362una vulnerabilidad de acceso no autorizado, que UAT-4356 aprovechó para obtener la entrada inicial. Según CISA, los dispositivos comprometidos antes del parche aún pueden albergar el implante.

Firestarter permite a los atacantes lograr persistencia manipulando la lista de montaje de Cisco Service Platform, un archivo de configuración que gobierna qué programas se ejecutan durante la secuencia de inicio del dispositivo. Cuando el dispositivo recibe una señal de terminación o se reinicia, el malware se copia a sí mismo en una ubicación secundaria y reescribe la lista de montaje para restaurarse y reiniciarse después de que el sistema vuelva a estar en línea.

Fundamentalmente, un reinicio estándar del software no elimina el implante. Según CISA y Cisco, sólo un reinicio completo (desconectar físicamente el dispositivo de su fuente de alimentación) es suficiente para borrar el mecanismo de persistencia de la memoria.

A partir de ahí, el malware inyecta un código shell malicioso en LINA, el código central de red y firewall del software Adaptive Security Appliance y Firepower Threat Defense de Cisco. Una vez integrado, el malware intercepta un tipo específico de solicitud de red que normalmente se utiliza para la autenticación VPN. Cuando llega una solicitud que contiene una secuencia de activación oculta, ejecuta el código proporcionado por los atacantes, dándoles una puerta trasera al dispositivo.

Vínculos con la campaña en curso

Cisco Talos señaló que Firestarter comparte importantes similitudes técnicas con un implante previamente documentado llamado RayInitiator, lo que sugiere que las herramientas comparten un origen común o una historia de desarrollo dentro del arsenal de UAT-4356.

En el incidente de la agencia federal analizado por CISA, los atacantes primero implementaron un implante separado, llamado Line Viper, para obtener acceso a las configuraciones, credenciales y claves de cifrado del dispositivo. Firestarter se instaló poco después, antes de que se aplicaran los parches de Cisco de septiembre de 2025 a esos dispositivos específicos. Cuando la agencia parchó sus sistemas, Firestarter permaneció en los dispositivos y los actores lo usaron para volver a implementar Line Viper en marzo, casi seis meses después de la infracción inicial.

Cisco y CISA no atribuyeron los ataques de espionaje a un estado nacional específico, pero los investigadores de Censys dijeron anteriormente que encontraron evidencia convincente que indicaba una grupo de amenaza con sede en China estaba detrás de la campaña ArcaneDoor. Censys señaló que encontró evidencia de múltiples redes chinas importantes y software anticensura desarrollado en China durante su investigación sobre los ataques de principios de 2024.

La vulnerabilidad de persistencia afecta a una amplia gama de hardware de Cisco, incluidas las series Firepower 1000, 2100, 4100 y 9300, así como las series Secure Firewall 1200, 3100 y 4200.

Cisco ha lanzado software actualizado para abordar el mecanismo de persistencia, aunque la compañía recomienda encarecidamente volver a crear imágenes de los dispositivos afectados en lugar de depender únicamente de las actualizaciones de software cuando se sospecha que están comprometidos.

El incidente refleja un patrón que se observa cada vez más entre los piratas informáticos vinculados al estado: atacar los dispositivos de borde de la red en los que confían las organizaciones para hacer cumplir los límites de seguridad. Debido a que estos dispositivos se encuentran en el perímetro de las redes empresariales y gubernamentales, comprometerlos puede exponer el tráfico interno y dar a los atacantes una posición para interceptar credenciales y comunicaciones.

CISA reconoció que en el momento de la publicación se estaba explotando activamente las vulnerabilidades subyacentes.

Un portavoz de Cisco le dijo a CyberScoop que los clientes que necesiten asistencia deben comunicarse Asistencia Técnica Cisco para apoyo. CISA no respondió a una solicitud de comentarios.

Greg Otto

Escrito por Greg Otto

Greg Otto es el editor en jefe de CyberScoop y supervisa todo el contenido editorial del sitio web. Greg ha dirigido una cobertura de ciberseguridad que ha ganado varios premios, incluidos los de la Sociedad de Periodistas Profesionales y la Sociedad Estadounidense de Editores de Publicaciones Empresariales. Antes de unirse a Scoop News Group, Greg trabajó para Washington Business Journal, US News & World Report y WTOP Radio. Tiene una licenciatura en periodismo televisivo de la Universidad de Temple.

Las campañas de vigilancia utilizan herramientas de vigilancia comerciales para explotar vulnerabilidades de telecomunicaciones conocidas desde hace mucho tiempo.

Las campañas que emplean proveedores comerciales de vigilancia rastrearon objetivos explotando las vulnerabilidades de la red de telefonía móvil en lo que los investigadores dijeron el jueves fue la primera vinculación de «tráfico de ataque del mundo real a la infraestructura de señalización de operadores móviles».

Los dos desconocidos detrás de las campañas imitaron las identidades de operadores de telefonía móvil con herramientas de vigilancia personalizadas, manipularon protocolos de señalización y dirigieron el tráfico a través de vías de red para ocultarse, según investigación del Citizen Lab de la Universidad de Toronto.

«Nuestros hallazgos resaltan un problema sistémico en el centro de las telecomunicaciones globales: la infraestructura del operador diseñada para permitir una conectividad internacional fluida se está aprovechando para respaldar operaciones de vigilancia encubiertas que son difíciles de monitorear, atribuir y regular», se lee en un informe publicado el jueves.

«A pesar de los repetidos informes públicos, esta actividad continúa sin cesar y sin consecuencias», escribieron Gary Miller y Swantje Lange para Citizen Lab. «El uso continuo de redes móviles, construidas sobre un modelo de estrecha confianza entre operadores y en las que confían usuarios de todo el mundo, plantea preguntas más amplias para los reguladores nacionales, los formuladores de políticas y la industria de las telecomunicaciones sobre la responsabilidad, la supervisión y la seguridad global».

Los atacantes se basaron en identificadores e infraestructura asociados con operadores de todo el mundo, incluidas redes con sede en Camboya, China, la isla autónoma de Jersey, Israel, Italia, Lesotho, Liechtenstein, Marruecos, Mozambique, Namibia, Polonia, Ruanda, Suecia, Suiza, Tailandia, Uganda y el Reino Unido.

Cambiaron entre los protocolos SS7 y Diámetro, los protocolos de señalización conocidos para 3G y 4G/la mayor parte de 5G, respectivamente, según el informe. Si bien se suponía que Diámetro era más seguro que SS7, la Comisión Federal de Comunicaciones en 2024 abrió una sonda tanto en sus vulnerabilidades como en las de SS7, y el senador Ron Wyden, demócrata por Oregon, ha pedido un informe de la Agencia de Ciberseguridad y Seguridad de la Información sobre las vulnerabilidades de las telecomunicaciones arraigadas en ambos protocolos.

Pero identificar a los proveedores utilizados en las dos campañas de vigilancia, o quién estaba detrás de ellas, estaba fuera del alcance de los investigadores.

«La realidad es que hay varios proveedores de vigilancia conocidos y malos actores en este espacio, pero dada la naturaleza opaca de los protocolos de señalización de telecomunicaciones, esos proveedores pueden operar sin revelar exactamente quiénes son realmente», escribió Ron Deibert, director de Citizen Lab, en su boletín. «Muchas de las cosas maliciosas que están haciendo se mezclan con el flujo, que de otro modo sería voluminoso, de miles de millones de mensajes normales y señales itinerantes. Son 'operadores fantasmas' dentro del ecosistema global de telecomunicaciones».

Uno de los operadores mencionados en el informe de Citizen Lab, 019 Mobile, con sede en Israel, respondió que no reconocía los nombres de host a los que se hace referencia en el informe como nodos de red de 019 Mobile y no podía atribuir la actividad de señalización que representa a la infraestructura operada por 019 Mobile.

Otro operador, claro, dijo a TechCrunch que no cede conscientemente el acceso a la señalización a organizaciones que la utilizan para rastrear personas y que ha tomado medidas preventivas para defenderse contra el uso indebido.

Claro, 019 Mobile y un tercer operador, Tango Networks UK, no respondieron a las solicitudes de comentarios de CyberScoop. El informe de Citizen Lab dio cierta gracia a los operadores.

«Es importante señalar que el hecho de que el operador señale las direcciones observadas en los ataques no implica necesariamente la participación directa del operador», afirma. «En algunos casos, el acceso al ecosistema de señalización se puede obtener a través de proveedores externos, acuerdos de arrendamiento comercial u otros servicios intermediarios que permiten a los actores enviar mensajes utilizando identificadores de operador de redes legítimas».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

La Corte Suprema está a punto de decidir hasta dónde pueden llegar las órdenes de geovalla

La Corte Suprema escuchará argumentos orales el lunes en un caso que podría limitar la capacidad del gobierno para obtener datos digitales masivos de usuarios de dispositivos con una sola orden judicial, en un raro caso en el que los principales jueces del país asumen derechos digitales.

Chatrie contra los Estados Unidos Es el primer caso importante de la Cuarta Enmienda que el tribunal ha asumido desde 2018, a pesar de la proliferación de tecnología que afecta la privacidad desde entonces. En el centro de lo que abordarán los jueces se encuentran las llamadas órdenes de geovalla, que obligan a las empresas a revelar datos de los usuarios de un momento y lugar determinados.

«Es una pregunta realmente interesante sobre una herramienta de aplicación de la ley que habría sido inimaginable hace unas décadas, donde básicamente se puede observar potencialmente cada teléfono, por ejemplo, que pasó por un área particular en una ventana particular», dijo John Villasenor, profesor de derecho en UCLA y miembro principal no residente de la Brookings Institution.

Tanto los defensores de las libertades civiles, tanto conservadores como liberales, se han alineado a favor del peticionario, dejando al gobierno de Estados Unidos con menos escritos de amigos de la corte de su lado. Okello Chatrie fue condenado por un robo a un banco en 2019 después de que la policía utilizó una orden de geovalla para obtener información de Google sobre los usuarios durante un período de una hora y un área de 17,5 acres, y luego refinó la búsqueda.

En el Congreso, los demócratas han planteó preocupaciones sobre las órdenes de geovalla en lo que podrían referirse al derecho al aborto, mientras que los republicanos han planteó preocupaciones sobre su uso para rastrear a sospechosos vinculados a la insurrección del 6 de enero de 2021 en el Capitolio.

Los tribunales han estado divididos sobre la legalidad de la orden de geovalla en el caso de Chatrie. Google desde entonces dejó de almacenar datos de ubicación en la nube y movió registros directamente a los dispositivos de los usuarios, pero quienes están del lado de Chatrie dicen que podría tener implicaciones más amplias para los registros financieros, los registros del historial de búsqueda, los registros de los bots de chat y más.

«Creemos que es importante que los tribunales lo hagan bien y que, entre otras cosas, los tribunales reconozcan que tenemos un interés de propiedad en muchos de nuestros registros digitales», dijo Brent Skorup, miembro legal del Cato Institute, que presentó un escrito amicus curiae en nombre del peticionario. «Si el gobierno puede obtener esos registros digitales sin una orden judicial, eso deja a la Cuarta Enmienda bastante vacía y no estamos seguros de nuestra privacidad y de nuestros derechos tradicionales a tener control de nuestros documentos y efectos privados».

Estados Unidos señaló que Chatrie optó por que Google almacenara su historial de ubicaciones y que la recopilación de información no es sustancialmente diferente de la identificación de otros marcadores de la presencia de alguien, como huellas de neumáticos o huellas de botas.

«Los individuos generalmente no tienen expectativas razonables de privacidad en la información revelada a un tercero y luego transmitida por el tercero al gobierno», escribió. Un grupo de 32 fiscales generales se han puesto del lado del gobierno de Estados Unidos, así como algunos profesores de derecho.

En el caso de 2018, Carpenter contra los Estados Unidosla Corte Suprema limitó la aplicabilidad de esa “doctrina de terceros” (que se hizo eco del argumento del gobierno de Estados Unidos en el caso Chatrie) a la búsqueda e incautación de 127 días de información de ubicación del sitio celular de alguien, dictaminando que constituía una búsqueda bajo la Cuarta Enmienda y por lo tanto requería una orden judicial.

El tipo de orden judicial está en cuestión en Chatrie contra Estados Unidos. En última instancia, un tribunal de Virginia determinó que la orden de geovalla era inconstitucional porque no era lo suficientemente específica y no estaba respaldada por una causa probable para cada usuario cuyos datos se recopilaron. Sin embargo, el tribunal dictaminó que las pruebas eran admisibles porque las autoridades actuaron de “buena fe” en la creencia de que eran constitucionales.

Villaseñor dijo que el tribunal podría aclarar muchas cosas si abordara la cuestión excepción de buena fealgo que los tribunales inferiores han utilizado para eludir fallos constitucionales sustanciales, según un estudio. Pero tanto Villaseñor como Skorup dicen que es posible que la Corte Suprema tampoco llegue a un fallo concluyente sobre las cuestiones en juego en Chatrie.

Si bien algunos defensores de las libertades civiles son optimistas sobre el resultado del fallo del tribunal en el caso Carpenter, desde entonces tres jueces de ese caso han sido reemplazados por otros.

La rareza de que estos casos de privacidad digital lleguen al nivel de la Corte Suprema podría ser simplemente una función de una agenda judicial abarrotada, pero no es la única posibilidad.

“En parte, esto podría deberse a que el tribunal aún no ha desarrollado una opinión consensuada sobre cómo abordarlos”, dijo Skorup. «Es una especulación de mi parte, pero probablemente tengan cierta ambivalencia a la hora de abordar casos en los que saben que no van a hablar con una sola voz, o saben que podrían hablar con voces fracturadas».

La propia Google presentó un escrito en el caso, pero no se puso del lado de ninguna de las partes, diciendo que no tomó ninguna posición sobre la orden en el caso específico de Chatrie.

«Pero insta al Tribunal a considerar que el Historial de Ubicaciones de Google y otros documentos digitales similares almacenados de forma remota merecen la protección de la Cuarta Enmienda», escribió. «Una regla contraria dejaría los detalles íntimos de la vida diaria de millones de estadounidenses (datos que existirán en muchas formas a medida que la tecnología se desarrolle rápidamente) expuestos a una vigilancia sin orden judicial».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Los legisladores reflexionan sobre las designaciones de terrorismo y los cargos de homicidio por los ataques de ransomware a hospitales

Los legisladores en una audiencia el martes exploraron formas de reforzar los castigos por los ataques de ransomware contra hospitales, posiblemente etiquetándolos como delitos más graves.

Una propuesta presentada en la audiencia del Comité de Seguridad Nacional de la Cámara de Representantes para tratar los ataques de ransomware como terrorismo es una idea con la que el Congreso ha coqueteado antes. Otra sería presionar a los fiscales para que presenten cargos de homicidio en ataques a hospitales que provocaron muertes, algo que las autoridades alemanas también consideraron alguna vez.

Una exfuncionaria cibernética de alto rango del FBI, Cynthia Kaiser, presentó ambas ideas en la audiencia, una reunión conjunta de los subcomités de Seguridad y Control Fronterizo y Ciberseguridad y Protección de Infraestructura sobre delitos cibernéticos, lo que generó preguntas e interés de los miembros.

«Creo que no hay sanciones demasiado severas para las personas que atacarían nuestro sistema de atención médica», dijo el representante de Mississippi Michael Guest, presidente del subcomité fronterizo, cuyo estado natal de Mississippi clínicas de salud cerradas tras un ataque de ransomware en febrero.

Las sugerencias surgen de un creciente enfoque por parte de los atacantes de ransomware en el sector de la atención médica, con incidentes que se duplicaron de 238 en 2024 a 460 en 2025, según Estadísticas del FBIconvirtiéndolo en el principal sector objetivo.

Kaiser, ahora vicepresidente senior del centro de investigación de ransomware Halcyon, dijo que las designaciones de terrorismo por parte de los departamentos de Estado, Tesoro y Justicia podrían dar lugar a más sanciones, restricciones de viajes y otros castigos. La orientación del Departamento de Justicia sobre cargos de homicidio podría aclarar sus autoridades, dijo.

«Parece que el lenguaje está ahí, simplemente no se ha aplicado en estas circunstancias», dijo el representante Lou Correa de California, el principal demócrata en el subpanel de Guest.

La noción de una relación más estrecha entre los ciberataques y el terrorismo es algo que tanto el Congreso como el poder ejecutivo han examinado recientemente.

El proyecto de ley de autorización de inteligencia del Senado para el año fiscal 2025 habría vinculado directamente el ransomware con el terrorismo, aunque la versión final del proyecto de ley que se convirtió en ley fue menos explícita que el texto original del Senado. El mes pasado, el Departamento del Tesoro solicitó comentarios del público sobre cómo cambiar un programa de seguro contra riesgos de terrorismo para abordar las pérdidas relacionadas con la cibernética.

A Estudio de la Universidad de Minnesota de 2023 estimó que los ataques de ransomware a hospitales fueron responsables de decenas de muertes de pacientes de Medicare. En 2020, las autoridades alemanas abrieron una investigación por homicidio negligente tras una muerte tras un ataque de ransomware, pero finalmente decidido contra los cargos.

La estrategia cibernética nacional de la administración Trump aboga por adoptar un enfoque más ofensivo hacia los piratas informáticos. Publicó una orden ejecutiva sobre cibercrimen y fraude el mismo día que publicó la estrategia. Kaiser dijo que las propuestas están en línea con esos enfoques.

Los piratas informáticos saben que sus ataques podrían acabar con vidas, dijo. «Simplemente han decidido que estas muertes son problema de otros», dijo Kaiser.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Por qué la mayoría de las implementaciones de IA se estancan después de la demostración – CYBERDEFENSA.MX

La forma más rápida de enamorarse de una herramienta de inteligencia artificial es ver la demostración.

Todo avanza rápidamente. Indica que aterriza limpiamente. El sistema produce resultados impresionantes en segundos. Se siente como el comienzo de una nueva era para tu equipo.

Pero la mayoría de las iniciativas de IA no fracasan por culpa de una mala tecnología. Se estancan porque lo que funcionó en la demostración no sobrevive al contacto con operaciones reales. La brecha entre una manifestación controlada y la realidad del día a día es donde los equipos tienen problemas.

La mayoría de las demostraciones de productos de IA están diseñadas para resaltar el potencial, no la fricción. Utilizan datos limpios, entradas predecibles, indicaciones cuidadosamente elaboradas y casos de uso bien comprendidos. Los entornos de producción no se ven así. En operaciones reales, los datos son confusos, las entradas son inconsistentes, los sistemas están fragmentados y el contexto está incompleto. La latencia importa. Los casos extremos rápidamente superan en número a los ideales. Esta es la razón por la que los equipos suelen ver un estallido inicial de entusiasmo seguido de una desaceleración una vez que intentan implementar la IA de manera más amplia.

Lo que realmente se rompe en la producción.

Una vez que la IA pasa de la demostración a la implementación, tienden a surgir algunos desafíos específicos.

La calidad de los datos se convierte en un problema real. En entornos de seguridad y TI, Los datos a menudo se distribuyen en múltiples herramientas con diferentes formatos. y distintos niveles de confiabilidad. Un modelo que funciona bien con datos de demostración limpios puede tener problemas cuando recibe entradas ruidosas o incompletas.

La latencia se vuelve visible. Un modelo que se siente rápido de forma aislada puede introducir retrasos significativos cuando se integra en flujos de trabajo de varios pasos que se ejecutan a escala.

Los casos extremos empiezan a importar. Los flujos de trabajo de producción incluyen excepciones, escenarios inusuales y comportamiento impredecible del usuario. Los sistemas que manejan bien casos comunes pueden fallar rápidamente cuando se enfrentan a la complejidad del mundo real.

La integración se convierte en un factor limitante. La mayor parte del trabajo operativo requiere la coordinación entre múltiples sistemas. Si una herramienta de IA no puede conectarse profundamente con esos flujos de trabajo, su impacto sigue siendo limitado independientemente de cuán capaz sea el modelo subyacente.

La gobernanza es donde se acaba el entusiasmo

Más allá de los desafíos técnicos, La gobernanza se ha convertido en una de las principales razones por las que las iniciativas de IA se estancan. Ahora que las herramientas de IA de uso general están ampliamente accesibles, las organizaciones se enfrentan a serias preguntas sobre la privacidad de los datos, los casos de uso apropiados, los procesos de aprobación y los requisitos de cumplimiento.

Muchos equipos descubren que, si bien la experimentación con la IA es fácil, ponerla en funcionamiento de forma segura requiere políticas y controles claros. Sin ellos, incluso las iniciativas prometedoras quedan estancadas en ciclos de revisión o no logran escalar.

Cuando se hace correctamente, la gobernanza trasciende su objetivo de prevenir el uso indebido. Se convierte en un marco que permite a los equipos moverse con rapidez y confianza, con una supervisión adecuada incorporada desde el principio.

¿Qué determina si la IA realmente da resultados?

Los equipos que logran superar la demostración tienden a compartir algunos hábitos. Prueban la IA con flujos de trabajo reales en lugar de escenarios idealizados, utilizando datos reales, procesos reales y limitaciones reales. Evalúan el rendimiento en condiciones realistas, miden la precisión bajo carga, monitorean la latencia y comprenden cómo se comporta el sistema cuando varían las entradas. Priorizan la profundidad de la integración, porque la IA que opera de forma aislada rara vez tiene mucho impacto. Y prestan mucha atención al modelo de costos, ya que el uso de la IA puede escalar rápidamente y, sin visibilidad del consumo, los costos pueden convertirse en un obstáculo.

Quizás lo más importante es que invierten tempranamente en gobernanza. Políticas claras, barreras de seguridad y mecanismos de supervisión ayudan a los equipos a evitar demoras y generar confianza en sus implementaciones.

Una lista de verificación práctica antes de comprometerse

Si está evaluando herramientas de IA, algunos pasos pueden ayudar a sacar a la luz las limitaciones antes de que se conviertan en bloqueadores: ejecutar pruebas de concepto en flujos de trabajo de alto impacto del mundo real; utilizar datos realistas durante las pruebas; medir el rendimiento en términos de precisión, latencia y confiabilidad; evaluar la profundidad de la integración con su pila existente; y aclarar los requisitos de gobernanza por adelantado.

Estos no son pasos complicados, pero marcan una diferencia significativa en cuanto a si una demostración prometedora conduce a una implementación de producción significativa.

Acceda a la guía de campo de TI y seguridad para la adopción de IA.

El resultado final

La IA tiene un potencial real para cambiar la forma en que trabajan los equipos de seguridad y TI. Pero el éxito depende menos de la sofisticación del modelo y más de qué tan bien se adapta a los flujos de trabajo reales, se integra con los sistemas existentes y opera dentro de un marco de gobernanza claro. Los equipos que reconocen esto temprano tienen muchas más probabilidades de pasar de la experimentación al impacto duradero.

¿Busca un enfoque estructurado para evaluar las herramientas de IA en la práctica? La guía de campo de TI y seguridad para la adopción de IA recorre los criterios de selección, las preguntas de evaluación y un proceso paso a paso para encontrar soluciones que se mantengan más allá de la demostración.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El NIST limita el enriquecimiento de CVE después de un aumento del 263 % en las presentaciones de vulnerabilidades – CYBERDEFENSA.MX

El Instituto Nacional de Estándares y Tecnología (NIST) ha anunciado cambios en la forma en que maneja las vulnerabilidades y exposiciones de ciberseguridad (CVE) enumeradas en su Base de datos nacional de vulnerabilidades (NVD), afirmando que solo enriquecerá aquellas que cumplan ciertas condiciones debido a una explosión en las presentaciones de CVE.

«Los CVE que no cumplan esos criterios seguirán figurando en el NVD, pero no se incluirán automáticamente enriquecido por NIST,» él dicho. «Este cambio está impulsado por un aumento en las presentaciones de CVE, que aumentaron un 263 % entre 2020 y 2025. No esperamos que esta tendencia disminuya pronto».

Los criterios de priorización descritos por el NIST, que entraron en vigor el 15 de abril de 2026, son los siguientes:

  • CVE que aparecen en el catálogo de vulnerabilidades explotadas conocidas (KEV) de la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA).
  • CVE para software utilizado dentro del gobierno federal.
  • CVE para software crítico según lo define la Orden Ejecutiva 14028: esto incluye software que está diseñado para ejecutarse con privilegios elevados o privilegios administrados, tiene acceso privilegiado a redes o recursos informáticos, controla el acceso a datos o tecnología operativa y opera fuera de los límites de confianza normales con acceso elevado.
Ciberseguridad

Cualquier envío de CVE que no cumpla con estos umbrales se marcará como «No programado». La idea, dijo el NIST, es centrarse en CVE que tengan el máximo potencial de impacto generalizado.

«Si bien los CVE que no cumplen con estos criterios pueden tener un impacto significativo en los sistemas afectados, generalmente no presentan el mismo nivel de riesgo sistémico que aquellos en las categorías priorizadas», añadió.

El NIST dijo que las presentaciones de CVE durante los primeros tres meses de 2026 son casi un tercio más altas que el año pasado, y está trabajando más rápido que nunca para enriquecer las presentaciones. También dijo que enriqueció casi 42.000 CVE en 2025, un 45% más que cualquier año anterior.

En los casos en los que un CVE de alto impacto se haya clasificado como no programado, los usuarios tienen la opción de solicitar enriquecimiento enviando un correo electrónico a «nvd@nist[.]gov.»Se espera que el NIST revise esas solicitudes y programe el enriquecimiento de los CVE según corresponda.

También se han instituido cambios para varios otros aspectos de las operaciones de NVD. Estos incluyen –

  • El NIST ya no proporcionará de forma rutinaria una puntuación de gravedad separada para un CVE cuando la Autoridad de Numeración de CVE ya haya proporcionado una puntuación de gravedad.
  • Un CVE modificado se volverá a analizar sólo si «afecta materialmente» los datos de enriquecimiento. Los usuarios pueden solicitar que se vuelvan a analizar CVE específicos enviando un correo electrónico a la misma dirección indicada anteriormente.
  • Todos los CVE no enriquecidos actualmente en cartera con una fecha de publicación de NVD anterior al 1 de marzo de 2026 se trasladarán a la categoría «No programado». Esto no se aplica a los CVE que ya están en el catálogo de KEV.
  • NIST ha actualizado el Etiquetas y descripciones de estado CVEasí como el Panel de control NVDpara reflejar con precisión el estado de todos los CVE y otras estadísticas en tiempo real.

«El anuncio del NIST no es una gran sorpresa, dado que previamente han telegrafiado su intención de pasar a un modelo de priorización ‘basado en riesgos’ para el enriquecimiento de CVE», dijo Caitlin Condon, vicepresidenta de investigación de seguridad de VulnCheck, en un comunicado compartido con The Hacker News.

«En el lado positivo, el NIST está estableciendo clara y públicamente expectativas para la comunidad en medio de un aumento enorme y creciente de nuevas vulnerabilidades. Por otro lado, una parte significativa de las vulnerabilidades ahora parece no tener un camino claro hacia el enriquecimiento para las organizaciones que dependen del NIST como su fuente autorizada (o única) de datos de enriquecimiento CVE».

Los datos de la empresa de ciberseguridad muestran que todavía quedan aproximadamente 10.000 vulnerabilidades a partir de 2025 sin puntuación CVSS. Se estima que el NIST ha enriquecido 14.000 vulnerabilidades ‘CVE-2025’, lo que representa aproximadamente el 32 % de la población CVE de 2025.

Ciberseguridad

«Este anuncio subraya lo que ya sabemos: ya no vivimos en un mundo donde el enriquecimiento manual de nuevas vulnerabilidades es una estrategia factible o efectiva», dijo Condon.

«Incluso sin que el descubrimiento de vulnerabilidades impulsado por IA acelere el volumen de CVE y los desafíos de validación, el clima de amenazas actual exige inequívocamente enfoques distribuidos y a velocidad de máquina para la identificación y el enriquecimiento de vulnerabilidades, junto con una perspectiva genuinamente global sobre el riesgo que reconozca la naturaleza interconectada e interdependiente del ecosistema de software mundial y los atacantes que lo atacan. Después de todo, lo que no priorizamos para nosotros mismos, los adversarios lo priorizarán para nosotros».

David Lindner, director de seguridad de la información de Contrast Security, dijo que la decisión del NIST de priorizar solo las vulnerabilidades de alto impacto marca el final de una era en la que los defensores podrían aprovechar una única base de datos administrada por el gobierno para evaluar los riesgos de seguridad, lo que obligaría a las organizaciones a adoptar un enfoque proactivo para la gestión de riesgos impulsado por la inteligencia de amenazas.

«Los defensores modernos deben ir más allá del ruido del volumen total de CVE y, en cambio, centrar sus recursos limitados en la lista CISA KEV y las métricas de explotabilidad», dijo Lindner.

«Si bien esta transición puede alterar los flujos de trabajo de auditoría heredados, en última instancia hace que la industria madure al exigir que prioricemos la exposición real sobre la gravedad teórica. Depender de un subconjunto curado de datos procesables es mucho más efectivo para la resiliencia nacional que mantener un archivo completo pero inmanejable de cada error menor».

¿Pasajero escondido? Cómo Taboola enruta las sesiones bancarias registradas a Temu – CYBERDEFENSA.MX

Un banco aprobó un píxel Taboola. Ese píxel redirigió silenciosamente a los usuarios que iniciaron sesión a un punto final de seguimiento de Temu. Esto ocurrió sin el conocimiento del banco, sin el consentimiento del usuario y sin que un solo control de seguridad registrara una infracción.

Lea el desglose técnico completo en el Resumen de inteligencia de seguridad. Descargar ahora →

El punto ciego del «sesgo del primer salto»

La mayoría de las pilas de seguridad, incluidos WAF, analizadores estáticos y CSP estándar, comparten un modo de falla común: evalúan la origen declarado de un guión, no del destino de tiempo de ejecución de su cadena de solicitudes.

Si sync.taboola.com está en la lista permitida de su Política de seguridad de contenido (CSP), el navegador considera que la solicitud es legítima. Sin embargo, no revalida contra el destino terminal de un redirección 302. Cuando el navegador llega a temu.com, ha heredado la confianza otorgada a Taboola.

El rastro forense

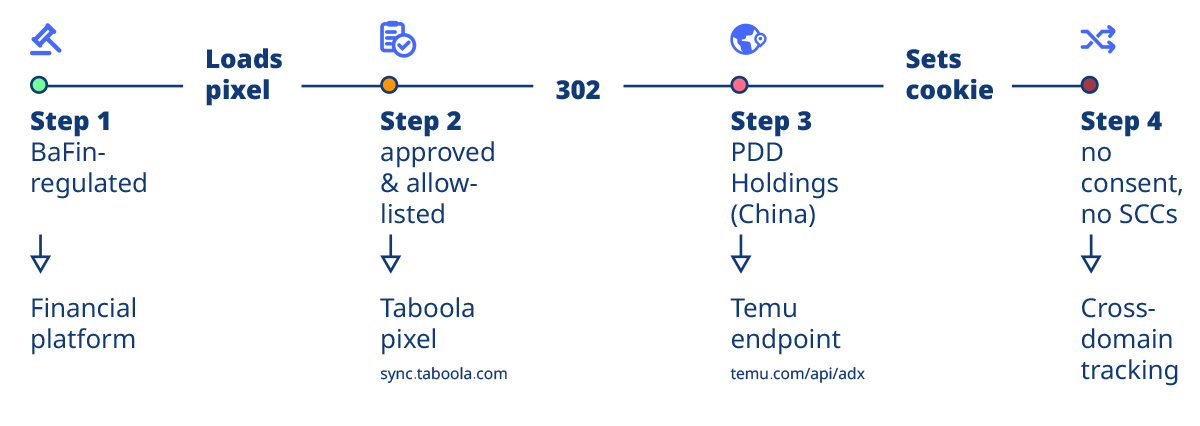
Durante una auditoría realizada en febrero de 2026 de una plataforma financiera europea, Reflectiz identificó la siguiente cadena de redireccionamiento que se ejecuta en páginas de cuentas en las que se ha iniciado sesión:

  1. Solicitud inicial: Una solicitud GET a https://sync.taboola.com/sg/temurtbnative-network/1/rtb/.
  2. La redirección: El servidor respondió con un 302 encontradoredirigiendo el navegador a https://www.temu.com/api/adx/cm/pixel-taboola?….
  3. La carga útil: La redirección incluía el encabezado crítico Access-Control-Allow-Credentials: true.

Este encabezado indica específicamente al navegador que incluya cookies en la solicitud de origen cruzado al dominio de Temu. Este es el mecanismo mediante el cual Temu puede leer o escribir identificadores de seguimiento en un navegador que ahora sabe que visitó una sesión bancaria autenticada.

Por qué las herramientas convencionales no lo lograron

«`html

Herramienta Por qué falla
WAF Inspecciona únicamente el tráfico entrante; pierde las redirecciones salientes del lado del navegador.
Análisis estático Ve el código Taboola en el código fuente pero no puede predecir los destinos 302 en tiempo de ejecución.
Listas permitidas de CSP La confianza es transitiva; el navegador sigue la cadena de redireccionamiento automáticamente una vez que se aprueba el primer salto.

«`

Las consecuencias regulatorias

Para las entidades reguladas, la ausencia de robo directo de credenciales no limita la exposición al cumplimiento. Nunca se informó a los usuarios que el comportamiento de su sesión bancaria estaría asociado con un perfil de seguimiento de PDD Holdings, una falla de transparencia según el art. 13. El enrutamiento en sí involucra infraestructura en un país no adecuado, y sin Cláusulas Contractuales Estándar que cubran esta relación específica de cuarto partido, la transferencia no está respaldada por el Capítulo V del RGPD. «No sabíamos que el píxel hacía eso» no es una defensa disponible para un controlador de datos según el art. 24.

La exposición al PCI DSS agrava esto. Una cadena de redireccionamiento que termina en un dominio de terceros no previsto queda fuera del alcance de cualquier revisión que evalúe sólo al proveedor principal, que es precisamente lo que Requerido 6.4.3 fue escrito para cerrar.

Inspeccionar el tiempo de ejecución, no sólo las declaraciones

En este momento, la misma configuración de píxeles de Taboola se ejecuta en miles de sitios web. La pregunta no es si se están produciendo cadenas de redireccionamiento como ésta. Ellos son. La pregunta es si su pila de seguridad puede ver más allá del primer salto, o si se detiene en el dominio que usted aprobó y da por terminado.

Para equipos de seguridad: inspeccionar el comportamiento del tiempo de ejecución, no solo las listas de proveedores declaradas.

Para equipos legales y de privacidad: Las cadenas de seguimiento a nivel del navegador en páginas autenticadas garantizan el mismo rigor que las integraciones de backend.

La amenaza entró por la puerta grande. Su CSP lo dejó entrar.

El registro completo de evidencia técnica se encuentra en el Security Intelligence Brief. Descárgalo aquí →

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Infracciones fantasma: cómo las narrativas mediadas por IA se han convertido en un nuevo vector de amenazas

Una empresa se despierta con una noticia que afirma que ha sufrido una importante filtración de datos. Los detalles son específicos, técnicos y convincentes. Pero la infracción no se produjo. Ningún sistema se vio comprometido. No se tomaron datos. Un modelo de lenguaje generó la historia completa, completando detalles plausibles desde cero. Y antes de que la empresa pueda descubrir qué está pasando, un periodista de un medio de renombre retoma la historia y solicita comentarios. En cuestión de horas, la empresa está redactando declaraciones y movilizando a su equipo de comunicaciones para abordar un evento ficticio.

Un segundo incidente comienza con algo real. Años antes, una empresa había sufrido una auténtica infracción que recibió una amplia cobertura mediática. El incidente fue investigado, resuelto y cerrado. Luego, uno de los medios que informó originalmente sobre ello rediseñó su sitio web. Los artículos antiguos recibieron nuevas URL y marcas de tiempo actualizadas, y los motores de búsqueda los volvieron a indexar como contenido nuevo. Los agregadores de noticias impulsados ​​por inteligencia artificial captaron la señal y la marcaron como una historia en desarrollo. La empresa se encontró atendiendo consultas sobre un incidente que se había resuelto años antes.

[Ed. note: The authors are withholding full specifics about the incidents because full disclosure could cause harm, yet CyberScoop confirmed with the authors that the incidents did in fact take place].

Un tercer incidente introduce otra dimensión. Una publicación de ciberseguridad publicó una historia sobre un ataque de compromiso de correo electrónico empresarial que le costó a una empresa del Reino Unido cerca de mil millones de libras. El artículo citado un conocido investigador de seguridadpero en realidad no había hablado con la publicación. AI generó las citas, se las asignó con total confianza y la publicación las publicó como si fueran un hecho.

En conjunto, estos tres casos exponen una amenaza para la que la mayoría de las organizaciones aún no se han preparado. La IA ha desarrollado la capacidad de fabricar incidentes de seguridad convincentes a partir de la nada, con detalles técnicos, fuentes nombradas y credibilidad suficiente para desencadenar respuestas a crisis a gran escala. Cualquier organización que trate esto como un problema distante o teórico corre el riesgo de aprender por las malas cuán rápido la ficción generada por IA puede convertirse en una emergencia del mundo real.

La suposición que ya no se cumple

La respuesta a las crisis cibernéticas siempre se ha basado en una premisa simple: sucede algo real y luego se responde. Esa premisa se está rompiendo. Los sistemas de inteligencia artificial ahora generan, amplifican y validan reclamos antes de que los equipos de seguridad confirmen algo. Una vez que una narrativa ingresa al ecosistema, se puede incorporar a fuentes de inteligencia sobre amenazas, plataformas de calificación de riesgos y flujos de trabajo automatizados. La ficción se convierte en señal.

Para los equipos de seguridad, esto crea una nueva clase de falso positivo. No es una alerta ruidosa de una herramienta mal configurada, sino una narrativa externa completamente formada que parece creíble. Una infracción alucinada puede desencadenar investigaciones internas, escalada ejecutiva y acciones defensivas. El tiempo y los recursos se desvían hacia refutar algo que nunca sucedió.

Peor aún, puede influir en el comportamiento de un atacante real. Los actores de amenazas pueden utilizar como pretexto narrativas inventadas sobre violaciones. Los correos electrónicos de phishing que hacen referencia a un «incidente conocido» se vuelven más creíbles. La suplantación de equipos de TI o de respuesta a incidentes se vuelve más efectiva. La narrativa se convierte en parte de la superficie de ataque.

Qué significa esto para los equipos de seguridad

Los equipos de seguridad están acostumbrados a monitorear indicadores de compromiso. Ahora necesitan monitorear los indicadores de narrativa. Los canales de inteligencia de código abierto están cada vez más automatizados. Si esos oleoductos ingieren información falsa, los sistemas posteriores actuarán en consecuencia. Eso incluye el enriquecimiento de SIEM, la puntuación de riesgos de terceros e incluso decisiones de contención automatizadas en algunos entornos.

La implicación práctica es que los equipos de seguridad necesitan visibilidad de cómo se representa externamente su organización, no solo de lo que sucede internamente. Esta no es una inteligencia de amenazas tradicional, pero se comporta como tal. La detección temprana cambia los resultados.

También es necesaria una mayor integración con las comunicaciones. Cuando surge una narrativa falsa, la realidad técnica y la percepción externa divergen. Ambos deben gestionarse en paralelo.

Qué significa esto para los equipos de comunicaciones

Para los equipos de comunicaciones, el cronograma se ha colapsado. Es posible que la primera señal de una “infracción” no provenga del SOC. Puede provenir de un periodista, un cliente o una alerta automática.

El silencio ya no es neutral. Si existe una narrativa, los sistemas de IA llenarán los vacíos con cualquier información disponible. Eso puede reforzar las imprecisiones con cada iteración. Las respuestas deben diseñarse tanto para el consumo de las máquinas como para las audiencias humanas. Lenguaje claro y declarativo. Hechos comprobables. Declaraciones estructuradas que se pueden analizar y reutilizar fácilmente. El objetivo es establecer una presencia competitiva en la cadena de suministro de información.

La preparación se vuelve crítica. Lenguaje preaprobado que se puede implementar rápidamente. Coordinación establecida con el departamento legal y de seguridad antes de que surja algo.

Implicaciones compartidas

Tanto el equipo de seguridad como el de comunicaciones operan ahora en el mismo entorno, lo reconozcan o no. Una infracción alucinada puede desencadenar una verdadera perturbación operativa. Es posible que se interrumpan las relaciones con los proveedores, que se corten las conexiones con sistemas de terceros, que los reguladores se interesen y que los mercados reaccionen. Nada de eso requiere un compromiso real. Y esto crea un circuito de retroalimentación. Las narrativas externas impulsan las acciones internas. Las acciones internas, si son visibles, refuerzan las narrativas externas.

Romper ese círculo requiere velocidad, coordinación y claridad.

Auditorías de IA como mecanismo de control

Uno de los controles más eficaces en este nuevo entorno es la auditoría sistemática de la IA. Probar periódicamente cómo los sistemas de IA describen su organización, su postura de seguridad y cualquier presunto incidente. Esto proporciona visibilidad de lo que las máquinas «creen» antes de que esa creencia se difunda. Permite a las organizaciones identificar y corregir narrativas falsas de manera temprana, antes de que se propaguen a las herramientas, la toma de decisiones y el comportamiento de los atacantes. También destaca dónde debe existir información precisa. No en cualquier lugar en línea, sino en fuentes que los sistemas de inteligencia artificial priorizan.

El cambio de mentalidad

Esto marca un cambio de la respuesta al incidente a la respuesta narrativa. Los equipos de seguridad deben tratar cada alerta como potencialmente inventada. Los equipos de comunicación deben prepararse para narrativas que se formen independientemente de lo que realmente sucedió. Ambos deben operar con el entendimiento de que la percepción por sí sola puede desencadenar consecuencias reales. En este entorno, la capacidad de detectar y responder a narrativas falsas es tan importante como la capacidad de detectar y responder a violaciones reales.

Mary Catherine Sullivan es directora senior de Ciencia de Datos para Digital & Insights, dentro del segmento de Comunicaciones Estratégicas de FTI. Es líder en comunicaciones y ciencia de datos y se especializa en pruebas de mensajes, investigación de audiencias, análisis de comunicaciones digitales y evaluación de riesgos reputacionales. Como parte del equipo de ciencia de datos de FTI Consulting, desarrolla inteligencia artificial, procesamiento de lenguaje natural, aprendizaje automático y modelos estadísticos de última generación para analizar los ecosistemas de medios, el discurso de las partes interesadas y la respuesta de la audiencia, lo que respalda la toma de decisiones informada y defendible para los clientes que navegan en entornos reputacionales complejos.

Brett Callow es asesor senior en Comunicaciones de Ciberseguridad y Privacidad de Datos en FTI Consulting. Con más de dos décadas de conocimiento de la legislación y las políticas de ciberseguridad y una amplia experiencia en comunicaciones de ciberseguridad, la experiencia de Brett es ampliamente reconocida dentro de la industria, por los responsables políticos y los medios de comunicación. Ha estado involucrado en algunos de los incidentes de ransomware más destacados y ha participado en paneles y debates relacionados con políticas, incluso en la Oficina del Director de Inteligencia Nacional y el Instituto Aspen, y ha formado parte de la Junta Asesora del proyecto Ransomware Harms del Royal United Services Institute.

Escrito por Mary Catherine Sullivan y Brett Callow