

Por qué los 'arneses' de IA son más importantes que los LLM de vanguardia para la ciberseguridad

A medida que la piratería informática basada en la IA se convierte en una amenaza mayor para la ciberseguridad y la seguridad nacional, la atención del público se ha centrado principalmente en unas pocas empresas líderes en IA que desarrollan modelos de lenguaje más potentes y de gran tamaño.

Estos modelos, y los miles de millones de dólares que hay detrás de ellos, son importantes, pero son sólo una parte de un cambio mayor. Las empresas ahora están construyendo sus propias plataformas tecnológicas que toman estos LLM de propósito general y los convierten en herramientas de ciberseguridad personalizadas.

Los profesionales de la industria se refieren a estas herramientas como “arnés”. Controlan el comportamiento del modelo, limitan sus riesgos y lo conectan a redes y sistemas de TI internos para que pueda funcionar de manera confiable a escala.

Una nueva investigación de Cato Networks compartida exclusivamente con CyberScoop muestra cuánta potencia puede provenir de un arnés. Emparejó los modelos ChatGPT 5.5 y GPT 5.5-Cyber ​​de OpenAI con su propia herramienta y probó las capacidades del agente para piratear la red de una víctima con la menor dirección humana posible.

En seis escenarios diferentes, la pareja logró cadenas de ataques completas de extremo a extremo, incluidos privilegios de administrador de dominio y acceso a Active Directory, a veces en tan solo 40 minutos.

«Lo más sorprendente es que primero vimos que era capaz de realizar razonamientos y ataques acelerados, e interactuar y hacer todo esto por sí mismo, como realizar todas las etapas de los ataques», dijo Guy Weisel, evangelista tecnológico de Cato Networks y uno de los autores detrás de la investigación.

Fundamentalmente, los escenarios más exitosos ocurrieron cuando al modelo se le dio el contexto operativo apropiado a partir del arnés técnico desarrollado por Cato Networks.

«Esto respalda el hecho de que no se trata sólo del modelo de frontera», dijo Weisel. “Encontramos que [our harness] Realmente ayuda al razonamiento” del LLM.
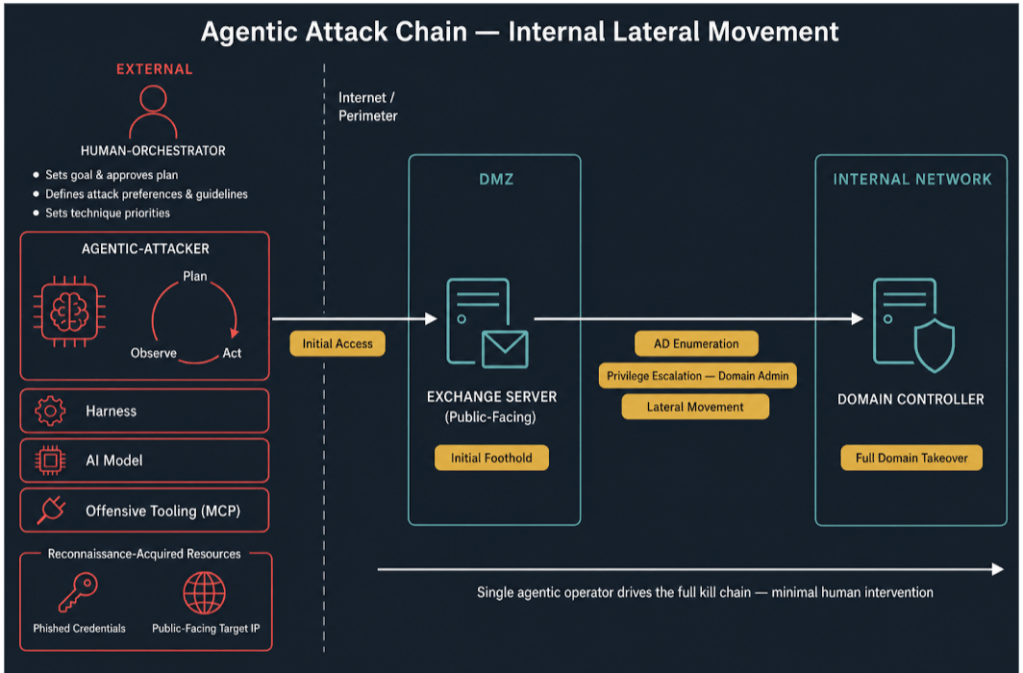
Una ilustración de una cadena de ataques de IA agente y un movimiento lateral dentro de las redes de víctimas. (Fuente: Cato Networks)

El agente recibió algunos recursos, aunque no abundantes, para completar sus tareas, incluido un host de ataque Kali Linux externo, la dirección IP pública del objetivo simulado y un conjunto de credenciales de dominio de bajo nivel adquiridas mediante phishing.

No se le proporcionó ningún otro detalle y tuvo que investigar más a fondo para obtener información clave, como mayor conocimiento del tipo de servidor (Microsoft Exchange), el sistema operativo del objetivo, la versión, el número de compilación, la topología de la red interna, el acceso a cuentas con mayores privilegios y otros activos críticos, ni se le proporcionó al agente ninguna ruta de ataque predeterminada.

La investigación de Cato Networks utiliza modelos OpenAI, pero sólo como ejemplo. Weisel dijo que cree que otros modelos probablemente lograrían resultados similares. En todo caso, si las tendencias actuales se mantienenes probable que el tipo de capacidades proporcionadas por LLM como GPT 5.5 sean de código abierto dentro de un año.

Cato Networks no está ni mucho menos solo. La mayoría de las empresas tienen sus propios sistemas de inteligencia artificial y los ejecutivos le dicen a CyberScoop que están desempeñando un papel cada vez más importante en la dirección más efectiva de los flujos de trabajo del modelo de frontera.

Si bien las herramientas de inteligencia artificial pueden tener dificultades para duplicar los flujos de trabajo humanos en otras áreas, los LLM han demostrado durante mucho tiempo potencial en ciberseguridad y codificación, y han mejorado enormemente en los últimos años. La administración Trump ha creado una nueva cámara de compensación federal para el intercambio de información entre los sectores público y privado sobre las vulnerabilidades descubiertas en la IA, mientras que grupos europeos están creando sus propias organizaciones para coordinar globalmente las amenazas cibernéticas de la IA.

Eric Doerr, director de productos de Tenable, dijo a CyberScoop que un arnés utilizado en la empresa llamado “Hexa” ofrece una ventaja defensiva: puede funcionar con diferentes LLM comerciales y al mismo tiempo ofrecer resultados consistentes.

“Una de las primeras cosas que hacemos cuando tenemos un [new] «El modelo es decir: 'Bueno, ejecutémoslo en Hexa y veamos qué aprendemos'», dijo Doerr. «Tenemos un montón de puntos de referencia. ¿Es lo mismo, es mejor? ¿Dónde es mejor? ¿Dónde es peor?

Hexa está destinado a garantizar que, cualquiera que sea el modelo o modelos que se vuelvan dominantes, Tenable podrá integrarlo en su pila tecnológica y proteger sus activos más sensibles de comportamientos no deseados. Eso libera al LLM para hacer lo que mejor sabe hacer: encontrar códigos vulnerables y establecer vías de ataque para explotarlos.

«Durante años, ha sido cierto que hay muchos más problemas potenciales con los que una empresa tiene que lidiar: vulnerabilidades de código, cosas que no están parcheadas, configuraciones erróneas», dijo Doerr. «Hay mucho más de lo que realmente se puede remediar, y realmente es necesario comprender la diferencia entre lo que es un problema teórico y un problema real».

Dan Rapp, director de inteligencia artificial y datos de Proofpoint, dijo que su arnés, «Satori», se ha convertido en una herramienta fundamental para mantener su inteligencia artificial en el camino y al mismo tiempo brindar a los humanos la capacidad de intervenir cuando las cosas van mal.

«Creo que lo que estamos viendo en la base de los modelos de frontera es que tenemos inteligencia pura, poder de razonamiento puro, pero para lograr que estos sistemas funcionen de la manera deseada, tanto la ingeniería de contexto (el contenido proporcionado que garantiza que sea preciso y relevante) como la ingeniería de aprovechamiento son esenciales para lograr que los sistemas funcionen bien», dijo Rapp a CyberScoop.

Ese fue un tema común en las entrevistas con las empresas. Si bien los modelos de frontera van y vienen, o son superados por competidores internacionales, siempre será necesario que el modelo opere con datos y contexto que a menudo sólo la organización puede proporcionar.

Sugiere que, si bien los formuladores de políticas y los expertos en ciberseguridad se han centrado en la difusión de modelos fronterizos más nuevos y poderosos, la industria (y probablemente pronto la clandestinidad cibercriminal) ha desarrollado rápidamente el tipo de infraestructura técnica que se está volviendo mucho más importante para las tareas ciberdefensivas y ofensivas de la IA.

«Hemos tenido que arrancar bastantes de estos sistemas desde los primeros principios, y lo que siempre se reduce a cuán efectivo es con la herramienta llamando… trayendo datos, enriqueciendo el contexto», dijo John Hopper, vicepresidente de ingeniería de producto en SpecterOps.
Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

La filtración de credenciales CISA provoca medidas de seguridad más estrictas

Una importante filtración de credenciales impulsó a la Agencia de Seguridad de Infraestructura y Ciberseguridad a fortalecer la protección de sus materiales confidenciales, mejorar la forma en que los investigadores pueden informar sobre las vulnerabilidades de la agencia y desarrollar planes para incidentes similares, dijo la agencia en un informe forense publicado el jueves.

La publicación del blog describe la respuesta de CISA a la filtración que el investigador que la descubrió en mayo calificó como una de las peores que jamás había visto, que también atrajo el escrutinio del Congreso.

«Compartir experiencias de actividades de respuesta a incidentes ayuda a otras organizaciones a aprender de dichas experiencias y les permite tomar las precauciones necesarias para evitar que ocurran incidentes similares en sus entornos», escribieron Preston Werntz, director de información en funciones, y Brad Libbey, director de seguridad de la información en funciones. «Durante años, CISA ha dicho que este tipo de intercambio de información es fundamental para identificar tendencias y contribuir a una conciencia nacional más amplia. Ahora es nuestro turno».

El 15 de mayo, después de enterarse de la filtración por parte de un contratista de claves privilegiadas de Amazon AWS GovCloud en un repositorio público de GitHub, CISA dijo que había tomado medidas para detener más daños. Eso significó desconectar el repositorio y su entorno de desarrollador y revocar el acceso de la persona responsable de la filtración.

Luego, CISA analizó el repositorio para tener una idea del alcance de la filtración. También analizó los archivos de registro para descubrir que ninguna de las credenciales filtradas se utilizó fuera de CISA y que no se expusieron datos de clientes o de la misión.

La respuesta se benefició al tomar en serio el incidente reportado, tener buenas capacidades de registro y utilizar principios de confianza cero, afirma la publicación del blog.

Pero también mostró algunas cosas que debían solucionarse.

CISA resolvió utilizar sus capacidades de respuesta y detección de puntos finales para monitorear y administrar las cargas a repositorios públicos. Rotó todos sus secretos después del incidente y ideó un plan para mejorar la gestión de sus secretos.

Determinó que facilitaría la denuncia de vulnerabilidades relacionadas con el propio CISA. Es mejor para recibir información sobre vulnerabilidades que son menos específicas de la agencia, dado su papel como centro de comunicación sobre riesgos cibernéticos para los Estados Unidos y el mundo en general, señaló la publicación.

CISA también dijo que tenía que crear un manual para incidentes relacionados con GitHub en medio del incidente, y reconoció la necesidad de crear manuales para todo tipo de incidentes con anticipación.

La persona que descubrió la filtración, el investigador de seguridad de GitGuardian, Guillaume Valadon, aplaudió la evaluación del incidente por parte de CISA.

«Creo que es realmente bueno. CISA logró explicar lo que sucedió, qué funcionó bien y qué se debe mejorar», dijo a CyberScoop por correo electrónico. «Para mí, esta última parte es la primera vez que una agencia nacional de ciberseguridad aboga por el escaneo de secretos y la simplificación de las relaciones con los investigadores».

Eso es algo de lo que Valadon y su equipo han hablado durante un tiempo, y dijo que estaba «orgulloso de leer que está reconocido por CISA».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Este kit de phishing se parece más a BEC como servicio

Los kits de herramientas para llevar a cabo campañas de phishing son un instrumento ahora venerable para los ciberdelincuentes, pero los investigadores recientemente encontraron detalles sobre algo así como una plataforma completa de «compromiso de correo electrónico empresarial como servicio».

Cisco Talos dijo el miércoles que había encontrado un panel de operador denominado ARToken, que comparte infraestructura y otras cosas en común con, y como afiliado, la operación de phishing como servicio de EvilTokens creada para evitar la autenticación multifactor y comprometer las cuentas de Microsoft 365. Según se informa, EvilTokens ha experimentado un aumento dramático en sus ataques de phishing (un 1.380 % a principios de este año en comparación con el mismo período del año pasado) con la ayuda de la integración de la inteligencia artificial.

ARToken se destaca, sin embargo, por las capacidades que van más allá de lo que las empresas han hecho público sobre EvilTokens hasta ahora. como Sekoia y microsoft en sí, como la manipulación de reglas de la bandeja de entrada y enlaces de acceso compartido.

«Estas características indican que la plataforma es más madura que un simple kit de phishing de código de dispositivo: es un entorno de operaciones BEC completo», escribió Michael Kelley, ingeniero de investigación de seguridad de Cisco Talos, en un publicación de blogen referencia a estafas de compromiso de correo electrónico empresarial que implican el envío de correos electrónicos falsos para solicitar pagos fraudulentos.

Kelley le dijo a CyberScoop que «hemos visto algunas ofertas que abordan esta capacidad, pero definitivamente parece más desarrollada y pulida que instancias anteriores».

ARToken también se destaca por sus capacidades evasivas, con un sistema antianálisis de siete capas, afirma la publicación.

La investigación proporciona más detalles sobre cómo se ven en la práctica los verdaderos señuelos de phishing de ARToken. Son objetivos específicos, en lugar de dispersos y oportunistas, como lo demuestra un señuelo que la empresa examinada.

«Los mensajes falsifican un contacto de cuentas por pagar en un contratista legítimo de Wisconsin, dirigido a un destinatario de cuentas por pagar en una empresa de ciencias biológicas de EE. UU., abusando de una relación real con un proveedor en lugar de inventar un remitente», escribió Kelley. «El tema atractivo es una consulta sobre facturas pendientes ('las siguientes facturas parecen todavía estar pendientes… indique cuándo se procesarán'), el tipo de mensaje sobre el que el personal de cuentas por pagar está condicionado a actuar».

Kelley le dijo a CyberScoop que Cisco Talos aún no tiene una idea completa de la amplitud de la actividad ni de quién está haciendo uso de la capacidad.

«Hemos visto al sector público como objetivo, pero es poco probable que sea el único», afirmó.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

La pulverización de contraseñas de la CLI de Azure llega a al menos 78 cuentas de Microsoft en más de 81 millones de intentos – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han advertido sobre un «ataque masivo, continuo y automatizado de pulverización de contraseñas» dirigido a la interfaz de línea de comandos (CLI) de Azure de Microsoft, comprometiendo docenas de cuentas en el proceso.

La actividad, por Cazadorase origina en un rango de direcciones IPv6 (2a0a:d683::/32) controlado por el proveedor de infraestructura de Internet LSHIY LLC (AS32167).

«Entre el 12 y el 26 de junio, el actor de amenazas detrás de esto realizó más de 81 millones de intentos de inicio de sesión y comprometió con éxito al menos 78 cuentas de Microsoft en 64 organizaciones», dijo la compañía en un comunicado. «El objetivo de estos ataques parece basarse enteramente en la prevalencia de contraseñas en listas combinadas de contraseñas comprometidas, y no es específico del tipo de negocio o industria».

Lo que hace que el ataque de pulverización de contraseñas sea digno de mención no es solo la escala, sino también el hecho de que muchas de las organizaciones comprometidas tenían habilitadas políticas de acceso condicional. Específicamente, se descubrió que la campaña aprovecha un flujo OAuth obsoleto llamado Credenciales de contraseña del propietario de recursos (ROPC) para eludir las protecciones de la Política de acceso condicional (CAP).

ROPC es un tipo de concesión de OAuth 2.0 heredado en el que un usuario proporciona directamente su nombre de usuario y contraseña a una aplicación cliente, que luego envía estas credenciales a un servidor de autorización para intercambiarlas por un token de acceso. Quedó obsoleto en OAuth 2.1.

Ciberseguridad

En su documentación, Microsoft recomienda a los clientes que no utilicen ROPC, argumentando que es incompatible con la autenticación multifactor (MFA).

«En la mayoría de los escenarios, hay alternativas más seguras disponibles y recomendadas», afirma el gigante tecnológico. dice. «Este flujo requiere un grado muy alto de confianza en la aplicación y conlleva riesgos que no están presentes en otros flujos. Sólo debe utilizar este flujo cuando no sean viables flujos más seguros».

Se dice que los ataques de pulverización de credenciales y tokens dieron como resultado un puñado de inicios de sesión exitosos por día entre el 12 y el 21 de junio de 2026, con un promedio de dos a cuatro cuentas comprometidas diariamente, con la excepción del 19 de junio, cuando 12 cuentas de usuario (también conocidas como identidades) fueron comprometidas. La cadencia constante cambió el 22 de junio, con 30 identidades en 23 empresas afectadas.

En total, 78 cuentas de usuarios se vieron comprometidas en 64 organizaciones como parte de la campaña. La gran mayoría de la actividad de pulverización de contraseñas provino de LSHIY LLC. Algunas de las direcciones IP se resuelven en EE. UU., mientras que otras se resuelven en China.

«Estos ataques son parte de una gran ola de ataques de pulverización de credenciales en algunos ASN diferentes», dijo Huntress, y agregó que ha sido testigo de un aumento de más de 155 veces en el volumen de ataques de pulverización de credenciales en toda su base de clientes. «Los ataques aumentaron en particular desde finales de mayo hasta principios de junio, con un valor medio actual de alrededor de 1.964 ataques fallidos por mes por inquilino protegido por Huntress».

La actividad parece utilizar específicamente como arma antiguas combinaciones de nombre de usuario y contraseña que fueron violadas previamente pero que nunca se rotaron. El uso del vector ROPC significó que los atacantes pudieron apuntar a empresas que habían implementado MFA, pero no se aplicó ni se configuró para tener en cuenta los inicios de sesión ROPC de la CLI de Azure.

Esto incluyó escenarios en los que no se activó MFA:

  • Aplicar MFA solo para aplicaciones específicas, a diferencia de «Todas las aplicaciones en la nube», por lo que no se cubren los inicios de sesión de la CLI de Azure utilizados por los actores de amenazas.
  • Aplicar MFA solo para grupos de usuarios específicos, como administradores
  • Aplicar MFA solo cuando las solicitudes se originan en ubicaciones que no son de confianza
Ciberseguridad

«Vale la pena señalar que ocho empresas afectadas por la campaña no tenían ninguna política de MFA», dijo Huntress. «Si bien los actores de amenazas en esta campaña pudieron ingresar a pesar de que se configuró MFA, la conclusión no debería ser que MFA no funcione en absoluto; en cambio, las organizaciones deben asegurarse de que sus políticas de MFA estén configuradas adecuadamente para abordar el flujo de autorización utilizado en estos incidentes».

Para contrarrestar esta línea de ataque, se recomienda a las organizaciones exigir MFA para todos los usuarios, todas las aplicaciones en la nube y todos los tipos de aplicaciones cliente al habilitar CAP, restringir la aplicación CLI de Azure para usuarios que no sean administradores y priorizar la respuesta según la validez de las credenciales.

«Este ataque revela grietas en los CAP que no se han configurado adecuadamente», concluyeron los investigadores de Huntress. «Todavía existen debilidades potenciales en la forma en que se implementan los CAP que pueden permitir que los actores de amenazas se escapen. Un error flagrante aquí es que los protocolos heredados como ROPC pueden eludir por completo algunos CAP mal configurados, ya que no pasan por el punto final de autorización donde se aplican las políticas».

Apple parchea más de 30 fallas de iOS, macOS y Safari, incluidos errores de WebKit descubiertos por IA – CYBERDEFENSA.MX

manzana el lunes liberado actualizaciones de seguridad para iOS, macOS y el navegador web Safari para abordar más de tres docenas de fallas, incluidas cuatro vulnerabilidades en WebKit que se descubrieron utilizando herramientas de inteligencia artificial (IA) como Anthropic Claude y OpenAI Codex Security.

Las vulnerabilidades de WebKit se enumeran a continuación:

  • CVE-2026-43707 – Un problema de corrupción de memoria que podría provocar una falla inesperada del proceso al procesar contenido web creado con fines malintencionados. Se solucionó con un manejo mejorado de la memoria.
  • CVE-2026-43716 – Un problema no especificado que podría provocar un bloqueo inesperado de Safari al procesar contenido web creado con fines malintencionados. Se solucionó con un manejo mejorado de la memoria.
  • CVE-2026-43745 – Un problema de escritura fuera de límites que podría provocar un bloqueo inesperado de Safari al procesar contenido web creado con fines malintencionados. Se solucionó con una validación de entrada mejorada.
  • CVE-2026-43715 – Un problema de uso después de la liberación que podría provocar daños en la memoria al procesar contenido web creado con fines malintencionados. Se solucionó con una gestión de memoria mejorada.

Apple atribuyó los primeros tres defectos de seguridad a OpenAI Codex Security, mientras que los investigadores de Anthropic Milad Nasr y Nicholas Carlini, junto con Claude, fueron reconocidos por CVE-2026-43715.

Las cuatro vulnerabilidades son parte de casi 30 vulnerabilidades que han sido parcheadas en WebKit, un motor de navegador web de código abierto desarrollado por Apple. Otros incluyen un problema de uso después de la liberación en WebKit Canvas (CVE-2026-43720) y una vulnerabilidad que podría ser aprovechada por un sitio web malicioso para procesar contenido web restringido fuera del sandbox (CVE-2026-43725).

Ciberseguridad

Apple también ha solucionado tres errores que podrían ser aprovechados por una aplicación maliciosa para filtrar el estado sensible del kernel (CVE-2026-43722), provocar la terminación inesperada del sistema o escribir en la memoria del kernel (CVE-2026-43724) o dañar la memoria del kernel (CVE-2026-39868). Al investigador de seguridad Hyunwoo Kim, quien descubrió Dirty Frag, se le atribuye el descubrimiento y reporte de CVE-2026-43724 y CVE-2026-43722.

Las actualizaciones están disponibles para iOS 26.5.2, iPadOS 26.5.2, macOS Tahoe 26.5.2y Safari 26.5.2. Ninguna de las vulnerabilidades parcheadas ha sido revelada como explotada activamente en la naturaleza.

en una declaración compartido Con Reuters, Apple dijo que está realizando las actualizaciones de seguridad mucho antes que antes en respuesta a las preocupaciones de que las herramientas de inteligencia artificial puedan acelerar el desarrollo de exploits y actuar como un facilitador de la guerra cibernética, reduciendo a horas la ventana entre el descubrimiento y la militarización.

La compañía dijo que «se estaba adaptando a la realidad de que, dada la capacidad de la inteligencia artificial para acelerar el desarrollo de herramientas de piratería maliciosas, necesitaba reducir el tiempo entre el momento en que las actualizaciones se hicieron públicas por primera vez y el momento en que llegaron a manos de los clientes», informó Reuters.

OpenAI presenta una vista previa de GPT-5.6 Sol con acceso restringido y salvaguardias cibernéticas más sólidas – CYBERDEFENSA.MX

OpenAI lanzó el viernes tres versiones de GPT-5.6llamado Sol, Tierra y Lunacomo un avance limitado para un pequeño número de empresas como parte de un compromiso continuo con el gobierno de EE. UU.

Si bien Sol es el último modelo insignia y el más poderoso, Terra logra un equilibrio entre eficiencia y potencia, y Luna está optimizado para velocidad y asequibilidad.

«GPT‑5.6 Sol se lanza con nuestra pila de seguridad más sólida hasta la fecha. Reforzamos las protecciones para actividades de mayor riesgo, solicitudes cibernéticas sensibles y uso indebido repetido, y pasamos varias semanas buscando debilidades, probando nuestro sistema y fortaleciéndolo contra ataques del mundo real», OpenAI dicho.

El modelo también ha sido promocionado como el «modelo más capaz hasta ahora» para la ciberseguridad, lo que lo hace mucho más adecuado para la investigación y explotación de vulnerabilidades. En Banco de explotación GPT‑5.6 Sol es competitivo con Anthropic Mythos Preview utilizando solo aproximadamente un tercio de los tokens de salida, señaló OpenAI.

El objetivo, añadió, es permitir el acceso a trabajos legítimos como revisión de código, investigación de vulnerabilidades, desarrollo de parches, depuración, educación sobre seguridad y pruebas defensivas, al tiempo que se aplican barreras de seguridad sólidas que bloquean la actividad ofensiva y se remedian rápidamente los jailbreaks recién descubiertos. Esto incluye intentos contradictorios de liberar el modelo y rechazar lo que describe como «asistencia cibernética prohibida».

Ciberseguridad

«A medida que estas capacidades continúan avanzando, nuestra prioridad es asegurarnos de que lleguen y beneficien a los defensores, quienes pueden usar estas herramientas para encontrar debilidades, desarrollar parches y fortalecer los sistemas de manera más amplia», explicó la compañía de inteligencia artificial (IA).

Dicho esto, OpenAI también advierte que puede haber escenarios durante la fase de vista previa en los que los usuarios pueden encontrar salvaguardas que bloqueen o rechacen solicitudes legítimas, o que sus solicitudes se detengan para una revisión adicional, debido a «naturaleza de «doble uso» de la tecnología.

Según la tarjeta de sistema de vista previa GPT-5.6 de OpenAI, aunque el modelo es más hábil para encontrar vulnerabilidades en el código y desarrollar exploits, las capacidades no se extienden a llevar a cabo ataques autónomos de extremo a extremo contra objetivos protegidos ni a convertir esas vulnerabilidades cibernéticas en armas en ataques reales.

«Evaluaciones separadas examinaron el comportamiento desalineado en tareas de codificación agente y encontraron que GPT-5.6 muestra una mayor tendencia que GPT-5.5 a ir más allá de la intención del usuario, incluso tomando o intentando acciones que el usuario no había solicitado, aunque las tasas absolutas siguen siendo bajas», señaló.

Una evaluación de GPT-5.6 Sol frente a proyectos de software reforzado ampliamente implementados que utilizan VulnLMP, que es el marco interno de OpenAI diseñado para probar el desarrollo de cadenas de exploits de extremo a extremo contra objetivos del mundo real, ha descubierto que el modelo produce pistas creíbles de seguridad de memoria, algunas de las cuales podrían conducir a divulgación, mutación o corrupción del flujo de control.

«Esto sugiere que partes sustanciales de la investigación de vulnerabilidades del mundo real se están volviendo cada vez más automatizables cuando los modelos se combinan con el uso de herramientas, sistemas de construcción e infraestructura de verificación», dijo el advenedizo tecnológico.

OpenAI tiene la intención de que GPT-5.6 Sol, Terra y Luna estén disponibles de forma generalizada en las próximas semanas, y presentó una vista previa de las capacidades del modelo al gobierno de EE. UU. También está lanzando una vista previa limitada para un pequeño grupo de socios confiables cuya participación ha sido aprobada por el gobierno antes de un lanzamiento más amplio.

Ciberseguridad

A principios de este mes, el presidente estadounidense Donald Trump firmado una orden ejecutiva sobre IA y ciberseguridad, que pide la creación de un marco que otorgue al gobierno federal la capacidad de evaluar las capacidades de los modelos de IA y determinar cuáles califican como «modelos de frontera cubierta», una designación para sistemas de IA con capacidades cibernéticas avanzadas.

El lanzamiento escalonado se produce días después de que la compañía lanzara una versión mejorada de su modelo GPT‑5.5‑Cyber ​​para defensores confiables como parte de la iniciativa Daybreak y lanzara un nuevo proyecto llamado Patch the Planet en colaboración con Trail of Bits para ayudar a proteger proyectos de código abierto.

También sigue a la decisión del gobierno de EE. UU. de permitir a Anthropic lanzar su modelo Mythos AI a un grupo de alrededor de 100 empresas confiables y agencias del gobierno federal que «operan y defienden infraestructura crítica», más de dos semanas después de que los poderosos modelos centrados en la ciberseguridad fueran retirados del mercado.

«Estamos restaurando el acceso para estas organizaciones rápidamente y continuamos trabajando con el gobierno para ampliar el acceso a Mythos 5 y hacer que Fable 5 esté nuevamente disponible para uso general», Anthropic dicho en un comunicado publicado en X.

Se encontró un bloqueador de anuncios de Chrome con más de 10 millones de instalaciones con capacidad de inyección de secuencias de comandos inactivas

Un análisis de una popular extensión de bloqueo de anuncios de Google Chrome para YouTube ha descubierto la capacidad de ejecutar código JavaScript arbitrario.

Según Island, la extensión, denominada Bloqueo de anuncios para YouTube (ID: cmedhionkhpnakcndndgjdbohmhepckk), tiene más de 10 millones de instalaciones y lleva una insignia de Destacado en Chrome Web Store.

La descripción de la extensión indica que permite a los usuarios evitar que elementos de la página web, como anuncios, incluidos los anuncios previos al video, se muestren en la plataforma para compartir videos, así como en sitios externos que cargan YouTube. Si bien el complemento ofrece la funcionalidad prometida, también presenta capacidades para ejecutar código JavaScript arbitrario.

«También contiene los ingredientes arquitectónicos para la ejecución arbitraria de JavaScript en cualquier sitio web, activado por un único cambio de configuración del lado del servidor, sin una actualización de la extensión, sin una revisión de la tienda y sin ningún signo visible de que algo haya cambiado», investigadores Oleg Zaytsev y Shachar Gritzman dicho en un informe compartido con The Hacker News.

Ciberseguridad

«En términos prácticos, eso podría significar leer páginas, robar datos y actuar como usuario dentro de cuentas personales, aplicaciones de trabajo, paneles de administración y otras sesiones sensibles del navegador».

Vale la pena enfatizar aquí que no hay evidencia de que se haya distribuido carga útil maliciosa a los usuarios de esta manera, pero la mera presencia de la capacidad, junto con vínculos con otras extensiones de bloqueo de publicidad que desde entonces han sido eliminadas del escaparate de malware, aumenta los riesgos de privacidad y seguridad, agregó Island.

La lista de extensiones relacionadas que se han eliminado se enumera a continuación:

  • Adblock para Chrome (ID: onomjaelhagjjojbkcafidnepbfkpnee)
  • Adblock para ti (ID: ogcaehilgakehloljjmajoempaflmdci)
  • AdBlock Suite (ID: gekoepiplklhniacchbbgbhilidiojmb)

Adblock para YouTube ha estado en Chrome Web Store desde 2014, comenzando como un bloqueador de anuncios básico de YouTube antes de cambiar de propietario cuatro años después. Se descubrió que las primeras versiones de la extensión se entregaban con un kit de desarrollo de software (SDK) de inyección de anuncios llamado Unistream SDK, aunque se eliminó en junio de 2024.

Lo que ha sido constante es la presencia de rutas de inyección de scripts controladas remotamente desde febrero de 2025, lo que abre la puerta a la creación de «autorizaciones» arbitrarias.

«En el momento de nuestro análisis, el elemento de creación confiable no estaba activo en la respuesta del servidor», explicaron los investigadores. «La capacidad está inactiva, no ausente. Activarla requiere un único cambio en el servidor, sin actualización de extensión, ni revisión de la tienda».

Para agravar aún más el riesgo está el hecho de que las extensiones de bloqueadores de anuncios suelen solicitar amplios permisos para inspeccionar solicitudes, alterar páginas, ocultar elementos y ajustar su comportamiento a medida que evolucionan los sistemas publicitarios.

Específicamente, se ha descubierto que, contrariamente a su nombre, la extensión se ejecuta en cada sitio web que un usuario visita en el navegador, al tiempo que agrega una verificación que se activa solo cuando la URL actual contiene «youtube.com». Sin embargo, en realidad, la verificación solo verifica si la cadena correspondiente a «youtube.com» aparece en cualquier lugar de la URL y no valida el nombre de host, el origen del marco o el contexto del reproductor integrado.

Ciberseguridad

Esto significa que la verificación se puede omitir trivialmente colocando youtube.com en cualquier lugar de la URL, como se muestra en los siguientes patrones de URL:

  • www.facebook.com/page?ref=youtube.com
  • banco.ejemplo.com/search?q=youtube.com
  • internal.corp.com/redirect?from=youtube.com

«La preocupación no es ni una sola línea de código sospechosa», dijo Island. «Es la combinación: una extensión de alta instalación con acceso a todos los sitios, una ruta de inyección controlada remotamente, una infraestructura de inyección de anuncios previa, un cambio importante de propiedad y de base de código, y extensiones relacionadas que se eliminaron de Chrome Web Store por malware».

The Hacker News se ha puesto en contacto con el desarrollador de la extensión para solicitar comentarios y actualizaremos la historia si recibimos una respuesta.

La divulgación se produce cuando la Unidad 42 de Palo Alto Networks dijo que detectó 18 extensiones de navegador que se hacen pasar por marcas de consumo con el objetivo de monetizar a través del marketing de afiliación.

«Tras la instalación, todas las extensiones abren el dominio .shop en una nueva pestaña», Unidad 42 dicho. «El dominio .shop redirige a otro dominio. El dominio presenta una página que indica que se requieren medidas adicionales. La página cita problemas de incompatibilidad y solicita a los usuarios que instalen un navegador orientado a juegos».

Los piratas informáticos maliciosos aprovechan el día cero de Cisco para obtener el nivel de acceso más alto en el proveedor de servicios de comunicaciones

Un atacante aprovechó una vulnerabilidad de Cisco previamente desconocida y sin parches a principios de este año para infiltrarse en un proveedor de servicios de comunicaciones y obtener el mayor nivel de acceso posible, dijo Mandiant el miércoles.

Desde entonces, Cisco ha reparado la falla, una de las siete vulnerabilidades de día cero explotadas activamente este año en su software SD-WAN (red de área amplia definida por software) utilizado para gestionar el tráfico de Internet dentro de las organizaciones, generalmente aquellas que están ampliamente distribuidas, como los bancos con numerosas sucursales.

Pero la firma de ciberseguridad Mandiant, propiedad de Google, dijo que el atacante (o los atacantes) podrían haber utilizado su acceso de nivel raíz para obtener una visibilidad amplia y no detectada del tráfico interno en toda la red corporativa del proveedor. Como advertencia, Mandiant también dijo que no podía evaluar completamente hasta dónde llegó realmente el compromiso debido a la astucia con la que los perpetradores ocultaron su actividad.

El ataque ilustró el ataque continuo de los piratas informáticos a los dispositivos de borde, dijo Mandiant. Los ataques a dichos dispositivos han sido muy comunes y han estado involucrados en algunas de las violaciones más importantes de los últimos años, lo que llevó a la Agencia de Infraestructura y Ciberseguridad a ordenar a las agencias federales que les presten especial atención este año.

«Esta campaña subraya el paradigma de vivir fuera del borde, donde los actores de amenazas priorizan el compromiso de los dispositivos de red para eludir los perímetros de seguridad tradicionales», escribió Mandiant en un publicación de blog. «A medida que las organizaciones adoptan cada vez más redes definidas por software, los orquestadores que gestionan estos entornos se convierten en objetivos principales. Estos dispositivos ofrecen un entorno de caja negra para los actores de amenazas: a menudo carecen de la telemetría necesaria para un análisis forense profundo, y su función como plano de control central proporciona una plataforma sigilosa para un acceso persistente y a gran escala al tráfico interno de la empresa».

Mandiant no atribuyó el ataque a ningún grupo específico, citando el trabajo que hizo el atacante para cubrir sus huellas y eliminar pruebas. Pero señaló que “para los actores patrocinados por el Estado, la capacidad de explotar las vulnerabilidades de día cero en estas plataformas sigue siendo un vector principal para la recopilación de inteligencia estratégica a largo plazo”.

Kelli Vanderlee, gerente senior de Google Threat Intelligence Group, dijo a CyberScoop que «la explotación de las vulnerabilidades de día cero en los dispositivos de borde y las extensas actividades antiforenses son consistentes con el comportamiento de los actores de amenazas de ciberespionaje previamente documentados».

La empresa tampoco nombró al proveedor de servicios de la víctima.

Los ataques al proveedor de servicios se produjeron en dos oleadas. La primera actividad que Mandiant observó desde finales de 2025 hasta principios de 2026 aprovechó una de las dos vulnerabilidades que en ese momento no estaban parcheadas (CVE-2026-20127 o CVE-2026-20182), en el que el atacante realiza conexiones «peering» no autorizadas a los dispositivos SD-WAN Manager de la víctima en una especie de apretón de manos digital para verificar la identidad y la confianza.

Una vez allí, el atacante facilitó su acceso y lo utilizó para manipular las contraseñas predeterminadas de las cuentas con la esperanza de evitar la detección. A continuación, el atacante aprovechó la vulnerabilidad de día cero (CVE-2026-20245) en Cisco Catalyst SD-WAN Manager, actividad que Mandiant observó en marzo y creó una cuenta de usuario fraudulenta, «troot», que otorgaba control total a nivel de raíz.

“El 4 de junio de 2026, Cisco publicó un aviso de seguridad sobre una vulnerabilidad de escalada de privilegios en Cisco Catalyst SD-WAN Manager», dijo un portavoz de Cisco. «Cisco recomienda encarecidamente a los clientes actualizar a una versión de software fija como se describe en el aviso».

Actualizado el 24/06/26: para incluir el comentario de Cisco.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Las fallas de Cordyceps CI/CD exponen más de 300 repositorios de GitHub a ataques a la cadena de suministro – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han señalado una nueva clase de debilidad en el flujo de trabajo de CI/CD que permite a los atacantes secuestrar flujos de trabajo y comprometer las cadenas de suministro de código abierto.

El «patrón crítico explotable» ha recibido el nombre en clave cordyceps por Novee Seguridad. El problema puede permitir a los atacantes el control total de los repositorios en docenas de las organizaciones más grandes del mundo, incluidas Microsoft, Google, Apache y Cloudflare.

«La falla puede ser explotada por cualquier usuario no autenticado», dijo Elad Meged, ingeniero fundador e investigador de seguridad de Novee Security. dicho. «Sin membresía en una organización ni privilegios especiales; una cuenta gratuita es suficiente para falsificar aprobaciones, enviar códigos o robar credenciales».

El análisis de la empresa de pruebas de penetración de unos 30.000 repositorios de alto impacto ha revelado que más de 300 son totalmente explotables, lo que permite la ejecución de código controlada por atacantes, el robo de credenciales y el compromiso de la cadena de suministro, lo que puede tener graves impactos posteriores.

El núcleo del problema se reduce a configuraciones CI/CD débiles que otorgan a las solicitudes de extracción (PR) más permisos de los que deberían tener. Las relaciones públicas son propuestas para fusionar cambios de código de una rama en el proyecto principal. Sin embargo, debido a que un RP que no es de confianza puede desencadenar flujos de trabajo privilegiados, puede abrir la puerta a la inyección de comandos, la escalada de privilegios y el compromiso de la cadena de suministro.

Ciberseguridad

«Esta vulnerabilidad de la cadena de suministro radica en las tuberías fundamentales de código abierto con las que funciona toda la industria y en el tipo de problema que se esconde de los escáneres porque, técnicamente, cada pieza individual funciona según lo diseñado», explicó Novee. «El flujo de trabajo hace lo que se le dijo. La vulnerabilidad existe sólo en la composición: datos que no son confiables cruzan un límite de confianza que nadie auditó».

En Azure Sentinel de Microsoft, por ejemplo, Novee encontró un comentario sobre un PR que podía ejecutar código de atacante anónimo en el CI de Microsoft y robar una clave de aplicación GitHub que no vence. En un caso similar, un PR en el kit de desarrollo de agentes de IA de Google («adk-samples») podría ejecutar código de atacante en el CI de Google para obtener autoridad completa sobre un repositorio de Google Cloud.

Otros hallazgos se enumeran a continuación:

  • Apache Doris, donde dos ataques sin clic provocan que un solo comentario en cualquier PR o un PR bifurcado ejecute el código del atacante y extraiga credenciales de CI codificadas o un token con permisos de escritura completos.
  • SDK de trabajadores de Cloudflare, donde un PR con un nombre de rama diseñado puede ejecutar comandos arbitrarios en los ejecutores de CI de Cloudflare
  • Black de Python Software Foundation, donde una sola solicitud de extracción de cualquier persona podría ejecutar código de atacante en los sistemas de compilación de Black y robar el token de automatización, que luego puede usarse para aprobar solicitudes de extracción.

Tras una divulgación responsable, tanto Microsoft como Google confirmaron el impacto, mientras que Cloudflare, Python y Apache aplicaron refuerzos y parches, respectivamente.

«La naturaleza de la codificación agente significa que estas vulnerabilidades de CI/CD se reproducen persistentemente, a escala, ‘infectando’ repositorios a un ritmo exponencial», dijo Meged. «Debido a que los usuarios anónimos pueden usarlos para obtener control sobre la cadena de suministro de software, nos gusta pensar que es como un ‘títere’ de los repositorios de algunas de las empresas más grandes del mundo, manipulando silenciosamente sus flujos de trabajo».

Agencias Intel: los modelos de inteligencia artificial de Frontier remodelarán la ciberseguridad más rápido de lo esperado

Las agencias de inteligencia de Estados Unidos, Canadá, Reino Unido, Australia y Nueva Zelanda advierten que los modelos avanzados de IA capaces de causar estragos en el dominio cibernético están a “meses” de estar disponibles públicamente.

En una declaración conjunta, la alianza Five Eyes dice que esperan que el tipo de capacidades de piratería avanzadas proporcionadas por modelos fronterizos como Fable 5 de Anthropic y Daybreak de OpenAI estén ampliamente disponibles para el público dentro de un año, a pesar de los esfuerzos de las empresas de IA para retenerlas o restringir su acceso.

«Se prevé que los modelos Frontier Al superen las expectativas actuales de la industria, transformando fundamentalmente las capacidades cibernéticas tanto ofensivas como defensivas», dijeron las agencias. «El cronograma no es de años, sino de meses».

La declaración, que incluía firmas del director de la Dirección de Ciberseguridad de la NSA, David Imbordino, y del director interino de CISA, Nick Andersen, no cita específicamente fuentes o métodos secretos o clasificados para llegar a esta conclusión.

Pero gran parte de la justificación subyacente proporcionada por las agencias de inteligencia también se alinea con lo que los expertos públicos en ciberseguridad e inteligencia artificial han estado advirtiendo durante meses.

Los modelos de IA capaces de explotar las debilidades de la ciberseguridad ya están disponibles hoy a través de múltiples canales: modelos comerciales más antiguos, versiones de código abierto o fuentes extranjeras y del mercado negro.

Las agencias señalan los sistemas heredados, los ciclos de parcheo lentos, la conectividad innecesaria a Internet, los controles débiles de identidad y acceso y la falta de planificación previa a los incidentes por parte de las organizaciones como debilidades clave que la IA explotará con excelencia.

Y si bien se dice que los modelos más nuevos como Mythos son significativamente más poderosos para tareas relacionadas con la ciberseguridad, el ritmo vertiginoso del desarrollo de modelos de frontera a menudo significa que la IA de frontera restringida de ayer es La IA gratuita y de código abierto del mañana.

«El rápido ritmo del desarrollo de la IA significa que las suposiciones de riesgo cibernético pueden quedar obsoletas en meses, no en años», escribieron las agencias. «Debemos actuar antes y estar preparados para adaptarnos y resistir las amenazas cambiantes».

Desde que los grandes modelos de lenguaje irrumpieron en escena, los modelos de código abierto se han retrasado entre 6 y 8 meses con respecto a las empresas de inteligencia artificial más grandes.

Para dar una idea de lo rápido que se desarrolla este campo: las capacidades descritas en el informe de inteligencia de amenazas de Amazon que convenció a la administración Trump de imponer controles de exportación a Fable 5 ya podrían lograrse a través de modelos más antiguos como Claude Opus y Claude Sonnet, así como modelos chinos de código abierto.

Como resultado, Anthropic cerró el acceso a sus modelos Fable 5 y Mythos 5 y, a pesar de publicar una declaración de que creen que la decisión de la Casa Blanca fue un «malentendido», la disputa sigue resuelta.

Programas como el Proyecto Glasswing de Anthropic y el Programa Trusted Access for Cyber ​​de OpenAI proporcionan sistemas de IA a organizaciones para la ciberdefensa. El objetivo es dar a los defensores una ventaja para encontrar y corregir vulnerabilidades antes de que los sistemas de inteligencia artificial puedan explotarlas de forma rutinaria en los próximos años.

Sin embargo, a pesar de todo el temor que rodea a la nueva tecnología, la orientación recomendada es en gran medida la misma que ha sido durante décadas. Los gobiernos, las empresas y los líderes deben dejar de tratar la seguridad digital de su trabajo como una ocurrencia tardía o una cuestión de cumplimiento.

«El éxito vendrá de lograr los conceptos básicos correctos, actuar rápidamente e integrar la seguridad cibernética en la estrategia comercial central», escribieron las agencias. «Aquellos que no lo hagan se enfrentarán a una creciente desventaja operativa y estratégica».

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.