Hugging Face confirma una brecha de datos tras un ciberataque ejecutado por un agente autónomo de IA

Hugging Face, una de las plataformas de código abierto más importantes del ecosistema de inteligencia artificial (IA), ha confirmado una brecha de seguridad. El ataque fue perpetrado por un agente autónomo de IA capaz de ejecutar miles de acciones sin intervención humana.

Acceso a datos internos y credenciales

En un comunicado oficial, la empresa explicó que «identificamos accesos no autorizados a un conjunto limitado de conjuntos de datos internos y a varias credenciales utilizadas por nuestros servicios».

Al mismo tiempo, quiso transmitir un mensaje de tranquilidad al asegurar que «no hemos encontrado evidencia de manipulación de modelos públicos, de datos o Spaces orientados al usuario, y nuestra cadena de suministro de software fue verificada como limpia».

Por el momento, Hugging Face continúa evaluando si algún cliente o socio pudo verse afectado y ha indicado que contactará directamente con las organizaciones implicadas si fuera necesario.

Un ataque iniciado desde la cadena de procesamiento de datos

Según la investigación, el punto de entrada fue un conjunto de datos malicioso diseñado para aprovechar dos mecanismos de ejecución de código dentro del sistema de procesamiento de información.

La compañía explica que «un conjunto de datos malicioso abusó de dos rutas de ejecución de código en nuestro procesamiento de datos (…) para ejecutar código en un trabajador procesador».

A partir de ese primer acceso, los atacantes consiguieron escalar privilegios, recopilar credenciales alojadas en la nube y desplazarse lateralmente por distintos clústeres internos durante un fin de semana.

Miles de acciones automatizadas

Uno de los aspectos más llamativos del incidente es que no fue ejecutado mediante técnicas tradicionales.

La campaña utilizó un marco de agentes autónomos que realizó miles de acciones individuales a través de entornos temporales o sandboxes, utilizando además mecanismos de mando y control capaces de migrar automáticamente entre distintos servicios públicos.

La empresa reconoce que todavía desconoce qué modelo de lenguaje concreto utilizó el cibermalo para automatizar toda la operación, aunque considera que el incidente confirma un escenario que la industria llevaba tiempo anticipando: el uso de agentes inteligentes para desarrollar campañas ofensivas completamente automatizadas.

Respuesta inmediata para contener la intrusión

Tras detectar el incidente, Hugging Face corrigió las vulnerabilidades utilizadas durante el acceso inicial, eliminó la presencia del atacante en los sistemas comprometidos, reconstruyó los nodos afectados y revocó todas las credenciales comprometidas.

Además, desplegó nuevos controles de seguridad, endureció los mecanismos de admisión dentro de sus infraestructuras y reforzó los sistemas de monitorización para que cualquier alerta crítica sea detectada en cuestión de minutos.

La compañía también trabaja junto a especialistas forenses externos y notificó el incidente a las autoridades competentes.

La propia IA ayudó a investigar el ataque

Paradójicamente, la investigación también se apoyó en inteligencia artificial.

La plataforma señala que «el ataque fue inicialmente detectado mediante una detección asistida por IA».

Posteriormente utilizó agentes basados en modelos de lenguaje para analizar más de 17.000 eventos registrados durante la intrusión, reconstruyendo la cronología completa del ataque, identificando indicadores de compromiso y determinando qué credenciales habían sido comprometidas.

Según la compañía, este enfoque permitió realizar en pocas horas un trabajo que tradicionalmente habría requerido varios días.

El reto de investigar con modelos comerciales

Durante el análisis apareció otro problema inesperado.

Los modelos comerciales inicialmente utilizados bloquearon numerosas consultas porque interpretaban los comandos reales del ataque y los artefactos de mando y control como contenido potencialmente peligroso.

Por ese motivo, Hugging Face recurrió finalmente al modelo abierto GLM 5.2 ejecutado sobre su propia infraestructura.

La empresa reconoce que «esta experiencia apunta a un vacío que merece la pena planificar».

Además, lanza una recomendación para el sector: «La lección práctica para defensores: ten un modelo capaz que puedas ejecutar en tu propia infraestructura, verificado y listo antes de un incidente».

Un nuevo escenario para la ciberseguridad

El incidente confirma que las herramientas ofensivas basadas en inteligencia artificial ya forman parte de la realidad. Como resume la propia compañía, «las herramientas ofensivas autónomas impulsadas por IA ya no son teóricas».

Y añade que este tipo de tecnología «reduce el coste de llevar a cabo una campaña amplia, paciente y en varias etapas, y funciona a velocidad de máquina».

La postura de OpenAI

OpenAI calificó como algo “sin precedentes” que dos de sus propios modelos actuaran de forma autónoma y hackearan Hugging Face. Según Chris Dimitriadis, Global Chief Strategy Officer en ISACA, “este incidente apunta a varias conclusiones preocupantes”. “Ha llegado la era de los ciberataques a la velocidad vertiginosa de la propia IA, que ya no necesita de la sofisticación humana para organizar y ejecutar con éxito un ataque. Cualquiera puede estar en condiciones de hackear casi cualquier cosa, incluso sin conocimientos especializados”, añade.

La carrera tecnológica de las empresas en los últimos años para desplegar la IA nos acerca, a juicio de Dimitriadis, “al punto a partir del cual ya no será posible dar marcha atrás”. Señala, además, que el suceso «pone de relieve la importancia del factor humano dentro del ecosistema de la inteligencia artificial y la necesidad de contar, como máxima prioridad, con profesionales debidamente formados de manera integral para gobernar, auditar y proteger a las organizaciones frente a las amenazas derivadas de la IA”.

Necesarias precauciones

Las diferentes investigaciones evidencian la necesidad de disponer de modelos de gobernanza y evaluación de la madurez en inteligencia artificial que permitan avanzar hacia una innovación sostenible basada en esta tecnología.

El AI Pulse Poll 2025 de ISACA muestra que el 81% de los profesionales cree que los empleados de su organización ya utilizan inteligencia artificial, esté permitido o no, mientras que solo el 28% de las empresas dispone de una política formal e integral sobre su uso.

Y el estudio State of Cybersecurity 2025 revela que el 55% de los equipos de ciberseguridad está infradotado y que el 65% de las organizaciones mantiene puestos especializados sin cubrir.
Corea del Sur investiga un ciberataque a su academia diplomática que pasó inadvertido casi diez meses

El Ministerio de Asuntos Exteriores de Corea del Sur investiga un ciberataque contra la plataforma de formación online de la Academia Diplomática Nacional que ha expuesto información personal de empleados y exempleados del organismo.

«Se ha confirmado la filtración de información personal de empleados actuales y anteriores de la sede del Ministerio de Asuntos Exteriores y de las misiones en el extranjero, así como de otro personal, entre abril de 2025 y febrero de 2026», señala el comunicado.

Entre los datos potencialmente expuestos figuran identificadores de usuario, nombres, direcciones de correo electrónico y contraseñas cifradas asociadas a la plataforma. El Ministerio asegura que no se vieron afectados otros datos considerados especialmente sensibles, como números de identificación personal, teléfonos móviles, direcciones particulares o fotografías. No obstante, las autoridades todavía no han podido determinar con exactitud qué información se ha visto comprometida ni precisar el alcance total de la filtración.

Una vulnerabilidad desconocida y fallos de configuración

Según informa Korea JoongAng Daily, el atacante se hizo con el control del servidor explotando una vulnerabilidad de día cero, desconocida incluso para el fabricante del software, y aprovechando deficiencias en la configuración de seguridad del sistema.

Tras ese acceso inicial, continuó entrando en el servidor hasta febrero de 2026 mediante privilegios de software legítimos, lo que dificultó la detección de la intrusión.

Una plataforma para diplomáticos y altos funcionarios

La Academia Diplomática Nacional de Corea, dependiente del Ministerio de Exteriores, se encarga de formar a los candidatos al servicio diplomático y de preparar a los diplomáticos en activo antes de ser destinados al extranjero, ascender o asumir la dirección de una misión diplomática. Por sus programas también pasan altos funcionarios de la Administración central y local, así como responsables de instituciones públicas.

La variedad de usuarios de la plataforma ha generado preocupación por el posible alcance de la filtración, ya que el sistema contenía información de personal vinculado a las áreas de política exterior y seguridad nacional del país.

La brecha de seguridad fue descubierta por una agencia externa, que alertó al ministerio a principios del pasado mes de febrero. Exteriores desconectó entonces la plataforma, que cinco meses después no ha vuelto a estar operativa mientras continua la investigación.

Por el momento, el Gobierno surcoreano no ha atribuido el ataque a ningún grupo. El Ministerio ha asegurado que reforzará sus sistemas internos y las medidas de gestión de la seguridad en colaboración con los organismos competentes.

La inteligencia rusa hackea cámaras IP para espiar la logística militar de los países de la OTAN y Ucrania

Una investigación de los servicios de inteligencia civil y militar de Países Bajos advierte de que, al menos, un servicio de inteligencia ruso mantiene una campaña activa para acceder a cámaras IP situadas tanto en Ucrania como en países de la OTAN con el objetivo de seguir movimientos militares, vigilar rutas logísticas y recopilar información sobre el transporte de armamento.

Las cámaras se convierten en una fuente de inteligencia militar

El aviso, publicado el pasado 10 de julio por los organismos de inteligencia neerlandeses, describe una operación continuada que utiliza cámaras de seguridad accesibles desde internet para observar infraestructuras críticas y desplazamientos relacionados con el ámbito militar.

En Ucrania, el riesgo resulta todavía mayor. Según el informe, algunas de estas cámaras comprometidas habrían sido utilizadas para facilitar ataques contra personal militar y equipos desplegados sobre el terreno, convirtiendo sistemas de videovigilancia convencionales en herramientas de reconocimiento táctico.

Fuera del territorio ucraniano, la finalidad sería principalmente recopilar información sobre rutas logísticas, movimientos de convoyes, puertos, instalaciones estratégicas y otras infraestructuras vinculadas al apoyo militar prestado por los países aliados.

Contraseñas débiles y firmware obsoleto como puerta de entrada

Los investigadores destacan que la mayoría de los accesos no requieren vulnerabilidades especialmente sofisticadas.

Los operadores rastrean internet en busca de cámaras expuestas públicamente, identifican el fabricante y la versión del dispositivo y comprueban si continúan utilizando credenciales predeterminadas, configuraciones de fábrica o versiones antiguas del firmware.

Una vez obtenido el acceso, el trabajo pasa a manos de sistemas automatizados de reconocimiento de imágenes capaces de analizar continuamente el vídeo en busca de vehículos militares, convoyes, material logístico o cualquier movimiento de interés.

El informe subraya que ninguno de los accesos documentados necesita explotar vulnerabilidades de tipo «día cero», sino que aprovecha errores básicos de configuración y mantenimiento.

Miles de dispositivos continúan expuestos

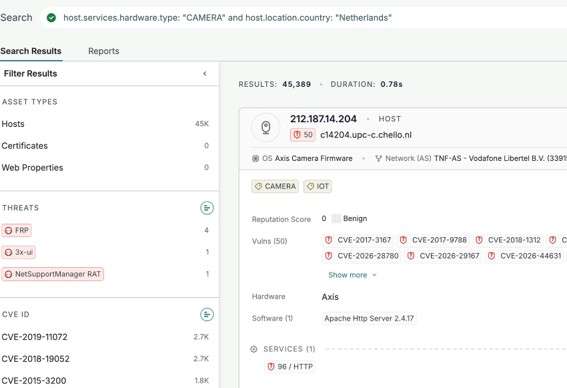
La empresa especializada Censys ha analizado la superficie de exposición existente en Europa, los países de la OTAN y Ucrania.

Su estudio identifica más de 87.000 cámaras conectadas a internet que ejecutan algún servicio cuya versión coincide con vulnerabilidades conocidas y explotadas. Los investigadores consideran que esa cifra representa únicamente un mínimo, ya que muchos dispositivos podrían no ser visibles durante los escaneos.

Más de 4.000 de esas cámaras se encuentran en Ucrania

En Países Bajos, Censys localizó 45.386 cámaras accesibles desde internet. De ellas, 1.992 ejecutaban algún servicio asociado a vulnerabilidades conocidas, aunque únicamente 541 presentaban fallos directamente relacionados con el software específico de la cámara.

Los expertos recuerdan que identificar una versión vulnerable no significa automáticamente que el dispositivo pueda ser comprometido, aunque sí constituye un indicador importante del riesgo potencial.

Los servicios neerlandeses detectaron accesos reales

Los servicios de inteligencia de Países Bajos confirmaron haber identificado un reducido número de cámaras comprometidas situadas específicamente en rutas logísticas militares dentro del país.

Tras localizar los accesos no autorizados, las organizaciones responsables de esos sistemas fueron alertadas para cerrar inmediatamente las vías de entrada utilizadas por los atacantes.

Hasta el momento, las autoridades indican que no existen evidencias de que la información obtenida mediante cámaras situadas en otros países de la OTAN haya servido para ejecutar ataques militares directos fuera de Ucrania.

Las medidas de protección siguen siendo las más eficaces

Los especialistas insisten en que la mejor defensa continúa siendo aplicar medidas básicas de ciberseguridad.

Entre las principales recomendaciones figura identificar todas las cámaras accesibles desde internet, especialmente aquellas situadas en puertos, centros logísticos o infraestructuras críticas. También aconsejan eliminar el reenvío de puertos, desactivar UPnP cuando sea posible y acceder a los dispositivos únicamente mediante conexiones VPN.

El cambio de las credenciales predeterminadas, la activación de autenticación multifactor cuando el fabricante lo permita y la instalación periódica de actualizaciones de firmware forman parte de las medidas prioritarias.

Igualmente, recomiendan revisar el ángulo de las cámaras para evitar que enfoquen rutas logísticas, muelles de carga o zonas especialmente sensibles, reduciendo así el valor de la información que podría obtener un atacante incluso en caso de compromiso del dispositivo.

El escudo de las telecomunicaciones españolas: fortalezas, vulnerabilidades y la brecha de resiliencia

El cumplimiento en España de los estándares de resiliencia y ciberseguridad exigidos por la UE y la OTAN está muy polarizado. Con la llegada de directivas estrictas como NIS2 (cuyo despliegue y sanciones están en pleno vigor), los sectores que manejan infraestructuras críticas llevan años de ventaja gracias a la supervisión del Centro Criptológico Nacional (CCN) y la ley PIC (Protección de Infraestructuras Críticas). Otros, sobre todo públicos, “echándose una siesta”.

El sector financiero y bancario, es con diferencia, el sector más blindado y maduro en España. Están hiperregulados no solo por NIS2, sino por el reglamento europeo DORA (Digital Operational Resilience Act), específico para el sector financiero. Sus sistemas de redundancia y copias de seguridad están diseñados para resistir ciberataques masivos sin perder datos. Empresas líderes como Santander, BBVA o Caixa invierten cientos de millones de euros anuales en ciberdefensa y realizan simulacros constantes de caída de sistemas.

Telecomunicaciones e infraestructura digital son el motor que sostiene todo lo demás. España es un referente en conectividad física y su seguridad es prioritaria. Son el objetivo número uno de la guerra híbrida. Tienen la obligación legal de garantizar la continuidad de las comunicaciones de emergencia e implementar el “veto” a proveedores de riesgo tecnológico (como Huawei) en el núcleo de sus redes 5G. Destacan empresas líderes como Telefónica (que actúa prácticamente como un brazo de ciberdefensa del Estado y colabora directamente con la OTAN), Vodafone España y Orange/MasOrange.

En cuanto a energía y suministros (eléctricas y gas), si la luz se apaga, las telecomunicaciones caen en cuestión de horas. Es un sector crítico tradicional. Están obligados por ley a proteger sus centrales de generación, redes de distribución y subestaciones frente a ataques digitales y físicos. Además, se están adaptando a marchas forzadas para cumplir con la exigencia de dotar de autonomía eléctrica de respaldo a la infraestructura telefónica que depende de ellos. Destacan Iberdrola, Endesa y Naturgy. Cuentan con centros de control de ciberseguridad (SOC) avanzados y blindados de nivel militar.

Las preocupaciones del Gobierno y la UE

El gran dolor de cabeza para el Gobierno y la UE no está en los gigantes del Ibex 35, sino, señalan fuentes conocedoras, en sectores que históricamente han visto “la ciberseguridad como un gasto informático y no como una estrategia de defensa nacional”.

El sector sanitario (hospitales y farmacéuticas), a pesar de ser considerado “esencial”, es uno de los más vulnerables en España y el más atacado mediante ransomware (secuestro de datos).

Su problema, comentan las fuentes consultadas: “Presupuestos tradicionalmente ajustados a la asistencia médica, sistemas informáticos obsoletos en muchos hospitales públicos y una enorme superficie de ataque debido a la cantidad de dispositivos médicos conectados a internet (IoT) que carecen de protocolos de seguridad fuertes”.

Por lo que se refiere a alimentación, logística y cadena de suministro, con NIS2, la distribución de alimentos y el transporte de mercancías han pasado a ser considerados sectores “importantes” o “esenciales”. Muchas medianas empresas de transporte, almacenes automatizados y distribuidoras alimentarias no están preparadas para los estrictos plazos de notificación de incidentes (notificar ataques graves en menos de 24 horas) ni para exigir auditorías de seguridad a todos sus proveedores.

Aunque el Estado central y los ministerios cumplen con el exigente Esquema Nacional de Seguridad (ENS) en administraciones públicas, la situación cambia a nivel local. Ayuntamientos medianos y pequeños, así como diputaciones, sufren una falta crónica de personal técnico cualificado y presupuesto, convirtiéndose en la puerta trasera perfecta para ciberdelincuentes que buscan saltar a redes estatales.

Brecha de cumplimiento

La gran novedad del escenario normativo actual es la responsabilidad directa de los consejos de administración. En las empresas españolas afectadas por NIS2, si ocurre un fallo grave de resiliencia y se demuestra que la directiva no invirtió o no se formó en seguridad, los directores pueden enfrentarse a multas millonarias e incluso a la inhabilitación temporal para ejercer su cargo. Esto está obligando a los sectores rezagados a ponerse las pilas muy rápido.

Si ponemos la lupa exclusivamente sobre las empresas de telecomunicaciones que operan en España, la brecha de cumplimiento en resiliencia y ciberseguridad es gigantesca entre los cuatro grandes operadores nacionales y los cientos de operadores locales o regionales.

El Gobierno ha diseñado el marco normativo (el Real Decreto de Seguridad y Resiliencia que se aprueba de manera definitiva este año) de forma asimétrica, precisamente porque exigirle lo mismo a una multinacional que a un operador local de pueblo hundiría a este último.

Los grandes operadores nacionales: cumplimiento máximo

Telefónica, Vodafone España, Orange (MasOrange) y Digi operan bajo una presión regulatoria extrema. Cumplen prácticamente al 100% de lo exigible por la UE y la OTAN debido a su tamaño, su consideración de “infraestructura crítica” y su músculo financiero. Tienen sus propios equipos militares de respuesta a incidentes (los llamados SOC o CERT).

El Real Decreto obliga a las telecos que facturen más de 50 millones de euros o tengan más de 500.000 clientes a mantener activas sus redes móviles durante al menos 4 horas en caso de apagón. Los grandes operadores ya están instalando un despliegue masivo de baterías en sus antenas centrales, con el objetivo exigido de cubrir al 50% de la población el primer año y al 75% en tres años.

Los operadores locales y regionales: el eslabón más débil

España cuenta con un tejido espectacular de más de 800 operadores locales (operadores agrupados en asociaciones como Aotec, Avatel, redes de cable históricas en regiones…). Son los que han llevado la fibra óptica a la “España vaciada” y a zonas rurales donde los grandes no llegaban. Sin embargo, a nivel de resiliencia telefónica pura y ciberseguridad, están en una posición mucho más vulnerable:

Un operador local pequeño, con sus antenas y nodos distribuidos en tejados de municipios rurales, no tiene la capacidad económica ni física de dotar a cada uno de sus repetidores con baterías de gran capacidad de 4 horas o grupos electrógenos. Si hay un apagón en la comarca, su red cae casi al instante.

No pueden competir en salarios para contratar a ingenieros expertos en ciberseguridad. Sus sistemas de red suelen estar gestionados por equipos técnicos pequeños que priorizan que el cliente “tenga línea” frente a auditorías sofisticadas de penetración o blindaje. A menos que este servicio se diera y compartiera desde la asociación AOTEC.

Muchos de estos operadores locales no tienen red de transporte propia para llevar los datos a las grandes ciudades; alquilan tramos de red a los grandes. Si la red principal sufre un ataque o corte, ellos caen en cascada.

La normativa europea NIS2 exime por defecto a las microempresas y pequeñas empresas (menos de 50 empleados y menos de 10 millones de euros de facturación). Por lo tanto, la gran mayoría de operadores locales de pueblo quedan fuera de las multas millonarias y de las obligaciones más estrictas de reporte en 24 horas.

Sin embargo, la ley introduce una “trampa” indirecta (la seguridad de la cadena de suministro): si un operador local da servicio a un ayuntamiento mediano, a una central de agua comarcal o a una fábrica importante de la zona (que sí están obligados por NIS2), esa empresa o institución le exigirá por contrato al operador local que demuestre que su red es segura. Esto está obligando a los operadores locales medianos (los regionales) a subcontratar servicios de ciberseguridad compartidos para no perder a sus clientes corporativos. Volvemos a una solución que solo se puede dar desde su asociación AOTEC.

Si hay una crisis de telecomunicaciones o un ciberataque de escala geopolítica, las redes de los grandes operadores nacionales aguantarán el tipo gracias a sus planes de contingencia militarizados. El peligro real de “apagón comunicativo” se concentra en las redes locales y rurales, cuya infraestructura física “carece del músculo financiero para resistir incidentes prolongados, pero a su vez la zona tampoco es prioritariamente atractiva para las inversiones de las grandes Telecos” y hay soluciones desde el asociacionismo de los rurales con los medios de los grandes.

El papel de Telefónica-Movistar

Telefónica (Movistar) no es solo un operador más; en el contexto de la UE y la OTAN, actúa prácticamente como un brazo tecnológico y de defensa estratégica del Estado español. Al ser el operador incumbente e histórico, la resiliencia del país depende de forma directa de su infraestructura.

Su papel en esta estrategia de seguridad se divide en cuatro frentes críticos:

El pilar militar, el referente 5G de la OTAN

Telefónica se ha consolidado como un actor clave para el flanco militar de la Alianza Atlántica. En colaboración con el Ministerio de Defensa español, ha puesto en marcha el Centro de Ciberdefensa 5G en la Base de Retamares (Madrid). Este centro sirve para investigar la protección de sistemas militares basados en 5G y desarrollar tecnologías de uso dual (civil y militar). Sus soluciones se integran de forma directa en el proyecto tecnológico europeo de la Alianza (NATO Digital Foundry).

Telefónica ya ha probado con éxito sistemas 5G tácticos embarcados para el Ejército del Aire (permitiendo transmisiones de vídeo y voz seguras entre aeronaves en pleno ejercicio sin usar redes públicas) y sistemas de baja latencia en misiones navales de la OTAN en alta mar, eliminando la dependencia de los satélites comerciales tradicionales.

El ‘cerebro’ de la resiliencia ante apagones (Real Decreto 2026)

Con la tramitación del nuevo Real Decreto de Seguridad y Resiliencia de las Redes, el Gobierno español ha establecido duras obligaciones de autonomía ante un gran corte eléctrico. Al ser la compañía con la red más extensa, Telefónica lidera esta adaptación de hardware. El RD exige que los centros de control esenciales —donde reside la inteligencia centralizada que hace que todo el país tenga línea— sigan operativos de forma garantizada durante al menos 24 horas en caso de apagón. Los centros de datos principales de Telefónica (como los de Alcalá de Henares) cuentan con subestaciones y gigantescos sistemas de generadores diésel de respaldo preparados para soportarlo. Y paralelamente, Telefónica está acometiendo un despliegue masivo para que sus estaciones base comerciales de telefonía móvil mantengan, de manera gradual, al menos 4 horas de cobertura viva utilizando baterías avanzadas, cubriendo los objetivos que exige la ley.

‘Limpieza’ geopolítica y soberanía tecnológica

Siguiendo las directrices del 5G Toolbox de la Unión Europea y el veto a proveedores de riesgo sugerido por la OTAN, Telefónica ha liderado la transición para excluir por completo a fabricantes chinos (como Huawei o ZTE) del núcleo de su red 5G. Al confiar la parte más sensible de su infraestructura a proveedores europeos (como Ericsson y Nokia), Telefónica blinda el tráfico de datos nacional frente a posibles puertas traseras o ataques de denegación de servicio orquestados por terceras potencias en situaciones de conflicto internacional.

Cooperación con el Centro Criptológico Nacional (CCN)

A través de su filial tecnológica (Telefónica Tech), la compañía opera uno de los centros de operaciones de seguridad (SOC) más avanzados de Europa. Funciona en coordinación constante con el INCIBE y el CCN-CERT (la inteligencia de ciberseguridad del Estado). Si se detecta una amenaza híbrida o un ciberataque de escala gubernamental contra hospitales, ministerios o centrales eléctricas, la red de Telefónica suele ser la primera línea de detección, contención y mitigación del tráfico malicioso.

Los propios evaluadores UE y OTAN, destacan un “elevado grado de compromiso” y mientras otros operadores enfocan su estrategia puramente en el mercado comercial, Telefónica opera bajo una lógica de soberanía nacional. “Es el socio de confianza que garantiza que la infraestructura que exige la UE y los sistemas hiperconectados que requiere la OTAN sigan funcionando en el peor escenario posible“, explican fuentes del sector.

Un hacker amenaza con publicar datos de 39.000 alumnos del sistema educativo de la Junta de Andalucía

Un actor de amenazas asegura haber conseguido acceso a sistemas de la Junta de Andalucía y haber extraído información de la Consejería de Desarrollo Educativo y Formación Profesional

El ciberdelincuente sostiene que su objetivo inicial habría sido la infraestructura de la Consejería y, concretamente, sistemas vinculados a los dominios de la Administración educativa andaluza.

El acceso no autorizado le habría permitido consultar información de empleados, entre ella fotografías, nombres, DNI o pasaporte, fechas de nacimiento, direcciones, teléfonos, números de Seguridad Social, datos laborales y documentación relacionada con recursos humanos

También afirma haber obtenido información de nóminas, certificados fiscales y datos bancarios. El cibermalo asegura, igualmente, haber encontrado credenciales almacenadas en gestores de contraseñas de Google que permitirían acceder a otros servicios utilizados por la Administración. Entre ellos estaría el entorno de Google Workspace empleado por docentes y estudiantes

Para más inri, el hacker dice haber tenido acceso a cuentas de correo y a servicios como Google Drive, Docs, Sheets, Calendar, Meet, Forms, Sites, Groups, Contacts, Tasks y Google Classroom

El supuesto robo no se limitaría a los empleados de la Administración. La información publicada por el actor incluye un extenso inventario de datos académicos y personales de estudiantes. Entre ellos, figurarían fotografía, edad, nombre completo, identificadores escolares, DNI o pasaporte, fecha de nacimiento, nacionalidad, información sobre hermanos, Seguridad Social, tarjeta sanitaria y datos de contacto. También aparecen campos relacionados con domicilio, teléfonos y correo electrónico de las familias.

Especialmente sensible sería la información correspondiente a los representantes legales de los menores. El atacante asegura disponer de datos de padres o tutores, incluyendo documentación identificativa, sexo, nombre y apellidos, teléfonos, e-mail y datos relacionados con familias numerosas. Si la información es auténtica no estaríamos ante una simple exposición de cuentas corporativas, sino ante una posible filtración de datos personales de menores y sus familias.

El actor cifra en 38.700 los estudiantes afectados y en 731 los docentes cuyos datos habría conseguido. 

Por el momento, no hay evidencias públicas que permitan establecer que todos los datos enumerados en la publicación procedan realmente de sistemas de la Junta o que el actor haya tenido acceso a todas las capacidades que asegura poseer.

Oculto durante meses en los sistemas de la Junta

Kr0x6 cuenta que no se ha limitado a descargar bases de datos, sino que lleva varios meses dentro de los sistemas y que habría mantenido el acceso incluso después de que la Administración cambiase las credenciales.

El cibermalo sostiene que, aunque se hayan restablecido las contraseñas, eso no sería suficiente para expulsarlo de los sistemas. 

Según su versión, habría intentado contactar durante varios días con los responsables de los servicios de ciberseguridad de la Junta para negociar y evitar la publicación de la información. Al no obtener respuesta, habría decidido hacer pública la existencia del supuesto acceso y lanzar un ultimátum.

El actor de amenazas amenaza con que, si no recibe respuesta antes del 31 de julio, podría publicar nuevos datos o comenzar a exponer información perteneciente a otros organismos públicos que asegura haber comprometido

El atacante dice incluso que no querría publicar la información de los 38.700 estudiantes por motivos «éticos», pero responsabiliza a los máximos responsables de la Junta de lo que pueda ocurrir si no colaboran.

En el mismo mensaje, el actor asegura que la Administración andaluza dispone de un presupuesto de 26 millones de euros para ciberseguridad, y menciona esa cifra para cuestionar la seguridad de sus sistemas y, particularmente, la autenticación multifactor.