La nueva vulnerabilidad de Exim BDAT expone las compilaciones de GnuTLS a una posible ejecución de código – CYBERDEFENSA.MX

Exim ha publicado actualizaciones de seguridad para abordar un problema de seguridad grave que afecta a ciertas configuraciones y que podría permitir la corrupción de la memoria y la posible ejecución de código.

Exim es un Agente de transferencia de correo (MTA) de código abierto diseñado para sistemas tipo Unix para recibir, enrutar y entregar correo electrónico.

La vulnerabilidad, rastreada como CVE-2026-45185, también conocida como Dead.Letter, se ha descrito como una vulnerabilidad de uso después de la liberación en el análisis del cuerpo del mensaje de transmisión de datos binarios (BDAT) de Exim cuando GnuTLS maneja una conexión TLS.

«La vulnerabilidad se activa durante el manejo del cuerpo del mensaje BDAT cuando un cliente envía una alerta TLS close_notify antes de que se complete la transferencia del cuerpo, y luego continúa con un byte final en texto sin cifrar en la misma conexión TCP», Exim dicho en un aviso publicado hoy.

Ciberseguridad

«Esta secuencia de eventos puede hacer que Exim escriba en un buffer de memoria que ya ha sido liberado durante la desconexión de la sesión TLS, lo que lleva a la corrupción del montón. Un atacante sólo necesita poder establecer una conexión TLS y usar la extensión SMTP CHUNKING (BDAT). «

El problema afecta a todas las versiones de Exim desde 4.97 hasta 4.99.2 inclusive. Dicho esto, solo afecta a las compilaciones que usan USE_GNUTLS=yes, lo que significa que las compilaciones que dependen de otras bibliotecas TLS como OpenSSL no se ven afectadas.

A Federico Kirschbaum, jefe del Laboratorio de Seguridad de XBOW, una plataforma autónoma de pruebas de ciberseguridad, se le atribuye el mérito de descubrir e informar la falla el 1 de mayo de 2026.

«Durante el cierre de TLS, Exim libera su buffer de transferencia TLS, pero un contenedor de recepción BDAT anidado aún puede procesar bytes entrantes y terminar llamando a ungetc(), que escribe un solo carácter (\n) en la región liberada», Kirschbaum dicho. «Esa escritura de un byte aterriza en los metadatos del asignador de Exim, corrompiendo la forma interna del asignador; luego el exploit aprovecha esa corrupción para obtener más primitivos».

XBOW describió la vulnerabilidad como «uno de los errores de mayor calibre» descubiertos en Exim hasta la fecha, y agregó que activarla casi no requiere configuración especial en el servidor.

La deficiencia se solucionó en la versión 4.99.3. Se recomienda a todos los usuarios que actualicen lo antes posible. No existen mitigaciones que resuelvan la vulnerabilidad.

«La solución garantiza que la pila de procesamiento de entrada se restablezca limpiamente cuando se recibe una notificación de cierre TLS durante una transferencia BDAT activa, evitando que se utilicen los punteros obsoletos», señaló Exim.

Esta no es la primera vez que se revelan errores críticos de uso después de la liberación en Exim. A finales de 2017, Exim parchó una vulnerabilidad de uso después de la liberación en el demonio SMTP (CVE-2017-16943puntuación CVSS: 9,8) que atacantes no autenticados podrían haber aprovechado para lograr la ejecución remota de código mediante comandos BDAT especialmente diseñados y tomar el control del servidor de correo electrónico.

Una falla en la extensión de Chrome de Claude permitió que «cualquier» otro complemento secuestrara la IA de las víctimas

A medida que las empresas y los gobiernos recurren a agentes de inteligencia artificial para acceder a Internet y realizar tareas de nivel superior, los investigadores continúan encontrando fallas graves en grandes modelos de lenguaje que pueden ser explotadas por malos actores.

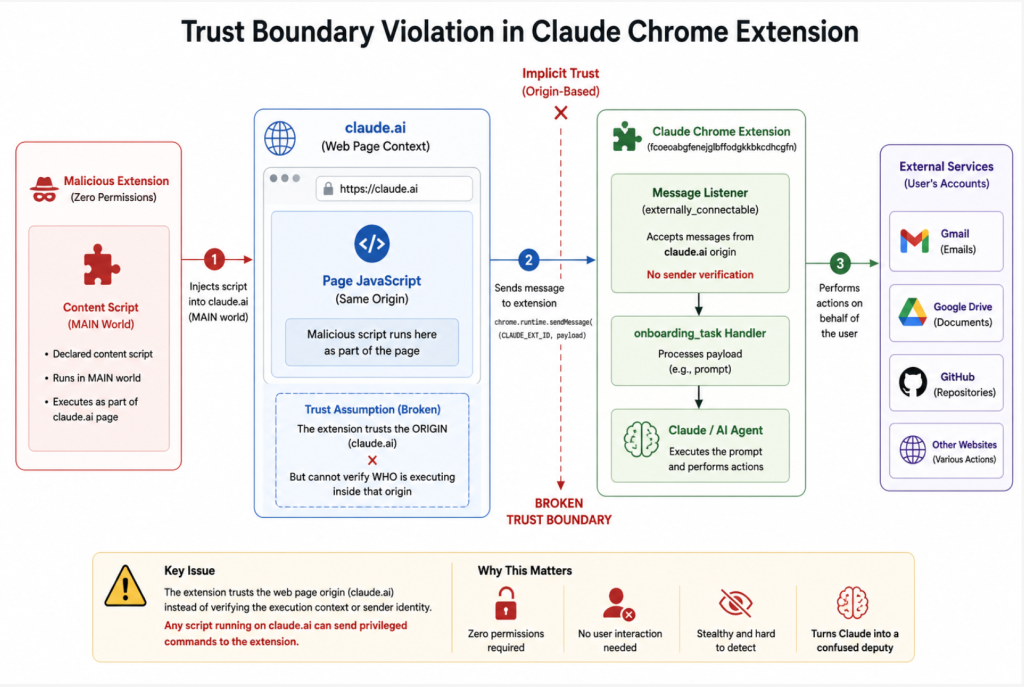
lo último descubrimiento proviene de la firma de seguridad de navegadores LayerX, e involucra un error en la extensión de Chrome para el modelo Claude AI de Anthropic que permite que cualquier otro complemento, incluso aquellos sin permisos especiales, incruste instrucciones ocultas que pueden hacerse cargo del agente.

«La falla surge de una instrucción en el código de la extensión que permite que cualquier script que se ejecute en el navegador de origen se comunique con el LLM de Claude, pero no verifica quién está ejecutando el script», escribió el investigador principal de LayerX, Aviad Gispan. «Como resultado, cualquier extensión puede invocar un script de contenido (que no requiere ningún permiso especial) y emitir comandos a la extensión Claude».

Gispan dijo que podía ejecutar cualquier mensaje que quisiera, superar las barreras de seguridad de Claude, evadir la confirmación del usuario y realizar acciones entre sitios a través de múltiples herramientas de Google. Como prueba de concepto, LayerX pudo explotar la falla para extraer archivos de las carpetas de Google Drive y compartirlos con partes no autorizadas, monitorear la actividad reciente del correo electrónico y enviar correos electrónicos en nombre de un usuario, y robar código fuente privado de un repositorio de GitHub conectado.

La vulnerabilidad «rompe efectivamente la seguridad de las extensiones de Chrome» al crear «una escalada de privilegios primitiva entre extensiones, algo que el modelo de seguridad de Chrome está diseñado explícitamente para evitar», escribió Gispan.

Un gráfico que muestra cómo una vulnerabilidad explota los límites de confianza en la extensión de Clade Chrome. (Fuente: LayerX)

Claude se basa en el texto, la semántica de la interfaz de usuario y la interpretación de capturas de pantalla para tomar decisiones, todo lo cual un atacante puede controlar en el lado de entrada. Los investigadores modificaron la interfaz de usuario de Claude para eliminar etiquetas e indicadores relacionados con información confidencial, como contraseñas y comentarios compartidos, y luego le solicitaron a Claude que compartiera los archivos con un servidor externo.

Eso significa que los defensores de la ciberseguridad a menudo no tienen nada obviamente malicioso que detectar. Cuando hay actividad visible, se puede pedir al modelo que cubra sus huellas eliminando correos electrónicos y otras evidencias de sus acciones.

Ax Sharma, jefe de investigación de Manifold Security, calificó la vulnerabilidad como «una demostración útil de por qué monitorear los agentes de IA en la capa de aviso es fundamentalmente insuficiente».

«La parte más sofisticada de este ataque no es la inyección, sino que el entorno percibido por el agente fue manipulado para producir acciones que parecían legítimas desde adentro», dijo Sharma. «Ese es el tipo de amenaza para la que la industria necesita construir defensas».

Gispan dijo que LayerX informó la falla a Anthropic el 27 de abril, pero afirmó que la compañía solo emitió una solución «parcial» al problema. Según LayerX, Anthropic respondió un día después para decir que el error era un duplicado de otra vulnerabilidad que ya se estaba abordando en una actualización futura.

Si bien esa solución, emitida el 6 de mayo, introdujo nuevos flujos de aprobación para acciones privilegiadas que hicieron más difícil explotar la misma falla, Gispan dijo que aún podía hacerse cargo del agente de Claude en algunos escenarios.

«Cambiar al modo 'privilegiado', incluso sin la notificación o el consentimiento del usuario, permitió eludir estos controles de seguridad e inyectar mensajes en la extensión Claude, como antes», escribió Gispan.

Anthropic no respondió a una solicitud de comentarios de CyberScoop sobre los esfuerzos de investigación y mitigación.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Microsoft detalla una campaña de phishing dirigida a 35.000 usuarios en 26 países – CYBERDEFENSA.MX

Microsoft ha revelado detalles de una campaña de robo de credenciales a gran escala que ha aprovechado una combinación de señuelos con temas de código de conducta y servicios de correo electrónico legítimos para dirigir a los usuarios a dominios controlados por atacantes y robar tokens de autenticación.

La campaña de varias etapas, observada entre el 14 y el 16 de abril de 2026, se dirigió a más de 35 000 usuarios en más de 13 000 organizaciones en 26 países, con el 92 % de los objetivos ubicados en los EE. UU. La mayoría de los correos electrónicos de phishing estaban dirigidos a los sectores de atención médica y ciencias biológicas (19 %), servicios financieros (18 %), servicios profesionales (11 %) y tecnología y software (11 %).

«Los señuelos de esta campaña utilizaron plantillas HTML pulidas de estilo empresarial con diseños estructurados y declaraciones de autenticidad preventivas, lo que los hace parecer más creíbles que los típicos correos electrónicos de phishing y aumenta su plausibilidad como comunicaciones internas legítimas», dijo el equipo de investigación de seguridad de Microsoft Defender y Microsoft Threat Intelligence. dicho.

«Debido a que los mensajes contenían acusaciones y repetidas indicaciones de acción con plazos determinados, la campaña creó una sensación de urgencia y presión para actuar».

Los mensajes de correo electrónico utilizados en la campaña emplean señuelos relacionados con revisiones del código de conducta, utilizando nombres para mostrar como «COC regulatorio interno», «Comunicaciones de la fuerza laboral» e «Informe de conducta del equipo». Las líneas de asunto asociadas con estos correos electrónicos incluyen «Registro de casos interno emitido bajo la política de conducta» y «Recordatorio: el empleador abrió un registro de casos de incumplimiento».

Ciberseguridad

«En la parte superior de cada mensaje, un aviso decía que el mensaje había sido ‘emitido a través de un canal interno autorizado’ y que los enlaces y archivos adjuntos habían sido ‘revisados ​​y aprobados para acceso seguro’, reforzando la supuesta legitimidad del correo electrónico», explicó Microsoft.

Se evalúa que los correos electrónicos se envían desde un servicio de entrega de correo electrónico legítimo. Los mensajes también vienen con un archivo adjunto en PDF que supuestamente brinda información adicional sobre la revisión de conducta, incitando a las víctimas a hacer clic en un enlace dentro del documento para iniciar el flujo de recolección de credenciales.

Se ha descubierto que la cadena de ataque dirige a las víctimas a través de múltiples rondas de CAPTCHA y páginas intermedias que están diseñadas para darle al esquema una apariencia de legitimidad, al mismo tiempo que mantiene alejadas las defensas automatizadas.

En última instancia, termina con una experiencia de inicio de sesión que aprovecha las tácticas de phishing del adversario en el medio (AiTM) para recolectar credenciales y tokens de Microsoft en tiempo real, lo que permite de manera efectiva a los actores de amenazas eludir la autenticación multifactor (MFA). El destino final, según Microsoft, depende de si el flujo malicioso se activó desde un dispositivo móvil o un sistema de escritorio.

Tendencias de phishing en 2026

La divulgación se produce cuando el análisis de Microsoft del panorama de amenazas de correo electrónico entre enero y marzo de 2026 reveló que el phishing con códigos QR surgió como el vector de ataque de más rápido crecimiento, mientras que el phishing controlado por CAPTCHA evolucionó «rápidamente» en todos los tipos de carga útil. En total, el gigante tecnológico dijo que detectó alrededor de 8.300 millones de amenazas de phishing basadas en correo electrónico.

De estos, casi el 80% estaban basados ​​en enlaces, donde los archivos HTML y ZIP de gran tamaño representaban una gran parte de las cargas maliciosas distribuidas a través de correos electrónicos de phishing. El objetivo final de la gran mayoría de estos ataques era la recolección de credenciales, y la entrega de malware disminuyó a apenas un 5-6% al final del trimestre.

Microsoft también dijo que los operadores de la plataforma de phishing como servicio (PhaaS) Tycoon 2FA han intentado cambiar los proveedores de alojamiento y los patrones de registro de dominios siguiendo una operación de interrupción coordinada en marzo de 2026.

«Hacia finales de marzo, vimos a Tycoon 2FA alejarse de Cloudflare como servicio de alojamiento y ahora aloja la mayoría de sus dominios en una variedad de plataformas alternativas, lo que sugiere que el grupo está intentando encontrar servicios de reemplazo que ofrezcan protecciones anti-análisis comparables», dijo. agregado.

En un informe publicado en febrero, la Unidad 42 de Palo Alto Networks resaltado cómo los actores de amenazas están abusando de los códigos QR como acortadores de URL para disfrazar destinos maliciosos, enlaces profundos en aplicaciones para robar credenciales de cuentas y eludir la seguridad de la tienda de aplicaciones al vincular a descargas directas de aplicaciones maliciosas.

Los datos de Microsoft muestran un aumento masivo del phishing con códigos QR durante el período de tres meses, ya que los volúmenes de ataques aumentaron de 7,6 millones en enero a 18,7 millones en marzo, lo que representa un aumento del 146%. Un avance notable observado a finales de marzo fue el uso de códigos QR integrados directamente en los cuerpos de los correos electrónicos.

Las estafas de compromiso de correo electrónico empresarial (BEC), por otro lado, mostraron más fluctuaciones, superando más de 4 millones en volumen de ataques en marzo de 2026, frente a más de 3,5 millones en enero y más de 3 millones en febrero. En conjunto, se registraron 10,7 millones de ataques BEC.

A continuación se muestran dos campañas notables observadas durante el primer trimestre de 2026:

  • Una campaña grande y sostenida entre el 23 y el 25 de febrero de 2026, que envió más de 1,2 millones de mensajes a usuarios de más de 53.000 organizaciones en 23 países, utilizando señuelos con temas de 401(k), pagos y facturas para servir un archivo adjunto SVG. Al abrir el archivo, las víctimas accedieron a una verificación CAPTCHA, al completarla con éxito, se les mostró una página de inicio de sesión falsa para comprometer sus cuentas.
  • Una campaña masiva el 17 de marzo de 2026, que involucró más de 1,5 millones de mensajes maliciosos confirmados enviados a más de 179.000 organizaciones en 43 países. La actividad representó el 7% de todos los archivos adjuntos HTML maliciosos observados en el mes. Cuando se abría, el archivo HTML redirigía a las víctimas a una página de phishing inicial que examinaba al visitante antes de dirigirlo al destino final: una página de phishing que presentaba un desafío CAPTCHA antes de mostrar una página de inicio de sesión fraudulenta.
Ciberseguridad

«Curiosamente, aunque los mensajes de esta campaña compartían herramientas, estructura y características de entrega comunes, la infraestructura que albergaba la carga útil final de phishing estaba vinculada a múltiples proveedores de PhaaS diferentes», dijo Microsoft. «La mayoría de los puntos finales de phishing observados estaban asociados con Tycoon 2FA, mientras que la actividad adicional estaba vinculada a Kratos (anteriormente Sneaky 2FA) y la infraestructura de EvilTokens».

Los hallazgos coinciden con la aparición de campañas de phishing y BEC que abusan de Amazon Simple Email Service (SES) como vector de entrega para evitar los controles SPF, DKIM y DMARC, y facilitar el robo de credenciales a través de páginas de inicio de sesión falsas. Estos ataques suelen funcionar obteniendo acceso a Amazon SES a través de claves de acceso a AWS filtradas.

«La naturaleza insidiosa de los ataques de Amazon SES radica en el hecho de que los atacantes no utilizan dominios sospechosos o peligrosos; en cambio, están aprovechando la infraestructura en la que tanto los usuarios como los sistemas de seguridad han llegado a confiar», Kaspersky dicho.

«Al utilizar este servicio como arma, los atacantes evitan el esfuerzo de crear dominios e infraestructura de correo dudosos desde cero. En lugar de eso, secuestran las claves de acceso existentes para obtener la capacidad de enviar miles de correos electrónicos de phishing. Estos mensajes pasan la autenticación de correo electrónico, se originan en direcciones IP que es poco probable que estén en la lista de bloqueo y contienen enlaces a formas de phishing que parecen completamente legítimas».


'Copy Fail' es una verdadera crisis de seguridad de Linux envuelta en un desastre de IA

Los atacantes están explotando activamente una vulnerabilidad de Linux en la naturaleza, y los investigadores advierten que las consecuencias podrían ser amplias: cualquier persona con acceso local autenticado puede aprovecharla para obtener el control total de un sistema.

Pero la historia detrás de CVE-2026-31431 es casi tan interesante como el error en sí. Theori, la empresa que descubrió el error, se apoyó en gran medida en la IA para encontrarlo y revelarlo inicialmente. El resultado es un estudio de caso que subraya los desafíos que ocurren cuando la búsqueda incesante de defectos choca con los impulsos de marketing y el lenguaje inflado generado por la IA que durante mucho tiempo fue fanfarronería pero careció de detalles técnicos.

Theori denominó la vulnerabilidad de alta gravedad «Copy Fail» con un dominio de vanidad que contiene contenido generado por IA, y advirtió que todos los kernels de Linux convencionales creados desde 2017 están en el alcance de una posible explotación que resulta en acceso de root.

La plataforma de pruebas de penetración impulsada por IA de Theori, Xintdescubrió la falla de escalada de privilegios local en un módulo del kernel de Linux y lo informó al equipo de seguridad del kernel de Linux el 23 de marzo. Las principales distribuciones de Linux afectadas por la vulnerabilidad habían emitido parches antes de la divulgación de Theori, que publicó junto con una prueba de concepto de exploit.

La Agencia de Seguridad de Infraestructura y Ciberseguridad agregó CVE-2026-31431 a su catálogo de vulnerabilidades explotadas conocidas el viernes.

Los investigadores aún tienen que determinar cuántas organizaciones se han visto afectadas por la falla, pero señalaron que los requisitos críticos para la explotación, específicamente el acceso local logrado a través de un exploit separado o una vía de acceso no autorizado, deberían limitar la exposición potencial.

«El atacante ya tendría que haber establecido un punto de apoyo en el sistema objetivo, ya sea a través de algún medio de acceso legítimo u otro exploit», dijo a CyberScoop Spencer McIntyre, investigador seguro de Rapid7. «Ese es un gran factor limitante ya que esta vulnerabilidad, por lo tanto, tendría que combinarse con otra».

La divulgación de Theori llamó la atención entre otros investigadores de vulnerabilidades que notaron el amplio impacto potencial del defecto, pero también por la falta de detalles sobre la prueba de concepto del exploit.

“El exploit es real, hay algo de qué preocuparse, pero es comprensible que los equipos ahora tengan que realizar una validación adicional para saber cómo analizar el FUD (miedo, incertidumbre y duda) extremo de la IA de [Theori’s] publicación de blog”, dijo a CyberScoop Caitlin Condon, vicepresidenta de investigación de seguridad de VulnCheck.

«No ayuda que el blog sea una basura de IA, porque resta valor a la realidad técnica», añadió.

Theori reconoce que utilizó IA para descubrir y describir la vulnerabilidad, y explica que se está centrando en encontrar y solucionar una gran cantidad de defectos.

«Usamos IA para ayudar a crear el sitio de divulgación y la publicación del blog para ayudar a acelerar las cosas, pero nuestros equipos internos revisaron minuciosamente todo el material para verificar su precisión», dijo Tim Becker, investigador senior de seguridad de Theori.

Theori está ocultando intencionalmente detalles adicionales hasta que el parche se aplique ampliamente, añadió.

«Mantenemos nuestra descripción técnica de la vulnerabilidad. Ayudar a los usuarios intermedios a comprender el impacto de un error de seguridad siempre ha sido un desafío para los investigadores de seguridad», dijo Becker. «Copy Fail permite una escalada de privilegios trivial en la mayoría de las distribuciones de Linux de escritorio y servidor. También tiene implicaciones para la contenedorización, incluido Kubernetes».

Otros investigadores han llegado a conclusiones similares, señalando que la explotación puede automatizarse y no requiere especialización.

Mientras tanto, han surgido cientos de exploits de prueba de concepto adicionales desde que se reveló la vulnerabilidad hace cinco días. «Como era de esperar, la mayoría de estos parecen ser copias de PoC de IA que no hacen más que agregar pancartas o diferentes colores a la interfaz de línea de comandos. Muchos PoC nuevos son simplemente puertos del PoC de IA original a un lenguaje de programación diferente», dijo Condon.

«Las organizaciones deben tener cuidado al ejecutar artefactos de investigación no probados, incluido el código de explotación generado por IA que no se explica completamente», añadió.

Becker dijo que Theori es consciente de la carga que enfrentan los defensores e insiste en que los informes de la compañía contienen suficiente información para que las organizaciones clasifiquen y validen rápidamente sus hallazgos.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Una estudiante universitaria está demandando a una aplicación de citas que supuestamente usó sus videos de TikTok para apuntar a hombres en su dormitorio.

Una mujer de 19 años está demandando a los creadores de una aplicación de citas, alegando que tomaron un video que ella publicó en línea, lo reutilizaron sin su consentimiento para convertirlo en un anuncio para la aplicación y luego utilizaron geocercas para orientar ese anuncio a las personas de su área.

Según el pleito Presentada el 28 de abril en Tennessee y en una entrevista con su abogado, la compañía supuestamente utilizó la orientación geográfica para mostrar anuncios en plataformas como Snapchat a usuarios cercanos a ella, incluidos hombres en su propio dormitorio.

Las acusaciones, si se prueban, ofrecen otro ejemplo de cómo la tecnología moderna ha hecho que hoy en día sea más fácil que nunca para los malos actores imitar, cosificar, lucrar y acosar a personas, a menudo mujeres. Leyes recientes como la Ley Take It Down se han centrado particularmente en el uso de IA para crear imágenes sexualizadas de sus víctimas. En este caso, la demanda alega que Meete no utilizó inteligencia artificial, sino una simple edición de video, una voz en off y geocercas para crear el mismo tipo de engaño.

El día de su graduación de la escuela secundaria, Kaelyn Lunglhofer publicó un breve video en TikTok, vistiendo un traje naranja y diciendo algunas palabras a sus seguidores con música de fondo. Luego asistió a la Universidad de Tennessee en el otoño, donde comenzó a conseguir seguidores como influencer de TikTok.

La demanda alega que los creadores detrás de la aplicación de citas Meete tomaron ese video sin el consentimiento de Lunglhofer, lo superpusieron con gráficos publicitarios de la aplicación y agregaron una voz en off para que pareciera que ella estaba diciendo: «¿Estás buscando una amiga con beneficios? Esta aplicación te muestra mujeres a tu alrededor que buscan diversión. Puedes chatear por video con ellas».

Abe Pafford, abogado de Lunglhofer, dijo a CyberScoop que su cliente no tenía idea de que Meete estaba usando su imagen hasta que un estudiante en su dormitorio le dijo que la había visto repetidamente en anuncios de la aplicación en su Snapchat poco después de que los dos se conocieran.

Pafford calificó de “inverosímil” que se tratara de una coincidencia, señalando la premisa de Meete de conectar a los usuarios con mujeres cercanas y la precisión de la tecnología de geofencing. Antes de presentar el caso, el bufete de abogados de Pafford contrató a una firma de investigación para reunir pruebas adicionales.

“Creo que la idea es que quieren[ed] «Los espectadores de estos anuncios -y, sinceramente, esto está claramente dirigido a espectadores masculinos- sean captados por alguien que conocen o reconocen o creen haber visto por ahí, y eso es parte de lo que lo hace tan inquietante», dijo.

Pafford dijo que cree que Lunglhofer está lejos de ser la única persona cuya imagen Meete se ha apropiado indebidamente, y que la mayoría de las víctimas probablemente no tienen idea de lo que está sucediendo. La propia Lunglhofer solo tenía pruebas porque el estudiante que se la contó había guardado grabaciones y capturas de pantalla de los anuncios que mostraban su vídeo.

«La conclusión es que creemos que es probable que haya otros que hayan sido víctimas de manera similar, pero descubrir quiénes son y encontrar pruebas tangibles de ello puede ser un desafío», dijo.

Snap no respondió a una solicitud de comentarios sobre esta historia.

La demanda cita una supuesta violación de múltiples leyes federales y estatales, incluida la Ley Lanham, la principal ley estadounidense que rige los derechos de marcas. La demanda también alega violaciones de la ley estatal de Tennessee en virtud de la Ley ELVIS, que impide el uso no autorizado de imágenes o semejanzas de artistas y músicos, y de las leyes comunes de Tennessee sobre difamación y derecho de publicidad.

Lunglhofer busca 750.000 dólares en daños punitivos, así como cualquier ingreso relacionado con los anuncios que muestran su imagen. Pafford dijo que los anuncios dañaron su marca y reputación en línea y al mismo tiempo la pusieron en riesgo de acoso o insinuaron falsamente que estaba respaldando un servicio de citas local y que estaba abierta a encuentros casuales.

«Es realmente algo grotesco y también algo peligroso», dijo. «Alguien puede no ser consciente de lo que está sucediendo y ser atacado de esta manera, pero puedes poner a las personas en riesgo de maneras que son realmente preocupantes si te detienes a pensar en ello».

La demanda nombra como acusados ​​a Quantum Communications Development Unlimited, con sede en las Islas Vírgenes, así como a las empresas chinas Starpool Data Limited y Guangzhou Yuedong Interconnection Technology. Un juez ordenó que representantes de los tres comparezcan para declarar en Estados Unidos.

Quantum Communications Development Unlimited tiene una escasa huella en Internet: su sitio web Consta de una sola página con un mensaje escrito en un inglés entrecortado y una dirección de correo electrónico que ya no parece funcionar. Los esfuerzos de CyberScoop por comunicarse con la empresa y otros acusados ​​para hacer comentarios no tuvieron éxito. La compañía figura como editor de Meete en la App Store de Apple, donde describe la aplicación como «un espacio donde puedes ser tú mismo y conocer gente» y promete «la seguridad y el respeto primero», y agrega que «Meete proporciona un entorno seguro donde tu privacidad y seguridad son nuestras principales preocupaciones».

La descripción también afirma que la aplicación cumple con los estándares de seguridad de Apple, citando una «Política de tolerancia cero con respecto al contenido objetable y el comportamiento abusivo». Las salvaguardas enumeradas incluyen revisiones manuales «24 horas al día, 7 días a la semana» por parte de equipos de moderación, informes instantáneos y bloqueo de otros usuarios y filtrado de IA «para detectar y prevenir el acoso antes de que suceda».

En la página Google Play Store de Meete, las reseñas de los usuarios acusan a la aplicación de no relacionarlos con usuarios cercanos y de estar poblada en gran medida por robots que se hacen pasar por mujeres para vender moneda dentro de la aplicación.

Pafford reconoció que el hecho de que los acusados ​​tengan su sede en el extranjero complica los esfuerzos para responsabilizarlos según la ley estadounidense, pero argumentó que Meete está claramente diseñado para operar en Estados Unidos. Las empresas detrás de la aplicación han presentado patentes y marcas registradas en EE. UU. para sus negocios y distribuyen su aplicación a través de las tiendas Apple y Google Play mientras hacen publicidad en las principales plataformas de redes sociales de EE. UU., como Snapchat. “

Apple y Google no respondieron a una solicitud de comentarios.

Puede leer la demanda completa a continuación.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Qué buscar en una plataforma de gestión de exposición (y en qué se equivoca la mayoría) – CYBERDEFENSA.MX

Cada equipo de seguridad tiene una versión de la misma historia. El trimestre finaliza con cientos de vulnerabilidades cerradas. Los salpicaderos están llenos de verde. Entonces alguien en una reunión de liderazgo pregunta: «Entonces, ¿estamos realmente más seguros ahora?»

Grillos.

La sala se queda en silencio porque una respuesta honesta requiere contexto, algo que los recuentos de parches y las puntuaciones CVSS nunca fueron diseñados para proporcionar. La gestión de la exposición se creó para proporcionar este contexto: cerrar la brecha entre los esfuerzos de remediación y la reducción real del riesgo. El mercado ha respondido con una inundación de plataformas afirmando entregarlo. Sin embargo, la pregunta que se hacen los líderes de seguridad es: ¿Qué plataforma de gestión de exposición realmente lo proporciona?

En este artículo, desglosaré los cuatro enfoques dominantes para la gestión de la exposición, explicaré lo que cada uno puede ofrecer y lo que no, y expondré cinco criterios de evaluación que le ayudarán a separar las plataformas creadas para reducir el riesgo de tu negocio único y el medio ambiente desde plataformas creadas para informar sobre los riesgos en la naturaleza.

Cuatro enfoques, cuatro arquitecturas

La mayoría de las plataformas de gestión de exposición se clasifican en una de cuatro categorías, cada una de las cuales está determinada por cómo el proveedor construyó (o armó) la plataforma y cómo procesa los datos.

  1. Plataformas de cartera cosidas son producto de adquisición(es). Un proveedor compra soluciones puntuales (seguridad en la nube, escaneo de vulnerabilidades, análisis de identidad, etc.) y las agrupa bajo su propia marca. En estas plataformas, cada producto conserva su propio modelo de datos y descubre su propio subconjunto de exposiciones. Luego, el proveedor puede unificar las exposiciones en una consola compartida, y eso puede parecer una integración. Pero en la práctica, cada módulo todavía opera con sus propios datos y produce sus propios hallazgos, con poca correlación o interconexión entre ellos.
  2. Plataformas de agregación de datos ingiera los resultados de sus escáneres existentes y herramientas de terceros. Luego normalizan los datos y los presentan en una interfaz unificada. Estas plataformas sólo pueden funcionar con lo que reciben. Eso significa que si los hallazgos ingeridos están desconectados, no hay forma de correlacionar cómo una exposición podría permitir la siguiente.
  3. Plataformas especializadas de dominio único Profundice en un área: configuraciones erróneas de la nube, vulnerabilidades de red, exposiciones de identidad y superficie de ataque externo. Ofrecen resultados sólidos, pero sólo en su ámbito específico de especialización. Se topan con desafíos cuando las exposiciones en un dominio se encadenan con exposiciones en otro dominio, y la plataforma no tiene forma de modelar esa relación.
  4. Plataformas integradas se crean desde cero para descubrir y correlacionar múltiples tipos de exposición (credenciales, configuraciones incorrectas, CVE, problemas de identidad, configuraciones de nube) en el mismo motor. La plataforma crea un gemelo digital del entorno y mapea cómo los atacantes pueden moverse lateralmente de una exposición a la siguiente, a través de límites locales, de nube e híbridos.

Cinco preguntas que revelan lo que realmente puede hacer una plataforma

La arquitectura detrás de cada uno de los cuatro enfoques tiene consecuencias reales sobre lo que su equipo puede ver, validar y actuar. ¿Cómo se nota la diferencia cuando se evalúa? Comience por hacer estas cinco preguntas:

1. ¿Cuántos tipos de exposición puede descubrir y con qué profundidad analiza cada uno de ellos?

Los CVE representan aproximadamente el 25% de las exposiciones que explotan los atacantes. Las configuraciones erróneas, las credenciales almacenadas en caché, los permisos excesivos y las debilidades de identidad constituyen el resto. Las carteras unidas se limitan a aquello para lo que se creó cada producto adquirido. Los agregadores sólo pueden normalizar lo que ofrecen sus feeds. Las plataformas de dominio único cubren sólo una porción del pastel. Una plataforma integrada debería cubrir tanto los existentes como (especialmente) emergente tipos de exposición, como cargas de trabajo de IA e identidades de máquinas, de forma nativa.

Y la cobertura por sí sola no le dice lo suficiente. Lo que realmente sabe la plataforma cada exposición importa tanto. Una plataforma que ingiere hallazgos de herramientas de terceros se limita a los metadatos que esas herramientas recopilan: sus condiciones de explotabilidad, su orientación de remediación, su investigación. Una plataforma que descubre exposiciones controla de forma nativa cada capa de información para cada hallazgo, desde la explotabilidad hasta la reparación. Si su plataforma no puede ver ciertos tipos de exposición, tiene puntos ciegos. Si los ve pero le falta profundidad, estás trabajando con ruido.

2. ¿Puede mapear rutas de ataque entre entornos?

Algunos productos cosidos muestran rutas de ataque. Esas rutas se derivan de la topología de la red y se basan únicamente en la conectividad. La plataforma nunca modela cómo un atacante se movería lateralmente de una exposición a la siguiente. Los agregadores no producen ninguna ruta, solo listas normalizadas de hallazgos desconectados.

La verdadera prueba es si la plataforma puede trazar caminos a través de los límites del entorno. Un atacante que captura las credenciales de la nube localmente puede eludir todas las defensas nativas de la nube, porque el camino comenzó fuera de la visibilidad de la plataforma de la nube. Una vulnerabilidad externa puede parecer de baja prioridad de forma aislada, pero si se asigna a una entidad interna con un camino hacia un activo crítico, es una emergencia. La mayoría de las plataformas no pueden establecer esas conexiones. Exploran cada entorno por sí solo y dejan inexplorados los espacios entre ellos.

3. ¿Valida la explotabilidad?

La mayoría de las plataformas verifican una o dos condiciones por exposición, limitadas por los metadatos que almacenan para cada hallazgo y la información que recopilan de cada entidad en su entorno. Pero la verdadera validación significa probar múltiples condiciones: ¿la biblioteca vulnerable está cargada por un proceso en ejecución? ¿El puerto está abierto y accesible? La plataforma debe ofrecer respuestas binarias (explotables o no, alcanzables o no, camino a activos críticos o no), todas ellas basadas en su entorno real, no en suposiciones generales.

4. ¿Tiene en cuenta los controles de seguridad?

Una vulnerabilidad CVSS 9.8 bloqueada por un firewall no se puede utilizar para movimiento lateral… porque está bloqueada. Una exposición de identidad 5.5 con una ruta directa a un controlador de dominio es una emergencia. Las plataformas que ignoran los firewalls, MFA, EDR y la segmentación pueden hacer que su equipo persiga hallazgos que no conllevan ningún riesgo real y pierda aquellos que realmente amenazan sus activos críticos. Si los controles de seguridad no forman parte del análisis de la ruta de ataque, su priorización le indicará la dirección equivocada y seguirá estando expuesto.

5. ¿Cómo prioriza?

La priorización debería responder a una pregunta: ¿Esta exposición pone en riesgo un activo crítico? La clasificación basada en puntuaciones ignora su entorno único. La clasificación basada en etiquetas de activos ignora los activos en el radio de explosión de una exposición. La clasificación de la ruta supuesta nunca valida la explotabilidad. Los tres pueden abrumar a los equipos de TI porque ninguno de ellos conecta los hallazgos con lo que la empresa realmente necesita proteger.

La priorización efectiva comienza con sus activos críticos y avanza hacia atrás. La plataforma debe demostrar que la exposición es explotable, que un atacante puede alcanzarla y que el camino conduce a algo que la empresa no puede permitirse perder. Cuando una plataforma mapea todo eso en un gráfico, surgen puntos de estrangulamiento: lugares donde una solución elimina múltiples rutas de ataque. En entornos de grandes empresas, eso reduce la lista de prioridades a aproximadamente el 2% de todas las exposiciones.

Lo que esto significa para su equipo

La elección de la arquitectura de la plataforma determina qué tan seguro será su entorno y cómo su equipo dedica su tiempo a llegar allí. Las plataformas unidas y agregadas pueden hacer que los equipos tengan que luchar para conciliar sus hallazgos entre herramientas, pelear con TI por soluciones que pueden no reducir el riesgo y perseguir exposiciones que conducen a callejones sin salida. Las plataformas de dominio único brindan profundidad en un área pero dejan puntos ciegos en el resto de la superficie de ataque.

Un enfoque integrado elimina esos gastos generales. Correlaciona las exposiciones con rutas de ataque validadas, tiene en cuenta los controles que tiene implementados e identifica las soluciones que eliminan el mayor riesgo con la menor cantidad de acciones. Cuando una remediación cierra un cuello de botella, las plataformas de gestión de exposición continua actualizan el gráfico en tiempo real. De esa manera, sabrá que las exposiciones que antes parecían urgentes ahora no conducen a ninguna parte y su cola de prioridades siempre refleja el riesgo actual.

Cuando su plataforma de gestión de exposición pueda validar la explotabilidad, modelar controles de seguridad y mapear cada ruta viable hacia sus activos críticos, podrá responder la pregunta que aparece al principio de este artículo (¿Estamos realmente más seguros?) con un honesto ¡Sí!.

Nota: Este artículo fue escrito cuidadosamente y contribuido para nuestra audiencia por Maya Malevich, directora de marketing de productos de XM Cyber.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Nuevos manuales para una era de ventanas cero – CYBERDEFENSA.MX

Cuando la aplicación de parches no es lo suficientemente rápida, NDR ayuda a contener la próxima era de amenazas.

Si ha estado siguiendo los avances en IA, sabrá que la ventana de explotación, el breve buffer en el que las organizaciones confiaban para parchear y proteger después de la divulgación de una vulnerabilidad, se está cerrando rápidamente.

El nuevo modelo de Anthropic, Claude Mitosy su Proyecto Ala de Vidriodemostró que encontrar vulnerabilidades explotables y grietas sutiles en las defensas de los sistemas operativos y navegadores (trabajo que antes requería semanas a los expertos) ahora se puede realizar en minutos con IA. Como resultado, el La ventana de oportunidad del parche ahora es casi nula.. La situación es tan crítica que el Secretario del Tesoro, Scott Bessent, y el Presidente de la Reserva Federal, Jerome Powell, Recientemente convocó una reunión urgente. con los directores ejecutivos de las principales instituciones financieras estadounidenses para discutir los riesgos implicados. La conclusión fue sencilla: las crecientes capacidades de IA han alterado los perfiles de riesgo, con profundas implicaciones para la estabilidad e integridad institucional en todas las industrias.

Mythos también destaca la brecha entre el descubrimiento y la remediación. Superó fácilmente la experiencia humana y resolvió una compleja simulación de red corporativa que habría requerido más de 10 horas de experiencia en programación experta. Sus descubrimientos también encontraron problemas en software con décadas de antigüedad que habían pasado desapercibidos en miles de revisiones de seguridad.

De los Mitos a la era de la suposición-incumplimiento

Mythos no es el único modelo de IA capaz de encontrar vulnerabilidades tan rápidamente. Otros partidos los han encontrado utilizando LLM más básicos.

Si su empresa utiliza algún tipo de software, debe asumir que el software probablemente contenga miles de estas vulnerabilidades desconocidas, esperando ser explotadas por el descubrimiento asistido por IA. Esto no es un fallo de su equipo de seguridad; más bien, es la consecuencia estructural de 30 años de complejidad de software acumulada que se topan con un salto en la capacidad ofensiva de la IA.

Ahora que las ventanas de explotación casi nulas son la norma, “parchear más rápido” o “parchear mejor” ya no son suficientes. Los equipos de seguridad necesitarán nuevos manuales de estrategiabasado en un modelo de supuesto incumplimiento: Se producirán infracciones y será fundamental detectarlas a medida que se produzcan y contenerlas a gran escala. Estos resultados se deciden en tiempo real, en la red.

Cómo incorporar un modelo de supuesto incumplimiento a las operaciones cotidianas

El modelo de supuesto incumplimiento tiene tres requisitos operativos, cada uno de los cuales utiliza métodos automatizados diseñados para tiempo de colapso hasta la contención:

  1. Detecte el comportamiento posterior a una infracción antes de que la amenaza se extienda en toda su empresa
  2. Reconstruya la cadena de ataque completa lo antes posible.
  3. Contener las amenazas rápidamente para limitar su radio de explosión.

En la práctica, este método de contención requiere:

Visualizando la contención como marcador

Priorice la reducción del tiempo medio de contención (MTTC) para limitar los daños mientras mantiene la vigilancia sobre las métricas de detección y respuesta (MTTD y MTTR). A medida que la IA acelera la explotación y remodela los métodos de ataque, aumenta la importancia de la velocidad para identificar, contener y resolver amenazas. La compresión de MTTC comienza con una visibilidad de red integral y en tiempo real. Con él, los SOC pueden detectar el comportamiento posterior a una infracción, determinar el radio de la explosión e interrumpir los eventos antes de que se propaguen más.

Monitoreo de técnicas favorecidas por la IA

Los ataques de IA autónoma utilizan cada vez más técnicas sofisticadas para evadir la detección, incluidos métodos de vida de la tierra (LOTL) que ocultan actividad maliciosa dentro de herramientas y procesos legítimos. Detección y respuesta de red (NDR) las plataformas desempeñan un papel crucial en la identificación de estos sutiles indicadores de compromiso. Lo hacen monitoreando continuamente el tráfico de la red en busca de comportamientos inusuales. Los signos de dicha actividad pueden aparecer como recursos compartidos de administrador de SMB inusuales, NTLM donde se espera Kerberos o nuevos pivotes RDP/WMI/DCOM, todo lo cual puede significar un movimiento lateral en su red.

Las plataformas NDR avanzadas también pueden detectar atacantes que aprovechan técnicas LOTL para mantener comunicaciones de comando y control y exfiltrar datos mientras intentan evitar generar alarmas. Los indicadores de comando y control pueden manifestarse como patrones de conexión tipo baliza, raros pares JA3/JA4 y SNI, DNS de alta entropía o DoH o DoT no autorizados. Anomalías como cargas fuera de horario, asimetría de carga/descarga, destinos por primera vez (por ejemplo, S3, Blob, GCS o nuevas CDN), compresión antes de la salida o la presencia de túneles y VPN hacia nuevos destinos pueden indicar exfiltración.

Automatizar y mantener su inventario de software

Muchas organizaciones todavía carecen de un inventario preciso y en tiempo real de su software, lo que les dificulta comprender cómo se conectan y comunican los activos. Esta brecha crea oportunidades para los adversarios. La automatización del inventario y el mapeo de activos ayuda a las organizaciones a comprender su exposición, reaccionar más rápidamente a las amenazas emergentes y reducir las ventanas disponibles para explotar las vulnerabilidades.

Correlacionar y reconstruir cadenas de ataque.

Una vez que se detecta una infracción, es vital comprender rápidamente su alcance, especialmente porque las amenazas impulsadas por la IA se mueven demasiado rápido para el análisis manual. El proceso de reconstrucción de eventos, que alguna vez fue minucioso, debe automatizarse y entregarse en tiempo real.

Investigador de luz centralparte de la empresa Plataforma NDR abiertacorrelaciona automáticamente las alertas y la actividad de la red para ayudar a reconstruir cronogramas detallados de los ataques. Esto facilita que sus propios sistemas automaticen el flujo de trabajo de respuesta y mejoren su resiliencia contra estos ataques.

Automatización de la contención

Los avances en la detección y reconstrucción de ataques deberían impulsar una contención decisiva y confiable. Limitar la propagación de amenazas, el tercer pilar del modelo de supuesto incumplimiento, es lo que convierte los datos y el conocimiento en una protección tangible. Incorporar la contención automatizada en los flujos de trabajo de defensa de la red puede reducir el riesgo de que las amenazas de rápida evolución se conviertan en incidentes generalizados.

Hacia un futuro de seguridad preparado para los Mitos

Claude Mythos y otros modelos de IA están cambiando rápidamente prácticas de larga data en materia de ciberseguridad. Prepararse para este panorama dinámico significa, en parte, construir capas defensivas adaptativas que puedan ayudarlo a acelerar sus defensas contra la IA adversaria.

  • Monitor: Mantenga una visibilidad continua de la red y automatice las detecciones para identificar amenazas tempranamente.
  • Suponer-incumplimiento: Opere con la expectativa de que se produzcan infracciones y concéntrese en una respuesta y contención rápidas.
  • Proteger: Proteja sus ecosistemas de confianza fortaleciendo los controles donde los ataques impulsados ​​por IA pueden causar el mayor daño. Construya un programa de seguridad “listo para Mythos”, como sugerido por la Cloud Security Alliance.
  • Afilar: Perfeccione continuamente sus manuales y estrategias de respuesta para contrarrestar las amenazas en evolución.

Detección y respuesta de la red Corelight

Descubra nuevos métodos de ataque con Plataforma NDR abierta de Corelight. Con visibilidad integral de la red y análisis de comportamiento profundo, Corelight está diseñado para ayudar a su SOC a detectar amenazas avanzadas impulsadas por IA más rápido, para que pueda actuar antes de que los incidentes se intensifiquen. Obtenga más información en corelight.com/elitedefense.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Los senadores buscan respuestas sobre cómo los piratas informáticos obtienen datos confidenciales de los estudiantes a través de una línea de información aparentemente anónima

Un par de senadores bipartidistas quiere que una empresa que opere una línea de información para informar de forma anónima inquietudes sobre seguridad escolar responda preguntas sobre piratas informáticos que comprometen información confidencial de los estudiantes.

Los senadores Maggie Hassan, DN.H., y Jim Banks, republicano por Indiana, anunciaron el lunes que habían enviado una carta a la empresa Navigate360, sobre El incidente del mes pasado..

«Escribimos para expresar una gran preocupación por los riesgos para los estudiantes, el personal y las escuelas debido a un reciente ciberataque a la línea de información P3 Global Intel de su empresa», dijeron en el carta del 24 de abril. «Estamos particularmente preocupados por los informes de que el ciberataque aprovechó las vulnerabilidades de la plataforma para robar información de identificación personal altamente confidencial de los estudiantes. Le instamos a que brinde claridad al público sobre qué datos fueron robados, cómo está respondiendo Navigate360 y qué salvaguardas implementará Navigate360 para evitar que esto vuelva a suceder».

Según la empresa, más de 30.000 escuelas y 5.000 agencias de seguridad pública utilizan los productos de Navigate360. Los piratas informáticos afirmaron haber robado 93 gigabytes de datos de la empresa.

«Su empresa comercializa su producto como una línea de denuncia anónima», dijeron Hassan y Banks. «Sin embargo, la información de identificación personal publicada recientemente por los piratas informáticos sugiere lo contrario. Esto pone en riesgo la seguridad de los estudiantes y socava la confianza del público en el uso de dichas plataformas para informar actividades sospechosas. Los expertos en educación y seguridad escolar han expresado su preocupación de que, sin un anonimato garantizado, los estudiantes optarán por no informar sobre problemas de seguridad».

En el momento de la presunta infracción, el director ejecutivo de Navigate360, JP Guilbault dijo la empresa Estaba trabajando para determinar si hubo algún incidente y, en caso de haberlo, su alcance. No confirmó que se haya divulgado información confidencial. La compañía no respondió de inmediato a una solicitud de comentarios sobre la carta de los senadores el lunes.

Un enorme 82% de las escuelas K-12 dijeron que experimentaron un incidente cibernético entre julio de 2023 y diciembre de 2024, según un informe del Centro para la Seguridad de Internet. El escala de los ciberataques a las escuelas ampliado durante el COVID-19. Los piratas informáticos que buscan información de los estudiantes suelen tener un motivo financiero, como retener la información para pedir un rescate.

Los piratas informáticos del caso Navigate360 aparentemente estaban motivados por el hacktivismo.

“Recuerden amigos, no hagan el trabajo sucio a los cerdos”, escribieron. «La investigación del crimen es su trabajo, no el tuyo. No les importas, quieren condenas y prisioneros para alimentar las prisiones con fines de lucro».

Las preguntas específicas de Hassan y Banks para Navigate360 incluyeron consultas sobre sus prácticas de ciberseguridad, qué datos se vieron comprometidos, si la línea de información es completamente anónima y qué tipo de ayuda ha brindado la compañía a los distritos escolares.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Dragos: A pesar del uso de IA, el nuevo malware dirigido a plantas acuáticas es una «exageración»

Algún día la IA podrá ser capaz de crear malware que amenace la infraestructura crítica.

Pero ese día no fue a principios de este mes, cuando surgieron informes de una nueva pieza de malware aparentemente configurada para buscar y sabotear la infraestructura hídrica israelí, según la firma de ciberseguridad industrial Dragos.

El malware, llamado ZionSiphon, fue identificado por primera vez por la firma de ciberseguridad de IA Darktrace, que dijo que fue diseñado para apuntar a entornos de sistemas de control industrial y tecnología operativa. El código escanea Internet en busca de direcciones IP vinculadas a plantas de tratamiento y desalinización de agua de propiedad u operadas en Israel, con el objetivo de comprometerlas para sabotear los niveles de cloro y envenenar los suministros de agua.

Las cadenas en el código binario del malware incluían los nombres de diferentes componentes del sector del agua israelí, así como mensajes de temática política, como «En apoyo a nuestros hermanos en Irán, Palestina y Yemen contra la agresión sionista».

Pero un analista técnico principal de malware en Dragos, Jimmy Wyles, llamado el malware no es más que “exageración”, afirmando que no representa ninguna amenaza para las plantas de agua en Israel o en cualquier otro lugar.

Por ejemplo, quienquiera que haya escrito el malware parece tener poco conocimiento de cómo funciona la tecnología operativa en las plantas de agua israelíes.

«El código no funciona y muestra poco o ningún conocimiento sobre la desalinización de presas o los protocolos ICS», escribió Wylie.

Los desarrolladores también parecieron utilizar IA para generar porciones importantes del código, lo que provocó alucinaciones y errores. Todos los nombres de procesos basados ​​en Windows y rutas de directorio diseñados para confirmar que un objetivo estaba relacionado con la desalinización de agua estaban llenos de «conjeturas ficticias y probablemente generadas por LLM». Los archivos de configuración supuestamente diseñados para manipular los niveles de cloro también eran falsos y probablemente se crearon utilizando IA.

El análisis de Darktrace señala que la muestra de malware que probaron parece ser disfuncional, citando una configuración incorrecta en las funciones de orientación por país del código.

Pero Wylie escribió que el malware habría sido inofensivo para las plantas de tratamiento de agua incluso si estuviera configurado correctamente, porque el resto del código estaba tan plagado de “errores lógicos y suposiciones no válidas” que habría sido inoperable.

Se encontraron problemas de madurez y lógica similares en las capacidades de autodestrucción e infección USB del malware. Wylie dijo que Dragos estaba reteniendo análisis técnicos adicionales de las fallas que afectan a ZionSiphon porque «no están en el negocio de reparar malware para los adversarios».

El episodio destaca una disputa en curso sobre cuánta atención deberían prestar los defensores, en particular aquellos que trabajan con tecnología operativa, a amenazas más novedosas como la piratería informática habilitada por IA, frente a tácticas, técnicas y procedimientos más establecidos que se han aplicado con éxito. manejado por grupos de hackers extranjeros.

La tecnología operativa (los sistemas que controlan o manipulan la maquinaria utilizada en instalaciones de agua, plantas de energía eléctrica y otros sectores industriales) difiere sustancialmente de los entornos de tecnología de la información. Esto presenta desafíos tanto para los defensores de la ciberseguridad como para los piratas informáticos maliciosos que a menudo carecen del conocimiento o las habilidades específicas de la industria para diseñar exploits efectivos.

A saber, Dragos afirma que existen públicamente menos de 10 muestras de malware capaces de amenazar los sistemas de control industrial. ZionSiphon no es uno de ellos.

Wylie criticó la forma en que las empresas de inteligencia de amenazas y los medios de comunicación enmarcaron inicialmente el peligro planteado por el malware, diciendo que era exagerado y probablemente desvió los recursos de ciberseguridad del sector hídrico de amenazas más tangibles, como Volt Typhoon, el grupo de piratería respaldado por China que, según funcionarios de inteligencia estadounidenses, se ha infiltrado profundamente en la infraestructura crítica estadounidense.

«Los responsables de proteger las instalaciones de tratamiento de agua y otras infraestructuras críticas tienen un tiempo y una atención limitados», escribió Wylie. “Gastar en ZionSiphon significa gastar menos en grupos de amenazas como [Volt Typhoon]que tienen un historial demostrado de intrusiones en esos entornos y son una preocupación mucho más apremiante”.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Una docena de agencias aliadas dicen que China está construyendo redes encubiertas de piratas informáticos a partir de enrutadores cotidianos

Agencias gubernamentales estadounidenses e internacionales advirtieron el jueves sobre un “cambio generalizado” en los métodos de los piratas informáticos chinos hacia el uso de redes encubiertas a gran escala que comprometen dispositivos comunes para llevar a cabo una variedad de ataques.

el aviso detalla cómo funcionan esas redes y las medidas defensivas que deben tomar las organizaciones.

“En los últimos años ha habido un cambio importante en las tácticas, técnicas y procedimientos (TTP) utilizados por los ciberactores del nexo con China, alejándose del uso de infraestructura adquirida individualmente y hacia el uso de redes a gran escala de dispositivos comprometidos abastecidas externamente”, se lee en la advertencia.

El Centro Nacional de Seguridad Cibernética del Reino Unido, la Agencia de Seguridad de Infraestructura y Ciberseguridad, la Agencia de Seguridad Nacional, el FBI y agencias de Australia, Canadá, Alemania, Países Bajos, Nueva Zelanda, Japón, España y Suecia unieron fuerzas en el aviso.

Dice que «se han creado múltiples redes encubiertas que se actualizan constantemente, y que una única red encubierta podría estar siendo utilizada por múltiples actores. Estas redes se componen principalmente de enrutadores comprometidos de Small Office Home Office (SOHO), así como de Internet de las cosas (IoT) y dispositivos inteligentes».

Continúa: “Las redes encubiertas se utilizan para conectarse a través de Internet de una manera negable, de bajo costo y bajo riesgo, disfrazando el origen y la atribución de actividad maliciosa”.

Según las agencias, las empresas chinas de seguridad de la información crean y respaldan las redes, según sugiere la evidencia. Los piratas informáticos utilizan las redes para reconocimiento, distribución de malware y robo de información, dijeron.

Ejemplos del uso de redes encubiertas incluyen actividades de grupos conocidos como Volt Typhoon para posicionarse previamente en infraestructura crítica de EE. UU., y Flax Typhoon para realizar ciberespionaje.

Un ejemplo de red encubierta es la botnet. Tren rapazque infectó 200.000 dispositivos en todo el mundo. Las redes son grandes, están en constante evolución y constantemente se desarrollan otras nuevas.

En un discurso Esta semana, el director ejecutivo del NCSC, Richard Horne, dijo: «Sabemos que las agencias militares y de inteligencia de China ahora muestran un nivel deslumbrante de sofisticación en sus operaciones cibernéticas».

Las defensas contra las redes encubiertas no son “sencillas”, según el aviso, pero incluyen una variedad de buenas prácticas comunes de ciberseguridad. Las organizaciones más grandes y en mayor riesgo deberían participar activamente en la búsqueda, el seguimiento y el mapeo de redes encubiertas, utilizando informes de amenazas para crear listas de bloqueo y más.

«Trabajando estrechamente con socios estadounidenses e internacionales, CISA continúa identificando y advirtiendo a las organizaciones sobre ciberactores patrocinados por el estado chino que amenazan la infraestructura crítica», dijo el jueves el director interino de CISA, Nick Andersen. «Este aviso informa a las organizaciones sobre cómo estos actores están utilizando estratégicamente numerosas redes encubiertas en evolución a escala para actividades cibernéticas maliciosas».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.