


La inteligencia rusa hackea cámaras IP para espiar la logística militar de los países de la OTAN y Ucrania
Una investigación de los servicios de inteligencia civil y militar de Países Bajos advierte de que, al menos, un servicio de inteligencia ruso mantiene una campaña activa para acceder a cámaras IP situadas tanto en Ucrania como en países de la OTAN con el objetivo de seguir movimientos militares, vigilar rutas logísticas y recopilar información sobre el transporte de armamento.
Las cámaras se convierten en una fuente de inteligencia militar
El aviso, publicado el pasado 10 de julio por los organismos de inteligencia neerlandeses, describe una operación continuada que utiliza cámaras de seguridad accesibles desde internet para observar infraestructuras críticas y desplazamientos relacionados con el ámbito militar.
En Ucrania, el riesgo resulta todavía mayor. Según el informe, algunas de estas cámaras comprometidas habrían sido utilizadas para facilitar ataques contra personal militar y equipos desplegados sobre el terreno, convirtiendo sistemas de videovigilancia convencionales en herramientas de reconocimiento táctico.
Fuera del territorio ucraniano, la finalidad sería principalmente recopilar información sobre rutas logísticas, movimientos de convoyes, puertos, instalaciones estratégicas y otras infraestructuras vinculadas al apoyo militar prestado por los países aliados.
Contraseñas débiles y firmware obsoleto como puerta de entrada
Los investigadores destacan que la mayoría de los accesos no requieren vulnerabilidades especialmente sofisticadas.
Los operadores rastrean internet en busca de cámaras expuestas públicamente, identifican el fabricante y la versión del dispositivo y comprueban si continúan utilizando credenciales predeterminadas, configuraciones de fábrica o versiones antiguas del firmware.
Una vez obtenido el acceso, el trabajo pasa a manos de sistemas automatizados de reconocimiento de imágenes capaces de analizar continuamente el vídeo en busca de vehículos militares, convoyes, material logístico o cualquier movimiento de interés.
El informe subraya que ninguno de los accesos documentados necesita explotar vulnerabilidades de tipo «día cero», sino que aprovecha errores básicos de configuración y mantenimiento.
Miles de dispositivos continúan expuestos
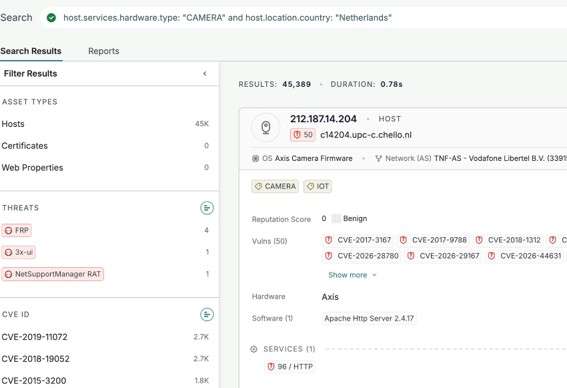
La empresa especializada Censys ha analizado la superficie de exposición existente en Europa, los países de la OTAN y Ucrania.
Su estudio identifica más de 87.000 cámaras conectadas a internet que ejecutan algún servicio cuya versión coincide con vulnerabilidades conocidas y explotadas. Los investigadores consideran que esa cifra representa únicamente un mínimo, ya que muchos dispositivos podrían no ser visibles durante los escaneos.
Más de 4.000 de esas cámaras se encuentran en Ucrania
En Países Bajos, Censys localizó 45.386 cámaras accesibles desde internet. De ellas, 1.992 ejecutaban algún servicio asociado a vulnerabilidades conocidas, aunque únicamente 541 presentaban fallos directamente relacionados con el software específico de la cámara.
Los expertos recuerdan que identificar una versión vulnerable no significa automáticamente que el dispositivo pueda ser comprometido, aunque sí constituye un indicador importante del riesgo potencial.
Los servicios neerlandeses detectaron accesos reales
Los servicios de inteligencia de Países Bajos confirmaron haber identificado un reducido número de cámaras comprometidas situadas específicamente en rutas logísticas militares dentro del país.
Tras localizar los accesos no autorizados, las organizaciones responsables de esos sistemas fueron alertadas para cerrar inmediatamente las vías de entrada utilizadas por los atacantes.
Hasta el momento, las autoridades indican que no existen evidencias de que la información obtenida mediante cámaras situadas en otros países de la OTAN haya servido para ejecutar ataques militares directos fuera de Ucrania.
Las medidas de protección siguen siendo las más eficaces
Los especialistas insisten en que la mejor defensa continúa siendo aplicar medidas básicas de ciberseguridad.
Entre las principales recomendaciones figura identificar todas las cámaras accesibles desde internet, especialmente aquellas situadas en puertos, centros logísticos o infraestructuras críticas. También aconsejan eliminar el reenvío de puertos, desactivar UPnP cuando sea posible y acceder a los dispositivos únicamente mediante conexiones VPN.
El cambio de las credenciales predeterminadas, la activación de autenticación multifactor cuando el fabricante lo permita y la instalación periódica de actualizaciones de firmware forman parte de las medidas prioritarias.
Igualmente, recomiendan revisar el ángulo de las cámaras para evitar que enfoquen rutas logísticas, muelles de carga o zonas especialmente sensibles, reduciendo así el valor de la información que podría obtener un atacante incluso en caso de compromiso del dispositivo.