NIST reduce el alcance del análisis CVE para mantenerse al día con la creciente ola de vulnerabilidades

La agencia federal encargada de analizar las vulnerabilidades de seguridad está abrumada mientras ella y otras autoridades luchan por seguir el ritmo de una avalancha de defectos que crece cada año. El Instituto Nacional de Estándares y Tecnología anunció el miércoles que ha capitulado ante ese diluvio y redujo las prioridades para su Base de Datos Nacional de Vulnerabilidad.

NIST dijo que solo dará prioridad al análisis de CVE que aparecen en la Agencia de Seguridad de Infraestructura y Ciberseguridad. catálogo de vulnerabilidades explotadas conocidassoftware utilizado en el gobierno federal y software crítico definido en Orden Ejecutiva 14028.

El objetivo de la agencia federal con el cambio es lograr la sostenibilidad a largo plazo y estabilizar el programa NVD, que ha enfrentado desafíos anteriores, en particular una falta de financiamiento a principios de 2024 que obligó al NIST a dejar de proporcionar metadatos clave para muchas vulnerabilidades en la base de datos temporalmente.

La agencia aún no ha eliminado una acumulación de CVE no enriquecidos que se acumularon durante esa pausa y crecieron desde entonces.

El NIST dijo que analizó casi 42.000 vulnerabilidades el año pasado, y agregó que los envíos de CVE aumentaron un 263% entre 2020 y 2025. «No esperamos que esta tendencia disminuya pronto. Los envíos durante los primeros tres meses de 2026 son casi un tercio más altos que en el mismo período del año pasado», dijo la agencia en una publicación de blog anunciando el cambio.

De hecho, las vulnerabilidades están aumentando en todos los ámbitos. Por ejemplo, Microsoft abordó 165 vulnerabilidades el martes, su segundo mayor lote mensual de defectos registrado.

El NIST dijo que los CVE que no se ajusten a sus criterios más estrictos seguirán figurando en el NVD, pero no se enriquecerán automáticamente con detalles adicionales.

«Esto nos permitirá centrarnos en los CVE con mayor potencial de impacto generalizado», dijo la agencia. «Si bien los CVE que no cumplen con estos criterios pueden tener un impacto significativo en los sistemas afectados, generalmente no presentan el mismo nivel de riesgo sistémico que aquellos en las categorías priorizadas».

Los investigadores y cazadores de amenazas que analizan vulnerabilidades para las autoridades de numeración CVE (CNA) y los proveedores que publican sus propias evaluaciones ven el nuevo enfoque del NIST como inevitable.

«Tenían que hacer algo. El NIST estaba lamentablemente atrasado en la clasificación de CVE y probablemente nunca se habría puesto al día», dijo a CyberScoop Dustin Childs, jefe de concientización sobre amenazas en la Iniciativa Día Cero de Trend Micro.

«No estoy seguro de si fue una tarea hercúlea o sísifo, pero de cualquier manera, estaban destinados al fracaso según su sistema anterior. Este cambio les permite priorizar su trabajo», añadió.

El nuevo enfoque del NIST afectará a la comunidad de investigación de vulnerabilidad en general, pero también pondrá a más empresas y organizaciones privadas en condiciones de ganar más autoridad a medida que los defensores busquen más fuentes alternativas.

Caitlin Condon, vicepresidenta de investigación de seguridad de VulnCheck, dijo anteriormente a CyberScoop que la priorización sigue siendo un problema, ya que demasiados defensores prestan atención a vulnerabilidades que no merecen su tiempo.

De las más de 40.000 vulnerabilidades recientemente publicadas que VulnCheck catalogó el año pasado, sólo el 1% de esos defectos, sólo 422, fueron explotados en estado salvaje.

El NIST también está tratando de reducir otros esfuerzos engañosos con su nuevo enfoque, apoyándose aún más en las CNA. Los CVE que se presenten con una clasificación de gravedad ya no recibirán una puntuación CVSS separada del NIST, dijo la agencia.

Si bien la agencia sigue siendo la autoridad máxima que proporciona un catálogo de evaluaciones de vulnerabilidad respaldado por el gobierno, reconoció que estos cambios afectarán a sus usuarios.

«Este enfoque basado en el riesgo es necesario para gestionar el aumento actual de presentaciones de CVE mientras trabajamos para alinear nuestros esfuerzos con las necesidades de la comunidad NVD», dijo la agencia. «Al hacer evolucionar el NVD para hacer frente a los desafíos actuales, podemos garantizar que la base de datos siga siendo una fuente de información confiable, sostenible y disponible públicamente sobre las vulnerabilidades de ciberseguridad».

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

La falla nginx-ui activamente explotada (CVE-2026-33032) permite la adquisición total del servidor Nginx – CYBERDEFENSA.MX

Una falla de seguridad crítica recientemente revelada que afecta a nginx-ui, una herramienta de administración de Nginx de código abierto basada en web, ha sido objeto de explotación activa en la naturaleza.

La vulnerabilidad en cuestión es CVE-2026-33032 (puntuación CVSS: 9,8), una vulnerabilidad de omisión de autenticación que permite a los actores de amenazas tomar el control del servicio Nginx. ha sido nombrado en clave MCPwn por Plutón Seguridad.

«La interfaz de usuario nginx MCP (Protocolo de contexto modelo) expone dos puntos finales HTTP: /mcp y /mcp_message», según un consultivo lanzado por los mantenedores de nginx-ui el mes pasado. «Si bien /mcp requiere tanto la lista blanca de IP como la autenticación (middleware AuthRequired()), el punto final /mcp_message solo aplica la lista blanca de IP, y la lista blanca de IP predeterminada está vacía, lo que el middleware trata como ‘permitir todo’».

«Esto significa que cualquier atacante de red puede invocar todas las herramientas MCP sin autenticación, incluido reiniciar nginx, crear/modificar/eliminar archivos de configuración de nginx y activar recargas automáticas de configuración, logrando la toma completa del servicio nginx».

Ciberseguridad

De acuerdo a Seguridad de Plutón El investigador Yotam Perkal, quien identificó e informó la falla, el ataque puede facilitar una adquisición completa en segundos a través de dos solicitudes:

  • Una solicitud HTTP GET al punto final /mcp para establecer una sesión y obtener un ID de sesión.
  • Una solicitud HTTP POST al punto final /mcp_message utilizando el ID de sesión para invocar cualquier herramienta MCP sin autenticación

En otras palabras, los atacantes pueden aprovechar esta vulnerabilidad enviando solicitudes HTTP especialmente diseñadas directamente al punto final «/mcp_message» sin encabezados ni tokens de autenticación.

La explotación exitosa de la falla podría permitirles invocar herramientas MCP, modificar los archivos de configuración de Nginx y recargar el servidor. Además, un atacante podría aprovechar esta laguna para interceptar todo el tráfico y recopilar las credenciales de administrador.

Tras una divulgación responsable, la vulnerabilidad se abordó en versión 2.3.4publicado el 15 de marzo de 2026. Como solución alternativa, se recomienda a los usuarios agregar «middleware.AuthRequired()» al punto final «/mcp_message» para forzar la autenticación. Alternativamente, se recomienda cambiar el comportamiento predeterminado de la lista de direcciones IP permitidas de «permitir todo» a «rechazar todo».

La divulgación se produce como Recorded Future, en un informe. publicado esta semana, enumeró CVE-2026-33032 como una de las 31 vulnerabilidades que han sido explotadas activamente por actores de amenazas en marzo de 2026. Actualmente no hay información sobre la actividad de explotación asociada con la falla de seguridad.

«Cuando se incorpora MCP a una aplicación existente, los puntos finales de MCP heredan todas las capacidades de la aplicación, pero no necesariamente sus controles de seguridad. El resultado es una puerta trasera que evita todos los mecanismos de autenticación con los que se creó cuidadosamente la aplicación», dijo Perkal.

Ciberseguridad

Los datos de Shodan muestran que hay alrededor de 2.689 casos expuestos en Internet, la mayoría de ellos ubicados en China, Estados Unidos, Indonesia, Alemania y Hong Kong.

«Dadas las aproximadamente 2.600 instancias de nginx-ui accesibles públicamente que identificaron nuestros investigadores, el riesgo de implementaciones sin parches es inmediato y real», dijo Pluto a The Hacker News. «Las organizaciones que ejecutan nginx-ui deberían tratar esto como una emergencia: actualizar a la versión 2.3.4 inmediatamente o desactivar la funcionalidad MCP y restringir el acceso a la red como medida provisional».

La noticia de CVE-2026-33032 sigue al descubrimiento de dos fallos de seguridad en el servidor MCP de Atlassian («mcp-atlassian») que podrían encadenarse para lograr la ejecución remota de código. Las fallas, rastreadas como CVE-2026-27825 (CVSS 9.1) y CVE-2026-27826 (CVSS 8.2) y denominadas MCPwnfluence, permiten a cualquier atacante en la misma red local ejecutar código arbitrario en una máquina vulnerable sin requerir ninguna autenticación.

«Al encadenar ambas vulnerabilidades, podemos enviar solicitudes al MCP desde la LAN [local area network]redirige el servidor a la máquina atacante, carga un archivo adjunto y luego recibe un RCE completo no autenticado desde la LAN», Pluto Security dicho.

Sólo estamos viendo la punta del iceberg del contrabando de chips

El año pasado, el director ejecutivo de Nvidia, Jensen Huang, negó repetidamente que China estuviera obteniendo los chips más avanzados de Estados Unidos. «No hay evidencia de ningún desvío de chips de IA», dijo, desestimando tales informes en otra ocasión como «cuentos fantásticos».

Los fiscales federales no estarían de acuerdo. Han acusado a seis hombres durante las últimas tres semanas con el contrabando de chips de IA por valor de miles de millones de dólares a China. Las acusaciones, si bien son una victoria táctica, son una advertencia de cuán generalizado se ha vuelto el problema, gracias tanto a las lagunas en la ley federal como a la falta de apoyo a las leyes existentes con una aplicación seria.

Tanto Washington como Beijing han intentado remodelar las cadenas de suministro de chips de IA para reforzar sus respectivas agendas de seguridad nacional. adelante de una cumbre centrada en el comercio prevista para mayo. Mientras que Estados Unidos tiene impuesto controles de exportación de chips avanzados para interrumpir los esfuerzos de modernización militar de China, China ha empujado sus empresas adopten componentes de producción nacional para asegurar su autosuficiencia.

Pero ninguna de las partes puede evitar por completo la Willie Sutton regla. ¿Por qué contrabandear patatas fritas? Porque ahí es donde están las ganancias, particularmente sin suficientes recursos dedicados a la aplicación de la ley.

Un mercado chino cerrado que busca alternativas más poderosas a sus propios productos ofrece un incentivo principal para que las empresas estadounidenses proporcionen componentes a Beijing. El contrabando también transformado una red emergente de infraestructura de centros de datos en todo el sudeste asiático en una fuente de poder informático ilícito para los adversarios estadounidenses.

Los casos recientes resaltan estas características en detalle. En marzo, los fiscales cargado tres personas se conectaron con Super Micro Computer, una empresa informática estadounidense, con el contrabando de chips por un valor estimado de 2.500 millones de dólares a clientes chinos mediante el envío de servidores a las oficinas de la empresa en Taiwán y otras partes de la región. Mientras tanto, el trío diseñó almacenes llenos de productos falsificados para engañar a las autoridades estadounidenses. Una semana después, los fiscales desvelado cargos contra otras tres personas acusadas de conspirar para enviar chips avanzados a China a través de contactos comerciales en Tailandia.

Esta serie de procesamientos sugiere que, a pesar de algunos éxitos de alto perfil, el contrabando sigue siendo un problema generalizado en toda la industria. Si bien esto es en parte un problema de ignorancia declarada, también puede resolverse con una combinación de políticas, personal y vigilancia.

Estados Unidos debe fortalecer los controles sobre las tecnologías emergentes en las fábricas y no en las puertas del aeropuerto. Si bien Washington tiene fuertes leyes de control de exportaciones, estas regulaciones tienen como objetivo evitar que los componentes salgan del país. Sin embargo, no impiden que las empresas chinas compren estas tecnologías dentro del país.

Esta divergencia de intenciones genera dificultades para el procesamiento, ya que los contrabandistas suelen ser únicamente acusado por evadir la aplicación de la ley de aduanas en lugar de ser acusado de obtener ilícitamente los componentes mientras aún se encontraba en suelo estadounidense. Sin embargo, el Congreso puede cerrar esta laguna mediante leyes de diligencia debida más estrictas que requieran un mayor escrutinio de los clientes potenciales antes del proceso de aplicación de la ley aduanera.

Washington también está en una carrera armamentista con las empresas de inteligencia artificial para financiar adecuadamente los mecanismos de aplicación de la ley, una carrera que actualmente está perdiendo. Si bien un solo caso de contrabando involucró 2.500 millones de dólares, el gasto federal en vigilancia de los controles de exportación ascendido a 122 millones de dólares en todo 2025.

Además, este aumento de la inversión en hardware informático tiene un alcance cada vez más global, aumentador la actual escasez de agentes federales responsables de hacer cumplir los controles de exportación en el momento exacto en que tanto aliados como adversarios buscan comprar lotes cada vez mayores de chips avanzados.

Incluso con políticas más estrictas y más personal, perseguir el contrabando de chips de IA también debe seguir siendo una prioridad policial para las autoridades federales. Si bien estos casos suelen ser complejos debido a una serie de desafíos técnicos y jurisdiccionales, así como a una serie de regímenes cambiantes de control de exportaciones, el FBI y el Departamento de Comercio deben seguir comprometidos a rastrear y desbaratar estas redes de contrabando.

Será clave para la administración separar las acciones de aplicación de sus intercambios diplomáticos en curso con Beijing; la eliminación de los procesamientos internos no debe usarse como moneda de cambio para lograr concesiones comerciales durante los próximos viajes del presidente Donald Trump a Beijing.

Necesitamos una aplicación de la ley más estricta para que el próximo caso de contrabando de miles de millones de dólares marque un progreso real, en lugar de exponer cuánto se escapó.

Jack Burnham es analista de investigación senior en el Programa China de la Fundación para la Defensa de las Democracias, y se centra en el ejército, las tecnologías emergentes y la política científica y tecnológica de China. Sigue a Jack en X@JackBurnham802.

Jack Burnham

Escrito por Jack Burnham

Jack Burnham es analista de investigación senior en el Programa China de la Fundación para la Defensa de las Democracias, y se centra en el ejército, las tecnologías emergentes y la política científica y tecnológica de China. Sigue a Jack en X @JackBurnham802.

CISA cancela pasantías de verano para estudiantes con becas cibernéticas en medio de la falta de financiación del DHS

La Agencia de Seguridad de Infraestructura y Ciberseguridad ha informado a los participantes del programa de Becas por Servicio del gobierno federal que ha cancelado los programas de pasantías de verano de este año debido a los problemas de financiación actuales en el Departamento de Seguridad Nacional.

Los correos electrónicos de CISA obtenidos por CyberScoop informaron recientemente a los solicitantes que la agencia no incorporará a ningún pasante de CyberCorps: Beca para Servicio este verano debido a los impactos de la interrupción de los fondos federales y la situación administrativa actual en el DHS. Para algunos solicitantes, los representantes de la agencia reconocieron que las cancelaciones representan un segundo año consecutivo de esfuerzos de colocación interrumpidos.

La Fundación Nacional de Ciencias (NSF) dirige y gestiona el programa, en coordinación con la Oficina de Gestión de Personal (OPM) y el DHS. El programa cubre la matrícula y proporciona estipendios para estudiantes especializados en ciberseguridad e inteligencia artificial. A cambio, los graduados deben realizar una pasantía y posteriormente trabajar en el servicio federal por un período igual a la duración de su beca.

Un funcionario de la OPM dijo a CyberScoop que la agencia está “en contacto activo con todas las agencias del gabinete federal sobre este tema y confiamos en que colocaremos a casi todos los participantes elegibles de la Beca para el Servicio dentro de los próximos dos meses”.

Un portavoz de la NSF declinó hacer comentarios. CISA no respondió a la solicitud de comentarios de CyberScoop.

El cierre repentino de las carteras de agencias pone de relieve cómo los solicitantes de empleo federales se encuentran actualmente atravesando un entorno de contratación paralizado, exacerbado por la agitación presupuestaria en el DHS y las reducciones de fuerza laboral propuestas bajo la administración Trump. El presupuesto fiscal de 2027 de la Casa Blanca recortaría el presupuesto de CISA en $707 millonessegún un resumen publicado a principios de este mes, lo que reduciría profundamente una agencia que ya recibió un gran golpe en el primer año del presidente Donald Trump.

Las fuentes dijeron a CyberScoop el martes que CISA se ha estado comunicando con solicitantes de pasantías que habían participado en una feria laboral virtual celebrada en febrero, donde se les dijo que la agencia tendría 100 puestos de pasantías disponibles. Sin embargo, se advirtió a los solicitantes que la agencia no podría contratar a nadie hasta que recibiera fondos.

Los participantes del programa expresaron su pesar a CyberScoop en noviembre pasado por haber participado en una iniciativa que los vincula a un empleador que actualmente no puede contratarlos. Según se informa, los administradores del programa han aconsejado a los estudiantes que sean creativos en su búsqueda de empleo, una directiva que causó frustración entre los participantes que dependen de los canales de colocación federales estándar.

En respuesta a la creciente acumulación de graduados no colocados, la OPM anunció planes para colaborar con la Fundación Nacional de Ciencias en un aplazamiento masivo. El director de la OPM, Scott Kupor, declaró que el aplazamiento se implementará una vez que se resuelva el cierre del gobierno, lo que brindará a los graduados tiempo adicional para asegurar puestos calificados.

El colapso estructural del proyecto CyberCorps presenta desafíos a largo plazo para la capacidad del gobierno federal de reclutar talento técnico. Se estima que Estados Unidos enfrenta actualmente 500.000 puestos vacantes en ciberseguridad. Históricamente, el programa de becas fue visto como un mecanismo confiable para evitar la competencia salarial del sector privado y asegurar talentos al comienzo de su carrera para el gobierno federal.

legisladores Actualmente están luchando por las facturas. eso pondría fin al cierre del DHS.

Tim Starks contribuyó a esta historia.

Greg Otto

Escrito por Greg Otto

Greg Otto es el editor en jefe de CyberScoop y supervisa todo el contenido editorial del sitio web. Greg ha dirigido una cobertura de ciberseguridad que ha ganado varios premios, incluidos los de la Sociedad de Periodistas Profesionales y la Sociedad Estadounidense de Editores de Publicaciones Empresariales. Antes de unirse a Scoop News Group, Greg trabajó para Washington Business Journal, US News & World Report y WTOP Radio. Tiene una licenciatura en periodismo televisivo de la Universidad de Temple.

APT37 de Corea del Norte utiliza ingeniería social de Facebook para distribuir malware RokRAT – CYBERDEFENSA.MX

El grupo de hackers norcoreano rastreado como APT37 (también conocido como ScarCruft) ha sido atribuido a una nueva campaña de ingeniería social de múltiples etapas en la que actores de amenazas se acercaron a objetivos en Facebook y los agregaron como amigos en la plataforma de redes sociales, convirtiendo el ejercicio de creación de confianza en un canal de entrega para un troyano de acceso remoto llamado RokRAT.

«El actor de amenazas utilizó dos cuentas de Facebook con su ubicación establecida en Pyongyang y Pyongsong, Corea del Norte, para identificar y examinar objetivos», dijo el Centro de Seguridad Genians (GSC) dicho en un desglose técnico de la campaña. «Después de generar confianza a través de solicitudes de amistad, el actor trasladó la conversación a Messenger y utilizó temas específicos para atraer objetivos como parte de la etapa inicial de ingeniería social del ataque».

Un elemento central del ataque es el uso de lo que el GSC describe como pretexto, una táctica en la que los actores de la amenaza pretenden engañar a los usuarios desprevenidos para que instalen un visor de PDF dedicado, alegando que el software era necesario para abrir documentos militares cifrados. El visor de PDF utilizado en la cadena de infección es una versión manipulada de Wondershare PDFelement que, cuando se inicia, desencadena la ejecución de un código shell incrustado que permite a los atacantes obtener un punto de apoyo inicial.

Ciberseguridad

Otro aspecto importante de la campaña es que utiliza infraestructura legítima pero comprometida para comando y control (C2), utilizando como arma el sitio web asociado con el brazo de Seúl de un servicio de información inmobiliaria japonés para emitir comandos y cargas útiles maliciosas. Es más, la carga útil toma la forma de una imagen JPG aparentemente inofensiva para entregar RokRAT.

«Esto se considera una estrategia altamente evasiva que combina la manipulación de software legítimo, el abuso de un sitio web legítimo y el enmascaramiento de extensiones de archivos», dijo el GSC.

En la secuencia de ataque detallada por la compañía de ciberseguridad de Corea del Sur, se descubrió que los actores de amenazas crearon dos cuentas de Facebook, «richardmichael0828» y «johnsonsophia0414», ambas creadas el 10 de noviembre de 2025, y entregaron un archivo ZIP después de mover la conversación a Telegram, con el archivo que contiene la versión troyanizada de Wondershare PDFelement junto con cuatro documentos PDF y un archivo de texto que contiene instrucciones para instalar el programa para ver los archivos PDF.

El código shell cifrado ejecutado después del lanzamiento del instalador manipulado le permite establecer comunicación con el servidor C2 («japanroom[.]com») y descargue una carga útil de segunda etapa, una imagen JPG («1288247428101.jpg») que luego se utiliza para la carga útil final de RokRAT.

El malware, por su parte, abusa de Zoho WorkDrive como C2, una táctica también detallada por Zscaler ThreatLabz en febrero de 2026 como parte de una campaña con nombre en código Ruby Jumper, lo que le permite capturar capturas de pantalla, permitir la ejecución remota de comandos a través de «cmd.exe», recopilar información del host, realizar reconocimiento del sistema y evadir la detección de programas de seguridad como 360 Total Security de Qihoo, mientras disfraza el tráfico malicioso.

«Su funcionalidad principal se ha mantenido relativamente estable y se ha reutilizado repetidamente en múltiples operaciones a lo largo del tiempo», dijo el GSC. «Esto muestra que RokRAT se ha centrado menos en cambiar su funcionalidad principal y más en evolucionar su cadena de entrega, ejecución y evasión».

Las fuerzas del orden utilizaron Webloc para rastrear 500 millones de dispositivos a través de datos publicitarios – CYBERDEFENSA.MX

La inteligencia nacional húngara, la policía nacional de El Salvador y varios departamentos de policía y de aplicación de la ley de Estados Unidos han sido atribuidos al uso de un sistema de vigilancia de geolocalización global basado en publicidad llamado Webloc.

La herramienta fue desarrollada por la empresa israelí Cobwebs Technologies y ahora la vende su sucesor Penlink después de la dos empresas se fusionaron en julio de 2023según un informe publicado por el Laboratorio Ciudadano. Penlink, fundada en 1986, es un proveedor de «software de análisis y recolección de evidencia digital y comunicaciones de misión crítica» para agencias policiales en los EE. UU. y en todo el mundo.

Los clientes estadounidenses de Webloc incluyen el Servicio de Inmigración y Control de Aduanas (ICE), el ejército de EE. UU., el Departamento de Seguridad Pública de Texas, el DHS de Virginia Occidental, los fiscales de distrito de Nueva York y varios departamentos de policía en Los Ángeles, Dallas, Baltimore, Tucson, Durham y en ciudades y condados más pequeños como la ciudad de Elk Grove y el condado de Pinal.

«Webloc se vende como un producto complementario a las redes sociales y al sistema de inteligencia web. Enredos«, dijeron los investigadores de Citizen Lab Wolfie Christl, Astrid Perry, Luis Fernando García, Siena Anstis y Ron Deibert. «Webloc brinda acceso a un flujo constantemente actualizado de registros de hasta 500 millones de dispositivos móviles en todo el mundo que contienen identificadores de dispositivos, coordenadas de ubicación y datos de perfil recopilados de aplicaciones móviles y publicidad digital».

Ciberseguridad

El sistema de vigilancia basado en publicidad, en pocas palabras, hace uso de datos adquiridos desde aplicaciones móviles y publicidad digital analizar los comportamientos y movimientos de cientos de millones de personas. Fue anunciado oficialmente por Cobwebs Technologies en octubre de 2020. describiendo es como un «plataforma de inteligencia de ubicación de vanguardia que recopila y analiza datos web fusionados con puntos de datos geoespaciales, utilizando mapas interactivos en capas para conectar el mundo digital con datos físicos».

Los usuarios de la herramienta pueden utilizarla para monitorear la ubicación, los movimientos y las características personales de poblaciones enteras hasta hace tres años. Según la información disponible En el sitio web de Penlink, Webloc se puede utilizar para «investigar e interpretar datos basados ​​en la ubicación para respaldar sus casos». Webloc también tiene la capacidad de inferir la ubicación a partir de direcciones IP e identificar a las personas detrás de los dispositivos recopilando sus direcciones particulares y lugares de trabajo.

Curiosamente, Cobwebs Technologies estuvo entre los siete cibermercenarios que Meta desplazó de la plataforma en diciembre de 2021 por operar alrededor de 200 cuentas para realizar reconocimientos de objetivos e incluso participar en ingeniería social para unirse a comunidades y foros cerrados y engañar a las personas para que revelen información personal.

El gigante de las redes sociales reveló en ese momento que había identificado clientes de Cobwebs Technologies en Bangladesh, Hong Kong, Estados Unidos, Nueva Zelanda, México, Arabia Saudita y Polonia. «Además de los ataques relacionados con actividades policiales, también observamos ataques frecuentes contra activistas, políticos de oposición y funcionarios gubernamentales en Hong Kong y México», señaló Meta.

Informes de 404 Medios, Forbesy Observador de Texas tener reveló que Webloc se puede utilizar para rastrear teléfonos sin orden judicial, con una aviso de adquisiciones destacando la «capacidad de la herramienta para automatizar y monitorear continuamente identificaciones únicas de publicidad móvil, direcciones IP geolocalizadas y análisis de dispositivos conectados».

Ciberseguridad

Un análisis de registros corporativos y otra información pública ha revelado que Cobwebs Technologies comparte enlaces con el proveedor israelí de software espía Quadream a través de Omri Timianker, fundador y ex presidente de Cobwebs Technologies, quien ahora supervisa las operaciones internacionales de Penlink. Se sospecha que la empresa cerró sus operaciones en 2023.

Hasta 219 servidores activos asociados con Implementaciones de productos Cobwebs se han identificado, la mayoría de los cuales están ubicados en los EE. UU. (126), los Países Bajos (32), Singapur (17), Alemania (8), Hong Kong (8) y el Reino Unido (7). También se han detectado posibles servidores de productos en varios países de África, Asia y Europa.

En respuesta al informe, Penlink dijo que los hallazgos «parecen depender de información inexacta o de un malentendido sobre cómo operamos, incluidas prácticas en las que Penlink no participa después de nuestra adquisición de Cobwebs Technologies en 2023». También dijo que cumple con las leyes de privacidad estatales de EE. UU.

«Nuestra investigación muestra que la vigilancia basada en publicidad intrusiva y legalmente cuestionable (es decir, sin una orden judicial o supervisión adecuada) está siendo utilizada por agencias militares, de inteligencia y de aplicación de la ley, hasta unidades de policía locales en varios países de todo el mundo», dijo Citizen Lab.

Las extensiones del navegador son el nuevo canal de consumo de IA del que nadie habla – CYBERDEFENSA.MX

Si bien gran parte del debate sobre la seguridad de la IA se centra en la protección del consumo de IA «en la sombra» y GenAI, hay una ventana abierta que nadie está protegiendo: las extensiones de navegador de IA.

A Un nuevo informe de LayerX expone cuán profundo es este punto ciego y por qué las extensiones de IA pueden ser la superficie de amenaza de IA más peligrosa en su red que no está en el radar de nadie.

Las extensiones de navegador de IA no activan su DLP y no aparecen en sus registros de SaaS. Viven dentro del propio navegador, con acceso directo a todo lo que sus empleados ven, escriben y permanecen conectados. Las extensiones de IA tienen un 60% más de probabilidades de tener una vulnerabilidad que las extensiones en promedio, tienen 3 veces más probabilidades de tener acceso a cookies, 2,5 veces más probabilidades de poder ejecutar scripts remotos en el navegador y 6 veces más probabilidades de haber aumentado sus permisos en el último año. Estas extensiones se instalan en segundos y pueden permanecer en su entorno indefinidamente.

La superficie de amenazas de la extensión del navegador es para todos, pero nadie está mirando

El primer concepto erróneo es que las extensiones son un riesgo de nicho. Algo limitado a un subconjunto de usuarios o casos extremos. Esa suposición es completamente errónea.

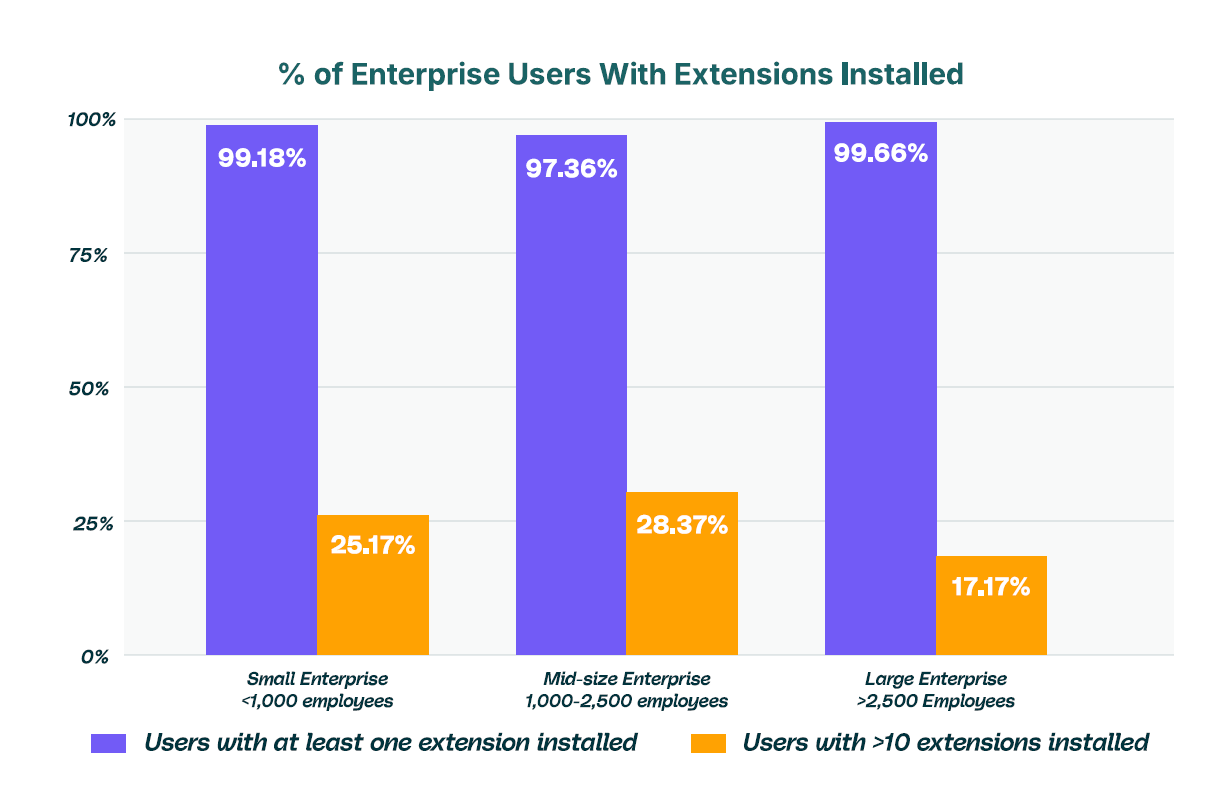
Según el informe, el 99% de los usuarios empresariales ejecutan al menos una extensión de navegador y más de una cuarta parte tiene más de 10 instaladas. Este no es un problema de cola larga; es universal.

Sin embargo, la mayoría de las organizaciones no pueden responder preguntas básicas. ¿Qué extensiones están en uso? ¿Quién los instaló? ¿Qué permisos tienen? ¿A qué datos pueden acceder?

Los equipos de seguridad han pasado años creando visibilidad de redes, puntos finales e identidades. Irónicamente, las extensiones del navegador siguen siendo un importante punto ciego.

Las extensiones de IA son el canal de consumo de IA del que nadie habla

Si bien gran parte de la conversación actual sobre la seguridad de la IA se centra en las plataformas SaaS y las API, este informe destaca un canal diferente y en gran medida ignorado: las extensiones de navegador de IA.

Estas herramientas se están extendiendo rápidamente. Aproximadamente 1 de cada 6 usuarios empresariales ya utiliza al menos una extensión de IA, y ese número no hace más que crecer.

Las organizaciones pueden bloquear o monitorear el acceso directo a las aplicaciones de IA. Pero las extensiones funcionan de manera diferente. Se encuentran dentro del navegador. Pueden acceder al contenido de la página, a las entradas del usuario y a los datos de la sesión sin activar los controles tradicionales.

De hecho, crean una capa no gobernada de uso de IA, que pasa por alto la visibilidad y la aplicación de políticas.

Las extensiones de IA no solo son populares. Son más riesgosos

Sería fácil suponer que las extensiones de IA conllevan un riesgo similar al de otras extensiones. Los datos muestran lo contrario.

Las extensiones de IA son significativamente más peligrosas. Tienen un 60% más de probabilidades que el promedio de tener un CVE, 3 veces más probabilidades de tener acceso a cookies, 2,5 veces más probabilidades de tener permisos de secuencias de comandos y 2 veces más probabilidades de poder manipular las pestañas del navegador.

Cada uno de estos permisos tiene implicaciones reales. El acceso a las cookies puede exponer los tokens de sesión. Los scripts permiten la extracción y manipulación de datos. El control de pestañas puede facilitar el phishing o la redirección silenciosa.

Esta combinación de adopción rápida, acceso elevado y gobernanza débil hace que las extensiones de IA sean un vector de amenaza emergente urgente.

Las extensiones no son estáticas. Cambian con el tiempo

Los equipos de seguridad suelen tratar las extensiones como estáticas. Algo que se puede aprobar una vez y olvidar. Pero no es así como funciona.

Las extensiones evolucionan. Reciben actualizaciones. Cambian de propietario. Amplian permisos.

El informe muestra que las extensiones de IA tienen casi seis veces más probabilidades de cambiar sus permisos con el tiempo, y que más del 60% de los usuarios tienen al menos una extensión de IA que cambió sus permisos durante el último año.

Esto crea un objetivo en movimiento que las listas permitidas tradicionales no pueden seguir. Una extensión que ayer era segura puede no serlo hoy.

La brecha de confianza en las extensiones del navegador es mayor de lo esperado

Los equipos de seguridad se basan en una variedad de señales de confianza para evaluar las extensiones, incluida la transparencia del editor, el recuento de instalaciones, la frecuencia de actualización y la presencia de una política de privacidad. Si bien estos no indican directamente un comportamiento malicioso, son clave para evaluar el riesgo general.

Una parte importante de las extensiones tiene bases de usuarios muy bajas. Más del 10% de todas las extensiones tienen menos de 1.000 usuarios, una cuarta parte tiene menos de 5.000 usuarios y un tercio tiene menos de 10.000 instalaciones. Esto es particularmente un desafío con las extensiones de IA, donde el 33% de las extensiones de IA tienen menos de 5.000 usuarios, y casi el 50% de las extensiones de IA tienen menos de 10.000 usuarios. Una gran base de usuarios es esencial para establecer una confianza continua, pero una vez más, las extensiones de IA están mostrando un riesgo sustancialmente mayor.

Además, alrededor del 40% de las extensiones no han recibido una actualización en más de un año, lo que sugiere que ya no se mantienen activamente. Las extensiones que no se actualizan periódicamente pueden contener vulnerabilidades no resueltas o código obsoleto que los atacantes aprovechan.

Como resultado, la mayoría de las extensiones utilizadas en entornos empresariales muestran señales débiles o faltantes en estas áreas. Esto plantea serias dudas sobre el manejo y el cumplimiento de los datos. También destaca el poco escrutinio que reciben las extensiones en comparación con otros componentes de software.

Convertir el conocimiento en acción: el camino a seguir para los CISO

El informe describe una dirección clara para los equipos de seguridad:

  1. Audite continuamente la superficie de amenazas de extensión de la organización: Dado que el 99 % de los usuarios empresariales ejecutan al menos una extensión, un inventario completo es un primer paso obligatorio hacia la reducción de riesgos. Los CISO deben realizar una auditoría de extensión en toda la organización que cubra todos los navegadores, puntos finales administrados y no administrados, en todos los usuarios.
  2. Aplique controles de seguridad específicos a las extensiones de IA: Las extensiones de IA representan un riesgo enorme debido a sus permisos elevados que pueden exponer sesiones de SaaS, identidades y datos confidenciales del navegador. Las organizaciones deberían aplicar políticas de gobernanza más estrictas para controlar cómo estas extensiones interactúan con los entornos empresariales.
  3. Analice el comportamiento de las extensiones, no solo los parámetros estáticos: Las aprobaciones estáticas no son suficientes. El riesgo debe evaluarse continuamente en función de los permisos, el comportamiento y los cambios a lo largo del tiempo.
  4. Hacer cumplir los requisitos de confianza y transparencia: Las extensiones que tienen un número de instalaciones muy bajo, carecen de políticas de privacidad o muestran un historial de mantenimiento deficiente deben tratarse como de mayor riesgo. Establecer criterios mínimos de confianza ayuda a reducir la exposición a extensiones no verificadas o abandonadas.

Una nueva lente sobre un viejo problema

Durante años, las extensiones del navegador se han tratado como una característica conveniente. Algo que permita la productividad y la personalización. Sin embargo, ya no son un riesgo periférico. Son una parte fundamental de la superficie de ataque empresarial. Ampliamente utilizados, altamente privilegiados y en gran medida no monitoreados, crean exposición directa a datos confidenciales y sesiones de usuarios.

Descargue el informe completo de seguridad de extensiones de LayerX para comprender el alcance completo de estos hallazgos, identificar dónde se encuentra realmente su exposición y obtener un camino claro para controlar esta creciente superficie de ataque sin interrumpir la productividad.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

La falla del SDK de EngageLab expuso a 50 millones de usuarios de Android, incluidos 30 millones de billeteras criptográficas – CYBERDEFENSA.MX

Han surgido detalles sobre una vulnerabilidad de seguridad ahora parcheada en un kit de desarrollo de software (SDK) de Android de terceros ampliamente utilizado llamado SDK de Engage Lab eso podría haber puesto en riesgo a millones de usuarios de billeteras de criptomonedas.

«Esta falla permite que las aplicaciones en el mismo dispositivo eviten la zona de pruebas de seguridad de Android y obtengan acceso no autorizado a datos privados», dijo el equipo de investigación de seguridad de Microsoft Defender. dicho en un informe publicado hoy.

EngageLab SDK ofrece una servicio de notificaciones pushque, según su sitio web, está diseñado para entregar «notificaciones oportunas» basadas en el comportamiento del usuario ya rastreado por los desarrolladores. Una vez integrado en una aplicación, el SDK ofrece una forma de enviar notificaciones personalizadas e impulsar la interacción en tiempo real.

Ciberseguridad

El gigante tecnológico dijo que una cantidad significativa de aplicaciones que utilizan el SDK son parte del ecosistema de criptomonedas y billeteras digitales, y que las aplicaciones de billetera afectadas representaron más de 30 millones de instalaciones. Cuando se incluyen aplicaciones que no son de billetera creadas con el mismo SDK, el recuento de instalaciones supera los 50 millones.

Microsoft no reveló los nombres de las aplicaciones, pero señaló que todas las aplicaciones detectadas que utilizan versiones vulnerables del SDK se eliminaron de Google Play Store. Tras la divulgación responsable en abril de 2025, EngageLab lanzó versión 5.2.1 en noviembre de 2025 para abordar la vulnerabilidad.

El problema, identificado en la versión 4.5.4, se ha descrito como una vulnerabilidad de redirección de intención. Las intenciones en Android se refieren a objetos de mensajeria que se utilizan para solicitar una acción de otro componente de la aplicación.

La redirección de intención ocurre cuando el contenido de una intención que envía una aplicación vulnerable se manipula aprovechando su contexto confiable (es decir, permisos) para obtener acceso no autorizado a componentes protegidos, exponer datos confidenciales o escalar privilegios dentro del entorno de Android.

Un atacante podría aprovechar esta vulnerabilidad mediante una aplicación maliciosa instalada en el dispositivo a través de algún otro medio para acceder a directorios internos asociados con una aplicación que tenga el SDK integrado, lo que resultaría en un acceso no autorizado a datos confidenciales.

Ciberseguridad

No hay evidencia de que la vulnerabilidad haya sido explotada alguna vez en un contexto malicioso. Dicho esto, se recomienda a los desarrolladores que integran el SDK que actualicen a la última versión lo antes posible, especialmente teniendo en cuenta que incluso las fallas triviales en las bibliotecas ascendentes pueden tener impactos en cascada y afectar a millones de dispositivos.

«Este caso muestra cómo las debilidades de los SDK de terceros pueden tener implicaciones de seguridad a gran escala, especialmente en sectores de alto valor como la gestión de activos digitales», dijo Microsoft. «Las aplicaciones dependen cada vez más de SDK de terceros, lo que crea dependencias grandes y a menudo opacas en la cadena de suministro. Estos riesgos aumentan cuando las integraciones exponen componentes exportados o se basan en suposiciones de confianza que no se validan a través de los límites de las aplicaciones».

Dentro de la eliminación del enrutador por parte del FBI que cortó el 'tremendo acceso' de APT28

La reciente operación dirigida por el FBI para expulsar a los piratas informáticos del gobierno ruso de los enrutadores buscaba derribar una campaña de ciberespionaje especialmente insidiosa y amenazadoramente contagiosa, dijo a CyberScoop el principal funcionario cibernético de la oficina, Brett Leatherman.

Los investigadores, junto con agencias gubernamentales estadounidenses y extranjeras, revelaron detalles de la campaña esta semana mediante la cual APT28, también conocido como Forest Blizzard o Fancy Bear, y atribuido a la Dirección Principal de Inteligencia del Estado Mayor (GRU) de Rusia, comprometió más de 18.000 enrutadores TP-Link y se infiltró en más de 200 organizaciones en todo el mundo.

El compromiso de los enrutadores utilizados en oficinas pequeñas y domésticas provocó la operación de eliminación, Operación Mascarada, que implicó enviar comandos a los enrutadores para restablecer la configuración del Sistema de nombres de dominio (DNS) para evitar que los piratas informáticos explotaran ese acceso.

«Lo que es único para mí en este caso es que cuando cambias la configuración de Internet en un enrutador como lo hicieron ellos, se propaga a todos los dispositivos de tu casa», dijo Leatherman, subdirector de la división cibernética del FBI. «Todos esos dispositivos ahora, una vez que están conectados a esa Wi-Fi, obtienen direcciones IP maliciosas a través de las cuales luego enrutan su tráfico, y esto le da al GRU ruso un tremendo acceso al contenido ofrecido a través de un enrutador».

«La dificultad de un ataque como éste es que es prácticamente invisible para los usuarios finales», afirmó. «Los actores no estaban implementando malware como vemos a menudo. Entonces, cuando piensas en la detección de puntos finales en tu computadora o algo así, no ven esa actividad porque no es necesario. Están usando las herramientas en el enrutador para capturar el tráfico de Internet y extenderlo por toda la casa, y las herramientas tradicionales que detectan esa actividad». [are] simplemente no está allí”.

La operación de interrupción está en línea con la estrategia cibernética que la administración Trump publicó el mes pasado, con su énfasis en atacar a los piratas informáticos maliciosos y proteger la infraestructura crítica, dijo Leatherman.

El FBI comprende su papel en la implementación de esa estrategia, dijo, y trabajó con la Oficina del Director Nacional Cibernético y otras agencias para desarrollarla. La Casa Blanca ha mantenido al público y colina del capitolio Sin embargo, no sabemos nada sobre la implementación de la estrategia.

«Tenemos un largo historial de aprovechar autoridades y capacidades únicas para contrarrestar a estos actores, imponer costos y, a través de las 56 oficinas de campo, defender realmente la infraestructura crítica», dijo Leatherman. «Eso es realmente parte de nuestro ADN. Y por eso queremos asegurarnos de continuar alineándolo de la manera más escalable y ágil que podamos, para alinearnos con las prioridades de la estrategia misma».

Leatherman rastreó cómo la Operación Mascarada, cuyo éxito atribuyó a las oficinas del FBI en Boston y a las asociaciones con el sector privado y gobiernos extranjeros, encaja en una serie de perturbaciones dirigidas a los piratas informáticos del gobierno ruso que se remontan a 2018.

Fue entonces cuando la oficina atacó la botnet VPNFilter al apoderarse de un dominio utilizado para comunicarse con enrutadores infectados. En 2022, el FBI se enfrentó a la botnet Cyclops Blink y, en 2024, la Operación Dying Ember fue tras otra red de robots.

«En el transcurso de esas cuatro operaciones, mientras el adversario continuó evolucionando en su oficio, nosotros también», dijo Leatherman. «Pasamos de simplemente bloquear dominios a tomar medidas que los bloquean en la puerta de estos enrutadores, les quitamos cualquier capacidad a esos enrutadores para que ya no pudieran recopilar información confidencial y luego les prohibimos volver a ingresar».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

La nueva variante del caos apunta a implementaciones en la nube mal configuradas y agrega el proxy SOCKS – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han detectado una nueva variante de malware llamada Caoseso es capaz de atacar implementaciones en la nube mal configuradas, lo que marca una expansión de la infraestructura de destino de la botnet.

«El malware del caos se dirige cada vez más a implementaciones en la nube mal configuradas, expandiéndose más allá de su enfoque tradicional en enrutadores y dispositivos de borde», Darktrace dicho en un nuevo informe.

El caos fue documentado por primera vez por Lumen Black Lotus Labs en septiembre de 2022, y lo describió como un malware multiplataforma capaz de apuntar a entornos Windows y Linux para ejecutar comandos de shell remotos, colocar módulos adicionales, propagarse a otros hosts mediante claves SSH de fuerza bruta, extraer criptomonedas y lanzar ataques distribuidos de denegación de servicio (DDoS) a través de HTTP, TLS, TCP, UDP y WebSocket.

Ciberseguridad

Se considera que el malware es una evolución de otro malware DDoS conocido como Kaiji que ha detectado instancias Docker mal configuradas. Actualmente no se sabe quién está detrás de la operación, pero la presencia de caracteres en idioma chino y el uso de infraestructura con sede en China sugieren que el actor de la amenaza podría ser de origen chino.

Darktrace dijo que identificó la nueva variante dirigida a su red honeypot el mes pasado, una instancia de Hadoop deliberadamente mal configurada que permite la ejecución remota de código en el servicio. En el ataque detectado por la empresa de ciberseguridad, la intrusión comenzó con una solicitud HTTP al despliegue de Hadoop para crear una nueva aplicación.

La aplicación, por su parte, incorporó una secuencia de comandos de shell para recuperar un binario del agente Chaos de un servidor controlado por un atacante («pan.tenire[.]com»), establecer permisos para permitir a todos los usuarios leerlo, modificarlo o ejecutarlo («chmod 777») y luego ejecutar el binario y eliminar el artefacto del disco para minimizar el rastro forense.

Un aspecto interesante del ataque es que el dominio se utilizó anteriormente en relación con una campaña de phishing por correo electrónico llevada a cabo por el grupo chino de cibercrimen Silver Fox para entregar documentos señuelo y malware ValleyRAT. La campaña recibió el nombre en clave. Operation Silk Lure de Seqrite Labs en octubre de 2025.

El binario ELF de 64 bits es una versión reestructurada y actualizada de Chaos que reelabora varias de sus funciones, manteniendo intacta la mayoría de sus funciones principales. Sin embargo, uno de los cambios más significativos se refiere a la eliminación de funciones que permitían propagarse a través de SSH y explotar las vulnerabilidades del enrutador.

En su lugar se encuentra una nueva característica de proxy SOCKS que permite que el sistema comprometido se utilice para transportar tráfico, ocultando así los verdaderos orígenes de la actividad maliciosa y dificultando que los defensores detecten y bloqueen el ataque.

Ciberseguridad

«Además, también se han cambiado varias funciones que anteriormente se creía que eran heredadas de Kaiji, lo que sugiere que los actores de la amenaza reescribieron el malware o lo refactorizaron ampliamente», añadió Darktrace.

La adición de la función de proxy es probablemente una señal de que los actores de amenazas detrás del malware buscan monetizar aún más la botnet más allá de la minería de criptomonedas y el alquiler de DDoS, y mantenerse al día con sus competidores en el mercado del cibercrimen ofreciendo una gama diversa de servicios ilícitos.

«Si bien Chaos no es un malware nuevo, su continua evolución pone de relieve la dedicación de los ciberdelincuentes para expandir sus botnets y mejorar las capacidades a su disposición», concluyó Darktrace. «El reciente cambio en botnets como AISURU y Chaos para incluir servicios proxy como características principales demuestra que la denegación de servicio ya no es el único riesgo que estos botnets representan para las organizaciones y sus equipos de seguridad».