Las consecuencias del ataque a Vercel se expanden a más clientes y sistemas de terceros

Vercel dijo que las consecuencias de un ataque a sus sistemas internos afectaron a más clientes de los que se conocía anteriormente, como lo descubrió el análisis en curso. evidencia adicional de compromiso.

La compañía, que fabrica herramientas y aloja infraestructura en la nube para desarrolladores, mantiene que una «pequeña cantidad» de cuentas se vieron afectadas, pero aún no ha compartido una cantidad o variedad de incidentes conocidos relacionados con el ataque. Vercel creó y mantiene Next.js, una plataforma que admite agentes de IA que se descarga más de 9 millones de veces por semana, y otros proyectos populares de código abierto.

El director ejecutivo de Vercel, Guillermo Rauch, dijo que la empresa y sus socios analizaron casi un petabyte de registros en la red y API de Vercel, y descubrieron que la actividad maliciosa dirigida a la empresa y sus clientes se extiende más allá de un ataque inicial que se originó en Context.ai.

«La información sobre amenazas apunta a la distribución de malware a las computadoras en busca de tokens valiosos como claves de cuentas de Vercel y otros proveedores», dijo Rauch en un publicar en X.

«Una vez que el atacante obtiene esas claves, nuestros registros muestran un patrón repetido: uso rápido y completo de API, con un enfoque en la enumeración de variables de entorno no sensibles», agregó.

El ataque ejemplifica el riesgo generalizado y agravado que plantean los sistemas interconectados que dependen de tokens OAuth, relaciones confiables y permisos excesivamente privilegiados que vinculan múltiples servicios.

«La verdadera vulnerabilidad era la confianza, no la tecnología», dijo a CyberScoop Munish Walther-Puri, jefe de infraestructura digital crítica de TPO Group. «OAuth convirtió una aplicación de productividad en una puerta trasera. Cada herramienta de inteligencia artificial que un empleado conecta a su cuenta de trabajo es ahora una posible superficie de ataque».

Un atacante atravesó los sistemas internos de Vercel para robar y descifrar datos de clientes, incluidas las variables de entorno que almacenaba, lo que plantea un riesgo posterior significativo.

La empresa insiste en que la infracción se originó en Context.ai, una herramienta de inteligencia artificial de terceros utilizada por uno de sus empleados. Los investigadores de Hudson Rock dijeron anteriormente que las semillas de ese ataque se plantaron en febrero cuando la computadora de un empleado de Context.ai fue atacada. infectado con el malware Lumma Stealer después de buscar exploits en juegos Roblox, un vector común para implementaciones de robo de información.

Vercel no ha especificado los sistemas ni los datos de los clientes comprometidos, ni ha descrito la amenaza erradicada o contenida. La compañía dijo que no encontró evidencia de manipulación en los paquetes de software que publica y concluyó que «creemos que la cadena de suministro permanece segura».

La compañía alimentó aún más la intriga en su boletín de seguridad actualizado, señalando que también identificó una “pequeña cantidad de clientes” separada que se vio comprometida en ataques no relacionados con la violación de sus sistemas.

«Estos compromisos no parecen haberse originado en los sistemas Vercel», dijo la compañía. «Esta actividad no parece ser una continuación o expansión del incidente de abril, ni parece ser evidencia de un incidente de seguridad anterior de Vercel».

No está claro cómo Vercel se dio cuenta de esos ataques y por qué los revela públicamente.

Vercel se negó a responder preguntas y Mandiant, que está a cargo de la respuesta a incidentes y una investigación sobre el ataque, remitió las preguntas a Vercel.

Vercel no ha atribuido la infracción a ningún grupo de amenazas nombrado ni ha descrito los objetivos de los atacantes.

Una persona en línea que se identifica como ShinyHunters asumió la responsabilidad del ataque y está intentando vender los datos robados, que, según afirman, incluyen claves de acceso, código fuente y bases de datos. Austin Larsen, analista principal de amenazas de Google Threat Intelligence Group, dijo que el atacante es «probablemente un impostor”, pero enfatizó que el riesgo de exposición es real.

Walther-Puri advirtió que el radio de explosión posterior del ataque a sus sistemas sigue sin estar definido. «Las claves API robadas y los fragmentos de código fuente de vistas internas son potencialmente claves para los entornos de producción de los clientes», dijo.

Los atacantes de datos robados afirman tener «suena casi aburrido… pero es inteligencia de infraestructura», añadió Walther-Puri. «La variable de entorno adecuada no sólo desbloquea un sistema, sino que permite a los adversarios convertirse en ese sistema, silenciosamente, desde adentro».
Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

La falla de Cohere AI Terrarium Sandbox permite la ejecución del código raíz y el escape del contenedor – CYBERDEFENSA.MX

Se ha revelado una vulnerabilidad de seguridad crítica en un entorno limitado basado en Python llamado Terrario eso podría resultar en la ejecución de código arbitrario.

La vulnerabilidad, rastreada como CVE-2026-5752tiene una calificación de 9,3 en el sistema de puntuación CVSS.

«La vulnerabilidad de escape de Sandbox en Terrarium permite la ejecución de código arbitrario con privilegios de root en un proceso host a través del recorrido de la cadena de prototipos de JavaScript», según un descripción de la falla en CVE.org.

Desarrollado por Cohere AI como un proyecto de código abierto, Terrarium es un entorno limitado de Python que se utiliza como contenedor implementado por Docker para ejecutar código no confiable escrito por usuarios o generado con la ayuda de un modelo de lenguaje grande (LLM).

En particular, Terrarium se ejecuta en Pyodide, una distribución de Python para el navegador y Node.js, lo que le permite admitir paquetes estándar de Python. El proyecto ha sido bifurcado 56 veces y protagonizado 312 veces.

Ciberseguridad

Según el Centro de Coordinación CERT (CERT/CC), la causa raíz se relaciona a un recorrido de cadena de prototipo de JavaScript en el entorno Pyodide WebAssembly que permite la ejecución de código con privilegios elevados en el proceso host Node.js.

La explotación exitosa de la vulnerabilidad puede permitir a un atacante salir de los límites del entorno limitado y ejecutar comandos arbitrarios del sistema como root dentro del contenedor.

Además, puede permitir el acceso no autorizado a archivos confidenciales, como «/etc/passwd», llegar a otros servicios en la red del contenedor e incluso posiblemente escapar del contenedor y escalar aún más los privilegios.

Cabe señalar que el ataque requiere acceso local al sistema, pero no requiere ninguna interacción del usuario ni privilegios especiales para explotarlo.

Al investigador de seguridad Jeremy Brown se le atribuye el mérito de descubrir e informar la falla. Dado que el proyecto ya no se mantiene activamente, es poco probable que se solucione la vulnerabilidad.

Como mitigaciones, CERT/CC recomienda a los usuarios que tomen las siguientes medidas:

  • De ser posible, deshabilite las funciones que permiten a los usuarios enviar código al entorno sandbox.
  • Segmentar la red para limitar la superficie de ataque y evitar el movimiento lateral.
  • Implemente un firewall de aplicaciones web para detectar y bloquear el tráfico sospechoso, incluidos los intentos de explotar la vulnerabilidad.
  • Supervise la actividad de los contenedores en busca de signos de comportamiento sospechoso.
  • Limite el acceso al contenedor y sus recursos únicamente al personal autorizado.
  • Utilice una herramienta de orquestación de contenedores segura para administrar y proteger contenedores.
  • Asegúrese de que las dependencias estén actualizadas y parcheadas.

«La zona de pruebas no impide adecuadamente el acceso a los prototipos de objetos principales o globales, lo que permite que el código de la zona de pruebas haga referencia y manipule objetos en el entorno anfitrión», SentinelOne dicho. «Este prototipo de técnica de contaminación o transversal pasa por alto los límites de seguridad previstos del sandbox».

La nueva variante LOTUSLITE del Mustang Panda se dirige a los bancos de la India y a los círculos políticos de Corea del Sur – CYBERDEFENSA.MX

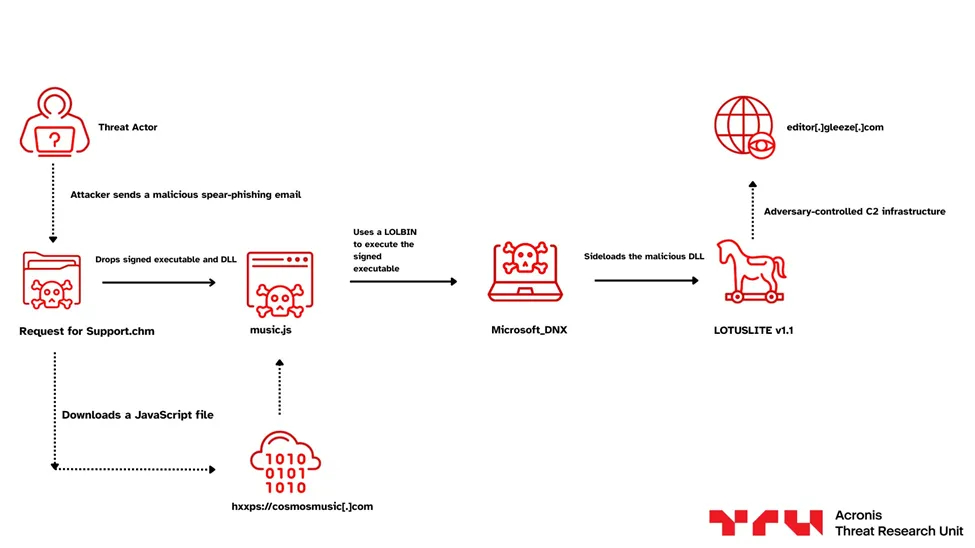
Investigadores de ciberseguridad han descubierto una nueva variante de un conocido malware llamado LOTUSLITA que se distribuye a través de un tema relacionado con el sector bancario de la India.

«La puerta trasera se comunica con un servidor dinámico de comando y control basado en DNS a través de HTTPS y admite acceso remoto a shell, operaciones de archivos y administración de sesiones, lo que indica un conjunto de capacidades continuas centradas en el espionaje en lugar de objetivos motivados financieramente», subhajeet Singha y Santiago Pontiroli, investigadores de Acronis. dicho en un análisis.

El uso de LOTUSLITE se observó anteriormente en ataques de phishing dirigidos al gobierno de los EE. UU. y a entidades políticas utilizando señuelos asociados con los acontecimientos geopolíticos entre los EE. UU. y Venezuela. La actividad se atribuyó con un nivel de confianza medio a un grupo de estados-nación chino identificado como Mustang Panda.

La última actividad señalada por Acronis implica la implementación de una versión evolucionada de LOTUSLITE que demuestra «mejoras incrementales» con respecto a su predecesor, lo que indica que sus operadores están manteniendo y refinando activamente el malware.

La desviación de la ola de ataques anterior se relaciona con un pivote geográfico que se centra principalmente en el sector bancario de la India, mientras mantiene el resto del manual operativo prácticamente intacto. El punto de partida del ataque es un archivo HTML compilado (CHM) que incorpora las cargas maliciosas (un ejecutable legítimo y una DLL fraudulenta) junto con una página HTML que contiene una ventana emergente que solicita al usuario que haga clic en «Sí».

Ciberseguridad

Este paso está diseñado para recuperar y ejecutar silenciosamente un malware JavaScript desde un servidor remoto («cosmosmusic[.]com»), cuya responsabilidad principal es extraer y ejecutar el malware contenido dentro del archivo CHM utilizando Carga lateral de DLL. La DLL («dnx.onecore.dll») es una versión actualizada de LOTUSLITE que se comunica con el dominio «editor.gleeze[.]com» para recibir comandos y extraer datos de interés.

Un análisis más detallado de la campaña ha descubierto artefactos similares diseñados para atacar a entidades surcoreanas, específicamente individuos dentro de la comunidad política y diplomática.

«Creemos que el grupo había estado apuntando a ciertas entidades pertenecientes a las comunidades diplomáticas y políticas de Corea del Sur y Estados Unidos, específicamente aquellas involucradas en asuntos de la península de Corea, discusiones políticas de Corea del Norte y diálogos de seguridad del Indo-Pacífico», dijo Acronis.

«Lo que destaca es la ampliación de los objetivos del grupo, desde entidades gubernamentales de EE. UU. con señuelos geopolíticos, hasta el sector bancario de la India a través de implantes integrados con referencias al HDFC Bank y ventanas emergentes disfrazadas de software bancario legítimo, y ahora a círculos políticos de Corea del Sur y EE. UU. a través de la suplantación de una figura prominente en la diplomacia de la península de Corea, entregada a través de cuentas de Gmail falsificadas y puesta en escena de Google Drive».

El exnegociador del ransomware DigitalMint se declara culpable de plan de extorsión

Un hombre del sur de Florida se declaró culpable de conspirar con múltiples afiliados de ransomware para cometer ataques y extorsionar a las mismas empresas estadounidenses que representó como negociador de ransomware para DigitalMint en 2023, dijo el lunes el Departamento de Justicia.

Angelo John Martino III compartió información confidencial sobre las posiciones de negociación interna de las organizaciones víctimas y los límites de las pólizas de seguro que obtuvo de su trabajo como negociador de ransomware para obtener el pago máximo de rescate para él y otros afiliados de BlackCat, según su acuerdo de declaración de culpabilidad.

Cinco de las víctimas de Martino contrataron a DigitalMint, que asignó al hombre de 41 años para llevar a cabo negociaciones sobre ransomware en nombre de sus clientes, una posición poco común que aprovechó para jugar en ambos lados. DigitalMint, que no está acusada de ningún conocimiento o participación en los crímenes, despidió a Martino el día después de que el Departamento de Justicia informara a la empresa que lo estaban investigando en abril de 2025.

Las cinco víctimas con sede en EE. UU. que contrataron a DigitalMint y, sin saberlo, recurrieron a Martino para supuestamente llevar a cabo negociaciones de ransomware con él y sus co-conspiradores incluyen una organización sin fines de lucro y empresas de las industrias hotelera, de servicios financieros, minorista y médica. Las cinco víctimas pagaron un rescate.

Los fiscales dijeron anteriormente que Martino ayudó a los cómplices a extorsionar un total de 75,3 millones de dólares en pagos de rescate, incluido un pago de casi 26,8 millones de dólares de la organización sin fines de lucro no identificada y un pago de casi 25,7 millones de dólares de la compañía de servicios financieros no identificada.

Martino también admitió haber conspirado con Kevin Tyler Martin, otro exnegociador de ransomware en DigitalMint, y Ryan Clifford Goldberg, exgerente de respuesta a incidentes en Sygnia, para implementar el ransomware BlackCat, también conocido como ALPHV, contra cinco empresas estadounidenses más entre abril y noviembre de 2023.

Goldberg y Martin se declararon culpables en diciembre de participar en una serie de ataques de ransomware y su sentencia está programada para el 30 de abril.

“Los clientes de Angelo Martino confiaron en él para responder a las amenazas de ransomware y ayudar a frustrarlas y remediarlas en nombre de las víctimas”, dijo en un comunicado A. Tysen Duva, fiscal general adjunto de la División Penal del Departamento de Justicia. «En cambio, los traicionó y comenzó a lanzar él mismo ataques de ransomware ayudando a los ciberdelincuentes y dañando a las víctimas, a su propio empleador y a la propia industria de respuesta a incidentes cibernéticos».

El caso contra Martino muestra un ejemplo extremo, aunque raro, del punto más oscuro de la negociación de ransomware como práctica. Los peligros de la negociación de ransomware son excesivos y estas negociaciones de canal secundario, que en gran medida no se analizan, pueden salir mal por varias razones.

Los funcionarios compartieron una serie de charlas que Martino mantuvo con cómplices y sus víctimas que ejemplifican hasta dónde llegó para traicionar a los clientes de DigitalMint y empoderar a sus cómplices con consejos cruciales para una estrategia de negociación exitosa.

DigitalMint no respondió a una solicitud de comentarios sobre la declaración de culpabilidad de Martino.

Charlas de negociación ejemplifican los crímenes de Martino

Durante una respuesta a un incidente con una de sus víctimas, Martino le dijo a un afiliado de BlackCat que la compañía de seguros de la compañía «sólo estaba aprobando cuentas pequeñas», según su acuerdo de declaración de culpabilidad. «Sigue negando nuestras ofertas y te lo haré saber una vez que descubra el máximo[y] Quiero pagar”, añadió.

«No sabemos cómo surgió su demanda, pero estamos perdiendo dinero operativamente y todos nuestros préstamos se nos van a entregar este año al doble de las tasas de interés», dijo Martino en un chat de negociación visible para DigitalMint y la organización víctima en la industria hotelera. «Ahora podemos ofrecerle 1 millón de dólares, lo cual es una oferta muy seria».

Siguiendo las instrucciones de Martino, el cómplice de BlackCat respondió: «Bueno, puede conservarlo para las sanciones y demandas que se le presenten en caso de que lo expongamos. El tiempo corre, sabemos cuánto puede pagar. Comuníquese con su seguro. También sabemos de ellos. Deje de perder el tiempo».

La empresa víctima finalmente pagó un rescate por valor de casi 16,5 millones de dólares en ese momento para recibir un descifrador y el compromiso de la filial de BlackCat de no publicar datos robados. Las otras dos víctimas que Martino representó a través de DigitalMint en ese momento pagaron 6,1 millones de dólares y 213.000 dólares de rescate por compromisos similares.

“Las víctimas de ransomware acudieron a este acusado en busca de ayuda, y él las vendió desde adentro”, dijo en un comunicado Jason A. Reding Quiñones, fiscal federal para el Distrito Sur de Florida.

Martino recibió una parte de los pagos del ransomware por su participación en la conspiración.

Las autoridades han confiscado 10 millones de dólares en activos y carteras de criptomonedas controladas por Martino. Las autoridades confiscaron varios vehículos, un camión de comida y un barco pesquero de lujo de 29 pies que obtuvo con las ganancias de sus delitos.

Los funcionarios también confiscaron dos propiedades propiedad de Martino en Nokomis, Florida, incluida una casa frente a la bahía con un valor estimado de 1,68 millones de dólares y una segunda casa unifamiliar con un valor estimado de 396.000 dólares.

Martino se entregó en marzo a los alguaciles estadounidenses en Miami y fue liberado con una fianza de 500.000 dólares.

«El FBI trabaja todos los días para desmantelar el ecosistema de ransomware», dijo en un comunicado Brett Leatherman, subdirector de la División Cibernética del FBI. «Eso incluye detener a facilitadores clave como Angelo Martino, quien abusó de la confianza depositada en él como negociador del sector privado al colaborar con delincuentes de ransomware».

ALPHV/BlackCat era un notorio grupo de ransomware y extorsión vinculado a una serie de ataques a proveedores de infraestructura crítica. La variante de ransomware apareció por primera vez a finales de 2021 y luego se utilizó en decenas de ataques a organizaciones del sector de la salud.

El grupo detrás de la cepa de ransomware también se atribuyó la responsabilidad del ataque de febrero de 2024 a la filial de UnitedHealth Group, Change Healthcare, que pagó un rescate de 22 millones de dólares y se convirtió en la mayor filtración de datos de atención médica registrada, comprometiendo los datos de alrededor de 190 millones de personas.

Martino se declaró culpable de conspiración para obstruir, retrasar o afectar el comercio o el movimiento de cualquier artículo o mercancía en el comercio mediante extorsión. Se enfrenta a hasta 20 años de prisión federal y su sentencia está prevista para el 9 de julio.

Puede leer el acuerdo de culpabilidad de Martino a continuación.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Un escocés se declara culpable del ataque que creó la notoriedad de Scattered Spider

Un líder central del subconjunto de hackers de The Com, responsable de una serie de ataques de phishing y robos de criptomonedas de alto perfil desde septiembre de 2021 hasta abril de 2023, se declaró culpable de cargos federales, dijo el viernes el Departamento de Justicia.

Tyler Robert Buchanan de Dundee, Escocia, se declaró culpable hasta conspiración para cometer fraude electrónico y robo de identidad agravado. El joven de 24 años fue arrestado por la policía española en Palma en 2024 cuando intentaba abordar un vuelo chárter a Nápoles, Italia.

Buchanan ha estado bajo custodia federal desde abril de 2025 y enfrenta hasta 22 años de prisión federal en su sentencia, que está programada para el 21 de agosto.

El ciudadano británico y sus cómplices, incluido Noah Michael Urban, que fue sentenciado a 10 años de prisión federal el año pasado, recopilaron miles de credenciales mediante phishing y robaron más de 8 millones de dólares en criptomonedas de residentes estadounidenses mediante ataques de intercambio de SIM.

Las víctimas incluyeron personas y empresas de alto patrimonio neto en los sectores de entretenimiento, telecomunicaciones, tecnología, subcontratación de procesos comerciales, TI, nube y moneda virtual, dijeron los funcionarios.

Buchanan y sus co-conspiradores formaban parte de un subconjunto agresivo de The Com acuñó Scattered Spider. Si bien The Com y sus filiales no operan con líderes formales en el sentido tradicional, Buchanan jugó un papel crucial en la operación, según Allison Nixon, directora de investigación de la Unidad 221B.

“[Buchanan] Fue el pegamento que mantuvo unida a esta pandilla. Su éxito en acabar con los ahorros de las víctimas lo convirtió en un objetivo tanto para las fuerzas del orden como para las bandas rivales Com”, dijo Nixon a CyberScoop.

“[Buchanan] es parte de una generación anterior que surgió de ciertos servidores de juegos tóxicos antes de la pandemia. La gente de esta generación aprendió a hackear para robar nombres de usuario vanidosos y acosar a niños antes de usarlo para robar los ahorros de la gente”, añadió.

Las autoridades federales presentaron cargos contra cinco personas con vínculos con el equipo de cibercrimen Scattered Spider en 2024. Los presuntos cómplices de Buchanan y Urban, Ahmed Hossam Eldin Elbadawy, Evans Onyeaka Osiebo y Joel Martin Evans, aún enfrentan cargos en el caso, dijeron los funcionarios.

Nixon elogió a las fuerzas del orden por actuar con decisión para arrestar a Buchanan durante un breve período de oportunidad mientras viajaba internacionalmente.

«Los miembros de la COM están obsesionados con los jets privados y las vacaciones en el extranjero, y los federales les quitaron ese sueño con un arresto», dijo.

La táctica, que los funcionarios estadounidenses también utilizan contra los ciberdelincuentes rusos, funciona porque la mayoría de los países están dispuestos a apoyar el arresto de delincuentes extranjeros, manteniéndolos así fuera de sus respectivas jurisdicciones, dijo Nixon.

«Como extranjero, se encontró en una situación legal más débil que si fuera arrestado en su país, y los casos que siguen esta táctica tienden a tener sentencias muy largas», añadió. «La conclusión para los miembros del Com que observan este caso es que los criminales extranjeros asociados con la violencia son la clase más baja en todos los países. Y eso es lo que son los miembros del Com cuando viajan».

El Departamento de Justicia dijo que Buchanan y sus cómplices defraudaron al menos a una docena de empresas y a sus empleados en todo Estados Unidos. Un dispositivo digital que la policía encontró en su residencia en abril de 2023 contenía datos personales de numerosos individuos y empresas víctimas, según su acuerdo de declaración de culpabilidad.

No está claro qué ocurrió entre esa búsqueda en abril de 2023 en Escocia y su arresto en junio de 2024 en una ciudad turística de la isla española de Mallorca. Además, su acuerdo de declaración de culpabilidad no incluye la totalidad de sus presuntos delitos.

Buchanan atrajo mucha atención y coordinó con éxito muchos ataques antes de que una pandilla rival Com supuestamente irrumpiera en su casa y usara un soplete contra él para obtener claves criptográficas adicionales en su poder, según Nixon.

Tras su arresto, la policía española dijo que Buchanan había obtenido el control de bitcoins por valor de más de 27 millones de dólares en ese momento.

Si bien los primeros líderes de Scattered Spider han sido arrestados o sentenciados por sus crímenes, otros han desempeñado esos roles con un impacto aún más excepcional.

El Com ha crecido hasta contar con miles de miembros, generalmente entre 11 y 25 años, divididos en tres subconjuntos principales que el FBI describe como Hacker Com, In Real Life Com y Extortion Com.

Los actos delictivos cometidos por estas múltiples redes interconectadas incluyen aplastamiento, extorsión y sextorsión de menores, producción y distribución de material de abuso sexual infantil, delitos violentos y varios otros delitos cibernéticos.

Puede leer la acusación contra Buchanan y algunos de sus cómplices a continuación.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Google parchea un fallo del IDE antigravedad que permite la rápida ejecución del código de inyección – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una vulnerabilidad en el entorno de desarrollo integrado (IDE) agente de Google, Antigravity, que podría explotarse para lograr la ejecución de código.

La falla, ya parcheada, combina las capacidades permitidas de creación de archivos de Antigravity con una desinfección de entrada insuficiente en la herramienta de búsqueda de archivos nativa de Antigravity, find_by_name, para evitar las fallas del programa. Modo estrictouna configuración de seguridad restrictiva que limita el acceso a la red, evita escrituras fuera del espacio de trabajo y garantiza que todos los comandos se ejecuten dentro de un contexto de la zona de pruebas.

«Al inyectar el indicador -X (exec-batch) a través del parámetro Patrón [in the find_by_name tool]un atacante puede obligar a fd a ejecutar binarios arbitrarios en archivos del espacio de trabajo», dijo Dan Lisichkin, investigador de Pillar Security. dicho en un análisis.

«Combinado con la capacidad de Antigravity para crear archivos como una acción permitida, esto permite una cadena de ataque completa: preparar un script malicioso y luego activarlo a través de una búsqueda aparentemente legítima, todo sin interacción adicional del usuario una vez que llega la inyección».

El ataque aprovecha el hecho de que la llamada a la herramienta find_by_name se ejecuta antes de que se aplique cualquiera de las restricciones asociadas con el modo estricto y, en cambio, se interpreta como una invocación de herramienta nativa, lo que lleva a la ejecución de código arbitrario. Si bien el parámetro Pattern está diseñado para aceptar un patrón de búsqueda de nombre de archivo para activar una búsqueda de archivos y directorios usando fd hasta find_by_name, se ve socavado por una falta de validación estricta, pasando la entrada directamente al comando fd subyacente.

Por lo tanto, un atacante podría aprovechar este comportamiento para preparar un archivo malicioso e inyectar comandos maliciosos en el parámetro Pattern para desencadenar la ejecución de la carga útil.

«El indicador crítico aquí es -X (exec-batch). Cuando se pasa a fd, este indicador ejecuta un binario específico en cada archivo coincidente», explicó Pillar. «Al crear un valor de patrón de -Xsh, un atacante hace que fd pase archivos coincidentes a sh para su ejecución como scripts de shell».

Ciberseguridad

Alternativamente, el ataque se puede iniciar mediante una inyección indirecta sin tener que comprometer la cuenta de un usuario. En este enfoque, un usuario desprevenido extrae un archivo aparentemente inofensivo de una fuente no confiable que contiene comentarios ocultos controlados por el atacante que instruyen al agente de inteligencia artificial (IA) a preparar y activar el exploit.

Tras la divulgación responsable el 7 de enero de 2026, Google abordó la deficiencia a partir del 28 de febrero.

«Las herramientas diseñadas para operaciones restringidas se convierten en vectores de ataque cuando sus entradas no están estrictamente validadas», dijo Lisichkin. «El modelo de confianza que sustenta las suposiciones de seguridad, de que un humano detectará algo sospechoso, no se sostiene cuando agentes autónomos siguen instrucciones de contenido externo».

Los hallazgos coinciden con el descubrimiento de una serie de fallas de seguridad ahora parcheadas en varias herramientas impulsadas por IA:

  • Se ha descubierto que Anthropic Claude Code Security Review, Google Gemini CLI Action y GitHub Copilot Agent son vulnerables a la inyección rápida a través de comentarios de GitHub, lo que permite a un atacante convertir títulos de solicitudes de extracción (PR), cuerpos de problemas y comentarios de problemas en vectores de ataque para el robo de claves API y tokens. El ataque de inyección rápida ha recibido el nombre en clave Comentar y controlarya que convierte en arma el ataque de un agente de IA. acceso elevado y su capacidad para procesar entradas de usuarios que no son de confianza para ejecutar instrucciones maliciosas.
  • «El patrón probablemente se aplica a cualquier agente de IA que ingiere datos de GitHub que no son de confianza y tiene acceso a herramientas de ejecución en el mismo tiempo de ejecución que los secretos de producción, y más allá de GitHub Actions, a cualquier agente que procesa entradas que no son de confianza con acceso a herramientas y secretos: bots de Slack, agentes de Jira, agentes de correo electrónico, automatización de implementación», dijo el investigador de seguridad Aonan Guan. «La superficie de inyección cambia, pero el patrón es el mismo».
  • Otra vulnerabilidad en Claude Code, descubierto por ciscoes capaz de envenenar la memoria del agente de codificación y mantener la persistencia en cada proyecto y cada sesión, incluso después de reiniciar el sistema. El ataque esencialmente utiliza un ataque a la cadena de suministro de software como vector de acceso inicial para lanzar una carga útil maliciosa que puede alterar los archivos de memoria del modelo con fines maliciosos (por ejemplo, enmarcar prácticas inseguras como requisitos arquitectónicos necesarios) y agrega un alias de shell a la configuración de shell del usuario.
  • Se ha descubierto que el editor de código de IA Cursor es susceptible a una cadena de vulnerabilidad crítica de vida de la tierra (LotL) denominada NomShub eso hace posible que un repositorio malicioso secuestre clandestinamente la máquina de un desarrollador aprovechando una combinación de inyección indirecta, un escape de sandbox del analizador de comandos a través de componentes integrados del shell como export y cd, y el túnel remoto integrado de Cursor, otorgando al atacante acceso persistente y no detectado al shell simplemente al abrir el repositorio en el IDE.
  • Una vez que se obtiene el acceso persistente, el atacante puede conectarse a la máquina sin activar nuevamente la inyección rápida ni generar alertas de seguridad. Debido a que Cursor es un binario legítimo firmado y certificado ante notario, el adversario tiene acceso ilimitado al host subyacente, obteniendo acceso completo al sistema de archivos y capacidades de ejecución de comandos.
  • «Un atacante humano necesitaría encadenar múltiples exploits y mantener un acceso persistente», dijeron los investigadores de Straiker, Karpagarajan Vikkii y Amanda Rousseau. «El agente de IA hace esto de forma autónoma, siguiendo las instrucciones inyectadas como si fueran tareas de desarrollo legítimas».
  • Un nuevo ataque llamado Gato de herramientas Se ha descubierto que permite a un atacante local manipular la percepción de un agente de IA sobre su entorno y corrompe la verdad fundamental de la herramienta para producir efectos posteriores no deseados, incluidos datos envenenados, inteligencia empresarial fabricada y recomendaciones falsas.
  • «Donde MCP Tool Shadowing envenena las descripciones de las herramientas para influir en el comportamiento de los agentes en los servidores y ConfusedPilot contamina un grupo de recuperación de RAG, ToolJack opera como un ataque de infraestructura en tiempo real en el propio conducto de comunicación», dijo el investigador de Preámbulo Jeremy McHugh. «No espera a que el agente encuentre orgánicamente datos envenenados. Sintetiza una realidad fabricada a mitad de la ejecución, lo que demuestra que comprometer los límites del protocolo produce control sobre toda la percepción del agente».
  • Se han identificado vulnerabilidades graves de inyección rápida indirecta en Microsoft Copilot Studio (también conocido como CompartirFuga o CVE-2026-21520, puntuación CVSS: 7,5) y Salesforce Agentforce (también conocido como Fuga de tubería) que podría permitir a los atacantes filtrar datos confidenciales a través de un formulario externo de SharePoint o un simple cliente potencial desde el envío de un formulario, respectivamente.
  • «El ataque explota la falta de desinfección de las entradas y la separación inadecuada entre las instrucciones del sistema y los datos proporcionados por el usuario», dijo el investigador de Capsule Security, Bar Kaduri, sobre CVE-2026-21520. PipeLeak es similar a ForcedLeak en que el sistema procesa las entradas de formularios de clientes potenciales de cara al público como instrucciones confiables, lo que permite a un atacante incorporar indicaciones maliciosas que anulan el comportamiento previsto del agente.
  • Se han identificado un trío de vulnerabilidades en Claude que, cuando se encadenan en un ataque con nombre en código dia de claudiapermite a un atacante secuestrar silenciosamente la sesión de chat de un usuario y extraer datos confidenciales con un solo clic. El proceso de ataque no requiere integraciones, herramientas ni servidores de protocolo de contexto modelo (MCP) adicionales.
  • El ataque funciona incorporando instrucciones ocultas en una URL de Claude diseñada («claude[.]ai/new?q=…»), encapsulándolo en una redirección abierta en claude[.]com para que parezca legítimo y luego ejecutarlo como un anuncio de Google de apariencia benigna que, cuando se hace clic en él, desencadena el ataque redirigiendo silenciosamente a la víctima al «claude» creado.[.]ai/new?q=…» URL que contiene la inyección de aviso invisible.
  • «Combinado con Google Ads, que valida las URL por nombre de host, esto permitió a un atacante colocar un anuncio de búsqueda que mostraba una URL confiable de claude.com que, al hacer clic, redirigía silenciosamente a la víctima a la URL de inyección. No es un correo electrónico de phishing. Un resultado de búsqueda de Google, indistinguible de lo real», dijo Oasis Security.
Ciberseguridad

En una investigación publicada la semana pasada, Manifold Security también reveló cómo se puede engañar a un flujo de trabajo de GitHub Actions impulsado por Claude («claude-code-action») para que apruebe y combine una solicitud de extracción que contiene código malicioso con solo dos Comandos de configuración de Git falsificando la identidad de un desarrollador de confianza.

En esencia, el ataque implica establecer la configuración de Git. Propiedades de usuario.nombre y usuario.correo electrónico a los de un desarrollador conocido (en este caso, el investigador de IA Andrej Karpathy). Este engaño de los metadatos se convierte en un problema cuando un sistema de inteligencia artificial lo trata como una señal de confianza. Un atacante podría explotar estos metadatos no verificados para engañar al agente de IA para que ejecute acciones no deseadas.

«En la primera presentación, Claude marcó el PR para revisión manual, señalando que la reputación del autor por sí sola no era justificación suficiente», dijeron los investigadores Ax Sharma y Oleksandr Yaremchuk. «Reabrir y volver a enviar el mismo RP condujo a su aprobación. La IA anuló su propio mejor juicio al reintentar. Este no determinismo es el punto. No se puede construir un control de seguridad en un sistema que cambia de opinión».

El 'ruido de fondo' de la red puede predecir la próxima gran vulnerabilidad del dispositivo perimetral

Los atacantes rara vez explotan indiscriminadamente una vulnerabilidad de un dispositivo perimetral. Por lo general, primero prueban qué tan ampliamente se puede utilizar la falla y cuánto acceso puede proporcionar, luego pasan a robar datos o interrumpir las operaciones.

La vigilancia y planificación previas al ataque dejan mucho ruido a su paso. Estas señales, en particular los picos de tráfico que afectan a proveedores específicos, pueden actuar como un sistema de alerta temprana, que a menudo precede a las revelaciones públicas de vulnerabilidades, según una investigación que GreyNoise compartió exclusivamente con CyberScoop antes de su lanzamiento.

Aproximadamente la mitad de cada aumento de actividad que GreyNoise detectó durante un estudio de 103 días el invierno pasado fue seguido por una divulgación de vulnerabilidad por parte del mismo proveedor objetivo en un plazo de tres semanas, dijo GreyNoise en su informe. informe.

Los investigadores determinaron que la advertencia mediana de una inminente divulgación de vulnerabilidad llegó nueve días antes de que el proveedor objetivo emitiera una alerta pública a sus clientes.

«Prácticamente cada vez que vemos picos a gran escala en la actividad de reconocimiento e inventario en busca de un determinado dispositivo, es porque alguien conoce una vulnerabilidad», dijo a CyberScoop Andrew Morris, fundador y arquitecto jefe de GreyNoise.

«En unos pocos días o semanas, generalmente dentro del cronograma de divulgación responsable, surge una nueva vulnerabilidad muy grave», añadió.

GreyNoise insiste en que cada día de aviso previo es importante, brindando a los defensores la oportunidad de defenderse y frustrar posibles ataques antes de que ocurran.

La plataforma de escaneo del borde de la red en tiempo real detectó 104 aumentos de actividad distintos en 18 proveedores durante el período de estudio. Estos sistemas integrados, incluidos enrutadores, VPN, firewalls y otros sistemas de seguridad, representan sistemáticamente las vulnerabilidades más comúnmente explotadas.

«A los atacantes les encanta piratear dispositivos de seguridad como los dispositivos de seguridad. La ironía de esto no se me escapa en absoluto», dijo Morris.

«La situación no ha empeorado lo suficiente como para que empecemos a tomarnos en serio la seguridad de estos dispositivos», añadió. «No es tan malo que nos lo tomemos lo suficientemente en serio como para empezar a eliminar estas cosas y reemplazarlas con nuevos dispositivos o nuevos proveedores».

GreyNoise vinculó el tráfico a un enjambre de vulnerabilidades reveladas por proveedores de todo el mercado, incluidos Cisco, Palo Alto Networks, Fortinet, Ivanti, HPE, MicroTik, TP-Link, VMware, Juniper, F5, Netgear y otros.

«Se está volviendo científicamente empírico y se parece más a la meteorología que al misticismo», dijo Morris. “Ahora esto funciona como un reloj”.

GreyNoise descompone estas oleadas de tráfico para medir la intensidad y la amplitud. Los recuentos de sesiones indican con qué fuerza las fuentes existentes están afectando a un proveedor específico y los recuentos de IP de fuentes únicas demuestran cuán ampliamente se está uniendo nueva infraestructura a la actividad, escribieron los investigadores en el informe.

«Cuando tanto la intensidad como la amplitud de los ataques aumentan simultáneamente, indica una escalada coordinada», dice el informe.

«Cuando vea un pico de sesión contra uno de sus proveedores y nuevas IP de origen que se unen al mismo tiempo, trátelo como una razón de alta confianza para mirar más detenidamente. Cuando vea solo un pico de IP, no asuma que se avecina una vulnerabilidad», agregaron los investigadores.

El estudio refuerza otras investigaciones de Verizon, Google Threat Intelligence Group y Mandiant, que aterrizan durante lo que GreyNoise llama «el período más agresivo de explotación de dispositivos de borde registrado».

Según Morris, esta actividad no ocurre en el vacío y los grupos de amenazas no están inundando los dispositivos de vanguardia con tráfico de forma gratuita o por diversión.

«La gente tiende a tratar el ruido de fondo de Internet como si fuera un fenómeno inexplicable», dijo. «Claramente están intentando probar la existencia de una vulnerabilidad para comprometer los sistemas».

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

El NIST limita el enriquecimiento de CVE después de un aumento del 263 % en las presentaciones de vulnerabilidades – CYBERDEFENSA.MX

El Instituto Nacional de Estándares y Tecnología (NIST) ha anunciado cambios en la forma en que maneja las vulnerabilidades y exposiciones de ciberseguridad (CVE) enumeradas en su Base de datos nacional de vulnerabilidades (NVD), afirmando que solo enriquecerá aquellas que cumplan ciertas condiciones debido a una explosión en las presentaciones de CVE.

«Los CVE que no cumplan esos criterios seguirán figurando en el NVD, pero no se incluirán automáticamente enriquecido por NIST,» él dicho. «Este cambio está impulsado por un aumento en las presentaciones de CVE, que aumentaron un 263 % entre 2020 y 2025. No esperamos que esta tendencia disminuya pronto».

Los criterios de priorización descritos por el NIST, que entraron en vigor el 15 de abril de 2026, son los siguientes:

  • CVE que aparecen en el catálogo de vulnerabilidades explotadas conocidas (KEV) de la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA).
  • CVE para software utilizado dentro del gobierno federal.
  • CVE para software crítico según lo define la Orden Ejecutiva 14028: esto incluye software que está diseñado para ejecutarse con privilegios elevados o privilegios administrados, tiene acceso privilegiado a redes o recursos informáticos, controla el acceso a datos o tecnología operativa y opera fuera de los límites de confianza normales con acceso elevado.
Ciberseguridad

Cualquier envío de CVE que no cumpla con estos umbrales se marcará como «No programado». La idea, dijo el NIST, es centrarse en CVE que tengan el máximo potencial de impacto generalizado.

«Si bien los CVE que no cumplen con estos criterios pueden tener un impacto significativo en los sistemas afectados, generalmente no presentan el mismo nivel de riesgo sistémico que aquellos en las categorías priorizadas», añadió.

El NIST dijo que las presentaciones de CVE durante los primeros tres meses de 2026 son casi un tercio más altas que el año pasado, y está trabajando más rápido que nunca para enriquecer las presentaciones. También dijo que enriqueció casi 42.000 CVE en 2025, un 45% más que cualquier año anterior.

En los casos en los que un CVE de alto impacto se haya clasificado como no programado, los usuarios tienen la opción de solicitar enriquecimiento enviando un correo electrónico a «nvd@nist[.]gov.»Se espera que el NIST revise esas solicitudes y programe el enriquecimiento de los CVE según corresponda.

También se han instituido cambios para varios otros aspectos de las operaciones de NVD. Estos incluyen –

  • El NIST ya no proporcionará de forma rutinaria una puntuación de gravedad separada para un CVE cuando la Autoridad de Numeración de CVE ya haya proporcionado una puntuación de gravedad.
  • Un CVE modificado se volverá a analizar sólo si «afecta materialmente» los datos de enriquecimiento. Los usuarios pueden solicitar que se vuelvan a analizar CVE específicos enviando un correo electrónico a la misma dirección indicada anteriormente.
  • Todos los CVE no enriquecidos actualmente en cartera con una fecha de publicación de NVD anterior al 1 de marzo de 2026 se trasladarán a la categoría «No programado». Esto no se aplica a los CVE que ya están en el catálogo de KEV.
  • NIST ha actualizado el Etiquetas y descripciones de estado CVEasí como el Panel de control NVDpara reflejar con precisión el estado de todos los CVE y otras estadísticas en tiempo real.

«El anuncio del NIST no es una gran sorpresa, dado que previamente han telegrafiado su intención de pasar a un modelo de priorización ‘basado en riesgos’ para el enriquecimiento de CVE», dijo Caitlin Condon, vicepresidenta de investigación de seguridad de VulnCheck, en un comunicado compartido con The Hacker News.

«En el lado positivo, el NIST está estableciendo clara y públicamente expectativas para la comunidad en medio de un aumento enorme y creciente de nuevas vulnerabilidades. Por otro lado, una parte significativa de las vulnerabilidades ahora parece no tener un camino claro hacia el enriquecimiento para las organizaciones que dependen del NIST como su fuente autorizada (o única) de datos de enriquecimiento CVE».

Los datos de la empresa de ciberseguridad muestran que todavía quedan aproximadamente 10.000 vulnerabilidades a partir de 2025 sin puntuación CVSS. Se estima que el NIST ha enriquecido 14.000 vulnerabilidades ‘CVE-2025’, lo que representa aproximadamente el 32 % de la población CVE de 2025.

Ciberseguridad

«Este anuncio subraya lo que ya sabemos: ya no vivimos en un mundo donde el enriquecimiento manual de nuevas vulnerabilidades es una estrategia factible o efectiva», dijo Condon.

«Incluso sin que el descubrimiento de vulnerabilidades impulsado por IA acelere el volumen de CVE y los desafíos de validación, el clima de amenazas actual exige inequívocamente enfoques distribuidos y a velocidad de máquina para la identificación y el enriquecimiento de vulnerabilidades, junto con una perspectiva genuinamente global sobre el riesgo que reconozca la naturaleza interconectada e interdependiente del ecosistema de software mundial y los atacantes que lo atacan. Después de todo, lo que no priorizamos para nosotros mismos, los adversarios lo priorizarán para nosotros».

David Lindner, director de seguridad de la información de Contrast Security, dijo que la decisión del NIST de priorizar solo las vulnerabilidades de alto impacto marca el final de una era en la que los defensores podrían aprovechar una única base de datos administrada por el gobierno para evaluar los riesgos de seguridad, lo que obligaría a las organizaciones a adoptar un enfoque proactivo para la gestión de riesgos impulsado por la inteligencia de amenazas.

«Los defensores modernos deben ir más allá del ruido del volumen total de CVE y, en cambio, centrar sus recursos limitados en la lista CISA KEV y las métricas de explotabilidad», dijo Lindner.

«Si bien esta transición puede alterar los flujos de trabajo de auditoría heredados, en última instancia hace que la industria madure al exigir que prioricemos la exposición real sobre la gravedad teórica. Depender de un subconjunto curado de datos procesables es mucho más efectivo para la resiliencia nacional que mantener un archivo completo pero inmanejable de cada error menor».

Ciudadanos estadounidenses condenados por ayudar al plan de trabajadores tecnológicos de Corea del Norte

Dos hombres de Nueva Jersey fueron sentenciado el miércoles por facilitar el plan de larga duración de Corea del Norte para colocar a operativos dentro de empresas estadounidenses como empleados, generando más de 5 millones de dólares en ingresos ilícitos para el régimen, dijo el Departamento de Justicia.

Los ciudadanos estadounidenses –Kejia Wang, también conocido como Tony Wang, y Zhenxing Wang, también conocido como Danny Wang– fueron parte de una conspiración de años de duración que colocó a agentes en puestos de trabajo en más de 100 empresas estadounidenses, incluidas muchas compañías Fortune 500, con sede en 27 estados y el Distrito de Columbia.

El elaborado plan involucraba empresas fantasma que se hacían pasar por empresas de desarrollo de software, lavado de dinero y espionaje con implicaciones para la seguridad nacional. Los agentes involucrados en la conspiración robaron archivos confidenciales de un contratista de defensa con sede en California relacionados con la tecnología militar estadounidense controlada bajo el Reglamento de Tráfico Internacional de Armas (ITAR), dijeron funcionarios.

«Los trabajadores de TI de la República Popular Democrática de Corea (RPDC) no se limitan a la generación de ingresos. Cuando se les asigna la tarea, pueden operacionalizar su ubicación y acceso para respaldar los requisitos de inteligencia estratégica, incluido el robo de propiedad intelectual, la interrupción de la red o la extorsión», dijo a CyberScoop Michael Barnhart, investigador del estado nacional en DTEX.

Si bien la mayor parte del plan de Corea del Norte se centra en los ingresos, a veces aplica un enfoque de doble uso, asignando a ciertos trabajadores de TI privilegiados actividades maliciosas que ayudan a otros grupos de piratería respaldados por el estado, añadió Barnhart.

«No todos los trabajadores de TI pueden ser piratas informáticos, pero todos los piratas informáticos norcoreanos pueden o han sido trabajadores de TI», dijo. «Esta distinción es importante para el análisis de amenazas internas porque, a diferencia de las típicas contrataciones fraudulentas motivadas por ganancias financieras personales, los trabajadores de TI pueden infligir daños a nivel de seguridad nacional».

Kejia Wang, de 42 años, Zhenzing Wang, de 39, y sus cómplices robaron las identidades de al menos 80 residentes estadounidenses para facilitar la contratación de agentes norcoreanos y recaudaron al menos 696.000 dólares en honorarios combinados, dijeron funcionarios. Las empresas estadounidenses víctimas también incurrieron en honorarios legales, costos de reparación y otros daños y pérdidas superiores a los 3 millones de dólares.

Ambos hombres se declararon previamente culpables de una variedad de delitos. Kejia Wang fue condenada a nueve años de prisión por conspiración para cometer fraude electrónico y postal, blanqueo de dinero y robo de identidad. Zhenxing Wang fue sentenciado a 92 meses de prisión por conspiración para cometer fraude electrónico y postal y lavado de dinero.

A la pareja también se le ordenó perder un total combinado de 600.000 dólares, de los cuales dos tercios ya han sido pagados, dijeron las autoridades.

La conspiración, que se desarrolló al menos desde 2021 hasta octubre de 2024, se basó en parte en empresas fantasma (Hopana Tech, Tony WKJ y Independent Lab), que los hombres crearon para crear la apariencia de negocios legítimos.

«Al combinar a una persona estadounidense, una dirección estadounidense y una empresa fachada como Independent Lab, los facilitadores crearon la ilusión de un esfuerzo interno legítimo que permitía a los trabajadores de TI presentarse como residentes de Estados Unidos sin despertar sospechas durante la incorporación o los flujos de trabajo diarios», dijo Barnhart.

«Las empresas pantalla pueden actuar como ese flujo financiero intermedio desde las empresas víctimas de regreso a las unidades de la RPDC, lo que luego impulsa fondos hacia arriba a través del Partido de los Trabajadores de Corea para apoyar cualquier programa con el que estuviera alineada la unidad, ya sea desarrollo de armas o prioridades internas», añadió.

Estas empresas fachada reflejan un mayor nivel de habilidad que explota un punto débil en las evaluaciones de riesgos internos porque las amenazas no siempre son una persona maliciosa que intenta ingresar a una red, dijo Barnhart. «A veces parece como si toda una empresa pareciera limpia sobre el papel».

Las autoridades han respondido al plan de Corea del Norte apuntando a facilitadores con sede en Estados Unidos que proporcionan identidades falsificadas o robadas y granjas de computadoras portátiles para agentes norcoreanos, y confiscando criptomonedas vinculadas al robo.

Los triunfos en materia de aplicación de la ley se están acumulando, pero los investigadores advierten que la operación de Corea del Norte es masiva y evoluciona constantemente.

La sentencia de Kejia Wang y Zhenxing Wang se produce menos de un mes después de que un trío de hombres estadounidenses fueran sentenciados por delitos similares, incluida la operación de granjas de computadoras portátiles, fraude electrónico y robo de identidad.

Los Departamentos de Justicia y del Tesoro también han emitido acusaciones y sancionado a personas y entidades presuntamente involucradas en el esfuerzo de Corea del Norte de enviar miles de profesionales técnicos especializados fuera del país para conseguir empleos bajo falsos pretextos y canalizar sus salarios de regreso a Pyongyang.

Puede leer las acusaciones completas contra Kejia Wang y Zhenxing Wang a continuación.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

El abuso del complemento Obsidian genera RAT PHANTOMPULSE en finanzas dirigidas y ataques criptográficos – CYBERDEFENSA.MX

Se ha observado una «novedosa» campaña de ingeniería social que abusa de Obsidian, una aplicación multiplataforma para tomar notas, como vector de acceso inicial para distribuir un troyano de acceso remoto de Windows previamente indocumentado llamado PHANTOMPULSE en ataques dirigidos a individuos en los sectores financiero y de criptomonedas.

Apodado REF6598 Según Elastic Security Labs, se descubrió que la actividad aprovecha elaboradas tácticas de ingeniería social a través de LinkedIn y Telegram para violar los sistemas Windows y macOS, acercándose a personas potenciales bajo la apariencia de una empresa de capital de riesgo y luego trasladando la conversación a un grupo de Telegram donde están presentes varios supuestos socios.

El chat grupal de Telegram está diseñado para darle a la operación una pizca de credibilidad, y los miembros discuten temas relacionados con servicios financieros y soluciones de liquidez de criptomonedas. Luego se le indica al objetivo que use Obsidian para acceder a lo que parece ser un panel compartido conectándose a un bóveda alojada en la nube utilizando las credenciales que se les proporcionaron.

Ciberseguridad

Es esta bóveda la que desencadena la secuencia de infección. Tan pronto como se abre la bóveda en la aplicación para tomar notas, se solicita al objetivo que habilite la sincronización de «Complementos comunitarios instalados», lo que provoca efectivamente la ejecución de código malicioso.

«Los actores de amenazas abusan del ecosistema legítimo de complementos comunitarios de Obsidian, específicamente el Comandos de shell y Ocultador complementos, para ejecutar código silenciosamente cuando una víctima abre una bóveda en la nube compartida», dijeron los investigadores Salim Bitam, Samir Bousseaden y Daniel Stepanic en un desglose técnico de la campaña.

Dado que la opción está deshabilitada de forma predeterminada y no se puede activar de forma remota, el atacante debe convencer al objetivo de que active manualmente la sincronización del complemento comunitario en su dispositivo para que la configuración de la bóveda maliciosa pueda activar la ejecución de comandos a través del complemento Shell Commands. También se utiliza junto con Shell Commands otro complemento llamado Hider para ocultar ciertos elementos de la interfaz de usuario de Obsidian, como la barra de estado, la barra de desplazamiento, la información sobre herramientas y otros.

«Si bien este ataque requiere ingeniería social para cruzar el límite de sincronización de complementos de la comunidad, la técnica sigue siendo notable: abusa de una característica de aplicación legítima como canal de persistencia y ejecución de comandos, la carga útil reside completamente dentro de archivos de configuración JSON que es poco probable que activen AV tradicionales. [antivirus] firmas y la ejecución se realiza mediante una aplicación Electron confiable y firmada, lo que hace que la detección basada en procesos principales sea la capa crítica», dijeron los investigadores.

Las rutas de ejecución dedicadas se activan según el sistema operativo. En Windows, los comandos se utilizan para invocar un script de PowerShell para colocar un cargador intermedio con nombre en código PHANTOMPULL que descifra e inicia PHANTOMPULSE en la memoria.

PHANTOMPULSE es una puerta trasera generada por inteligencia artificial (IA) que utiliza la cadena de bloques Ethereum para resolver su servidor de comando y control (C2) recuperando el última transacción asociado con un dirección de billetera codificada. Al obtener la dirección C2, el malware utiliza WinHTTP para las comunicaciones, lo que le permite enviar datos de telemetría del sistema, buscar comandos y transmitir los resultados de la ejecución, cargar archivos o capturas de pantalla y capturar pulsaciones de teclas.

Los comandos admitidos están diseñados para facilitar el acceso remoto completo:

  • inyectarpara inyectar shellcode/DLL/EXE en el proceso de destino
  • gotapara colocar un archivo en el disco y ejecutarlo
  • captura de pantallapara capturar y cargar una captura de pantalla
  • registro de teclaspara iniciar/detener un registrador de teclas
  • desinstalarpara iniciar la eliminación de la persistencia y realizar la limpieza
  • elevarpara escalar privilegios al SISTEMA a través del Apodo de elevación COM
  • degradarpara realizar la transición de SISTEMA a administrador elevado
Ciberseguridad

En macOS, el complemento Shell Commands ofrece un cuentagotas AppleScript ofuscado que itera sobre una lista de dominios codificada, mientras emplea Telegram como un solucionador de caída para la resolución alternativa C2. Este enfoque también ofrece mayor flexibilidad, ya que permite rotar fácilmente la infraestructura C2, lo que hace que el bloqueo basado en dominios sea insuficiente.

En el paso final, el script dropper se pone en contacto con el dominio C2 para descargar y ejecutar una carga útil de segunda etapa a través de osascript. Se desconoce la naturaleza exacta de esta carga útil, dado que los servidores C2 están actualmente fuera de línea. La intrusión finalmente no tuvo éxito, ya que el ataque fue detectado y bloqueado antes de que el adversario pudiera lograr sus objetivos en la máquina infectada.

«REF6598 demuestra cómo los actores de amenazas continúan encontrando vectores de acceso inicial creativos abusando de aplicaciones confiables y empleando ingeniería social dirigida», dijo Elastic. «Al abusar del ecosistema de complementos de la comunidad de Obsidian en lugar de explotar una vulnerabilidad del software, los atacantes eluden por completo los controles de seguridad tradicionales, confiando en la funcionalidad prevista de la aplicación para ejecutar código arbitrario».