El malware DeepLoad utiliza ClickFix y la persistencia de WMI para robar credenciales del navegador – CYBERDEFENSA.MX

Una nueva campaña ha aprovechado la táctica de ingeniería social de ClickFix como una forma de distribuir un cargador de malware previamente no documentado conocido como Carga profunda.

«Es probable que utilice ofuscación asistida por IA e inyección de procesos para evadir el escaneo estático, mientras que el robo de credenciales comienza inmediatamente y captura contraseñas y sesiones incluso si el cargador principal está bloqueado», afirman los investigadores de ReliaQuest Thassanai McCabe y Andrew Currie. dicho en un informe compartido con The Hacker News.

El punto de partida de la cadena de ataque es un señuelo ClickFix que engaña a los usuarios para que ejecuten comandos de PowerShell pegando el comando en el cuadro de diálogo Ejecutar de Windows con el pretexto de abordar un problema inexistente. Este, a su vez, utiliza «mshta.exe», una utilidad legítima de Windows para descargar y ejecutar un cargador PowerShell ofuscado.

Se ha descubierto que el cargador, por su parte, oculta su funcionalidad real entre asignaciones de variables sin sentido, probablemente en un intento de engañar a las herramientas de seguridad. Se evalúa que los actores de amenazas confiaron en una herramienta de inteligencia artificial (IA) para desarrollar la capa de ofuscación.

Ciberseguridad

DeepLoad hace esfuerzos deliberados para integrarse con la actividad habitual de Windows y pasar desapercibido. Esto incluye ocultar la carga útil dentro de un ejecutable llamado «LockAppHost.exe», un proceso legítimo de Windows que administra la pantalla de bloqueo.

Además, el malware oculta sus propias huellas al desactivar el historial de comandos de PowerShell e invocar directamente las funciones principales nativas de Windows en lugar de depender de los comandos integrados de PowerShell para iniciar procesos y modificar la memoria. Al hacerlo, evita los ganchos de monitoreo comunes que controlan la actividad basada en PowerShell.

«Para evadir la detección basada en archivos, DeepLoad genera un componente secundario sobre la marcha utilizando la característica incorporada de PowerShell Add-Type, que compila y ejecuta código escrito en C#», dijo ReliaQuest. «Esto produce un archivo temporal de biblioteca de vínculos dinámicos (DLL) que se coloca en el directorio Temp del usuario».

Esto ofrece una manera para que el malware eluda las detecciones basadas en nombres de archivos, ya que la DLL se compila cada vez que se ejecuta y se escribe con un nombre de archivo aleatorio.

Otra táctica de evasión de defensa notable adoptada por DeepLoad es el uso de inyección de llamada a procedimiento asincrónico (APC) para ejecutar la carga útil principal dentro de un proceso confiable de Windows sin una carga útil decodificada escrita en el disco después de iniciar el proceso de destino en un estado suspendido, escribir shellcode en su memoria y luego reanudar la ejecución del proceso.

DeepLoad está diseñado para facilitar el robo de credenciales extrayendo las contraseñas del navegador del host. También elimina una extensión de navegador maliciosa que intercepta las credenciales a medida que se ingresan en las páginas de inicio de sesión y persiste en las sesiones de los usuarios a menos que se elimine explícitamente.

Una característica más peligrosa del malware es su capacidad de detectar automáticamente cuando se conectan dispositivos de medios extraíbles, como unidades USB, y copiar los archivos con malware usando nombres como «ChromeSetup.lnk», «Firefox Installer.lnk» y «AnyDesk.lnk» para desencadenar la infección una vez que se hace doble clic.

«DeepLoad utilizó el Instrumental de administración de Windows (WMI) para reinfectar un host ‘limpio’ tres días después sin acción del usuario ni interacción del atacante», explicó ReliaQuest. «WMI cumplió dos propósitos: rompió las cadenas de procesos padre-hijo para las cuales la mayoría de las reglas de detección están diseñadas para detectar, y creó una suscripción de evento WMI que silenciosamente volvió a ejecutar el ataque más tarde».

Al parecer, el objetivo es implementar malware multipropósito que pueda realizar acciones maliciosas a lo largo de la cadena de ciberataque y eludir la detección mediante controles de seguridad al evitar escribir artefactos en el disco, mezclarse con los procesos de Windows y propagarse rápidamente a otras máquinas.

Ciberseguridad

La divulgación viene como G DATA detallado otro cargador de malware denominado Kiss Loader que se distribuye a través de archivos de acceso directo a Internet (URL) de Windows adjuntos a correos electrónicos de phishing, que luego se conecta a un recurso WebDAV remoto alojado en un dominio TryCloudflare para ofrecer un acceso directo secundario que se hace pasar por un documento PDF.

Una vez ejecutado, el acceso directo inicia un script WSH responsable de ejecutar un componente JavaScript, que procede a recuperar y ejecutar un script por lotes que muestra un PDF señuelo, configura la persistencia en la carpeta Inicio y descarga el Kiss Loader basado en Python. En la etapa final, el cargador descifra y ejecuta Venom RAT, una variante de AsyncRAT, usando inyección APC.

Actualmente no se sabe qué tan extendidos están los ataques que implementan Kiss Loader y si se ofrece bajo un modelo de malware como servicio (MaaS). Dicho esto, el actor de amenazas detrás del cargador afirma ser de Malawi.

Tres grupos vinculados a China apuntan al gobierno del sudeste asiático en la campaña cibernética 2025 – CYBERDEFENSA.MX

Tres grupos de actividades de amenazas alineados con China han apuntado a una organización gubernamental en el sudeste asiático como parte de lo que se ha descrito como una «operación compleja y con buenos recursos».

Las campañas han llevado a la implementación de varias familias de malware, incluidas HIUPAN (también conocido como USBFect, MISTCLOAK o U2DiskWatch), PUBLOAD, EggStremeFuel (también conocido como RawCookie), EggStremeLoader (también conocido como Gorem RAT), MASOL RAT, PoshRATTrackBak Stealer, RawCookie, Hypnosis Loader y FluffyGh0st.

Ciberseguridad

El actividad se ha atribuido a los siguientes grupos:

  • Junio ​​- agosto de 2025: Mustang Panda (también conocido como Stately Taurus).
  • Marzo – septiembre de 2025: CL-STA-1048, que se superpone con grupos documentados públicamente bajo los apodos Earth Estries y Crimson Palace.
  • Abril y agosto de 2025: CL-STA-1049, que se superpone con un grupo documentado públicamente conocido como Unfading Sea Haze.
Cronograma de actividades

«Estos grupos de actividades se superponen con campañas informadas públicamente destinadas a establecer un acceso persistente», dijeron los investigadores de la Unidad 42 de Palo Alto Networks, Doel Santos y Hiroaki Hara. dicho. «La superposición significativa de tácticas, técnicas y procedimientos (TTP) con campañas conocidas alineadas con China sugiere que los grupos y el grupo de amenaza tienen un objetivo de interés común, coordinando potencialmente sus esfuerzos».

Cadena de infección de CL-STA-1048 26m

La actividad de Mustang Panda, registrada entre el 1 de junio y el 15 de agosto de 2025, implicó el uso de un malware basado en USB conocido como HIUPAN para entregar la puerta trasera PUBLOAD mediante una DLL maliciosa con nombre en código Claimloader. El primer uso registrado de las fechas de Claimloader por parte del actor de amenazas volver a finales de 2022 en ataques contra organizaciones gubernamentales en Filipinas.

Un análisis adicional de la red de víctimas ha descubierto la implementación de COOLCLIENT, otra puerta trasera conocida atribuida a Mustang Panda durante más de tres años. Admite descarga/carga de archivos, grabación de pulsaciones de teclas, tunelización de paquetes y captura de información de mapas de puertos.

Ciberseguridad

Las herramientas utilizadas por CL-STA-1048 varían ya que son ruidosas.

  • EggStremeFuel, una puerta trasera liviana que está equipada para descargar/cargar archivos, enumerar archivos y directorios, iniciar o finalizar un shell inverso, enviar la dirección IP global actual y actualizar la configuración C2.
  • EggStremeLoader, otro componente del marco de malware EggStreme lanzado por EggStremeFuel. Admite 59 comandos de puerta trasera para respaldar un robo de datos extenso. Esto incluye una variante que facilita la descarga/carga de archivos a través de Dropbox.
  • MASOL RAT (también conocido como Backdr-NQ), un troyano de acceso remoto con funciones de descarga/carga de archivos y ejecución de comandos arbitrarios.
  • TrackBak, un ladrón de información que recopila registros, datos del portapapeles, información de red y archivos de las unidades.

La actividad vinculada a CL-STA-1049, por otro lado, implica el uso de un novedoso cargador de DLL llamado Hypnosis Loader, que se inicia mediante carga lateral de DLL, para finalmente instalar FluffyGh0st RAT. El vector de acceso inicial exacto utilizado por CL-STA-1048 y CL-STA-1049 aún no está claro.

«La convergencia de estos grupos de actividades, todos los cuales muestran vínculos con actores conocidos alineados con China, apunta a un esfuerzo coordinado para lograr un objetivo estratégico común», dijo la Unidad 42. «La metodología de los atacantes indica que pretendían obtener acceso persistente y a largo plazo a redes gubernamentales sensibles, no sólo causar interrupciones».

Hackers vinculados a Irán violan el correo electrónico personal del director del FBI y atacan a Stryker con un limpiaparabrisas – CYBERDEFENSA.MX

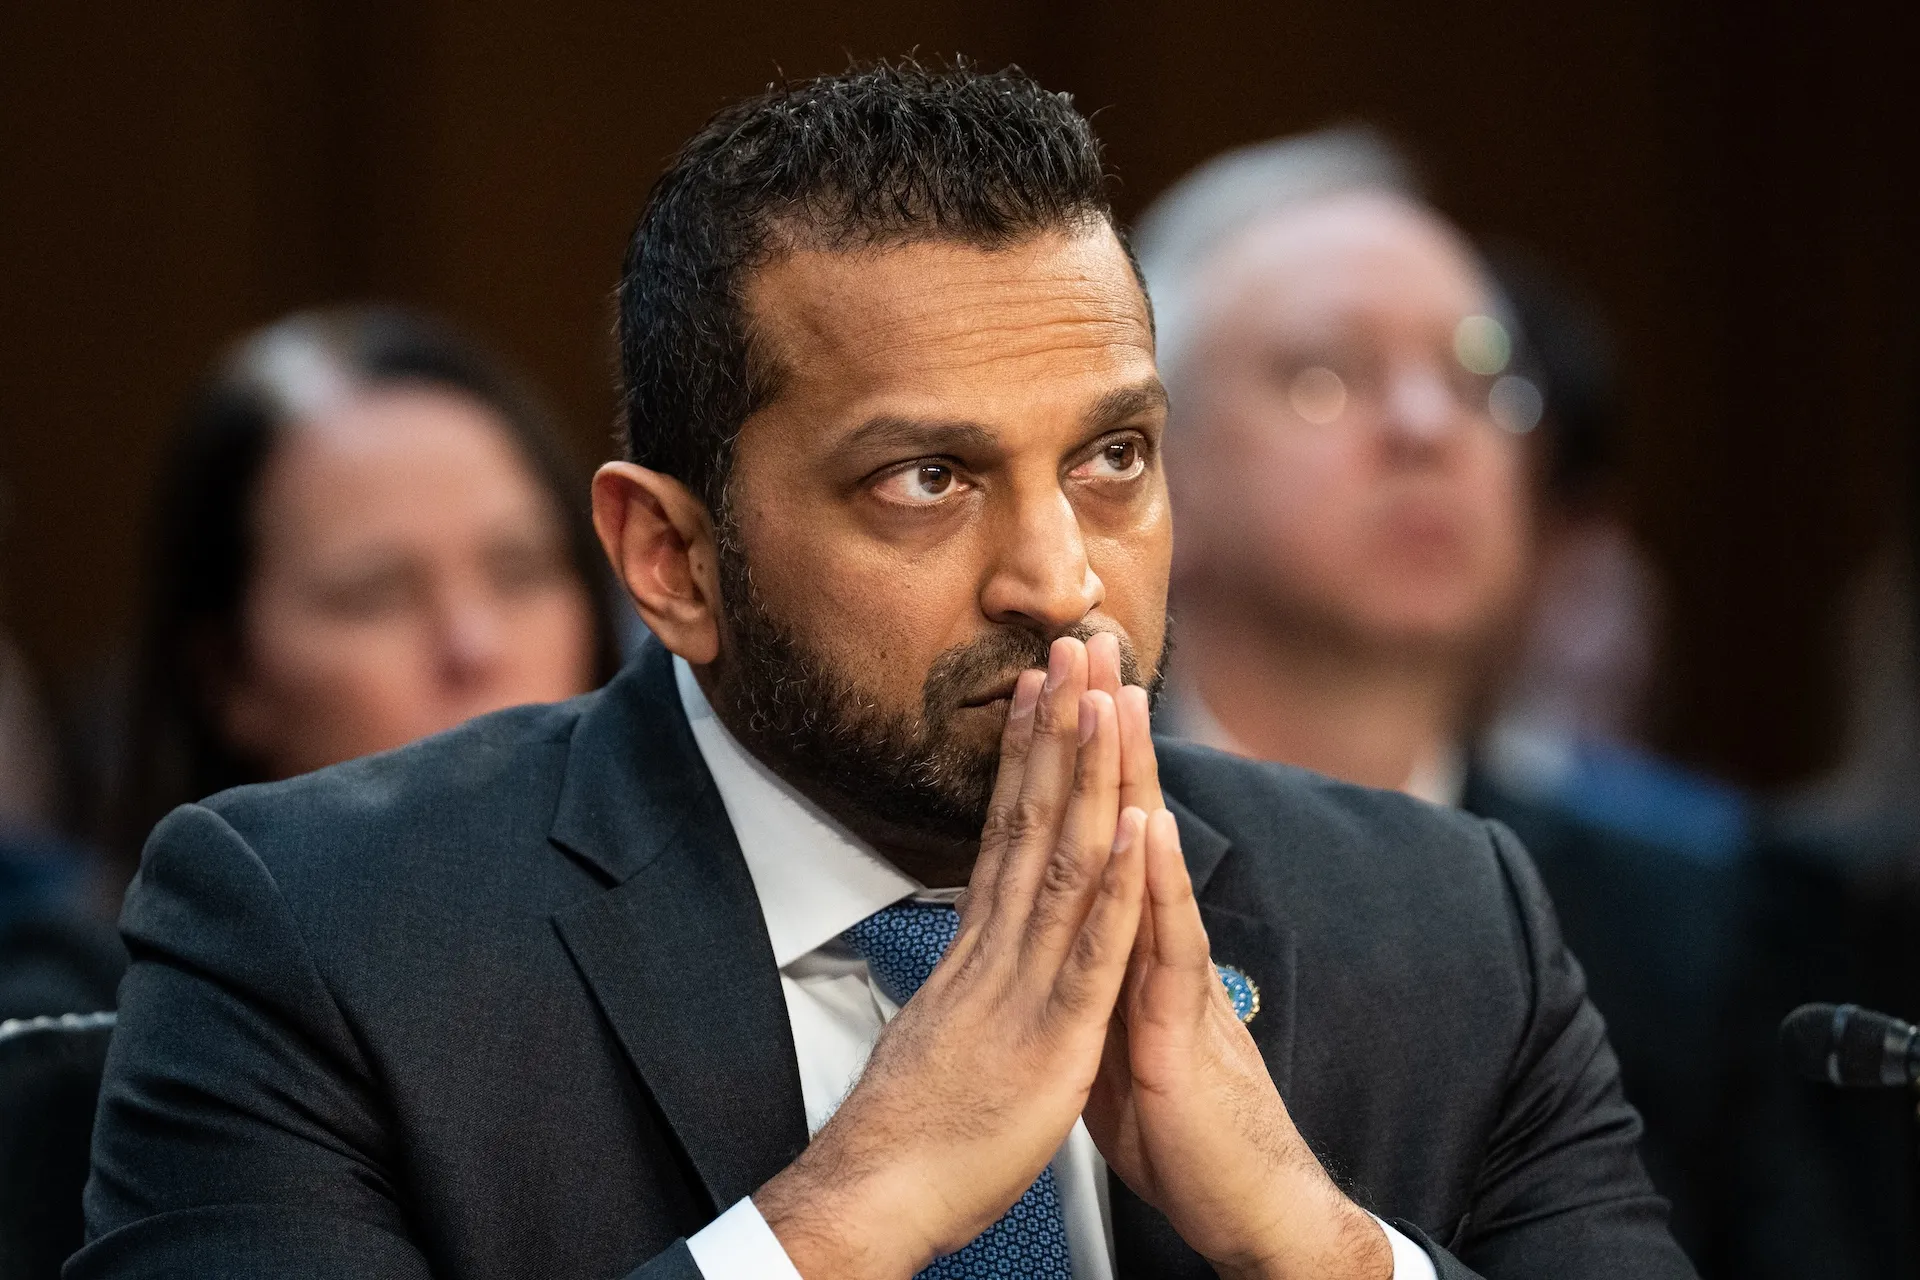
Los actores de amenazas con vínculos con Irán irrumpieron con éxito en la cuenta de correo electrónico personal de Kash Patel, director de la Oficina Federal de Investigaciones (FBI) de Estados Unidos, y filtraron un alijo de fotografías y otros documentos a Internet.

Handala Hack Team, que llevó a cabo la violación, dijo en su sitio web que Patel «ahora encontrará su nombre entre la lista de víctimas pirateadas con éxito». En una declaración compartida con Reuters, el FBI confirmado Los correos electrónicos de Patel habían sido atacados y señalaron que se habían tomado las medidas necesarias para «mitigar los riesgos potenciales asociados con esta actividad».

La agencia también dijo que los datos publicados eran «de naturaleza histórica y no involucran información gubernamental». La filtración incluye correos electrónicos de 2010 y 2019 supuestamente enviados por Patel.

Se considera que Handala Hack es una persona hacktivista pro-iraní y pro-palestina adoptada por el Ministerio de Inteligencia y Seguridad de Irán (MOÍS). La comunidad de ciberseguridad lo rastrea bajo los apodos Banished Kitten, Cobalt Mystique, Red Sandstorm y Void Manticore, y el grupo también opera otra persona llamada Homeland Justice para apuntar a entidades albanesas desde mediados de 2022.

Una tercera persona vinculada al adversario afiliado a MOIS es Karma, que se dice que probablemente fue reemplazado por completo por Handala Hack desde finales de 2023.

Los datos recopilados por StealthMole han reveló que la presencia en línea de Handala se extiende más allá de las plataformas de mensajería y foros sobre delitos cibernéticos como BreachForums para dar a conocer sus actividades, manteniendo una infraestructura en capas que incluye dominios web superficiales, servicios alojados en Tor y plataformas externas de alojamiento de archivos como MEGA.

«Handala se ha dirigido constantemente a proveedores de servicios y TI en un esfuerzo por obtener credenciales, confiando en gran medida en cuentas VPN comprometidas para el acceso inicial», Check Point dicho en un informe publicado este mes. «A lo largo de los últimos meses, identificamos cientos de intentos de inicio de sesión y de fuerza bruta contra la infraestructura VPN organizacional vinculada a la infraestructura asociada a Handala».

Ciberseguridad

Se sabe que los ataques montados por el grupo de proxy aprovechan RDP para el movimiento lateral e inician operaciones destructivas al eliminar familias de malware de limpieza como Handala Wiper y Handala PowerShell Wiper a través de scripts de inicio de sesión de Política de grupo. También se utilizan utilidades legítimas de cifrado de discos como VeraCrypt para complicar los esfuerzos de recuperación.

«A diferencia de los grupos cibercriminales motivados financieramente, la actividad asociada a Handala históricamente ha enfatizado la disrupción, el impacto psicológico y las señales geopolíticas», Flashpoint dicho. «Las operaciones atribuidas a la persona con frecuencia se alinean con períodos de elevada tensión geopolítica y, a menudo, apuntan a organizaciones con valor simbólico o estratégico».

El desarrollo viene en el contexto de la Conflicto Estados Unidos-Israel-Iránlo que llevó a Irán a lanzar una ciberofensiva de represalia contra objetivos occidentales. En particular, Handala Hack crédito reclamado por paralizar las redes del proveedor de servicios y dispositivos médicos Stryker al eliminar una gran cantidad de datos de la empresa y borrar miles de dispositivos de los empleados. El ataque es el primero confirmado Operación destructiva de limpieza dirigida a una empresa estadounidense Fortune 500.

En una actualización publicada en su sitio web esta semana, Stryker dicho «El incidente está contenido», y agregó que «reaccionó rápidamente no sólo para recuperar el acceso sino también para eliminar a la parte no autorizada de nuestro entorno» desmantelando los mecanismos de persistencia instalados. El incumplimiento, afirmó, fue confinado a su entorno interno de Microsoft.

Se ha descubierto que los actores de amenazas utilizan un archivo malicioso para ejecutar comandos que les permitieron ocultar sus acciones. Sin embargo, el archivo no posee ninguna capacidad para propagarse a través de la red, señaló Stryker.

Unidad 42 de Palo Alto Networks dicho El vector principal de las recientes operaciones destructivas de Handala Hack probablemente implica la «explotación de la identidad mediante phishing y acceso administrativo». a través de Microsoft Intune.» Hudson Rock tiene encontró evidencia de que las credenciales comprometidas asociadas con la infraestructura de Microsoft obtenidas a través de malware de robo de información pueden haberse utilizado para llevar a cabo el ataque.

A raíz de la infracción, ambos microsoft y la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) han publicado una guía sobre cómo fortalecer los dominios de Windows y fortalecer Intune para defenderse contra ataques similares. Esto incluye utilizar el principio de privilegio mínimo, aplicar la autenticación multifactor (MFA) resistente al phishing y habilitar la aprobación de múltiples administradores en Intune para cambios sensibles.

Flashpoint ha caracterizado el ataque a Stryker como un cambio peligroso en las amenazas a la cadena de suministro, ya que la actividad cibernética vinculada al estado dirigida a proveedores críticos y de logística puede tener impactos en cascada en todo el ecosistema de atención médica.

La filtración de Handala Hack de los correos electrónicos personales de Patel se produce en respuesta a una operación autorizada por el tribunal que condujo a la incautación de cuatro dominios operados por MOIS desde 2022 como parte de un esfuerzo por interrumpir sus actividades maliciosas en el ciberespacio. El gobierno de Estados Unidos también ofreciendo una recompensa de 10 millones de dólares para obtener información sobre los miembros del grupo. Los nombres de los dominios incautados se enumeran a continuación:

  • justiciapatria[.]organización
  • hackear handala[.]a
  • karmabelow80[.]organización
  • handala-redwanted[.]a

«Los dominios incautados […] fueron utilizados por el MOIS para promover intentos de operaciones psicológicas dirigidas a adversarios del régimen al reclamar crédito por actividades de piratería, publicar datos confidenciales robados durante dichos ataques y pedir el asesinato de periodistas, disidentes del régimen y personas israelíes», dijo el Departamento de Justicia de EE.UU. (DoJ) dicho.

Esto incluía los nombres y la información confidencial de aproximadamente 190 personas asociadas o empleadas por las Fuerzas de Defensa de Israel (FDI) y/o el gobierno israelí, y 851 GB de datos confidenciales de miembros de la comunidad judía jasídica Sanzer. Además, una dirección de correo electrónico vinculada al grupo («handala_team@outlook[.]com») supuestamente se utilizó para enviar amenazas de muerte a disidentes y periodistas iraníes que viven en Estados Unidos y otros lugares.

En un aviso separado, el FBI reveló que Handala Hack y otros actores cibernéticos de MOIS han empleado tácticas de ingeniería social para interactuar con posibles víctimas en aplicaciones de mensajería social para entregar malware de Windows capaz de permitir el acceso remoto persistente utilizando un bot de Telegram al enmascarar la carga útil de la primera etapa como programas de uso común como Pictory, KeePass, Telegram o WhatsApp.

El uso de Telegram (u otros servicios legítimos) como C2 es una táctica común de los actores de amenazas para ocultar la actividad maliciosa entre el tráfico normal de la red y reducir significativamente la probabilidad de detección. Los artefactos de malware relacionados encontrados en dispositivos comprometidos han revelado capacidades adicionales para grabar audio y pantalla mientras una sesión de Zoom estaba activa. Los ataques han tenido como objetivo a disidentes, grupos de oposición y periodistas, según el FBI.

«Los ciberactores de MOIS son responsables de utilizar Telegram como infraestructura de comando y control (C2) para impulsar malware dirigido a disidentes iraníes, periodistas opuestos a Irán y otros grupos de oposición en todo el mundo», dijo la oficina. dicho. «Este malware resultó en la recopilación de inteligencia, fugas de datos y daños a la reputación de las partes objetivo».

Handala Hack tiene desde que resurgió en un dominio clearnet diferente, «handala-team[.]», donde describió las incautaciones de dominio como «intentos desesperados de Estados Unidos y sus aliados para silenciar la voz de Handala».

El conflicto en curso también tiene provocó nuevas advertencias que corre el riesgo de convertir a los operadores del sector de infraestructura crítica en objetivos lucrativos, incluso cuando ha desencadenado un aumento en ataques DDoS, desfiguraciones del sitio weby operaciones de pirateo y filtración contra Israel y Organizaciones occidentales. Las entidades hacktivistas también han comprometido en operaciones psicológicas y de influencia con el objetivo de sembrar miedo y confusión entre las poblaciones objetivo.

En las últimas semanas, se ha observado que un grupo cibercriminal relativamente nuevo llamado Nasir Security tiene como objetivo el sector energético en Medio Oriente. «El grupo está atacando a los proveedores de la cadena de suministro involucrados en ingeniería, seguridad y construcción», Resecurity dicho. «Los ataques a la cadena de suministro atribuidos a Nasir Security probablemente sean llevados a cabo por cibermercenarios o individuos contratados o patrocinados por Irán o sus representantes».

Ciberseguridad

«La actividad cibernética vinculada a este conflicto se está volviendo cada vez más descentralizada y destructiva», dijo en un comunicado Kathryn Raines, líder del equipo de inteligencia de amenazas cibernéticas de National Security Solutions en Flashpoint.

«Grupos como Handala y Fatimion están apuntando a organizaciones del sector privado con ataques diseñados para borrar datos, interrumpir servicios e introducir incertidumbre tanto para las empresas como para el público. Al mismo tiempo, estamos viendo un mayor uso de herramientas administrativas legítimas en estas operaciones cibernéticas, lo que hace que sea mucho más difícil de detectar para los controles de seguridad tradicionales».

Eso no es todo. Los actores vinculados a MOIS se han involucrado cada vez más con el ecosistema de delitos cibernéticos para respaldar sus objetivos y brindar cobertura a su actividad maliciosa. Esto incluye la integración por parte de Handala del ladrón Rhadamanthys en sus operaciones y el uso por parte de MuddyWater de la botnet Tsundere (también conocida como Dindoor) y Fakeset, el último de los cuales es un descargador utilizado para entregar CastleLoader.

«Dicho compromiso ofrece una doble ventaja: mejora las capacidades operativas a través del acceso a herramientas criminales maduras y a una infraestructura resistente, al tiempo que complica la atribución y contribuye a la confusión recurrente en torno a la actividad de amenaza iraní», Check Point dicho.

«El uso de tales herramientas ha creado una confusión significativa, lo que lleva a atribuciones erróneas y pivotamientos defectuosos, y a agrupar actividades que no están necesariamente relacionadas. Esto demuestra que el uso de software criminal puede ser efectivo para la ofuscación y resalta la necesidad de extrema precaución al analizar grupos superpuestos».


Los hackers iraníes, Handala, afirman haber comprometido los datos personales del director del FBI, Kash Patel

Los piratas informáticos iraníes afirmaron el viernes haber comprometido los datos personales del director del FBI, Kash Patel, y la oficina confirmó que sabía del ataque al correo electrónico personal de Patel.

El grupo de hackers vinculado al gobierno, Handala, se atribuyó anteriormente el mérito de hackear al fabricante de dispositivos médicos Stryker, un alarde que los investigadores de amenazas consideraron creíble.

«Todos los correos electrónicos personales y confidenciales de Kash Patel, incluidos correos electrónicos, conversaciones, documentos e incluso archivos clasificados, ahora están disponibles para su descarga pública», dijo Handala, también conocido como Handala Hack.

El grupo dijo que lo hizo en respuesta al FBI. apoderarse de sus dominios y el gobierno de Estados Unidos ofrece una recompensa de 10 millones de dólares por información sobre miembros del grupo.

El FBI señaló que Handala ataca con frecuencia a funcionarios gubernamentales y cuestionó elementos de las afirmaciones de Handala, como que había puesto «de rodillas» los sistemas del FBI, en lugar del propio correo electrónico de Patel.

«El FBI está al tanto de actores maliciosos que apuntan a la información de correo electrónico personal del director Patel y hemos tomado todas las medidas necesarias para mitigar los riesgos potenciales asociados con esta actividad», dijo el FBI en respuesta a las preguntas de CyberScoop. «La información en cuestión es de naturaleza histórica y no involucra información gubernamental».

El grupo activista Distributed Denial of Secrets publicó lo que dijo que era el trabajo de Patel. caché de correo electrónico.

El FBI señaló al Departamento de Estado programa de recompensa buscando información sobre miembros de Handala.

«De acuerdo con la estrategia cibernética para Estados Unidos del presidente Trump, el FBI continuará persiguiendo a los actores responsables, apoyando a las víctimas y compartiendo inteligencia procesable en defensa de las redes», dijo. «Alentamos a cualquier persona que experimente una infracción cibernética o tenga información relacionada con una actividad cibernética maliciosa a que se comunique con su oficina local del FBI».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

ODNI aborda la inteligencia artificial, la búsqueda de amenazas y la ciberseguridad de las aplicaciones en la revisión tecnológica del primer año

Un esfuerzo de un año para fortalecer la ciberseguridad y modernizar la tecnología en las agencias de inteligencia de EE. UU. ha llevado a estándares de políticas para el uso de IA para reforzar las defensas cibernéticas, un repositorio compartido de todas las aplicaciones que han sido sometidas a una revisión de ciberseguridad y más, anunció el jueves la Oficina del Director de Inteligencia Nacional.

Un resumen sin clasificar del trabajo de modernización cibernética y tecnológica durante el primer año de la dirección de DNI Tulsi Gabbard afirma que la oficina ha ampliado la automatización de la búsqueda de amenazas en las redes de la comunidad de inteligencia. (La Agencia de Seguridad de Infraestructura y Ciberseguridad lleva a cabo una búsqueda de amenazas en todas las agencias civiles federales).

La ODNI también ha desarrollado una estrategia de confianza cero que cambia “a un modelo de seguridad centrado en los datos que protege la información independientemente de la ubicación o la red”, según el resumen.

«Durante el año pasado, hemos tomado medidas significativas para comenzar a cumplir esa responsabilidad a través del mayor esfuerzo de modernización e inversión en tecnología de circuitos integrados de la historia», dijo Gabbard en un comunicado de prensa. «La comunidad de inteligencia del presidente Trump está avanzando más rápido y con mayor decisión que nunca en la modernización de la ciberseguridad y las inversiones en TI, ofreciendo defensas más sólidas, mayor eficiencia y ahorros de costos reales para el pueblo estadounidense».

Constituye el primer anuncio importante sobre ciberseguridad realizado por la oficina de Gabbard y la segunda administración de Trump.

Si bien el esfuerzo de un año comenzó antes del reciente lanzamiento de una estrategia cibernética nacional, las iniciativas de ODNI reflejan muchos de sus objetivos, incluida una mejor protección de las redes federales, el avance de la inteligencia artificial con fines defensivos y la ofensiva contra los ciberadversarios.

La ODNI ordenó a su Centro Nacional de Seguridad y Contrainteligencia “combatir proactivamente a los actores de inteligencia extranjeros que buscan participar en ciberataques contra intereses estadounidenses”, según el resumen.

La idea de un repositorio de autorizaciones de ciberseguridad de la comunidad de inteligencia es ahorrar tiempo y dinero, ya que permitiría a las agencias aprovechar las pruebas de aplicaciones que otras agencias han realizado sin tener que repetirlas.

En cuanto a la IA, la ODNI está «desarrollando el marco de políticas, la gobernanza y los estándares necesarios para acelerar la adopción de la IA para la ciberseguridad y otras tecnologías críticas», afirma el resumen.

«Proteger la información más sensible de nuestra nación de aquellos que buscan explotarla, y al mismo tiempo garantizar que nuestros profesionales de inteligencia tengan las herramientas y el acceso que necesitan para hacer su trabajo, no es opcional. Es esencial para nuestra seguridad nacional», dijo Gabbard.

La aparición de Gabbard a principios de este año durante una búsqueda del FBI en una oficina electoral en Georgia ha atraído el escrutinio del Congreso, una apariencia que ha defendido en parte citando el papel de su oficina en la coordinación y análisis de inteligencia. relacionado con la ciberseguridad. Las propias prácticas personales de ciberseguridad de Gabbard antes de asumir el puesto de DNI han también planteó preguntas.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Cómo los piratas informáticos y los falsificadores de arte perfeccionan el arte del engaño – CYBERDEFENSA.MX

Desenmascarar a los impostores es algo que el mundo del arte ha enfrentado durante décadas, y hay lecciones valiosas de las obras de Elmyr de Hory que pueden aplicarse al mundo de la ciberseguridad defensiva. Durante la década de 1960, De Hory ganó fama como falsificador de primer nivel, haciendo pasar obras maestras falsificadas de Picasso, Matisse y Renoir a coleccionistas desprevenidos y museos de renombre. Durante las siguientes décadas, más de mil de sus obras pasaron desapercibidas para los expertos que confiaban en firmas confiables, patrones familiares y procedencia acreditada.

No es diferente a los desafíos que enfrentan los SOC ahora. Estamos firmemente en la Era de la Imitación. Los ciberatacantes, equipados con inteligencia artificial, están dominando el arte de imitar lo familiar, haciéndose pasar por usuarios confiables y enmascarando su actividad dentro de procesos legítimos y tráfico de red ordinario. Como muestra la historia, a menudo es más fácil identificar a los impostores cuando sabes qué buscar.

Conclusiones clave para los defensores:

  • El mimetismo es la nueva normalidad: El 81% de los ataques están libres de malware
  • La IA agente ayuda a los atacantes a esconderse de manera más efectiva dentro del tráfico y comportamientos inocentes de la red.
  • La defensa por capas ahora requiere más capas para extender la protección a través de las cadenas de suministro de software y las identidades federadas.
  • NDR mejora la visibilidad para detectar y neutralizar «falsificaciones»

El auge del mimetismo en los ataques modernos

Así como De Hory reutilizó lienzos y pigmentos viejos para hacer que sus pinturas parecieran más auténticas, los atacantes emplean métodos similares en el ámbito digital, aprovechando herramientas y credenciales confiables para mezclar su actividad maliciosa. Y si bien las técnicas basadas en la imitación han sido durante mucho tiempo un elemento básico del manual del atacante, en los últimos años se han vuelto más sofisticadas. Los ataques Living-off-the-Land (LotL) y las herramientas de ataque mejoradas con IA han elevado el listón de la falsificación. Informe de amenazas globales 2026 de CrowdStrike afirma que el 81% de los ataques ahora están libres de malware y se basan en herramientas y técnicas legítimas, que es el sello distintivo de las tácticas de LotL. Detectar estas falsificaciones rápidamente no es sólo una opción: es una de las mejores posibilidades de interrumpir un ataque antes de que cause un daño real.

Una guía de campo para la falsificación de redes:

Actores agentes asistidos por IA

Autónomos o semiautónomos, generan identidades falsas, códigos e imitan comportamientos a escala.

de Hory contaba con una compleja red de apoyo para vender sus pinturas, en la que participaban marchantes de arte y otros representantes de muchos países y ciudades. Cuando algunos compradores potenciales empezaron a sospechar, empezó a vender sus obras bajo diversos seudónimos. Esto es similar a lo que está sucediendo ahora con el uso de agentes de IA económicos. Estos no sólo están acostumbrados a forjar identidades creíbles para realizar fraude, pero ahora se utilizan para producir explotar código para filtrar secretos y scripts para infectar puntos finales, formando la base de un ataque a mayor escala. Agentes sofisticados y de autoaprendizaje observan el comportamiento de la red y ajustan continuamente su propio tráfico, reflejando sus patrones para engañar las detecciones de anomalías. Cambian el tráfico C2 en ráfagas que coinciden con picos legítimos y manipulan sus señales lo suficiente para evitar destacarse. Y se están utilizando agentes legítimos como orquestadores de otras herramientas de explotación para automatizar y ampliar los ataques.

Impostores de la cadena de suministro y la nube

Componentes falsificados o comprometidos que se hacen pasar por software, actualizaciones o servicios en la nube confiables.

Los atacantes utilizan agentes de inteligencia artificial maliciosos para crear una capa de complejidad para las cadenas de suministro de software. Los agentes sustituyen software malicioso y disfrazan este código como otra actualización benigna, lo que hace que los orígenes del exploit y las causas fundamentales sean más difíciles de descubrir. Este tipo de exploits significa que los atacantes no necesitan engañar directamente a los defensores de la red o a los desarrolladores de software. esto es lo que Investigadores de Microsoft encontraron el gusano Shai Hulud v2. Los atacantes modificaron cientos de paquetes de software para proporcionar un ecosistema coordinado para recolectar credenciales de desarrollador y secretos de API, luego aumentaron su potencia propagándose a través de recursos compartidos de red internos confiables, todo mientras se hacían pasar por actualizaciones de software legítimas. Si bien los ataques a la cadena de suministro existen desde hace muchos años (piense en SolarWinds), los agentes de inteligencia artificial han hecho que su producción y distribución sean más rápidas.

El engaño basado en la nube también se ha acelerado. Durante años, los atacantes han utilizado páginas de inicio de sesión falsas y repositorios en la nube falsificados que imitan el diseño y la marca de servicios legítimos para engañar a los usuarios para que entreguen sus credenciales. Las herramientas impulsadas por IA tienen el potencial de intensificar la creación de estas falsificaciones convincentes, permitiendo a los atacantes generar sitios fraudulentos más rápidamente y a mayor escala.

Túneles encubiertos

Técnicas que ocultan el tráfico malicioso dentro de protocolos permitidos o canales cifrados

de Hory amplió su red utilizando galerías y otros representantes para enmascarar sus transacciones y vender sus falsificaciones. Los atacantes actuales hacen algo similar: ocultan sus conversaciones de red mediante túneles IP para ocultar la actividad maliciosa dentro del tráfico que parece legítimo. Otro mecanismo de encubrimiento utiliza solicitudes y respuestas intencionalmente no coincidentes, como solicitar datos web confidenciales desde un destino previamente desconocido para evadir la detección. Los atacantes también utilizan estos métodos para desactivar las protecciones de seguridad y luego permanecen inactivos dentro de una red corporativa durante meses, esperando el momento adecuado para atacar. A estos métodos se suman las tiendas de aplicaciones móviles, que han estado plagadas durante años de aplicaciones falsas que contienen malware, como este ejemplo más reciente de un herramienta de búsqueda visual que oculta un exploit de ejecución remota.

Infraestructura fraudulenta

Servidores, dominios o servicios controlados por atacantes diseñados para imitar infraestructura legítima.

De Hory evadió la detección moviéndose con frecuencia, de ciudad en ciudad, alrededor del mundo. Los ciberatacantes emplean una estrategia similar: ponen bajo su control servidores, dominios y servicios similares que se hacen pasar por una infraestructura confiable. Reciente investigación de microsoft muestra actores de amenazas que atraen a los usuarios con mensajes falsos de reuniones de Teams que condujeron a sitios de recolección de credenciales disfrazados de páginas de inicio de sesión legítimas. Conexiones falsas como esta pueden ser precursoras de una serie de movimientos para tomar el control de los recursos y datos de su red. Luego se pueden emplear servidores falsos para comprometer y extraer datos confidenciales, y luego aprovechar la información para lanzar una campaña de ransomware.

Finalmente, el phishing

Y la falsificación es el núcleo de cualquier campaña de phishing. Las campañas actuales utilizan todo tipo de falsificaciones, incluido el uso de direcciones de correo electrónico falsas que parecen ser parte de su dominio pero que son parte de ataques de homoglifos u homógrafos. Estos ataques pueden falsificar dominios legítimos con caracteres sustitutos similares para redirigir conversaciones bajo el control de un pirata informático o usarse como parte de campañas de phishing posteriores. De Hory estaría encantado, ya que se esforzó mucho en copiar las pinceladas, las opciones de color y los estilos de los maestros en sus falsificaciones.

Cómo NDR puede exponer las falsificaciones

Los paralelismos entre las falsificaciones de De Hory y los ciberataques modernos son sorprendentes. Ambos se basan en el mimetismo, el movimiento y la explotación de sistemas confiables. De Hory finalmente quedó expuesto cuando los expertos compararon múltiples obras y detectaron las huellas estilísticas que no podía ocultar. La detección y respuesta de red (NDR) puede detectar a los atacantes de la misma manera, al observar patrones de comportamiento y anomalías que delatan lo que realmente está sucediendo en la red.

Estas son algunas de las formas en que NDR ayuda a exponer actividades maliciosas ocultas a simple vista:

  • Detección de anomalías de comportamiento: Identificar desviaciones de las líneas de base de red establecidas, como tiempos de inicio de sesión inusuales, transferencias de datos atípicas o movimientos laterales inesperados que pueden indicar que un impostor está trabajando, incluso cuando las credenciales parecen legítimas.
  • Revelar inconsistencias de protocolo y metadatos: Detectar discrepancias que los atacantes no pueden ocultar fácilmente, como combinaciones extrañas de protocolos, tráfico a dominios homógrafos o recién registrados, o sesiones cifradas con detalles de certificados sospechosos.
  • Proporcionar contexto: Enriquecer el tráfico sin procesar con metadatos que expliquen el panorama más amplio, como dónde se originan las conexiones, cómo se comportan a lo largo del tiempo y si se ajustan a patrones normales, para que los analistas puedan separar rápidamente las amenazas reales del ruido, como este ejemplo, que muestra cómo un analista de SOC puede probar varias hipótesis para descubrir un ataque.

A medida que los atacantes se vuelven más sofisticados y aprovechan la IA para ampliar su engaño, los defensores necesitan herramientas que puedan ver a través del ruido. NDR, en colaboración con otros productos de seguridad, brinda a los SOC la visibilidad necesaria para detectar estas amenazas de manera temprana, antes de que causen daños reales.

Plataforma NDR abierta de Corelight permite a los SOC detectar amenazas emergentes, incluidas aquellas que aprovechan las técnicas de IA. Su enfoque de detección de múltiples capas incluye detecciones de comportamiento y anomalías que pueden identificar una variedad de actividades de red únicas e inusuales. A medida que los adversarios desarrollan nuevos métodos de ataque, los equipos de seguridad que implementan NDR pueden fortalecer el juego defensivo de su empresa. Visita corelight.com/elitedefense para aprender más.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El phishing de códigos de dispositivos afecta a más de 340 organizaciones de Microsoft 365 en cinco países a través del abuso de OAuth

Los investigadores de ciberseguridad están llamando la atención sobre una campaña activa de phishing de códigos de dispositivos dirigida a identidades de Microsoft 365 en más de 340 organizaciones en EE. UU., Canadá, Australia, Nueva Zelanda y Alemania.

La actividad, según Huntress, fue visto por primera vez el 19 de febrero de 2026, y desde entonces los casos posteriores han aparecido a un ritmo acelerado. En particular, la campaña aprovecha las redirecciones de Cloudflare Workers con sesiones capturadas redirigidas a una infraestructura alojada en una oferta de plataforma como servicio (PaaS) llamada Railway, convirtiéndola efectivamente en un motor de recolección de credenciales.

La construcción, las organizaciones sin fines de lucro, el sector inmobiliario, la manufactura, los servicios financieros, la atención médica, el sector legal y el gobierno son algunos de los sectores destacados a los que se dirige la campaña.

«Lo que también hace que esta campaña sea inusual no son sólo las técnicas de phishing del código del dispositivo involucradas, sino la variedad de técnicas observadas», dijo la compañía. «Las ofertas de construcción, la generación de códigos de páginas de destino, la suplantación de DocuSign, las notificaciones de correo de voz y el abuso de las páginas de Microsoft Forms están afectando al mismo grupo de víctimas a través de la misma infraestructura IP de Railway.com».

El phishing de código de dispositivo se refiere a una técnica que explota el Flujo de autorización de dispositivos OAuth para otorgar al atacante tokens de acceso persistentes, que luego pueden usarse para tomar el control de las cuentas de las víctimas. Lo importante de este método de ataque es que los tokens siguen siendo válidos incluso después de que se restablezca la contraseña de la cuenta.

Ciberseguridad

A un alto nivel, el ataque funciona de la siguiente manera –

  • El actor de amenazas solicita un código de dispositivo al proveedor de identidad (por ejemplo, Microsoft Entra ID) a través de la API de código de dispositivo legítimo.
  • El servicio responde con un código de dispositivo.
  • El actor de amenazas crea un correo electrónico persuasivo y lo envía a la víctima, instándola a visitar una página de inicio de sesión («microsoft[.]com/devicelogin») e ingrese el código del dispositivo.
  • Después de que la víctima ingresa el código proporcionado, junto con sus credenciales y el código de autenticación de dos factores (2FA), el servicio crea un token de acceso y un token de actualización para el usuario.

«Una vez que el usuario ha sido víctima del phishing, su autenticación genera un conjunto de tokens que ahora residen en el punto final de la API del token OAuth y se pueden recuperar proporcionando el código de dispositivo correcto», explicó Huntress. «El atacante, por supuesto, conoce el código del dispositivo porque fue generado por la solicitud cURL inicial a la API de inicio de sesión del código del dispositivo».

«Y aunque ese código es inútil por sí solo, una vez que se ha engañado a la víctima para que se autentique, los tokens resultantes ahora pertenecen a cualquiera que sepa qué código de dispositivo se utilizó en la solicitud original».

El uso de phishing de código de dispositivo fue observado por primera vez por Microsoft y Volexity en febrero de 2025, con oleadas posteriores documentadas por Amazon Threat Intelligence y Proofpoint. A estos ataques se les han atribuido múltiples grupos alineados con Rusia, identificados como Storm-2372, APT29, UTA0304, UTA0307 y UNK_AcademicFlare.

La técnica es insidiosa, sobre todo porque aprovecha la infraestructura legítima de Microsoft para realizar el flujo de autenticación del código del dispositivo, sin dar así a los usuarios motivos para sospechar que algo podría estar mal.

En la campaña detectada por Huntress, el abuso de autenticación se origina en un pequeño grupo de direcciones IP de Railway.com, y tres de ellas representan aproximadamente el 84% de los eventos observados.

  • 162.220.234[.]41
  • 162.220.234[.]66
  • 162.220.232[.]57
  • 162.220.232[.]99
  • 162.220.232[.]235

El punto de partida del ataque es un correo electrónico de phishing que envuelve URL maliciosas dentro de archivos legítimos. servicios de redireccionamiento de proveedores de seguridad de Cisco, Trend Micro y Mimecast para evitar los filtros de spam y activar una cadena de redireccionamiento de múltiples saltos que presenta una combinación de sitios comprometidos, Cloudflare Workers y Vercel como intermediarios antes de llevar a la víctima al destino final.

«Los sitios de aterrizaje observados solicitan a la víctima que proceda al punto final de autenticación del código del dispositivo legítimo de Microsoft e ingrese un código proporcionado para leer algunos archivos», dijo Huntress. «El código se representa directamente en la página cuando llega la víctima».

«Esta es una iteración interesante de la táctica, ya que, normalmente, el adversario debe producir y luego proporcionar el código a la víctima. Al representar el código directamente en la página, probablemente mediante alguna automatización de generación de código, la víctima recibe inmediatamente el código y el pretexto para el ataque».

La página de inicio también incluye un mensaje «Continuar con Microsoft» que, al hacer clic, muestra una ventana emergente que muestra el punto final de autenticación legítimo de Microsoft («microsoft[.]com/devicelogin»).

Ciberseguridad

Casi todos los sitios de phishing de códigos de dispositivos se han alojado en trabajadores de Cloudflare.[.]ejemplo de desarrollo, que ilustra cómo los actores de amenazas están utilizando como arma la confianza asociada con el servicio en entornos empresariales para eludir los filtros de contenido web. Para combatir la amenaza, se recomienda a los usuarios escanear los registros de inicio de sesión para buscar inicios de sesión de IP ferroviaria, revocar todos los tokens de actualización para los usuarios afectados y bloquear los intentos de autenticación desde la infraestructura ferroviaria si es posible.

Desde entonces, Huntress ha atribuido el ataque a Railway a una nueva plataforma de phishing como servicio (PhaaS) conocida como EvilTokens, que hizo su debut el mes pasado en Telegram. Además de las herramientas publicitarias para enviar correos electrónicos de phishing y evitar los filtros de spam, el panel de EvilTokens proporciona a los clientes enlaces de redireccionamiento abiertos a dominios vulnerables para ocultar los enlaces de phishing.

«Además del rápido crecimiento en la funcionalidad de la herramienta, el equipo de EvilTokens ha creado un equipo de soporte completo 24 horas al día, 7 días a la semana y un canal de comentarios de soporte», dijo la compañía. «También tienen comentarios de los clientes».

La divulgación se produce cuando la Unidad 42 de Palo Alto Networks también prevenido de una campaña similar de phishing de código de dispositivo, destacando el uso por parte del ataque de técnicas anti-bot y anti-análisis para pasar desapercibidas, mientras filtra cookies del navegador al actor de la amenaza al cargar la página. La primera observación de la campaña se remonta al 18 de febrero de 2026.

La página de phishing «deshabilita la funcionalidad de hacer clic con el botón derecho, la selección de texto y las operaciones de arrastre», dijo la compañía, y agregó que «bloquea los atajos de teclado para las herramientas de desarrollo (F12, Ctrl+Shift+I/C/J) y la visualización de fuentes (Ctrl+U)» y «detecta herramientas de desarrollo activas mediante la utilización de una heurística del tamaño de la ventana, que posteriormente inicia un bucle de depuración infinito».

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El malware GlassWorm utiliza Solana Dead Drops para entregar RAT y robar datos criptográficos y del navegador – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han señalado una nueva evolución de la campaña GlassWorm que ofrece un marco de múltiples etapas capaz de robar datos integrales e instalar un troyano de acceso remoto (RAT), que implementa una extensión de Google Chrome para robar información haciéndose pasar por una versión fuera de línea de Google Docs.

«Registra las pulsaciones de teclas, descarga cookies y tokens de sesión, realiza capturas de pantalla y recibe comandos de un servidor C2 oculto en una nota de la cadena de bloques Solana», dijo el investigador de seguridad de Aikido Ilyas Makari. dicho en un informe publicado la semana pasada.

GlassWorm es el apodo asignado a una campaña persistente que obtiene un punto de apoyo inicial a través de paquetes maliciosos publicados en npm, PyPI, GitHub y el mercado Open VSX. Además, se sabe que los operadores comprometen las cuentas de los mantenedores del proyecto para enviar actualizaciones envenenadas.

Los ataques son lo suficientemente cuidadosos como para evitar infectar sistemas con una configuración regional rusa y utilizan transacciones de Solana como un sistema de resolución muerta para recuperar el servidor de comando y control (C2) («45.32.150[.]251») y descargar cargas útiles específicas del sistema operativo.

La carga útil de la etapa dos es un marco de robo de datos con capacidades de recolección de credenciales, exfiltración de billeteras de criptomonedas y creación de perfiles del sistema. Los datos recopilados se comprimen en un archivo ZIP y se extraen a un servidor externo («217.69.3[.]152/pared»). También incorpora funcionalidad para recuperar y lanzar la carga útil final.

Una vez que se transmiten los datos, la cadena de ataque implica recuperar dos componentes adicionales: un binario .NET diseñado para llevar a cabo phishing de billetera de hardware y un RAT JavaScript basado en Websocket para desviar datos del navegador web y ejecutar código arbitrario. La carga útil RAT se obtiene de «45.32.150[.]251» mediante el uso de una URL de evento pública de Google Calendar como solucionador de caídas muertas.

Ciberseguridad

El binario .NET aprovecha la infraestructura del Instrumental de administración de Windows (WMI) para detectar conexiones de dispositivos USB y muestra una ventana de phishing cuando se conecta una billetera de hardware Ledger o Trezor.

«La interfaz de usuario de Ledger muestra un error de configuración falso y presenta 24 campos de entrada de frases de recuperación numerados», señaló Makari. «La interfaz de usuario de Trezor muestra un mensaje falso de ‘Error en la validación del firmware, iniciando reinicio de emergencia’ con el mismo diseño de entrada de 24 palabras. Ambas ventanas incluyen un botón ‘RESTAURAR WALLET’».

El malware no sólo elimina cualquier proceso real de Ledger Live que se esté ejecutando en el host de Windows, sino que también vuelve a mostrar la ventana de phishing si la víctima la cierra. El objetivo final del ataque es capturar la frase de recuperación de la billetera y transmitirla a la dirección IP «45.150.34[.]158.»

La RAT, por otro lado, utiliza una tabla hash distribuida (DHT) para recuperar los detalles de C2. En caso de que el mecanismo no devuelva ningún valor, el malware cambia al punto muerto basado en Solana. Luego, la RAT establece comunicación con el servidor para ejecutar varios comandos en el sistema comprometido:

  • start_hvnc / stop_hvnc, para implementar un módulo de Computación de red virtual oculta (HVNC) para acceso a escritorio remoto.
  • start_socks / stop_socks, para iniciar un módulo WebRTC y ejecutarlo como proxy SOCKS.
  • reget_log, para robar datos de navegadores web, como Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Vivaldi y Mozilla Firefox. El componente está equipado para eludir las protecciones de cifrado vinculado a aplicaciones (ABE) de Chrome.
  • get_system_info, para enviar información del sistema.
  • comando, para ejecutar JavaScript proporcionado por el atacante a través de eval().

La RAT también instala a la fuerza una extensión de Google Chrome llamada Google Docs Offline en sistemas Windows y macOS, que luego se conecta a un servidor C2 y recibe comandos emitidos por el operador, lo que permite recopilar cookies, almacenamiento local y el modelo de objetos de documento completo (DOMINGO) árbol de la pestaña activa, marcadores, capturas de pantalla, pulsaciones de teclas, contenido del portapapeles, hasta 5000 entradas del historial del navegador y la lista de extensiones instaladas.

«La extensión también realiza vigilancia de sesión específica. Extrae las reglas del sitio monitoreado de /api/get-url-for-watch y se envía con Bybit (.bybit.com) preconfigurado como objetivo, vigilando las cookies de token seguro y de identificación del dispositivo», dijo Aikido. «Al ser detectado, activa un webhook detectado por autenticación a /api/webhook/auth-detected que contiene el material de la cookie y los metadatos de la página. El C2 también puede proporcionar reglas de redireccionamiento que fuerzan las pestañas activas a URL controladas por el atacante».

El descubrimiento coincide con otro cambio en las tácticas de GlassWorm, con los atacantes publicando paquetes npm haciéndose pasar por el servidor WaterCrawl Model Context Protocol (MCP) («@iflow-mcp/watercrawl-watercrawl-mcp) para distribuir cargas útiles maliciosas.

Ciberseguridad

«Este es el primer paso confirmado de GlassWorm hacia el ecosistema MCP», dijo el investigador de seguridad de Koi, Lotan Sery. «Y dado lo rápido que está creciendo el desarrollo asistido por IA, y cuánta confianza se otorga a los servidores MCP por diseño, este no será el último».

Se recomienda a los desarrolladores que tengan cuidado al instalar extensiones Open VSX, paquetes npm y servidores MCP. También se recomienda verificar los nombres de los editores, los historiales de paquetes y evitar confiar ciegamente en los recuentos de descargas. La empresa polaca de ciberseguridad AFINE ha publicado una herramienta Python de código abierto llamada cazador de gusanos de cristal para escanear los sistemas de los desarrolladores en busca de cargas útiles asociadas con la campaña.

«El cazador de gusanos de vidrio no realiza ninguna solicitud de red durante el escaneo», dijeron los investigadores Paweł Woyke y Sławomir Zakrzewski. «Sin telemetría. Sin llamadas telefónicas a casa. Sin verificaciones de actualizaciones automáticas. Solo lee archivos locales. La actualización de Glassworm-hunter es el único comando que toca la red. Obtiene la última versión Base de datos de IoC de nuestro GitHub y lo guarda localmente.»

TeamPCP Backdoors LiteLLM Versiones 1.82.7–1.82.8 Probablemente a través del compromiso Trivy CI/CD – CYBERDEFENSA.MX

TeamPCP, el actor de amenazas detrás de los recientes compromisos de Trivy y KICS, ahora ha comprometido un popular paquete de Python llamado litelmoimpulsando dos versiones maliciosas que contienen un recolector de credenciales, un conjunto de herramientas de movimiento lateral de Kubernetes y una puerta trasera persistente.

Múltiples proveedores de seguridad, incluidos Laboratorios Endor y JFrogreveló que las versiones 1.82.7 y 1.82.8 de Litellm eran publicado el 24 de marzo de 2026, probablemente debido a la uso del paquete de Trivy en su flujo de trabajo CI/CD. Desde entonces, ambas versiones con puerta trasera se han eliminado de PyPI.

«La carga útil es un ataque de tres etapas: un recolector de credenciales que barre claves SSH, credenciales de nube, secretos de Kubernetes, billeteras de criptomonedas y archivos .env; un conjunto de herramientas de movimiento lateral de Kubernetes que implementa pods privilegiados en cada nodo; y una puerta trasera persistente systemd (sysmon.service) que sondea ‘checkmarx[.]zona/sin procesar’ para binarios adicionales», dijo el investigador de Endor Labs, Kiran Raj.

Ciberseguridad

Como se observó en casos anteriores, los datos recopilados se extraen como un archivo cifrado («tpcp.tar.gz») a un dominio de comando y control llamado «models.litellm».[.]nube» a través de una solicitud HTTPS POST.

En el caso de 1.82.7, el código malicioso está incrustado en el archivo «litellm/proxy/proxy_server.py», y la inyección se realiza durante o después del proceso de creación de la rueda. El código está diseñado para ejecutarse en el momento de la importación del módulo, de modo que cualquier proceso que importe «litellm.proxy.proxy_server» active la carga útil sin requerir ninguna interacción del usuario.

La siguiente iteración del paquete agrega un «vector más agresivo» al incorporar un «litellm_init.pth» malicioso en la raíz de la rueda, lo que hace que la lógica se ejecute automáticamente en cada inicio de proceso Python en el entorno, no solo cuando se importa litellm.

Otro aspecto que hace que 1.82.8 sea más peligroso es el hecho de que el iniciador .pth genera un proceso secundario de Python a través de subproceso.Popenque permite que la carga útil se ejecute en segundo plano.

«Los archivos Python .pth colocados en los paquetes del sitio son procesados ​​automáticamente por site.py al iniciar el intérprete», dijo Endor Labs. «El archivo contiene una sola línea que importa un subproceso e inicia un proceso Python independiente para decodificar y ejecutar la misma carga útil Base64».

La carga útil se decodifica en un orquestador que descomprime un recolector de credenciales y un cuentagotas de persistencia. El recolector también aprovecha el token de la cuenta de servicio de Kubernetes (si está presente) para enumerar todos los nodos del clúster e implementar un pod privilegiado en cada uno de ellos. La vaina entonces chroots en el sistema de archivos del host e instala el cuentagotas de persistencia como un servicio de usuario systemd en cada nodo.

El servicio systemd está configurado para iniciar un script de Python («~/.config/sysmon/sysmon.py»), el mismo nombre utilizado en el compromiso Trivy, que llega a «checkmarx[.]zona/raw» cada 50 minutos para obtener una URL que apunte a la carga útil de la siguiente etapa. Si la URL contiene youtube[.]com, el script aborta la ejecución, un patrón de interrupción común a todos los incidentes observados hasta ahora.

«Es casi seguro que esta campaña no ha terminado», dijo Endor Labs. «TeamPCP ha demostrado un patrón consistente: cada entorno comprometido genera credenciales que desbloquean el siguiente objetivo. El giro de CI/CD (ejecutores de GitHub Actions) a producción (paquetes PyPI que se ejecutan en clústeres de Kubernetes) es una escalada deliberada».

Con el último desarrollo, TeamPCP ha emprendido una incesante campaña de ataque a la cadena de suministro que ha generado cinco ecosistemas, incluidos GitHub Actions, Docker Hub, npm, Open VSX y PyPI, para expandir su huella de objetivos y poner cada vez más sistemas bajo su control.

«TeamPCP está intensificando una campaña coordinada dirigida a herramientas de seguridad e infraestructura de desarrollo de código abierto, y ahora se está atribuyendo abiertamente el mérito de múltiples ataques posteriores en todos los ecosistemas», Socket dicho. «Esta es una operación sostenida que apunta a puntos de alto apalancamiento en la cadena de suministro de software».

en un mensaje al corriente En su canal de Telegram, TeamPCP dijo: «Estas empresas fueron creadas para proteger sus cadenas de suministro, pero ni siquiera pueden proteger las suyas propias, el estado de la investigación de seguridad moderna es una broma, como resultado, estaremos por mucho tiempo robando terrabytes». [sic] de secretos comerciales con nuestros nuevos socios».

«El efecto bola de nieve de esto será enorme, ya nos estamos asociando con otros equipos para perpetuar el caos, muchas de sus herramientas de seguridad favoritas y proyectos de código abierto serán atacados en los próximos meses, así que estén atentos», dijo el actor de amenazas. agregado.

Ciberseguridad

Se recomienda a los usuarios que realicen las siguientes acciones para contener la amenaza:

  • Audite todos los entornos para las versiones 1.82.7 o 1.82.8 de Litellm y, si los encuentra, vuelva a una versión limpia.
  • Aislar los huéspedes afectados
  • Verifique la presencia de pods no autorizados en los clústeres de Kubernetes
  • Revise los registros de red para ver el tráfico de salida a «models.litellm[.]nube» y «checkmarx[.]zona»
  • Eliminar los mecanismos de persistencia.
  • Audite las canalizaciones de CI/CD para detectar el uso de herramientas como Trivy y KICS durante las ventanas de compromiso.
  • Revocar y rotar todas las credenciales expuestas

«La cadena de suministro de código abierto se está derrumbando sobre sí misma», dijo Gal Nagli, jefe de exposición a amenazas en Wiz, propiedad de Google. dicho en una publicación en X. «Trivy se ve comprometido → LiteLLM se ve comprometido → las credenciales de decenas de miles de entornos terminan en manos de atacantes → y esas credenciales conducen al siguiente compromiso. Estamos atrapados en un bucle».

Los piratas informáticos norcoreanos abusan de las tareas de ejecución automática del código VS para implementar el malware StoatWaffle

Los actores de amenazas norcoreanos detrás de la campaña Contagious Interview, también rastreada como WaterPlum, han sido atribuidos a una familia de malware rastreada como ArmiñoWaffle que se distribuye a través de proyectos maliciosos de Microsoft Visual Studio Code (VS Code).

El uso de VS Code «tasks.json» para distribuir malware es una táctica relativamente nueva adoptada por el actor de amenazas desde diciembre de 2025, y los ataques aprovechan la opción «runOn: folderOpen» para activar automáticamente su ejecución cada vez que se abre cualquier archivo en la carpeta del proyecto en VS Code.

«Esta tarea está configurada para que descargue datos de una aplicación web en Vercel independientemente del sistema operativo que se ejecute. [operating system]»Seguridad NTT dicho en un informe publicado la semana pasada. «Aunque en este artículo asumimos que el sistema operativo que lo ejecuta es Windows, los comportamientos esenciales son los mismos para cualquier sistema operativo».

La carga útil descargada primero verifica si Node.js está instalado en el entorno de ejecución. Si no está, el malware descarga Node.js del sitio web oficial y lo instala. Posteriormente, procede a iniciar un descargador, que sondea periódicamente un servidor externo para buscar un descargador de la siguiente etapa que muestra un comportamiento idéntico al comunicarse con otro punto final en el mismo servidor y ejecutar la respuesta recibida como código Node.js.

Ciberseguridad

Se ha descubierto que StoatWaffle ofrece dos módulos diferentes:

  • Un ladrón que captura credenciales y datos de extensiones almacenados en navegadores web (navegadores basados ​​en Chromium y Mozilla Firefox) y los carga en un servidor de comando y control (C2). Si el sistema comprometido se ejecuta en macOS, también roba la base de datos de iCloud Keychain.
  • Un troyano de acceso remoto (RAT) que se comunica con el servidor C2 para buscar y ejecutar comandos en el host infectado. Los comandos permiten que el malware cambie el directorio de trabajo actual, enumere archivos y directorios, ejecute código Node.js, cargue archivos, busque recursivamente en el directorio dado y enumere o cargue archivos que coincidan con una determinada palabra clave, ejecute comandos de shell y finalice.

«StoatWaffle es un malware modular implementado por Node.js y tiene módulos Stealer y RAT», dijo el proveedor de seguridad japonés. «WaterPlum desarrolla continuamente nuevo malware y actualiza los existentes».

El desarrollo coincide con varias campañas montadas por el actor de amenazas dirigidas al ecosistema de código abierto:

  • un conjunto de paquetes npm maliciosos que distribuyen el malware PylangGhost, lo que marca la primera vez que el malware se propaga a través de paquetes npm.
  • Una campaña conocida como PolinRider tiene implantado una carga útil maliciosa de JavaScript ofuscada en cientos de repositorios públicos de GitHub que culmina con la implementación de una nueva versión de BeaverTail, un conocido malware ladrón y descargador atribuido a Contagious Interview.
  • Entre los compromisos están cuatro repositorios perteneciente a la organización Neutralinojs GitHub. Se dice que el ataque comprometió la cuenta de GitHub de un colaborador de neutralinojs desde hace mucho tiempo con acceso de escritura a nivel de organización para forzar el código JavaScript que recupera cargas útiles cifradas en transacciones de Tron, Aptos y Binance Smart Chain (BSC) para descargar y ejecutar BeaverTail. Se cree que las víctimas fueron infectadas a través de una extensión maliciosa de VS Code o un paquete npm.

Microsoft, en un análisis de Contagious Interview de este mes, dijo que los actores de amenazas logran acceso inicial a los sistemas de los desarrolladores a través de «procesos de reclutamiento organizados de manera convincente» que reflejan entrevistas técnicas legítimas, y en última instancia persuaden a las víctimas para que ejecuten comandos o paquetes maliciosos alojados en GitHub, GitLab o Bitbucket como parte de la evaluación.

En algunos casos, los objetivos se abordan a través de LinkedIn. Sin embargo, las personas elegidas para este ataque de ingeniería social no son desarrolladores junior, sino fundadores, CTO e ingenieros senior en el sector de criptomonedas o Web3, quienes probablemente tengan un acceso elevado a la infraestructura tecnológica y a las billeteras de criptomonedas de la empresa. Un incidente reciente involucrado Los atacantes atacaron sin éxito al fundador de AllSecure.io a través de una entrevista de trabajo falsa.

Algunas de las familias de malware clave implementadas como parte de estas cadenas de ataque incluyen OtterCookie (una puerta trasera capaz de robar datos en gran escala), InvisibleFerret (una puerta trasera basada en Python) y FlexibleFerret (una puerta trasera modular implementada tanto en Go como en Python). Si bien se sabe que InvisibleFerret generalmente se entrega a través de BeaverTail, se ha descubierto que intrusiones recientes distribuyen el malware como una carga útil de seguimiento, después de aprovechar el acceso inicial obtenido a través de OtterCookie.

Vale la pena mencionar aquí que FlexibleFerret también se conoce como WeaselStore. Sus variantes Go y Python reciben los nombres de GolangGhost y PylangGhost, respectivamente.

En una señal de que los actores de amenazas están refinando activamente su oficio, las mutaciones más recientes de los proyectos de VS Code han evitado los dominios basados ​​en Vercel para que los scripts alojados en GitHub Gist descarguen y ejecuten cargas útiles de la siguiente etapa que, en última instancia, conducen a la implementación de FlexibleFerret. Estos proyectos de VS Code se organizan en GitHub.

«Al incorporar la entrega de malware dirigido directamente en herramientas de entrevistas, ejercicios de codificación y flujos de trabajo de evaluación en los que los desarrolladores confían inherentemente, los actores de amenazas explotan la confianza que los solicitantes de empleo depositan en el proceso de contratación durante períodos de alta motivación y presión de tiempo, lo que reduce la sospecha y la resistencia», dijo el gigante tecnológico.

En respuesta al abuso continuo de VS Code Tasks, Microsoft ha incluido una mitigación en la actualización de enero de 2026 (versión 1.109) que introduce una nueva configuración «task.allowAutomaticTasks», que de forma predeterminada está «desactivada» para mejorar la seguridad y evitar la ejecución no deseada de tareas definidas en «tasks.json» al abrir un espacio de trabajo.

«La actualización también evita que la configuración se defina a nivel del espacio de trabajo, por lo que los repositorios maliciosos con su propio archivo .vscode/settings.json no deberían poder anular la configuración del usuario (global)», Resumen de Seguridad dicho.

«Esta versión y la reciente de febrero de 2026 (versión 1.110) también introduce un mensaje secundario que advierte al usuario cuando se detecta una tarea de ejecución automática en un espacio de trabajo recién abierto. Esto actúa como protección adicional después de que un usuario acepta el mensaje de Workspace Trust».

En los últimos meses, los actores de amenazas norcoreanos también han estado participando en una campaña coordinada de malware dirigida a profesionales de las criptomonedas a través de ingeniería social de LinkedIn, empresas de capital de riesgo falsas y enlaces de videoconferencias fraudulentos. Los recursos compartidos de actividad se superponen con los grupos rastreados como GhostCall y UNC1069.

«La cadena de ataque culmina en una página CAPTCHA falsa estilo ClickFix que engaña a las víctimas para que ejecuten comandos inyectados en el portapapeles en su Terminal», Moonlock Lab de MacPaw. dicho. «La campaña es multiplataforma por diseño y ofrece cargas útiles personalizadas tanto para macOS como para Windows».

Ciberseguridad

Los hallazgos se producen cuando el Departamento de Justicia de EE. UU. (DoJ) anunciado la sentencia de tres hombres, Audricus Phagnasay, de 25 años, Jason Salazar, de 30, y Alexander Paul Travis, de 35, por su papel en la promoción del plan fraudulento de trabajadores de tecnología de la información (TI) de Corea del Norte, en violación de las sanciones internacionales. Los tres individuos se declararon culpables previamente en noviembre de 2025.

Phagnasay y Salazar fueron sentenciados a tres años de libertad condicional y una multa de 2.000 dólares. También se les ordenó renunciar a las ganancias ilícitas obtenidas al participar en la conspiración de fraude electrónico. Travis fue sentenciado a un año de prisión y se le ordenó perder 193.265 dólares, la cantidad ganada por los norcoreanos al usar su identidad.

«Estos hombres prácticamente dieron las llaves del reino en línea a probables trabajadores norcoreanos de tecnología en el extranjero que buscaban recaudar ingresos ilícitos para el gobierno de Corea del Norte, todo a cambio de lo que les parecía dinero fácil», dijo en un comunicado Margaret Heap, fiscal estadounidense para el Distrito Sur de Georgia.

La semana pasada, Flare e IBM X-Force publicaron una descripción detallada del trabajador de TI operación y su estructura internaal tiempo que destaca cómo los trabajadores de TI asisten a prestigiosas universidades en Corea del Norte y pasan por un riguroso proceso de entrevistas antes de unirse al plan.

Son «considerados miembros de élite de la sociedad norcoreana y se han convertido en una parte indispensable de los objetivos estratégicos generales del gobierno norcoreano», señalaron las empresas. «Estos objetivos incluyen, entre otros, generación de ingresos, actividad laboral remota, robo de información corporativa y patentada, extorsión y apoyo a otros grupos norcoreanos».