Funcionarios estatales y expertos electorales cuestionan la incautación de papeletas por parte del sheriff de California

Un sheriff del condado de California y contendiente republicano para la carrera por la gobernación del estado confiscó 650.000 boletas físicas del condado de Riverside, diciendo que eran parte de una investigación sobre fraude electoral vinculado a guerras de redistribución de distritos.

Los funcionarios estatales y los expertos en seguridad electoral dicen que las acusaciones subyacentes son falsas y que las autoridades locales no tienen la autoridad para investigar o validar unilateralmente los resultados electorales.

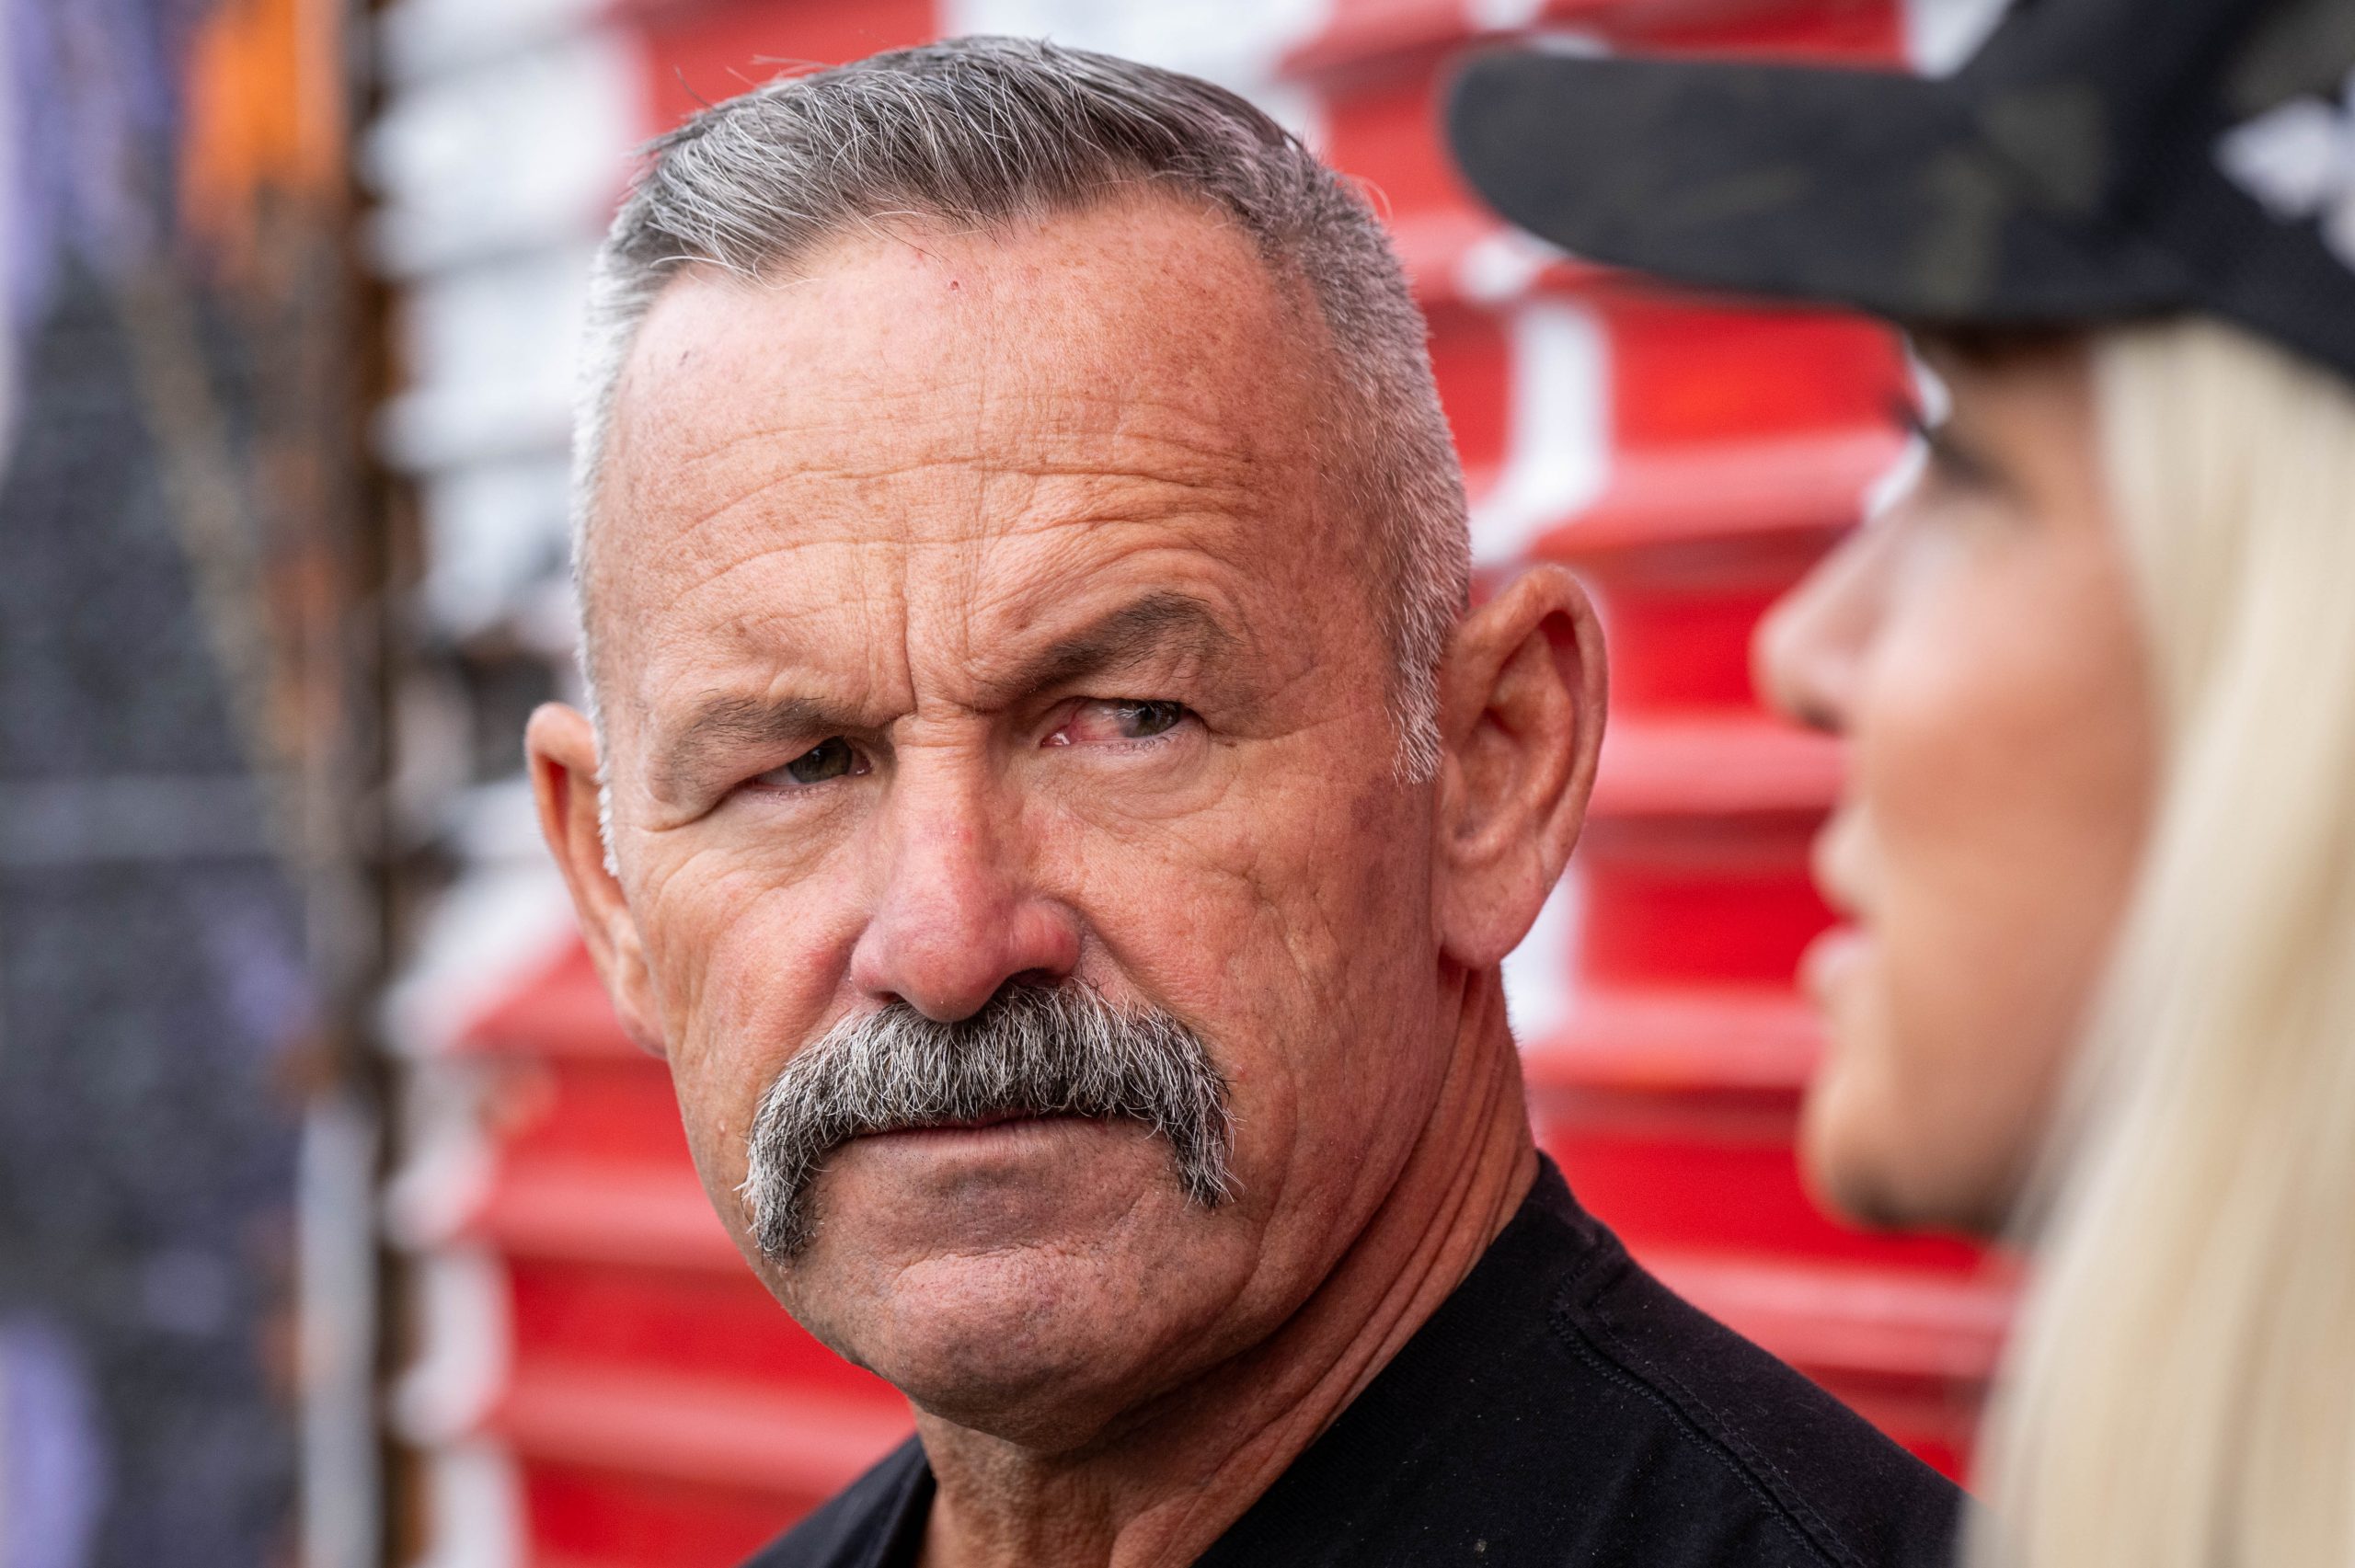
El sheriff del condado de Riverside, Chad Bianco, dijo en una conferencia de prensa el viernes que tenía la intención de realizar un recuento manual de las papeletas, que estaban vinculadas a las elecciones de noviembre pasado, y “comparar ese resultado con el total de votos registrados”.

En un 6 de marzo cartael Fiscal General de California, Rob Bonta, ordenó a Bianco que pausara la investigación hasta que el estado pudiera revisar “las bases fácticas y legales” de la investigación y la incautación.

Con base en una revisión inicial de las órdenes y declaraciones juradas del caso, Bonta escribió que su “oficina tiene serias preocupaciones en cuanto a si existía causa probable para respaldar la emisión de las órdenes y si su oficina presentó al magistrado todas las pruebas disponibles según lo exige la ley”.

Si bien la carta de Bonta no describe el contenido subyacente de las órdenes de registro, señala una presentación pública realizada por un residente en una reunión del Registro de Votantes del Condado de Riverside el 10 de febrero que «aborda la supuesta discrepancia de votos que parece ser la base de su investigación».

En que reuniónun individuo que se identificó como “Errol” y llevaba una gorra de “Trump 2028” alegó que el consejo había participado en fraude electoral local, estatal y federal.

En varios momentos, el individuo dijo que confió en Google para obtener información sobre personas y empresas a las que acusaba de recibir pagos indebidos. En otro momento, afirmó que el auditor del condado de Riverside no revelaría el propósito detrás de miles de páginas de pagos del condado, antes de decir «no van a recibir los archivos, yo los guardé».

«Tenemos muchos problemas, muchachos. Han cometido un fraude grave aquí, desde siempre», alegó el individuo, añadiendo que esperaba que los miembros del consejo fueran encarcelados.

Bonta acusó a Bianco de “violar flagrantemente mis directivas” según la Constitución del Estado de California y amenazó con emprender acciones judiciales si procedía con la investigación y el recuento manual.

La ley de Bianco, que ocupa el tercer lugar en las primarias abiertas del estado para gobernador este mes, según un Encuesta de Emerson College – es la segunda incautación de boletas de este tipo que se lleva a cabo en este ciclo electoral, luego de la redada del FBI en el condado de Fulton, la oficina electoral de Georgia.

Gowri Ramachandran, director de elecciones y seguridad del Centro Brennan para la Justicia, dijo a CyberScoop que las elecciones supuestamente están siendo investigadas. no fue una carrera reñida. Además, como prácticamente cualquier otra elección, los candidatos o partidos tienen oportunidades de impugnar las irregularidades o los resultados, incluidos los recuentos automáticos o los recuentos pagados por los candidatos o las campañas, junto con los tribunales estatales que regularmente juzgan cuestiones sobre los resultados electorales.

«Es importante que la gente sepa que ninguno de esos procesos involucra a alguien que entra y toma las boletas al azar», dijo, y agregó: «Me preocupa qué podría hacer para interferir si esto sucede más cerca de una elección real».

Ramachandran dijo que al confiscar las papeletas físicas, a las que llamó “el estándar de oro” que utilizamos para determinar la verdad básica sobre la intención de los votantes, Bianco estaba alterando la cadena de custodia, que es uno de los procesos clave diseñados para dar a los votantes confianza en sus elecciones.

“Debería ser un listón muy alto, no simplemente: 'Sospecho, quiero hacer una expedición de pesca'”, dijo. “No es suficiente tener a alguien que no tiene experiencia en contar boletas o mantenerlas seguras. [to] simplemente entra y toma todas esas cosas”.

La sugerencia de Bonta de que Bianco no informó materialmente a los tribunales se hace eco de lo que alegaron los funcionarios del condado de Fulton en su propia demanda, que acusaron al FBI de presentar al juez una “narrativa flagrantemente engañosa” que omitía pruebas clave, socavando la base del gobierno para investigar las papeletas de 2020.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área de interés incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Microsoft advierte que el phishing del IRS afecta a 29.000 usuarios e implementa malware RMM – CYBERDEFENSA.MX

Microsoft ha advertido sobre nuevas campañas que están aprovechando la próxima temporada de impuestos en EE.UU. para recolectar credenciales y distribuir malware.

Las campañas de correo electrónico aprovechan la urgencia y la urgencia de los correos electrónicos para enviar mensajes de phishing disfrazados de avisos de reembolso, formularios de nómina, recordatorios de presentación y solicitudes de profesionales de impuestos para engañar a los destinatarios para que abran archivos adjuntos maliciosos, escaneen códigos QR o interactúen con enlaces sospechosos.

«Muchas campañas se dirigen a personas para el robo de datos personales y financieros, pero otras se dirigen específicamente a contadores y otros profesionales que manejan documentos confidenciales, tienen acceso a datos financieros y están acostumbrados a recibir correos electrónicos relacionados con impuestos durante este período», dijeron los equipos de Microsoft Threat Intelligence y Microsoft Defender Security Research. dicho en un informe publicado la semana pasada.

Si bien algunos de estos esfuerzos dirigen a los usuarios a páginas incompletas diseñadas a través de plataformas de phishing como servicio (PhaaS), otros resultan en la implementación de herramientas legítimas de administración y monitoreo remoto (RMM), como ConnectWise ScreenConnect, Datto y SimpleHelp, que permiten a los atacantes obtener acceso persistente a los dispositivos comprometidos.

Ciberseguridad

Los detalles de algunas de las campañas se encuentran a continuación:

  • Uso de señuelos de contadores públicos certificados (CPA) para entregar páginas de phishing asociadas con el kit Energy365 PhaaS para capturar el correo electrónico y la contraseña de las víctimas. Se estima que el kit de phishing Energy365 envía cientos de miles de correos electrónicos maliciosos diariamente.
  • Uso de códigos QR y señuelos W2 para dirigirse a aproximadamente 100 organizaciones, principalmente en las industrias de fabricación, venta minorista y atención médica ubicadas en los EE. UU., para dirigir a los usuarios a páginas de phishing que imitan las páginas de inicio de sesión de Microsoft 365 y creadas utilizando la plataforma PhaaS SneakyLog (también conocida como Kratos) para desviar sus credenciales y códigos de autenticación de dos factores (2FA).
  • Usar dominios con temas fiscales para su uso en campañas de phishing que engañan a los usuarios para que hagan clic en enlaces falsos con el pretexto de acceder a formularios de impuestos actualizados, solo para distribuir ScreenConnect.
  • Hacerse pasar por el Servicio de Impuestos Internos (IRS) con un señuelo de criptomonedas dirigido específicamente al sector de la educación superior en los EE. UU., indicando a los destinatarios que descargaran un «Formulario de impuestos sobre criptomonedas 1099» accediendo a un dominio malicioso («irs-doc[.]com» o «gov-irs216[.]net») para entregar ScreenConnect o SimpleHelp.
  • Dirigido a contadores y organizaciones relacionadas, solicitando ayuda para declarar sus impuestos mediante el envío de un enlace malicioso que conduce a la instalación de Datto.

Microsoft dijo que también observó una campaña de phishing a gran escala el 10 de febrero de 2026, en la que más de 29.000 usuarios de 10.000 organizaciones se vieron afectados. Alrededor del 95% de los objetivos estaban ubicados en EE.UU., abarcando industrias como servicios financieros (19%), tecnología y software (18%) y comercio minorista y bienes de consumo (15%).

«Los correos electrónicos se hacían pasar por el IRS, alegando que se habían presentado declaraciones de impuestos potencialmente irregulares con el Número de identificación de presentación electrónica (EFIN) del destinatario. Los destinatarios recibieron instrucciones de revisar estas declaraciones descargando un ‘Visor de transcripciones del IRS’ supuestamente legítimo», dijo el gigante tecnológico.

Los correos electrónicos, que se enviaron a través de Amazon Simple Email Service (SES), contenían un botón «Descargar IRS Transcript View 5.1» que, al hacer clic, redirigía a los usuarios a smartvault.[.]im, un dominio que se hace pasar por SmartVault, una conocida plataforma de gestión e intercambio de documentos.

El sitio de phishing confió en Cloudflare para mantener a raya a los bots y los escáneres automatizados, garantizando así que solo los usuarios humanos reciban la carga útil principal: un ScreenConnect empaquetado maliciosamente que otorga a los atacantes acceso remoto a sus sistemas y facilita el robo de datos, la recolección de credenciales y otras actividades posteriores a la explotación.

Para mantenerse a salvo de estos ataques, se recomienda a las organizaciones que apliquen 2FA a todos los usuarios, implementen políticas de acceso condicional, monitoreen y escaneen los correos electrónicos entrantes y los sitios web visitados, y eviten que los usuarios accedan a dominios maliciosos.

El desarrollo coincide con el descubrimiento de varias campañas que arrojan malware de acceso remoto o realizan robo de datos.

  • Usando páginas falsas de Google Meet y Zoom para atraer a los usuarios a videollamadas fraudulentas que, en última instancia, entregar software de acceso remoto como Teramind, una plataforma legítima de seguimiento de empleados, mediante una actualización de software falsa.
  • Usando un sitio web fraudulento que aprovecha la marca Avast para engañar a los usuarios de habla francesa para que entreguen los datos completos de su tarjeta de crédito como parte de una estafa de reembolso.
  • Usando un sitio web mal escrito haciéndose pasar por el portal oficial de descarga de Telegram («telegrgam[.]com») para distribuir instaladores troyanizados que, además de eliminar un instalador legítimo de Telegram, ejecutan una DLL responsable de lanzar una carga útil en la memoria. Luego, el malware inicia la comunicación con su infraestructura de comando y control para recibir instrucciones, descargar componentes actualizados y mantener un acceso persistente.
  • Abusar Notificaciones de alerta de Microsoft Azure Monitor para enviar correos electrónicos de phishing con devolución de llamadas que utilizan facturas y señuelos de pagos no autorizados. «Los atacantes crean reglas de alerta maliciosas de Azure Monitor, incorporando contenido fraudulento en la descripción de la alerta, incluidos detalles de facturación falsos y números de teléfono de soporte controlados por el atacante», dijo LevelBlue. «Luego, las víctimas se agregan al grupo de acción vinculado a la regla de alerta, lo que hace que Azure envíe el mensaje de phishing desde la dirección del remitente legítimo azure-noreply@microsoft.com».
  • Usando señuelos con temas de citas en correos electrónicos de phishing para entregar un cuentagotas de JavaScript que se conecta a un servidor externo para descargar un script de PowerShell, que inicia la aplicación confiable de Microsoft «Aspnet_compiler.exe» e inyecta en ella una carga útil XWorm 7.1 mediante una inyección de DLL reflectante. El malware actualizado viene con un componente desarrollado en .NET diseñado para brindar sigilo y persistencia. También se han utilizado solicitudes similares de cotización de señuelos para desencadenar una cadena de infección Remcos RAT sin archivos.
  • Usar correos electrónicos de phishing y tácticas de ClickFix para entregar NetSupport rata y obtener acceso no autorizado al sistema, filtrar datos e implementar malware adicional.
  • Usando URI de redireccionamiento de registro de aplicaciones de Microsoft («iniciar sesión.microsoftonline[.]com») en correos electrónicos de phishing para abusar de las relaciones de confianza y evitar los filtros de spam de correo electrónico para redirigir a los usuarios a sitios web de phishing que capturan las credenciales de las víctimas y los códigos 2FA.
  • Abusar de lo legítimo Servicios de reescritura de URL de Avanan, Barracuda, Bitdefender, Cisco, INKY, Mimecast, Proofpoint, Sophos y Trend Micro para ocultar URL maliciosas en correos electrónicos de phishing evade la detección. «Los actores de amenazas han adoptado cada vez más la redirección encadenada de múltiples proveedores en sus campañas de phishing», dijo LevelBlue. «La actividad anterior normalmente dependía de un único servicio de reescritura, pero las campañas más nuevas acumulan múltiples capas de enlaces ya reescritos. Este anidamiento hace que sea significativamente más difícil para las plataformas de seguridad reconstruir la ruta de redireccionamiento completa e identificar el destino malicioso final».
  • Usando archivos ZIP maliciosos haciéndose pasar por una amplia gama de software, incluidos generadores de imágenes de inteligencia artificial (IA), herramientas de cambio de voz, utilidades de negociación del mercado de valores, modificaciones de juegos, VPN y emuladores, para entregar Salat Stealer o MeshAgent, junto con un minero de criptomonedas. La campaña se ha dirigido específicamente a usuarios de EE. UU., Reino Unido, India, Brasil, Francia, Canadá y Australia.
  • Usando señuelos de invitación digitales enviado a través de correos electrónicos de phishing para desviar a los usuarios a una página CAPTCHA falsa de Cloudflare que entrega un VBScript, que luego ejecuta código PowerShell para recuperar un cargador .NET evasivo denominado SILENTCONNECT desde Google Drive para eventualmente entregar ScreenConnect.
Ciberseguridad

Los hallazgos se producen tras un aumento en la adopción de RMM por parte de los actores de amenazas, y el abuso de dichas herramientas aumentó un 277% año tras año, según un informe reciente publicado por Huntress.

«Como estas herramientas son utilizadas por departamentos de TI legítimos, normalmente se pasan por alto y se consideran ‘confiables’ en la mayoría de los entornos corporativos», dijeron los investigadores de Elastic Security Labs, Daniel Stepanic y Salim Bitam. «Las organizaciones deben permanecer alerta y auditar sus entornos para detectar el uso no autorizado de RMM».

CISA señala errores de Apple, Craft CMS y Laravel en KEV y solicita parches antes del 3 de abril de 2026 – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el viernes agregado cinco fallas de seguridad que afectan a Apple, Craft CMS y Laravel Livewire hasta sus vulnerabilidades explotadas conocidas (KEV) catálogo, instando a las agencias federales a parchearlos antes del 3 de abril de 2026.

Las vulnerabilidades que han sido objeto de explotación se enumeran a continuación:

  • CVE-2025-31277 (Puntuación CVSS: 8,8): una vulnerabilidad en Apple WebKit que podría provocar daños en la memoria al procesar contenido web creado con fines malintencionados. (Corregido en julio de 2025)
  • CVE-2025-43510 (Puntuación CVSS: 7,8): una vulnerabilidad de corrupción de memoria en el componente del kernel de Apple que podría permitir que una aplicación maliciosa provoque cambios inesperados en la memoria compartida entre procesos. (Corregido en diciembre de 2025)
  • CVE-2025-43520 (Puntuación CVSS: 8,8): una vulnerabilidad de corrupción de memoria en el componente del kernel de Apple que podría permitir que una aplicación maliciosa cause una terminación inesperada del sistema o escriba en la memoria del kernel. (Corregido en diciembre de 2025)
  • CVE-2025-32432 (Puntuación CVSS: 10.0): una vulnerabilidad de inyección de código en Craft CMS que podría permitir a un atacante remoto ejecutar código arbitrario. (Corregido en abril de 2025)
  • CVE-2025-54068 (Puntuación CVSS: 9,8): una vulnerabilidad de inyección de código en Laravel Livewire que podría permitir a atacantes no autenticados lograr la ejecución remota de comandos en escenarios específicos. (Corregido en julio de 2025)
Ciberseguridad

La incorporación de las tres vulnerabilidades de Apple al catálogo KEV se produce a raíz de informes de Google Threat Intelligence Group (GTIG), iVerify y Lookout sobre un kit de explotación de iOS con nombre en código DarkSword que aprovecha estas deficiencias, junto con tres errores, para implementar varias familias de malware como GHOSTBLADE, GHOSTKNIFE y GHOSTSABER para el robo de datos.

Se considera que CVE-2025-32432 ha sido explotado como día cero por actores de amenazas desconocidos desde febrero de 2025, según Orange Cyberdefense SensePost. Desde entonces, también se ha observado un conjunto de intrusiones rastreado como Mimo (también conocido como Hezb) que explota la vulnerabilidad para implementar un minero de criptomonedas y un proxy residencial.

Completando la lista está CVE-2025-54068, cuya explotación fue señalada recientemente por el equipo Ctrl-Alt-Intel Threat Research como parte de ataques organizados por el grupo de hackers patrocinado por el estado iraní, MuddyWater (también conocido como Boggy Serpens).

En un informe publicado a principios de esta semana, la Unidad 42 de Palo Alto Networks denunció los constantes ataques del adversario a infraestructuras diplomáticas y críticas, incluidas las energéticas, marítimas y financieras, en todo el Medio Oriente y otros objetivos estratégicos en todo el mundo.

«Si bien la ingeniería social sigue siendo su característica distintiva, el grupo también está aumentando sus capacidades tecnológicas», Unidad 42 dicho. «Su diverso conjunto de herramientas incluye implantes de malware mejorados con IA que incorporan técnicas antianálisis para una persistencia a largo plazo. Esta combinación de ingeniería social y herramientas de rápido desarrollo crea un perfil de amenaza potente».

«Para respaldar sus campañas de ingeniería social a gran escala, Boggy Serpens utiliza una plataforma de orquestación basada en web hecha a medida», dijo la Unidad 42. «Esta herramienta permite a los operadores automatizar la entrega masiva de correos electrónicos mientras mantienen un control granular sobre las identidades de los remitentes y las listas de objetivos».

Atribuido al Ministerio de Inteligencia y Seguridad de Irán (MOIS), el grupo se centra principalmente en el ciberespionaje, aunque también se le ha vinculado con operaciones disruptivas dirigidas al Instituto de Tecnología Technion de Israel mediante la adopción del personaje del ransomware DarkBit.

Ciberseguridad

Una de las características distintivas del oficio de MuddyWater ha sido el uso de cuentas secuestradas pertenecientes a entidades gubernamentales y corporativas oficiales en sus ataques de phishing, y el abuso de relaciones de confianza para evadir sistemas de bloqueo basados ​​en reputación y distribuir malware.

En una campaña sostenida dirigida a una empresa nacional de energía y marina no identificada en los Emiratos Árabes Unidos entre el 16 de agosto de 2025 y el 11 de febrero de 2026, se dice que el actor de amenazas llevó a cabo cuatro oleadas distintas de ataques, lo que llevó al despliegue de varias familias de malware, incluidos GhostBackDoor y Nuso (también conocido como HTTP_VIP). Algunas de las otras herramientas notables en el arsenal del actor de amenazas incluyen UDPGangster y LampoRAT (también conocido como CHAR).

«La actividad reciente de Boggy Serpens ejemplifica un perfil de amenaza en proceso de maduración, ya que el grupo integra sus metodologías establecidas con mecanismos refinados para la persistencia operativa», dijo la Unidad 42. «Al diversificar su proceso de desarrollo para incluir lenguajes de codificación modernos como Rust y flujos de trabajo asistidos por IA, el grupo crea vías paralelas que garantizan la redundancia necesaria para mantener un ritmo operativo alto».

La importancia del análisis del comportamiento en los ciberataques basados ​​en IA – CYBERDEFENSA.MX

La Inteligencia Artificial (IA) está cambiando la forma en que las personas y las organizaciones realizan muchas actividades, incluida la forma en que los ciberdelincuentes llevan a cabo ataques de phishing e iteran sobre malware. Ahora, los ciberdelincuentes utilizan la IA para generar correos electrónicos de phishing personalizados, deepfakes y malware que evaden la detección tradicional al hacerse pasar por la actividad normal del usuario y eludir los modelos de seguridad heredados. Como resultado, los modelos basados ​​en reglas por sí solos suelen ser insuficientes para la seguridad de la identidad contra las amenazas habilitadas por la IA. El análisis de comportamiento debe evolucionar más allá del monitoreo de patrones de actividad sospechosas a lo largo del tiempo hacia un modelado de riesgos dinámico, basado en identidad, capaz de identificar inconsistencias en tiempo real.

Riesgos comunes introducidos por los ataques habilitados por IA

Los ciberataques basados ​​en IA introducen riesgos de seguridad muy diferentes en comparación con las ciberamenazas tradicionales. Al confiar en la automatización e imitar el comportamiento legítimo, la IA permite a los ciberdelincuentes escalar sus ataques y, al mismo tiempo, reducir las señales obvias para pasar desapercibidas.

Phishing e ingeniería social impulsados ​​por IA

A diferencia de los ataques de phishing tradicionales que utilizan mensajes genéricos, La IA permite el phishing personalizado mensajes a escala utilizando datos públicos, suplantando los estilos de escritura de los ejecutivos o creando mensajes conscientes del contexto que hacen referencia a eventos reales. Estos ataques impulsados ​​por IA pueden reducir las señales de alerta obvias, eludir algunos enfoques de filtrado y depender de la manipulación psicológica en lugar de la entrega de malware, lo que aumenta significativamente el riesgo de robo de credenciales y fraude financiero.

Abuso de credenciales automatizado y apropiación de cuentas

El abuso de credenciales mejorado por IA puede optimizar los intentos de inicio de sesión y al mismo tiempo evitar activar umbrales de bloqueo, imitando el tiempo humano entre intentos de autenticación y apuntando a cuentas privilegiadas según el contexto. Dado que estos ataques utilizan credenciales comprometidas, a menudo parecen válidos y se mezclan con la actividad de inicio de sesión normal, lo que hace que la seguridad de la identidad sea un componente crucial de las estrategias de seguridad modernas.

Malware asistido por IA

Antes de que los ciberdelincuentes pudieran utilizar la IA para acelerar el desarrollo y la implementación de malware, tuvieron que modificar manualmente las firmas de código y dedicar mucho tiempo a crear nuevas variantes. La IA puede acelerar aún más la variación, la programación y la adaptación. Con el malware adaptable moderno, los ciberdelincuentes pueden modificar automáticamente el código para evitar la detección, cambiar el comportamiento según el entorno y generar nuevas variantes de exploits con poco o ningún esfuerzo manual. Dado que los modelos tradicionales de detección basados ​​en firmas luchan contra el código en continua evolución, las organizaciones deben empezar a confiar en patrones de comportamiento en lugar de indicadores estáticos.

Cómo el monitoreo del comportamiento tradicional puede fallar contra los ataques basados ​​en IA

El monitoreo tradicional fue diseñado para detectar amenazas cibernéticas impulsadas por malware, vulnerabilidades de seguridad conocidas y anomalías de comportamiento visibles. Estas son algunas de las formas en las que el monitoreo de comportamiento tradicional se queda corto frente a los ataques habilitados por IA:

  • La detección basada en firmas no puede identificar amenazas modernas: Las herramientas basadas en firmas se basan en signos conocidos de compromiso. El malware asistido por IA reescribe constantemente su propio código y genera automáticamente nuevas variantes, lo que hace que las firmas de códigos estáticos queden obsoletas.
  • Los sistemas basados ​​en reglas se basan en umbrales predefinidos: Muchos sistemas de seguimiento del comportamiento dependen de reglas, como la frecuencia de inicio de sesión o la ubicación geográfica. Los ciberdelincuentes asistidos por IA ajustan su comportamiento para permanecer dentro de los límites establecidos, realizando actividades maliciosas durante un período de tiempo más largo e imitando el comportamiento humano para evitar ser detectados.
  • Los modelos basados ​​en perímetro fallan cuando se trata de credenciales comprometidas: Los modelos de seguridad tradicionales basados ​​en perímetro asumen confianza una vez que se autentica un usuario o dispositivo. Cuando los ciberdelincuentes se autentican con credenciales legítimas, estos modelos obsoletos los tratan como usuarios válidos, lo que les permite llevar a cabo acciones maliciosas.
  • Los ataques basados ​​en IA están diseñados para parecer normales: Las ciberamenazas basadas en IA se mezclan intencionalmente operando dentro de los permisos asignados, siguiendo flujos de trabajo anticipados y ejecutando sus actividades gradualmente. Si bien la actividad aislada puede parecer legítima, el principal riesgo surge cuando se considera la actividad en conjunto con el contexto conductual a lo largo del tiempo.

Por qué el análisis del comportamiento debe cambiar para los ataques basados ​​en IA

El cambio hacia el análisis de comportamiento moderno requiere una evolución desde la simple detección de amenazas hacia un modelado de riesgos dinámico y consciente del contexto capaz de identificar el uso indebido de privilegios sutiles.

Los ataques basados ​​en identidad requieren contexto

Para parecer normales, los ciberdelincuentes impulsados ​​por IA suelen utilizar credenciales comprometidas mediante phishing o abuso de credenciales, trabajan desde dispositivos o redes conocidas y llevan a cabo actividades maliciosas a lo largo del tiempo para evitar ser detectados. Los análisis de comportamiento modernos deben evaluar si incluso el más mínimo cambio de comportamiento es coherente con los patrones de comportamiento típicos de un usuario. Los modelos de comportamiento avanzados establecen líneas de base, evalúan la actividad en tiempo real y combinan identidad, dispositivo y contexto de sesión.

El monitoreo debe extenderse a toda la pila

Una vez que los ciberdelincuentes obtienen acceso a los sistemas a través de credenciales comprometidas, débiles o reutilizadas, se centran en ampliar gradualmente su acceso. La visibilidad del comportamiento debe cubrir toda la pila de seguridad, incluido el acceso privilegiado, la infraestructura de la nube, los puntos finales, las aplicaciones y las cuentas administrativas. Para que el análisis de comportamiento sea más eficaz contra los ciberataques basados ​​en IA, las organizaciones deben aplicar una seguridad de confianza cero y asumir que ningún usuario o dispositivo debe tener confianza implícita o autenticación automática basada en la ubicación de la red.

Los iniciados malintencionados pueden utilizar herramientas de inteligencia artificial

Las herramientas de inteligencia artificial no solo fortalecen a los ciberdelincuentes externos, sino que también facilitan que los internos malintencionados actúen dentro de la red de una organización. Los usuarios malintencionados pueden utilizar la IA para automatizar la recolección de credenciales, identificar información confidencial o generar contenido de phishing creíble. Dado que los usuarios internos a menudo operan con permisos legítimos, detectar el uso indebido de privilegios requiere identificar anomalías de comportamiento como el acceso más allá de las responsabilidades definidas, la actividad fuera del horario comercial normal y la actividad repetida dentro de los sistemas críticos. Eliminar el acceso permanente mediante la aplicación del acceso Justo a Tiempo (JIT), el monitoreo y la grabación de sesiones ayuda a las organizaciones a limitar la exposición y reducir el impacto de las cuentas comprometidas y el uso indebido de información privilegiada.

Identidades seguras contra ciberataques autónomos basados ​​en IA

En un momento en que los agentes de IA pueden crear campañas convincentes de ingeniería social, probar credenciales a escala y reducir el esfuerzo práctico necesario para ejecutar ataques, los ciberataques basados ​​en IA se están volviendo cada vez más automatizados. Proteger las identidades humanas y no humanas (NHI) ahora requiere más que autenticación; Las organizaciones deben implementar análisis de comportamiento continuos y contextuales y controles de acceso granulares. Soluciones modernas de gestión de acceso privilegiado (PAM) como Guardián consolide análisis de comportamiento, monitoreo de sesiones en tiempo real y acceso JIT para proteger identidades en entornos híbridos y de múltiples nubes.

Nota: Este artículo fue escrito cuidadosamente y contribuido para nuestra audiencia por Ashley D’Andrea, redactora de contenido de Keeper Security.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Apple advierte que los iPhone más antiguos son vulnerables a los ataques del kit de explotación DarkSword y Coruña – CYBERDEFENSA.MX

Apple está instando a los usuarios que todavía ejecutan una versión obsoleta de iOS a actualizar sus iPhones para protegerlos contra ataques basados ​​en web llevados a cabo a través de potentes kits de exploits como Coruna y DarkSword.

Estos ataques emplean contenido web malicioso para atacar versiones obsoletas de iOS, lo que desencadena una cadena de infección que conduce al robo de datos confidenciales.

«Por ejemplo, si estás usando una versión anterior de iOS y haces clic en un enlace malicioso o visitas un sitio web comprometido, los datos de tu iPhone podrían correr el riesgo de ser robados», Apple dicho en un documento de soporte.

Ciberseguridad

«Investigamos exhaustivamente estos problemas a medida que fueron encontrados y lanzamos actualizaciones de software lo más rápido posible para las versiones más recientes del sistema operativo para abordar las vulnerabilidades e interrumpir dichos ataques».

Los usuarios que ya tienen la última versión del software del iPhone no necesitan realizar ninguna acción. Esto incluye las versiones de iOS 15 a 26, que vienen con correcciones para las diversas fallas de seguridad utilizadas por los kits de exploits. Para otros, Apple recomienda el siguiente curso de acción:

«Mantener su software actualizado es lo más importante que puede hacer para mantener la seguridad de sus productos Apple, y los dispositivos con software actualizado no estaban en riesgo de sufrir estos ataques reportados», señaló Cupertino.

El aviso de Apple llega a raíz de informes recientes sobre dos exploits de iOS que han sido utilizados por múltiples actores de amenazas con diversas motivaciones para robar datos confidenciales de dispositivos comprometidos. Estos kits se entregan a través de un ataque de abrevadero a través de sitios web comprometidos.

Ciberseguridad

iVerify dijo que los descubrimientos muestran que las vulnerabilidades de iOS, de las que alguna vez se abusó para atacar selectivamente a individuos en ataques de software espía móvil patrocinados por el estado, están siendo explotadas a gran escala por otros actores de amenazas.

«La relativa simplicidad de implementación del exploit, junto con su rápida adopción por parte de múltiples actores de amenazas en múltiples países, indica que estas poderosas herramientas ahora están disponibles en el mercado secundario para actores menos sofisticados», Spencer Parker, director de productos de iVerify, dichoy agregó que «la explotación móvil a nivel de estado-nación ahora está disponible para ataques masivos».

«Esto representa un nuevo nivel de escala, lo que hace que los ataques móviles generalizados sean una preocupación crítica e inevitable para todas las empresas. La evidencia confirma que estos exploits son fáciles de reutilizar y reimplementar, lo que hace muy probable que las implementaciones modificadas estén infectando activamente a los usuarios sin parches».

Trabajador tecnológico de Carolina del Norte declarado culpable de ataque interno y obteniendo un rescate de 2,5 millones de dólares

Un hombre de 27 años de Carolina del Norte fue encontrado culpable de seis cargos de extorsión por una serie de delitos que cometió mientras trabajaba como contratista de análisis de datos para una empresa de tecnología internacional con sede en DC, dijo el jueves el Departamento de Justicia.

Cameron Nicholas Curry, también conocido como “Loot”, robó una gran cantidad de datos corporativos, incluida información confidencial sobre empleados y compensaciones, que utilizó para extorsionar a su empleador, según registros judiciales. Curry finalmente se llevó aproximadamente 2,5 millones de dólares de la organización víctima en enero de 2024.

El ataque interno subraya los riesgos inconmensurables que las empresas aceptan cuando los empleados o contratistas asignados a puestos por una empresa de contratación externa, como fue el caso de Curry, pueden acceder a datos confidenciales en una computadora portátil propiedad de la empresa. Los funcionarios no nombraron la empresa.

Curry utilizó su acceso a la red de la empresa para eliminar datos corporativos con fines de extorsión mientras trabajaba para la empresa entre agosto y diciembre de 2023. Inmediatamente después de su último día de empleo en la empresa, Curry comenzó a enviar correos electrónicos amenazantes a sus empleados y exigió un rescate para no filtrar ni destruir los datos.

Los funcionarios dijeron que envió más de 60 correos electrónicos a varios empleados y ejecutivos durante un período de seis semanas, amenazando con revelar los datos de nómina de la compañía, alegando que mostraban una importante desigualdad salarial en toda la fuerza laboral. En esos correos electrónicos, Curry enmarcó el ataque de extorsión por robo de datos como un esfuerzo por implementar la transparencia salarial.

«Loot y nuestros socios tienen como objetivo garantizar que todos reciban el pago correspondiente, brindando a los empleados la influencia que merecen y al mismo tiempo cumpliendo con las regulaciones del gobierno federal sobre actos protegidos», escribió Curry en uno de los correos electrónicos, según la acusación.

Curry incluyó archivos adjuntos en los correos electrónicos que contenían capturas de pantalla de hojas de cálculo que enumeraban la información de identificación personal de los empleados de la empresa. Los funcionarios dijeron que también advirtió a la compañía que proporcionaría a los empleados instrucciones sobre cómo abordar la discriminación salarial a través de la mediación, la Comisión de Igualdad de Oportunidades en el Empleo o una demanda colectiva.

Algunos de los correos electrónicos de extorsión se volvieron personales, incluida una afirmación de que una persona del equipo legal no recibía una bonificación, mientras que la mayoría de los empleados en puestos de alto nivel sí recibían bonificaciones. Curry también amenazó con informar la violación a la Comisión de Bolsa y Valores, citando reglas que requieren que las empresas públicas revelen rápidamente los ciberataques.

La empresa que cotiza en bolsa notificó al FBI sobre la infracción el 14 de diciembre de 2023 y pagó la demanda de rescate de Curry casi un mes después.

Múltiples errores de seguridad operativa ayudaron a las autoridades a identificar y construir un caso contra Curry con bastante rapidez. Usó datos personales y verificables para establecer una nueva cuenta de Coinbase, y dos de las tarjetas de débito vinculadas a la cuenta que Curry estableció para recibir un rescate pertenecían a su madre y su hermana.

Las autoridades registraron el apartamento, los dispositivos digitales y el vehículo de Curry en Charlotte, Carolina del Norte, pocas semanas después de que se pagara el rescate. Fue arrestado y puesto en libertad bajo fianza a finales de enero de 2024.

Los funcionarios dijeron que Curry inició su plan de extorsión después de enterarse de que su contrato con la empresa no sería renovado. Se enfrenta a hasta 12 años de prisión en el momento de la sentencia.

Puede leer la acusación completa a continuación.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

El kit de explotación DarkSword iOS utiliza 6 fallas y 3 días cero para la adquisición total del dispositivo – CYBERDEFENSA.MX

Un nuevo kit de exploits para dispositivos Apple iOS diseñado para robar datos confidenciales está siendo utilizado por múltiples actores de amenazas desde al menos noviembre de 2025, según informes de Grupo de inteligencia sobre amenazas de Google (GTIG), iVerificary Estar atento.

Según GTIG, múltiples proveedores de vigilancia comercial y presuntos actores patrocinados por el estado han utilizado el kit de explotación de cadena completa, cuyo nombre en código Espada oscuraen distintas campañas dirigidas a Arabia Saudita, Turquía, Malasia y Ucrania.

El descubrimiento de DarkSword lo convierte en el segundo kit de exploits para iOS, después de Coruña, descubierto en el lapso de un mes. El kit está diseñado para iPhones que ejecutan versiones de iOS entre iOS 18.4 y 18.7, y se dice que fue implementado por un presunto grupo de espionaje ruso llamado UNC6353 en ataques dirigidos a usuarios ucranianos.

Vale la pena señalar que UNC6353 también se ha relacionado con el uso de Coruna en ataques dirigidos a ucranianos mediante la inyección del marco JavaScript en sitios web comprometidos.

«DarkSword tiene como objetivo extraer un amplio conjunto de información personal, incluidas credenciales del dispositivo y apunta específicamente a una gran cantidad de aplicaciones de billeteras criptográficas, insinuando un actor de amenazas con motivación financiera», dijo Lookout. «En particular, DarkSword parece adoptar un enfoque de ‘atacar y huir’ al recopilar y exfiltrar los datos específicos del dispositivo en segundos o como máximo minutos, seguido de la limpieza».

Las cadenas de exploits como Coruna y DarkSword están diseñadas para facilitar el acceso completo al dispositivo de la víctima con poca o ninguna interacción por parte del usuario. Los hallazgos muestran una vez más que existe un mercado de segunda mano para exploits que permite a grupos de amenazas con recursos limitados y objetivos no necesariamente alineados con el ciberespionaje adquirir «exploits de primera línea» y utilizarlos para infectar dispositivos móviles.

Ciberseguridad

«El uso de DarkSword y Coruña por parte de una variedad de actores demuestra el riesgo continuo de proliferación de exploits entre actores de diferentes geografías y motivaciones», dijo GTIG.

La cadena de exploits vinculada al kit recién descubierto utiliza seis vulnerabilidades diferentes para implementar tres cargas útiles, de las cuales CVE-2026-20700, CVE-2025-43529 y CVE-2025-14174 fueron explotadas como de día cero, antes de que Apple las parcheara:

  • CVE-2025-31277 – Vulnerabilidad de corrupción de memoria en JavaScriptCore (parcheada en la versión 18.6)
  • CVE-2026-20700 – Omisión del código de autenticación de puntero (PAC) en modo usuario en dyld (parcheado en la versión 26.3)
  • CVE-2025-43529 – Vulnerabilidad de corrupción de memoria en JavaScriptCore (parcheada en las versiones 18.7.3 y 26.2)
  • CVE-2025-14174 – Vulnerabilidad de corrupción de memoria en ANGLE (parcheada en las versiones 18.7.3 y 26.2)
  • CVE-2025-43510 – Vulnerabilidad de gestión de memoria en el kernel de iOS (Parchado en las versiones 18.7.2 y 26.1)
  • CVE-2025-43520 – Vulnerabilidad de corrupción de memoria en el kernel de iOS (parcheado en las versiones 18.7.2 y 26.1)

Lookout dijo que descubrió DarkSword después de un análisis de la infraestructura maliciosa asociada con UNC6353, identificando que uno de los dominios comprometidos albergaba un elemento iFrame malicioso que es responsable de cargar un JavaScript en los dispositivos que visitan el sitio y determinar si el objetivo debe ser enrutado a la cadena de exploits de iOS. Actualmente se desconoce el método exacto mediante el cual se infectan los sitios web.

Lo que hizo que esto fuera notable fue que JavaScript buscaba específicamente dispositivos iOS con versiones entre 18.4 y 18.6.2, a diferencia de Coruña, que apuntaba a versiones anteriores de iOS desde 13.0 hasta 17.2.1.

«DarkSword es una cadena completa de exploits y un ladrón de información escrito en JavaScript», explicó Lookout. «Aprovecha múltiples vulnerabilidades para establecer una ejecución de código privilegiada para acceder a información confidencial y extraerla del dispositivo».

Como es el caso de Coruña, la cadena de ataque comienza cuando un usuario visita a través de Safari una página web que incrusta el iFrame que contiene JavaScript. Una vez lanzado, DarkSword es capaz de romper los límites del entorno limitado de WebContent (también conocido como proceso de renderizado de Safari) y aprovechar WebGPU para inyectar en reproducción multimediaun demonio del sistema introducido por Apple para manejar funciones de reproducción multimedia.

Esto, a su vez, permite que el malware minero de datos, conocido como GHOSTBLADE, obtenga acceso a procesos privilegiados y partes restringidas del sistema de archivos. Después de una escalada de privilegios exitosa, se utiliza un módulo orquestador para cargar componentes adicionales que están diseñados para recopilar datos confidenciales, así como también inyectar una carga útil de exfiltración en Springboard para desviar la información preparada a un servidor externo a través de HTTP(S).

Esto incluye correos electrónicos, archivos de iCloud Drive, contactos, mensajes SMS, historial de navegación de Safari y cookies, billetera de criptomonedas y datos de intercambio, nombres de usuario, contraseñas, fotos, historial de llamadas, configuración y contraseñas de Wi-Fi WiFi, historial de ubicaciones, calendario, información celular y SIM, lista de aplicaciones instaladas, datos de aplicaciones de Apple como Notas y Salud, e historiales de mensajes de aplicaciones como Telegram y WhatsApp.

iVerify, en su propio análisis de DarkSword, dijo que la cadena de exploits convierte en arma las vulnerabilidades JavaScriptCore JIT en el proceso de renderizado de Safari (CVE-2025-31277 o CVE-2025-43529) basado en la versión de iOS para lograr la ejecución remota de código a través de CVE-2026-20700, y luego escapar del sandbox a través del proceso de GPU aprovechando CVE-2025-14174. y CVE-2025-43510.

En la etapa final, se aprovecha una falla de escalada de privilegios del kernel (CVE-2025-43520) para obtener capacidades arbitrarias de lectura/escritura y llamadas a funciones arbitrarias dentro de mediaplaybackd y, en última instancia, ejecutar el código JavaScript inyectado.

«Este malware es muy sofisticado y parece ser una plataforma diseñada profesionalmente que permite un rápido desarrollo de módulos mediante el acceso a un lenguaje de programación de alto nivel», dijo Lookout. «Este paso adicional muestra un esfuerzo significativo puesto en el desarrollo de este malware pensando en la mantenibilidad, el desarrollo a largo plazo y la extensibilidad».

Se ha descubierto que un análisis más detallado de los archivos JavaScript utilizados en DarkSword contiene referencias a las versiones 17.4.1 y 17.5.1 de iOS, lo que indica que el kit fue portado desde una versión anterior dirigida a versiones anteriores del sistema operativo.

Otro aspecto que distingue a DarkSword de otros programas espía es que no está diseñado para vigilancia persistente ni recopilación de datos. En otras palabras, una vez que se completa la filtración de datos, el malware toma medidas para limpiar los archivos preparados y sale. El objetivo final, señaló Lookout, es minimizar el tiempo de permanencia y filtrar los datos que identifica lo más rápido posible.

Se sabe muy poco sobre UNC6353, aparte de su uso de Coruña y DarkSword a través de ataques de abrevadero en sitios web ucranianos comprometidos. Esto indica que el grupo de hackers probablemente esté bien financiado para proteger cadenas de exploits de iOS de alta calidad que probablemente estén desarrolladas para vigilancia comercial. Se considera que UNC6353 es un actor de amenazas técnicamente menos sofisticado que opera con motivos alineados con los requisitos de inteligencia rusos.

Ciberseguridad

«Dado que tanto Coruña como DarkSword tienen capacidades para el robo de criptomonedas y la recopilación de inteligencia, debemos considerar la posibilidad de que UNC6353 sea un grupo privado respaldado por Rusia o un actor criminal de amenazas», dijo Lookout.

«La total falta de ofuscación en el código DarkSword, la falta de ofuscación en el HTML para los iframes y el hecho de que DarkSword File Receiver esté diseñado de manera tan simple y obviamente tenga un nombre nos llevan a creer que UNC6353 puede no tener acceso a recursos de ingeniería sólidos o, alternativamente, no está preocupado por tomar las medidas OPSEC apropiadas».

El uso de DarkSword también se ha relacionado con otros dos actores de amenazas:

  • UNC6748que se dirigió a usuarios de Arabia Saudita en noviembre de 2025 utilizando un sitio web con temática de Snapchat, snapshare[.]chat, que aprovechó la cadena de exploits para entregar GHOSTKNIFE, una puerta trasera de JavaScript capaz de robar información.
  • Actividad asociada con un proveedor turco de vigilancia comercial Defensa PARS que utilizó DarkSword en noviembre de 2025 para entregar GHOSTSABER, una puerta trasera de JavaScript que se comunica con un servidor externo para facilitar la enumeración de dispositivos y cuentas, el listado de archivos, la filtración de datos y la ejecución de código JavaScript arbitrario.

Google dijo que el uso observado de DarkSword según UNC6353 en diciembre de 2025 solo admitía versiones de iOS de 18.4 a 18.6, mientras que el atribuido a UNC6748 y PARS Defense también apuntaba a dispositivos iOS que ejecutaban la versión 18.7.

«Por segunda vez en un mes, los actores de amenazas han empleado ataques de pozo de agua para atacar a los usuarios de iPhone», dijo iVerify. «En particular, ninguno de estos ataques fue dirigido individualmente. Los ataques combinados ahora probablemente afecten a cientos de millones de dispositivos sin parches que ejecutan versiones de iOS de 13 a 18.6.2».

«En ambos casos, las herramientas fueron descubiertas debido a importantes fallos de seguridad operativa (OPSEC) y a un descuido en el despliegue de las capacidades ofensivas de iOS. Estos acontecimientos recientes suscitan varias preguntas clave: ¿Qué tan grande y bien equipado está el mercado para los exploits de días 0 y n de iOS para dispositivos iOS? ¿Qué tan accesibles son capacidades tan poderosas para actores con motivación financiera?»


El error CVE-2026-3888 de Ubuntu permite a los atacantes obtener raíz a través del exploit de sincronización de limpieza systemd

Una falla de seguridad de alta gravedad que afecta las instalaciones predeterminadas de las versiones 24.04 y posteriores de Ubuntu Desktop podría aprovecharse para escalar privilegios al nivel raíz.

Seguimiento como CVE-2026-3888 (Puntuación CVSS: 7,8), el problema podría permitir a un atacante tomar el control de un sistema vulnerable.

«Esta falla (CVE-2026-3888) permite a un atacante local sin privilegios escalar privilegios a acceso raíz completo mediante la interacción de dos componentes estándar del sistema: snap-confine y systemd-tmpfiles», informó la Unidad de Investigación de Amenazas de Qualys (TRU) dicho. «Si bien el exploit requiere una ventana de tiempo específica (10 a 30 días), el impacto resultante es un compromiso total del sistema host».

El problema, señaló Qualys, surge de la interacción no intencionada de snap-confine, que administra los entornos de ejecución para aplicaciones instantáneas mediante la creación de un entorno limitado, y systemd-tmpfiles, que limpia automáticamente archivos y directorios temporales (por ejemplo,/tmp, /run y /var/tmp) más antiguos que un umbral definido.

Ciberseguridad

La vulnerabilidad ha sido parcheada en las siguientes versiones:

  • Ubuntu 24.04 LTS: versiones snapd anteriores a 2.73+ubuntu24.04.1
  • Ubuntu 25.10 LTS: versiones snapd anteriores a 2.73+ubuntu25.10.1
  • Ubuntu 26.04 LTS (Dev): versiones snapd anteriores a 2.74.1+ubuntu26.04.1
  • Snapd ascendente: versiones anteriores a 2.75

El ataque requiere privilegios bajos y ninguna interacción del usuario, aunque la complejidad del ataque es alta debido al mecanismo de retardo en la cadena de explotación.

«En las configuraciones predeterminadas, systemd-tmpfiles está programado para eliminar datos obsoletos en /tmp», dijo Qualys. «Un atacante puede aprovechar esto manipulando el momento de estos ciclos de limpieza».

El ataque se desarrolla de la siguiente manera:

  • El atacante debe esperar a que el demonio de limpieza del sistema elimine un directorio crítico (/tmp/.snap) requerido por snap-confine. El período predeterminado es de 30 días en Ubuntu 24.04 y de 10 días en versiones posteriores.
  • Una vez eliminado, el atacante recrea el directorio con cargas útiles maliciosas.
  • Durante la siguiente inicialización de la zona de pruebas, ajuste el ajuste unir montajes estos archivos como raíz, lo que permite la ejecución de código arbitrario dentro del contexto privilegiado.
Ciberseguridad

Además, Qualys dijo que descubrió una falla en la condición de carrera en el paquete uutils coreutils que permite a un atacante local sin privilegios reemplazar entradas de directorio con enlaces simbólicos (también conocidos como enlaces simbólicos) durante ejecuciones cron de propiedad raíz.

«La explotación exitosa podría conducir a la eliminación arbitraria de archivos como raíz o a una mayor escalada de privilegios al apuntar a directorios de espacio aislado», dijo la compañía de ciberseguridad. «La vulnerabilidad se informó y mitigó antes del lanzamiento público de Ubuntu 25.10. El comando rm predeterminado en Ubuntu 25.10 se revirtió a GNU coreutils para mitigar este riesgo de inmediato. Desde entonces, se han aplicado correcciones iniciales al repositorio de uutils».

Apple corrige la vulnerabilidad de WebKit permitiendo omitir la política del mismo origen en iOS y macOS – CYBERDEFENSA.MX

Apple lanzó el martes su primera ronda de Mejoras de seguridad en segundo plano para abordar una falla de seguridad en WebKit que afecta a iOS, iPadOS y macOS.

La vulnerabilidad, rastreada como CVE-2026-20643 (Puntuación CVSS: N/A), se ha descrito como un problema de origen cruzado en la API de navegación de WebKit que podría aprovecharse para eludir la política del mismo origen al procesar contenido web creado con fines malintencionados.

La falla afecta a iOS 26.3.1, iPadOS 26.3.1, macOS 26.3.1 y macOS 26.3.2. Se solucionó con una validación de entrada mejorada en iOS 26.3.1 (a), iPadOS 26.3.1 (a), macOS 26.3.1 (a) y macOS 26.3.2 (a). Al investigador de seguridad Thomas Espach se le atribuye el mérito de descubrir e informar la deficiencia.

Manzana notas que las mejoras de seguridad en segundo plano están destinadas a ofrecer versiones de seguridad ligeras para componentes como el navegador Safari, la pila de marco WebKit y otras bibliotecas del sistema a través de parches de seguridad más pequeños y continuos en lugar de publicarlos como parte de actualizaciones de software más grandes.

La función es compatible y está habilitada para versiones futuras a partir de iOS 26.1, iPadOS 26.1 y macOS 26. En los casos en que se descubran problemas de compatibilidad, las mejoras pueden eliminarse temporalmente y luego mejorarse en una actualización de software posterior, agrega Apple.

Ciberseguridad

Los usuarios pueden controlar las mejoras de seguridad en segundo plano a través del menú Privacidad y seguridad en la aplicación Configuración. Para garantizar que se instalen automáticamente, se recomienda mantener activada la opción «Instalar automáticamente».

Vale la pena señalar que si los usuarios optan por desactivar esta configuración, tendrán que esperar hasta que las mejoras se incluyan en la próxima actualización de software. Visto desde esa perspectiva, la función es análoga a Rapid Security Response, que introducido en iOS 16 como una forma de instalar actualizaciones de seguridad menores.

«Si se aplicó una mejora de seguridad en segundo plano y elige eliminarla, su dispositivo vuelve a la actualización de software básica (por ejemplo, iOS 26.3) sin aplicar mejoras de seguridad en segundo plano», señaló Apple en un documento de ayuda.

El desarrollo se produce poco más de un mes después de que Apple publicara correcciones para un día cero explotado activamente que afecta a iOS, iPadOS, macOS Tahoe, tvOS, watchOS y visionOS (CVE-2026-20700, puntuación CVSS: 7,8) y que podría provocar la ejecución de código arbitrario.

La semana pasada, el fabricante de iPhone también amplió los parches para cuatro fallos de seguridad (CVE-2023-43010, CVE-2023-43000, CVE-2023-41974 y CVE-2024-23222) que se utilizaron como parte del kit de exploits Coruña.

Fallo crítico de Telnetd sin parches (CVE-2026-32746) permite RCE raíz no autenticado a través del puerto 23 – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado una falla de seguridad crítica que afecta al demonio telnet GNU InetUtils (telnetd) y que podría ser explotada por un atacante remoto no autenticado para ejecutar código arbitrario con privilegios elevados.

La vulnerabilidad, rastreada como CVE-2026-32746tiene una puntuación CVSS de 9,8 sobre 10,0. Se ha descrito como un caso de escritura fuera de límites en el controlador de subopción Establecer caracteres locales (SLC) de LINEMODE que resulta en un desbordamiento del búfer, lo que en última instancia allana el camino para la ejecución del código.

La empresa israelí de ciberseguridad Dream, que descubrió e informó la falla el 11 de marzo de 2026, dijo que afecta a todas las versiones de la implementación del servicio Telnet hasta la 2.7. Se espera que una solución para la vulnerabilidad esté disponible a más tardar el 1 de abril de 2026.

Ciberseguridad

«Un atacante remoto no autenticado puede aprovechar esto enviando un mensaje especialmente diseñado durante el protocolo de enlace de conexión inicial, antes de que aparezca cualquier mensaje de inicio de sesión», Dream dicho en una alerta. «Una explotación exitosa puede resultar en la ejecución remota de código como root».

«Una única conexión de red al puerto 23 es suficiente para desencadenar la vulnerabilidad. No se requieren credenciales, ninguna interacción del usuario ni una posición especial en la red».

El controlador SLC, según Dream, procesa la negociación de opciones durante el protocolo de enlace Telnet. Pero dado que la falla puede activarse antes de la autenticación, un atacante puede convertirla en un arma inmediatamente después de establecer una conexión enviando mensajes de protocolo especialmente diseñados.

Una explotación exitosa podría comprometer completamente el sistema si telnetd se ejecuta con privilegios de root. Esto, a su vez, podría abrir la puerta a diversas acciones posteriores a la explotación, incluido el despliegue de puertas traseras persistentes, exfiltración de datos y movimiento lateral mediante el uso de hosts comprometidos como puntos de pivote.

«Un atacante no autenticado puede activarlo conectándose al puerto 23 y enviando una subopción SLC diseñada con muchos tripletes». de acuerdo a al investigador de seguridad de Dream, Adiel Sol.

«No es necesario iniciar sesión; el error se detecta durante la negociación de opciones, antes del mensaje de inicio de sesión. El desbordamiento corrompe la memoria y puede convertirse en escrituras arbitrarias. En la práctica, esto puede conducir a la ejecución remota de código. Debido a que telnetd generalmente se ejecuta como root (por ejemplo, bajo inetd o xinetd), un exploit exitoso le daría al atacante control total del sistema».

Ciberseguridad

A falta de una solución, se recomienda desactivar el servicio si no es necesario, ejecutar telnetd sin privilegios de root cuando sea necesario, bloquear el puerto 23 en el perímetro de la red y el nivel del firewall basado en host para restringir el acceso y aislar el acceso a Telnet.

La divulgación se produce casi dos meses después de que se revelara otra falla de seguridad crítica en GNU InetUtils telnetd (CVE-2026-24061, puntuación CVSS: 9,8) que podría aprovecharse para obtener acceso raíz a un sistema de destino. Desde entonces, la vulnerabilidad ha sido objeto de explotación activa en la naturaleza, según la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU.