Posibles exploits desarrollados en EE. UU. vinculados al primer ataque 'masivo' conocido a iOS

Un kit de explotación que puede haberse originado a partir de un marco de trabajo filtrado del gobierno de EE. UU. está detrás de lo que los investigadores llaman el primer ataque a gran escala contra iOS, el sistema operativo de los iPhone de Apple.

Rastros de los exploits, encontrados en el trabajo de ciberdelincuentes chinos, también han sido detectados en ataques rusos a Ucrania y utilizados por un cliente de un proveedor de software espía.

Esas conclusiones provienen de dos investigaciones que Grupo de inteligencia sobre amenazas de Google y iVerificar publicado por separado el martes. Rocky Cole, cofundador de iVerify, dijo que representaba un potencial “momento EternalBlue”, con ecos de ese software de explotación que escapó de la Agencia de Seguridad Nacional para alimentar el ransomware global WannaCry y los ataques NotPetya en 2017.

Google dijo que el llamado kit de exploits Coruña que es el tema de la investigación del martes «proporciona otro ejemplo de cómo proliferan las capacidades sofisticadas», como escribió en una publicación de blog sobre los exploits de día cero, o no divulgados ni parcheados previamente.

«No está claro cómo se produjo esta proliferación, pero sugiere un mercado activo para exploits de día cero de 'segunda mano'», escribió Google. «Más allá de estos exploits identificados, múltiples actores de amenazas han adquirido técnicas de explotación avanzadas que pueden reutilizarse y modificarse con vulnerabilidades recientemente identificadas».

Dijo iVerify: «Si bien iVerify tiene alguna evidencia de que esta herramienta es un marco del gobierno de EE. UU. filtrado, eso no debería eclipsar el conocimiento de que estas herramientas encontrarán su camino hacia la naturaleza y serán utilizadas sin escrúpulos por malos actores».

La semana pasada, un tribunal estadounidense condenó a prisión a un ex ejecutivo de L3 Harris por vender exploits de día cero a un corredor ruso.

Tanto Google como iVerify conectaron el kit de exploits a la Operación Triangulación, que según la firma rusa de ciberseguridad Kaspersky en 2023 había apuntado a la compañía y al gobierno ruso atribuido al gobierno de Estados Unidos. La NSA se negó a comentar sobre esa acusación.

Un portavoz de Apple no respondió a una solicitud de comentarios el martes por la tarde. Apple emitió varios parches en respuesta a la Operación Triangulación y trabajó con Google en la investigación más reciente.

Spencer Parker, director de productos de iVerify, dijo que el ataque afectó al menos a 42.000 dispositivos, una «cifra enorme» para iOS, aunque parezca pequeña para otras plataformas. Ese número tiene el potencial de expandirse a medida que los investigadores profundicen en los detalles técnicos, dijo Cole.

Otras señales apuntan al desarrollo del kit de exploits en Estados Unidos, dijo Cole.

«La base del código para el marco y los exploits fue excelente», dijo. «Estaba escrito con elegancia. Es fluido y se mantiene muy bien. Había comentarios en el código que, como alguien que ha estado en la base industrial de defensa de EE. UU. durante años, realmente recuerdan el tipo de bromas y comentarios internos que podrías ver de un codificador con sede en EE. UU. Sin duda, eran hablantes nativos de inglés».

Google dijo que rastreó el uso del kit de explotación a lo largo del año pasado en operaciones desde un cliente anónimo de un proveedor de vigilancia hasta ataques a usuarios ucranianos por parte de un presunto grupo de espionaje ruso, antes de recuperar el kit de explotación completo de un grupo con motivación financiera que opera desde China.

El investigador de seguridad de Apple, Patrick Wardle, observó en el sitio de redes sociales X sobre la investigación de Coruña: «Resulta que incluso los ciberdelincuentes más humildes estaban (ab)usando 0days para piratear dispositivos Apple».

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

Los investigadores descubren un conjunto de vulnerabilidades de navegador de IA agente

Los investigadores han descubierto múltiples vulnerabilidades que permiten a los atacantes secuestrar silenciosamente navegadores de IA agentes.

Investigadores de Zenity Labs descubierto Estas fallas, que afectaron a múltiples navegadores de IA, incluido Perplexity's Comet. Antes de ser parcheado, un atacante podría explotarlos a través de una invitación de calendario legítima, utilizando una inyección rápida para obligar al navegador de IA a actuar contra su usuario.

«Estos problemas no se dirigen a un solo error de aplicación», escribió Stav Cohen, investigador senior de seguridad de IA en Zenity Labs, en un blog publicado el martes. «Explotan el modelo de ejecución y los límites de confianza de los agentes de IA, lo que permite que el contenido controlado por el atacante desencadene un comportamiento autónomo entre herramientas y flujos de trabajo conectados».

Los ataques de inyección rápida y secuestro de IA funcionan porque muchos navegadores agentes no pueden diferenciar entre las instrucciones dadas por los usuarios y cualquier contenido externo que ingieran. Básicamente, cualquier página web o correo electrónico que encuentre el navegador, si está redactado de la manera correcta, podría interpretarse como una instrucción rápida y sencilla.

Al incluir mensajes maliciosos en la invitación del calendario, el navegador puede ser dirigido para acceder a sistemas de archivos locales, explorar directorios, abrir y leer archivos y filtrar datos a un servidor de terceros. No se requiere malware ni acceso especial, sólo que el usuario acepte la invitación para que el navegador realice «cada paso como parte de lo que cree que es una tarea legítima delegada por el usuario».

«Comet sigue su modelo de ejecución normal y opera dentro de las capacidades previstas», escribió Cohen. «El agente está convencido de que lo que el usuario realmente pidió es lo que desea el atacante».

El daño potencial no termina ahí. Otro vulnerabilidad permitió a un atacante utilizar técnicas de solicitud indirectas similares para que Comet se hiciera cargo del administrador de contraseñas de un usuario. Si un usuario ya ha iniciado sesión en el servicio, el navegador agente también tiene acceso completo y puede cambiar silenciosamente configuraciones y contraseñas o extraer secretos mientras el usuario recibe resultados «benignos».

Según Zenity, las vulnerabilidades se informaron a Perplexity el año pasado y se publicó una solución en febrero de 2026.

Los ataques de inyección rápida siguen siendo uno de los mayores desafíos actuales para la integración de la IA en las pilas de tecnología de las organizaciones, porque eliminar estas fallas por completo puede ser imposible. : OpenAI dijo en diciembre que es «poco probable que» tales vulnerabilidades se resuelvan por completo en navegadores agentes, aunque la compañía dijo que los peligros generales podrían reducirse mediante el descubrimiento automatizado de ataques, entrenamiento de adversarios y nuevas «protecciones a nivel del sistema».

Cohen señala que con los navegadores tradicionales, el acceso a archivos locales y otras tareas confidenciales sólo se pueden obtener con el permiso explícito del usuario. Pero los navegadores agentes tienen mucha más autonomía para inferir si ese acceso es necesario para llevar a cabo la solicitud del usuario y tomar medidas sin la intervención del usuario. Si bien los investigadores utilizaron invitaciones de calendario para enviar mensajes maliciosos, la misma técnica se puede implementar en casi cualquier forma de contenido escrito.

«Una vez que se delega esa decisión, el acceso a recursos sensibles depende de la interpretación de la intención del agente en lugar de una acción explícita del usuario», escribió. «En ese momento, la separación entre la intención del usuario y la ejecución del agente se convierte en una preocupación crítica para la seguridad».

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

El CIO de CISA, Robert Costello, sale de la agencia

El director de información de la Agencia de Seguridad de Infraestructura y Ciberseguridad anunció su salida el martes, poniendo fin a su mandato de casi cinco años en CISA.

Robert Costello, un veterano de 18 años en el Departamento de Seguridad Nacional, publicado sobre la mudanza en LinkedIn.

«Servir como CIO en CISA ha sido uno de los mayores privilegios de mi carrera», afirmó. «Juntos, fortalecimos nuestra postura de ciberseguridad, modernizamos los sistemas críticos y creamos capacidades que perdurarán. Estoy increíblemente orgulloso de lo que logramos como equipo».

El mandato de Costello se había vuelto turbulento recientemente, con versiones contradictorias sobre si el ya fallecido director interino de CISA, Madhu Gottumukkala, había intentado obligarlo a salir. Costello recibió la semana pasada órdenes de transferencia para una posible reasignación a otra agencia.

Costello tenía partidarios en el Congreso y en otros lugares, como el presidente de Seguridad Nacional de la Cámara de Representantes, Andrew Garbarino, RN.Y., diciendo tan recientemente como el mes pasado que era bueno que un intento anterior de sacar a Costello del puesto de CIO de CISA hubiera fracasado.

Como CIO de la agencia, Costello abogó por la tecnología de primer nivel como bendición de reclutamiento. Ha estado involucrado en esfuerzos para responder a las vulnerabilidades dentro de CISA. A veces ha actuado como rostro público de la agencia en eventos, ha promocionado nuevas herramientas diseñado para mejorar los servicios de CISA y ha abogado por mayor uso de la inteligencia artificial en su papel.

“A lo largo de mi carrera en CISA, Aduanas y Protección Fronteriza de EE. UU., Servicio de Inmigración y Control de Aduanas (ICE) de EE. UU. y en la Fuerza Aérea de los Estados Unidos, me ha guiado el compromiso de proteger nuestra nación y promover el bien común”, dijo Costello. «Ha sido el honor de mi vida servir junto a servidores públicos cuya integridad y profesionalismo marcan la pauta».

Costello no indicó sus planes futuros más allá de dejar el gobierno federal y un “compromiso de servicio y con esta nación”.

La medida de Costello no es la única reorganización reciente en la agencia. CISA recientemente consiguió un nuevo director interino, Nick Andersen, para reemplazar a Gottumukkala después de que el ex director interino se fuera a un puesto en la sede del DHS, mientras la nominación de Sean Plankey para dirigir CISA continúa estancada. Según se informa, el director interino de recursos humanos, Kevin Diana, también órdenes de transferencia recibidas.

Tim Starks

Escrito por Tim Starks

Tim Starks es reportero senior de CyberScoop. Sus paradas anteriores incluyen trabajar en The Washington Post, POLITICO y Congressional Quarterly. Originario de Evansville, Indiana, se ocupa de la ciberseguridad desde 2003. Envíe un correo electrónico a Tim aquí: tim.starks@cyberscoop.com.

El spam de soporte técnico falso implementa Havoc C2 personalizado en todas las organizaciones – CYBERDEFENSA.MX

Los cazadores de amenazas han llamado la atención sobre una nueva campaña en la que los malos actores se hacen pasar por soporte de TI falso para entregar el Estragos marco de comando y control (C2) como precursor de la exfiltración de datos o el ataque de ransomware.

Las intrusiones, identificado realizado por Huntress el mes pasado en cinco organizaciones asociadas, involucró a los actores de amenazas que usaban spam de correo electrónico como señuelo, seguido de una llamada telefónica desde un escritorio de TI que activa un canal de entrega de malware en capas.

«En una organización, el adversario pasó del acceso inicial a nueve puntos finales adicionales en el transcurso de once horas, implementando una combinación de funciones personalizadas. Demonio del caos cargas útiles y herramientas RMM legítimas para la persistencia, y la velocidad del movimiento lateral sugiere fuertemente que el objetivo final era la exfiltración de datos, el ransomware o ambos», dijeron los investigadores Michael Tigges, Anna Pham y Bryan Masters.

Vale la pena señalar que el modus operandi es consistente con el bombardeo de correo electrónico y los ataques de phishing de Microsoft Teams orquestados por actores de amenazas asociados con la operación de ransomware Black Basta en el pasado. Si bien el grupo de delitos cibernéticos parece haber guardado silencio luego de una filtración pública de sus registros de chat internos el año pasado, la presencia continua del manual del grupo sugiere dos escenarios posibles.

Ciberseguridad

Una posibilidad es que los antiguos afiliados de Black Basta hayan pasado a otras operaciones de ransomware y las estén utilizando para montar nuevos ataques, o que dos actores de amenazas rivales hayan adoptado la misma estrategia para realizar ingeniería social y obtener acceso inicial.

La cadena de ataque comienza con una campaña de spam cuyo objetivo es saturar las bandejas de entrada del objetivo con correos electrónicos no deseados. En el siguiente paso, los actores de la amenaza, haciéndose pasar por soporte de TI, contactan a los destinatarios y los engañan para que les otorguen acceso remoto a sus máquinas, ya sea a través de una sesión de Quick Assist o instalando herramientas como AnyDesk para ayudar a solucionar el problema.

Con el acceso implementado, el adversario no pierde tiempo en iniciar el navegador web y navegar a una página de destino falsa alojada en Amazon Web Services (AWS) que se hace pasar por Microsoft e indica a la víctima que ingrese su dirección de correo electrónico para acceder al sistema de actualización de reglas antispam de Outlook y actualizar las reglas de spam.

Al hacer clic en un botón para «Actualizar configuración de reglas» en la página falsificada se activa la ejecución de un script que muestra una superposición que solicita al usuario que ingrese su contraseña.

«Este mecanismo tiene dos propósitos: permite que el actor de amenazas (TA) recopile credenciales que, cuando se combinan con la dirección de correo electrónico requerida, proporciona acceso al panel de control; al mismo tiempo, agrega una capa de autenticidad a la interacción, convenciendo al usuario de que el proceso es genuino», dijo Huntress.

El ataque también depende de la descarga del supuesto parche antispam, que, a su vez, conduce a la ejecución de un binario legítimo llamado «ADNotificationManager.exe» (o «DLPUserAgent.exe» y «Werfault.exe») para descargar una DLL maliciosa. La carga útil de DLL implementa la evasión de defensa y ejecuta la carga útil del código shell Havoc generando un hilo que contiene el agente Demon.

Al menos una de las DLL identificadas («vcruntime140_1.dll») incorpora trucos adicionales para eludir la detección por parte del software de seguridad mediante ofuscación del flujo de control, bucles de retardo basados ​​en tiempos y técnicas como Hell’s Gate y Puerta de Halo a gancho Funciones ntdll.dll y omita las soluciones de detección y respuesta de endpoints (EDR).

«Tras el despliegue exitoso del Havoc Demon en la cabeza de playa, los actores de la amenaza comenzaron a moverse lateralmente a través del entorno de la víctima», dijeron los investigadores. «Si bien la ingeniería social inicial y la entrega de malware demostraron algunas técnicas interesantes, la actividad práctica en el teclado que siguió fue comparativamente sencilla».

Esto incluye la creación de tareas programadas para iniciar la carga útil de Havoc Demon cada vez que se reinician los puntos finales infectados, proporcionando a los actores de amenazas un acceso remoto persistente. Dicho esto, se ha descubierto que el actor de amenazas implementa herramientas legítimas de administración y monitoreo remoto (RMM) como Level RMM y XEOX en algunos hosts comprometidos en lugar de Havoc, diversificando así sus mecanismos de persistencia.

Ciberseguridad

Algunas conclusiones importantes de estos ataques son que los actores de amenazas están más que felices de hacerse pasar por personal de TI y llamar a números de teléfono personales si eso mejora la tasa de éxito, técnicas como la evasión de defensa que alguna vez se limitaron a ataques a grandes empresas o campañas patrocinadas por estados se están volviendo cada vez más comunes, y el malware básico se personaliza para eludir firmas basadas en patrones.

También es de destacar la velocidad a la que los ataques progresan rápida y agresivamente desde el compromiso inicial hasta el movimiento lateral, así como los numerosos métodos utilizados para mantener la persistencia.

«Lo que comienza como una llamada telefónica de ‘soporte de TI’ termina con un compromiso de red totalmente instrumentado: Havoc Demons modificados implementados en los puntos finales, herramientas RMM legítimas reutilizadas como persistencia de respaldo», concluyó Huntress. «Esta campaña es un estudio de caso sobre cómo los adversarios modernos superponen la sofisticación en cada etapa: ingeniería social para entrar por la puerta, descarga de DLL para permanecer invisible y persistencia diversificada para sobrevivir a la remediación».

CyberStrikeAI de código abierto implementado en ataques FortiGate impulsados ​​por IA en 55 países – CYBERDEFENSA.MX

El actor de amenazas detrás de la campaña asistida por inteligencia artificial (IA) recientemente revelada dirigida a los dispositivos Fortinet FortiGate aprovechó una plataforma de prueba de seguridad nativa de IA de código abierto llamada CyberStrikeAI para ejecutar los ataques.

Los nuevos hallazgos provienen del equipo Cymru, que detectó su uso tras un análisis de la dirección IP («212.11.64[.]250») que fue utilizado por el presunto actor de amenazas de habla rusa para realizar escaneos masivos automatizados en busca de dispositivos vulnerables.

CyberStrikeAI es una «herramienta de seguridad ofensiva (OST) de inteligencia artificial (IA) de código abierto desarrollada por un desarrollador con sede en China que consideramos que tiene algunos vínculos con el gobierno chino», dijo el investigador de seguridad Will Thomas (alias @BushidoToken) dicho.

Los detalles de la actividad impulsada por la IA salieron a la luz el mes pasado cuando Amazon Threat Intelligence dijo que detectó que un atacante desconocido apuntaba sistemáticamente a dispositivos FortiGate utilizando servicios de inteligencia artificial (IA) generativa como Anthropic Claude y DeepSeek, comprometiendo más de 600 dispositivos en 55 países.

Según el descripción En su repositorio de GitHub, CyberStrikeAI está construido en Go e integra más de 100 herramientas de seguridad para permitir el descubrimiento de vulnerabilidades, el análisis de la cadena de ataques, la recuperación de conocimientos y la visualización de resultados. Lo mantiene un desarrollador chino que utiliza el alias en línea Ed1s0nZ.

Team Cymru dijo que observó 21 direcciones IP únicas ejecutando CyberStrikeAI entre el 20 de enero y el 26 de febrero de 2026, con servidores alojados principalmente en China, Singapur y Hong Kong. Se han detectado servidores adicionales relacionados con la herramienta en EE. UU., Japón y Suiza.

Ciberseguridad

La cuenta Ed1s0nZ, además de albergar CyberStrikeAI, ha publicado varias otras herramientas que demuestran su interés en la explotación y el jailbreak de los modelos de IA.

  • herramienta de marca de agua, para agregar marcas de agua digitales invisibles a los documentos.
  • banana_blackmail, un ransomware basado en Golang,
  • PrivHunterAI, una herramienta basada en Golang que utiliza modelos Kimi, DeepSeek y GPT para detectar vulnerabilidades de escalada de privilegios.
  • ChatGPTJailbreak, que contiene un archivo README.md con indicaciones para hacer jailbreak a OpenAI ChatGPT engañándolo para que ingrese al modo Do Anything Now (DAN) o pidiéndole que actúe como ChatGPT con el modo de desarrollador habilitado.
  • InfiltrateX, un escáner basado en Golang para detectar vulnerabilidades de escalada de privilegios.
  • VigilantEye, una herramienta basada en Golang que monitorea la divulgación de información confidencial, como números de teléfono y números de tarjetas de identificación, en bases de datos. Está configurado para enviar una alerta a través de un bot de WeChat Work si se detecta una posible violación de datos.

«Además, las actividades de Ed1s0nZ en GitHub indican que interactúan con organizaciones que apoyan operaciones cibernéticas potencialmente patrocinadas por el gobierno chino», dijo Thomas. «Esto incluye empresas del sector privado chino que tienen vínculos conocidos con el Ministerio de Seguridad del Estado (MSS) chino».

Una de esas empresas que el desarrollador tiene interactuado con es Conocidosec 404un proveedor de seguridad chino que sufrió una fuga importante de más de 12.000 documentos internos a finales del año pasado, exponiendo los datos de los empleados de la empresa, la clientela gubernamental, las herramientas de piratería, grandes volúmenes de datos robados, como registros de llamadas de Corea del Sur e información relacionada con las organizaciones de infraestructura crítica de Taiwán, y el funcionamiento interno de las operaciones cibernéticas en curso dirigidas a otros países.

«Aparentemente, KnownSec parecía ser simplemente otra empresa de seguridad, pero esto es sólo una verdad a medias», DomainTools anotado en un análisis publicado en enero, describiéndolo como un «contratista cibernético alineado con el estado» capaz de apoyar la seguridad nacional, la inteligencia y los objetivos militares de China.

«En realidad, […] tiene una organización en la sombra que trabaja para el EPL, el MSS y los órganos del estado de seguridad chino. Esta filtración expone a una empresa que opera mucho más allá del papel de un proveedor típico de ciberseguridad. Herramientas como ZoomEye y Critical Infrastructure Target Library brindan a China un sistema de reconocimiento global que cataloga millones de IP, dominios y organizaciones extranjeras mapeadas por sector, geografía y valor estratégico».

Ciberseguridad

También se ha observado que Ed1s0nZ realiza modificaciones activas en un archivo README.md ubicado en un repositorio del mismo nombre. eliminando referencias a ellos haber sido honrados con el Premio de Contribución de Nivel 2 a la Base de Datos Nacional de Vulnerabilidad de Seguridad de la Información de China (CNNVD). El desarrollador también ha afirmado que «todo lo que se comparte aquí es puramente para investigación y aprendizaje».

De acuerdo a investigación Publicado por Bitsight el mes pasado, China mantiene dos bases de datos de vulnerabilidades diferentes: CNNVD y la Base de datos nacional de vulnerabilidades de China (CNVD). Mientras que la CNNVD está supervisada por el Ministerio de Seguridad del Estado, la CNVD está controlada por la CNCERT. Los hallazgos anteriores de Recorded Future han reveló que CNNVD tarda más en publicar vulnerabilidades con puntuaciones CVSS más altas que vulnerabilidades con puntuaciones más bajas.

«El reciente intento del desarrollador de eliminar las referencias al CNNVD de su perfil de GitHub apunta a un esfuerzo activo para ocultar estos vínculos estatales, probablemente para proteger la viabilidad operativa de la herramienta a medida que crece su popularidad», dijo Thomas. «La adopción de CyberStrikeAI está a punto de acelerarse, lo que representa una evolución preocupante en la proliferación de herramientas de seguridad ofensivas mejoradas por IA».

The 3 Steps CISOs Must Follow – CYBERDEFENSA.MX

Every CISO knows the uncomfortable truth about their Security Operations Center: the people most responsible for catching threats in real time are the people with the least experience. Tier 1 analysts sit at the front line of detection, and yet they are also the most vulnerable to the cognitive and organizational pressures that quietly erode SOC performance over time.

The Paradox at the Gate: Why Tier 1 Carries the Weight but Lacks the Armor

Tier 1 is the layer that processes the highest volume of alerts, performs initial triage, and determines what gets escalated. But it is built on a foundation that is structurally fragile. Entry-level analysts, high turnover rates, and relentless alert queues create conditions where even well-designed detection rules fail to translate into timely, accurate responses.

The paradox is here: 

  • Tier 1 performance defines SOC performance;
  • But Tier 1 is often the least supported, least empowered, and most cognitively overloaded layer

Tier 1 analysts face a daily avalanche of alerts. Over time, this leads to:

  • Alert fatigue: constant exposure to high volumes reduces sensitivity to real danger.
  • Decision fatigue: repeated micro-decisions degrade judgment quality.
  • Cognitive overload: too many dashboards, too little context.
  • False-positive conditioning: when 90% of alerts are benign, skepticism becomes automatic.
  • Burnout and turnover: institutional memory evaporates

For CISOs, these are not HR problems. It’s a business risk. When Tier 1 hesitates, misses, or delays escalation:

  • Dwell time increases,
  • Incident costs rise,
  • Detection quality degrades,
  • Executive confidence in security drops.

If Tier 1 is weak, the entire SOC becomes reactive rather than predictive.

The Core Engine Room: Monitoring and Triage as Business-Critical Workflows

Tier 1 owns two foundational SOC processes: monitoring and alert triage. Monitoring is the continuous process of ingesting signals from across the environment — endpoints, networks, cloud infrastructure, identity systems — and applying detection logic to surface events of potential concern. 

Triage is what happens next: the structured, human-driven process of evaluating those events, assigning severity, ruling out false positives, and determining whether escalation is warranted.

Basically, these are routine tasks. Watch telemetry. Sort alerts into true positive/false positive/needs escalation. But these also are revenue protection mechanisms since they determine MTTR, MTTD, and resource allocation efficiency. When these workflows are inefficient:

  • Tier 2 and Tier 3 drown in noise,
  • Incident response begins late,
  • Business disruption expands,
  • Operational costs increase,
  • Regulatory exposure grows.

Intelligence as Oxygen: The Foundation of Tier 1 Effectiveness

Tier 1 cannot operate effectively in a vacuum, and raw alerts without context are just digital shadows. Actionable threat intelligence turns data into decisions. For a Tier 1 analyst asking, “Is this connected to an active campaign targeting our sector?”, it provides: 

  • IOC validation,
  • Campaign context,
  • TTP mapping,
  • Infrastructure associations,
  • Malware family attribution.

Tier 1 analysts need threat intelligence more urgently than anyone else in the SOC, precisely because they make the most time-sensitive decisions with the least contextual background.

Integrate actionable feeds and lookup enrichment into your SOC workflows to speed detection and improve operational resilience

Reduce Dwell Time. Increase Confidence

Step 1: Detect What Others Miss. Powering Monitoring with Live Threat Intelligence Feeds

The first step toward a high-impact Tier 1 is upgrading the intelligence foundation of monitoring itself. Most SOC environments rely on detection rules built from static signatures or behavioral heuristics — logic that was accurate when written but degrades as adversaries adapt.

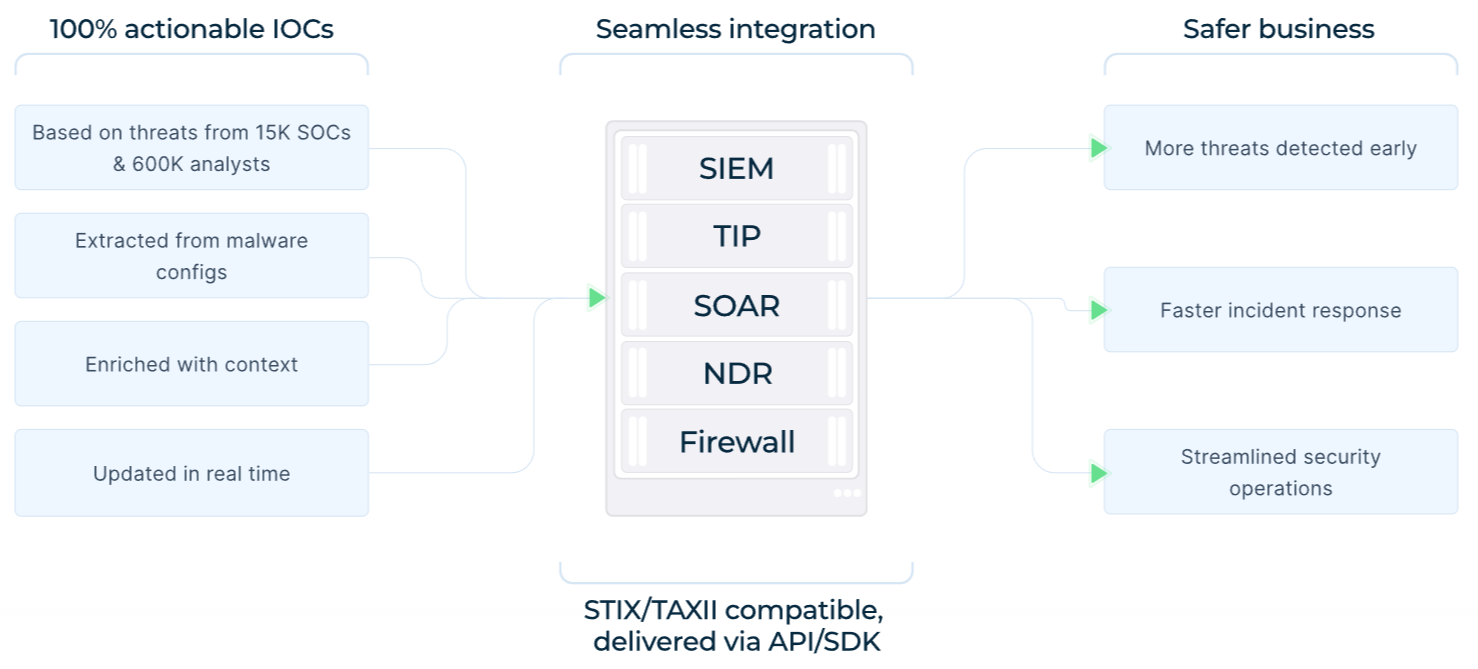
Actionable threat intelligence feeds continuously inject fresh, verified indicators of compromise directly into the detection infrastructure. Rather than flagging anomalies and waiting for an analyst to research them, a feed-enriched monitoring layer flags activity that has already been confirmed as malicious through real-world analysis. Detections become based on behavioral ground truth, not statistical deviation.

The operational effect on early detection is substantial. It compresses the window of exposure and dramatically reduces the cost of eventual containment.

ANY.RUN’s Threat Intelligence Feeds aggregate indicators (malicious IPs, URLs, domains) drawn from a continuously operating malware analysis sandbox that processes real-world threats in real time. This means the data reflects active threat activity observed through dynamic execution analysis, not historical reporting or third-party aggregation alone. Adversaries who modify their malware to evade static signatures cannot easily evade behavioral observation.

TI Feeds: data, benefits, integrations

Delivered in STIX and MISP formats, TI Feeds integrate directly with SIEMs, firewalls, DNS resolvers, and endpoint detection systems. Each indicator carries contextual metadata like malware families and behavioral tags, so that a detection is not just a flag but an explanation. 

For the business, intelligence-powered monitoring reduces MTTD, improves detection precision, and generates a measurable return on the broader security stack investment by ensuring that what gets detected is what actually matters.

Step 2: From Flag to Finding. Enriching Every Alert with the Context Analysts Actually Need

Before an analyst can enrich an alert, they often face a more immediate problem: a suspicious file or link has surfaced, and its nature is genuinely unknown. This is where the ANY.RUN Interactive Sandbox becomes a direct triage asset. 

Rather than relying on static reputation checks alone, analysts can submit the artifact to the sandbox and observe its actual behavior in a live execution environment — watching in real time as the file makes network connections, modifies the registry, drops additional payloads, or attempts to evade detection. Within minutes, the sandbox produces a verdict grounded in what the sample actually does, not just what it looks like. 

View sandbox analysis of a suspicious .exe file

Sandbox detonation detects ScreenConnect malware

But detection is only the beginning of a T1 analyst’s job. Once an alert surfaces, the analyst must determine whether it represents a genuine threat, understand what it means, and decide what to do with it — all under time pressure and against a queue of competing alerts. Without enrichment, this determination relies on analyst experience and manual research, both of which are in short supply at Tier 1.

The quality and speed of enrichment determine the quality and speed of triage. Deep enrichment, grounded in behavioral analysis, allows analysts to reason about the actual risk of a detection rather than guessing at it.

ANY.RUN’s Threat Intelligence Lookup delivers this depth on demand. Analysts can query any indicator — domain, IP, file hash, URL — and receive immediate context drawn from the sandbox’s analysis repository: full behavioral reports showing how the artifact executed, associated malware families and threat categories, network indicators observed during analysis, and connections to broader malicious infrastructure. A lookup is fast enough to fit into the triage workflow rather than interrupting it.

domainName:»priutt-title.com»

TI Lookup domain search with “Malicious” verdict and additional IOCs

A single lookup allows us to understand that a doubtful domain spotted in the network traffic is most probably malicious, engaged in campaigns targeting IT, finance, and educational businesses all over the world right now, and linked to more indicators that can be used for further detection tuning. 

This changes how T1 operates across several dimensions: 

  • Analysts make faster, more confident decisions because they have evidence rather than inference. 
  • Escalation notes improve because analysts can articulate what they found and why it matters, reducing back-and-forth with Tier 2 and accelerating the handoff.
  • False positives are closed with greater certainty, improving the precision of the escalation pipeline. 

For business objectives, enriched triage supports several priorities simultaneously: 

  • It accelerates MTTD and MTTR, which are key metrics for both security program effectiveness and regulatory compliance. 
  • It improves the quality of incident documentation for post-incident review, insurance claims, and regulatory reporting. 
  • It reduces analyst burnout by replacing frustrating ambiguity with actionable clarity. 
  • Finally, it ensures that the SOC’s output reflects genuine analysis rather than overwhelmed guesswork.

Step 3: Security That Compounds. Integrating ANY.RUN into Your Existing Stack

Individual capabilities — however strong — deliver limited value when they operate in isolation. The third and most strategically significant step is integration: connecting ANY.RUN’s Threat Intelligence Feeds, Lookup, and Sandbox into the existing security infrastructure so that intelligence flows automatically across every layer of the environment.

This is where investment in T1 intelligence capabilities translates into organization-wide risk reduction. 

  • SIEMs that ingest TI Feeds generate higher-precision alerts, because the detection layer is operating from verified behavioral indicators rather than generic rules. 
  • Firewalls and DNS resolvers that consume the same feeds block malicious infrastructure at the perimeter, reducing the volume of threats that reach endpoints and analysts in the first place. 
  • EDR systems enriched with sandbox-derived behavioral signatures detect malware that evades signature-based approaches. 
  • The entire stack becomes more coherent because it shares a common intelligence foundation.

ANY.RUN supports this integration architecture through standard formats and APIs designed for compatibility with the security products already in deployment. STIX and MISP feed delivery integrates with leading SIEM and SOAR solutions. The TI Lookup API enables direct enrichment from within analyst workflows(ticketing systems, investigation dashboards, custom scripts) without requiring analysts to leave their primary interface. The sandbox itself can receive samples programmatically, enabling automated analysis pipelines that feed results back into detection and response systems.

ANY.RUN integration capabilities

For T1 teams, the day-to-day effect of integration is a reduction in the manual effort that currently consumes analyst time. Indicators enriched automatically before triage, feeds that update detection logic without human intervention, escalation data that populates from sandbox analysis rather than manual documentation — these changes shift analyst effort from information gathering to genuine investigation. T1 becomes faster without becoming larger.

For CISOs, the business case for integration centers on compounding returns. Each point of integration multiplies the value of the intelligence investment: a feed consumed by five security controls delivers five times the coverage of a feed consumed by one. 

This coherence also strengthens the organization’s posture in conversations with the board, insurers, and regulators. An integrated, intelligence-driven security architecture demonstrates not just that controls exist, but that they are actively informed by current threat activity, a substantively different claim than checkbox compliance.

Integrate dynamic malware analysis, fresh intelligence feeds, and contextual search to improve detection quality and business outcomes

Transform Your SOC Into an Early Warning System

Three Steps, One Outcome: A Tier 1 That Actually Protects the Business

The path to a high-impact Tier 1 is not hiring more analysts or writing more detection rules. It lies in addressing the structural shortcomings that make T1 fragile: monitoring that cannot reflect current threats, triage that lacks the context to be decisive, and intelligence capabilities that remain disconnected from the stack they should be informing.

ANY.RUN’s Threat Intelligence Feeds, Lookup, and Interactive Sandbox form a closed loop — from behavioral analysis to detection to investigation — that addresses each of the steps to top performance without adding operational complexity. The Sandbox generates ground truth. The Feeds operationalize it across the detection layer. The Lookup makes the same analytical depth available on demand for every analyst, regardless of experience.

CISOs who prioritize this investment are not just improving SOC metrics. They are changing the equation for every threat actor who targets their organization. A Tier 1 team that detects early, triages with confidence, and escalates accurately is one of the highest-leverage risk reduction assets a security program can build.

Combine live TI Feeds with indicator enrichment to transform monitoring into high-confidence detection.

Build a Smarter SOC Frontline

Found this article interesting? This article is a contributed piece from one of our valued partners. Follow us on Google News, Twitter and LinkedIn to read more exclusive content we post.

Starkiller Phishing Suite utiliza el proxy inverso AitM para evitar la autenticación multifactor – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de una nueva suite de phishing llamada asesino estrella que representa páginas de inicio de sesión legítimas para evitar las protecciones de autenticación multifactor (MFA).

Un grupo de amenazas que se hace llamar Jinkusu lo anuncia como una plataforma de cibercrimen y otorga a los clientes acceso a un panel que les permite seleccionar una marca para hacerse pasar por ella o ingresar la URL real de una marca. También permite a los usuarios elegir palabras clave personalizadas como «iniciar sesión», «verificar», «seguridad» o «cuenta» e integra acortadores de URL como TinyURL para ocultar la URL de destino.

«Se lanza un instancia de Chrome sin cabeza – un navegador que funciona sin una ventana visible – dentro de un contenedor acoplablecarga el sitio web real de la marca y actúa como un proxy inverso entre el sitio objetivo y el legítimo», afirman los investigadores de Abnormal Callie Baron y Piotr Wojtyla. dicho.

«Los destinatarios reciben contenido de página genuino directamente a través de la infraestructura del atacante, lo que garantiza que la página de phishing nunca quede desactualizada. Y debido a que Starkiller representa el sitio real en vivo, no hay archivos de plantilla para que los proveedores de seguridad tomen huellas dactilares o incluyan en la lista de bloqueo».

Esta técnica de proxy de página de inicio de sesión evita la necesidad de que los atacantes actualicen periódicamente sus plantillas de páginas de phishing a medida que se actualizan las páginas reales que están suplantando.

Ciberseguridad

Dicho de otra manera, el contenedor actúa como un proxy inverso de AitM, reenviando las entradas del usuario final ingresadas en la página en vivo falsificada al sitio legítimo y devolviendo las respuestas del sitio. En el fondo, cada pulsación de tecla, envío de formulario y token de sesión se enruta a través de una infraestructura controlada por el atacante y se captura para tomar el control de la cuenta.

«La plataforma agiliza las operaciones de phishing al centralizar la administración de la infraestructura, la implementación de páginas de phishing y el monitoreo de sesiones dentro de un único panel de control», dijo Abnormal. «Combinado con el enmascaramiento de URL, el secuestro de sesiones y la omisión de MFA, brinda a los ciberdelincuentes poco capacitados acceso a capacidades de ataque que antes estaban fuera de su alcance».

El desarrollo se produce cuando Datadog reveló que el kit 1Phish había evolucionado de un recolector de credenciales básico en septiembre de 2025 a un kit de phishing de varias etapas dirigido a los usuarios de 1Password.

La versión actualizada del kit incorpora una capa de validación y huella digital previa al phishing, soporte para capturar códigos de acceso de un solo uso (OTP) y códigos de recuperación, y lógica de huellas digitales del navegador para filtrar bots.

«Esta progresión refleja una iteración deliberada en lugar de una simple reutilización de plantillas», dijo el investigador de seguridad Martin McCloskey. dicho. «Cada versión se basa en la anterior e introduce controles diseñados para aumentar las tasas de conversión, reducir el análisis automatizado y admitir la recolección de autenticación secundaria».

Los hallazgos muestran que soluciones turcas como Starkiller y 1Phish están convirtiendo cada vez más el phishing en flujos de trabajo estilo SaaS, lo que reduce aún más la barrera de habilidades necesarias para llevar a cabo dichos ataques a escala.

También coinciden con una sofisticada campaña de phishing dirigida a empresas y profesionales norteamericanos al abusar del flujo de concesión de autorización de dispositivos OAuth 2.0 para eludir la autenticación multifactor (MFA) y comprometer las cuentas de Microsoft 365.

Para lograrlo, el atacante se registra en la aplicación Microsoft OAuth y genera un código de dispositivo único, que luego se entrega a la víctima a través de un correo electrónico de phishing dirigido.

«La víctima es dirigida al portal legítimo del dominio de Microsoft (microsoft.com/devicelogin) para ingresar un código de dispositivo proporcionado por el atacante«, investigadores Jeewan Singh Jalal, Prabhakaran Ravichandhiran y Anand Bodke dicho. «Esta acción autentica a la víctima y emite un token de acceso OAuth válido a la aplicación del atacante. El robo en tiempo real de estos tokens otorga al atacante acceso persistente a las cuentas de Microsoft 365 y a los datos corporativos de la víctima».

En los últimos meses, las campañas de phishing también se han dirigido a instituciones financieras, específicamente bancos y cooperativas de crédito con sede en Estados Unidos, para obtener credenciales. Se dice que la campaña se desarrolló en dos fases distintas: una ola inicial que comenzó a finales de junio de 2025 y un conjunto más sofisticado de ataques que comenzó a mediados de noviembre de 2025.

Ciberseguridad

«Los actores comenzaron a registrarse [.]co[.]com falsifican sitios web de instituciones financieras y presentan imitaciones creíbles de instituciones financieras reales», afirman los investigadores de BlueVoyant, Shira Reuveny y Joshua Green. dicho. «Estos [.]co[.]Los dominios com sirven como punto de entrada inicial en una refinada cadena de múltiples etapas».

El dominio, cuando se visita desde un enlace en el que se puede hacer clic en un correo electrónico de phishing, está diseñado para cargar una página CAPTCHA de Cloudflare fraudulenta que imita a la institución objetivo. El CAPTCHA no es funcional y crea un retraso deliberado antes de que un script codificado en Base64 redirija a los usuarios a la página de recolección de credenciales.

En un esfuerzo por evadir la detección y evitar que los escáneres automáticos marquen el contenido malicioso, accedan directamente al [.]co[.]Los dominios com desencadenan una redirección a un archivo «www» con formato incorrecto.[.]URL «www».

«El despliegue por parte del adversario de una cadena de evasión de múltiples capas más avanzada, que incorpora validación de referencia, controles de acceso basados ​​en cookies, retrasos intencionales y ofuscación de código, crea efectivamente una infraestructura más resistente que presenta barreras para las herramientas de seguridad automatizadas y el análisis manual», dijo BlueVoyant.

Microsoft advierte que el abuso de redireccionamiento de OAuth entrega malware a objetivos gubernamentales – CYBERDEFENSA.MX

Microsoft advirtió el lunes sobre campañas de phishing que emplean correos electrónicos de phishing y OAuth Mecanismos de redireccionamiento de URL para eludir las defensas de phishing convencionales implementadas en el correo electrónico y los navegadores.

La actividad, dijo la compañía, está dirigida a organizaciones gubernamentales y del sector público con el objetivo final de redirigir a las víctimas a la infraestructura controlada por los atacantes sin robar sus tokens. Describió los ataques de phishing como una amenaza basada en la identidad que aprovecha el comportamiento estándar y por diseño de OAuth en lugar de explotar las vulnerabilidades del software o robar credenciales.

«OAuth incluye una característica legítima que permite a los proveedores de identidad redirigir a los usuarios a una página de destino específica bajo ciertas condiciones, generalmente en escenarios de error u otros flujos definidos», dijo el equipo de investigación de seguridad de Microsoft Defender. dicho.

Ciberseguridad

«Los atacantes pueden abusar de esta funcionalidad nativa creando URL con proveedores de identidad populares, como Entra ID o Google Workspace, que utilizan parámetros manipulados o aplicaciones maliciosas asociadas para redirigir a los usuarios a páginas de destino controladas por el atacante. Esta técnica permite la creación de URL que parecen benignas pero que en última instancia conducen a destinos maliciosos».

El punto de partida del ataque es una aplicación maliciosa creada por el actor de la amenaza en un inquilino bajo su control. La aplicación está configurada con una URL de redireccionamiento que apunta a un dominio fraudulento que aloja malware. Luego, los atacantes distribuyen un enlace de phishing OAuth que indica a los destinatarios que se autentiquen en la aplicación maliciosa utilizando un alcance intencionalmente no válido.

El resultado de esta redirección es que los usuarios descargan e infectan inadvertidamente sus propios dispositivos con malware. Las cargas útiles maliciosas se distribuyen en forma de archivos ZIP que, cuando se descomprimen, dan como resultado la ejecución de PowerShell, la carga lateral de DLL y la actividad previa al rescate o de uso del teclado, dijo Microsoft.

El archivo ZIP contiene un acceso directo de Windows (LNK) que ejecuta un comando de PowerShell tan pronto como se abre. La carga útil de PowerShell se utiliza para realizar un reconocimiento del host mediante la ejecución de comandos de descubrimiento. El archivo LNK extrae del archivo ZIP un instalador MSI, que luego suelta un documento señuelo para engañar a la víctima, mientras que una DLL maliciosa («crashhandler.dll») se descarga utilizando el binario legítimo «steam_monitor.exe».

La DLL procede a descifrar otro archivo llamado «crashlog.dat» y ejecuta la carga útil final en la memoria, lo que le permite establecer una conexión saliente a un servidor externo de comando y control (C2).

Microsoft dijo que los correos electrónicos utilizan solicitudes de firma electrónica, grabaciones de Teams, temas de seguridad social, financieros y políticos como señuelos para engañar a los usuarios para que hagan clic en el enlace. Se dice que los correos electrónicos se enviaron a través de herramientas de envío masivo y soluciones personalizadas desarrolladas en Python y Node.js. Los enlaces se incluyen directamente en el cuerpo del correo electrónico o se colocan dentro de un documento PDF.

Ciberseguridad

«Para aumentar la credibilidad, los actores pasaron la dirección de correo electrónico de destino a través del parámetro de estado utilizando varias técnicas de codificación, lo que permitió que se completara automáticamente en la página de phishing», dijo Microsoft. «El parámetro de estado está destinado a generarse aleatoriamente y usarse para correlacionar los valores de solicitud y respuesta, pero en estos casos se reutilizó para llevar direcciones de correo electrónico codificadas».

Si bien se ha descubierto que algunas de las campañas aprovechan la técnica para distribuir malware, otras envían a los usuarios a páginas alojadas en marcos de phishing como EvilProxy, que actúan como un kit de adversario en el medio (AitM) para interceptar credenciales y cookies de sesión.

Desde entonces, Microsoft eliminó varias aplicaciones OAuth maliciosas que fueron identificadas como parte de la investigación. Se recomienda a las organizaciones que limiten el consentimiento del usuario, revisen periódicamente los permisos de las aplicaciones y eliminen las aplicaciones no utilizadas o con privilegios excesivos.

la materia oscura de identidad de la próxima ola – CYBERDEFENSA.MX

El auge de los MCP en la empresa

El Protocolo de contexto modelo (MCP) se está convirtiendo rápidamente en una forma práctica de impulsar a los LLM del «chat» al trabajo real. Al proporcionar acceso estructurado a aplicaciones, API y datos, MCP habilita agentes de IA impulsados ​​por avisos que pueden recuperar información, tomar medidas y automatizar los flujos de trabajo comerciales de un extremo a otro en toda la empresa. Esto ya se está manifestando en producción a través de asistentes horizontales y agentes verticales personalizados. como Microsoft Copilot, ServiceNow, Zendesk bots y Salesforce Agentforce, con agentes personalizados y verticales moviéndose rápidamente detrás de ellos. Esto se hace eco de la reciente Gartner “Guía de Mercado para Agentes Tutores” informedonde los analistas señalan que la rápida adopción empresarial de estos agentes de IA está superando significativamente la madurez de los controles de gobernanza y políticas necesarios para gestionarlos.

Creemos que la principal desconexión es que estos “colegas” de IA no parecen humanos.

  • No se unen ni salen a través de RR.HH.
  • No envían solicitudes de acceso.
  • No retiran cuentas cuando finalizan los proyectos.

A menudo son invisibles para la IAM tradicional y así es como se convierten en materia oscura de identidad: riesgo de identidad real fuera del tejido de gobernanza. Y los sistemas agentes no sólo utilizan el acceso, sino que buscan el camino de menor resistencia. Están optimizados para terminar el trabajo con una fricción mínima: menos aprobaciones, menos indicaciones, menos bloqueadores. En términos de identidad, eso significa que gravitarán hacia cualquier cosa que ya funcione, cuentas locales en la aplicación, identidades de servicio obsoletas, tokens de larga duración, claves API, omitir rutas de autenticación y, si funciona, se reutilizará.

Equipo8 Encuesta de aldeas CISO 2025 encontró:

  • Cerca de El 70% de las empresas ya utilizan agentes de IA (cualquier sistema que pueda responder y actuar) en producción..
  • Otro El 23% está planeando implementaciones en 2026..
  • dos tercios los están construyendo internamente.

La adopción de MCP no es una cuestión de si; es una cuestión de qué tan rápido y sabiamente. Ya está aquí y sólo se está acelerando. Para complicar aún más esto, está la realidad de los entornos híbridos. Según la investigación de Gartner, parece que las organizaciones enfrentan obstáculos importantes en la gestión de estas identidades no humanas porque los controles de la plataforma nativa y las salvaguardas de los proveedores generalmente no se extienden más allá de los límites de su propia nube o plataforma. Sin un mecanismo de supervisión independiente, las interacciones de los agentes entre nubes permanecen completamente sin control. La verdadera pregunta es si sus agentes de IA se convierten en compañeros de equipo confiables o identidad no gestionada materia oscura?

​​

Cómo el agente-IA abusa de la identidad de la materia oscura

Como agentes autónomos de IA que pueden planificar y ejecutar tareas de varios pasos con una mínima intervención humana, el agente AI es un asistente poderoso pero también un riesgo cibernético importante. Curiosamente, los principales analistas de la industria parecen esperar que la gran mayoría de las acciones de agentes no autorizados se deriven de violaciones de las políticas internas de la empresa, como un comportamiento equivocado de la IA o un intercambio excesivo de información, en lugar de ataques externos maliciosos.

El patrón de abuso típico que vemos es similar, impulsado por la automatización de agentes y la búsqueda de atajos:

  • Enumere lo que existe: el agente rastrea aplicaciones e integraciones, enumera usuarios/tokens y descubre rutas de autenticación «alternativas».
  • Pruebe primero lo que es fácil: cuentas locales, créditos heredados, tokens de larga duración, cualquier cosa que evite una nueva aprobación.
  • Bloquee el acceso «suficientemente bueno»: incluso los privilegios bajos son suficientes para pivotar: leer archivos de configuración, extraer registros, descubrir secretos, mapear la estructura de la organización.
  • Actualice silenciosamente: encuentre tokens con un alcance excesivo, derechos obsoletos o identidades inactivas pero privilegiadas y escale con el mínimo ruido.
  • Operar a la velocidad de la máquina: miles de pequeñas acciones ocurren en muchos sistemas, demasiado rápidas y demasiado amplias para que los humanos las detecten temprano.

El verdadero riesgo aquí es la escala del impacto: una identidad descuidada se convierte en un atajo reutilizable en todo el patrimonio.

Los riesgos de la materia oscura

Además de abusar de la materia oscura de identidad, si no se controla, los agentes MCP (agentes de IA que utilizan el protocolo MCP para conectarse a aplicaciones, A2A, API y fuentes de datos) introducen sus propias exposiciones ocultas. Orchid descubre estas exposiciones todos los días:

  • Acceso con permisos excesivos: los agentes obtienen el «modo dios» para no fallar, y luego ese privilegio se convierte en el estado operativo predeterminado.
  • Uso sin seguimiento: los agentes pueden ejecutar flujos de trabajo confidenciales a través de herramientas donde los registros son parciales, inconsistentes o no están correlacionados con un patrocinador.
  • Credenciales estáticas: los tokens codificados no sólo «viven para siempre», sino que se convierten en infraestructura compartida entre agentes, canalizaciones y entornos.
  • Puntos ciegos regulatorios: los auditores preguntan: «¿quién aprobó el acceso, quién lo utilizó y qué datos se tocaron?». La materia oscura hace que esas respuestas sean lentas o imposibles.
  • Desviación de privilegios: los agentes acumulan acceso con el tiempo porque eliminar permisos da más miedo que otorgarlos, hasta que un atacante hereda la deriva.

Creemos que abordar estos puntos ciegos se alinea con la observación de Gartner de que la gobernanza moderna de la IA requiere que la gestión de identidades y acceso converja estrechamente con la gobernanza de la información. Esto garantiza que las organizaciones puedan clasificar dinámicamente la confidencialidad de los datos y monitorear el comportamiento de los agentes en tiempo real en lugar de depender únicamente de credenciales estáticas.

Los agentes de IA no son sólo usuarios sin credenciales. ellos son materia oscura identidades: poderosas, invisibles y fuera del alcance del IAM actual. Y la parte incómoda: incluso los agentes bien intencionados explotarán la materia oscura. No entienden su organigrama ni su intención de gobierno; entienden lo que funciona. si un cuenta huérfana o un token con alcance excesivo es el camino más rápido hacia su finalización, se convierte en la opción «eficiente».

Principios para la adopción segura de MCP

Para evitar repetir los errores del pasado (con cuentas huérfanas o con demasiados privilegios, TI en la sombra, claves no administradas y actividad invisible), las organizaciones deben adaptarse y aplicar principios de identidad básicos a los agentes de IA. Gartner introdujo el concepto de sistemas «guardianes» especializados, soluciones de IA de supervisión que evalúan, monitorean y hacen cumplir continuamente los límites de los agentes que trabajan.

Recomendamos que las organizaciones sigan cinco principios básicos al implementar soluciones agentes basadas en MCP.

  1. Emparejar agentes de IA con patrocinadores humanos: Cada agente debe estar vinculado a un operador humano responsable. Si el humano cambia de rol o se va, el acceso del agente debería cambiar con él. Estamos de acuerdo con Gartner en la necesidad de mapear la propiedad, asegurando que se rastree el linaje completo desde la creación hasta la implementación, tanto en la máquina como en su propietario humano.
  2. Acceso dinámico y contextual: Los agentes de IA no deberían tener privilegios permanentes y permanentes. Sus derechos deben tener un límite de tiempo, estar conscientes de la sesión y limitarse al privilegio mínimo.
  3. Visibilidad y Auditabilidad: Gartner ha estado pidiendo cada vez más a las organizaciones que mantengan un catálogo centralizado de agentes de IA que haga un inventario de todos los agentes oficiales, en la sombra y de terceros, junto con una gestión integral de la postura y pistas de auditoría a prueba de manipulaciones. En nuestra opinión, cada acción que realiza un agente de IA debe registrarse, correlacionarse con su patrocinador humano y estar disponible para su revisión. Esto garantiza la responsabilidad y prepara a las organizaciones para futuros controles de cumplimiento. La visibilidad no es sólo «lo registramos». Es necesario vincular las acciones con el alcance de los datos: a qué accedió el agente, qué cambió, qué exportó y si esa acción tocó conjuntos de datos regulados o confidenciales. De lo contrario, no se podrá distinguir la “automatización útil” del “movimiento silencioso de datos”.
  4. Gobernanza a escala empresarial: La adopción de MCP debe extenderse a sistemas nuevos y heredados dentro de un tejido de gobernanza único y consistente, de modo que los equipos de seguridad, cumplimiento e infraestructura no trabajen en silos. Aquí también es donde Gartner enfatiza la importancia de una capa de supervisión de propiedad empresarial, que garantice controles consistentes y reduzca el riesgo de dependencia de un proveedor a medida que se expande la adopción de MCP.
  5. Compromiso con una buena higiene IAM: Como ocurre con todas las identidades, los flujos de autenticación, los permisos de autorización y los controles implementados, una fuerte higiene (tanto en el servidor de aplicaciones como en el servidor MCP) es fundamental para mantener a cada usuario dentro de los límites adecuados.

El panorama más amplio

Los agentes de IA plantean un desafío único que va más allá de la mera integración. Representan un cambio en la forma en que se delega y ejecuta el trabajo dentro de las empresas. Si no se administran, seguirán la misma trayectoria que otras identidades ocultas: cuentas locales en la aplicación, identidades de servicios obsoletas, tokens de larga duración, claves API y rutas de autenticación de omisión que se han convertido en materia oscura de identidad con el tiempo. Y debido a que los agentes impulsados ​​por LLM están optimizados para lograr eficiencia, menor fricción y menos pasos, naturalmente gravitarán hacia esas identidades no gobernadas como el camino más rápido hacia el éxito. Si un administrador local huérfano o un token con un alcance excesivo «simplemente funciona», el agente lo usará y lo reutilizará.

La oportunidad es adelantarse a esta curva.

Al tratar a los agentes de IA como identidades de primera clase desde el primer día (descubribles, gobernables y auditables), las organizaciones pueden aprovechar su potencial sin crear puntos ciegos.

Las empresas que hagan esto no sólo reducirán su superficie de ataque inmediata sino que también se posicionarán para las expectativas regulatorias y operativas que seguramente seguirán.

En la práctica, la mayoría de los incidentes de Agent-AI no comenzarán con un día cero. Comenzarán con un atajo de identidad que alguien olvidó limpiar y luego se amplificarán mediante la automatización hasta que parezca una infracción sistémica.

La conclusión

Los agentes de IA están aquí. Ya están cambiando la forma en que operan las empresas.

El desafío no es si utilizarlos, sino cómo gobernarlos.

La adopción segura de MCP requiere aplicar los mismos principios que los profesionales de la identidad conocen bien (privilegio mínimo, gestión del ciclo de vida y auditabilidad) a una nueva clase de identidades no humanas que siguen este protocolo.

Si la materia oscura de la identidad es la suma de lo que no podemos ver ni controlar, entonces los agentes de IA no administrados pueden convertirse en su fuente de más rápido crecimiento. Las organizaciones que actúen ahora para sacarlos a la luz serán las que puedan avanzar rápidamente con la IA sin sacrificar la confianza, el cumplimiento o la seguridad. Es por eso Seguridad de orquídeas está construyendo una infraestructura de identidad para eliminar la materia oscura y hacer que la adopción de Agent AI sea segura para implementar a escala empresarial.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

SloppyLemming ataca a los gobiernos de Pakistán y Bangladesh utilizando cadenas duales de malware – CYBERDEFENSA.MX

El grupo de actividad de amenazas conocido como descuidadolemming se ha atribuido a una nueva serie de ataques dirigidos a entidades gubernamentales y operadores de infraestructuras críticas en Pakistán y Bangladesh.

La actividad, según Arctic Wolf, tuvo lugar entre enero de 2025 y enero de 2026. Implica el uso de dos cadenas de ataque distintas para entregar familias de malware rastreadas como BurrowShell y un keylogger basado en Rust.

«El uso del lenguaje de programación Rust representa una evolución notable en las herramientas de SloppyLemming, ya que informes anteriores documentaron que el actor utiliza sólo lenguajes compilados tradicionales y marcos de simulación de adversarios prestados como Cobalt Strike, Havoc y el NekroWire RAT personalizado», la empresa de ciberseguridad. dicho en un informe compartido con The Hacker News.

Ciberseguridad

SloppyLemming es el apodo asignado a un actor de amenazas que se sabe que apunta a entidades gubernamentales, policiales, energéticas, de telecomunicaciones y tecnológicas en Pakistán, Sri Lanka, Bangladesh y China desde al menos 2022. También se rastrea con los nombres Tigre escolta y Pescando Elefante.

Campañas anteriores montadas por el equipo de hackers han aprovechado familias de malware como Ares RAT y WarHawk, que a menudo se atribuyen a SideCopy y SideWinder, respectivamente.

El análisis de ArcticWolf de los últimos ataques ha descubierto el uso de correos electrónicos de phishing para entregar señuelos PDF y documentos Excel habilitados para macros para iniciar las cadenas de infección. Describió al actor de amenazas como operando con capacidad moderada.

Los señuelos PDF contienen URL diseñadas para llevar a las víctimas a los manifiestos de la aplicación ClickOnce, que luego implementan un ejecutable legítimo de Microsoft .NET («NGenTask.exe») y un cargador malicioso («mscorsvc.dll»). El cargador se inicia mediante la carga lateral de DLL para descifrar y ejecutar un implante de código shell x64 personalizado con nombre en código BurrowShell.

«BurrowShell es una puerta trasera con todas las funciones que proporciona al actor de amenazas manipulación del sistema de archivos, capacidades de captura de capturas de pantalla, ejecución remota de shell y capacidades de proxy SOCKS para túneles de red», dijo Arctic Wolf. «El implante disfraza su tráfico de comando y control (C2) como comunicaciones del servicio Windows Update y emplea encriptación RC4 con una clave de 32 caracteres para proteger la carga útil».

La segunda cadena de ataque emplea documentos de Excel que contienen macros maliciosas para eliminar el malware keylogger, al tiempo que incorpora funciones para realizar escaneo de puertos y enumeración de redes.

Una investigación más exhaustiva de la infraestructura del actor de amenazas ha identificado 112 dominios de Cloudflare Workers registrados durante el período de un año, lo que supone un aumento de ocho veces con respecto a los 13 dominios marcados por Cloudflare en septiembre de 2024.

Ciberseguridad

Los vínculos de la campaña con SloppyLemming se basan en la explotación continua de la infraestructura de Cloudflare Workers con patrones de erratas tipográficas con temas gubernamentales, implementación del marco Havoc C2, técnicas de carga lateral de DLL y patrones de victimología.

Vale la pena señalar que algunos aspectos del oficio del actor de amenazas, incluido el uso de la ejecución habilitada para ClickOnce, se superponen con una campaña reciente de SideWinder documentada por Trellix en octubre de 2025.

«En particular, atacar a los organismos reguladores nucleares, las organizaciones de logística de defensa y la infraestructura de telecomunicaciones de Pakistán, junto con las empresas de energía e instituciones financieras de Bangladesh, se alinea con las prioridades de recopilación de inteligencia consistentes con la competencia estratégica regional en el sur de Asia», dijo Arctic Wolf.

«La implementación de cargas útiles duales (el código shell en memoria BurrowShell para operaciones de proxy C2 y SOCKS, y un registrador de teclas basado en Rust para el robo de información) sugiere que el actor de amenazas mantiene la flexibilidad para implementar herramientas apropiadas basadas en el valor objetivo y los requisitos operativos».