La nueva vulnerabilidad de Exim BDAT expone las compilaciones de GnuTLS a una posible ejecución de código – CYBERDEFENSA.MX

Exim ha publicado actualizaciones de seguridad para abordar un problema de seguridad grave que afecta a ciertas configuraciones y que podría permitir la corrupción de la memoria y la posible ejecución de código.

Exim es un Agente de transferencia de correo (MTA) de código abierto diseñado para sistemas tipo Unix para recibir, enrutar y entregar correo electrónico.

La vulnerabilidad, rastreada como CVE-2026-45185, también conocida como Dead.Letter, se ha descrito como una vulnerabilidad de uso después de la liberación en el análisis del cuerpo del mensaje de transmisión de datos binarios (BDAT) de Exim cuando GnuTLS maneja una conexión TLS.

«La vulnerabilidad se activa durante el manejo del cuerpo del mensaje BDAT cuando un cliente envía una alerta TLS close_notify antes de que se complete la transferencia del cuerpo, y luego continúa con un byte final en texto sin cifrar en la misma conexión TCP», Exim dicho en un aviso publicado hoy.

Ciberseguridad

«Esta secuencia de eventos puede hacer que Exim escriba en un buffer de memoria que ya ha sido liberado durante la desconexión de la sesión TLS, lo que lleva a la corrupción del montón. Un atacante sólo necesita poder establecer una conexión TLS y usar la extensión SMTP CHUNKING (BDAT). «

El problema afecta a todas las versiones de Exim desde 4.97 hasta 4.99.2 inclusive. Dicho esto, solo afecta a las compilaciones que usan USE_GNUTLS=yes, lo que significa que las compilaciones que dependen de otras bibliotecas TLS como OpenSSL no se ven afectadas.

A Federico Kirschbaum, jefe del Laboratorio de Seguridad de XBOW, una plataforma autónoma de pruebas de ciberseguridad, se le atribuye el mérito de descubrir e informar la falla el 1 de mayo de 2026.

«Durante el cierre de TLS, Exim libera su buffer de transferencia TLS, pero un contenedor de recepción BDAT anidado aún puede procesar bytes entrantes y terminar llamando a ungetc(), que escribe un solo carácter (\n) en la región liberada», Kirschbaum dicho. «Esa escritura de un byte aterriza en los metadatos del asignador de Exim, corrompiendo la forma interna del asignador; luego el exploit aprovecha esa corrupción para obtener más primitivos».

XBOW describió la vulnerabilidad como «uno de los errores de mayor calibre» descubiertos en Exim hasta la fecha, y agregó que activarla casi no requiere configuración especial en el servidor.

La deficiencia se solucionó en la versión 4.99.3. Se recomienda a todos los usuarios que actualicen lo antes posible. No existen mitigaciones que resuelvan la vulnerabilidad.

«La solución garantiza que la pila de procesamiento de entrada se restablezca limpiamente cuando se recibe una notificación de cierre TLS durante una transferencia BDAT activa, evitando que se utilicen los punteros obsoletos», señaló Exim.

Esta no es la primera vez que se revelan errores críticos de uso después de la liberación en Exim. A finales de 2017, Exim parchó una vulnerabilidad de uso después de la liberación en el demonio SMTP (CVE-2017-16943puntuación CVSS: 9,8) que atacantes no autenticados podrían haber aprovechado para lograr la ejecución remota de código mediante comandos BDAT especialmente diseñados y tomar el control del servidor de correo electrónico.

Cuáles son las alertas de SOC más riesgosas que quedan sin respuesta – CYBERDEFENSA.MX

¿Por qué las alertas SOC más riesgosas quedan sin respuesta?

Los equipos de operaciones de seguridad están inundados de alertas. Pero el verdadero problema no siempre es el volumen de alertas; son los puntos ciegos. Las alertas más peligrosas son aquellas que nadie investiga.

Un informe reciente de The Hacker News examinó por qué ciertas categorías de alertas de alto riesgo (WAF, DLP, OT/IoT, inteligencia de la web oscura y señales de la cadena de suministro) no se investigan constantemente en los SOC empresariales. Los hallazgos apuntan a una brecha estructural en la forma en que se brinda la cobertura de seguridad hoy en día: no una falta de herramientas, sino un techo incorporado en cada modelo existente.

Su modelo SOC tiene un límite máximo de cobertura

Los equipos internos del SOC son los primeros en sentir la brecha. Sobrecargados con alertas rutinarias de gran volumen, los analistas rara vez tienen la capacidad o la experiencia especializada para investigar eventos WAF, anomalías DLP o señales de entornos tecnológicos operativos. Estos tipos de alertas requieren un conocimiento profundo y específico del dominio que la mayoría de los equipos SOC simplemente no tienen en su personal.

Los MSSP y MDR enfrentan una versión diferente del mismo problema. Investigar alertas complejas y especializadas requiere mucho tiempo y requiere un contexto empresarial que los proveedores gestionados no tienen. La economía no funciona a su favor, por lo que escalan estas alertas al cliente, el mismo equipo interno que carecía de la capacidad para investigarlas en primer lugar.

Las plataformas de automatización AI SOC han logrado avances significativos en los tipos de alertas comunes, pero la mayoría tiene un límite de cuatro a seis categorías predefinidas. Se basan en una lógica de clasificación estática y prediseñada. Cuando una alerta queda fuera de esa lógica, ya sea una amenaza nueva, una fuente de alerta desconocida o un vector de ataque emergente, la plataforma le quita prioridad o la transmite.

El resultado es un punto ciego en la intersección de todos los modelos SOC existentes: las alertas con mayor probabilidad de resultar en una infracción son precisamente aquellas para las cuales nadie tiene un flujo de trabajo que manejar.

¿Quién ofrece verdadera cobertura?

El 21 de mayo de 2026, Seguridad radiante y la empresa alemana de ciberseguridad Cirosec están organizando un seminario web técnico para abordar esta brecha directamente: «Cobertura de alerta que nadie más puede clasificar».

La sesión examinará las razones estructurales detrás del límite de cobertura, analizará los tipos de alertas específicas que más comúnmente no se investigan y hará una demostración en vivo de cómo la plataforma AI SOC de Radiant las clasifica.

Radiant se basa en una arquitectura fundamentalmente diferente a la de otras plataformas AI SOC. En lugar de depender de manuales prediseñados, su IA genera una lógica de clasificación personalizada sobre la marcha, para cualquier tipo de alerta, incluidas las que la plataforma nunca ha visto antes.

Detalles del seminario web

  • Fecha: 21 de mayo de 2026
  • Tiempo: 15:00 CEST (6:00 a. m. PDT)
  • Formato: Microsoft Teams: sesión técnica e interactiva
  • Anfitrión: Cirosec y Seguridad Radiante
  • Idioma: Inglés

Regístrese aquí para registrarse (haga clic en traducir página para Traductor de inglés en tu navegador)

Nota importante: el webinar será en inglés.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

La IA está separando las empresas creadas para escalar de las creadas para vender

Si tuvo tiempo de caminar por la exposición en la Conferencia RSA de este año, fue imposible perderse el cambio en nuestra industria. La inteligencia artificial ha pasado de ser una capa emergente a ser la base de lo que impulsa a las empresas de ciberseguridad. Pero desde nuestro punto de vista como inversores que trabajan en estrecha colaboración con fundadores y operadores, el cambio más importante es cómo la IA está cambiando la forma en que se forman, financian y escalan estas empresas.

El año pasado marcó un punto de inflexión. Un aumento en la financiación de riesgo y las adquisiciones de titulares subrayaron un mercado que se mueve más rápido de lo que muchos esperaban. Las empresas emergentes que alguna vez pasaron años iterando hacia la adecuación del producto al mercado ahora están emergiendo del sigilo con productos maduros y generando grandes rondas iniciales casi de inmediato. Mientras tanto, la progresión tradicional de la semilla a la Serie A se está comprimiendo en una ventana mucho más corta y con mayores riesgos, y las empresas heredadas se ven obligadas a avanzar más rápido que nunca para seguir siendo relevantes en el panorama actual.

La financiación de riesgo se concentra en menos apuestas de IA y más grandes

La aceleración refleja una capacidad real. La IA ha reducido el tiempo y el costo de crear e iterar productos de ciberseguridad, lo que permite que los equipos pequeños se muevan a una velocidad sin precedentes. Pero un desarrollo más rápido no cambia lo básico: las empresas duraderas aún requieren una diferenciación clara, una sólida ejecución de comercialización y una demanda comprobada de los clientes.

Lo que ha cambiado es cómo se utiliza el capital. La financiación de riesgo en ciberseguridad se concentra cada vez más en un menor número de empresas, con rondas más grandes y valoraciones más altas. El mercado es cada vez más binario: se espera que las nuevas empresas protejan los sistemas de IA o la utilicen para ofrecer mejoras claras y mensurables en los resultados de seguridad. A las empresas que no pueden definir claramente una de esas posiciones les resulta más difícil atraer la atención tanto de los inversores como de los adquirentes.

Unas valoraciones más altas pueden acelerar el impulso, pero también elevan el listón del rendimiento. Cuando el crecimiento no se materializa como se esperaba, el camino a seguir se vuelve más difícil, particularmente en un mercado que se mueve tan rápido como este.

Las startups nativas de IA operan con equipos más pequeños y técnicos

La IA también está remodelando la forma en que cuentan con personal y operan las empresas de ciberseguridad. Los equipos más eficaces hoy en día son más pequeños y más técnicos, y dependen en gran medida de la automatización para ampliar sus capacidades. Los ingenieros se centran cada vez más en orquestar sistemas de IA en lugar de construir cada componente desde cero, cambiando la naturaleza del trabajo técnico hacia la resolución de problemas y el diseño de sistemas de alto nivel. Pueden iterar más rápido que nunca, ejerciendo presión sobre la innovación acelerada y los resultados de alta capacidad.

Esto está creando una brecha cada vez mayor entre las empresas que se basan en la IA desde el principio y aquellas que intentan adaptarla a los modelos existentes. Para las nuevas empresas, este enfoque suele ser fundamental. Para los titulares, puede requerir cambios significativos tanto en la tecnología como en la cultura, lo que conducirá a una próxima ola de fusiones y adquisiciones que ya está en las primeras etapas.

Los actores de amenazas están utilizando la IA para escalar los ataques y reducir las barreras de entrada.

Al mismo tiempo, el panorama de amenazas está evolucionando. La IA está reduciendo la barrera de entrada para las capacidades cibernéticas ofensivas, permitiendo a actores menos sofisticados ejecutar ataques que antes requerían una experiencia significativa. Esto está aumentando tanto el volumen como la complejidad de las amenazas que enfrentan las organizaciones. Estamos viendo respuestas tempranas a eso con cosas como Proyecto Glasswing de Anthropicque tiene como objetivo reunir a organizaciones líderes para proteger el software crítico.

La expansión no se limita a los ataques tradicionales a redes o terminales. La IA está introduciendo nuevas superficies de ataque, desde identidades de máquinas hasta agentes autónomos y sistemas de toma de decisiones. También está desencadenando nuevas formas de riesgo, incluidas campañas de desinformación más avanzadas y otros ataques basados ​​en narrativas que pueden afectar los mercados y la reputación corporativa tanto como los sistemas técnicos.

La ciberdefensa está cambiando hacia modelos autónomos impulsados ​​por máquinas

A medida que los atacantes aumentan el uso de la IA, los defensores se ven obligados a hacer lo mismo. La ciberseguridad avanza hacia un modelo en el que los sistemas controlados por máquinas desempeñan un papel central tanto en la detección como en la respuesta a las amenazas. En muchos casos, la dinámica está pasando de ser humano versus máquina a máquina versus máquina.

Este cambio está impulsando la innovación en todo el mercado. Están surgiendo nuevas categorías en torno a la seguridad de los sistemas y cargas de trabajo de IA, mientras que áreas establecidas como la seguridad de endpoints, la protección de datos y la gestión de vulnerabilidades se están reconstruyendo con la IA en su núcleo. Estos cambios están permitiendo nuevas capacidades pero también aumentando el ritmo de la competencia en toda la industria.

Las estrategias de fusiones y adquisiciones y plataformas se están acelerando junto con la innovación en IA

La velocidad de la innovación también está remodelando la consolidación en materia de ciberseguridad. Las plataformas más grandes se están moviendo para incorporar capacidades de IA más rápidamente, mientras que las nuevas empresas están desarrollando estrategias de plataforma en una etapa más temprana de su ciclo de vida. Esto está comprimiendo los plazos tanto para el crecimiento como para las adquisiciones. Cuando los operadores tradicionales no pueden innovar lo suficientemente rápido, pueden comprar en su lugar.

El capital sigue desempeñando un papel central en esta dinámica. Los entornos de financiación sólidos están permitiendo a las empresas escalar rápidamente, pero también están introduciendo riesgos cuando las valoraciones superan el rendimiento subyacente. Algunas de las rondas más importantes están funcionando como señales de liderazgo en el mercado y también como fuentes de capital operativo.

Cada vez hay más conciencia de que no todas estas empresas cumplirán las expectativas. Las mismas condiciones que permiten un crecimiento rápido también pueden exponer rápidamente las debilidades, especialmente si la adopción por parte de los clientes y los ingresos no siguen el ritmo.

Lo que los fundadores e inversores esperan para el resto de 2026

La característica definitoria del mercado actual es la velocidad. La brecha entre las empresas que pueden adaptarse a estos cambios y las que no se está ampliando rápidamente.

Para los fundadores, eso significa equilibrar la urgencia con la disciplina: crear productos nativos de IA mientras se concentran en los problemas reales de los clientes. Para los inversores, significa identificar equipos que puedan actuar en un entorno que cambia rápidamente y construir empresas que perduren más allá del ciclo actual.

El panorama de la ciberseguridad siempre ha evolucionado junto con la tecnología y la actividad de amenazas, pero el ritmo del cambio hoy es diferente. Las empresas que surjan como líderes en la siguiente fase del mercado serán aquellas que puedan operar eficazmente en esa realidad, donde la IA es fundamental, la competencia es global y el cronograma para el éxito es más corto que nunca.

Escrito por Dave DeWalt, Katie Gray, Mark Hatfield, Yoav Leitersdorf y Amir Zilberstein

El líder desaparecido en ciberseguridad en las pequeñas empresas

El coste medio de un ciberataque para una pequeña o mediana empresa es más de $250,000. El salario de un director de seguridad de la información (CISO) es aproximadamente el mismo, oscilando entre 250.000 y 400.000 dólares, según el informe anual. Informe CISO 2026 de Sophos y Cybersecurity Ventures. Las pequeñas y medianas empresas (PYMES) saben que no pueden pagar el salario, por lo que tiran los dados con la esperanza de no ser atacadas. Se trata de una apuesta peligrosa que estas empresas, que constituyen la columna vertebral de la economía estadounidense, no deberían tener que asumir. Un CISO virtual (vCISO) o fraccionado (fCISO) puede proporcionar una solución práctica.

A medida que la economía estadounidense se vuelve digital, las PYMES ahora dependen de los mismos componentes básicos que las grandes empresas: servicios en la nube, sistemas de pago, acceso remoto, datos de clientes y otros proveedores externos. Pero sin un liderazgo cibernético de alto nivel, la ciberseguridad a menudo se convierte en un mosaico de herramientas, listas de verificación, trámites de seguros y cualquier orientación que ofrezca un proveedor. Eso podrán conseguir estas empresas a través de un cuestionario; no generará una resiliencia real. Casi la mitad reportó incidentes cibernéticos, que se proyecta costará a la economía mundial 12,2 billones de dólares anuales de aquí a 2031, involucrar a empresas más pequeñas.

La amenaza está creciendo tanto en tamaño como en sofisticación. Los adversarios se están desplegando IA para automatizar reconocimiento, desarrollar malware y ejecutar campañas de phishing a escala. Esto reduce el costo y la habilidad necesarios para apuntar a empresas más pequeñas en volumen. Los adversarios también recopilan datos cifrados con la intención de descifrarlos más tarde cuando tengan acceso a ellos. Computadoras cuánticas lo suficientemente grandes. Las PYMES de las cadenas de suministro de defensa, atención médica y finanzas a menudo poseen credenciales confidenciales que brindan acceso a entornos empresariales más grandes, pero la mayoría no está preparada para adoptar un cifrado resistente a los cuánticos.

Las PYMES generalmente entienden que enfrentan riesgos cibernéticos. La verdadera brecha es el liderazgo: alguien que pueda convertir las vulnerabilidades técnicas en decisiones comerciales, establecer prioridades, informar a los ejecutivos, prepararse para auditorías y responsabilizar a los proveedores. Para más PYMES, contratar un CISO a tiempo completo no es realista desde el punto de vista financiero.

Un CISO virtual proporciona liderazgo y asesoramiento en ciberseguridad remotos y bajo demanda, y generalmente brinda soporte a varias organizaciones al mismo tiempo. Un CISO fraccional es un ejecutivo dedicado a tiempo parcial que está más profundamente integrado en el gobierno, la planificación de seguridad y las operaciones diarias de una organización. Ambos modelos brindan a las organizaciones más pequeñas acceso a experiencia en ciberseguridad de alto nivel de una manera flexible y más asequible que contratar a un CISO a tiempo completo.

Washington debería facilitar que las PYMES contraten líderes fraccionarios en ciberseguridad, porque el mercado privado no está cerrando esta brecha por sí solo. La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) y la Administración de Pequeñas Empresas (SBA) podrían ayudar publicando orientación para compradores: criterios examinados para evaluar proveedores, ejemplos de alcances de trabajo y entregables, y estudios de casos del mundo real que muestren a los propietarios de PYMES cómo debería ser un compromiso vCISO o fCISO de alta calidad.

Una orientación clara es importante porque muchas empresas más pequeñas no pueden distinguir fácilmente entre un verdadero liderazgo en ciberseguridad y un revendedor de herramientas, un consultor exclusivo de cumplimiento o un contrato genérico de servicios gestionados. Cualquier criterio de proveedor examinado debe enfatizar la experiencia comprobada en la creación y ejecución de programas de seguridad, la independencia de los incentivos de los proveedores y las cuotas de productos, y la capacidad de vincular la inversión en seguridad al riesgo comercial real, no solo una lista de certificaciones. Los alcances de trabajo modelo también deben detallar los conceptos básicos que cada compromiso debe ofrecer: una evaluación de riesgos inicial, una hoja de ruta de remediación priorizada y métricas simples que muestren si la seguridad está mejorando con el tiempo. Sin criterios claros para los compradores, los esfuerzos federales podrían terminar financiando servicios de baja calidad que añaden costos y trámites sin hacer que las empresas sean más seguras.

El Instituto Nacional de Estándares y Tecnología (NIST) debería reconocer estos modelos CISO en su guía del Marco de Ciberseguridad centrada en las PYMES. Eso ayudaría a las empresas más pequeñas a convertir las funciones de Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar del marco en una estructura de liderazgo clara y responsable. Esto haría que estos roles sean menos abstractos: el punto no es simplemente brindar asesoramiento, sino asumir a nivel ejecutivo la responsabilidad de las prioridades de riesgo, la supervisión de los proveedores, la preparación para incidentes y la comunicación con el propietario o la junta directiva.

El Congreso y el Departamento del Tesoro deberían considerar incentivos o créditos fiscales específicos para servicios calificados de liderazgo en ciberseguridad, vinculados a resultados mensurables de reducción de riesgos. Las actividades elegibles podrían incluir completar una evaluación de riesgos, crear un plan de respuesta a incidentes, realizar revisiones de seguridad de los proveedores, impartir capacitación a los empleados y producir una hoja de ruta de remediación. Las PYMES a menudo postergan la ciberseguridad porque cada dólar compite con la nómina, el inventario y el crecimiento. Un incentivo específico haría que el liderazgo en seguridad fuera más fácil de justificar como una inversión empresarial en lugar de un complemento opcional.

Los funcionarios federales de adquisiciones deberían exigir a los contratistas que manejan datos gubernamentales confidenciales que demuestren que tienen supervisión de ciberseguridad a nivel ejecutivo, ya sea a tiempo completo, virtual o fraccional, y deberían extender esa expectativa a los subcontratistas y proveedores relevantes. Esto es necesario porque las PYMES sirven como puntos de entrada a las cadenas de suministro de defensa, atención médica, finanzas e infraestructura crítica.

Finalmente, CISA y la SBA deberían apoyar la capacitación de la fuerza laboral dirigida por vCISO y CISO fraccional. Los empleados mejoran la seguridad cuando la capacitación viene acompañada de liderazgo, refuerzo regular y una rendición de cuentas clara, no solo una capacitación anual de concientización. El objetivo no es convertir a cada PYME en una tienda de seguridad de Fortune 500. Debería ser para dar a las empresas más pequeñas acceso al liderazgo que necesitan antes de que el próximo incidente fuerce la cuestión.

Georgianna Shea, doctora en Ciencias de la Computación, es tecnóloga jefe del Centro de Innovación Cibernética y Tecnológica de la Fundación para la Defensa de las Democracias y su Laboratorio de Innovación Cibernética Transformativa, donde Cason Smith trabajó como pasante en el verano de 2025. Cason estudia tecnología de la información integrada en la Universidad de Carolina del Sur.

Escrito por Georgianna Shea y Cason Smith

Una falla en la extensión de Chrome de Claude permitió que «cualquier» otro complemento secuestrara la IA de las víctimas

A medida que las empresas y los gobiernos recurren a agentes de inteligencia artificial para acceder a Internet y realizar tareas de nivel superior, los investigadores continúan encontrando fallas graves en grandes modelos de lenguaje que pueden ser explotadas por malos actores.

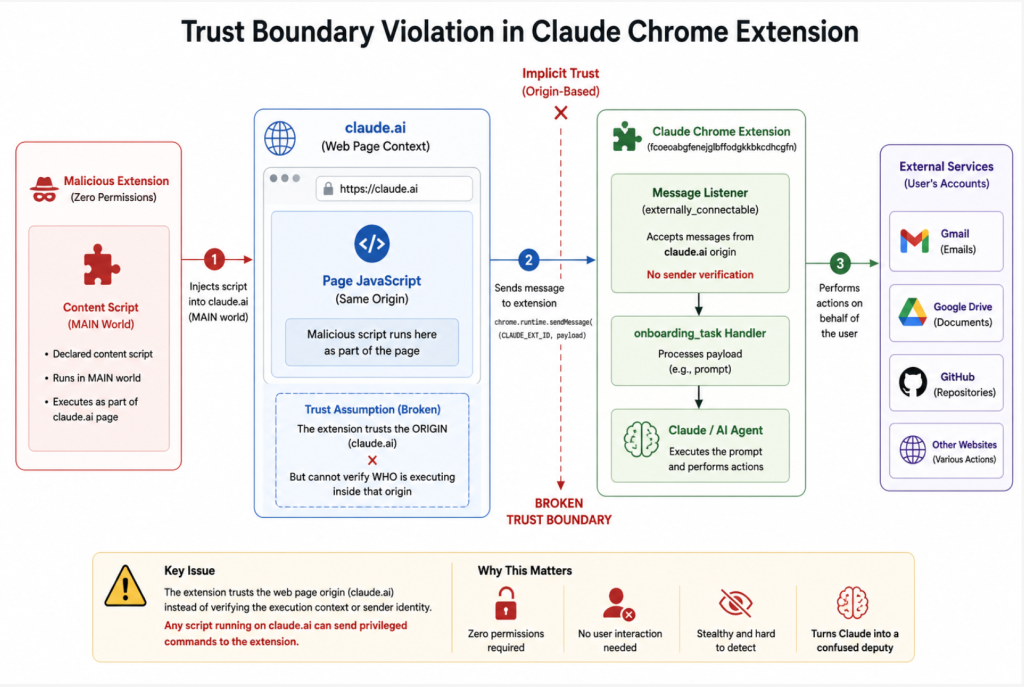
lo último descubrimiento proviene de la firma de seguridad de navegadores LayerX, e involucra un error en la extensión de Chrome para el modelo Claude AI de Anthropic que permite que cualquier otro complemento, incluso aquellos sin permisos especiales, incruste instrucciones ocultas que pueden hacerse cargo del agente.

«La falla surge de una instrucción en el código de la extensión que permite que cualquier script que se ejecute en el navegador de origen se comunique con el LLM de Claude, pero no verifica quién está ejecutando el script», escribió el investigador principal de LayerX, Aviad Gispan. «Como resultado, cualquier extensión puede invocar un script de contenido (que no requiere ningún permiso especial) y emitir comandos a la extensión Claude».

Gispan dijo que podía ejecutar cualquier mensaje que quisiera, superar las barreras de seguridad de Claude, evadir la confirmación del usuario y realizar acciones entre sitios a través de múltiples herramientas de Google. Como prueba de concepto, LayerX pudo explotar la falla para extraer archivos de las carpetas de Google Drive y compartirlos con partes no autorizadas, monitorear la actividad reciente del correo electrónico y enviar correos electrónicos en nombre de un usuario, y robar código fuente privado de un repositorio de GitHub conectado.

La vulnerabilidad «rompe efectivamente la seguridad de las extensiones de Chrome» al crear «una escalada de privilegios primitiva entre extensiones, algo que el modelo de seguridad de Chrome está diseñado explícitamente para evitar», escribió Gispan.

Un gráfico que muestra cómo una vulnerabilidad explota los límites de confianza en la extensión de Clade Chrome. (Fuente: LayerX)

Claude se basa en el texto, la semántica de la interfaz de usuario y la interpretación de capturas de pantalla para tomar decisiones, todo lo cual un atacante puede controlar en el lado de entrada. Los investigadores modificaron la interfaz de usuario de Claude para eliminar etiquetas e indicadores relacionados con información confidencial, como contraseñas y comentarios compartidos, y luego le solicitaron a Claude que compartiera los archivos con un servidor externo.

Eso significa que los defensores de la ciberseguridad a menudo no tienen nada obviamente malicioso que detectar. Cuando hay actividad visible, se puede pedir al modelo que cubra sus huellas eliminando correos electrónicos y otras evidencias de sus acciones.

Ax Sharma, jefe de investigación de Manifold Security, calificó la vulnerabilidad como «una demostración útil de por qué monitorear los agentes de IA en la capa de aviso es fundamentalmente insuficiente».

«La parte más sofisticada de este ataque no es la inyección, sino que el entorno percibido por el agente fue manipulado para producir acciones que parecían legítimas desde adentro», dijo Sharma. «Ese es el tipo de amenaza para la que la industria necesita construir defensas».

Gispan dijo que LayerX informó la falla a Anthropic el 27 de abril, pero afirmó que la compañía solo emitió una solución «parcial» al problema. Según LayerX, Anthropic respondió un día después para decir que el error era un duplicado de otra vulnerabilidad que ya se estaba abordando en una actualización futura.

Si bien esa solución, emitida el 6 de mayo, introdujo nuevos flujos de aprobación para acciones privilegiadas que hicieron más difícil explotar la misma falla, Gispan dijo que aún podía hacerse cargo del agente de Claude en algunos escenarios.

«Cambiar al modo 'privilegiado', incluso sin la notificación o el consentimiento del usuario, permitió eludir estos controles de seguridad e inyectar mensajes en la extensión Claude, como antes», escribió Gispan.

Anthropic no respondió a una solicitud de comentarios de CyberScoop sobre los esfuerzos de investigación y mitigación.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

Lo que revelan las alertas 25M sobre el riesgo de baja gravedad – CYBERDEFENSA.MX

El oscuro secreto de las operaciones de seguridad empresarial es que los defensores han institucionalizado silenciosamente la práctica de no mirar. Esto no es sólo anecdótico, sino que está respaldado por un informe reciente que investiga más de 25 millones de alertas de seguridad, incluidas las informativas y las de baja gravedad, en entornos empresariales reales.

El conjunto de datos detrás de estos hallazgos incluye 10 millones de identidades y puntos finales monitoreados, 82 000 investigaciones forenses de puntos finales que incluyen escaneos de memoria en vivo, 180 millones de archivos analizados y telemetría de 7 millones de direcciones IP, 3 millones de dominios y URL, y más de 550 000 correos electrónicos de phishing.

Los patrones que emergen de estos datos cuentan una historia consistente. Los actores de amenazas están explotando las brechas predecibles creadas por operaciones de seguridad restringidas y basadas en la gravedad, y lo están haciendo de manera sistemática. Comprender dónde viven realmente esas brechas requiere observar el panorama de alerta completo, comenzando con la categoría que la mayoría de los equipos han sido condicionados a ignorar.

El problema del 1% que suma una infracción perdida por semana

En este análisis de 25 millones de alertas, casi el 1% de los incidentes confirmados se originaron a partir de alertas inicialmente clasificadas como de baja gravedad o informativas. Específicamente en los terminales, esa cifra aumentó a casi el 2%.

A escala empresarial, porcentajes como estos no son ruido. La organización promedio genera aproximadamente 450.000 alertas por año. El uno por ciento de eso son aproximadamente 54 amenazas reales al año, aproximadamente una por semana, que nunca se investigan bajo un modelo SOC o MDR tradicional. La detección no falló. La economía de clasificación simplemente hizo imposible la investigación.

Estos no son riesgos teóricos que se encuentran al final de la lista de deseos de un atacante. Son compromisos reales que se esconden en la categoría de alertas que los equipos de operaciones han sido entrenados para despriorizar.

EDR «mitigado» no significa limpio

Los hallazgos del informe sobre endpoints merecen especial atención porque desafían una suposición fundamental en la mayoría de los programas de seguridad: que se puede confiar en la corrección de EDR al pie de la letra.

De las 82.000 alertas que se sometieron a escaneos de memoria forense en vivo, 2.600 tenían infecciones activas. De los puntos finales comprometidos confirmados, el proveedor de EDR de origen ya había marcado el 51% como «mitigado».

En más de la mitad de los compromisos confirmados de endpoints detectados mediante análisis forense, el EDR cerró el ticket y declaró la amenaza resuelta. Sin análisis forense a nivel de memoria, esas infecciones siguen siendo invisibles. Las herramientas en las que confían la mayoría de las organizaciones como red de seguridad para sus terminales informan que las máquinas que no están limpias están limpias.

Las familias de malware que se encuentran ejecutándose en la memoria durante estos análisis incluyen Mimikatz, Cobalt Strike, Meterpreter y StrelaStealer, no son oscuras herramientas de prueba de concepto, sino los caballos de batalla de operaciones criminales activas y de estados-nación.

El phishing ha dejado atrás su puerta de enlace de correo electrónico

Los datos de phishing en el informe reflejan un cambio fundamental en la metodología de los atacantes que la mayoría de las arquitecturas de seguridad del correo electrónico no están diseñadas para detectar.

Menos del 6% de los correos electrónicos de phishing maliciosos confirmados contenían archivos adjuntos. La mayoría se basó en enlaces y lenguaje. Más importante aún, los atacantes han migrado su infraestructura a plataformas en las que se confía de forma predeterminada: Vercel, CodePen, OneDrive e incluso el propio sistema de facturación de PayPal.

Una campaña documentada en el informe utiliza la infraestructura legítima de solicitud de pago de PayPal para enviar correos electrónicos amenazantes, con números de devolución de llamada incrustados en las notas de pago y homoglifos Unicode para derrotar la detección basada en firmas. El dominio de envío pasa todas las comprobaciones de autenticación estándar porque el correo realmente se origina en PayPal.

Cloudflare Turnstile CAPTCHA se ha convertido en una señal confiable de intenciones maliciosas: los sitios que lo usaban tenían constantemente más probabilidades de ser páginas de phishing, mientras que Google reCAPTCHA se correlacionaba con una infraestructura legítima. Los atacantes están utilizando los mecanismos creados para detener los bots para detener los escáneres de seguridad automatizados.

En los datos se identificaron cuatro nuevas técnicas para eludir las puertas de enlace de correo electrónico: cargas útiles Base64 ocultas dentro de archivos de imagen SVG, enlaces incrustados en metadatos de anotaciones PDF invisibles para los escáneres de nivel de superficie, páginas de phishing cargadas dinámicamente a través de recursos compartidos legítimos de OneDrive y archivos DOCX que ocultan contenido HTML archivado que contiene códigos QR. Ninguno de estos es exótico. Son técnicas operativas que se utilizan a escala.

La telemetría en la nube muestra a los atacantes jugando juegos largos

Los datos de alerta de nube del informe muestran una concentración pronunciada en torno a la evasión de defensa y las tácticas de persistencia, con relativamente pocos comportamientos de alto impacto como el movimiento lateral o la escalada de privilegios que aparecen en la señal.

Los atacantes están siendo cautelosos y pacientes. El patrón dominante es el acceso a largo plazo. Manipulación de tokens, abuso de funciones legítimas de la nube y ofuscación para evitar desencadenar detecciones de mayor gravedad. El objetivo es permanecer presente y pasar desapercibido, no hacer ruido.

Las malas configuraciones de AWS agravan silenciosamente este riesgo. S3 representa aproximadamente el 70 % de todas las violaciones del control de la nube en el conjunto de datos, y los problemas más comunes se centran en la gestión del acceso, el registro del servidor y las restricciones entre cuentas. Estos hallazgos rara vez activan alertas. La mayoría se clasifican como de baja gravedad. Y han sido explotados repetidamente una vez que los atacantes establecen algún punto de apoyo, acelerando dramáticamente lo que pueden hacer a continuación.

Por qué los SOC y MDR tradicionales no pueden cerrar esta brecha

Se trata de un problema operativo y de capacidad que la tecnología por sí sola no resolvió hasta hace poco.

Los analistas humanos no escalan con el volumen de alertas. A medida que la telemetría se expande a través de endpoints, nubes, identidades, redes y SaaS, todos los SOC eventualmente alcanzan el mismo techo. La única forma de operar dentro del presupuesto es una clasificación agresiva: automatizar la mayoría de los cierres, investigar solo lo que parece crítico y confiar en que las etiquetas de gravedad reflejan la realidad. Los datos de 2026 muestran que la confianza está fuera de lugar a gran escala.

Los proveedores de MDR enfrentan limitaciones idénticas. El modelo operativo a escala humana significa que aproximadamente el 60% de las alertas aún no se revisan, ya sea que se manejen internamente o se subcontraten. Agregar más analistas mueve el techo pero no lo elimina. Las plataformas SOAR le brindan automatización del flujo de trabajo, pero requieren que su equipo diseñe cada manual y aún así no reemplazan la ejecución de la investigación.

El problema más profundo es el circuito de retroalimentación que nunca se cierra. Cuando las alertas de baja gravedad nunca se investigan, las amenazas perdidas nunca salen a la luz. Las reglas de detección que no logran detectar ataques reales nunca se corrigen. El sistema no se automejora porque los insumos que necesitaría mejorar nunca se examinan.

¿Qué cambia cuando investigas todo?

Investigar los 25 millones de alertas en el informe antes citado requirió eliminar la restricción que históricamente ha hecho imposible una cobertura total. Específicamente, la capacidad del analista humano es el cuello de botella. En este conjunto de datos, Intezer AI SOC se utilizó para clasificar e investigar, con menos del 2 % de las alertas enviadas a un analista humano, una precisión del veredicto del 98 % y un tiempo medio de clasificación de menos de un minuto en todo el volumen.

Los efectos de una investigación de cobertura total son mensurables. Cuando cada alerta recibe un análisis de grado forense independientemente de su gravedad, los resultados de la clasificación se basan en evidencia y no en suposiciones sobre lo que significan las etiquetas de baja gravedad. Las amenazas en etapa inicial que sólo producen señales iniciales débiles salen a la superficie antes de progresar. La ingeniería de detección también se beneficia directamente, porque cada investigación genera retroalimentación que se puede incorporar al ajuste de reglas en la fuente.

El resultado práctico para los analistas humanos es un cambio en el destino de su tiempo. Las escaladas se vuelven menos frecuentes y más confiables, lo que significa que los analistas se involucran en el punto de decisión en lugar de gastar capacidad en el descubrimiento y la clasificación inicial.

Para la organización en general, esto se traduce en una postura de seguridad que mejora continuamente en lugar de una que se mantiene estable mientras el panorama de amenazas cambia a su alrededor.

Para explorar el informe completo y los resultados de la investigación, consulte el Informe AI SOC 2026 para CISO de Intezer.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El exploit LPE Dirty Frag del kernel de Linux permite el acceso raíz en las principales distribuciones – CYBERDEFENSA.MX

Han surgido detalles sobre una nueva vulnerabilidad de escalada de privilegios locales (LPE) sin parches que afecta al kernel de Linux.

Apodado Fragmento sucioHa sido descrito como sucesor de Copy Fail (CVE-2026-31431, puntuación CVSS: 7,8), una falla de LPE revelada recientemente que afecta al kernel de Linux y que desde entonces ha estado bajo explotación activa en la naturaleza. La vulnerabilidad se informó a los mantenedores del kernel de Linux el 30 de abril de 2026.

«Dirty Frag es una vulnerabilidad (clase) que logra privilegios de root en la mayoría de las distribuciones de Linux al encadenar la vulnerabilidad xfrm-ESP Page-Cache Write y la vulnerabilidad RxRPC Page-Cache Write», dijo el investigador de seguridad Hyunwoo Kim (@v4bel) en un artículo.

«Dirty Frag es un caso que extiende la clase de error a la que pertenecen Dirty Pipe y Copy Fail. Debido a que es un error de lógica determinista que no depende de una ventana de tiempo, no se requiere ninguna condición de carrera, el núcleo no entra en pánico cuando falla el exploit y la tasa de éxito es muy alta».

Ciberseguridad

La explotación exitosa de la falla podría permitir a un usuario local sin privilegios obtener acceso raíz elevado en la mayoría de las distribuciones de Linux, incluidas Ubuntu 24.04.4, RHEL 10.1, openSUSE Tumbleweed, CentOS Stream 10, AlmaLinux 10 y Fedora 44.

Según el investigador, la vulnerabilidad xfrm-ESP Page-Cache Write se introdujo en un confirmación del código fuente realizado en enero de 2017, mientras que la vulnerabilidad RxRPC Page-Cache Write fue introducido en junio de 2023. Curiosamente, la misma confirmación del 17 de enero de 2017 fue la causa principal de otro desbordamiento del búfer (CVE-2022-27666puntuación CVSS: 7,8) que afectó a varias distribuciones de Linux.

xfrm-ESP Page-Cache Write, que tiene su raíz en el subsistema IPSec (xfrm), proporciona a los atacantes una primitiva de almacenamiento de 4 bytes como Copy Fail y sobrescribe una pequeña cantidad en la caché de páginas del kernel.

Sin embargo, el exploit requiere que el usuario sin privilegios cree un espacio de nombres, un paso que Ubuntu bloquea a través de Armadura de aplicaciones. En tal entorno, no se puede activar xfrm-ESP Page-Cache Write. Ahí es donde entra en juego el segundo exploit, RxRPC Page-Cache Write.

«RxRPC Page-Cache Write no requiere privilegios para crear un espacio de nombres, pero el módulo rxrpc.ko en sí no está incluido en la mayoría de las distribuciones», explicó Kim. «Por ejemplo, la versión predeterminada de RHEL 10.1 no incluye rxrpc.ko. Sin embargo, en Ubuntu, el módulo rxrpc.ko se carga de forma predeterminada».

«Encadenar las dos variantes hace que los puntos ciegos se cubran entre sí. En un entorno donde se permite la creación de espacios de nombres de usuario, el exploit ESP se ejecuta primero. Por el contrario, en Ubuntu, donde la creación de espacios de nombres de usuarios está bloqueada pero se construye rxrpc.ko, el exploit RxRPC funciona».

CloudLinx, en un consultivo Por sí solo, dijo que la falla reside en la «ruta rápida ESP-in-UDP MSG_SPLICE_PAGES sin COW y es accesible a través de la interfaz netlink del usuario XFRM».

Ciberseguridad

«El error reside en las rutas rápidas de descifrado in situ de esp4, esp6 y rxrpc: cuando un búfer de socket transporta fragmentos paginados que no son propiedad privada del kernel (por ejemplo, páginas de canalización adjuntas mediante splice(2)/sendfile(2)/MSG_SPLICE_PAGES), la ruta de recepción se descifra directamente sobre esas páginas respaldadas externamente, exponiendo o corrompiendo el texto sin formato al que un proceso sin privilegios todavía tiene una referencia». AlmaLinux dicho.

A la urgencia se suma el lanzamiento de una prueba de concepto (PoC) funcional que puede explotarse para obtener root con un solo comando. Hasta que los parches estén disponibles, se recomienda bloquear los módulos esp4, esp6 y rxrpc para que no se puedan cargar.

sudo sh -c «printf ‘install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n’ > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true»

Vale la pena mencionar aquí que Dirty Frag, a pesar de compartir algunas superposiciones con Copy Fail, puede ser explotado independientemente de si el módulo algif_aead del kernel de Linux está habilitado o no.

«Tenga en cuenta que Dirty Frag se puede activar independientemente de si el módulo algif_aead está disponible», dijo el investigador. «En otras palabras, incluso en sistemas donde se aplica la mitigación públicamente conocida de Copy Fail (lista negra algif_aead), su Linux sigue siendo vulnerable a Dirty Frag».

El seminario web «Paciente cero» sobre cómo acabar con las infracciones sigilosas – CYBERDEFENSA.MX

La parte más difícil de la ciberseguridad no es la tecnología, sino las personas.

Todas las filtraciones importantes sobre las que has leído últimamente suelen empezar de la misma manera: un empleado, un correo electrónico inteligente y una infección de «Paciente Cero».

En 2026, los piratas informáticos utilizarán la inteligencia artificial para hacer que estos «primeros clics» sean casi imposibles de detectar. Si una sola computadora portátil de su reloj se ve comprometida, ¿tiene algún plan para evitar que acabe con toda la empresa?

Regístrese para el seminario web: El manual del paciente cero

¿Qué es el «Paciente Cero»?

En medicina, el Paciente Cero es la primera persona que transmite una enfermedad a una población. En ciberseguridad, es el primer dispositivo al que ataca un atacante. Una vez que están «dentro», no se quedan allí: se mueven rápidamente para encontrar sus datos, sus contraseñas y sus copias de seguridad.

Lo que aprenderás

Esta no es una conferencia aburrida. Es una inmersión técnica profunda sobre cómo comienzan las infracciones modernas y cómo eliminarlas instantáneamente. Estamos cubriendo:

  • El phishing de la IA: Cómo los atacantes utilizan la IA generativa para eludir los filtros actuales.
  • La ventana de 5 minutos: Por qué los primeros minutos de una infección determinan si aparecerás en las noticias mañana.
  • Confianza Cero en Acción: Cómo aislar un dispositivo infectado para que el «virus» no tenga adónde ir.
  • El plan de recuperación: Qué hacer en el momento en que te das cuenta de que tienes un Paciente Cero.

Por qué no te puedes perder esto

La mayoría de las herramientas de seguridad son excelentes para encontrar virus «conocidos». Pero tienen problemas con ataques sigilosos y personalizados diseñados específicamente para su empresa.

Este seminario web le muestra cómo crear una defensa que suponga que alguien hará clic en un enlace incorrecto y garantice que el clic no le cueste millones.

Asegure su lugar – Regístrese ahora ➜

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Los paquetes PyPI entregan malware ZiChatBot a través de las API de Zulip en Windows y Linux – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto tres paquetes en el repositorio Python Package Index (PyPI) que están diseñados para entregar sigilosamente una familia de malware previamente desconocida llamada ZiChatBot en sistemas Windows y Linux.

«Si bien estos paquetes de ruedas implementan las características descritas en sus páginas web PyPI, su verdadero propósito es entregar archivos maliciosos de forma encubierta», Kaspersky dicho. «A diferencia del malware tradicional, ZiChatBot no se comunica con un servidor de comando y control (C2) dedicado, sino que utiliza una serie de API REST de la aplicación pública de chat del equipo. Zulip como su infraestructura C2.»

La actividad ha sido descrita como un «ataque a la cadena de suministro PyPI cuidadosamente planificado y ejecutado» por la empresa rusa de ciberseguridad. Los nombres de los paquetes, que desde entonces han sido eliminados, se enumeran a continuación:

  • uuid32-utils (1.479 descargas)
  • colorinal (614 descargas)
  • termncolor (387 descargas)

Los tres paquetes se cargaron en PyPI durante un breve período entre el 16 y el 22 de julio de 2025. Si bien uuid32-utils y colorinal utilizan cargas útiles maliciosas similares, termncolor es un paquete de apariencia benigna que incluye colorinal como una dependencia.

Ciberseguridad

En los sistemas Windows, una vez instalado cualquiera de los dos primeros paquetes, el código malicioso extrae un gotero DLL («terminate.dll») y lo escribe en el disco. En el momento en que se importa la biblioteca a un proyecto, se carga la DLL, que actúa como un cuentagotas para ZiChatBot, después de lo cual establece una entrada de ejecución automática en el Registro de Windows y ejecuta el código para eliminarse del host.

La versión de Linux del dropper de objetos compartidos («terminate.so») coloca el malware en la ruta «/tmp/obsHub/obs-check-update» y configura una entrada crontab. Independientemente del sistema operativo en el que se esté ejecutando, ZiChatBot está diseñado para ejecutar el código shell recibido desde su servidor C2. Después de ejecutar el comando, el malware envía un emoji de corazón como respuesta para indicarle al servidor que la operación fue exitosa.

No está claro exactamente quién está detrás de la campaña. Sin embargo, Kaspersky dijo que el dropper comparte un «64% de similitud» con otro dropper utilizado por un grupo de hackers alineado con Vietnam llamado OceanLotus (también conocido como APT32).

A finales de 2024, el actor de amenazas era observado apuntando a la comunidad de ciberseguridad china con proyectos envenenados de Visual Studio Code disfrazados de complementos de Cobalt Strike para entregar un troyano que se ejecuta automáticamente cuando se compila el proyecto. El malware utiliza el servicio de toma de notas Notion como C2, según un análisis de ThreatBook.

Kaspersky señaló que si la campaña de la cadena de suministro de PyPI es realmente obra de OceanLotus, representa la estrategia del actor de amenazas para ampliar su alcance.

«Aunque los correos electrónicos de phishing siguen siendo un método de infección inicial común para OceanLotus, el grupo también está explorando activamente nuevas formas de comprometer a las víctimas a través de diversos ataques a la cadena de suministro», dijo.

Las vulnerabilidades de la biblioteca vm2 Node.js permiten el escape de Sandbox y la ejecución de código arbitrario – CYBERDEFENSA.MX

Se han revelado una docena de vulnerabilidades de seguridad críticas en la biblioteca vm2 Node.js que podrían ser aprovechadas por delincuentes para salir del entorno limitado y ejecutar código arbitrario en sistemas susceptibles.

vm2 es una biblioteca de código abierto que se utiliza para ejecutar código JavaScript que no es de confianza dentro de un espacio aislado seguro mediante la interceptación y la representación de objetos JavaScript para evitar que el código del espacio aislado acceda al entorno host.

Las fallas de seguridad se enumeran a continuación:

  • CVE-2026-24118 (Puntuación CVSS: 9,8): una vulnerabilidad que permite escapar de la zona de pruebas a través de «__lookupGetter__» y permite a un atacante ejecutar código arbitrario en el host subyacente. (Afecta a versiones <= 3.10.4, parches en 3.11.0)
  • CVE-2026-24120 (Puntuación CVSS: 9,8): una omisión de parche para CVE-2023-37466 (Puntuación CVSS: 9,8) que podría permitir a los atacantes escapar del entorno limitado a través de la propiedad de especie de los objetos prometidos y ejecutar comandos arbitrarios en el host subyacente. (Afecta a las versiones <= 3.10.3, parcheado en 3.10.5)
  • CVE-2026-24781 (Puntuación CVSS: 9,8): una vulnerabilidad que permite escapar del sandbox mediante la función «inspeccionar» y permite a un atacante ejecutar código arbitrario en el host subyacente. (Afecta a versiones <= 3.10.3, parches en 3.11.0)
  • CVE-2026-26332 (Puntuación CVSS: 9,8): una vulnerabilidad que permite escapar del sandbox mediante «SuppressedError» y permite a un atacante ejecutar código arbitrario en el host subyacente. (Afecta a versiones <= 3.10.4, parches en 3.11.0)
  • CVE-2026-26956 (Puntuación CVSS: 9,8): una vulnerabilidad de falla del mecanismo de protección que permite el escape del sandbox con la ejecución de código arbitrario al desencadenar un TypeError producido por la coerción de símbolo a cadena. (Afecta a la versión 3.10.4, confirmada en Node.js 25.6.1, parcheada en 3.10.5)
  • CVE-2026-43997 (Puntuación CVSS: 10.0): una vulnerabilidad de inyección de código que permite a un atacante obtener el objeto host y escapar del entorno limitado, lo que lleva a la ejecución de código arbitrario. (Afecta a las versiones <= 3.10.5, parcheado en 3.11.0)
  • CVE-2026-43999 (Puntuación CVSS: 9,9): una vulnerabilidad que permite eludir la lista de permitidos integrada de NodeVM y permite a un atacante cargar funciones integradas excluidas como child_process y lograr la ejecución remota de código. (Afecta a la versión 3.10.5, parcheada en 3.11.0)
  • CVE-2026-44005 (Puntuación CVSS: 10.0): una vulnerabilidad que permite que JavaScript controlado por un atacante escape del entorno limitado y habilite la contaminación de prototipos. (Afecta a las versiones 3.9.6-3.10.5, parcheado en 3.11.0)
  • CVE-2026-44006 (Puntuación CVSS: 10.0): una vulnerabilidad de inyección de código a través de «BaseHandler.getPrototypeOf» que permite el escape del entorno aislado y la ejecución remota de código. (Afecta a las versiones <= 3.10.5, parcheado en 3.11.0)
  • CVE-2026-44007 (Puntuación CVSS: 9,1): una vulnerabilidad de control de acceso inadecuado que permite el escape del sandbox y la ejecución de comandos arbitrarios del sistema operativo en el host subyacente. (Afecta a las versiones <= 3.11.0, parcheado en 3.11.1)
  • CVE-2026-44008 (Puntuación CVSS: 9,8): una vulnerabilidad que permite escapar del sandbox mediante «neutralizeArraySpeciesBatch()» y permite a un atacante ejecutar comandos arbitrarios en el host subyacente. (Afecta a las versiones <= 3.11.1, parcheado en 3.11.2)
  • CVE-2026-44009 (Puntuación CVSS: 9,8): una vulnerabilidad que permite escapar del sandbox a través de una excepción de protocolo nulo y permite a un atacante ejecutar comandos arbitrarios en el host subyacente. (Afecta a las versiones <= 3.11.1, parcheado en 3.11.2)
Ciberseguridad

La divulgación se produce un par de meses después de que el mantenedor de vm2, Patrik Simek, lanzara parches para otra falla crítica de escape del sandbox (CVE-2026-22709, puntuación CVSS: 9.8) que podría conducir a la ejecución de código arbitrario en el sistema host subyacente.

La serie de escapes de sandbox recientemente identificados ilustra el desafío de aislar de forma segura el código que no es de confianza en entornos de sandbox basados ​​en JavaScript, y Simek reconoció anteriormente que probablemente se descubrirán nuevos bypass en el futuro. Se recomienda a los usuarios de vm2 que actualicen a la última versión (3.11.2) para una protección óptima.