Investigadores de ciberseguridad han revelado detalles de un nuevo malware para Linux denominado Barco con teatro a bordo que se ha utilizado en una campaña dirigida a un proveedor de telecomunicaciones en el Medio Oriente desde al menos mediados de 2022.
«Showboat es un marco modular post-explotación diseñado para sistemas Linux, capaz de generar un shell remoto, transferir archivos y funcionar como un proxy SOCKS5», dijo Lumen Technologies Black Lotus Labs en un informe compartido con The Hacker News.
Se evalúa que el malware ha sido empleado por al menos uno, y posiblemente más, grupos de actividad de amenazas afiliados a China, con correlaciones identificadas entre los nodos de comando y control (C2) y las direcciones IP geolocalizadas en Chengdu, la ciudad capital de la provincia china de Sichuan.
Esto coloca a Showboat junto con otros marcos compartidos como PlugX, ShadowPad y NosyDoor que han sido utilizados por múltiples grupos de China-nexus. Esta «agrupación de recursos» refuerza la presencia de un intendente digital en el que los actores de amenazas patrocinados por el estado de China han confiado para proporcionarles las herramientas necesarias.
El punto de partida de la investigación fue un binario ELF que se subió a VirusTotal en mayo de 2025, y la plataforma de escaneo de malware lo clasificó como una sofisticada puerta trasera de Linux con capacidades similares a las de un rootkit. Kaspersky está rastreando el artefacto como EvaRAT.
El malware está diseñado para contactar a un servidor C2, recopilar información del sistema y transmitir la información al servidor en un campo PNG como una cadena cifrada y codificada en Base64. También está equipado para cargar y descargar archivos hacia y desde la máquina host, ocultar su presencia de la lista de procesos y administrar servidores C2.
Para ocultarse en la máquina host, Showboat recupera un fragmento de código alojado en Pastebin. La pasta se creó el 11 de enero de 2022. Además, el malware puede buscar otros dispositivos y conectarse a ellos a través del proxy SOCKS5. Esto sugiere que el objetivo principal de Showboat es establecer un punto de apoyo en los sistemas comprometidos.
«Esto permitiría a los atacantes interactuar con máquinas que no están expuestas públicamente a Internet y sólo son accesibles a través de la LAN», dijo Black Lotus Labs.
Un análisis más profundo de la infraestructura ha descubierto dos víctimas: un proveedor de servicios de Internet (ISP) con sede en Afganistán y otra entidad desconocida ubicada en Azerbaiyán. Un clúster C2 secundario que utiliza certificados X.509 similares a los del servidor C2 original ha descubierto dos posibles compromisos en EE. UU. y uno en Ucrania.
«Mientras que algunos actores de amenazas utilizan cada vez más herramientas nativas y sigilosas del sistema para evadir la detección, otros todavía implementan implantes de malware persistentes», dijo el investigador de Black Lotus Labs, Danny Adamitis. «La presencia de tales amenazas debe tomarse como una señal de alerta temprana, que indica la posibilidad de que se produzcan problemas de seguridad más amplios y graves dentro de las redes afectadas».
El grupo de hackers patrocinado por el estado ruso conocido como Turla
ha transformado su puerta trasera personalizada Kazuar en una botnet modular peer-to-peer (P2P) diseñada para un acceso sigiloso y persistente a hosts comprometidos.
Se considera que Turla, según la Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA), está afiliada al Centro 16 del Servicio Federal de Seguridad (FSB) de Rusia. Se superpone con la actividad rastreada por la comunidad de ciberseguridad más amplia bajo los nombres ATG26, Blue Python, Iron Hunter, Pensive Ursa, Secret Blizzard (anteriormente Krypton), Snake, SUMMIT, Uroburos, Venomous Bear, Waterbug y WRAITH.
El grupo de hackers es conocido por sus ataques dirigidos a sectores gubernamentales, diplomáticos y de defensa en Europa y Asia Central, así como a puntos finales previamente violados por Aqua Blizzard (también conocido como Actinium y Gamaredon) para apoyar los objetivos estratégicos del Kremlin.
«Esta actualización se alinea con el objetivo más amplio de Secret Blizzard de obtener acceso a largo plazo a sistemas para la recopilación de inteligencia», dijo el equipo de Microsoft Threat Intelligence. dicho en un informe publicado el jueves. «Si bien muchos actores de amenazas dependen del uso cada vez mayor de herramientas nativas (binarios que viven fuera de la tierra (LOLBins)) para evitar la detección, la progresión de Kazuar hacia un robot modular resalta cómo Secret Blizzard está diseñando resiliencia y sigilo directamente en sus herramientas».
Una herramienta clave en el arsenal de Turla es Kazuar, una sofisticada puerta trasera .NET que se ha utilizado constantemente desde 2017. Los últimos hallazgos de Microsoft trazan su evolución de un marco «monolítico» a un ecosistema de bot modular que presenta tres tipos de componentes distintos, cada uno con sus propias funciones bien definidas. Estos cambios permiten una configuración flexible, reducen la huella observable y facilitan tareas amplias.
Descripción general de las interacciones de los módulos Kernel, Bridge y Worker
Se ha descubierto que los ataques que distribuyen el malware dependen de cuentagotas como Pelmeni y ShadowLoader para descifrar e iniciar los módulos. Los tres tipos de módulos que forman la base de la arquitectura de Kazuar se enumeran a continuación:
Núcleo que actúa como coordinador central de la botnet asignando tareas a los módulos Worker, gestiona la comunicación con el módulo Bridge, mantiene registros de acciones y datos recopilados, realiza antianálisis y comprobaciones de espacio aislado, y configura el entorno mediante una configuración que especifica varios parámetros relacionados con la comunicación de comando y control (C2), el tiempo de filtración de datos, la gestión de tareas, el escaneo y la recopilación de archivos, y el monitoreo.
Puente que actúa como proxy entre el módulo Kernel líder y el servidor C2.
Obrero que registra las pulsaciones de teclas, vincula eventos de Windows, realiza un seguimiento de las tareas y recopila información del sistema, listados de archivos y una interfaz de programación de aplicaciones de mensajería ( MAPI ) detalles.
El tipo de módulo Kernel expone tres mecanismos de comunicación interna (a través de mensajería de Windows, Mailslot y canalizaciones con nombre) y tres métodos diferentes para contactar con la infraestructura controlada por el atacante (a través de Exchange Web Services, HTTP y WebSockets). El componente también «elige» un único líder del Kernel para comunicarse con el módulo Bridge en nombre de los otros módulos del Kernel.
Cómo el líder del Kernel coordina las tareas de los trabajadores y utiliza el puente
«Las elecciones se realizan a través de Mailslot y el líder se elige en función de la cantidad de trabajo (tiempo que el módulo Kernel ha estado ejecutándose) dividido por las interrupciones (reinicios, cierres de sesión, proceso finalizado)», explicó Microsoft. «Una vez que se elige un líder, se anuncia a sí mismo como líder y les dice a todos los demás módulos del Kernel que se pongan en SILENCIO. Sólo el líder elegido no está en SILENCIO, lo que permite que el módulo del Kernel líder registre la actividad y solicite tareas a través del módulo Bridge».
Otra función del módulo es iniciar varios subprocesos para configurar un canal de canalización con nombre entre los módulos del Kernel para las comunicaciones entre el Kernel, especificar un método de comunicación externo y facilitar la comunicación del Kernel al Trabajador y del Kernel al Puente a través de mensajería de Windows o Mailslot.
El objetivo final del Kernel es sondear nuevas tareas del servidor C2, analizar los mensajes entrantes, asignar tareas al trabajador, actualizar la configuración y enviar los resultados de las tareas al servidor. Además, el módulo incorpora un controlador de tareas que permite procesar comandos emitidos por el líder del Kernel.
Los datos recopilados por el módulo Worker se agregan, cifran y escriben en el directorio de trabajo del malware, desde donde se filtran al servidor C2.
«Kazuar utiliza un directorio de trabajo dedicado como área de preparación centralizada en disco para respaldar sus operaciones internas en todos los módulos», dijo Microsoft. «Este directorio se define a través de la configuración y se hace referencia a él constantemente mediante rutas de acceso completas para evitar ambigüedades en los contextos de ejecución».
«Dentro del directorio de trabajo, Kazuar organiza los datos por función, aislando tareas, resultados de recopilación, registros y material de configuración en distintas ubicaciones. Este diseño permite que el malware desacople la ejecución de tareas del almacenamiento y la exfiltración de datos, mantenga el estado operativo durante los reinicios y coordine la actividad asincrónica entre módulos mientras minimiza la interacción directa con la infraestructura externa».
Los investigadores de ciberseguridad están haciendo sonar la alarma sobre lo que se ha descrito como «actividad maliciosa» en las versiones recientemente publicadas de node-ipc.
«Los primeros análisis indican que node-ipc@9.1.6, node-ipc@9.2.3 y node-ipc@12.0.1 contienen comportamientos de ladrón/puerta trasera ofuscados», dijo Socket.
«El malware parece tomar huellas dactilares del entorno del host, enumerar y leer archivos locales, comprimir y fragmentar los datos recopilados, envolver la carga útil en un sobre criptográfico e intentar la filtración a través de un punto final de red seleccionado mediante lógica de direcciones/DNS».
StepSecurity dijo que la carga útil muy ofuscada se activa cuando se requiere el paquete en tiempo de ejecución e intenta filtrar un amplio conjunto de secretos de desarrollador y de la nube a un servidor externo de comando y control (C2).
Esto incluye 90 categorías de credenciales, incluidos Amazon Web Services, Google Cloud, Microsoft Azure, claves SSH, tokens de Kubernetes, configuraciones de GitHub CLI, configuraciones de Claude AI y Kiro IDE, estado de Terraform, contraseñas de bases de datos, historial de shell y más. Luego, los datos recopilados se comprimen en un archivo GZIP y se transmiten al archivo «sh.azurestaticprovider».[.]dominio «net».
Las tres versiones fueron publicadas por una cuenta llamada «atiertant», que no tiene conexión con el autor original del paquete, «riaevangelist». Aunque «atiertant» aparece en la lista de mantenedores, la cuenta no tiene un historial de publicación anterior en relación con el paquete node-ipc. La actualización anterior del paquete fue en agosto de 2024.
El hecho de que el paquete inactivo de alta descarga se haya visto comprometido después de un intervalo de 21 meses indica que las credenciales «atiertant» fueron comprometidas recientemente o que la cuenta se agregó específicamente como mantenedor para publicar las versiones maliciosas.
Lo notable de la actividad es que no depende de ningún enlace del ciclo de vida de npm, como scripts de preinstalación, instalación o postinstalación, sino que agrega la carga útil maliciosa como una expresión de función invocada inmediatamente (IFE) hasta el final de «node-ipc.cjs». Esto, a su vez, hace que el malware se active incondicionalmente en cada requisito (‘nodo-ipc’).
La rareza no termina ahí, ya que la carga útil realiza una verificación de huellas dactilares SHA-256 y la compara con un hash codificado ensamblado a partir de ocho fragmentos de tabla ofuscados incrustados en el código, antes de continuar con la enumeración del sistema y la recolección integral de credenciales.
«Esto significa que 12.0.1 es completamente inerte en cualquier máquina cuya ruta del módulo principal no alcance el valor objetivo», dijo el investigador de StepSecurity Sai Likhith. «El atacante sabe exactamente qué proyecto o desarrollador está siendo atacado y precalcula el hash de su punto de entrada antes de publicarlo. Las versiones 9.x no tienen esta puerta y ejecutarán la carga útil completa en cualquier sistema que las cargue».
El malware también incorpora un segundo canal de exfiltración además de emitir un HTTPS POST al dominio falso de Azure que contiene los datos robados comprimidos. Esto implica codificar fragmentos del archivo como un registro DNS TXT después de anular el solucionador de DNS del sistema con Google Public DNS para eludir los controles de seguridad locales basados en DNS.
«Primero resuelve sh.azurestaticprovider.net usando 1.1.1.1 (primario) o 8.8.8.8 (alternativo) para obtener la IP C2», dijo StepSecurity. «Luego redirecciona el solucionador directamente a la IP C2 para todas las consultas de exfiltración».
«El sumidero de DNS directo a C2 es una técnica anti-detección notable. Debido a que las consultas de exfiltración nunca tocan los solucionadores de DNS públicos, no hay actividad bt.node.js observable en los registros de DNS públicos. Las organizaciones que dependen únicamente del registro de DNS a través de solucionadores corporativos no verían este tráfico».
Esta no es la primera vez que el paquete npm incorpora una funcionalidad maliciosa. En marzo de 2022, el responsable del paquete introdujo deliberadamente capacidad destructiva en las versiones 10.1.1 y 10.1.2 sobrescribiendo archivos en sistemas ubicados en Rusia o Bielorrusia como forma de protesta tras la invasión militar rusa de Ucrania.
Dos versiones posteriores, 11.0.0 y 11.1.0, incluyeron la dependencia «peacenotwar», que también fue publicada por el mismo mantenedor como una «protesta no violenta contra la agresión de Rusia».
«El último incidente parece involucrar una republicación sospechosa o reintroducción de código malicioso en versiones de un paquete conocido, en lugar de un intento de typosquatting», dijo Socket.
Se recomienda a los usuarios eliminar las versiones comprometidas de node-ipc y reinstalar una versión limpia conocida (9.2.1 y 12.0.0), asumir el compromiso y rotar las credenciales y secretos, auditar la actividad de publicación de npm para cualquier paquete accesible con los tokens rotados y revisar los registros de ejecución del flujo de trabajo para detectar actividades sospechosas, auditar los registros de la nube para verificar si las identidades de IAM cuyas credenciales estaban disponibles durante la ventana comprometida realizaron acciones no autorizadas y bloquear el tráfico de salida al dominio C2.
Un actor de amenazas llamado Mr_Rot13 ha sido atribuido a la explotación de una falla crítica de cPanel recientemente revelada para implementar una puerta trasera con nombre en código. Administrador de archivos en entornos comprometidos.
El ataque explota CVE-2026-41940, una vulnerabilidad que afecta a cPanel y WebHost Manager (WHM) y que podría provocar una omisión de autenticación y permitir a atacantes remotos obtener un control elevado del panel de control.
Según un nuevo informe de QiAnXin XLab, el defecto de seguridad ha sido explotado por varios actores de amenazas poco después de su divulgación pública a fines del mes pasado, lo que resultó en comportamientos maliciosos como minería de criptomonedas, ransomware, propagación de botnets e implantación de puertas traseras.
«Los datos de seguimiento muestran que más de 2.000 IP de origen de atacantes en todo el mundo están actualmente involucradas en ataques automatizados y actividades de ciberdelincuencia dirigidas a esta vulnerabilidad», dijeron los investigadores de XLab. «Estas IP se distribuyen en múltiples regiones a nivel mundial, principalmente desde Alemania, Estados Unidos, Brasil, Países Bajos y otras regiones».
Un análisis más profundo de la actividad de explotación en curso ha descubierto un script de shell que utiliza wget o curl para descargar un infector basado en Go desde un servidor remoto («cp.dene.[de[.]com») que está diseñado para implantar un sistema cPanel comprometido con una clave pública SSH para acceso persistente, además de colocar un shell web PHP que facilita la carga/descarga de archivos y la ejecución remota de comandos.
Luego, el shell web se usa para inyectar código JavaScript para ofrecer una página de inicio de sesión personalizada para robar las credenciales de inicio de sesión y desviarlas a un sistema controlado por un atacante que está codificado usando el ROT13 cifrado («arrugado[.]com«). Una vez que se transmiten los detalles, la cadena de ataque culmina con el despliegue de una puerta trasera multiplataforma capaz de infectar sistemas Windows, macOS y Linux.
El infectador también está equipado para recopilar información confidencial del host comprometido, incluido el historial de bash, datos SSH, información del dispositivo, contraseñas de bases de datos y alias virtuales de cPanel (también conocidos como valiases), en un grupo de Telegram de 3 miembros creado por un usuario llamado «0xWR».
En la secuencia de infección analizada por XLab, Filemanager se entrega mediante un script de shell descargado del archivo «wpsock[.]com». La puerta trasera admite administración de archivos, ejecución remota de comandos y funcionalidad de shell.
Hay indicios de que el actor amenazador detrás de la operación ha estado operando silenciosamente en las sombras durante años. Esta evaluación se basa en el hecho de que el dominio de comando y control (C2) integrado en el código JavaScript se ha utilizado en una puerta trasera basada en PHP («ayudante.php«) que se subió a la plataforma VirusTotal en abril de 2022. El dominio se registró por primera vez en octubre de 2020.
«Durante los seis años transcurridos desde 2020 hasta el presente, la tasa de detección de las muestras e infraestructura relacionadas de Mr_Rot13 en todos los productos de seguridad se ha mantenido extremadamente baja», dijo XLab.
Investigadores de ciberseguridad han revelado detalles de una nueva puerta trasera de Linux llamada PamDOORa eso está siendo anunciado en el foro ruso sobre cibercrimen Rehub por 1.600 dólares por un actor de amenazas llamado «darkworm».
La puerta trasera está diseñada como un módulo de autenticación conectable (PAM) basado en un kit de herramientas post-explotación que permite el acceso SSH persistente mediante una contraseña mágica y una combinación de puerto TCP específico. También es capaz de recopilar credenciales de todos los usuarios legítimos que se autentican a través del sistema comprometido.
«La herramienta, llamada PamDOORa, es una nueva puerta trasera basada en PAM, diseñada para servir como puerta trasera post-explotación, permitiendo la autenticación en servidores a través de OpenSSH», dijo Assaf Morag, investigador de Flare.io. dicho en un informe técnico. «Supuestamente esto permanecería persistente en los sistemas Linux (x86_64)».
PamDOORa es la segunda puerta trasera de Linux dirigida a la pila PAM después de Plague. PAM es un marco de seguridad en los sistemas operativos Unix/Linux que otorga a los administradores de sistemas la capacidad de incorporar múltiples mecanismos de autenticación o actualizarlos (por ejemplo, cambiar de contraseñas a datos biométricos) en un sistema existente mediante el uso de módulos conectables sin la necesidad de reescribir las aplicaciones existentes.
Debido a que los módulos PAM normalmente se ejecutan con privilegios de rootun módulo comprometido, mal configurado o malicioso puede introducir importantes riesgos de seguridad y abrir la puerta a la recolección de credenciales y al acceso no autorizado.
«A pesar de sus puntos fuertes, la modularidad del módulo de autenticación conectable (PAM) introduce riesgos, ya que las modificaciones maliciosas en los módulos PAM pueden crear puertas traseras o robar credenciales de usuario, especialmente porque PAM no almacena contraseñas sino que transmite valores en texto plano», Group-IB anotado en septiembre de 2024.
«Los atacantes pueden explotar el módulo pam_exec, que permite la ejecución de comandos externos, para obtener acceso no autorizado o establecer un control persistente mediante la inyección de scripts maliciosos en los archivos de configuración de PAM».
El proveedor de seguridad de Singapur también detalló cómo es posible manipular la configuración PAM para la autenticación SSH para ejecutar un script a través de pam_exec, permitiendo efectivamente que un mal actor obtenga un shell privilegiado en un host y facilite la persistencia sigilosa.
Los últimos hallazgos de Flare.io muestran que PamDOORa, además de permitir el robo de credenciales, incorpora capacidades antiforenses para alterar metódicamente los registros de autenticación para borrar rastros de actividad maliciosa.
Aunque no hay evidencia de que el malware se haya utilizado en ataques del mundo real, es probable que las cadenas de infección que distribuyen el malware impliquen que el adversario primero obtenga acceso raíz al host a través de otros medios e implemente el módulo PamDOORa PAM para capturar credenciales y establecer acceso persistente a través de SSH.
Después de un precio de venta inicial de 1.600 dólares el 17 de marzo de 2026, el personaje del «gusano oscuro» lo ha reducido desde entonces en casi un 50 % a 900 dólares el 9 de abril, lo que indica una falta de interés del comprador o una intención de acelerar la venta.
«PamDOORa representa una evolución con respecto a las puertas traseras PAM de código abierto existentes», explicó Morag. «Si bien las técnicas individuales (enganches PAM, captura de credenciales, manipulación de registros) están bien documentadas, la integración en un implante modular cohesivo con antidepuración, activadores conscientes de la red y una canalización de construcción lo coloca más cerca de las herramientas de nivel de operador que los crudos scripts de prueba de concepto que se encuentran en la mayoría de los repositorios públicos».
Cada herramienta de inteligencia artificial, automatización del flujo de trabajo y aplicación de productividad que sus empleados conectaron a Google o Microsoft este año dejaron algo atrás: un token OAuth persistente sin fecha de vencimiento, sin limpieza automática y, en la mayoría de las organizaciones, nadie lo mira. Tus controles perimetrales no lo ven. Tu MFA no lo detiene. Y cuando un atacante consigue uno, no necesita una contraseña.
Las concesiones de OAuth no caducan cuando los empleados se van. No se restablecen cuando cambian las contraseñas. Y en la mayoría de las organizaciones, nadie los vigila.
El modelo tenía sentido cuando un puñado de aplicaciones aprobadas por TI necesitaban acceso al calendario. No se sostiene cuando cada empleado conecta de forma independiente herramientas de inteligencia artificial, automatizaciones de flujo de trabajo y aplicaciones de productividad directamente a su entorno de Google o Microsoft, cada uno de los cuales recibe un token persistente y con alcance, sin vencimiento automático y sin visibilidad centralizada.
Eso no es una mala configuración. Así es como está diseñado para funcionar OAuth. La brecha es que la mayoría de los programas de seguridad no se crearon para tenerlo en cuenta a escala.
Los CISO saben que es un problema. La mayoría no lo está resolviendo.
Nueva investigación de Material Security cuantifica la brecha entre conciencia y acción. El 80% de los líderes de seguridad consideran que OAuth no administrado representa un riesgo crítico o significativo. La mayoría lo ha dicho durante años.
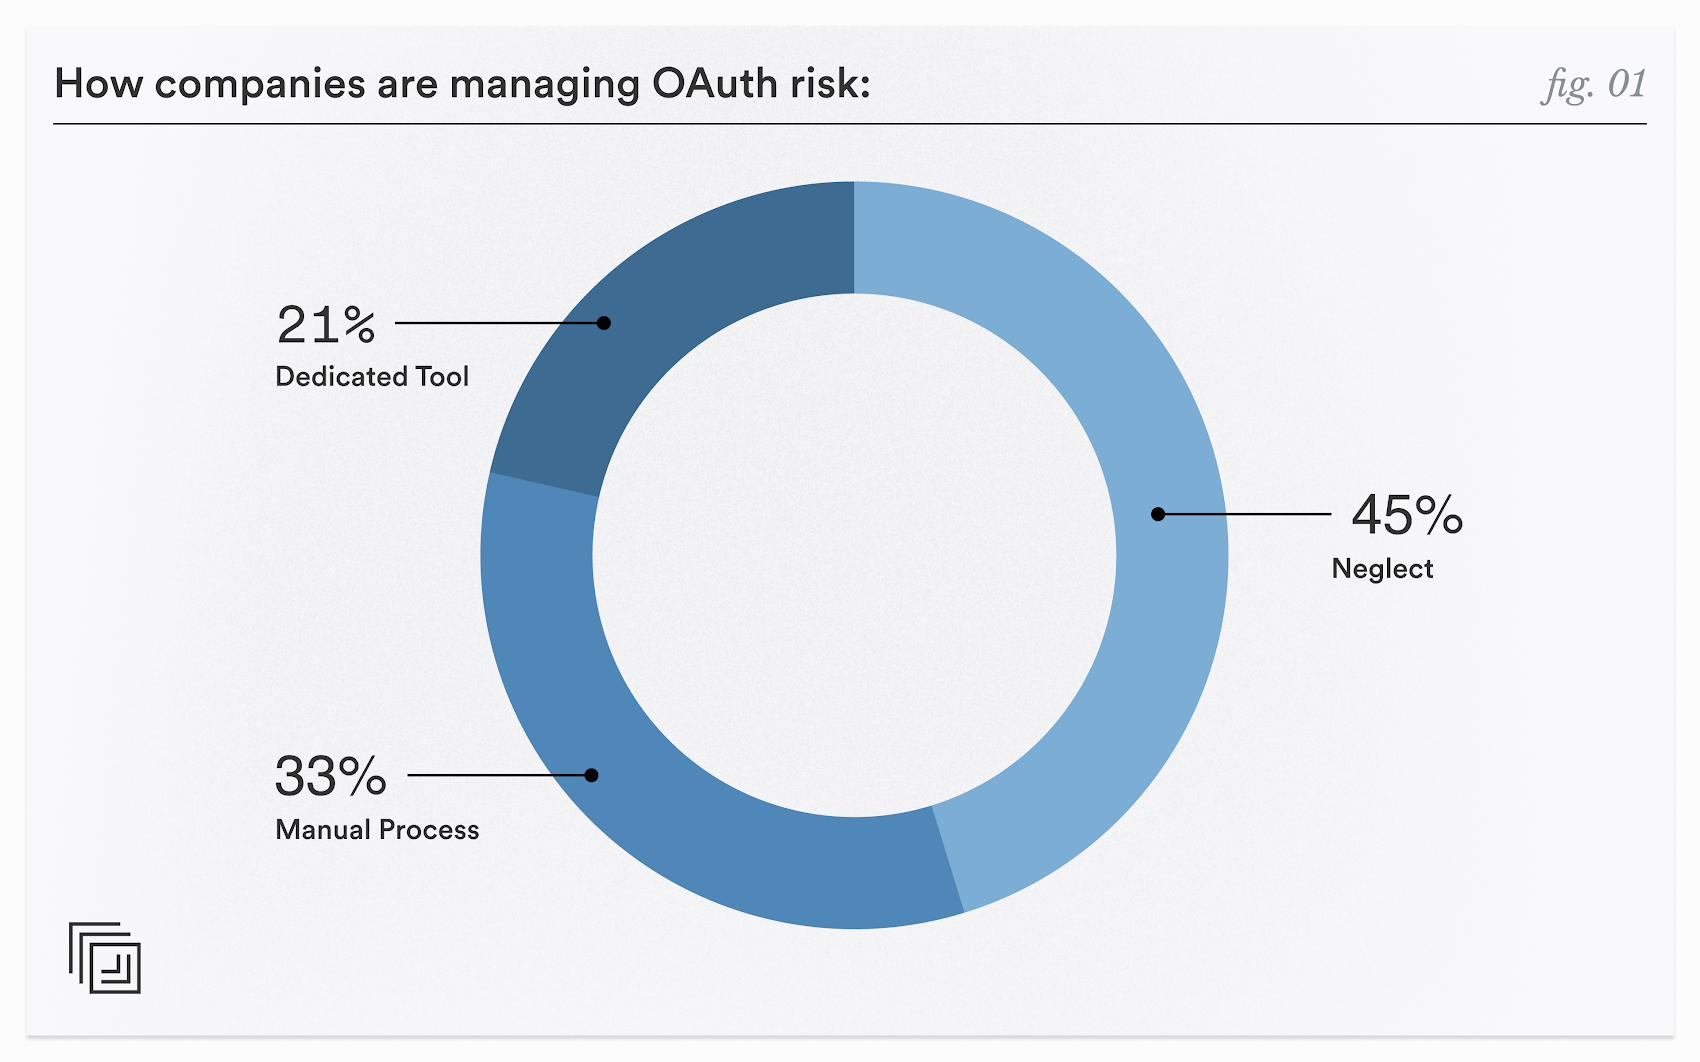
Pero la conciencia no se traduce directamente en capacidad. Una parte sustancial de las organizaciones (45%) no está haciendo nada para monitorear las subvenciones de OAuth a escala. Muchos del resto (33%) ejecutan procesos manuales: rastrean las concesiones en hojas de cálculo, revisan los permisos ad hoc y dependen de los empleados para detectar comportamientos inusuales en las aplicaciones.
Las hojas de cálculo no son una capacidad de respuesta a amenazas. Son un registro de cuánta exposición una organización no sabe que tiene.
No es un riesgo teórico.
El argumento a favor de la visibilidad de OAuth a menudo se formula como si los empleados canalizaran información confidencial a herramientas de terceros sin visibilidad de TI. Ese es un problema real, pero es el más pequeño. El problema más apremiante es que las concesiones de OAuth son un vector de ataque activo. El incidente de deriva lo hace concreto.
Drift, una plataforma de participación de ventas adquirida por Salesloft, mantuvo integraciones de OAuth con instancias de Salesforce en cientos de organizaciones de clientes. Un actor de amenazas rastreado por la Unidad 42 de Palo Alto como UNC6395 obtuvo tokens de actualización de OAuth válidos (probablemente a través de campañas de phishing anteriores) y los utilizó para acceder a entornos de Salesforce que pertenecen a más de 700 organizaciones.
La estructura del ataque es una advertencia: los tokens eran legítimos, la integración era legítima. Desde la perspectiva de cualquier control perimetral, no pasaba nada. MFA se omitió por completo porque el atacante no estaba iniciando sesión; estaba presentando un token cuyo uso ya se había concedido a Drift. Una vez dentro, UNC6395 exportó datos sistemáticamente y los revisó en busca de credenciales: claves de acceso de AWS, tokens Snowflake, contraseñas.
Cloudflare, PagerDuty y decenas más se vieron afectados. Aún se está evaluando el alcance total.
El incidente de Drift no fue un ataque de una aplicación desconocida y sospechosa. fue un ataque a través de uno de confianza. La lección no es que las organizaciones deban restringir las integraciones de OAuth; es que confiar en una aplicación en el momento de la instalación no significa que siga siendo confiable, y que las concesiones de OAuth necesitan un monitoreo activo y continuo en lugar de una aceptación pasiva.
Cómo debe ser realmente el monitoreo
La generación actual de herramientas de seguridad de OAuth aborda el riesgo de OAuth en el punto de instalación. Comprueban si el alcance del permiso solicitado es excesivo. Pueden marcar aplicaciones de proveedores con mala reputación. Eso es útil, pero no suficiente. En el caso de Drift, una aplicación legítima cuyas credenciales fueron posteriormente robadas y utilizadas como arma, no detecta nada.
Para empezar, los niveles de confianza de los proveedores y el alcance de las aplicaciones son importantes, pero sólo cuentan una parte de la historia. Monitorear el comportamiento real de la aplicación (las llamadas a la API que realiza, las acciones que realiza) es fundamental para comprender qué es la aplicación. de hecho haciendo, no sólo lo que podría hacer. E incluso entonces, sin una visibilidad profunda de las cuentas a las que está vinculada la aplicación, todavía estás operando medio ciego. Una aplicación riesgosa vinculada a la cuenta de un pasante es una cosa; la misma aplicación utilizada por un VIP con acceso a innumerables correos electrónicos, archivos y sistemas confidenciales es otra completamente distinta.
El ataque Drift no involucró una aplicación sospechosa que solicitara permisos inusuales durante la instalación. Se trataba de una aplicación legítima cuyas credenciales fueron posteriormente comprometidas y utilizadas como arma. Una herramienta que sólo evalúa la subvención en el momento de su creación no habría visto nada malo. El riesgo se materializó más tarde, cuando el token fue robado y utilizado por un actor completamente diferente.
La seguridad efectiva de OAuth requiere:
Monitoreo continuo del comportamiento, no revisión puntual. ¿Qué hace realmente la aplicación después de que se le ha concedido acceso? La supervisión de las llamadas API que realiza una aplicación conectada a OAuth a lo largo del tiempo revela anomalías que ninguna revisión de permisos estáticos puede detectar: picos repentinos en el acceso a los datos, consultas de tipos de datos inusuales y acceso en horas inesperadas.
Evaluación del radio de explosión. Una concesión de OAuth conectada a una cuenta con acceso de lectura a miles de documentos confidenciales y años de historial de correo electrónico es categóricamente diferente de la misma concesión en una cuenta recién aprovisionada con exposición limitada. El alcance de la cuenta del usuario determina el impacto potencial de una conexión OAuth comprometida o maliciosa. La puntuación de riesgo debería reflejar eso.
Respuesta graduada ajustada a la tolerancia al riesgo organizacional. Una aplicación obviamente maliciosa (proveedor desconocido, permisos amplios, comportamiento anómalo de la API desde el primer día) no debería permanecer en el entorno mientras un ticket pasa por una cola. Debe revocarse inmediatamente. Una integración de misión crítica de un proveedor importante que muestra anomalías leves justifica una revisión humana antes de tomar cualquier medida. La capa de respuesta debe ser lo suficientemente inteligente como para notar la diferencia.
Agente de corrección de amenazas OAuth del material
Seguridad material Agente de corrección de amenazas de OAuth se basa en este modelo más completo de riesgo de OAuth. El agente se ejecuta continuamente en el entorno de Google Workspace de una organización y monitorea cada aplicación conectada a OAuth, no solo las nuevas en el momento de la concesión.
Para cada aplicación conectada, el agente evalúa tres factores juntos:
Análisis de alcance y confianza de los proveedores – la línea de base estándar en la que se detienen la mayoría de las herramientas
Monitoreo del comportamiento de llamadas API reales realizado por la aplicación a lo largo del tiempo, lo que revela anomalías frente al comportamiento esperado
Evaluación del radio de explosión según los niveles de acceso y la exposición de datos de las cuentas a las que está conectada la aplicación
Estos datos se combinan en una señal de riesgo que refleja tanto la probabilidad de un problema como su impacto potencial. Cuando el agente identifica una subvención de alto riesgo, puede actuar de inmediato y revocar el token antes de que se produzca algún daño. Para situaciones de menor certeza que involucran aplicaciones de misión crítica, presenta el hallazgo al equipo de seguridad con contexto completo: qué es la aplicación, qué ha estado haciendo, a qué tiene acceso y cuál es la puntuación de riesgo.
Las organizaciones configuran sus propios umbrales: cuánto riesgo desencadena la remediación automatizada y dónde está el límite para exigir la aprobación humana. El agente está diseñado para mantener a los equipos de seguridad informados sobre las decisiones que importan y fuera de control sobre las que no lo son.
Cerrando la puerta trasera
Las concesiones de OAuth son la forma predeterminada en que las aplicaciones de terceros y las herramientas de inteligencia artificial se conectan al espacio de trabajo empresarial. Eso no va a cambiar. La cantidad de subvenciones en la mayoría de los entornos seguirá creciendo a medida que se acelere la adopción de la IA. Decir a los empleados que no pueden usar herramientas de inteligencia artificial no es una postura de seguridad viable para la mayoría de las organizaciones, y no abordaría la amenaza que representan las aplicaciones que son legítimas en el momento de la instalación y maliciosas más adelante.
La respuesta no es menos concesiones de OAuth. Es una mejor visibilidad de los que existen, un monitoreo continuo de su comportamiento y la capacidad operativa para responder lo suficientemente rápido y lo suficientemente inteligente como para evitar interrumpir las integraciones que mantienen el negocio en funcionamiento.
Para los equipos de seguridad que desean visibilidad de lo que realmente está conectado a su entorno y la capacidad de responder cuando algo cambia, comuníquese con Seguridad material para una demostración del Agente de corrección de amenazas de OAuth.
¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.
Investigadores de ciberseguridad han revelado detalles de un marco de puerta trasera sigiloso basado en Python llamado PUERTA#PROFUNDA que viene con capacidades para establecer acceso persistente y recopilar una amplia gama de información confidencial de hosts comprometidos.
«La cadena de intrusión comienza con la ejecución de un script por lotes (‘install_obf.bat’) que desactiva los controles de seguridad de Windows, extrae dinámicamente una carga útil de Python integrada (‘svc.py’) y establece persistencia a través de múltiples mecanismos, incluidos scripts de carpetas de inicio, claves de ejecución del registro, tareas programadas y suscripciones WMI opcionales», afirman los investigadores de Securonix Akshay Gaikwad, Shikha Sangwan y Aaron Beardslee. dicho en un informe compartido con The Hacker News.
Se evalúa que el script por lotes se distribuye mediante enfoques tradicionales como el phishing. Actualmente no se sabe qué tan extendidos están los ataques que distribuyen el malware y si alguna de esas infecciones ha tenido éxito.
Lo que hace que la cadena de ataque sea notable es que el implante central de Python está incrustado directamente dentro del script dropper, desde donde se extrae, reconstruye y ejecuta. Esto reduce la necesidad de tener que recurrir repetidamente a infraestructura externa y minimiza la huella forense.
Una vez lanzado, el malware establece comunicación con «bore[.]pub», un restaurante basado en Rust servicio de tunelizaciónlo que permite al operador emitir comandos que facilitan la ejecución remota de comandos y una vigilancia exhaustiva. Esto incluye –
cáscara inversa
Reconocimiento del sistema
Registro de teclas
Monitoreo del portapapeles
Captura de pantalla
Acceso a la cámara web
Grabación de audio ambiental
Recolección de credenciales del navegador web
Extracción de clave SSH
Credenciales almacenadas en Google Chrome, Mozilla Firefox y Windows Credential Manager
Robo de credenciales en la nube (Amazon Web Services, Google Cloud y Microsoft Azure)
El uso del servicio público de túnel TCP para comando y control (C2) ofrece varias ventajas, ya que elimina la necesidad de configurar una infraestructura dedicada, combina tráfico malicioso y evita incrustar detalles del servidor dentro de la carga útil.
Paralelamente, DEEP#DOOR incorpora un conjunto de mecanismos de evasión de defensa y antianálisis, como sandbox, depurador y detección de máquinas virtuales (VM), AMSI y Event Tracing para Windows (ETW) parches, desconexión de NTDLL, manipulación de Microsoft Defender, omisión de SmartScreen, supresión de registros de PowerShell, borrado de línea de comandos, marca de tiempo y borrado de registros, para pasar desapercibidos y complicar los esfuerzos de respuesta a incidentes.
También emplea múltiples mecanismos de persistencia que implican la creación de secuencias de comandos de la carpeta de inicio de Windows, claves de ejecución del registro y tareas programadas, al mismo tiempo que depende de un mecanismo de vigilancia para garantizar que los artefactos de persistencia no se hayan eliminado y, de ser así, recrearlos automáticamente, lo que dificulta la reparación.
«El implante resultante funciona como un troyano de acceso remoto (RAT) con todas las funciones, capaz de persistencia a largo plazo, espionaje, movimiento lateral y operaciones posteriores a la explotación dentro de entornos comprometidos», dijo Securonix. «El implante prioriza la evasión de la detección y la visibilidad forense alterando directamente los mecanismos de telemetría y seguridad de Windows».
«DEEP#DOOR destaca la evolución continua de los actores de amenazas hacia marcos de intrusión sin archivos y basados en scripts que dependen en gran medida de componentes nativos del sistema y lenguajes interpretados como Python. Al incorporar la carga útil directamente dentro del cuentagotas y extraerla en tiempo de ejecución, el malware reduce significativamente las dependencias externas y limita las oportunidades de detección tradicionales».
La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha revelado que el dispositivo Cisco Firepower de una agencia civil federal anónima que ejecuta el software Adaptive Security Appliance (ASA) se vio comprometido en septiembre de 2025 con un malware llamado INICIO DEL FUEGO.
FIRESTARTER, según CISA y el Centro Nacional de Seguridad Cibernética (NCSC) del Reino Unido, es juzgado ser una puerta trasera diseñada para acceso y control remotos. Se cree que se implementó como parte de una campaña «generalizada» orquestada por un actor de amenaza persistente avanzada (APT) para obtener acceso al firmware de Cisco Adaptive Security Appliance (ASA) mediante la explotación de fallas de seguridad ahora parcheadas, como:
CVE-2025-20333 (Puntuación CVSS: 9,9): una validación inadecuada de la vulnerabilidad de entrada proporcionada por el usuario que podría permitir que un atacante remoto autenticado con credenciales de usuario de VPN válidas ejecute código arbitrario como root en un dispositivo afectado mediante el envío de solicitudes HTTP diseñadas.
CVE-2025-20362 (Puntuación CVSS: 6,5): una validación inadecuada de la vulnerabilidad de entrada proporcionada por el usuario que podría permitir que un atacante remoto no autenticado acceda a puntos finales de URL restringidos sin autenticación mediante el envío de solicitudes HTTP diseñadas.
«FIRESTARTER puede persistir como una amenaza activa en dispositivos Cisco que ejecutan software ASA o Firepower Threat Defense (FTD), manteniendo la persistencia posterior a la aplicación de parches y permitiendo a los actores de amenazas volver a acceder a los dispositivos comprometidos sin volver a explotar las vulnerabilidades», dijeron las agencias.
El acceso elevado proporcionado por LINE VIPER sirvió como conducto para FIRESTARTER, que se implementó en el dispositivo Firepower antes del 25 de septiembre de 2025, lo que permitió a los actores de amenazas mantener un acceso continuo y regresar al dispositivo comprometido el mes pasado.
FIRESTARTER, un binario ELF de Linux, puede configurar la persistencia en el dispositivo y sobrevivir a las actualizaciones de firmware y reinicios del dispositivo a menos que se produzca un ciclo de encendido completo. El malware se aloja en la secuencia de inicio del dispositivo manipulando una lista de montaje de inicio, lo que garantiza que se reactiva automáticamente cada vez que el dispositivo se reinicia normalmente. Dejando a un lado la resistencia, también comparte cierto nivel de superposición con un kit de arranque previamente documentado denominado RayInitiator.
«FIRESTARTER intenta instalar un gancho, una forma de interceptar y modificar las operaciones normales, dentro de LINA, el motor central del dispositivo para el procesamiento de red y las funciones de seguridad», según el aviso. «Este gancho permite la ejecución de código shell arbitrario proporcionado por los actores APT, incluido el despliegue de LINE VIPER».
«Aunque los parches de Cisco abordaron CVE-2025-20333 y CVE-2025-20362, los dispositivos comprometidos antes de la aplicación del parche pueden seguir siendo vulnerables porque las actualizaciones de firmware no eliminan FIRESTARTER».
Cisco, que está rastreando la actividad de explotación asociada con las dos vulnerabilidades bajo el nombre de UAT4356 (también conocido como Storm-1849), descrito FIRESTARTER como puerta trasera que facilita la ejecución de shellcode arbitrario recibido por el proceso LINA al analizar solicitudes de autenticación WebVPN especialmente diseñadas que contienen un «paquete mágico».
Se desconocen los orígenes exactos de la actividad de la amenaza, aunque un análisis de la plataforma de gestión de superficies de ataque Censys en mayo de 2024 sugirió vínculos con China. UAT4356 se atribuyó por primera vez a una campaña llamada ArcaneDoor que explotaba dos fallas de día cero en los equipos de red de Cisco para entregar malware personalizado capaz de capturar el tráfico y el reconocimiento de la red.
«Para eliminar por completo el mecanismo de persistencia, Cisco recomienda encarecidamente volver a crear una imagen y actualizar el dispositivo», dijo Cisco. dicho. «En casos de compromiso confirmado en cualquier plataforma Cisco Secure ASA o FTD, todos los elementos de configuración del dispositivo deben considerarse no confiables».
Como medidas de mitigación hasta que se puedan realizar nuevas imágenes, la compañía recomienda que los clientes realicen un reinicio en frío para retirar el implante FIRESTARTER. «Los comandos CLI de apagar, reiniciar y recargar no eliminarán el implante malicioso persistente; se debe desconectar el cable de alimentación y volver a enchufarlo al dispositivo», agregó.
Los piratas informáticos chinos pasan de la infraestructura adquirida individualmente a las redes encubiertas
La divulgación se produce cuando Estados Unidos, el Reino Unido y varios socios internacionales liberado un aviso conjunto sobre redes a gran escala de enrutadores SOHO y dispositivos IoT comprometidos requisados por actores de amenazas del nexo con China para disfrazar sus ataques de espionaje y complicar los esfuerzos de atribución.
Grupos patrocinados por el estado como Volt Typhoon y Flax Typhoon han estado utilizando estas botnets, que consisten en enrutadores domésticos, cámaras de seguridad, grabadoras de video y otros dispositivos de IoT, para apuntar a sectores de infraestructura críticos y realizar ciberespionaje de una «manera negable, de bajo costo y bajo costo», según la alerta.
Lo que complica aún más las cosas es el hecho de que las redes se actualizan constantemente, sin mencionar que varios grupos de amenazas afiliados a China pueden usar la misma botnet al mismo tiempo, lo que dificulta que los defensores los identifiquen y bloqueen mediante listas de bloqueo de IP estáticas.
«Las redes encubiertas consisten principalmente en enrutadores SOHO comprometidos, pero también incorporan cualquier dispositivo vulnerable que puedan explotar a escala», dijeron las agencias. «Su tráfico será reenviado a través de múltiples dispositivos comprometidos, utilizados como nodos transversales, antes de salir de la red desde un nodo de salida, generalmente en la misma región geográfica que el objetivo».
Los hallazgos subrayan un patrón común observado en los ataques patrocinados por el estado: apuntar a dispositivos perimetrales de red pertenecientes a redes residenciales, empresariales y gubernamentales con el objetivo de convertirlos en un nodo proxy o interceptar datos y comunicaciones confidenciales.
El actor de amenazas conocido como Segador se ha atribuido a una nueva versión Linux de su GoGra puerta trasera desplegada como parte de ataques probablemente dirigidos a entidades en el sur de Asia.
«El malware utiliza la API legítima de Microsoft Graph y los buzones de correo de Outlook como un canal encubierto de comando y control (C2), lo que le permite eludir las defensas tradicionales de la red perimetral», dijo el equipo Symantec y Carbon Black Threat Hunter. dicho en un informe compartido con The Hacker News.
La empresa de ciberseguridad dijo que identificó artefactos cargados en la plataforma VirusTotal desde India y Afganistán, lo que sugiere que los dos países pueden ser el objetivo de la actividad de espionaje.
Symantec documentó públicamente por primera vez a Harvester a finales de 2021, vinculándolo con una campaña de robo de información dirigida a los sectores de telecomunicaciones, gobierno y tecnología de la información en el sur de Asia desde junio de 2021, utilizando un implante personalizado llamado Graphon que utilizaba la API Microsoft Graph para C2.
La actividad posterior señalada en agosto de 2024 conectó al grupo de piratas informáticos con un ataque dirigido a una organización de medios anónima en el sur de Asia con una puerta trasera basada en Go nunca antes vista llamada GoGra. Los últimos hallazgos sugieren que el adversario continúa expandiendo su conjunto de herramientas más allá de Windows e infectando máquinas Linux con una nueva variante de la misma puerta trasera.
Los ataques emplean ingeniería social para engañar a las víctimas para que abran archivos binarios ELF disfrazados de documentos PDF. Luego, el cuentagotas procede a mostrar un documento señuelo mientras abre sigilosamente la puerta trasera.
Al igual que su contraparte de Windows, la versión Linux de GoGra abusa de la infraestructura de la nube de Microsoft para comunicarse con una carpeta específica del buzón de correo de Outlook llamada «Zomato Pizza» cada dos segundos mediante consultas del Protocolo de datos abierto (OData). La puerta trasera escanea la bandeja de entrada en busca de mensajes de correo electrónico entrantes con una línea de asunto que comienza con la palabra «Entrada».
Una vez que se recibe un correo electrónico que coincide con los criterios, descifra el cuerpo del mensaje codificado en Base64 y lo ejecuta como comandos de shell usando «/bin/bash». Los resultados de la ejecución se envían al operador en un mensaje de correo electrónico con el asunto «Salida». Una vez completado el paso de exfiltración, el implante borra el mensaje de tarea original para cubrir las huellas.
«A pesar de utilizar diferentes arquitecturas de implementación y sistemas operativos, la lógica subyacente de C2 permanece sin cambios», dijeron Symantec y Carbon Black, y agregaron que los equipos «también identificaron varios errores ortográficos codificados y coincidentes en ambas plataformas, lo que apunta a que el mismo desarrollador está detrás de ambas herramientas».
«El uso de una nueva puerta trasera de Linux muestra que Harvester continúa expandiendo su conjunto de herramientas y desarrollando activamente nuevas herramientas para atacar a una gama más amplia de víctimas y máquinas».
Actores de amenazas desconocidos han secuestrado el sistema de actualización del complemento Smart Slider 3 Pro para WordPress y Joomla para impulsar una versión envenenada que contiene una puerta trasera.
El incidente afecta a Smart Slider 3 Pro versión 3.5.1.35 para WordPress, según la empresa de seguridad de WordPress Patchstack. Smart Slider 3 es un popular complemento de control deslizante de WordPress con más de 800.000 instalaciones activas en sus ediciones gratuita y Pro.
«Una parte no autorizada obtuvo acceso a la infraestructura de actualización de Nextend y distribuyó una compilación totalmente escrita por el atacante a través del canal de actualización oficial», dijo la compañía. dicho. «Cualquier sitio que se actualizó a 3.5.1.35 entre su lanzamiento el 7 de abril de 2026 y su detección aproximadamente 6 horas después recibió un conjunto de herramientas de acceso remoto completamente armado».
Nextend, que mantiene el complemento, dicho una parte no autorizada obtuvo acceso no autorizado a su sistema de actualización e impulsó una versión maliciosa (3.5.1.35 Pro) que permaneció accesible durante aproximadamente seis horas, antes de ser detectada y retirada.
La actualización troyanizada incluye la capacidad de crear cuentas de administrador fraudulentas, así como puertas traseras que ejecutan comandos del sistema de forma remota a través de encabezados HTTP y ejecutan código PHP arbitrario a través de parámetros de solicitud ocultos. Según Patchstack, el malware viene con las siguientes capacidades:
Logre la ejecución remota de código autenticado previamente a través de encabezados HTTP personalizados como X-Cache-Status y X-Cache-Key, el último de los cuales contiene el código que se pasa a «shell_exec()».
Una puerta trasera que admite modos de ejecución dual, lo que permite al atacante ejecutar código PHP y comandos del sistema operativo arbitrarios en el servidor.
Cree una cuenta de administrador oculta (por ejemplo, «wpsvc_a3f1») para acceso persistente y hágala invisible para los administradores legítimos manipulando los filtros «pre_user_query» y «views_users».
Utilice tres opciones personalizadas de WordPress configuradas con la configuración de «carga automática» deshabilitada para reducir su visibilidad en los volcados de opciones: _wpc_ak (una clave de autenticación secreta), _wpc_uid (ID de usuario de la cuenta de administrador oculta) y _wpc_uinfo (JSON codificado en Base64 que contiene el nombre de usuario, la contraseña y el correo electrónico en texto plano de la cuenta fraudulenta).
Instale la persistencia en tres ubicaciones para lograr redundancia: cree un complemento de uso obligatorio con el nombre de archivo «object-cache-helper.php» para que parezca un componente de almacenamiento en caché legítimo, agregue el componente de puerta trasera al archivo «functions.php» del tema activo y suelte un archivo llamado «class-wp-locale-helper.php» en el directorio «wp-includes» de WordPress.
Exfiltre los datos que contienen la URL del sitio, la clave secreta de la puerta trasera, el nombre de host, la versión de Smart Slider 3, la versión de WordPress y la versión de PHP, la dirección de correo electrónico del administrador de WordPress, el nombre de la base de datos de WordPress, el nombre de usuario y la contraseña en texto plano de la cuenta del administrador y una lista de todos los métodos de persistencia instalados en el dominio de comando y control (C2) «wpjs1[.]com.»
«El malware opera en varias etapas, cada una diseñada para garantizar un acceso profundo, persistente y redundante al sitio comprometido», dijo Patchstack.
«La sofisticación de la carga útil es notable: en lugar de un simple webshell, el atacante implementó un conjunto de herramientas de persistencia de múltiples capas con varios puntos de reentrada independientes y redundantes, ocultación del usuario, ejecución de comandos resistente con cadenas de respaldo y registro C2 automático con exfiltración completa de credenciales.
Vale la pena señalar que la versión gratuita del complemento de WordPress no se ve afectada. Para contener el problema, Nextend cerró sus servidores de actualización, eliminó la versión maliciosa e inició una investigación completa sobre el incidente.
Se recomienda a los usuarios que tengan instalada la versión troyanizada que actualicen a la versión 3.5.1.36. Además, se recomienda a los usuarios que hayan instalado la versión fraudulenta que realicen la siguientes pasos de limpieza –
Compruebe si hay cuentas de administrador sospechosas o desconocidas y elimínelas.
Elimine Smart Slider 3 Pro versión 3.5.1.35 si está instalado.
Reinstale una versión limpia del complemento.
Elimine todos los archivos de persistencia que permitan que la puerta trasera persista en el sitio.
Elimine las opciones maliciosas de WordPress de la tabla «wp_options»: _wpc_ak, _wpc_uid, _wpc_uinfo, _perf_toolkit_source y wp_page_for_privacy_policy_cache.
Limpie el archivo «wp-config.php», incluida la eliminación de «define(‘WP_CACHE_SALT’, ‘‘);» si existe.
Elimina la línea «#WPCacheSalt » del archivo «.htaccess» ubicado en la carpeta raíz de WordPress.
Restablezca las contraseñas de administrador y usuario de la base de datos de WordPress.
Cambie FTP/SSH y las credenciales de la cuenta de hosting.
Revise el sitio web y los registros para detectar cambios no autorizados y solicitudes POST inusuales.
Habilite la autenticación de dos factores (2FA) para administradores y deshabilite la ejecución de PHP en la carpeta de cargas.
«Este incidente es un compromiso clásico de la cadena de suministro, del tipo que hace que las defensas perimetrales tradicionales sean irrelevantes», dijo Patchstack. «Las reglas genéricas de firewall, la verificación no única, los controles de acceso basados en roles, ninguno de ellos se aplica cuando el código malicioso se entrega a través del canal de actualización confiable. El complemento es el malware».