

La falla de Cohere AI Terrarium Sandbox permite la ejecución del código raíz y el escape del contenedor – CYBERDEFENSA.MX

Se ha revelado una vulnerabilidad de seguridad crítica en un entorno limitado basado en Python llamado Terrario eso podría resultar en la ejecución de código arbitrario.

La vulnerabilidad, rastreada como CVE-2026-5752tiene una calificación de 9,3 en el sistema de puntuación CVSS.

«La vulnerabilidad de escape de Sandbox en Terrarium permite la ejecución de código arbitrario con privilegios de root en un proceso host a través del recorrido de la cadena de prototipos de JavaScript», según un descripción de la falla en CVE.org.

Desarrollado por Cohere AI como un proyecto de código abierto, Terrarium es un entorno limitado de Python que se utiliza como contenedor implementado por Docker para ejecutar código no confiable escrito por usuarios o generado con la ayuda de un modelo de lenguaje grande (LLM).

En particular, Terrarium se ejecuta en Pyodide, una distribución de Python para el navegador y Node.js, lo que le permite admitir paquetes estándar de Python. El proyecto ha sido bifurcado 56 veces y protagonizado 312 veces.

Ciberseguridad

Según el Centro de Coordinación CERT (CERT/CC), la causa raíz se relaciona a un recorrido de cadena de prototipo de JavaScript en el entorno Pyodide WebAssembly que permite la ejecución de código con privilegios elevados en el proceso host Node.js.

La explotación exitosa de la vulnerabilidad puede permitir a un atacante salir de los límites del entorno limitado y ejecutar comandos arbitrarios del sistema como root dentro del contenedor.

Además, puede permitir el acceso no autorizado a archivos confidenciales, como «/etc/passwd», llegar a otros servicios en la red del contenedor e incluso posiblemente escapar del contenedor y escalar aún más los privilegios.

Cabe señalar que el ataque requiere acceso local al sistema, pero no requiere ninguna interacción del usuario ni privilegios especiales para explotarlo.

Al investigador de seguridad Jeremy Brown se le atribuye el mérito de descubrir e informar la falla. Dado que el proyecto ya no se mantiene activamente, es poco probable que se solucione la vulnerabilidad.

Como mitigaciones, CERT/CC recomienda a los usuarios que tomen las siguientes medidas:

  • De ser posible, deshabilite las funciones que permiten a los usuarios enviar código al entorno sandbox.
  • Segmentar la red para limitar la superficie de ataque y evitar el movimiento lateral.
  • Implemente un firewall de aplicaciones web para detectar y bloquear el tráfico sospechoso, incluidos los intentos de explotar la vulnerabilidad.
  • Supervise la actividad de los contenedores en busca de signos de comportamiento sospechoso.
  • Limite el acceso al contenedor y sus recursos únicamente al personal autorizado.
  • Utilice una herramienta de orquestación de contenedores segura para administrar y proteger contenedores.
  • Asegúrese de que las dependencias estén actualizadas y parcheadas.

«La zona de pruebas no impide adecuadamente el acceso a los prototipos de objetos principales o globales, lo que permite que el código de la zona de pruebas haga referencia y manipule objetos en el entorno anfitrión», SentinelOne dicho. «Este prototipo de técnica de contaminación o transversal pasa por alto los límites de seguridad previstos del sandbox».
La nueva variante LOTUSLITE del Mustang Panda se dirige a los bancos de la India y a los círculos políticos de Corea del Sur – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una nueva variante de un conocido malware llamado LOTUSLITA que se distribuye a través de un tema relacionado con el sector bancario de la India.

«La puerta trasera se comunica con un servidor dinámico de comando y control basado en DNS a través de HTTPS y admite acceso remoto a shell, operaciones de archivos y administración de sesiones, lo que indica un conjunto de capacidades continuas centradas en el espionaje en lugar de objetivos motivados financieramente», subhajeet Singha y Santiago Pontiroli, investigadores de Acronis. dicho en un análisis.

El uso de LOTUSLITE se observó anteriormente en ataques de phishing dirigidos al gobierno de los EE. UU. y a entidades políticas utilizando señuelos asociados con los acontecimientos geopolíticos entre los EE. UU. y Venezuela. La actividad se atribuyó con un nivel de confianza medio a un grupo de estados-nación chino identificado como Mustang Panda.

La última actividad señalada por Acronis implica la implementación de una versión evolucionada de LOTUSLITE que demuestra «mejoras incrementales» con respecto a su predecesor, lo que indica que sus operadores están manteniendo y refinando activamente el malware.

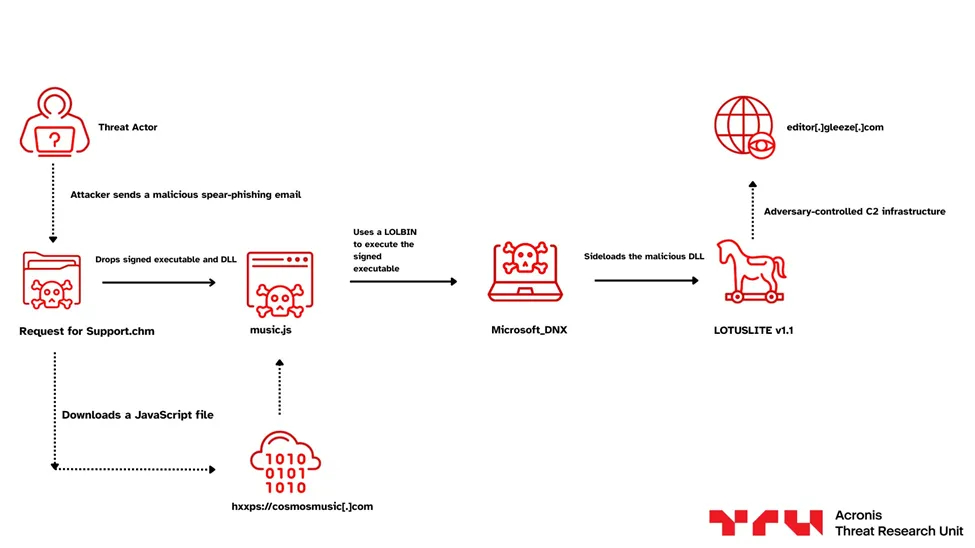
La desviación de la ola de ataques anterior se relaciona con un pivote geográfico que se centra principalmente en el sector bancario de la India, mientras mantiene el resto del manual operativo prácticamente intacto. El punto de partida del ataque es un archivo HTML compilado (CHM) que incorpora las cargas maliciosas (un ejecutable legítimo y una DLL fraudulenta) junto con una página HTML que contiene una ventana emergente que solicita al usuario que haga clic en «Sí».

Ciberseguridad

Este paso está diseñado para recuperar y ejecutar silenciosamente un malware JavaScript desde un servidor remoto («cosmosmusic[.]com»), cuya responsabilidad principal es extraer y ejecutar el malware contenido dentro del archivo CHM utilizando Carga lateral de DLL. La DLL («dnx.onecore.dll») es una versión actualizada de LOTUSLITE que se comunica con el dominio «editor.gleeze[.]com» para recibir comandos y extraer datos de interés.

Un análisis más detallado de la campaña ha descubierto artefactos similares diseñados para atacar a entidades surcoreanas, específicamente individuos dentro de la comunidad política y diplomática.

«Creemos que el grupo había estado apuntando a ciertas entidades pertenecientes a las comunidades diplomáticas y políticas de Corea del Sur y Estados Unidos, específicamente aquellas involucradas en asuntos de la península de Corea, discusiones políticas de Corea del Norte y diálogos de seguridad del Indo-Pacífico», dijo Acronis.

«Lo que destaca es la ampliación de los objetivos del grupo, desde entidades gubernamentales de EE. UU. con señuelos geopolíticos, hasta el sector bancario de la India a través de implantes integrados con referencias al HDFC Bank y ventanas emergentes disfrazadas de software bancario legítimo, y ahora a círculos políticos de Corea del Sur y EE. UU. a través de la suplantación de una figura prominente en la diplomacia de la península de Corea, entregada a través de cuentas de Gmail falsificadas y puesta en escena de Google Drive».