A la venta 15 millones de datos de usuarios de Grindr en la dark web

Un actor de amenazas ha publicado en un foro de la dark web un mensaje en el que afirma estar vendiendo una base de datos completa de usuarios que, según su versión, pertenecería a la aplicación de citas para personas homosexuales Grindr.

El conjunto de datos supuestamente comprometido incluiría más de 15 millones de registros asociados a cuentas de la plataforma.

El pirata informático se jacta de tener en su poder detalles como identificadores, nombres y apellidos, direcciones de email y estados de verificación. También se mencionan hashes de contraseñas, datos vinculados a OAuth, y en algunos casos información técnica como direcciones IP, tipo de dispositivo y agente de usuario.

Para más inri, el hacker señala, además, haber exfiltrado detalles especialmente sensibles, como información relacionada con la orientación sexual, género y fecha de nacimiento, así como atributos físicos declarados dentro de la aplicación. También se hace referencia a datos de localización que incluirían ciudad, país e incluso coordenadas geográficas precisas. 

Igualmente, llama la atención que el cibermalo haya podido hacerse con información relacionada con el VIH y fechas de últimas pruebas. 

Aún sin confirmar

Por el momento la brecha de datos no ha sido confirmada por terceros. En el momento de escribir esta noticia Grindr Inc tampoco se había pronunciado públicamente respecto a esta información, si bien un portavoz de la compañía nos hizo saber a última hora de ayer jueves que «No hemos encontrado ninguna prueba creíble de acceso no autorizado ni de una brecha de seguridad en los sistemas de Grindr. Según nuestra investigación hasta la fecha, no está claro que esta acusación sea legítima».

El ciberdelincuente, que se apoda ‘nilojeda’ pone este pack a la venta a un precio ridículamente bajo (tan solo 400 dólares), que se puede pagar en distintas criptomonedas. Esta tarifa tendría mayor sentido si no hablamos de una oferta para el mejor postor, sino que la comercializa para múltiples interesados. 

Filtrados los datos de los clientes de una conocida tienda online de tecnología española

Bambuy, un ecommerce español de productos de tecnología, ha sufrido una brecha de seguridad y su consiguiente filtración de datos.

Un atacante que se hace llamar ‘Bambi’ ha publicado un mensaje en la dark web en el que asegura haberse hecho con una base de datos SQL que contendría registros de clientes y direcciones asociadas a la compañía. 

El pirata informático presume de haber obtenido detalles como nombres y apellidos, campos de empresas y alias, direcciones postales completas (incluyendo ciudad y código postal), números de teléfono móvil y fijo, números de identificación fiscal (VAT) y DNI, país y región y fechas de creación y actualización de cuentas. Por ahora no se sabe cuántos clientes afectados hay

Lo más llamativo es que el actor de amenazas ha publicado la base de datos de manera gratuita para la comunidad de ciberdelincuentes. Es decir, no está tratando de venderla y aparentemente tampoco busca extorsionar a la empresa. 

No obstante, puede que ya lo haya intentado y que al no obtener la respuesta deseada por parte de la misma, haya decidido compartir sus datos como represalia. 

Riesgos para los afectados

De confirmarse la autenticidad de la filtración, el conjunto de datos expuestos puede suponer un riesgo significativo de phishing dirigido, suplantación de identidad, fraudes asociados a información fiscal o de facturación y ataques de ingeniería social personalizados. 

Bambuy es una tienda online dedicada a la venta de productos de electrónica de consumo con más de una década de vida. Además, son distribuidores oficiales de algunas marcas del mercado asiático. Desde Escudo Digital nos hemos puesto en contacto con la tienda online para conocer lo ocurrido y qué medidas han tomado o piensan tomar. Actualizaremos la información si recibimos respuesta. 

Trump podría nombrar al director técnico de Palantir como nuevo responsable de CISA

Donald Trump está considerando a un alto cargo de la compañía Palantir Technologies como nuevo responsable de la Agencia de Ciberseguridad y Seguridad de Infraestructuras de EE.UU (CISA).

Shyam Sankar, CTO de Palantir, tiene 44 años de edad. Según recoge su perfil de LinkedIn, Sankar ha desempeñado su trabajo durante más de 20 años en Palantir, sirviendo como responsable de operaciones de la compañía durante 17 años hasta que fue nombrado director técnico de la misma en 2023. 

El organismo no cuenta con un líder confirmado por el Senado estadounidense desde que Jen Easterly dimitió en enero del año pasado, según recoge The Record Media. 

Justo hace unos días el secretario del Departamento de Seguridad Nacional (DHS), Markwayne Mullin, trasladaba a los legisladores que la administración está a punto de nombrar a un director para la agencia, que ha estado dirigida por el director interino Nick Andersen desde febrero.

“Tenemos a una persona, que pronto será nominada, que dirigirá CISA y que tiene la capacidad de reclutar personal y centrarse en las competencias que tenemos. Queremos que CISA sea líder en ciberseguridad. Debería serlo y lo será”, ha comentado Mullin.

Palantir mantiene estrechos vínculos con la administración Trump y se centra principalmente en la inteligencia artificial. Esta empresa de análisis de macrodatos se ha consolidado como un importante proveedor de IA para empresas y el sector de la defensa.

Tras la publicación de esta información un funcionario de la Casa Blanca ha desmentido la posible elección, afirmando que «en este momento esto no es exacto». 

Un ex jefe que la lió ‘parda’

A principios de año el entonces jefe interino de CISA, Madhu Gottumukkala, tuvo un sonado error al compartir documentos para uso oficial en la versión pública de ChatGPT. 

Aunque los documentos no eran clasificados formalmente, sí que contenían información sensible de contratación y manejo interno del Departamento de Seguridad Nacional (DHS). Así, pues se trató de una falla de seguridad operativa significativa en una agencia encargada de defender las redes federales contra adversarios estatales de Rusia, China y otras naciones hostiles.

Cómo reforzar la ciberseguridad de los vehículos eléctricos conectados

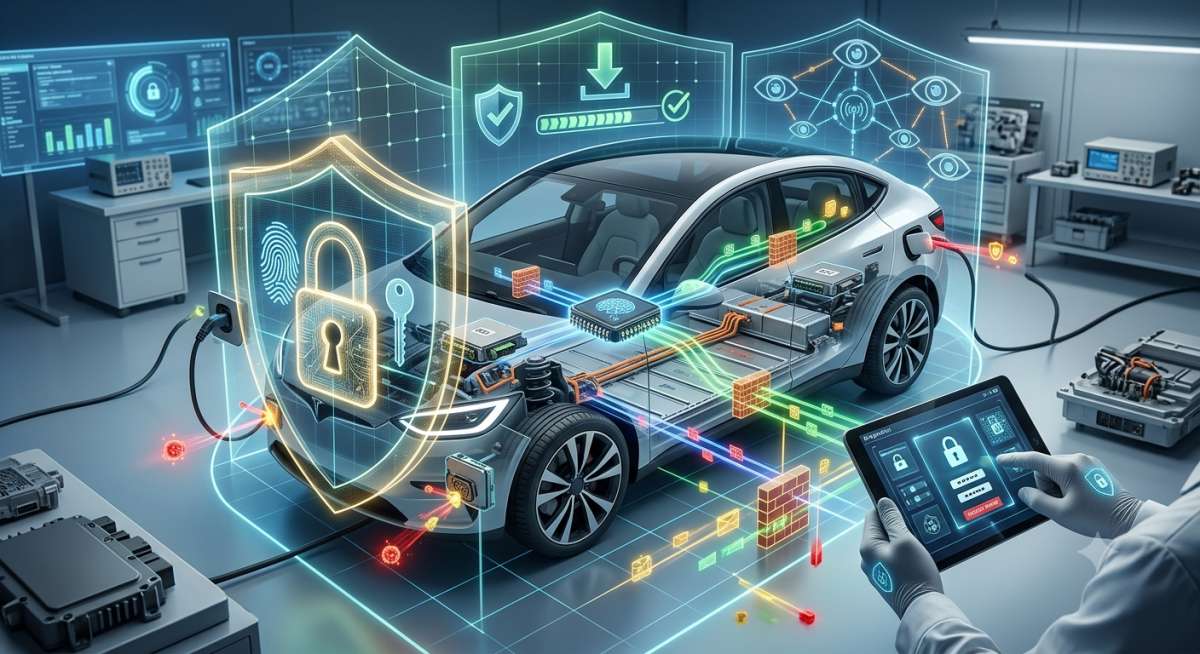
El Segundo Informe de Ciberseguridad en vehículos eléctricos conectados, realizado por S2GRUPO, señala que se puede mejorar significativamente los mecanismos de seguridad frente a amenazas como la manipulación de datos, la inyección de mensajes, las denegaciones de servicio (DoS) y la extracción de información sensible.

Los principales puntos débiles que ha identificado el estudio son el uso de protocolos inseguros, la ausencia o baja efectividad de mecanismos de autenticación y protecciones contra la modificación de código, la insuficiente segmentación de redes, la baja efectividad en el proceso de gestión de vulnerabilidades y la ausencia de mecanismos de monitoreo y detección de anomalías o ciberataques.

Migración a protocolos más seguros

Propone el informe limitar las vulnerabilidades derivadas de la limitada seguridad de protocolos como el bus CAN (Controller Area Network). A largo plazo, una solución viable podría consistir en migrar los dispositivos a protocolos con opciones de seguridad más avanzadas, como FlexRay o Automotive Ethernet, que presentan capacidades integradas de autenticación, cifrado y protección contra ataques de denegación de servicio (DoS).

Mientras se produce la implementación, hay que securizar el protocolo CAN existente a través de la integración de mecanismos de autenticación para asegurar la legitimidad de los mensajes, la implementación de protecciones contra la elevación de privilegios y el empleo de cifrado para mantener la confidencialidad e integridad de las comunicaciones.

Securización de las unidades de control electrónico

Resulta crucial desarrollar mecanismos de autenticación robustos en las unidades de control electrónico (ECUs) con el objetivo de prevenir accesos no autorizados y acrecentar la protección frente a la elevación de privilegios. Debe asegurarse que estas medidas sean compatibles con los procesos de mantenimiento efectuados en talleres, para que no interfieran con las rutinas de diagnóstico y reparación.

Las ECUs, además, han de protegerse contra modificaciones maliciosas mediante técnicas como la firma digital de código, circunstancia que garantiza la integridad del software ejecutado.

Segmentación de redes

La segmentación implica que cada red interna esté aislada y que entre ellas tengan una visibilidad mínima y necesaria para limitar la posibilidad de que se materialicen ataques desde puntos accesibles que puedan comprometer los sistemas más críticos. Como se minimiza la posibilidad de interaccionar entre redes, se reduce el riesgo de que un ataque en una red menos protegida o más expuesta pueda propagarse a redes que controlan funciones vitales del vehículo.

Con la colocación estratégica de gateways en puntos clave o las propias ECUs actuando como firewalls puede lograrse el objetivo para que filtre el tráfico entre las diferentes redes del vehículo, permitiendo solo las comunicaciones necesarias y bloqueando cualquier intento de acceso no autorizado.

Implementación de un modo de diagnóstico seguro y centralizado

La implementación de un modo de diagnóstico centralizado posibilita la modificación de parámetros críticos del vehículo solo bajo condiciones seguras. Un ejemplo, el modo podría activarse únicamente cuando el vehículo esté detenido, notificando al usuario a través de indicadores visibles en el tablero. Es especialmente relevante para operaciones sensibles.

Actualizaciones seguras y regulares

Las actualizaciones seguras y regulares son vitales para mantener la integridad y seguridad de los sistemas de un vehículo, incluyendo el software de la ECU, los sistemas de infoentretenimiento y otros componentes electrónicos críticos. Estas son las claves de un proceso de actualización seguro:

  • Autenticación y verificación. Todas las actualizaciones deben proceder de fuentes confiables y verificadas gracias a firmas digitales y certificados que eviten la instalación de software malicioso o comprometido.
  • Transmisión segura. Las actualizaciones deben ser transmitidas a través de canales cifrados para proteger los datos durante la transferencia, con protocolos seguros como HTTPS o VPN.
  • Verificación de integridad. El sistema debe verificar la integridad de los archivos de actualización para asegurarse de que no han sido modificados o corrompidos.
  • Actualizaciones periódicas. Debe fijarse un calendario regular de actualizaciones para asegurar que los sistemas estén siempre protegidos contra las últimas amenazas conocidas, no solo con parches de seguridad, también con mejoras en la funcionalidad y el rendimiento.

Mejora de la protección de la seguridad física

Conviene reforzar las barreras físicas que protegen los componentes críticos del vehículo, como las ECUs, evitando accesos no autorizados. También hay que asegurarse de que todas las entradas físicas, como puertos de diagnóstico y sistemas de infoentretenimiento, estén protegidas con controles de acceso estrictos y autenticación. La seguridad física es un elemento complementario al resto de contramedidas.

Securización de vectores de entrada al vehículo

La baja seguridad de protocolos BUS, como el CAN, obliga a extremar las medidas de seguridad para proteger los vectores de entrada que permitan acceder a la red interna:

  • Acceso remoto. Es esencial proteger las infraestructuras externas, incluyendo servidores, APIs y conexiones de red, mediante autenticación robusta, segmentación de redes y gestión proactiva de vulnerabilidades. Además, se debe asegurar que las redes privadas de acceso (APN) utilizadas para las comunicaciones móviles sean seguras, estableciendo cifrado fuerte, control de acceso y monitoreo constante para prevenir accesos no autorizados y ataques a la red.
  • Acceso presencial inalámbrico. Debe reforzarse la seguridad de conexiones inalámbricas como Wi-Fi y Bluetooth, asegurando que estén adecuadamente segmentadas del resto de las redes del vehículo para minimizar el riesgo de comprometer otros sistemas ante accesos no autorizados.
  • Acceso presencial alámbrico y sistemas de infoentretenimiento. Se tiene que  garantizar la seguridad física y lógica del acceso a través del bus CAN, así como asegurar que los sistemas de infoentretenimiento estén aislados de otros sistemas críticos del vehículo y monitorizados para detectar y prevenir posibles intentos de explotación de vulnerabilidades.

Monitorización y detección de ataques

Constituir sistemas de monitorización continua sirve para la detección temprana de ataques.  Las comunicaciones y el comportamiento del sistema deben ser estables y predecibles; cualquier desviación, como la aparición de IDs inusuales o la modificación de firmware, debe ser detectada y notificada al usuario. Estos sistemas de monitorización deben estar integrados con mecanismos de alerta en tiempo real y capacidades de respuesta automática.

Las mejoras en la monitorización continua y respuesta automática benefician especialmente a los vehículos en una flota, porque aumentan la seguridad y la confiabilidad al tiempo que aseguran que cualquier anomalía relacionada con la ciberseguridad sea detectada y gestionada, incluso vinculada con desviaciones de ruta o problemas mecánicos.


Espías chinos usan ofertas de empleo falsas en internet para robar secretos de Estado

Las agencias de espionaje más importantes de cinco países occidentales (EE.UU., Reino Unido, Canadá, Australia y Nueva Zelanda, un grupo conocido como los ‘Five Eyes’ o ‘los Cinco Ojos’) han lanzado una alerta urgente. Han descubierto que espías del gobierno chino se están haciendo pasar por reclutadores de empleo comunes y corrientes en Internet.  

Para llevar a cabo su engaño estos espías usan una estrategia psicológica muy astuta que va por etapas. El primer lugar, crean perfiles falsos muy profesionales en páginas legítimas como LinkedIn, Indeed o Upwork, donde se presentan como directores de empresas de consultoría o centros de investigación que no existen en realidad. 

Así, se ponen en contacto con los objetivos, ofreciéndoles un trabajo secundario o una colaboración. Ahí les piden un informe sencillo y público y, al entregarlo, pagan rápido y muy generosamente mediante plataformas como PayPal, Wise o Zelle, así como Western Union. De esa forma, se ganan su confianza. 

El siguiente paso es ofrecer otros ‘trabajos’ ya fuera de las citadas plataformas de empleo. Así, piden establecer comunicación mediante apps de mensajería cifrada y empiezan a pagar con criptomonedas o transferencias raras para no dejar rastro.

Posteriormente, empiezan a solicitar datos más específicos, como opiniones internas de su empresa, borradores de leyes gubernamentales o documentos confidenciales. Así, los freelances acaban colaborando, sin apenas darse cuenta, con el espionaje para otro país.  

Desde Five Eyes advierten de que revelar ciertos tipos de información puede poner en riesgo la vida de militares y otro personal, además de debilitar la prosperidad económica, mientras que los expertos que proporcionen currículos y datos personales pueden comprometer su privacidad.

Qué puede ocurrirles

Las agencias también recalcan que la colaboración con estos espías puede conllevar revocaciones de autorizaciones de seguridad, pérdida de empleo e incluso penas de cárcel. 

El año pasado funcionarios de seguridad británicos ya alertaron al Parlamento de que agentes estatales chinos estaban usando la red social profesional LinkedIn para conectar con diputados, lores y personal parlamentario.