Ucrania desmantela una macrogranja de bots usada por Rusia para difundir desinformación

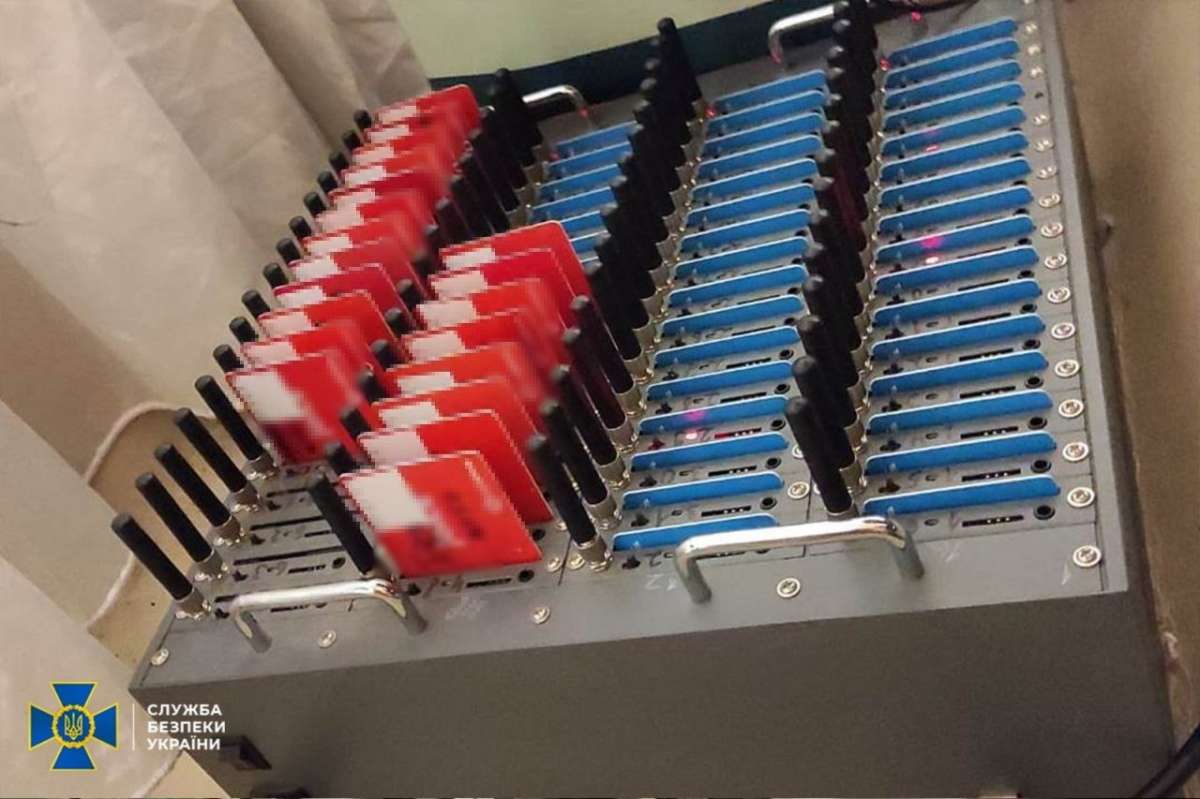
El Servicio de Seguridad de Ucrania (SBU) y la Policía Nacional del país han anunciado el desmantelamiento de una granja de bots que proporcionaba más de 20.000 cuentas falsas en redes sociales a los servicios de inteligencia rusos. 

Las cuentas difundían mensajes anónimos haciéndose pasar por ciudadanos del país y afirmando de manera falsa que diversas instalaciones de Ucrania tenían amenazas de bomba. 

«A través de estas acciones, el enemigo buscaba provocar pánico entre la población y desestabilizar el entorno sociopolítico de Ucrania», han señalado las autoridades. 

Los agentes de la ley ucranianos han detenido al responsable en su domicilio, ubicado en la región de Zhytómyr, en el que había instalado la mencionada granja. 

Los investigadores han incautado equipos informáticos, teléfonos móviles, hubs USB conectados a móviles y casi dos millares de tarjetas SIM de múltiples operadores ucranianos. 

El sospechoso vendía más de 3.000 cuentas falsas de Telegram al mes a clientes rusos. Estas se generaban sirviéndose de números de teléfono móvil ucranianos y, posteriormente, se promocionaban en plataformas online frecuentadas por actores pro-rusos. 

Puede pasar seis años a la sombra

Al ciberdelincuente se le ha impultado, conforme a la sección 2 del artículo 361 del Código Penal de Ucrania, los cargos de interferencia no autorizada en el funcionamiento de sistemas informáticos, redes de comunicaciones electrónicas y sistemas de información, cometida por un grupo de personas con acuerdo previo.

La investigación continúa para determinar todas las circunstancias de la actividad ilegal y establecer posibles cargos adicionales.

De ser declarado culpable, el detenido podría enfrentarse a penas de seis años de cárcel. 
Un grupo de hackers vinculado a Corea del Norte roba 290 millones de dólares en criptomonedas

El conocido grupo de piratas informáticos norcoreano Lazarus (o APT38) ha llevado a cabo un importante robo de criptoactivos, sustrayendo aproximadamente 290 millones de dólares en criptomonedas del protocolo de finanzas descentralizadas (DeFi) Kelp DAO.

Kelp DAO es un protocolo DeFi que permite a los usuarios obtener rendimientos sobre sus criptomonedas inactivas. El ataque se habría producido a través de la infraestructura de LayerZero, un sistema que permite la comunicación entre diferentes blockchains.

Los actores de amenazas aprovecharon una vulnerabilidad en la verificación de transacciones entre cadenas, manipulando el sistema para que aprobara transferencias fraudulentas. Esto permitió drenar fondos sin que el sistema detectara el fraude.

«El atacante logró acceder a la lista de RPC que utiliza nuestra DVN, comprometiendo dos de ellas (nodos independientes que se ejecutaban en clústeres separados sin conexión directa entre sí) e intercambiando los binarios que ejecutaban los nodos op-geth. Gracias a nuestros principios de mínimo privilegio, no pudieron comprometer las instancias de la DVN. Sin embargo, utilizaron este punto de acceso para ejecutar un ataque de suplantación de identidad RPC», han explicado desde el servicio. 

No contentos con el botín los hackers realizaron un segundo intento de robo por valor de 95 millones de dólares (se hicieron con unos 40.000 rsETH), que fue frustrado. Tras el primer ataque la plataforma había congelado la actividad y bloqueado las billeteras, lo que hizo infructuosa esta segunda tentativa. 

Tras el ataque, surgió una disputa entre las dos plataformas implicadas. LayerZero señaló que el problema estaba en la configuración de Kelp DAO, concretamente en su sistema de verificación.
Por su parte, Kelp DAO, culpó a la infraestructura de LayerZero.

Una fuente de financiación para Pyongyang

Este tipo de incidentes no es nuevo. En los últimos años, APTs vinculados a Corea del Norte han robado miles de millones en criptomonedas, que según informes de Naciones Unidas se utilizan para financiar programas militares y de armamento. 

Chainalysis, una de las principales empresas de análisis forense de blockchain, estima que estos grupos que trabajan para el país han sustraído hasta la fecha 6.750 millones de dólares en criptoactivos. 

Cómo un negociador que trabajaba para víctimas de ransomware se pasó al ‘lado oscuro’

El Departamento de Justicia de Estados Unidos (DoJ) ha hecho público el caso de Angelo Martino, un exnegociador de ransomware de 41 años afincado en Florida, que se ha declarado culpable de conspirar junto al grupo de ciberdelincuentes ALPHV/BlackCat mientras trabajaba para empresas víctimas de extorsión.

El caso, que ha sido descrito por las autoridades como una “traición desde dentro” del ecosistema de respuesta a incidentes, revela cómo al acusado no solo filtraba información confidencial a los atacantes, sino que también participó activamente en campañas de ransomware contra organizaciones estadounidenses.

Martino trabajaba en una empresa de respuesta a ciberincidentes como negociador de ransomware, es decir, era el profesional encargado de mediar entre las víctimas y los actores de amenazas para reducir el importe de los rescates y gestionar la crisis.

Sin embargo, desde abril de 2023 comenzó a colaborar con los operadores de BlackCat/ALPHV, uno de los grupos de ransomware más activos del panorama global.

El DOJ detalla que, mientras negociaba en nombre de al menos cinco víctimas, Martino transmitía a los atacantes información confidencial sin conocimiento ni autorización de sus clientes ni de su empleador. Entre los datos filtrados se encontraban los límites de las pólizas de ciberseguro de las empresas afectadas y las estrategias internas de negociación.

Según la nota de prensa del organismo, esta información “ayudó a los actores de ransomware y maximizó los rescates que las víctimas se vieron obligadas a pagar”.

A cambio, Martino recibía pagos directos de los cibermalos por proporcionar estos datos sensibles.

No solo cómplice, también ‘afiliado’

El acusado ha admitido igualmente haber conspirado junto a otros dos profesionales del sector de la ciberseguridad —Ryan Goldberg y Kevin Martin— para desplegar directamente ransomware de tipo BlackCat contra múltiples víctimas en el país norteamericano entre abril y noviembre de 2023. Los tres aprovecharon sus conocimientos técnicos para ejecutar los ataques. 

En uno de los incidentes, el trío logró extorsionar aproximadamente 1,2 millones de dólares en bitcoin a una víctima. Posteriormente, los implicados se repartieron los beneficios y blanquearon los fondos mediante distintos mecanismos.

El Departamento de Justicia ha destacado como el acusado “traicionó a sus clientes y comenzó a lanzar ataques de ransomware él mismo, ayudando a ciberdelincuentes y dañando a víctimas, a su propio empleador y a la industria”.

Por su parte, el subdirector de la división ciber del FBI, Brett Leatherman, ha subrayado que el caso demuestra que el fenómeno del ransomware no es solo transnacional, sino también doméstico. 

Hasta el momento, las autoridades han incautado aproximadamente 10 millones de dólares en activos vinculados a Martino, incluyendo criptomonedas, vehículos, un food truck y un barco de pesca de lujo adquirido con los beneficios del delito.

El DOJ ha confirmado que Martino se ha declarado culpable de un cargo de conspiración para interferir en el comercio mediante extorsión, un delito federal que puede conllevar hasta 20 años de prisión.

Sus dos cómplices también han hecho lo propio y esperan sentencia, con penas máximas similares.

Un experimento demuestra que la IA ya puede transformar vulnerabilidades en exploits funcionales

Un experimento reciente ha vuelto a poner sobre la mesa hasta qué punto la inteligencia artificial generativa está cambiando el equilibrio en ciberseguridad. 

El artífice del mismo ha sido Mohan Pedhapati, investigador en seguridad y CTO de Hacktron, quien decidió comprobar si un modelo de IA como Claude Opus era capaz no solo de detectar vulnerabilidades, sino de convertirlas en un exploit funcional real.

Pedhapati eligió un objetivo con cierta complejidad, pero conocido por su superficie de ataque: una versión antigua de Chrome integrada en Discord, concretamente la 138, varias generaciones por detrás de la versión actual del navegador.

Muchas aplicaciones como Discord, Slack o Teams no usan siempre la versión más reciente del browser que llevan dentro, y eso puede dejar abiertas brechas de seguridad conocidas. Si existe un fallo conocido en esas versiones, puede seguir siendo explotable aunque ya esté corregido en Chrome oficial. 

A partir de ahí, el hacker se propuso encadenar fallos en el motor V8 del navegador hasta lograr ejecución de código en un entorno realista. No en un entorno de pruebas, sino en algo que funcionara.

Quien la sigue la consigue

Claude Opus actuó como una especie de asistente técnico muy avanzado, pero con limitaciones claras. El propio investigador reconoce que el modelo se bloqueaba con frecuencia, perdía contexto, proponía soluciones incorrectas o directamente “se inventaba” pasos cuando no encontraba salida. Así, el proceso requirió intervención constante, depuración manual y ajustes por parte del operador humano para mantener la dirección correcta del ataque.

No obstante, tras aproximadamente una semana de iteraciones, unas 20 horas de trabajo directo humano y más de 2.300 millones de tokens procesados, se consiguió, por fin, un exploit funcional

El coste total del experimento fue de unos 2.283 dólares en uso de API, repartidos entre distintos niveles del modelo Claude Opus y otros modelos secundarios. En términos prácticos, se trata de una cantidad relativamente baja si se compara con el valor potencial de una vulnerabilidad explotable.

Lo importante aquí no es solo que se haya conseguido, sino cómo. Porque demuestra que una IA ya puede ayudar de forma real a transformar un fallo técnico en un ataque funcional, aunque todavía necesite supervisión humana y no lo haga sola de principio a fin.

En cualquier caso, esto no significa que cualquier persona pueda lanzar ataques complejos con solo pedirlo a una IA. Todavía hace falta conocimiento técnico, configuración, pruebas y mucha supervisión. Pero sí cambia algo importante: reduce mucho el tiempo y el esfuerzo necesarios para llegar a ese punto.

Iberdrola reconoce la filtración de datos de 20.000 clientes actuales

Hace unos días adelantábamos en Escudo Digital una filtración de datos ocurrida en Zirconiteuno de los mayores socios comerciales de Iberdrola. 

Un actor de amenazas aseguraba haberse hecho con 150.000 registros que albergaban datos muy sensibles de clientes de la empresa energética

Además del nombre completo, NIF o CIF del titular del contrato, DNI del firmante, email, número de teléfono y ubicación el pirata informático se jactaba de haber obtenido información detallada de suministros energéticos, como los códigos CUPS, la tarifa contratada, el tipo de contrato, la potencia eléctrica, así como indicadores económicos y material adicional vinculado a los correos (como llamadas de verificación grabadas e imágenes asociadas al proceso comercial). 

El sábado un portavoz del gigante de la electricidad se puso en contacto con esta redacción para asegurar que no se había detectado ninguna intrusión en sus sistemas ni indicios de exfiltración de datos y que habían contratado con el proveedor afectado«requiriéndole toda la información necesaria y actuando en todo momento con la debida diligencia». 

Iberdrola también prometía adoptar «las medidas oportunas» una vez tuvieran conocimiento exacto de los hechos, incluyendo las correspondientes denuncias ante las autoridades competentes. 

Ayer domingo, la compañía aportó a este medio más información. Indicó que solo el 13% de los registros exfiltrados correspondían a clientes actuales de la energética. Es decir, esto supondría que habría 20.000 personas con contrato en este momento afectadas. El resto, 130.000«fueron clientes de Iberdola en algún momento histórico». 

¿Han sido informados ya los clientes?

Desde Escudo Digital estamos averiguando si la compañía ha comunicado a sus clientes ya la brecha de datos referente a su proveedor, en el plazo que corresponde según la RGPD. También nos hemos puesto en contacto directamente con Zirconite para conocer más detalles de lo ocurrido y actualizaremos la información si recibimos respuesta del partner y de la propia Iberdrola. 

Según explica la Asociación Española de Protección de Datos en su web, la notificación de la brecha a las autoridades debe producirse «sin dilación indebida y, a ser posible, dentro de las 72 horas siguientes a que el responsable tenga constancia de ella. La notificación ha de incluir como mínimo la naturaleza de la violación, las categorías de datos y de interesados afectados, las medidas adoptadas por el responsable para solventar la brecha y si procede, las medidas aplicadas para paliar los posibles efectos negativos sobre los interesados. 

Además, los responsables deben documentar las brechas de datos personales sufridas sean o no comunicadas a los interesados o notificadas a la autoridad de control.