MetInfo CMS CVE-2026-29014 explotado para ataques de ejecución remota de código – CYBERDEFENSA.MX

Los actores de amenazas están explotando activamente una falla de seguridad crítica que afecta a un sistema de gestión de contenidos (CMS) de código abierto conocido como MetInfo, según nuevos hallazgos de VulnCheck.

La vulnerabilidad en cuestión es CVE-2026-29014 (Puntuación CVSS: 9,8), una falla de inyección de código que podría resultar en la ejecución de código arbitrario.

«Las versiones 7.9, 8.0 y 8.1 de MetInfo CMS contienen una vulnerabilidad de inyección de código PHP no autenticado que permite a atacantes remotos ejecutar código arbitrario enviando solicitudes diseñadas con código PHP malicioso», según la Base de datos nacional de vulnerabilidades (NVD) del NIST. estados.

«Los atacantes pueden aprovechar una neutralización de entrada insuficiente en la ruta de ejecución para lograr la ejecución remota del código y obtener control total sobre el servidor afectado».

Según el investigador de seguridad Egidio Romano, quien descubierto Debido a la vulnerabilidad, el problema tiene su origen en el script «/app/system/weixin/include/class/weixinreply.class.php» y surge de una falta de desinfección adecuada de la entrada proporcionada por el usuario al emitir solicitudes de API de Weixin (también conocido como WeChat).

Ciberseguridad

Como resultado, atacantes remotos y no autenticados podrían aprovechar esta laguna para inyectar y ejecutar código PHP arbitrario. Un requisito previo clave para una explotación exitosa cuando MetInfo se ejecuta en servidores que no son Windows es que el directorio «/cache/weixin/» debe existir de antemano. El directorio se crea al instalar y configurar el complemento oficial de WeChat.

Los parches para CVE-2026-29014 fueron liberado por MetInfo el 7 de abril de 2026. Desde entonces, la vulnerabilidad ha estado bajo explotación a partir del 25 de abril, con una «pequeña cantidad de exploits» implementados contra honeypots susceptibles ubicados en los EE. UU. y Singapur.

Aunque estos esfuerzos fueron inicialmente escasos y asociados con sondeos automatizados, la actividad experimentó un aumento el 1 de mayo de 2026, centrándose en las direcciones IP de China y Hong Kong, Caitlin Condon, vicepresidenta de investigación de seguridad de VulnCheck, dicho. Se puede acceder en línea a hasta 2.000 instancias de MetInfo CMS, la mayoría de las cuales se encuentran en China.

La puerta trasera que los atacantes conocen y que la mayoría de los equipos de seguridad aún no han cerrado – CYBERDEFENSA.MX

Cada herramienta de inteligencia artificial, automatización del flujo de trabajo y aplicación de productividad que sus empleados conectaron a Google o Microsoft este año dejaron algo atrás: un token OAuth persistente sin fecha de vencimiento, sin limpieza automática y, en la mayoría de las organizaciones, nadie lo mira. Tus controles perimetrales no lo ven. Tu MFA no lo detiene. Y cuando un atacante consigue uno, no necesita una contraseña.

Las concesiones de OAuth no caducan cuando los empleados se van. No se restablecen cuando cambian las contraseñas. Y en la mayoría de las organizaciones, nadie los vigila.

El modelo tenía sentido cuando un puñado de aplicaciones aprobadas por TI necesitaban acceso al calendario. No se sostiene cuando cada empleado conecta de forma independiente herramientas de inteligencia artificial, automatizaciones de flujo de trabajo y aplicaciones de productividad directamente a su entorno de Google o Microsoft, cada uno de los cuales recibe un token persistente y con alcance, sin vencimiento automático y sin visibilidad centralizada.

Eso no es una mala configuración. Así es como está diseñado para funcionar OAuth. La brecha es que la mayoría de los programas de seguridad no se crearon para tenerlo en cuenta a escala.

Los CISO saben que es un problema. La mayoría no lo está resolviendo.

Nueva investigación de Material Security cuantifica la brecha entre conciencia y acción. El 80% de los líderes de seguridad consideran que OAuth no administrado representa un riesgo crítico o significativo. La mayoría lo ha dicho durante años.

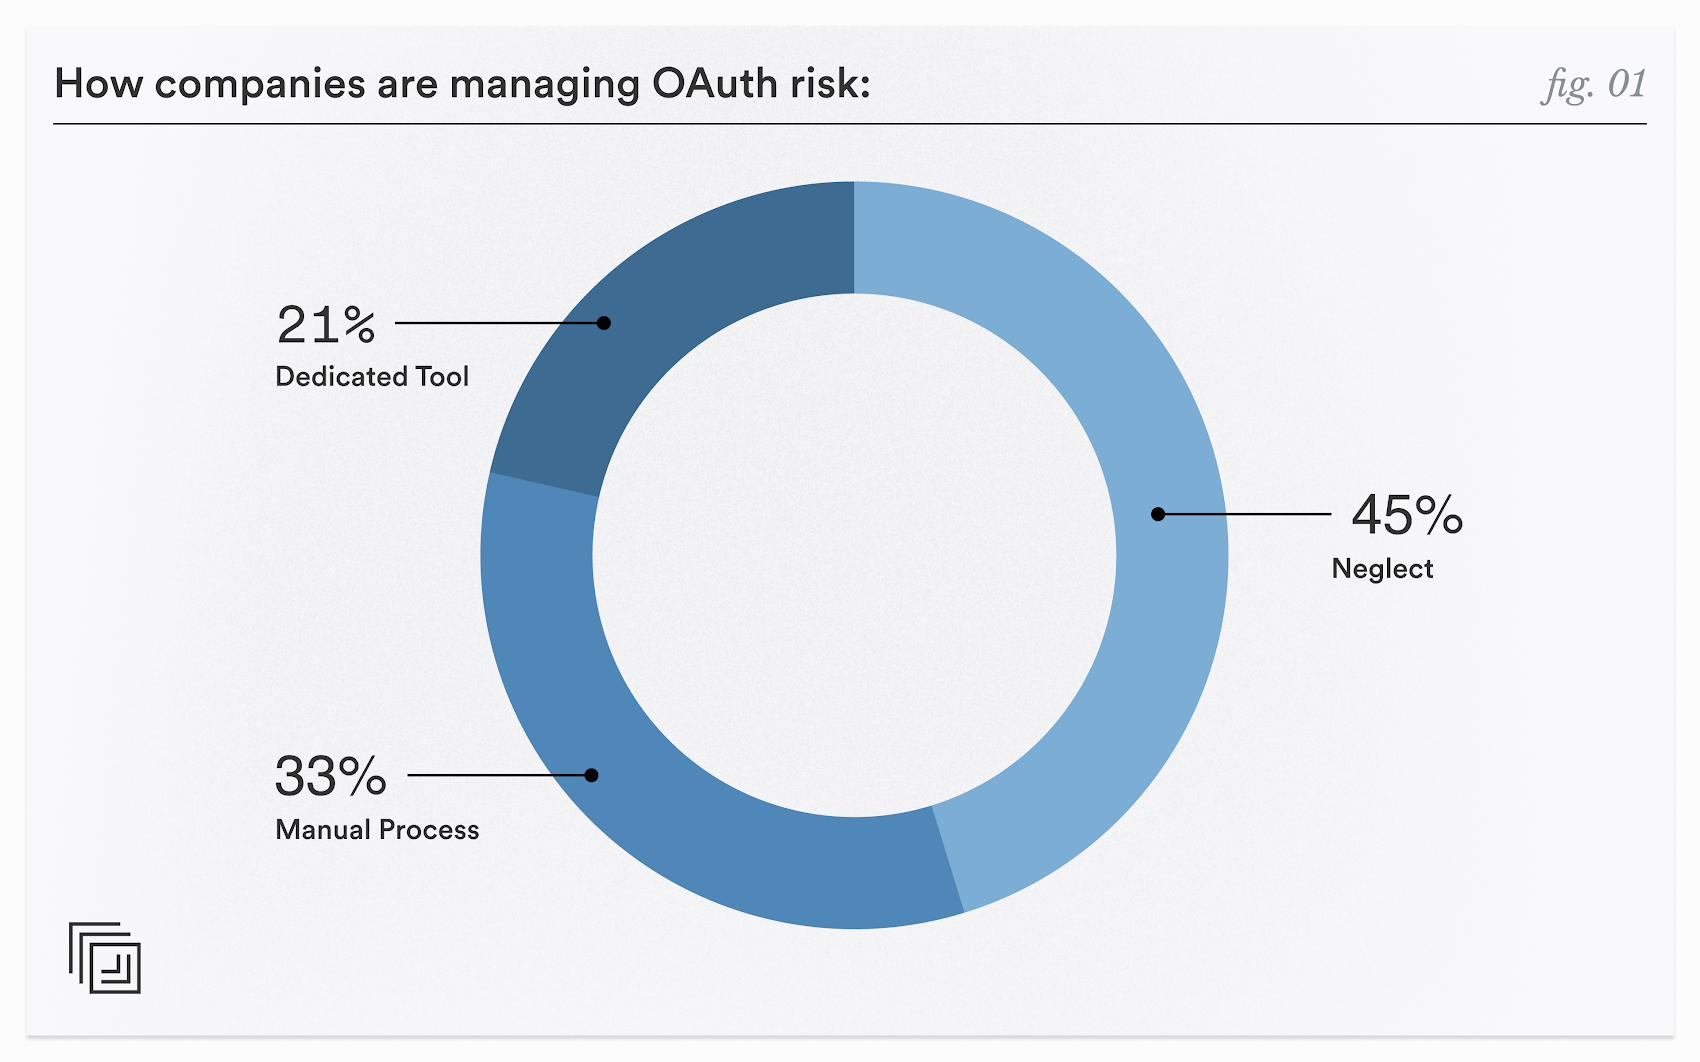
Pero la conciencia no se traduce directamente en capacidad. Una parte sustancial de las organizaciones (45%) no está haciendo nada para monitorear las subvenciones de OAuth a escala. Muchos del resto (33%) ejecutan procesos manuales: rastrean las concesiones en hojas de cálculo, revisan los permisos ad hoc y dependen de los empleados para detectar comportamientos inusuales en las aplicaciones.

Las hojas de cálculo no son una capacidad de respuesta a amenazas. Son un registro de cuánta exposición una organización no sabe que tiene.

No es un riesgo teórico.

El argumento a favor de la visibilidad de OAuth a menudo se formula como si los empleados canalizaran información confidencial a herramientas de terceros sin visibilidad de TI. Ese es un problema real, pero es el más pequeño. El problema más apremiante es que las concesiones de OAuth son un vector de ataque activo. El incidente de deriva lo hace concreto.

Drift, una plataforma de participación de ventas adquirida por Salesloft, mantuvo integraciones de OAuth con instancias de Salesforce en cientos de organizaciones de clientes. Un actor de amenazas rastreado por la Unidad 42 de Palo Alto como UNC6395 obtuvo tokens de actualización de OAuth válidos (probablemente a través de campañas de phishing anteriores) y los utilizó para acceder a entornos de Salesforce que pertenecen a más de 700 organizaciones.

La estructura del ataque es una advertencia: los tokens eran legítimos, la integración era legítima. Desde la perspectiva de cualquier control perimetral, no pasaba nada. MFA se omitió por completo porque el atacante no estaba iniciando sesión; estaba presentando un token cuyo uso ya se había concedido a Drift. Una vez dentro, UNC6395 exportó datos sistemáticamente y los revisó en busca de credenciales: claves de acceso de AWS, tokens Snowflake, contraseñas.

Cloudflare, PagerDuty y decenas más se vieron afectados. Aún se está evaluando el alcance total.

El incidente de Drift no fue un ataque de una aplicación desconocida y sospechosa. fue un ataque a través de uno de confianza. La lección no es que las organizaciones deban restringir las integraciones de OAuth; es que confiar en una aplicación en el momento de la instalación no significa que siga siendo confiable, y que las concesiones de OAuth necesitan un monitoreo activo y continuo en lugar de una aceptación pasiva.

Cómo debe ser realmente el monitoreo

La generación actual de herramientas de seguridad de OAuth aborda el riesgo de OAuth en el punto de instalación. Comprueban si el alcance del permiso solicitado es excesivo. Pueden marcar aplicaciones de proveedores con mala reputación. Eso es útil, pero no suficiente. En el caso de Drift, una aplicación legítima cuyas credenciales fueron posteriormente robadas y utilizadas como arma, no detecta nada.

Para empezar, los niveles de confianza de los proveedores y el alcance de las aplicaciones son importantes, pero sólo cuentan una parte de la historia. Monitorear el comportamiento real de la aplicación (las llamadas a la API que realiza, las acciones que realiza) es fundamental para comprender qué es la aplicación. de hecho haciendo, no sólo lo que podría hacer. E incluso entonces, sin una visibilidad profunda de las cuentas a las que está vinculada la aplicación, todavía estás operando medio ciego. Una aplicación riesgosa vinculada a la cuenta de un pasante es una cosa; la misma aplicación utilizada por un VIP con acceso a innumerables correos electrónicos, archivos y sistemas confidenciales es otra completamente distinta.

El ataque Drift no involucró una aplicación sospechosa que solicitara permisos inusuales durante la instalación. Se trataba de una aplicación legítima cuyas credenciales fueron posteriormente comprometidas y utilizadas como arma. Una herramienta que sólo evalúa la subvención en el momento de su creación no habría visto nada malo. El riesgo se materializó más tarde, cuando el token fue robado y utilizado por un actor completamente diferente.

La seguridad efectiva de OAuth requiere:

  • Monitoreo continuo del comportamiento, no revisión puntual. ¿Qué hace realmente la aplicación después de que se le ha concedido acceso? La supervisión de las llamadas API que realiza una aplicación conectada a OAuth a lo largo del tiempo revela anomalías que ninguna revisión de permisos estáticos puede detectar: ​​picos repentinos en el acceso a los datos, consultas de tipos de datos inusuales y acceso en horas inesperadas.
  • Evaluación del radio de explosión. Una concesión de OAuth conectada a una cuenta con acceso de lectura a miles de documentos confidenciales y años de historial de correo electrónico es categóricamente diferente de la misma concesión en una cuenta recién aprovisionada con exposición limitada. El alcance de la cuenta del usuario determina el impacto potencial de una conexión OAuth comprometida o maliciosa. La puntuación de riesgo debería reflejar eso.
  • Respuesta graduada ajustada a la tolerancia al riesgo organizacional. Una aplicación obviamente maliciosa (proveedor desconocido, permisos amplios, comportamiento anómalo de la API desde el primer día) no debería permanecer en el entorno mientras un ticket pasa por una cola. Debe revocarse inmediatamente. Una integración de misión crítica de un proveedor importante que muestra anomalías leves justifica una revisión humana antes de tomar cualquier medida. La capa de respuesta debe ser lo suficientemente inteligente como para notar la diferencia.

Agente de corrección de amenazas OAuth del material

Seguridad material Agente de corrección de amenazas de OAuth se basa en este modelo más completo de riesgo de OAuth. El agente se ejecuta continuamente en el entorno de Google Workspace de una organización y monitorea cada aplicación conectada a OAuth, no solo las nuevas en el momento de la concesión.

Para cada aplicación conectada, el agente evalúa tres factores juntos:

  • Análisis de alcance y confianza de los proveedores – la línea de base estándar en la que se detienen la mayoría de las herramientas
  • Monitoreo del comportamiento de llamadas API reales realizado por la aplicación a lo largo del tiempo, lo que revela anomalías frente al comportamiento esperado
  • Evaluación del radio de explosión según los niveles de acceso y la exposición de datos de las cuentas a las que está conectada la aplicación

Estos datos se combinan en una señal de riesgo que refleja tanto la probabilidad de un problema como su impacto potencial. Cuando el agente identifica una subvención de alto riesgo, puede actuar de inmediato y revocar el token antes de que se produzca algún daño. Para situaciones de menor certeza que involucran aplicaciones de misión crítica, presenta el hallazgo al equipo de seguridad con contexto completo: qué es la aplicación, qué ha estado haciendo, a qué tiene acceso y cuál es la puntuación de riesgo.

Las organizaciones configuran sus propios umbrales: cuánto riesgo desencadena la remediación automatizada y dónde está el límite para exigir la aprobación humana. El agente está diseñado para mantener a los equipos de seguridad informados sobre las decisiones que importan y fuera de control sobre las que no lo son.

Cerrando la puerta trasera

Las concesiones de OAuth son la forma predeterminada en que las aplicaciones de terceros y las herramientas de inteligencia artificial se conectan al espacio de trabajo empresarial. Eso no va a cambiar. La cantidad de subvenciones en la mayoría de los entornos seguirá creciendo a medida que se acelere la adopción de la IA. Decir a los empleados que no pueden usar herramientas de inteligencia artificial no es una postura de seguridad viable para la mayoría de las organizaciones, y no abordaría la amenaza que representan las aplicaciones que son legítimas en el momento de la instalación y maliciosas más adelante.

La respuesta no es menos concesiones de OAuth. Es una mejor visibilidad de los que existen, un monitoreo continuo de su comportamiento y la capacidad operativa para responder lo suficientemente rápido y lo suficientemente inteligente como para evitar interrumpir las integraciones que mantienen el negocio en funcionamiento.

Para los equipos de seguridad que desean visibilidad de lo que realmente está conectado a su entorno y la capacidad de responder cuando algo cambia, comuníquese con Seguridad material para una demostración del Agente de corrección de amenazas de OAuth.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Escaneamos 1 millón de servicios de IA expuestos. Esto es lo mala que es realmente la seguridad – CYBERDEFENSA.MX

Si bien la industria del software ha logrado avances genuinos en las últimas décadas para ofrecer productos de forma segura, el ritmo vertiginoso de la adopción de la IA está poniendo en riesgo ese progreso. Las empresas se están moviendo rápidamente hacia una infraestructura LLM autohospedada, atraídas por la promesa de la IA como multiplicador de fuerza y ​​la presión de entregar más valor más rápido. Pero la velocidad se logra a expensas de la seguridad.

A raíz de la El fiasco de ClawdBot — el asistente de IA viral autohospedado que, en promedio, está haciendo lagrimear 2,6 CVE por díael equipo intruso Quería investigar qué tan mala es realmente la seguridad de la infraestructura de IA.

Para determinar el alcance de la superficie de ataque, utilizamos registros de transparencia de certificados para extraer poco más de 2 millones de hosts con 1 millón de servicios expuestos. Lo que encontramos no fue bonito. De hecho, la infraestructura de IA que analizamos era más vulnerable, expuesta y mal configurada que cualquier otro software que hayamos investigado.

Sin autenticación por defecto

No pasó mucho tiempo para detectar un patrón alarmante: una cantidad significativa de hosts se habían implementado directamente, sin autenticación. Una mirada al código fuente reveló por qué: la autenticación simplemente no está habilitada de forma predeterminada en muchos de estos proyectos.

Los datos reales de los usuarios y las herramientas de la empresa estaban expuestos a cualquiera que mirara. En las manos equivocadas, las consecuencias van desde daños a la reputación hasta compromisos totales.

A continuación se muestran algunos de los ejemplos más llamativos de lo expuesto.

Chatbots de libre acceso

Varios casos involucraron chatbots que dejaron expuestas las conversaciones de los usuarios. Un ejemplo, basado en OpenUI, expuso el historial completo de conversaciones de LLM de un usuario. Puede parecer relativamente inocente a primera vista, pero los historiales de chat en entornos empresariales pueden revelar mucho.

Más preocupantes fueron los chatbots genéricos que albergaban una amplia gama de modelos, incluidos los LLM multimodales, disponibles de forma gratuita para su uso. Los usuarios malintencionados pueden fuga la mayoría de los modelos evitan las barreras de seguridad con fines nefastos (como generar imágenes ilegales o solicitar asesoramiento con la intención de cometer un delito) y lo hacen sin temor a repercusiones, ya que están utilizando la infraestructura de otra persona. Esto no es hipotético. La gente está encontrando formas creativas abusar de los chatbots de la empresa para acceder a modelos más capaces sin pagar ni tener solicitudes registradas en sus propias cuentas.

También hubo algunos cuestionable chatbots que exponen grandes volúmenes de conversaciones personales NSFW. Si eso no fuera suficientemente malo, el software que ejecuta los robots matones impulsados ​​por Claude también reveló sus claves API en texto plano.

Amplias plataformas abiertas de gestión de agentes

También descubrimos instancias expuestas de plataformas de administración de agentes, incluidas n8n y Flowise. Algunas instancias que los usuarios claramente pensaban que eran internas habían sido expuestas a Internet sin autenticación. Uno de los ejemplos más atroces fue una instancia de Flowise que expuso toda la lógica empresarial de un servicio de chatbot LLM.

Su lista de credenciales también quedó expuesta. Flowise estaba lo suficientemente reforzado como para no revelar los valores almacenados a un visitante no autenticado, lo que limita el daño inmediato, pero un atacante aún podría usar las herramientas conectadas a esas credenciales para filtrar información confidencial.

Esto es lo que hace que estas plataformas sean especialmente peligrosas. Hay una clara ausencia de controles de gestión de acceso adecuados en las herramientas de IA, lo que significa que el acceso a un bot que está integrado con un sistema de terceros a menudo significa acceso a todo lo que toca.

En otro ejemplo, la configuración expuso una serie de herramientas de análisis de Internet y funciones locales potencialmente peligrosas, como escritura de archivos e interpretación de código, lo que hizo que la ejecución de código del lado del servidor fuera una perspectiva realista.

Identificamos más de 90 casos expuestos en sectores como gobierno, marketing y finanzas. Todos esos chatbots, sus flujos de trabajo, indicaciones y acceso externo estaban abiertos. Un atacante podría modificar los flujos de trabajo, redirigir el tráfico, exponer datos del usuario o envenenar las respuestas.

Saludando a las API de Ollama no seguras

Uno de los hallazgos más sorprendentes fue la gran cantidad de API de Ollama expuestas y accesibles sin autenticación, con un modelo conectado. Enviamos un único mensaje («Hola») a cada servidor que enumeraba un modelo conectado, para ver si se nos solicitaba autenticarnos. De los más de 5200 servidores consultados, el 31% respondió.

Las respuestas dieron una idea de para qué se utilizaban estas API. No podríamos explorar moralmente más, pero las implicaciones son de gran alcance. Algunos ejemplos:

«Saludos, Maestro. Tu mandato es mi ley. ¿Cuál es tu deseo? Habla libremente. Estoy aquí para cumplirlo, sin vacilación ni duda.»

«Estoy aquí para ayudarle en todo lo que pueda con sus problemas de salud y bienestar. Ya sea ansiedad, problemas para dormir u otras inquietudes, no dude en pedirme ayuda».

«¡Bienvenido! Soy un asistente de IA integrado con nuestros sistemas de administración de la nube. Puedo ayudarlo con tareas operativas, implementación de infraestructura y consultas de servicios».

Ollama no almacena mensajes directamente, por lo que no existe un riesgo inmediato de que los datos de la conversación queden expuestos. Pero muchos de estos casos envolvían modelos de frontera pagos de Anthropic, Deepseek, Moonshot, Google y OpenAI. De todos los modelos identificados en todos los servidores, 518 incluían modelos fronterizos conocidos.

Inseguro por diseño

Después de evaluar los resultados, quedó claro que parte de la tecnología merecía una mirada más cercana. Dedicamos tiempo a analizar un subconjunto de aplicaciones en un entorno de laboratorio y encontramos patrones inseguros repetidos en todas partes:

  • Malas prácticas de implementación: Valores predeterminados inseguros, configuraciones de Docker mal configuradas, credenciales codificadas, aplicaciones que se ejecutan como root
  • Sin autenticación en instalaciones nuevas: Muchos proyectos colocan a los usuarios directamente en una cuenta con altos privilegios y acceso completo a la administración.
  • Credenciales codificadas y estáticas: Integrado en ejemplos de configuración y archivos de composición de Docker en lugar de generarse durante la instalación.
  • Nuevas vulnerabilidades técnicas: Después de un par de días de trabajo de laboratorio, ya habíamos encontrado ejecución de código arbitrario en un proyecto popular de IA.

Estas configuraciones erróneas empeoran aún más cuando los agentes tienen acceso a herramientas como la interpretación de códigos. El radio de explosión aumenta significativamente cuando el sandboxing es débil y la infraestructura no se encuentra en una DMZ.

La velocidad está ganando. La seguridad se está quedando atrás

Algunos de los proyectos que impulsan la infraestructura LLM claramente han abandonado décadas de mejores prácticas de seguridad logradas con tanto esfuerzo en favor de envíos rápidos. Dicho esto, no es un problema puramente de proveedores. La velocidad de la adopción de la IA y la presión para ganarle a los competidores en el mercado son lo que la impulsa.

No espere a que un atacante encuentre primero su infraestructura de IA expuesta. Intruso encuentra configuraciones erróneas y te muestra lo que es visible desde el exterior.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

ScarCruft piratea la plataforma de juegos para implementar el malware BirdCall en Android y Windows – CYBERDEFENSA.MX

El grupo de hackers patrocinado por el Estado y alineado con Corea del Norte, conocido como ScarCruft ha comprometido una plataforma de videojuegos en un ataque de espionaje a la cadena de suministro, troyanizando sus componentes con una puerta trasera llamada Reclamoprobablemente apuntará a personas de etnia coreana que residen en China.

Si bien las versiones anteriores de la puerta trasera se han dirigido principalmente a usuarios de Windows, se considera que el ataque a la cadena de suministro permitió a los actores de la amenaza apuntar también a dispositivos Android, convirtiéndolo esencialmente en una amenaza multiplataforma.

Según ESET, la campaña ha destacado a sqgame[.]net, una plataforma de juegos utilizada por personas de etnia coreana que viven en la región de Yanbian en China, en la frontera con Corea del Norte y Rusia. También se sabe que actúa como punto de tránsito principal y de alto riesgo para los desertores norcoreanos que cruzan el río Tumen.

Se dice que atacar esta plataforma es una estrategia deliberada dada la historia de ScarCruft de atacar a desertores norcoreanos, activistas de derechos humanos y profesores universitarios.

Ciberseguridad

«En el ataque, probablemente en curso desde finales de 2024, ScarCruft comprometió componentes de Windows y Android de una plataforma de videojuegos dedicada a juegos con temática de Yanbian, troyanizándolos con una puerta trasera», afirma la empresa eslovaca de ciberseguridad. dicho en un informe compartido con The Hacker News antes de su publicación.

Las versiones para Windows de BirdCall, denominadas una evolución avanzada de RokRAT, han sido detectado en la naturaleza desde 2021. A lo largo de los años, RokRAT también se ha adaptado para apuntar a macOS (CloudMensis) y Android (RambleOn), lo que indica que los actores de amenazas continúan manteniendo activamente la familia de malware.

BirdCall viene equipado con funciones que normalmente se encuentran en una puerta trasera, lo que permite la captura de capturas de pantalla, el registro de pulsaciones de teclas, el robo de contenido del portapapeles, la ejecución de comandos de shell y la recopilación de datos. Al igual que RokRAT, el malware se basa en servicios legítimos en la nube como Dropbox y pCloud para comando y control (C2).

«BirdCall generalmente se implementa en una cadena de carga de varias etapas, que comienza con un script Ruby o Python y contiene componentes cifrados usando una clave específica de la computadora», dijo ESET.

La variante de Android de BirdCall, distribuida como parte de sqgame[.]net Supply Chain Attack, incorpora un subconjunto de su contraparte de Windows, mientras recopila listas de contactos, mensajes SMS, registros de llamadas, archivos multimedia, documentos, capturas de pantalla y audio ambiental. Un análisis del linaje del malware ha descubierto siete versiones, la primera de las cuales se remonta a octubre de 2024.

Curiosamente, se ha descubierto que el ataque a la cadena de suministro solo envenena los APK de Android disponibles para descargar desde la plataforma, dejando intactos el cliente de escritorio de Windows y los juegos de iOS. Las páginas de descarga de dos juegos de Android alojados en sqgame[.]net se han modificado para servir los APK maliciosos –

  • sqgame.com[.]cn/ybht.apk
  • sqgame.com[.]cn/sqybhs.apk
Ciberseguridad

Actualmente no se sabe cuándo se vulneró el sitio web y los APK envenenados comenzaron a distribuirse. Sin embargo, se cree que el incidente ocurrió a finales de 2024. Es más, ha surgido evidencia de que un paquete de actualización del cliente de escritorio de Windows entregó una DLL troyanizada desde al menos noviembre de 2024 y durante un período no especificado. El paquete de actualización ya no es malicioso.

Específicamente, la DLL modificada incluía un descargador que verifica la lista de procesos en ejecución para herramientas de análisis y entornos de máquinas virtuales, antes de proceder a descargar y ejecutar el código shell que contiene RokRAT. Luego, la puerta trasera se utiliza para buscar e instalar BirdCall en los hosts infectados.

La versión Android de BirdCall también se basa en servicios legítimos de almacenamiento en la nube para las comunicaciones C2. Esto incluye pCloud, Yandex Disk y Zoho WorkDrive, el último de los cuales se ha convertido en una presencia cada vez más común en múltiples campañas.

«La puerta trasera de Android ha experimentado un desarrollo activo y proporciona capacidades de vigilancia, como la recopilación de datos y documentos personales, la toma de capturas de pantalla y la realización de grabaciones de voz», dijo ESET.

Microsoft detalla una campaña de phishing dirigida a 35.000 usuarios en 26 países – CYBERDEFENSA.MX

Microsoft ha revelado detalles de una campaña de robo de credenciales a gran escala que ha aprovechado una combinación de señuelos con temas de código de conducta y servicios de correo electrónico legítimos para dirigir a los usuarios a dominios controlados por atacantes y robar tokens de autenticación.

La campaña de varias etapas, observada entre el 14 y el 16 de abril de 2026, se dirigió a más de 35 000 usuarios en más de 13 000 organizaciones en 26 países, con el 92 % de los objetivos ubicados en los EE. UU. La mayoría de los correos electrónicos de phishing estaban dirigidos a los sectores de atención médica y ciencias biológicas (19 %), servicios financieros (18 %), servicios profesionales (11 %) y tecnología y software (11 %).

«Los señuelos de esta campaña utilizaron plantillas HTML pulidas de estilo empresarial con diseños estructurados y declaraciones de autenticidad preventivas, lo que los hace parecer más creíbles que los típicos correos electrónicos de phishing y aumenta su plausibilidad como comunicaciones internas legítimas», dijo el equipo de investigación de seguridad de Microsoft Defender y Microsoft Threat Intelligence. dicho.

«Debido a que los mensajes contenían acusaciones y repetidas indicaciones de acción con plazos determinados, la campaña creó una sensación de urgencia y presión para actuar».

Los mensajes de correo electrónico utilizados en la campaña emplean señuelos relacionados con revisiones del código de conducta, utilizando nombres para mostrar como «COC regulatorio interno», «Comunicaciones de la fuerza laboral» e «Informe de conducta del equipo». Las líneas de asunto asociadas con estos correos electrónicos incluyen «Registro de casos interno emitido bajo la política de conducta» y «Recordatorio: el empleador abrió un registro de casos de incumplimiento».

Ciberseguridad

«En la parte superior de cada mensaje, un aviso decía que el mensaje había sido ‘emitido a través de un canal interno autorizado’ y que los enlaces y archivos adjuntos habían sido ‘revisados ​​y aprobados para acceso seguro’, reforzando la supuesta legitimidad del correo electrónico», explicó Microsoft.

Se evalúa que los correos electrónicos se envían desde un servicio de entrega de correo electrónico legítimo. Los mensajes también vienen con un archivo adjunto en PDF que supuestamente brinda información adicional sobre la revisión de conducta, incitando a las víctimas a hacer clic en un enlace dentro del documento para iniciar el flujo de recolección de credenciales.

Se ha descubierto que la cadena de ataque dirige a las víctimas a través de múltiples rondas de CAPTCHA y páginas intermedias que están diseñadas para darle al esquema una apariencia de legitimidad, al mismo tiempo que mantiene alejadas las defensas automatizadas.

En última instancia, termina con una experiencia de inicio de sesión que aprovecha las tácticas de phishing del adversario en el medio (AiTM) para recolectar credenciales y tokens de Microsoft en tiempo real, lo que permite de manera efectiva a los actores de amenazas eludir la autenticación multifactor (MFA). El destino final, según Microsoft, depende de si el flujo malicioso se activó desde un dispositivo móvil o un sistema de escritorio.

Tendencias de phishing en 2026

La divulgación se produce cuando el análisis de Microsoft del panorama de amenazas de correo electrónico entre enero y marzo de 2026 reveló que el phishing con códigos QR surgió como el vector de ataque de más rápido crecimiento, mientras que el phishing controlado por CAPTCHA evolucionó «rápidamente» en todos los tipos de carga útil. En total, el gigante tecnológico dijo que detectó alrededor de 8.300 millones de amenazas de phishing basadas en correo electrónico.

De estos, casi el 80% estaban basados ​​en enlaces, donde los archivos HTML y ZIP de gran tamaño representaban una gran parte de las cargas maliciosas distribuidas a través de correos electrónicos de phishing. El objetivo final de la gran mayoría de estos ataques era la recolección de credenciales, y la entrega de malware disminuyó a apenas un 5-6% al final del trimestre.

Microsoft también dijo que los operadores de la plataforma de phishing como servicio (PhaaS) Tycoon 2FA han intentado cambiar los proveedores de alojamiento y los patrones de registro de dominios siguiendo una operación de interrupción coordinada en marzo de 2026.

«Hacia finales de marzo, vimos a Tycoon 2FA alejarse de Cloudflare como servicio de alojamiento y ahora aloja la mayoría de sus dominios en una variedad de plataformas alternativas, lo que sugiere que el grupo está intentando encontrar servicios de reemplazo que ofrezcan protecciones anti-análisis comparables», dijo. agregado.

En un informe publicado en febrero, la Unidad 42 de Palo Alto Networks resaltado cómo los actores de amenazas están abusando de los códigos QR como acortadores de URL para disfrazar destinos maliciosos, enlaces profundos en aplicaciones para robar credenciales de cuentas y eludir la seguridad de la tienda de aplicaciones al vincular a descargas directas de aplicaciones maliciosas.

Los datos de Microsoft muestran un aumento masivo del phishing con códigos QR durante el período de tres meses, ya que los volúmenes de ataques aumentaron de 7,6 millones en enero a 18,7 millones en marzo, lo que representa un aumento del 146%. Un avance notable observado a finales de marzo fue el uso de códigos QR integrados directamente en los cuerpos de los correos electrónicos.

Las estafas de compromiso de correo electrónico empresarial (BEC), por otro lado, mostraron más fluctuaciones, superando más de 4 millones en volumen de ataques en marzo de 2026, frente a más de 3,5 millones en enero y más de 3 millones en febrero. En conjunto, se registraron 10,7 millones de ataques BEC.

A continuación se muestran dos campañas notables observadas durante el primer trimestre de 2026:

  • Una campaña grande y sostenida entre el 23 y el 25 de febrero de 2026, que envió más de 1,2 millones de mensajes a usuarios de más de 53.000 organizaciones en 23 países, utilizando señuelos con temas de 401(k), pagos y facturas para servir un archivo adjunto SVG. Al abrir el archivo, las víctimas accedieron a una verificación CAPTCHA, al completarla con éxito, se les mostró una página de inicio de sesión falsa para comprometer sus cuentas.
  • Una campaña masiva el 17 de marzo de 2026, que involucró más de 1,5 millones de mensajes maliciosos confirmados enviados a más de 179.000 organizaciones en 43 países. La actividad representó el 7% de todos los archivos adjuntos HTML maliciosos observados en el mes. Cuando se abría, el archivo HTML redirigía a las víctimas a una página de phishing inicial que examinaba al visitante antes de dirigirlo al destino final: una página de phishing que presentaba un desafío CAPTCHA antes de mostrar una página de inicio de sesión fraudulenta.
Ciberseguridad

«Curiosamente, aunque los mensajes de esta campaña compartían herramientas, estructura y características de entrega comunes, la infraestructura que albergaba la carga útil final de phishing estaba vinculada a múltiples proveedores de PhaaS diferentes», dijo Microsoft. «La mayoría de los puntos finales de phishing observados estaban asociados con Tycoon 2FA, mientras que la actividad adicional estaba vinculada a Kratos (anteriormente Sneaky 2FA) y la infraestructura de EvilTokens».

Los hallazgos coinciden con la aparición de campañas de phishing y BEC que abusan de Amazon Simple Email Service (SES) como vector de entrega para evitar los controles SPF, DKIM y DMARC, y facilitar el robo de credenciales a través de páginas de inicio de sesión falsas. Estos ataques suelen funcionar obteniendo acceso a Amazon SES a través de claves de acceso a AWS filtradas.

«La naturaleza insidiosa de los ataques de Amazon SES radica en el hecho de que los atacantes no utilizan dominios sospechosos o peligrosos; en cambio, están aprovechando la infraestructura en la que tanto los usuarios como los sistemas de seguridad han llegado a confiar», Kaspersky dicho.

«Al utilizar este servicio como arma, los atacantes evitan el esfuerzo de crear dominios e infraestructura de correo dudosos desde cero. En lugar de eso, secuestran las claves de acceso existentes para obtener la capacidad de enviar miles de correos electrónicos de phishing. Estos mensajes pasan la autenticación de correo electrónico, se originan en direcciones IP que es poco probable que estén en la lista de bloqueo y contienen enlaces a formas de phishing que parecen completamente legítimas».

Fallo de Weaver E-cology RCE CVE-2026-22679 explotado activamente a través de la API de depuración – CYBERDEFENSA.MX

Una vulnerabilidad de seguridad crítica en Weaver (Fanwei) Ecologíauna plataforma de colaboración y automatización de oficinas empresariales (OA), ha sido objeto de explotación activa en la naturaleza.

La vulnerabilidad (CVE-2026-22679puntuación CVSS: 9,8) se relaciona con un caso de ejecución remota de código no autenticado que afecta a las versiones de Weaver E-cology 10.0 anteriores a 20260312. El problema reside en el punto final «/papi/esearch/data/devops/dubboApi/debug/method» que permite a un atacante ejecutar comandos arbitrarios invocando la funcionalidad de depuración expuesta.

«Los atacantes pueden crear solicitudes POST con parámetros de nombre de interfaz y nombre de método controlados por el atacante para llegar a los ayudantes de ejecución de comandos y lograr la ejecución de comandos arbitrarios en el sistema», según un descripción del defecto en la Base de datos nacional de vulnerabilidades (NVD) del NIST.

El aviso también señaló que la Fundación Shadowserver observó los primeros signos de explotación activa el 31 de marzo de 2026. Proveedor de seguridad chino QiAnXin dicho pudo reproducir con éxito la vulnerabilidad de ejecución remota de código en su propia alerta publicada el 17 de marzo de 2026.

Ciberseguridad

Sin embargo, en un informe publicado la semana pasada, el equipo de investigación de Vega dijo que identificó una explotación activa de CVE-2026-22679, y que la evidencia más temprana de abuso se remonta al 17 de marzo de 2026, cinco días después. parches fueron enviados por el defecto.

«La intrusión se desarrolló durante aproximadamente una semana de actividad del operador: verificación RCE, tres caídas de carga útil fallidas, un intento de pivotar hacia un implante MSI que no produjo una instalación funcional y una breve ráfaga de intentos de recuperar cargas útiles de PowerShell de la infraestructura controlada por el atacante», dijo el investigador de seguridad Daniel Messing. dicho.

El instalador de MSI, según la empresa de ciberseguridad israelí, utilizó el nombre «fanwei0324.msi», lo que indica un intento de hacer pasar la carga maliciosa como inofensiva utilizando el nombre chino romanizado de Weaver. También se ha observado al actor de amenazas desconocido ejecutando comandos de descubrimiento, como whoami, ipconfig y tasklist, durante toda la campaña.

El investigador de seguridad Kerem Oruc ha puesto a disposición un script de detección basado en Python que identifica instancias vulnerables de Weaver E-cology comprobando si el punto final API susceptible es accesible. Se recomienda a los usuarios que apliquen las actualizaciones, si aún no lo están, para mantenerse protegidos.

La campaña de phishing llega a más de 80 organizaciones que utilizan las herramientas SimpleHelp y ScreenConnect RMM – CYBERDEFENSA.MX

Se ha observado una campaña activa de phishing dirigida a múltiples vectores desde al menos abril de 2025, con software legítimo de administración y monitoreo remoto (RMM) como una forma de establecer un acceso remoto persistente a los hosts comprometidos.

La actividad, cuyo nombre en clave VENENOSO#AYUDANTEha impactado a más de 80 organizaciones, la mayoría de las cuales están en EE. UU., según Securonix. Comparte superposiciones con grupos previamente rastreados por canario rojo y Sophos, el último de los cuales le ha dado el nombre de STAC6405. Si bien no está claro quién está detrás de la campaña, la compañía de ciberseguridad dijo que se alinea con un corredor de acceso inicial (IAB) con motivación financiera o una operación precursora de ransomware.

«En este caso, se utilizan RMM SimpleHelp y ScreenConnect personalizados para evitar las defensas, ya que la víctima desprevenida las instala legítimamente», afirman los investigadores Akshay Gaikwad, Shikha Sangwan y Aaron Beardslee. dicho en un informe compartido con The Hacker News.

Ciberseguridad

Dejando de lado el hecho de que el uso de herramientas RMM legítimas puede evadir la detección, la implementación de SimpleHelp y ScreenConnect indica un intento de crear una «arquitectura de acceso redundante de doble canal» que permita operaciones continuas incluso cuando cualquiera de ellos sea detectado y bloqueado.

Todo comienza con un correo electrónico de phishing que se hace pasar por la Administración de la Seguridad Social (SSA) de EE. UU., donde se le indica al destinatario que verifique su dirección de correo electrónico y descargue una supuesta declaración de la SSA haciendo clic en un enlace incrustado en el mensaje. El enlace apunta a un sitio web empresarial mexicano legítimo pero comprometido («gruta.com[.]mx»), lo que indica una estrategia deliberada para evadir los filtros de spam de correo electrónico.

Luego, la «declaración SSA» se descarga desde un segundo dominio controlado por el atacante («servidor.cubatiendaalimentos.com[.]mx»), un ejecutable que es responsable de entregar la herramienta SimpleHelp RMM. Se cree que el atacante obtuvo acceso a una única cuenta de usuario de cPanel en el servidor de alojamiento legítimo para preparar el binario.

Tan pronto como la víctima abre el ejecutable de Windows empaquetado con JWrapper, pensando que es un documento, el malware se instala como un servicio de Windows con persistencia en modo seguro, se asegura de que se esté ejecutando mediante un «vigilante autorreparable» que lo reinicia automáticamente cuando se elimina, y enumera periódicamente los productos de seguridad registrados usando el espacio de nombres WMI root\SecurityCenter2 cada 67 segundos, y sondea la presencia del usuario cada 23 segundos.

Ciberseguridad

Para facilitar el acceso al escritorio totalmente interactivo, el cliente de acceso remoto SimpleHelp adquiere SeDebugPrivilege a través de Ajustar privilegios de tokenmientras que «elev_win.exe», un archivo ejecutable legítimo asociado con el software, se utiliza para obtener privilegios a nivel de SISTEMA. Esto, a su vez, permite al operador leer la pantalla, inyectar pulsaciones de teclas y acceder a recursos del contexto del usuario.

Luego se abusa de este acceso remoto elevado para descargar e instalar ConnectWise ScreenConnect, que ofrece un mecanismo de comunicación alternativo si se elimina el canal SimpleHelp.

«La versión implementada de SimpleHelp (5.0.1) proporciona un conjunto integral de capacidades de administración remota», dijeron los investigadores. «La organización víctima queda en un estado en el que el atacante puede regresar en cualquier momento, ejecutar comandos silenciosamente en la sesión de escritorio del usuario, transferir archivos bidireccionalmente y pasar a sistemas adyacentes, mientras que los antivirus estándar y los controles basados ​​en firmas no ven nada más que software legítimamente firmado por un proveedor acreditado del Reino Unido».

Progress parchea un error crítico de automatización de MOVEit que permite omitir la autenticación – CYBERDEFENSA.MX

Progress Software ha lanzado actualizaciones para abordar dos fallas de seguridad en MOVEit Automation, incluido un error crítico que podría resultar en una omisión de autenticación.

MOVEit Automation (anteriormente Central) es una solución segura de transferencia de archivos administrada (MFT) basada en servidor que se utiliza para programar y automatizar flujos de trabajo de movimiento de archivos en entornos empresariales sin necesidad de scripts personalizados.

Las vulnerabilidades en cuestión son CVE-2026-4670 (Puntuación CVSS: 9,8), una vulnerabilidad de omisión de autenticación, y CVE-2026-5174 (Puntuación CVSS: 7,7), una vulnerabilidad de validación de entrada inadecuada que podría permitir una escalada de privilegios.

«Las vulnerabilidades críticas y altas en MOVEit Automation pueden permitir la omisión de autenticación y la escalada de privilegios a través de las interfaces del puerto de comando del backend del servicio», Progress Software dicho en un aviso. «La explotación puede dar lugar a acceso no autorizado, control administrativo y exposición de datos».

Ciberseguridad

Las deficiencias afectan a las siguientes versiones:

  • MOVEit Automation <= 2025.1.4 (corregido en MOVEit Automation 2025.1.5)
  • MOVEit Automation <= 2025.0.8 (corregido en MOVEit Automation 2025.0.9)
  • MOVEit Automation <= 2024.1.7 (corregido en MOVEit Automation 2024.1.8)

Los investigadores de Airbus SecLab Anaïs Gantet, Delphine Gourdou, Quentin Liddell y Matteo Ricordeau han sido acreditado con descubrir e informar las dos vulnerabilidades. No existen soluciones alternativas que resuelvan los problemas.

Si bien Progress no menciona las fallas que se están explotando en la naturaleza, es esencial que los usuarios apliquen las correcciones lo antes posible para una protección óptima, particularmente teniendo en cuenta que las fallas anteriores en MOVEit Transfer han sido explotadas por bandas de ransomware como Cl0p.

AI-Powered Phishing, Android Spying Tool, Linux Exploit, GitHub RCE & More – CYBERDEFENSA.MX

This week, the shadows moved faster than the patches.

While most teams were still triaging last month’s alerts, attackers had already turned control panels into kill switches, kernels into open doors, and open-source pipelines into silent delivery systems.

The game has shifted from breach to occupation. They’re living inside SaaS sessions, pushing code with trusted commits, and scaling operations like legitimate businesses — except their product is chaos. And the underground is getting uncomfortably professional.

Here’s the full weekly cybersecurity recap:

⚡ Threat of the Week

cPanel Flaw Comes Under Attack—A critical flaw in cPanel and WebHost Manager (WHM) has come under active exploitation in the wild. The vulnerability, tracked as CVE-2026-41940, could result in an authentication bypass and allow remote attackers to gain elevated control of the control panel. In some cases, the attacks have led to a complete wipe of entire websites and backups. Other attacks have deployed Mirai botnet variants and a ransomware strain called Sorry.

🔔 Top News

  • Cybercrime Groups Use Vishing for Data Theft and Extortion—Two cybercrime groups tracked as Cordial Spider and Snarky Spider are carrying out «rapid, high-impact attacks» operating almost within the confines of SaaS environments, while leaving minimal traces of their actions. The groups employ voice calls, text messages, and emails, directing targeted employees to phishing pages masquerading as their employer’s legitimate single sign-on (SSO) page to capture credentials and provide attackers an entry point into systems, which they exploit for deeper access to victims’ SaaS environments. The attacks also use the initial access hooks to remove and set up multi-factor authentication devices under their control and delete emails that would otherwise alert organizations of potential malicious activity. According to CrowdStrike, «These actors use vishing to bypass MFA and move laterally across entire SaaS ecosystems with a single authenticated session, masking their tracks through residential proxy networks to blend in as legitimate home user traffic. This is part of a larger trend of English-speaking ransomware crews that share similar playbooks but are branching off into their own distinct groups.»
  • Copy Fail Linux Flaw Exploited—The U.S. Cybersecurity and Infrastructure Security Agency (CISA) added CVE-2026-31431, a vulnerability impacting various Linux distributions, to its Known Exploited Vulnerabilities (KEV) catalog, citing evidence of active exploitation in the wild. It’s described as a logic bug in the Linux kernel’s authentication cryptographic template that allows an attacker to reliably trigger privilege escalation trivially by means of a 732-byte Python-based exploit. According to Theori and Xint, CVE-2026-31431 was the result of a series of unremarkable updates to the Linux kernel over the years, particularly one update from 2017 that was meant to speed up data encryption. As a result, all major Linux distributions from 2017 are impacted. What complicates matters is that Copy Fail works 100% of the time, unlike most local privilege escalation (LPE) bugs that tend to be probabilistic in nature. More worryingly, it leaves no traces on disk as exploitation occurs in memory and enables container escape from any pod in a Kubernetes cluster.
  • TeamPCP’s Supply Chain Attack Spree Continues—TeamPCP’s extensive supply chain campaign continued last week, as the cybercriminal group compromised several packages across the npm, PyPI, and Packagist ecosystems in a «Mini Shai Hulud» attack. TeamPCP has in recent months compromised the packages of several open source software projects, including Trivy, a security scanner maintained by Aqua Security, and KICS, a Checkmarx-developed tool for static code analysis. Amit Genkin, threat researcher at Upwind, said the latest string of attacks represents a shift, where they are not only more frequent but harder to detect because they weaponize legitimate CI/CD pipelines to push out poisoned versions under real identities, allowing the activity to blend in with normal development workflows. «Campaigns like Shai-Hulud take that further by using each compromised pipeline to spread to the next, turning credential theft into a scaling problem across environments,» Genkin said. «For teams, the immediate priority is to check for the affected version and rotate any credentials tied to pipelines that may have run it, especially GitHub and cloud tokens. Longer term, this is a signal to reduce how broadly pipeline credentials are scoped and to add visibility into what’s actually happening during installs and builds – because if you’re relying on traditional scanning or known indicators, this type of activity is easy to miss.»
  • New Python Backdoor Enables Comprehensive Data Theft—A newly identified stealthy Python-based backdoor framework dubbed DEEP#DOOR provides attackers with persistent remote command execution and surveillance capabilities on Windows computers. Once active, the backdoor enables shell command execution, file manipulation, system and network reconnaissance, and surveillance operations such as keylogging, clipboard monitoring, screenshot capture, microphone and webcam access, and credentials and SSH key harvesting. Additionally, the malware can shift from data gathering to disruption and system manipulation, as it can overwrite the Master Boot Record, force system crashes, exhaust system resources by spawning numerous processes, and disable Microsoft Defender services.
  • GitHub Flaw Leads to Remote Code Execution—Cybersecurity researchers from Wiz disclosed details of a critical security vulnerability impacting GitHub.com and GitHub Enterprise Server (CVE-2026-3854, CVSS score: 8.7) that could allow an authenticated user to obtain remote code execution with a single «git push» command. The vulnerability was severe enough that Microsoft rolled out a patch within six days of responsible disclosure. On GitHub.com, it allowed remote code execution on shared storage nodes, and on GitHub Enterprise Server, it granted full server compromise, enabling unauthorized access to all hosted repositories and internal secrets. «Exploitation could expose the codebases of nearly all of the world’s biggest enterprises, making this one of the most severe SaaS vulnerabilities ever found,» a Wiz spokesperson told The Hacker News.
  • VECT 2.0 Ransomware’s Flawed Encryption Makes Data Recovery Impossible—VECT 2.0 ransomware has been found to wipe large files instead of merely encrypting them, making recovery impossible, even for the attackers. VECT 2.0 is a ransomware-as-a-service (RaaS) program that first appeared in December 2025. The group quickly grabbed headlines after it announced on BreachForums that it was partnering with TeamPCP, the threat group behind several supply chain attacks, such as Trivy, Checkmarx KICS, LiteLLM, and Telnyx, in March and April 2026. VECT also announced a partnership with BreachForums itself, promising that every registered forum user will become an affiliate and be granted use of the ransomware, negotiation platform, and leak site for operations. Beazley Security, in an analysis of the ransomware, said the VECT 2.0 RaaS panel covers the «full operational lifecycle an affiliate needs from payload generation through to payout.»

🔥 Trending CVEs

Bugs drop weekly, and the gap between a patch and an exploit is shrinking fast. These are the heavy hitters for the week: high-severity, widely used, or already being poked at in the wild.

Check the list, patch what you have, and hit the ones marked urgent first — CVE-2026-41940 (cPanel and WebHost Manager), CVE-2026-31431 aka Copy Fail (Linux Kernel), CVE-2026-42208 (LiteLLM), CVE-2026-3854 (GitHub.com and GitHub Enterprise Server), CVE-2026-32202 (Microsoft Windows Shell), CVE-2026-26268 (Cursor), CVE-2026-35414 (OpenSSH), CVE-2026-6770 (Mozilla Firefox and Tor Browser), CVE-2026-42167 (ProFTPD), CVE-2026-24908, CVE-2026-23627, CVE-2026-24487 (OpenEMR), CVE-2026-6807 (GRASSMARLIN), CVE-2026-7363, CVE-2026-7361, CVE-2026-7344, CVE-2026-7343 (Google Chrome), CVE-2026-7322, CVE-2026-7323, CVE-2026-7324 (Mozilla Firefox), CVE-2026-6100 (CPython), CVE-2026-0204 (SonicWall), CVE-2026-35414 (OpenSSH), CVE-2026-42511 (FreeBSD), CVE-2026-40684, CVE-2026-40685, CVE-2026-40686, CVE-2026-40687 (Exim), CVE-2026-5402, CVE-2026-5403, CVE-2026-5405, CVE-2026-5656 (Wireshark), CVE-2026-42520, CVE-2026-42523, CVE-2026-42524 (Jenkins), CVE-2026-3008 (Notepad++), and CVE-2025-41658, CVE-2025-41659, CVE-2025-41660 (CODESYS).

🎥 Cybersecurity Webinars

  • Learn to Spot Attack Paths Your AppSec Tools Completely Miss → Modern attackers chain tiny flaws across code, pipelines, and cloud into major breaches — while your AppSec tools stay blind. Join this free webinar with Wiz and The Hacker News to uncover the top real-world attack paths and learn exactly how to spot, map, and stop them fast. Practical insights to prioritize real risks and strengthen your entire software lifecycle.
  • How to Match AI Attack Speed with Autonomous Exposure Validation → Struggling with AI attacks moving faster than your team can respond? Join this free webinar from Picus Security & The Hacker News to discover Autonomous Exposure Validation – how to automatically find real risks, test attack paths, and fix them in minutes, not weeks. Practical, no-fluff insights to stay ahead without burnout. Grab your spot now.
  • Learn Latest AI Threats + Practical Ways to Kill Initial Access → Modern attackers are slipping past traditional defenses with AI-powered phishing, encrypted malware, and stealthy “Patient Zero” tactics. Want to stay ahead? Join this free webinar with Zscaler and The Hacker News to uncover the latest threat trends and practical Zero Trust strategies that actually stop initial compromise — before it becomes a full-blown breach. No fluff, just real insights to protect your organization.

📰 Around the Cyber World

  • OpenAI Debuts Advanced Account Security —OpenAI launched Advanced Account Security, a set of opt-in protections for ChatGPT users «designed for people at increased risk of digital attacks, as well as for those who want the strongest account protections available.» As part of the new program, the new controls strengthen sign-in protections, tighten account recovery, reduce exposure from compromised sessions, and give users more visibility into account activity. OpenAI has also partnered with Yubico to link two physical security keys, YubiKey C Nano and YubiKey C NFC, to ChatGPT accounts. That said, users can use any other FIDO-compliant security key, or use software-based passkeys for phishing-resistant authentication.
  • Over 8.8K Ransomware Attacks in 2025 —Fortinet said it recorded 7,831 confirmed ransomware victims globally in 2025, skyrocketing from approximately 1,600 identified victims in 2024. «Availability of crime service kits like WormGPT, FraudGPT, and BruteForceAI contributed to this 389% increase year-over-year (YoY),» Fortinet said. «The top three targeted sectors include manufacturing (1,284), business services (824), and retail (682). Geographic concentration includes the U.S. (3,381), Canada (374), and Germany (291).»
  • KidsProtect Android Surveillance Tool Marketed on the Web —A new Android surveillance tool called KidsProtect is being openly advertised on the clear web that gives an operator near-total secret control of a victim’s phone. «It can’t be removed without the attacker’s permission,» Certo said. «From a web-based dashboard, an operator can secretly record calls, stream live audio from the device’s microphone, track GPS location in real time, read SMS messages and notifications from apps including WhatsApp and Viber, log keystrokes, access contacts and photos, and remotely trigger the front and rear cameras.» Assessed to be the work of a Greek-speaking developer, it’s available on a subscription basis starting from $60, allowing anyone to buy it, rebrand it, and start selling it as their own.
  • New KYCShadow Android Malware Detected —An Android malware masquerading as a bank KYC verification application is being distributed via WhatsApp and primarily targeting users in India. «The application operates as a multi-stage dropper that installs a secondary payload and establishes persistent command-and-control (C2) communication,» CYFIRMA said. «It combines native code obfuscation, Firebase-based remote execution, VPN-based traffic manipulation, and WebView-based phishing to systematically harvest sensitive user data.»
  • Phishing Campaign Targets Pakistan Orgs —A highly targeted spear-phishing campaign targeting the Punjab Safe Cities Authority and PPIC3 in Pakistan has been found to use legitimate-sounding government infrastructure projects as lures to deliver malware. «The email carried two malicious attachments: a Word document with a VBA macro dropper and a PDF with a fake Adobe Reader lure, both delivering payloads from a BunnyCDN-hosted malicious infrastructure,» Joe Security said. «The attack chain establishes persistent remote access by abusing Microsoft’s legitimate VS Code tunnel service, with exfiltration notifications sent via a Discord webhook — a sophisticated technique designed to evade network-level detection.»
  • Calendly-Themed Phishing Attacks on the Rise —Multiple threat clusters are leveraging Calendly-themed phishing to fingerprint site visitors and steal credentials and other data. «Behind the shared Calendly branding sits a diverse set of phishing kits, including API-driven frameworks, real-time Socket.IO applications, fake CAPTCHA chains, and Telegram-based exfiltration,» urlscan said.
  • Fraud Campaigns GovTrapand FEMITBOT Exposed —Threat actors have been observed deploying sophisticated tactics, including fake government portals, SMS phishing, and lookalike domains, to drive financial fraud and credential harvesting as part of an effort called GovTrap. The government impersonation scam mimics official portals with high accuracy, with links to the fake sites distributed via SMS or email. The end goal is to trick users into entering their personal and financial information, or make non-existent payments that are transferred through money mule accounts. The collected payment card details are abused to facilitate fraudulent transactions. Another threat cluster has leveraged FEMITBOT, a malicious infrastructure that abuses Telegram Mini Apps to scale global fraud campaigns and Android malware delivery. «By leveraging Telegram’s native features, threat actors create highly convincing fake platforms across crypto, financial services, AI, and streaming sectors,» CTM360 said. «Built on a modular, template-driven architecture, FEMITBOT enables rapid deployment, brand impersonation, and campaign optimization using real-time tracking and analytics.»
  • New PowerShell Desktop Stealer Spotted —A Pastebin-hosted PowerShell script disguised as «Windows Telemetry Update» comes with capabilities to steal Telegram Desktop session data via Telegram bot API exfiltration. «The script collects host metadata, including username, hostname, and public IP via api.ipify[.]org, then checks for Telegram Desktop and Telegram Desktop Beta tdata directories,» Flare said. «If found, it terminates the Telegram process to release file locks, archives session material into ‘TEMP\diag.zip,’ and uploads the archive to the attacker-controlled operator chat via the Telegram Bot API sendDocument endpoint.»
  • Surge in Teams Phishing in 2026 —eSentire said it has observed an increase in Microsoft Teams-based phishing since early 2026, in which threat actors impersonate IT support and help desk personnel to trick users into granting remote access to their devices. «These phishing attacks have often been linked to email bombing, followed by threat actors reaching out to users under the guise of providing assistance to resolve an issue,» eSentire said. «The objective of the attack is to trick the user into granting remote access to their device, and once obtained, threat actors will attempt to exfiltrate data and execute additional payloads to establish persistence or deploy ransomware.»
  • New KarstoRAT Malware Enables Data Theft —First spotted in early 2026, KarstoRAT is capable of system reconnaissance, audio and webcam monitoring, screenshot capture, key logging, and token theft. It also enables threat actors to download and run additional payloads, which could point to it being used for post-compromise control on infected machines. «KarstoRAT uses a command-and-control (C2) server that has a diverse set of open ports and services, indicating that it has a multi-purpose infrastructure created for C2 communication and payload distribution,» LevelBlue said. «Threat actors use a fake Blox Fruits (a popular Roblox game) virtual marketplace as a lure to trick players into downloading malware that will install KarstoRAT into their machines.»
  • ClickUp Discloses Email Address Exposure —ClickUp said its client-side feature flag configuration exposed personally identifiable information. This included 893 customer email addresses that were embedded in feature flag targeting rules, along with one flag that improperly referenced a customer’s API token. «The exposure was limited to 893 customer email addresses used in feature flag targeting rules to control which users see specific features during rollouts,» it said. «If your email address was among those included in a feature flag configuration, you have been directly contacted.» The incident did not expose any other data.
  • Finnish Authorities Arrest Alleged Scattered Spider Member —Finnish authorities arrested 19-year-old Peter Stokes (aka Bouquet), a dual U.S.-Estonian citizen, as he tried to board a flight to Japan. U.S. prosecutors have charged him as a key member of the notorious Scattered Spider hacking group, and he faces multiple counts of wire fraud, conspiracy, and computer intrusion.
  • New Attacks Linked to Versatile Werewolf —The threat actor known as Versatile Werewolf (aka HeartlessSoul) has been linked to campaigns targeting Russian state structures and aviation companies via phishing emails with malicious archive attachments and malvertising campaigns to deliver a JavaScript trojan. The end goal is to obtain confidential data, particularly geospatial information. Alternatively, the threat actor is known to distribute malicious code using the legitimate SourceForge platform through a project called GearUP. Versatile Werewolf is believed to be active since at least September 2025. Some of the attachments have exploded ZDI-CAN-25373 to trigger the infection chain. The malvertising campaign uses fake domains («battleflight[.]pro») to deliver bogus installers for aviation-related software to launch the same trojan. «The initial infection involves executing PowerShell commands or scripts designed to download a JavaScript loader from C2 servers,» Kaspersky said. «This loader, in turn, loads and executes the main JS-RAT and its modules in memory, among which we found tools for data collection and exfiltration, keyloggers, screen capture tools, UAC bypass tools, and other payloads.» The company noted that the domain «battleflight[.]pro» resolves to an IP address that also hosts fake domains linked to the GOFFEE APT. «Both groups actively use PowerShell payloads to deliver and execute malicious modules,» it added. «GOFFEE also targets the public sector, which suggests the possibility of joint or coordinated campaigns.»
  • Cisco Unveils Model Provenance Kit —Cisco unveiled a new open-source tool, named Model Provenance Kit, to help organizations address potential issues associated with the use of third-party AI models. «Much like a DNA test reveals biological origins, the Model Provenance Kit examines both metadata and the actual learned parameters of a model (like a unique genome that comprises a model), to assess whether models share a common origin and identify signs of modification,» Cisco said. «This, combined with a constitution that defines provenance linkages, is an important step toward providing evidence-based assurance that the AI you deploy is what it says it is.»
  • Abuse of Hugging Face and ClawHub for Malware Delivery —Threat actors are abusing legitimate AI platforms like Hugging Face and ClawHub for malware delivery, once again demonstrating how trust in AI ecosystems are being exploited. Acronis said it identified more than 575 malicious skills across 13 developer accounts that target both Windows and macOS systems with trojans, cryptocurrency miners, and AMOS stealer, a macOS-focused infostealer. «On Hugging Face, attackers leverage repositories to host payloads and act as staging infrastructure within multistep infection chains, distributing malware disguised as legitimate applications,» Acronis said.
  • European Authorities Bust Cryptocurrency Fraud Ring —Albanian and Austrian authorities dismantled a cryptocurrency investment fraud ring that caused estimated losses of more than €50 million ($58.5 million) to victims worldwide. The operation, which took place over two years, resulted in the arrest of ten individuals, the search of multiple premises, and the seizure of 891,735 in cash, 443 computers, 238 mobile phones, six laptops, and multiple storage devices. «The criminal network, allegedly operating several call centres in Tirana, Albania, is believed to have caused significant financial damage, totalling at least €50 million,» Europol said. «The call centres were professionally set up and organized, resembling legitimate business structures featuring a clear division of roles and hierarchical management.» The criminal network is estimated to have involved up to 450 employees across various departments. The scheme involved luring victims to seemingly legitimate online investment platforms through deceptive advertisements on social media or web searches, and coaxing them into making investments under the promise of huge returns. Victims were then assigned retention agents, who masqueraded as investment advisors and used remote access software to gain full control of their devices. «The fraudsters feigned professional expertise and employed psychological pressure to persuade victims to make additional investments, falsely claiming they would be profitable,» Europol said. «In truth, the funds were never invested but were instead channelled into an intricate international money-laundering scheme, ultimately disappearing into the hands of the criminal organisation.» In some cases, the fraudsters reached out to the victims again and offered help with recovering their stolen funds, only to demand a €500 entry fee and defraud them a second time.
  • Flaws in EnOcean’s SmartServer —Two security flaws have been disclosed in EnOcean’s SmartServer IoT platform that affect version 4.60.009 and prior. According to Claroty: «CVE-2026-20761 allows remote attackers to send malicious, crafted LON IP-852 messages that result in arbitrary command execution on devices. CVE-2026-22885 allows remote attackers to send malicious, crafted IP-852 messages that bypass ASLR memory protections and leak memory.» Successful exploitation of the flaws results in attackers obtaining control over building management and building automation systems running affected versions of this platform and legacy i.LON devices. Patches have been released for both vulnerabilities.
  • Google Announces Android Credential Manager Update —Google has announced a new update to Android’s Credential Manager that allows apps to automatically verify a user’s personal Gmail address without requiring one-time passwords (OTPs) or email verification links. «Google now issues a cryptographically verified email credential directly to Android devices,» the company said. «For users, this completely removes the need to manually verify their email through external channels. For developers, the API securely delivers these verified user claims for any scenario, whether you are building an account creation flow, a recovery process, or a high-risk step-up authentication.»
  • Nearly 8.8K Secrets Leaked Online —According to Truffle Security, 8,792 verified, unique secrets have been leaked online through web-based development environments. The tokens were found across 22 million public projects hosted on Cloud Development Environments (CDEs) such as CodePen, CodeSandbox, JSFiddle, and StackBlitz.
  • Is There More to the Xygeni Compromise? —Multiple connections have been found between the compromise of the Xygeni vulnerability scanner on GitHub and a proxy botnet of hacked ASUS and TP-Link routers. Some of the TP-Link consumer routers have been compromised with Microsocks to unroll them to a residential proxy network. «These routers were also running a custom command-and-control beacon that was named ShadowLink,» Ctrl-Alt-Intel said. «When we analysed the ShadowLink protocol, we found it was identical, down to a shared authentication secret, to the backdoor planted in the Xygeni GitHub Action used for that supply chain attack.»
  • Brazilian Anti-DDoS Firm Behind DDoS Attacks on ISPs —Huge Networks, a Brazilian tech company that specializes in protecting networks from distributed denial-of-service (DDoS) attacks, has been enabling a botnet responsible for massive DDoS attacks against other internet service providers (ISPs) in the country, according to KrebsOnSecurity. The company has since said the malicious activity resulted from an intrusion first detected in January 2026 and claimed it was likely the work of a competitor.
  • Canonical Target of Sustained DDoS Attack —Canonical disclosed its web infrastructure came under a «sustained, cross-border attack,» knocking Ubuntu servers offline for several hours. A pro-Iranian hacktivist group known as the Islamic Cyber Resistance in Iraq, aka 313 Team, claimed responsibility for the attack on Telegram. The websites have since become operational. Last month, the group also disrupted access to the decentralized social media platform Bluesky.
  • New Phishing Kit Bluekit Detailed —A new phishing kit named Bluekit is offering more than 40 templates targeting popular services and includes basic artificial intelligence (AI)-powered features for generating campaign drafts. Available templates can be used to target email accounts (Outlook, Hotmail, Gmail, Yahoo, ProtonMail), cloud and enterprise services (iCloud and Zoho), developer platforms (GitHub), and cryptocurrency services (Ledger). What makes the kit stand out is the presence of an AI Assistant panel that supports multiple models, including Llama, GPT-4.1, Claude, Gemini, and DeepSeek, to help criminals draft phishing emails. It also has support for two-factor authentication, geolocation emulation, antibot cloaking, notifications, spoofing capabilities, voice cloning, and a mail sender. The development once again reinforces the broader trend of crimeware services integrating AI to streamline and scale their operations. Bluekit is the second kit to integrate AI features in as many months. In April 2026, Abnormal Security shed light on a cybercrime platform called ATHR that uses AI vishing agents, credential harvesting panels, and built-in phishing mailers to execute and scale telephone-oriented attack delivery (TOAD) attacks.
  • North Korea Calls U.S. Cyber Threat Claims a Fabrication — North Korea’s foreign ministry rejected U.S. accusations that the country poses a cyber threat, stating the U.S. was spreading false information about a non-existent cyber threat from North Korea for political purposes, per Reuters. The ministry said it «would actively take all necessary measures for defending the interests of the state and protecting the rights and interests of its citizens in cyberspace.»

🔧 Cybersecurity Tools

  • Model Provenance Kit → It is a free open-source Python tool from Cisco AI Defense that helps identify if a machine learning model is based on a known base model (like Llama, Mistral, GPT, etc.). It analyzes architecture, tokenizer, and weights to quickly compare two models or check against a database of ~150 popular base models.
  • AutoFyn → It is an open-source tool from SignalPilot Labs that runs Claude AI in self-improving loops to optimize measurable goals. Give it a GitHub repo, a clear task (like security hardening, bug fixing, or performance optimization), and a time budget — it works in sandboxed rounds, tracks progress with real evaluations, learns from failures, and delivers improved code via PRs.

Disclaimer: This is strictly for research and learning. It hasn’t been through a formal security audit, so don’t just blindly drop it into production. Read the code, break it in a sandbox first, and make sure whatever you’re doing stays on the right side of the law.

Conclusion

Stay sharp out there.

The pace of attacks is accelerating, and the margin for delay is shrinking. Patch what you can today, verify your supply chains, tighten SaaS access, and treat every “routine” login or pipeline run as potentially hostile. Small habits now will save major headaches later.

Until next Monday. Keep your defenses tight and your eyes open. The threats won’t wait — neither should we. See you in the next recap.

Silver Fox implementa malware ABCDoor mediante phishing con temática fiscal en India y Rusia – CYBERDEFENSA.MX

El grupo de cibercrimen con sede en China conocido como Zorro plateado se ha vinculado a una nueva campaña dirigida a organizaciones en Rusia e India con un nuevo malware llamado ABCPuerta.

La actividad implicaba utilizar correos electrónicos de phishing que imita la correspondencia del Departamento de Impuestos sobre la Renta de la India en diciembre de 2025, seguida de una campaña similar dirigida a entidades rusas.

«Ambas oleadas siguieron una estructura casi idéntica: los correos electrónicos de phishing tenían el estilo de avisos oficiales sobre auditorías fiscales o pedían a los usuarios que descargaran un archivo que contenía una ‘lista de infracciones fiscales’», Kaspersky dicho. «Dentro del archivo había un cargador modificado basado en Rust extraído de un repositorio público. Este cargador descargaría y ejecutaría la conocida puerta trasera ValleyRAT».

Se estima que la campaña ha impactado a organizaciones de los sectores industrial, de consultoría, minorista y de transporte. Se detectaron más de 1.600 correos electrónicos de phishing entre principios de enero y principios de febrero.

Ciberseguridad

Lo que es notable acerca de estas oleadas de phishing es la entrega de un nuevo complemento ValleyRAT que funciona como un cargador para una puerta trasera basada en Python previamente indocumentada cuyo nombre en código es ABCDoor. La puerta trasera, según la empresa rusa de ciberseguridad, ha sido parte del arsenal del actor de amenazas desde al menos el 19 de diciembre de 2024 y se utilizó en ciberataques a partir de febrero o marzo de 2025.

El punto de partida de la cadena de ataque es un correo electrónico de phishing que contiene un archivo PDF, que incluye dos enlaces en los que se puede hacer clic y que conducen a la descarga de un archivo ZIP o RAR alojado en «abc.haijing88[.]com.» En la campaña detectada en diciembre de 2025, se dice que el código malicioso se incrustó directamente en los archivos adjuntos al correo electrónico.

Dentro del archivo hay un ejecutable que imita un archivo PDF. El binario es una versión modificada de un cargador de código shell de código abierto y un marco de derivación de antivirus llamado óxidoSL. El primer uso registrado de RustSL por parte de Silver Fox se remonta a finales de diciembre de 2025.

El objetivo final de la variante Silver Fox RustSL es descomprimir la carga útil maliciosa cifrada, al tiempo que se implementan comprobaciones ambientales y de geofencing basadas en países para detectar máquinas virtuales y entornos sandbox. Si bien la variante de GitHub solo incluye a China en su lista de países, la versión personalizada incluye a India, Indonesia, Sudáfrica, Rusia y Camboya.

Se ha descubierto que una variante del cargador emplea una novela llamada Persistencia fantasma para establecer persistencia en el host comprometido. Se documentó por primera vez en junio de 2025.

«Este método abusa de la funcionalidad diseñada para permitir que las aplicaciones que requieren un reinicio para obtener actualizaciones completen el proceso de instalación correctamente», explicó Kaspersky. «Los atacantes interceptan la señal de apagado del sistema, detienen la secuencia de apagado normal y activan un reinicio bajo la apariencia de una actualización del malware. En consecuencia, el cargador obliga al sistema a ejecutarlo al iniciar el sistema operativo».

La carga útil cifrada cargada por RustSL da como resultado la descarga del malware cifrado ValleyRAT (también conocido como Winos 4.0), con el componente principal («login-module.dll_bin») responsable de las comunicaciones de comando y control (C2), la ejecución de comandos y la recuperación y ejecución de módulos adicionales.

Uno de los módulos personalizados implementados como parte del ataque luego de una segunda verificación de geofencing es ABCDoor, que contacta a un servidor externo a través de HTTPS y procesa los mensajes entrantes para facilitar la persistencia, manejar actualizaciones y eliminación de puertas traseras, recopilar datos como capturas de pantalla, habilitar el control remoto del mouse y el teclado, realizar operaciones del sistema de archivos, administrar procesos del sistema y filtrar el contenido del portapapeles.

Ciberseguridad

Tan recientemente como noviembre de 2025, se observó que Silver Fox usaba un cargador de JavaScript para entregar ABCDoor, con el cargador distribuido a través de archivos autoextraíbles (SFX) que estaban empaquetados dentro de archivos ZIP probablemente enviados a través de correos electrónicos de phishing. Desde entonces, las versiones más nuevas de RustSL han ampliado el enfoque geográfico para incluir a Japón.

El mayor número de ataques se ha detectado en India, Rusia e Indonesia, seguidos de Sudáfrica y Japón. La mayoría de las muestras de cargadores descubiertas han empleado señuelos con temas de impuestos para imitar la secuencia de infección.

«Desde 2024, [Silver Fox] ha evolucionado hacia un modelo operativo de doble vía que lleva a cabo simultáneamente actividades oportunistas extensas y rentables y actividades de espionaje», S2W dicho. «En las primeras etapas, el grupo tenía como objetivo atacar a China, pero luego amplió su alcance operativo a Taiwán y Japón».

«El grupo Silver Fox utiliza principalmente técnicas de phishing altamente personalizadas para la infiltración inicial, desplegando escenarios de ataque sofisticados y diversificados adaptados a los problemas estacionales del país objetivo y las características laborales del objetivo».