Un ciberdelincuente pone a la venta los datos de más de 51 millones de usuarios de Badoo

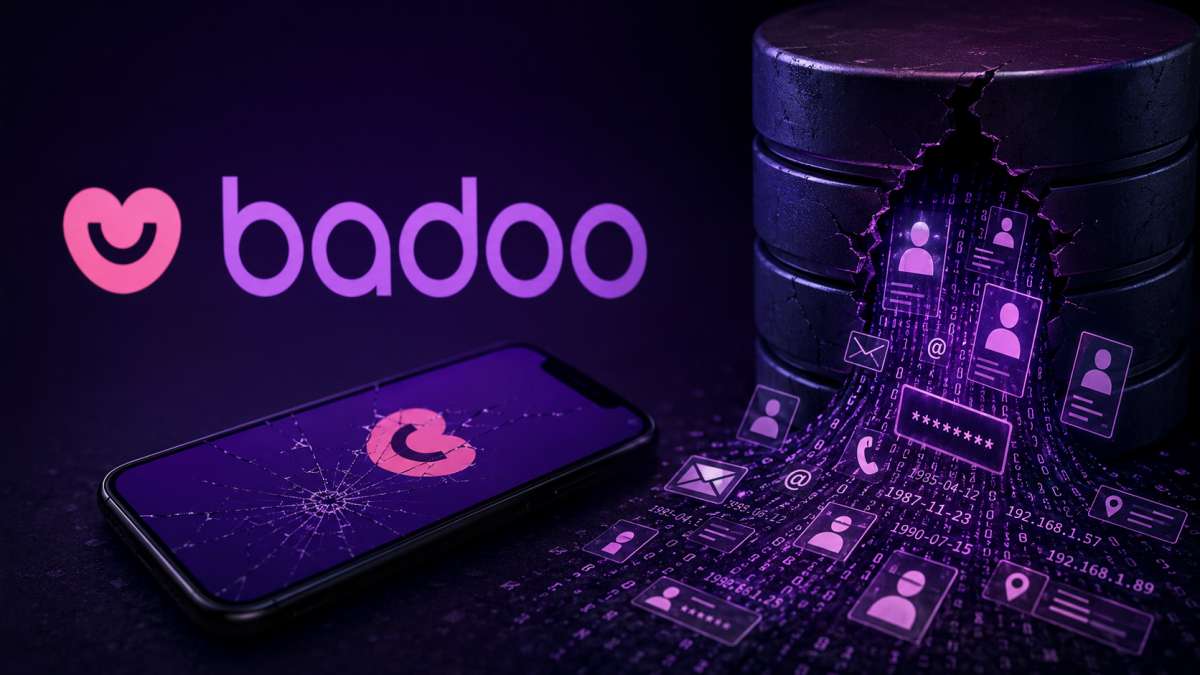
Un actor de amenazas afirma haber obtenido una base de datos masiva perteneciente a Badoo, una de las plataformas de citas online más populares a nivel internacional y también más veteranas. 

Se supone que la aplicación de dating acumula casi 500 millones de cuentas desde su lanzamiento hace dos décadas y tiene unos 30 millones de usuarios activos al mes, según recoge el informe Dating App Report 2026, publicado por la plataforma de inteligencia Business of Apps. 

Entre los datos supuestamente comprometidos y expuestos figuran direcciones de email, contraseñas, nombres completos, género, fechas de nacimiento, países, ciudades, números de teléfono, fotografías y detalles del perfil personal e intereses. 

Además, el conjunto de datos recopila metadatos de actividad interna de las cuentas, estado de las membresías (incluyendo indicadores de usuarios premium) y direcciones IP desde las que se conectaban las víctimas.

El origen exacto y la antigüedad de los registros aún están pendientes de verificación independiente por parte de analistas de ciberseguridad y existe la posibilidad de que esta muestra responda a registros antiguos filtrados o a un trabajo de web scrapping. No obstante una filtración de estas características conllevaría graves implicaciones para la privacidad. 

De confirmarse la autenticidad y contemporaneidad de la muestra, los usuarios afectados quedarían expuestos a un riesgo elevado de ataques de phishing dirigido, suplantación de identidad, secuestro de cuentas mediante relleno de credenciales (credential stuffing) e incluso posibles intentos de extorsión basados en el uso de la aplicación de citas.

Desde Escudo Digital nos hemos puesto con el departamento de prensa de la compañía para conocer más detalles sobre lo sucedido y actualizaremos la información si obtenemos respuesta. 

Otras veces que a Badoo le rompen el corazón… y la seguridad

Lamentablemente no es la primera vez que este servicio de citas decano sufre una brecha de seguridad. En 2013, Badoo sufrió una de las mayores brechas de ciberseguridad de su historia al ser víctima de una intrusión silenciosa que comprometió más de 127 millones de registros, correspondientes a unos 112 millones de usuarios únicos. 

Sin embargo, el incidente no salió a la luz pública hasta junio de 2016, cuando un reconocido ciberdelincuente apodado Peace_of_Mind puso a la venta la base de datos completa en el mercado negro The Real Deal de la dark web por una cifra cercana a los 2.800 dólares en bitcoins.

El conjunto de datos filtrado incluía nombres completos, direcciones de correo electrónico, fechas de nacimiento y nombres de usuario. El punto más crítico fue que las contraseñas estaban almacenadas bajo el algoritmo de cifrado MD5, un sistema completamente obsoleto que permitió a los atacantes descifrar millones de claves mediante fuerza bruta de forma masiva. 

Aunque Badoo inicialmente trató de restar importancia a la filtración sugiriendo que provenía de recopilaciones externas, análisis de expertos independientes como Troy Hunt confirmaron la veracidad de los datos, derivando en su inclusión en la plataforma Have I Been Pwned.

Un actor de amenazas afirma haber obtenido una base de datos masiva perteneciente a Badoo, una de las plataformas de citas online más populares a nivel internacional y también más veteranas. 

El pirata informático, que ha puesto a la venta su botín en un foro de la dark web, se jacta de que el paquete robado contiene información detallada de más de 51 millones de cuentas registradas en el servicio. 

Se supone que la aplicación de dating acumula casi 500 millones de cuentas desde su lanzamiento hace dos décadas y tiene unos 30 millones de usuarios activos al mes, según recoge el informe Dating App Report 2026, publicado por la plataforma de inteligencia Business of Apps. 

Entre los datos supuestamente comprometidos y expuestos figuran direcciones de email, contraseñas, nombres completos, género, fechas de nacimiento, países, ciudades, números de teléfono, fotografías y detalles del perfil personal e intereses. 

Además, el conjunto de datos recopila metadatos de actividad interna de las cuentas, estado de las membresías (incluyendo indicadores de usuarios premium) y direcciones IP desde las que se conectaban las víctimas.

El origen exacto y la antigüedad de los registros aún están pendientes de verificación independiente por parte de analistas de ciberseguridad y existe la posibilidad de que esta muestra responda a registros antiguos filtrados o a un trabajo de web scrapping. No obstante una filtración de estas características conllevaría graves implicaciones para la privacidad. 

De confirmarse la autenticidad y contemporaneidad de la muestra, los usuarios afectados quedarían expuestos a un riesgo elevado de ataques de phishing dirigido, suplantación de identidad, secuestro de cuentas mediante relleno de credenciales (credential stuffing) e incluso posibles intentos de extorsión basados en el uso de la aplicación de citas.

Desde Escudo Digital nos hemos puesto con el departamento de prensa de la compañía para conocer más detalles sobre lo sucedido y actualizaremos la información si obtenemos respuesta. 

Otras veces que a Badoo le rompen el corazón… y la seguridad

Lamentablemente no es la primera vez que este servicio de citas decano sufre una brecha de seguridad. En 2013, Badoo sufrió una de las mayores brechas de ciberseguridad de su historia al ser víctima de una intrusión silenciosa que comprometió más de 127 millones de registros, correspondientes a unos 112 millones de usuarios únicos. 

Sin embargo, el incidente no salió a la luz pública hasta junio de 2016, cuando un reconocido ciberdelincuente apodado Peace_of_Mind puso a la venta la base de datos completa en el mercado negro The Real Deal de la dark web por una cifra cercana a los 2.800 dólares en bitcoins.

El conjunto de datos filtrado incluía nombres completos, direcciones de correo electrónico, fechas de nacimiento y nombres de usuario. El punto más crítico fue que las contraseñas estaban almacenadas bajo el algoritmo de cifrado MD5, un sistema completamente obsoleto que permitió a los atacantes descifrar millones de claves mediante fuerza bruta de forma masiva. 

¿Es válida la evidencia digital que recoge un fiscal sin herramienta certificada?

Por Luisa Fernanda Barragán Ávila — Abogada · Magíster en Derecho Digital

Hace algunos meses acompañé un proceso penal en el que la defensa logró excluir un dictamen pericial digital que, técnicamente, era impecable. El análisis era correcto. Las conclusiones eran válidas. Pero la forma en que se recolectó la información en campo dejó una grieta que cualquier abogado con experiencia podía explotar.

El juez lo sabía. La fiscalía lo sabía. Y, tristemente, lo supieron demasiado tarde.

Ese proceso me llevó a reflexionar sobre una pregunta que debería ser obligatoria en cualquier curso de investigación criminal, pero que rara vez se hace con la profundidad que merece: ¿puede una evidencia digital ser técnicamente correcta y jurídicamente inadmisible al mismo tiempo?

La respuesta es sí. Y con más frecuencia de lo que los equipos de investigación quisieran admitir.

La cadena de custodia digital no empieza en el laboratorio

Uno de los errores más comunes que observo en la práctica —y lo digo con el respeto que merecen los investigadores que trabajan bajo presión y con recursos limitados— es creer que la cadena de custodia digital empieza cuando la evidencia llega al laboratorio forense.

No. Empieza en el momento exacto en que se toca por primera vez el dispositivo, el sistema o, en el caso de la telefonía móvil, en el momento en que se hace el primer registro de actividad en campo.

El artículo 275 del Código de Procedimiento Penal colombiano (Ley 906 de 2004) reconoce los mensajes de datos como elemento material probatorio. Pero ese reconocimiento no opera en el vacío: la evidencia electrónica tiene que haber sido recolectada, etiquetada, preservada y transportada siguiendo procedimientos que garanticen que lo que se presenta ante el juez es lo mismo, sin alteración, que lo que existía en el momento de los hechos.

Ese principio tiene nombre en el mundo del derecho anglosajón —del que bebemos mucho en el sistema acusatorio— y en Colombia lo aplicamos a través de lo que llamamos el principio de mismidad.

El principio de mismidad: el argumento que la defensa siempre intentará tumbar

El principio de mismidad de la evidencia exige que el elemento probatorio presentado al juez sea idéntico al que se recolectó en la escena. Cualquier diferencia, por mínima que sea, puede ser utilizada por la defensa para solicitar la exclusión de la prueba por violación al debido proceso probatorio.

¿Cómo se garantiza la mismidad en evidencia digital? A través de los valores hash criptográficos.

Un hash es una huella digital matemática de un archivo o conjunto de datos. El estándar más ampliamente utilizado en forensia digital es el SHA-256. Funciona así: en el momento de la recolección, el sistema genera automáticamente un código alfanumérico único para los datos capturados. Si un solo bit de esa información cambia —por error, por manipulación o por cualquier otra causa— el hash cambia completamente. Y si el hash que se presenta en el juicio no coincide con el hash que se registró en campo, la defensa tiene un argumento sólido para cuestionar la integridad de la evidencia.

Aquí está el problema práctico: si la herramienta con la que se recolectó la información no genera hash automático en el momento de la captura, la cadena de custodia tiene un hueco que ningún informe pericial posterior puede cerrar.

¿Qué dice la norma internacional?

La comunidad internacional de forensia digital no dejó esto al azar. La norma ISO/IEC 27037:2012 —que en Colombia se aplica como referente técnico en procesos de investigación criminal con componente digital— establece directrices específicas para la identificación, recolección, adquisición y preservación de evidencia digital. Su punto de partida es claro: la evidencia digital debe ser manejada de manera que se preserve su integridad, su autenticidad y su confiabilidad desde el momento de su identificación hasta su presentación ante la autoridad competente.

Complementariamente, la RFC 3227 —guía de mejores prácticas del IETF para la recolección y archivo de evidencia digital— establece el orden de volatilidad que debe guiar la recolección y enfatiza que el procedimiento debe ser documentado de forma que pueda ser auditado y reproducido.

Ninguna de estas normas es de cumplimiento obligatorio en Colombia mediante ley. Pero en el escenario del contrainterrogatorio, cuando un experto de la defensa pregunta al investigador de campo “¿bajo qué norma técnica fue recolectada esta información?”, la incapacidad de responder con precisión siembra duda. Y en el sistema acusatorio, la duda trabaja para la defensa.

El escenario de la telefonía móvil: un caso especialmente crítico

Quiero detenerme en el contexto específico de la investigación basada en telefonía celular, porque es donde he visto las inconsistencias más frecuentes y las más costosas en términos procesales.

Cuando un fiscal necesita demostrar que una persona estuvo en determinado lugar a determinada hora, uno de los caminos más utilizados es el análisis de los Registros Detallados de Llamadas (CDRs) suministrados por los operadores celulares. Pero ese análisis requiere un paso previo que muchos dan por sentado sin ejecutarlo correctamente: el inventario forense de las estaciones base (BTS) que dan cobertura en el área de los hechos.

¿Por qué es crítico ese inventario? Porque los CDRs no identifican una ubicación geográfica exacta por sí solos. Identifican la antena a la que se conectó el dispositivo. Si no existe un inventario riguroso y documentado de qué antenas estaban activas, en qué frecuencias y bajo qué tecnología (2G, 3G, 4G, 5G) en el momento de los hechos, el análisis de los CDRs pierde precisión y, peor aún, pierde credibilidad frente al juez.

Ahora bien: ¿cómo se hace ese inventario correctamente?

En primer lugar, debe hacerse en el sitio, porque las condiciones de cobertura varían según el entorno físico. No es lo mismo hacer el inventario desde una oficina con la base de datos de un operador que hacerlo en campo con dispositivos que recreen las condiciones reales de conectividad del momento de los hechos.

En segundo lugar, los datos del inventario deben registrarse con todos los parámetros técnicos identificadores: MCC, MNC, LAC/TAC, CID, NODE, banda de frecuencia, tipo de tecnología, coordenadas geográficas, operador, entre otros según la tecnología (2G, 3G, 4G y 5G). La omisión de cualquiera de estos parámetros puede ser utilizada para cuestionar la correspondencia entre las antenas inventariadas y las antenas que aparecen en los CDRs.

En tercer lugar —y aquí regresamos al punto del principio de mismidad— esa información debe quedar sellada con un hash criptográfico desde el momento de su captura, de forma que no sea posible modificarla posteriormente sin que el sistema lo detecte.

La pregunta que el juez hará y que la investigación debe poder responder

En mi experiencia acompañando procesos, hay una pregunta que aparece con una frecuencia inquietante en las audiencias preparatorias y de juicio oral cuando se discute evidencia de telefonía: “¿Cómo garantiza usted que la información que presenta hoy es exactamente la misma que fue recolectada en campo, sin modificación alguna?”

Si el investigador puede responder: “Señoría, el sistema generó un hash SHA-256 en el momento de la captura. El hash del archivo original y el hash del archivo que estoy presentando son idénticos, y así consta en el informe de campo”, la cadena de custodia digital está blindada.

Si la respuesta es: “Los datos fueron recolectados manualmente y exportados a una hoja de cálculo”, la puerta está abierta.

La diferencia entre una respuesta y otra no depende solo del investigador. Depende de la herramienta que utiliza.

Una reflexión final sobre la responsabilidad institucional

Esta no es solo una discusión técnica. Es una discusión sobre la efectividad del sistema de justicia.

Cuando una evidencia legítima es excluida por un defecto de procedimiento en la recolección, no pierde solo la fiscalía. Pierde la víctima, que ve cómo un proceso válido se cae por razones que poco tienen que ver con la verdad de los hechos. Y pierde la institución, que invirtió tiempo, recursos humanos y presupuesto en una investigación que no pudo llegar a buen término.

Las entidades de policía judicial y las fiscalías tienen la responsabilidad —y en muchos casos ya tienen la conciencia— de dotar a sus investigadores de herramientas que no solo funcionen, sino que funcionen conforme a los estándares que el proceso penal exige. Eso incluye la generación automática de hashes, la documentación estructurada de parámetros técnicos, la producción del informe de campo en formatos reconocidos por el sistema (como el FPJ-11), y la trazabilidad completa desde el momento de la captura.

No es un lujo investigativo. Es el piso mínimo de una investigación que puede sostenerse ante un juez.

La conversación sobre estándares en forensia de campo es urgente y debe darse entre quienes investigan, quienes acusan, quienes defienden y quienes juzgan.

Luisa Fernanda Barragán Ávila
Abogada · Magíster en Derecho Digital

FUENTE: CIBER-TEC

España registró 70 víctimas de ransomware durante el segundo trimestre del año

España se ha establecido como una de las naciones más afectadas por los ataques de ransomware con filtración de datos durante el segundo trimestre de este ejercicio, al registrar 68 organizaciones víctimas. Esta cifra nos sitúa en la sexta posición mundial, empatando con Francia

Los números proceden del último informe trimestral de Data Breaches Digest, que analiza la actividad de este tipo de ciberataques a nivel global. Según el documento, EE.UU. volvió a liderar claramente entre marzo y junio, con 919 casos. Muy por debajo están el resto de componentes del top 5: Alemania, con 107 incidentes, Canadá (104), Reino Unido (80) e Italia (75). 

A nivel internacional, el informe refleja que en el Q2 se contabilizaron 2.285 víctimas, el volumen más alto registrado para un segundo trimestre desde que comenzó el estudio en 2019.

Aunque la cifra supone un descenso del 6,35% respecto al récord alcanzado en el primer cuarto (2.440 víctimas), la actividad se mantiene en niveles históricamente elevados. 

Además, junio concentró más de un tercio de todos los incidentes del trimestre, confirmando que 2026 mantiene un ritmo de ataques muy superior al observado en ejercicios anteriores.

Pese a que EE.UU. es el objetivo número uno para los cibermalos, su peso relativo ha caído hasta el 40,22% del total mundial, frente al 49,1% registrado en el trimestre pasado. 

Según el informe, esta reducción responde a una redistribución de los ataques hacia Europa y Asia, con Alemania ascendiendo por primera vez al segundo puesto del ranking mundial.

Los sectores más afectados

Por sectores, la industria manufacturera volvió a ser la más castigada a escala global, al concentrar el 14,57% de todas las víctimas, seguida por construcción e ingeniería civil (10,24%) y servicios TI, software y comunicaciones (9,72%). 

En cuanto al tamaño de las empresas afectadas, los ciberdelincuentes siguieron centrando sus esfuerzos en las organizaciones pequeñas y medianas. Así, las compañías de entre 11 y 50 empleados representaron el 27,96% de las víctimas, mientras que las de 51 a 200 trabajadores supusieron otro 26,26%.

El informe también destaca una creciente fragmentación del ecosistema del ransomware. Durante el Q2 surgieron 20 nuevos grupos especializados en este tipo de ataques, aunque el modelo de Ransomware as a Service (RaaS) continuó dominando el panorama. 

Entre las bandas más activas figuraron Qilin, con 307 víctimas, seguida de The Gentlemen (265) y DragonForce (147), este último convertido en cartel el año pasado.

Un ciberdelincuente pone a la venta un supuesto acceso a paneles IoT de la DGT

Un ciberdelincuente ha publicado en un foro de compraventa de información robada un anuncio en el que asegura haber comprometido parte de los sistemas tecnológicos que utiliza la Dirección General de Tráfico (DGT) en Barcelona. Según su mensaje, ofrece al mejor postor el control de distintos equipos empleados para gestionar la circulación por 7.000 dólares.

El vendedor sostiene que dispone de privilegios de administrador sobre la plataforma desde la que se controlan estos dispositivos y que también puede facilitar el código fuente del sistema. 

Entre los elementos que supuestamente estarían afectados habría 38 equipos, entre ellos paneles electrónicos de información al conductor, cámaras de tráfico, routers y otros dispositivos conectados a la red de gestión viaria.

Estos dispositivos funcionan con uClinux y emplean protocolos habituales en la gestión de paneles de tráfico, como DGT+, DGT y NTCIP.

Además, el atacante afirma que quien adquiera esa información podría modificar los mensajes que aparecen en los paneles luminosos de las carreteras e incluso subir nuevas imágenes para mostrarlas en ellos. 

Para respaldar sus afirmaciones, el anuncio incluye varias capturas de pantalla y enlaces que, supuestamente, contienen pruebas del compromiso.

¿Coincidencia?

La publicación llega pocos días después de que varias señales electrónicas de tráfico situadas en la provincia Barcelona mostraran mensajes no autorizados tras ser manipuladas por un actor de amenazas, un incidente del que nos hemos hecho eco en este medio. 


ciberseguridad

Un ciberdelincuente pone a la venta un supuesto acceso a paneles IoT de la DGT

El actor de amenazas asegura haber comprometido 38 dispositivos y ofrece por 7.000 dólares el control de paneles de tráfico para modificar los mensajes que muestran a los conductores.

Logotipo de la Dirección General de Tráfico (DGT) -
Logotipo de la Dirección General de Tráfico (DGT)

https://ad.doubleclick.net/ddm/adi/N99002.3683312ESCUDODIGITAL/B36192212.451057360;dc_ver=106.314;sz=300×600;u_sd=1;gpp_sid=-1;nel=1;dc_adk=1441847579;ord=hubfvn;uach=WyJtYWNPUyIsIjEzLjcuNiIsIng4NiIsIiIsIjE1MC4wLjc4NzEuMTAyIixudWxsLDAsbnVsbCwiNjQiLFtbIk5vdDtBPUJyYW5kIiwiOC4wLjAuMCJdLFsiQ2hyb21pdW0iLCIxNTAuMC43ODcxLjEwMiJdLFsiR29vZ2xlIENocm9tZSIsIjE1MC4wLjc4NzEuMTAyIl1dLDBd;dc_rfl=0,https%3A%2F%2Fwww.escudodigital.com%2Fciberseguridad%2Fdgt-hackeo-paneles-luminosos-barcelona.html$0;xdt=0;crlt=42x.VX_V(6;cmpl=18;gcsr=a;stc=1;chaa=1;sttr=3;prcl=s

Lo más leído

EscudoDigital
  • Alberto Payo
  • Periodista tecnológico.
  • Publicado el 08 de julio de 2026 a las 12:30

FacebookXLinkedInWhatsAppEmail

Un ciberdelincuente ha publicado en un foro de compraventa de información robada un anuncio en el que asegura haber comprometido parte de los sistemas tecnológicos que utiliza la Dirección General de Tráfico (DGT) en Barcelona. Según su mensaje, ofrece al mejor postor el control de distintos equipos empleados para gestionar la circulación por 7.000 dólares.Seguir en Google Discover

El vendedor sostiene que dispone de privilegios de administrador sobre la plataforma desde la que se controlan estos dispositivos y que también puede facilitar el código fuente del sistema. 

Entre los elementos que supuestamente estarían afectados habría 38 equipos, entre ellos paneles electrónicos de información al conductor, cámaras de tráfico, routers y otros dispositivos conectados a la red de gestión viaria.

Estos dispositivos funcionan con uClinux y emplean protocolos habituales en la gestión de paneles de tráfico, como DGT+, DGT y NTCIP.

Además, el atacante afirma que quien adquiera esa información podría modificar los mensajes que aparecen en los paneles luminosos de las carreteras e incluso subir nuevas imágenes para mostrarlas en ellos. 

Para respaldar sus afirmaciones, el anuncio incluye varias capturas de pantalla y enlaces que, supuestamente, contienen pruebas del compromiso.

¿Coincidencia?

La publicación llega pocos días después de que varias señales electrónicas de tráfico situadas en la provincia Barcelona mostraran mensajes no autorizados tras ser manipuladas por un actor de amenazas, un incidente del que nos hemos hecho eco en este medio. 

Un actor de amenazas compromete señales de tráfico electrónicas en BarcelonaAlberto Payo

Aunque no existe ninguna evidencia que permita establecer una relación entre ambos hechos, la coincidencia temporal resulta llamativa. En ambos casos, el objetivo serían sistemas de señalización electrónica utilizados para informar a los conductores.

En el momento de escribir la noticia la DGT aún no se había pronunciado respecto a esta supuesta brecha de seguridad en sus sistemas. Desde Escudo Digital nos hemos puesto en contacto con el departamento de comunicación de Tráfico para aclarar lo ocurrido y actualizaremos la información si recibimos respuesta. 

*** Actualización 9 de julio:

Una portavoz de la DGT ha confirmado a este medio que el organismo no ha sufrido directamente ningún ciberataque y que sus sistemas no se han visto intervenidos. Según señala, en Cataluña las competencias de Tráfico las tiene transferidas el Servei Catalá de Tránsit e ignoran si ellos han sufrido un ciberataque o bien lo ha experimentado alguno de sus proveedores. 

En cuanto a los protocolos citados, explica que la denominación de ‘DGT’ tiene sentido, ya que fueron los primeros que los desarrollaron, aunque el ataque no se haya dado en su infraestructura.

Un ciberdelincuente asegura tener dos millones de registros de Gana Energía, pero la empresa lo niega

Un actor de amenazas ha anunciado en un foro de la dark web la venta de una supuesta base de datos con registros atribuidos a Gana Energía, aunque la comercializadora asegura a Escudo Digital que no ha sufrido ninguna brecha de seguridad y que la información no procede de sus sistemas.

De nuevo, una compañía energética vuelve a estar en el punto de mira de los ciberdelincuentes. Un actor de amenazas ha publicado en un foro de la dark web un anuncio en el que asegura disponer de una base de datos perteneciente a la comercializadora española Gana Energía, aunque desde esta aseguran a Escudo Digital que sus sistemas no se han visto afectados por ninguna fuga de información.

 Según asegura el cibermalo, el conjunto de información contendría más de 2 millones de registros de clientes y ya estaría disponible para su venta, para cuya negociación emplaza a los interesados a comunicarse a través de Telegram.

El actor de amenazas sostiene que los datos procederían de los sistemas de gestión de clientes y contratos de la compañía. 

Los registros incluirían detalles de identificación personal, como nombres y apellidos de los clientes, números de DNI/NIF, fechas de nacimiento, direcciones postales, teléfonos y direcciones de correo electrónico.

Asimismo, también contendrían números IBAN y otra información relacionada con los pagos, además de datos sobre contratos de suministro de electricidad y gas, facturación, gestión de cuentas y distintos parámetros asociados a los servicios contratados.

La publicación también hace referencia a información administrativa vinculada a la gestión comercial, incluyendo referencias de contratos, identificadores internos, estados de los servicios, datos de facturación, observaciones y otros campos utilizados, supuestamente, por los sistemas de la empresa para la administración de clientes.

Para demostrar que no ‘va de farol’ el pirata informático ha compartido un archivo de ejemplo con una parte de la información.

Gana Energía reveló en abril que contaba con 525.000 clientes, tras crecer casi un 68% en el último año. Así, la cifra sería muy inferior a los 2 millones de registros que afirma tener el hacker en su poder. 

Esto podría explicarse porque una base de datos interna puede contener múltiples registros por cliente (por ejemplo, varios contratos de luz y gas, históricos de facturas, direcciones, cambios de titular, registros de gestión o tablas relacionadas), además de clientes antiguos o potenciales.

La empresa fundada en 2015 con el objetivo de «ofrecer los precios más competitivos del mercado y un servicio transparente, poniendo el foco en la satisfacción y tranquilidad del cliente». Gana Energía cuenta con tarifas de luz y gas para hogares, empresas e industria, proporcionando precio fijo, discriminación horaria y precio de coste.

Desde Escudo Digital nos hemos puesto en contacto con la empresa energética para conocer más detalles del incidente y saber qué medidas ha tomado la compañía al respecto. Desde esta se muestran tranquilos y explican a este medio de comunicación que, «hemos analizado los datos que están en esa lista y podemos confirmar que no se trata de una fuga nuestra, ni de ningún ataque, ni nada que afecte a datos de clientes de Gana Energía. Muchos de los productos que ahí figuran aluden a otras grandes comercializadoras, aunque no creemos que esta base de datos ni siquiera sea de ellas. Lo más probable es que se trate de una base de datos de alguna asesoría energética que hace ventas para multitud de comercializadoras, pero no es ni de las grandes, ni nuestra”.

¿Qué herramientas de seguridad digital necesitas?

En los tiempos que vivimos, es normal encontrarnos con una herramienta de ciberseguridad recién salida al mercado que promete salvarnos de todos los males de internet. Y claro, al final terminamos con tres aplicaciones instaladas que hacen lo mismo y la sensación de que nuestros dispositivos siguen igual de expuestos que antes. La buena noticia es que solamente necesitamos estar al día para elegir bien las herramientas correctas, sin pillarnos los dedos.

5 herramientas de protección digital que sí necesitas (y por qué)

La clave está en tener una protección digital sencilla y sólida. Como a partir de septiembre de 2026, la Ley de Ciberresiliencia de la UE obliga a los fabricantes a informar sobre las vulnerabilidades activas y sobre cualquier incidente grave de seguridad en sus productos, no te vuelvas loco buscando aplicaciones complicadas. Solo debes elegir bien y con inteligencia:

  • Gestor de contraseñas: seguro que lo has oído más de una vez, pero evita reutilizar contraseñas. Es una amenaza a la seguridad de nuestros dispositivos. Mejor, usa un gestor que genere claves únicas y las guarde cifradas, sin que tú memorices nada.
  • Autenticación multifactor (MFA o 2FA): ¿alguien ha averiguado tu contraseña? Que no cunda el pánico, porque sin el segundo factor esa persona no va a poder acceder a tu cuenta. Activa la autentificación en el correo, el banco y cualquier otra plataforma.
  • VPN de confianza con antivirus de última generación: detecta virus, analiza descargas en tiempo real, bloquea webs de phishing y te avisa de estafas con antelación. Es una herramienta clave ahora mismo porque actúa antes de que la amenaza llegue a tu dispositivo. La VPN encripta tu tráfico e impide que terceros intercepten lo que haces online.
  • Actualizaciones automáticas activadas: cualquier software que se quede desactualizado es una oportunidad para el ciberdelincuente que quiere acceder a tus dispositivos. Ten las actualizaciones automáticas activadas para estar al día.

Estas cinco medidas cubren la inmensa mayoría de riesgos que enfrenta un usuario medio.

¿Qué herramientas se han quedado obsoletas a día de hoy?

Sabiendo qué herramientas necesitas sí o sí ahora, hay muchas otras que puedes empezar a desinstalar porque pueden ser contraproducentes. No siempre más es mejor.

  • Paquetes de monitorización avanzada del dark web: su trabajo es básicamente revisar si tus datos aparecen en filtraciones. ¿Es útil? En teoría, sí, pero la mayoría de planes básicos de gestores de contraseñas o VPN de pago ya incluyen alertas así.
  • Herramientas de seguridad empresarial: como los SIEM o los EDR. Tales herramientas blindan redes corporativas que usan más de diez dispositivos, pero si tu idea es proteger dispositivos de uso doméstico, evítalas. Son complejas y caras.
  • Dos antivirus a la vez: si crees que así duplicas la protección, te equivocas. De hecho, más bien pueden generar conflictos, ralentizar el sistema y dar falsos positivos.
  • Apps de «limpieza» con funciones de seguridad: muchas tienen poco rigor técnico y algunas, directamente, recopilan datos de navegación que luego venden a terceros.

Ya ves que con estas herramientas terminas con miles de suscripciones activas, más permisos concedidos y un amplio superficie de ataque potencial. Es una sobreprotección con riesgos.

Y las herramientas gratuitas, ¿son suficientes o no protegen?

Depende. Para un uso básico (sobre todo protecciones integradas de Windows Defender en PC o XProtect en Mac), algunas opciones gratuitas están bien.

Aun así, las versiones gratuitas también nos enfrentan a limitaciones importantes:

  • Cobertura parcial: muchos antivirus gratuitos solamente protegen un dispositivo. Y claro, se quedan cortos cuando usamos móvil, ordenador y tablet.
  • Sin protección web activa: las versiones gratuitas no suelen incluir filtrado de phishing o bloqueo de webs peligrosas en tiempo real. Cuidado con esto.
  • Tiempo limitado: algunos programas funcionan gratis durante 30 días, que no está nada mal, pero luego reducen sus funciones y realmente nadie te avisa.
  • Riesgos de privacidad: ¿sabías que hay apps gratis que ganan dinero recopilando y vendiendo datos de navegación? Es justo lo contrario de lo que buscas.

Por ejemplo, imagínate que usas una VPN gratuita y que resulta que tiene mala reputación. El problema no es solo que esa herramienta sea lenta, sino que puede estar registrando tu tráfico. Es decir, terminas corriendo más riesgos de los que pensabas cuando intentabas protegerte.

La formación humana es lo que marca la diferencia

Y esto nos lleva a mencionar algo que muchas veces pasamos por alto: la formación humana. Saber dónde y cómo te mueves en internet. Y es que, más allá de las herramientas, tu comportamiento online te dice si vas a correr más o menos riesgos: no hacer clic en enlaces de correos inesperados y revisar los permisos que concedes a las apps, por ejemplo, no cuesta dinero y te ahorra más de un disgusto. Esto, con unas apps bien elegidas, te protege de veras.

La firma de soluciones de seguridad vial Tradesegur, víctima de un posible hackeo

Un actor de amenazas ha puesto a la venta en un foro de la dark web aproximadamente 6 GB de código fuente presuntamente extraídos de Tradesegur, una firma tecnológica española especializada en soluciones de seguridad vial, movilidad urbana y gestión del tráfico para administraciones públicas.

Esta compañía, que forma parte del Grupo EYSA —conglomerado dedicado a la movilidad inteligente y a los servicios de infraestructura—, proporciona tecnologías clave utilizadas por ayuntamientos, autoridades de tráfico, policías locales y organismos públicos. 

Sus sistemas abarcan desde fotorradares y control de velocidad hasta el reconocimiento automático de matrículas, videovigilancia urbana, gestión de Zonas de Bajas Emisiones (ZBE) y soporte técnico para infraestructuras críticas de movilidad.

Según la publicación del ciberdelincuente, la brecha afectaría a un total de 79 repositorios de código fuente de Tradesegur. La filtración incluiría aplicaciones backend desarrolladas en C# (.NET) para la gestión de APIs y herramientas administrativas, aplicaciones web creadas con PHP (Symfony) para paneles de administración, así como servicios en Node.js, Python (FastAPI) y desarrollos frontend en Angular/Ionic dirigidos al control de sanciones y la gestión de ZBE.

Además del software administrativo, la oferta abarca componentes críticos como el firmware embebido en C utilizado en controladores semafóricos (arquitectura ARM), sistemas de asistencia a la conducción (ADAS en ESP32), módulos de gestión de baterías (MSP430) y paneles informativos. 

Asimismo, la filtración incluye también el código de la aplicación móvil ‘App Vigilante’ desarrollada en Kotlin para dispositivos Android.

¿Es el mismo cibermalo que decía tener los datos de Tráfico?

Tradesegur es proveedora adjudicataria habitual tanto de la Dirección General de Tráfico (DGT) a nivel estatal como del Servei Català de Trànsit a nivel autonómico en Cataluña. La compañía figura en las plataformas públicas de contratación pública como adjudicataria de licitaciones destinadas al suministro, calibración, instalación y mantenimiento de equipamiento técnico para la gestión del tráfico rodado, la seguridad vial y el control de carreteras.

Entre los activos tecnológicos que suministra e integra para estos organismos y para diversas policías locales y ayuntamientos destacan los cinemómetros (radares de control de velocidad), los lectores automáticos de matrículas (LPR), los sistemas de videovigilancia, las cámaras de fotorrojo y las plataformas informáticas para la gestión de sanciones y Zonas de Bajas Emisiones (ZBE).

Así, de confirmarse esto podría conectar con otra noticia publicada ayer mismo donde un cibermalo aseguraba haber comprometido parte de los sistemas IoT que usa Tráfico en la provincia de Barcelona, un incidente que la DGT señala que no se ha dado a través de su infraestructura directamente al tener cedidas las competencias en dicha autonomía. No obstante, desde Tradesegur aseguran que ambos incidentes no están conectados entre sí.

El amigo de lo ajeno sostenía que dispone de privilegios de administrador sobre la plataforma desde la que se controlan 38 dispositivos para el tráfico, como señales luminosas, y que también puede facilitar el código fuente del sistema. 

Por el momento la compañía no se ha pronunciado públicamente respecto a este incidente. Desde Escudo Digital nos hemos puesto en contacto con ella y hemos recibido el siguiente comunicado: 

«Tradesegur informa de que el pasado día 26 de junio se detectó un ataque malicioso de ciberseguridad contra determinados sistemas de la compañía.

Desde el primer momento, la compañía activó sus protocolos internos de respuesta, adoptó medidas de contención y puso en marcha una investigación técnica y forense con apoyo de especialistas externos en ciberseguridad y protección de datos. Como parte de estas medidas, se procedió a revocar y sustituir todas las credenciales técnicas que pudieran haber quedado expuestas.

La investigación realizada hasta la fecha ha determinado que este acceso no autorizado afectó a una porción antigua del código fuente de la compañía, que el atacante hizo público el día 7 de julio. Puesto que la revocación de credenciales ya se había producido con anterioridad a esa fecha, el código publicado no contiene ninguna credencial válida que permita el acceso a los sistemas de la compañía.

La información expuesta no incluye datos personales o de clientes, con lo cual descartamos que como consecuencia de este incidente se hayan producido accesos no autorizados a los mismos.

La compañía ya ha presentado la correspondiente denuncia ante las autoridades pertinentes y continuará colaborando con ellas. Tradesegur lamenta profundamente esta situación sobrevenida y reitera su compromiso con la seguridad de la información, la protección de los datos personales y la transparencia durante todo el proceso.

La compañía sigue trabajando con especialistas externos para completar la investigación y reforzar sus sistemas de seguridad. La compañía mantendrá informados a sus clientes de cualquier novedad relevante y queda a su disposición para resolver cualquier duda».

CIBER-TEC, Liderada por Franklin Herrera Suárez, Impulsa el Futuro de la Defensa con Plataformas de Drones, Anti-Drones y Ciberguerra

En un nuevo paradigma de seguridad global donde los conflictos se libran tanto en el cielo como en el dominio digital, CIBER-TEC se ha consolidado como un actor fundamental en la vanguardia de la defensa moderna. Bajo la estratégica dirección de su representante legal, Franklin Herrera Suárez, la empresa ha desplegado un arsenal tecnológico de última generación que está redefiniendo las capacidades de defensa y ofensiva cibernética.

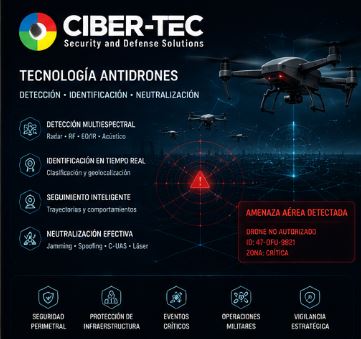
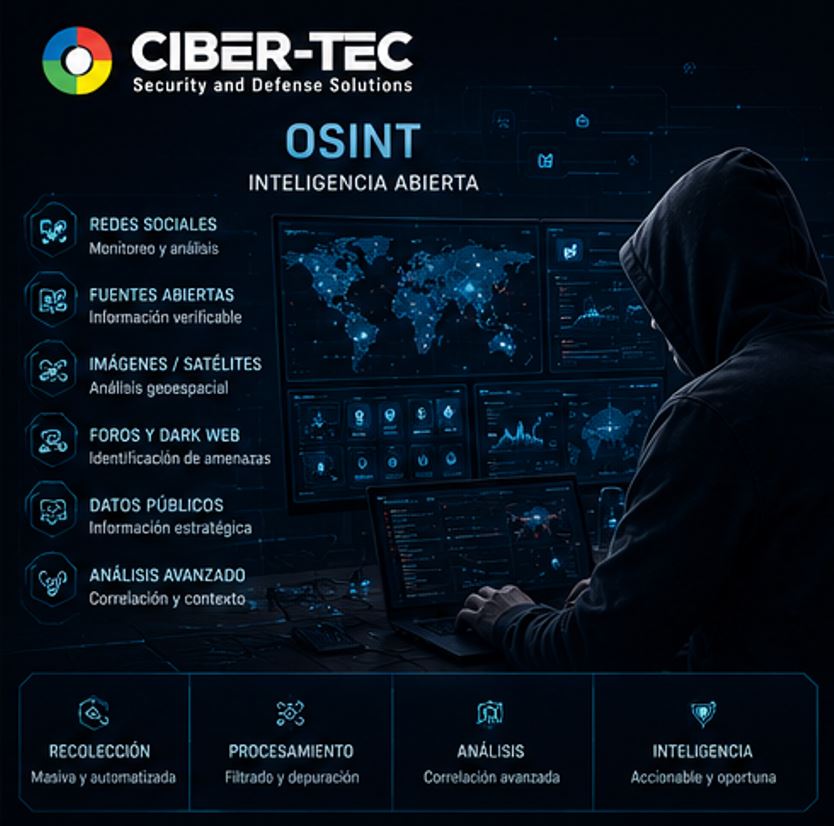
La cartera de soluciones de CIBER-TEC es un claro reflejo de esta visión de futuro. Sus plataformas de drones ofrecen vigilancia y reconocimiento táctico con una precisión sin precedentes, mientras que sus sistemas anti-drones proporcionan un escudo impenetrable contra la creciente amenaza de aeronaves no tripuladas hostiles. Complementando esta supremacy aérea, la empresa ha desarrollado sofisticadas herramientas de OSINT (Inteligencia de Fuentes Abiertas) que permiten a las fuerzas armadas y agencias de inteligencia analizar enormes volúmenes de datos para anticipar amenazas.

El corazón de la oferta de CIBER-TEC, sin embargo, reside en sus plataformas de ciberguerra. Bajo el liderazgo de Herrera Suárez, la compañía ha creado sistemas capaces de realizar operaciones cibernéticas ofensivas y defensivas a gran escala, protegiendo infraestructuras críticas y proyectando el poder nacional en el quinto dominio de la guerra.

«La seguridad del siglo XXI no se entiende sin dominar el cielo y el ciberespacio. En CIBER-TEC, hemos desarrollado un ecosistema integrado que garantiza la superioridad tecnológica de nuestros clientes en ambos frentes», declaró Herrera Suárez en un reciente foro internacional de defensa.

Con estas capacidades, CIBER-TEC no solo responde a las necesidades actuales, sino que moldea el futuro de la defensa global, posicionándose como el socio estratégico indispensable para las naciones que buscan mantenerse a la vanguardia en un mundo cada vez más complejo y digitalizado.

Ciber Tec destaca en Eurosatory 2024/2025

La empresa colombiana de ciberdefensa conquista el escenario global de la seguridad y la defensa

Bogotá D.C., 18 de abril de 2026 – Ciber Tec, empresa líder colombiana especializada en ciberseguridad, ciberdefensa, ciberinteligencia e informática forense, cerró con éxito su participación en Eurosatory 2024, el evento de referencia mundial en defensa y seguridad terrestre y aeroterrestre, celebrado oficialmente del 17 al 21 de junio de 2024 en el Paris Nord Villepinte Exhibition Centre, en París, Francia.

Bajo el liderazgo de Franklin Herrera Suarez, representante legal y expositor de la compañía, Ciber Tec llevó al corazón de Europa su experiencia en soluciones de alto impacto para la protección de infraestructuras críticas, gobiernos y empresas estratégicas. Durante los días del evento, la delegación colombiana presentó ante más de 2.000 expositores de 61 países y más de 75.000 visitantes profesionales un portafolio innovador que combina capacidades ofensivas y defensivas, inteligencia digital avanzada y herramientas de vanguardia alineadas con estándares internacionales como ISO/IEC 27001 y NIST.

“Eurosatory representa una plataforma única para conectar con los tomadores de decisiones globales y demostrar que Colombia está a la altura de los desafíos cibernéticos más complejos del siglo XXI. Nuestra presencia en este evento nos permitió generar alianzas estratégicas, mostrar nuestras capacidades en ciberdefensa en tiempo real, pentesting avanzado, monitoreo de Deep Web y soluciones de seguridad ciudadana con drones y antidrones.”
— Franklin Herrera Suarez, Representante Legal, Ciber Tec

Ciber Tec, con sede en Bogotá, ha consolidado su trayectoria como aliado estratégico de entidades públicas y privadas en Colombia y América Latina. Sus soluciones integrales —que incluyen plataformas de capacitación como SECTRA, análisis forense con informes periciales y contramedidas en dispositivos móviles— responden a las amenazas híbridas actuales, posicionando a la empresa como referente regional en un mercado cada vez más exigente.

La participación en Eurosatory 2024 no solo fortalece el posicionamiento internacional de Ciber Tec, sino que abre nuevas oportunidades de cooperación con fabricantes globales y delegaciones oficiales de más de 90 países.

“Estamos listos para exportar talento y tecnología colombiana al mundo. Este evento marca el inicio de una nueva etapa de expansión y liderazgo en ciberdefensa.”
— Franklin Herrera Suarez


Sobre Ciber Tec

Ciber Tec (CIBER-TEC S.A.S.) es una compañía colombiana experta en ciberseguridad e inteligencia digital. Con más de una década de experiencia, protege, anticipa e investiga amenazas en entornos críticos, ofreciendo servicios de ciberinteligencia, ciberdefensa, pentesting, informática forense y seguridad avanzada para el sector público y privado.

Su misión es fortalecer la resiliencia cibernética de las organizaciones mediante soluciones adaptadas a contextos reales y respaldadas por alianzas estratégicas con líderes tecnológicos mundiales.


Contacto de Prensa

Franklin Herrera Suarez
Representante Legal
CIBER-TEC S.A.S.
Bogotá, Colombia