INC Ransomware emerge como una importante amenaza RaaS en 2026 con más de 830 víctimas desde 2023 – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han trazado la evolución de INC desde una incipiente operación de ransomware como servicio (RaaS) hasta uno de los grupos de ciberdelincuencia más prolíficos en 2026, afirmando nada menos que 830 víctimas desde agosto de 2023.

«La interrupción de LockBit y el cierre de BlackCat crearon oportunidades para que INC se expandiera a medida que los afiliados migraban a operaciones alternativas de ransomware», dijo el investigador de Acronis, Darrel Virtusio. dicho. «Las organizaciones estadounidenses representan más del 65% de las víctimas incluidas en la lista, y los servicios legales, la manufactura, la construcción, la tecnología y la atención médica se encuentran entre los sectores más atacados».

Los cifradores de Windows y Linux/ESXi de INC también se han reescrito en Rust para facilitar el desarrollo multiplataforma y resistir mejor los esfuerzos de ingeniería inversa. Los ataques que implementan el ransomware se caracterizan por el uso de un volcador de credenciales actualizado capaz de apuntar a implementaciones de respaldo de Veeam más nuevas que utilizan el cifrado de credenciales DPAPI salado.

Ciberseguridad

Es más, la venta de las variantes de Windows y Linux de INC en el mundo del cibercrimen en mayo de 2024 ha llevado a la aparición de familias de ransomware relacionadas, como Lynx y Sinobi, con una «superposición de código significativa», incluso cuando la marca ha seguido evolucionando.

«Los afiliados de ransomware INC utilizan una amplia gama de herramientas y técnicas para atacar a las víctimas», dijo Acronis. «En sus últimas campañas, continúan apuntando a dispositivos perimetrales sin parches para el acceso inicial, descargan credenciales de los servidores de respaldo de Veeam y utilizan una combinación de LOLBins y herramientas RMM comerciales para moverse a través de las redes de las víctimas».

La cadena de ataque general adoptada por el equipo de doble extorsión es la siguiente:

  • Obtenga acceso inicial a través de una amplia gama de métodos, incluido el phishing, las credenciales de cuenta compradas a IAB y la explotación de vulnerabilidades en aplicaciones públicas como Citrix Netscaler (CVE-2023-3519 y CVE-2025-5777), Fortinet EMS (CVE-2023-48788) y Ayuda simple (CVE-2024-57727).
  • Extraiga credenciales confidenciales del entorno comprometido.
  • Utilice binarios que viven fuera de la tierra (LOLBins), como el protocolo de escritorio remoto (RDP) y PsExec, para el movimiento lateral.
  • Emplee la técnica de traer su propia unidad vulnerable (BYOVD) utilizando filwfp.sys, filnk.sys, fildds.sys para dañar las defensas del sistema.
  • Elimine Cobalt Strike, AnyDesk, ScreenConnect y TeamViewer para comando y control.
  • Extraiga datos de interés utilizando Rclone después de almacenarlos como archivos protegidos con contraseña.
  • Ejecute el cifrador y acelere el proceso utilizando técnicas como subprocesos múltiples y cifrado parcial. La carga útil presenta una interfaz de línea de comandos que le brinda al operador más control durante las implementaciones prácticas. Cuando se ejecuta con el argumento «–esxi», intenta apagar las máquinas virtuales.
Ciberseguridad

Los hallazgos muestran que los grupos de ransomware pueden tener éxito y crecer siguiendo técnicas ampliamente conocidas sin tener que depender de técnicas avanzadas o herramientas personalizadas, lo que produce efectivamente un flujo constante de víctimas que abarca diversas geografías y sectores. Datos recopilados por ZeroFox muestra que INC ransomware surgió como el cuarto grupo de ransomware más destacado en el primer trimestre de 2026 después de Qilin (338), Akira (197) y The Gentlemen (192), representando más de 120 incidentes durante el período.

«INC continúa fortaleciendo su operación de ransomware a través de reescrituras de carga útil basadas en Rust y mejora continua del kit de herramientas, mientras se dirige cuidadosamente a industrias como la atención médica, los servicios legales, los servicios profesionales, la fabricación y la construcción donde el tiempo de inactividad operativa crea una fuerte presión financiera para pagar», dijo Acronis.

«Esta amenaza se amplifica aún más porque estos sectores dependen en gran medida de operaciones y cadenas de suministro ininterrumpidas, lo que aumenta el riesgo de exposición colateral en las redes de proveedores y socios intermedios cuando se producen violaciones».

Microsoft detalla la campaña de malware Windows Clipper utilizando el gusano USB LNK y C2 basado en Tor – CYBERDEFENSA.MX

Microsoft ha revelado detalles de una campaña de eliminación de criptomonedas basada en Windows que se ha dirigido a los usuarios desde febrero de 2026.

«El clipper de esta campaña se basa en Windows Script Host y en la lógica impulsada por ActiveX para lanzar un proxy Tor incluido y sondear un servicio oculto C2. [command-and-control] servidor», el equipo de investigación de seguridad de Microsoft Defender dicho en un análisis publicado el martes. «Lleva a cabo robo de portapapeles de alta frecuencia, exfiltración de capturas de pantalla y sustitución de direcciones de billetera».

«La ejecución de este clipper es notable porque no depende de un instalador tradicional o de una infraestructura C2 basada en IP expuesta. En cambio, implementa un cliente Tor portátil, enruta el tráfico a través de un proxy SOCKS5 local y combina el robo de datos con la ejecución remota de código, convirtiendo a un ladrón con motivación financiera en una puerta trasera liviana».

Ciberseguridad

El malware Clipper se refiere a un tipo de software malicioso que monitorea silenciosamente el portapapeles de un usuario e intercepta datos confidenciales pegados en el búfer de corto plazo. Se dirige principalmente a las transacciones de criptomonedas sustituyendo cadenas de direcciones de billetera que coinciden con patrones de direcciones de blockchain conocidos para redirigirlas a direcciones bajo su control.

Los ataques implican la distribución de un archivo malicioso de acceso directo de Windows (LNK) a través de dispositivos de almacenamiento USB, cuya apertura activa un componente de gusano que verifica si la máquina ya está infectada y solo procede a buscar la carga útil de un servidor remoto si no está presente. Un segundo módulo implementado es el clipper que recolecta y extrae información de la billetera de criptomonedas.

La carga útil LNK escanea el dispositivo USB en busca de tipos de documentos comunes como DOC, XLSX y PDF y, si los encuentra, los oculta y crea nuevos archivos LNK con los mismos nombres de archivo y que contienen argumentos que se alinean con el componente del gusano. Por lo tanto, cuando un usuario desprevenido inicia el acceso directo pensando que está abriendo un documento inofensivo, se desencadena la ejecución del malware.

El componente del gusano, además de garantizar la propagación a otras unidades USB no comprometidas, implementa tareas programadas como una forma de persistencia tanto para el componente del gusano como para el componente ladrón. El cortapelos, por su parte, utiliza WScript y ActiveXObject para interactuar con el sistema operativo y sale si el Administrador de tareas se encuentra entre la lista de procesos en ejecución activa para evadir la detección.

En la etapa final, el malware lanza un binario Tor renombrado en una ventana oculta, genera un identificador de víctima único y lo registra en el servidor externo. Una vez que se completa este paso, el malware entra en un bucle continuo, sondeando periódicamente el servidor C2 en busca de instrucciones y al mismo tiempo monitorea el portapapeles cada 500 milisegundos para extraer frases iniciales y claves privadas.

Ciberseguridad

«También secuestra direcciones de criptomonedas reemplazando valores de billetera copiados con alternativas controladas por atacantes y carga capturas de pantalla a través de Tor», dijo Microsoft. «Si el C2 devuelve una respuesta EVAL, el malware ejecuta el código proporcionado por el atacante en tiempo de ejecución».

El gigante tecnológico ha recomendado que los defensores den prioridad a las detecciones de comportamiento sobre las firmas estáticas, buscando específicamente la captura de pantalla basada en PowerShell y el uso de WScript, CScript o motores de script relacionados para iniciar curl, cmd.exe, PowerShell o ejecutables inesperados.

Otras mitigaciones incluyen deshabilitar la ejecución automática/reproducción automática para todos los medios extraíbles, bloquear la ejecución de LNK desde unidades extraíbles a través de objetos de política de grupo (GPO), restringir el uso innecesario de wscript.exe o cscript.exe y revisar los comportamientos relacionados con el portapapeles y las capturas de pantalla en dispositivos que manejan flujos de trabajo financieros confidenciales.

Los piratas informáticos de DragonForce abusan de los relés de Microsoft Teams para ocultar la puerta trasera. Gire el tráfico C2

Se ha observado que los actores de amenazas asociados con el ransomware DragonForce utilizan un troyano de acceso remoto (RAT) personalizado basado en Go llamado Puerta trasera.Girar para ocultar el tráfico de comando y control (C2) dentro de la infraestructura de retransmisión de Microsoft Teams.

Según las conclusiones de Symantec, propiedad de Broadcom, y Carbon Black, la puerta trasera se utilizó contra una importante empresa de servicios estadounidense. El nombre de la empresa no fue revelado.

«Backdoor.Turn obtiene un token de visitante anónimo de Teams de los servicios de identidad respaldados por Skype de Microsoft, utiliza un relé TURN legítimo de Microsoft para configurar la conexión y luego ejecuta una sesión QUIC en el servidor de comando y control (C2) real del atacante», explicó Threat Hunter Team. dicho en un informe compartido con The Hacker News.

«Para los defensores de la red, el único tráfico que podían ver eran las conexiones salientes a servidores legítimos de Microsoft Teams. Los atacantes estuvieron en la red de la víctima entre uno y dos meses».

El desarrollo marca el primer caso documentado públicamente de actores de amenazas que abusan del Traversal Usando Relays alrededor de NAT (DOBLAR) infraestructura de retransmisión.

Ciberseguridad

Se sospecha que el actor de amenazas obtuvo acceso inicial explotando una vulnerabilidad en un servidor SQL o MS-SQL, aunque se desconoce la naturaleza exacta de la falla. También es posible que el acceso se haya adquirido a través de un intermediario de acceso inicial (IAB).

La actividad maliciosa inicial en la red de la víctima comenzó en diciembre de 2025, cuando los atacantes ejecutaron un comando de PowerShell para colocar un archivo ZIP con el pretexto de una revisión de soporte técnico. El archivo ZIP responsable de lanzar un ataque de carga lateral de DLL, que luego ejecuta una DLL no autorizada para realizar reconocimiento, configurar la persistencia y silenciar el software de seguridad mediante un controlador de Huawei («HWAuidoOs2Ec.sys»).

Esto se logra mediante una técnica de ataque llamada técnica de traer su propio controlador vulnerable (BYOVD). El controlador se ha utilizado en una campaña de publicidad maliciosa a gran escala dirigida a personas residentes en EE. UU. que buscan documentos relacionados con impuestos, aunque se dice que esto tuvo lugar después del incidente del ransomware.

Algunos de los otros controladores utilizados para este propósito se enumeran a continuación:

Lo notable del ataque es la ejecución de Backdoor.Turn inyectándolo en el proceso legítimo «DbgView64.exe» después de que se haya implementado el ransomware DragonForce. Esto sugiere un intento de mantener el acceso continuo al host comprometido para ataques posteriores o revenderlo con fines de lucro.

El mecanismo subyacente basado en TURN de Backdoor.Turn se basa en una técnica de comunicación C2 sigilosa llamada Ghost Calls que fue documentada por Praetorian en agosto de 2024. La puerta trasera admite una amplia gama de capacidades, incluida la ejecución de comandos, la creación de procesos, el escaneo de redes, la búsqueda de LDAP y Active Directory, el movimiento lateral basado en credenciales y el robo de credenciales del navegador.

Ciberseguridad

«La puerta trasera solicita un token de visitante del backend de Microsoft Teams/Skype, usa ese token para interactuar con la infraestructura asociada a Teams (retransmisión TURN) y luego establece la conectividad saliente», explicaron Symantec y Carbon Black.

«Obtiene un token de autenticación de visitante (anónimo) de Teams respaldado por los servicios de identidad de Skype. Luego utiliza un servidor legítimo de Microsoft como servidor de retransmisión TURN durante la configuración de la conexión. Después de la configuración asistida por retransmisión, el malware establece una sesión QUIC directa al servidor C&C, lo cual es malicioso».

Los hallazgos pintan una imagen de un grupo de hackers que se apoya en sofisticados métodos cibernéticos para llevar a cabo ataques dirigidos de alto impacto, mientras deja a las víctimas en la ignorancia sobre la filtración encubierta de datos. Esto es particularmente significativo ya que Hackledorb, el actor de amenazas detrás de DragonForce, ha pasado de un modelo convencional de ransomware como servicio (RaaS) a una estructura de cartel formalizada y altamente organizada.

«El cronograma operativo revela un patrón de desarrollo continuo de capacidades, con la adopción de técnicas altamente avanzadas convirtiéndose en un sello distintivo de su actividad posterior a 2025», dijo la compañía. «La implementación de Backdoor.Turn, combinada con su evasión BYOVD multivectorial, los marca como uno de los grupos de ransomware más capaces y persistentes que operan en la actualidad».

Cómo encontrar riesgos de acceso ocultos dentro de su red – CYBERDEFENSA.MX

Si un agente autónomo de IA interactúa hoy con la propiedad intelectual principal de su empresa, ¿puede su equipo de seguridad nombrar instantáneamente a la persona que lo autorizó?

Para la mayoría de las empresas, la respuesta es sencilla. No.

La prisa por adoptar herramientas internas de IA ha dejado un enorme rastro de deuda administrativa: agentes huérfanos (Las herramientas de IA dejan de funcionar después de que su creador deja la empresa) y privilegios permanentes (IA que conserva un acceso permanente y sin restricciones que ya no necesita).

Cuando un empleado se marcha, las herramientas automatizadas que creó permanecen activas y, a menudo, mantienen el acceso no supervisado a bases de datos confidenciales y al código fuente mucho después de que se revocan las credenciales del ser humano.

Para ayudar a los equipos de seguridad a superar esta línea de responsabilidad, Las noticias de los piratas informáticos organiza una sesión informativa técnica. Asegure su lugar hoy para el seminario web en vivo: Agentes huérfanos y privilegios permanentes: los riesgos de acceso ocultos de la IA interna.

Por qué las herramientas de seguridad existentes pierden la señal

Las herramientas de acceso tradicionales tratan la IA como software estándar. Pero la IA no permanece estática; continuamente extrae, cambia e interactúa con datos por sí solo.

Un filtro de seguridad estándar detecta que una herramienta de inteligencia artificial extrae un repositorio completo y asume que la aplicación simplemente está haciendo su trabajo. No puede ver que el empleado que originalmente puso en marcha esa herramienta dejó la empresa la semana pasada. El sistema no puede juzgar si la acción es maliciosa porque no sabe de quién es la identidad que está tomando prestada el agente.

Intentar proteger una herramienta de IA por sí solo no funciona. Encontrar estos scripts ocultos es sólo la mitad del problema; aún tienes que asignarlos a un propietario vivo. Regístrese ahora para ver las tuberías necesarias para unificar las identidades humanas, de máquinas y de IA bajo un solo plano de control.

Qué cubre la sesión

Esta inmersión técnica profunda omite las exageraciones del marketing de IA para centrarse en la arquitectura práctica:

  • La brecha de identidad: Por qué falla proteger una herramienta de IA de forma aislada si no se sabe con qué credenciales se está ejecutando.
  • Encontrar la IA de las sombras: Un tutorial paso a paso para localizar herramientas no documentadas activas en su red en este momento.
  • Realidad del despliegue: Cómo obtener visibilidad inmediata del uso de la IA empresarial sin agregar cuellos de botella a la infraestructura de red.

Es posible que el desarrollador que creó la automatización se haya ido hace meses, pero el token de acceso no. Únase a SailPoint y Las noticias de los piratas informáticos para aprender cómo revocar el acceso antes de que un atacante lo use por usted.

📅 Guarde su lugar hoy: Regístrese para el seminario web aquí.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Los scripts en su página de pago son ahora un problema de PCI DSS – CYBERDEFENSA.MX

Un evaluador independiente de PCI probó Reflectiz según las nuevas reglas PCI DSS. Aquí está el veredicto: Vea la evaluación QSA completa aquí →

Cuando un cliente ingresa su número de tarjeta en su proceso de pago, su navegador ejecuta mucho más que su código. Etiquetas de análisis, un administrador de etiquetas, un widget de soporte, un iframe de pago: un proceso de pago moderno carga docenas de scripts de terceros y cualquiera de ellos puede convertirse en un skimmer.

Así funciona Magecart. Sansec ha contado más de 100.000 sitios afectados por el robo de información web y los ataques a la cadena de suministro. El Incumplimiento de British Airways en 2018 Solo expuso 380.000 transacciones y una multa que comenzó en £183 millones.

La parte peligrosa: el código malicioso suele llegar a través de un script que ya has aprobado. Los atacantes comprometen a un proveedor externo y la carga útil se aloja en un script que usted ha ejecutado durante meses. Nada parece nuevo. Lo que cambió es el comportamiento del script, no su presencia en la página.

PCI DSS v4.0.1 cierra esa brecha con dos requisitos, ahora plenamente vigentes. 6.4.3 dice inventariar cada script de página de pago, autorizarlo y demostrar su integridad. 11.6.1 dice detectar la manipulación del contenido de la página y los encabezados HTTP a medida que el navegador los recibe. Hecho a mano, a través de cientos de guiones que cambian constantemente, esto no escala. Los datos de Reflectiz muestran que aproximadamente el 30% de los guiones de las páginas de pago cambian en cualquier período de dos semanas.

Lo que encontró el QSA

Integrity360 Europe, un asesor de seguridad calificado de PCI y miembro de la mesa redonda de asesores ejecutivos globales de PCI SSC, revisó la plataforma Reflectiz PCI DSS con respecto a ambos requisitos y descubrió que puede respaldar eficazmente el cumplimiento. Destacaron tres cosas:

  • Observa el comportamiento, no solo los hash de los archivos. Una verificación de hash omite un intercambio silencioso del lado del proveedor. Reflectiz capta el guión en el momento en que comienza a buscar datos de la tarjeta.
  • Se implementa sin agentes. Sin cambios de código, sin fragmentos, dura días y sigue funcionando a través de refactorizaciones y migraciones de CMS.
  • Produce evidencia lista para QSA con un solo clic. Registro de auditoría completo por página, listo para su evaluación.

El SAQ una captura

Desde enero de 2025, los comerciantes pueden eliminar 6.4.3 y 11.6.1 del SAQ A solo si confirman que su sitio no es susceptible a ataques de script. ¿Redireccionamiento completo a tu procesador? Probablemente estés bien. ¿Incrustar un iframe de pago? Un script en la página principal aún puede secuestrar el pago antes de que los datos lleguen al marco seguro, y usted debe demostrar que no puede hacerlo. La pregunta frecuente número 1588 de PCI SSC apunta directamente a estos mismos controles.

Obtenga la evaluación completa

El documento técnico completo de Integrity360 Europe desglosa ambos requisitos línea por línea, el flujo de trabajo de monitoreo y exactamente lo que SAQ A exige ahora a los comerciantes de iframe.

Descargue el documento técnico →

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Microsoft confirma RoguePlanet Defender Zero-Day y dice que el parche está en desarrollo – CYBERDEFENSA.MX

Microsoft ha revelado formalmente que está trabajando para lanzar un parche para abordar un Defender de día cero con nombre en código RoguePlanet.

A la vulnerabilidad ahora se le ha asignado el identificador CVE. CVE-2026-50656 (Puntuación CVSS: 7,8), y el gigante tecnológico lo describe como una falla de escalada de privilegios.

«Microsoft es consciente de una elevación de privilegios en el motor de protección contra malware de Microsoft en Microsoft Defender, denominado públicamente ‘RoguePlanet’», dijo la compañía. «Estamos trabajando para proporcionar una actualización de seguridad de alta calidad que aborde esta vulnerabilidad».

El desarrollo se produce casi una semana después de que un investigador de seguridad llamado Chaotic Eclipse (también conocido como Nightmare-Eclipse) publicara RoguePlanet, calificando el exploit como un caso de condición de carrera que otorga a los atacantes un shell con privilegios a nivel de SISTEMA.

Ciberseguridad

«El exploit es una condición de carrera, por lo que es una cuestión de éxito o fracaso», señaló el investigador. «He logrado obtener una tasa de éxito del 100 % en algunas máquinas, mientras que en otras tenía dificultades para funcionar».

En una actualización compartida el martes, el investigador agregado: «Olvidé agregar una cosa, sorprendentemente, el PoC para RoguePlanet funciona independientemente de si la protección en tiempo real está activada o no, lo cual es gracioso. Creo que incluso funciona en el caso del modo pasivo, pero no estoy realmente seguro, no lo he probado».

Microsoft le dijo a The Hacker News la semana pasada que está al tanto de la vulnerabilidad reportada y que está «investigando activamente la validez y potencial aplicabilidad de estas afirmaciones».

RoguePlanet es la cuarta vulnerabilidad de Defender revelada por Chaotic Eclipse después de BlueHammer (CVE-2026-33825), UnDefend (CVE-2026-45498) y RedSun (CVE-2026-41091), todas las cuales desde entonces han sido parcheadas por Microsoft.

La campaña Crypto Clipper abusa de reseñas falsas, narradores de inteligencia artificial y comentarios de VirusTotal – CYBERDEFENSA.MX

Se ha observado que un actor de amenazas desconocido aprovecha publicaciones pagadas o promocionadas en sitios web de noticias legítimos para generar expectación sobre su warez, según nuevos hallazgos de Check Point Research.

El actor de amenazas también tiene a su disposición una página de phishing de WordPress dedicada que actúa como centro central, junto con proyectos de GitHub y SourceForge promovidos por cuentas falsas, un canal de YouTube y un grupo de cuentas que participan en actividades coordinadas en VirusTotal con la intención de clasificar erróneamente archivos maliciosos como seguros.

«Para impulsar una ‘herramienta’ maliciosa, un único actor de amenazas tomó prestado el mismo manual que las marcas legítimas usan para generar expectación: recuentos inflados de descargas, reseñas coordinadas de cinco estrellas, videos tutoriales estilo influencer y promoción en plataformas en las que la gente confía instintivamente», Check Point dicho en un informe compartido con The Hacker News. «El resultado es una economía de reputación falsa que abarca todas las plataformas que una víctima curiosa podría consultar antes de hacer clic en ‘descargar’».

El objetivo final de la campaña es impulsar un secuestrador de portapapeles de criptomonedas oculto en los robots de francotirador Solana y Pump.fun y en los predictores de fallos de juegos, lo que sugiere que los objetivos son los poseedores de activos de criptomonedas y los jugadores en línea que buscan atajos y ganancias rápidas.

Ciberseguridad

El cortapelos basado en Rust apunta a sistemas Windows y macOS, y monitorea continuamente el portapapeles en busca de contenido que coincida con un patrón de dirección de billetera de criptomonedas. Cuando se encuentra una coincidencia, el malware sustituye la dirección de la billetera por una dirección controlada por el atacante extraída de una lista codificada, enrutando efectivamente los activos digitales hacia ellos.

Lo destacable de la actividad es la uso de Ghost Networks para envenenar sistemas basados ​​en la reputación como VirusTotal, con el objetivo de reducir las sospechas y aumentar la confianza de las víctimas en los archivos maliciosos a través de una combinación de votos a favor y comentarios altamente positivos.

Este comportamiento también se extiende a GitHub, donde el actor de amenazas opera al menos seis cuentas de GitHub para realizar promoción cruzada y distribuir su malware. Estas señales potenciadas sintéticamente están diseñadas para adormecer a los usuarios con una falsa sensación de seguridad y confianza. Uno de esos repositorios tiene 146 estrellas y 62 bifurcaciones.

«En SourceForge, el contador de descargas alcanzó 44.485, con 37.460 sospechosos supuestamente originados en dispositivos Android, a pesar de que el desarrollador sólo ofrece versiones para Windows y macOS», explicó Check Point. «Una explicación plausible es el uso de una granja de Android para inflar artificialmente el recuento de descargas en SourceForge».

Además, las soluciones de software se promocionan a través de un canal de YouTube dedicado con más de 91.000 suscriptores. El canal se creó en julio de 2020 y los operadores afirmaron que es «estrictamente sólo para fines educativos». Los vídeos de estilo tutorial cuentan con narradores generados por IA y comentarios positivos para reforzar la ilusión de popularidad y confiabilidad.

Ciberseguridad

Quizás el aspecto más inusual de la campaña es el uso por parte del actor de amenazas de un servicio de distribución de comunicados de prensa como Cable de prensa EIN para comercializar las supuestas capacidades de su herramienta. Desde entonces, el comunicado de prensa ha sido sindicado al otro lado de fuerzas armadas pareja sitios web de noticiasprincipalmente la red USA TODAY.

«Manipular el sentimiento y la reputación en plataformas colaborativas marca un cambio significativo en la forma en que los atacantes generan confianza», afirmó Check Point. «El mismo manual de reputación falsa y promoción agresiva entre plataformas puede distribuir fácilmente ladrones de información o ransomware a objetivos de mayor valor con el tiempo».

Un hacker junior utilizó Tailscale y OpenSSH para mantener el acceso después de que su C2 se desconectara – CYBERDEFENSA.MX

Un atacante de habla francesa irrumpió en una pequeña empresa automotriz francesa, instaló un registrador de teclas y robó credenciales bancarias y de correo electrónico.

Cosas ordinarias, hasta que uno se mueve cerca del final.

Antes de que su servidor de comando y control se apagara, instaló OpenSSH y Tailscale en la máquina de una víctima, construyendo un camino de regreso que no pasaba por el C2 en absoluto. Cuando el servidor Havoc se desconectó al día siguiente, su acceso no. Dieciocho días después, el C2 regresó, sus agentes se reconectaron por su cuenta y él siguió adelante.

Cato Networks capturó toda la operación comando por comando, 339 de ellos durante 33 días, después de que el operador dejara sus claves SSH y un manual paso a paso en un depósito de almacenamiento abierto. El artículo, publicado el martes por el investigador de Cato CTRL, Vitaly Simonovich, es una visión poco común de una intrusión desde el teclado del operador en lugar de los restos forenses.

La lección de los investigadores es contundente: desconectar un servidor C2 no es una solución si el atacante ya ha construido una puerta separada.

El actor, alias «Poisson», no es un APT. Investigadores describir un operador junior en lo que parece un horario escolar, activo después de las 3 p. m. CET con un largo intervalo al mediodía, todo funcionando con un kit de nivel gratuito: DuckDNS, Backblaze B2 y un VPS IONOS económico en Berlín. Su oficio era escaso.

Ciberseguridad

Filtró su directorio de inicio cinco veces, nombró sus depósitos de almacenamiento con el nombre de su propio identificador y dejó un archivo de prueba de sus propias pulsaciones de teclas escritas una y otra vez dentro del paquete del registrador de teclas. Fracasó en aproximadamente la mitad de lo que intentó. De todos modos comprometió cuatro máquinas.

la cadena

El malware se ejecutó casi por completo en la memoria. Un stager de VBScript con un retraso de evasión de espacio aislado descifró un cargador de PowerShell, que desactivó un cargador de .NET que se ejecutaba. Agente demoníaco de Havoc sin dejar caer el implante al disco. Para la elevación, utilizó Start-Process -Verb RunAs, que no es un bypass silencioso de UAC. Aparece el mensaje de consentimiento de Windows y espera a que alguien haga clic en Sí. Con una víctima, fueron necesarios una docena de intentos a lo largo de dos días.

Después de eso vino la definición: una tarea programada que se ejecuta en cada inicio de sesión con los privilegios más altos, código shell inyectado en Explorer.exe y un RustDesk personalizado como canal de respaldo. El capturador de credenciales era un registrador de teclas Python de 70 líneas que escribía las pulsaciones de teclas en un archivo local, sin baliza ni servidor exfil. Poisson simplemente inició sesión, tomó el archivo con la mano y ejecutó powercfg para evitar que las máquinas entraran en modo de suspensión, de modo que la recolección nunca se detuviera.

El movimiento que importa

El 7 de abril, en una sesión nocturna de cinco horas, instaló OpenSSH Server y Tailscale, unió la máquina de la víctima a su red privada de Tailscale y configuró SSH basado en claves y un túnel inverso. Ahora podía llegar a la máquina a través de la malla cifrada de Tailscale sin C2 ni puertos expuestos.

Al día siguiente, la infraestructura de Havoc quedó fuera de línea. Cato no dice por qué, y poco importa: la ruta Tailscale se encontraba en una red separada, por lo que el acceso estaba vivo.

Cuando el C2 regresó el 26 de abril, los agentes se volvieron a conectar automáticamente, sin necesidad de volver a comprometerse. Durante los últimos cinco días, ejecutó 145 comandos más, sondeó almacenes de tarjetas inteligentes y certificados (una señal de que estaba observando inicios de sesión basados ​​en certificados), ejecutó dos ejecutables inexplicables de un archivo llamado Thales.zip durante aproximadamente 32 minutos en total, luego eliminó 17 archivos y se quedó en silencio el 1 de mayo.

Lo que quería era estrecho. Sin Mimikatz, sin movimientos laterales, sin ransomware y sin señales de que tomó los documentos que buscó, desde registros fiscales hasta seguros. Justo lo que la gente escribe: inicios de sesión bancarios, contraseñas de correo electrónico, portales gubernamentales. Para el propietario de una pequeña empresa, esa es una exposición financiera directa.

Ninguna de las herramientas es nueva, que es el punto. El APT31 de China utilizó Tailscale hasta 2024 y 2025 para salir silenciosamente de las empresas de TI rusas, Scattered Spider se ha apoyado en herramientas legítimas de acceso remoto como Ngrok y Fleetdeck, y RustDesk, el canal de respaldo de Poisson, aparece en las recientes intrusiones de ransomware Akira.

Ciberseguridad

Los archivos binarios están firmados y son legítimos, por lo que la detección que se detiene en los archivos incorrectos, no en el mal comportamiento, los pasa por alto. Lo que Poisson añade es una prueba a nivel de comando de que el truco sobrevive a un derribo, ejecutado por alguien que claramente todavía está aprendiendo.

que mirar

La lista de caza de Catón es concreta:

  • Alerta cuando OpenSSH Server se instala en una estación de trabajo Windows, lo cual rara vez es legítimo.
  • Esté atento a tailscale.exe en máquinas que no tienen motivos para ejecutar una VPN.
  • Busque túneles inversos ssh -R que se dirijan a hosts externos.
  • Compruebe si wscript.exe ejecuta archivos .vbs fuera de las carpetas provisionales del usuario.
  • Marque las tareas programadas configuradas con los privilegios más altos que inician intérpretes de scripts.
  • Esté atento a los cambios en el tiempo de espera de powercfg que mantienen activas a las máquinas.
  • Bloquear DuckDNS.

La más importante: cuando encuentre un C2, asuma que no es la única forma de entrar y busque la capa de persistencia silenciosa detrás de él.

Qué había en Thales.zip y qué hicieron esos dos programas en sus 32 minutos en la máquina es la pregunta que Cato deja abierta. La respuesta que importa más: el C2 nunca fue la intrusión, solo una vía de acceso. Elimínelo y deje OpenSSH, Tailscale, la tarea programada y el registrador de pulsaciones en ejecución, y el atacante aún tendrá una manera de regresar.

Esa es la parte que sigue faltando en la remediación.

La validación de la exposición adversa convierte la visibilidad de la seguridad en una priorización segura – CYBERDEFENSA.MX

Para los equipos de seguridad, los hallazgos nunca cesan, pero la confianza en saber cuáles son importantes es cada vez más difícil de mantener.

El problema ya no es la visibilidad. Es validación. Los equipos de seguridad deben decidir qué hallazgos justifican la acción mientras operan bajo presión constante e información incompleta. Cada vez más, el desafío no es descubrir riesgos potenciales. Se trata de determinar qué riesgos merecen atención primero.

La visibilidad nos trajo aquí. La validación nos hace avanzar.

La industria de la seguridad ha pasado la mayor parte de una década mejorando la visibilidad. Los escáneres de vulnerabilidades, las herramientas de postura de seguridad en la nube, la detección de endpoints, las plataformas de superficie de ataque, el análisis de código y las fuentes de inteligencia de amenazas contribuyen a una comprensión más completa de la superficie de ataque. La inversión ha sido enorme y en gran medida ha funcionado. Las empresas modernas pueden ver sus entornos de maneras que habrían parecido extraordinarias hace diez años.

Sin embargo, una mayor visibilidad no se ha traducido automáticamente en mejores resultados. El Informe de investigaciones de violaciones de datos de Verizon de 2025 destaca una realidad persistente: la explotación de vulnerabilidades es un vector de acceso inicial líder, mientras que los plazos de remediación a menudo se miden en días, semanas o incluso años. Las organizaciones están descubriendo más, pero también se les pide que evalúen y prioricen más.

Si los hallazgos se originan en herramientas automatizadas, monitoreo de la superficie de ataque o servicios de pruebas de penetraciónlos equipos de seguridad todavía enfrentan la misma pregunta: ¿Qué riesgos merecen atención primero? Esa evolución ha creado un nuevo desafío. El éxito depende cada vez más de la rapidez con la que los equipos puedan determinar qué hallazgos representan un riesgo significativo.

De la detección a la decisión

Cada nuevo hallazgo compite con cada hallazgo existente por un conjunto finito de atención, recursos y capacidad de remediación. En muchos casos, los equipos de seguridad tienen más visibilidad que nunca. El desafío es comprender qué hallazgos representan un riesgo significativo y explotable y cuáles pueden abordarse con el tiempo.

Son dos ejercicios muy diferentes. Uno es un problema de detección. El otro es un problema de validación.

Las organizaciones que destacan en la priorización no son necesariamente las que tienen menos vulnerabilidades. Son ellos quienes pueden distinguir consistentemente entre exposición teórica y riesgo práctico. Esa capacidad les permite centrar los recursos donde tendrán el mayor impacto.

Cuando cada hallazgo se presenta como urgente, la priorización se vuelve más difícil. Los equipos a menudo se encuentran equilibrando demandas en competencia mientras intentan determinar dónde la acción marcará la mayor diferencia. El resultado es una falta de contexto.

El contexto es lo que convierte una vulnerabilidad en una decisión

Una vulnerabilidad por sí sola proporciona sólo una parte del panorama. Los equipos de seguridad deben comprender si es accesible, si se puede explotar de manera realista, qué sistemas se encuentran en el nivel posterior y qué procesos comerciales podrían verse afectados. Las respuestas a esas preguntas determinan si un hallazgo representa una cuestión de rutina o una prioridad que exige atención inmediata.

Las organizaciones que logran mayores avances en la reducción de riesgos no necesariamente están recopilando más datos, sino que están creando mejores formas de interpretarlos mediante la creación de flujos de trabajo que conectan los hallazgos técnicos con el impacto operativo y comercial. Esto permite a los equipos tomar decisiones con mayor velocidad y confianza.

La validación de la exposición adversa convierte el contexto en confianza

Esta necesidad de contexto es una de las razones Validación de exposición adversa (AEV) cobró impulso dentro de los programas de seguridad modernos. Como componente central de la Gestión continua de la exposición a amenazas (CTEM), AEV va más allá de identificar debilidades potenciales y se centra en validar qué exposiciones representan un riesgo realista.

A diferencia de los enfoques de evaluación tradicionales que principalmente sacan a la luz los hallazgos, AEV evalúa cómo un atacante podría interactuar con un entorno. Utiliza simulación de adversario para probar controles de seguridad, rutas de ataque y preparación de respuesta, al tiempo que incorpora selectivamente técnicas de emulación de adversario cuando se requiere una validación más profunda.

El objetivo no es generar más alertas. Se trata de determinar qué exposiciones son realmente alcanzables, explotables y consecuentes en el contexto del entorno de la organización.

Los equipos de seguridad no necesitan evidencia adicional de que existen vulnerabilidades. Necesitan confianza para comprender qué vulnerabilidades crean un riesgo empresarial significativo. Al validar las exposiciones a través de escenarios de ataque realistas, AEV ayuda a transformar los hallazgos en prioridades procesables, lo que permite a las organizaciones centrar los esfuerzos de remediación donde más importan.

Dónde encaja la IA y dónde no

Aquí es también donde pertenece la conversación sobre la IA.

La automatización proporciona un valor tremendo en el descubrimiento, la escala y el procesamiento de señales en entornos que son demasiado grandes para una revisión manual únicamente. Puede ayudar a las organizaciones a identificar patrones, descubrir posibles exposiciones y acelerar el análisis.

Lo que no puede hacer por sí solo es resolver un problema de juicio.

Las preguntas más importantes en la priorización de la seguridad requieren una comprensión del contexto empresarial, la tolerancia al riesgo, las dependencias operativas y el comportamiento del adversario. Esas entradas se extienden más allá de lo que los escáneres y algoritmos pueden observar. Requieren experiencia humana, conocimiento organizacional y toma de decisiones informadas por parte de expertos en seguridad ofensiva.

La IA puede acelerar las operaciones de seguridad, pero la confianza aún proviene de la responsabilidad humana.

El cambio de la visibilidad a la validación ya está ocurriendo

Muchos programas de seguridad maduros ya han comenzado a realizar este cambio.

Las conversaciones en toda la comunidad de CISO se centran cada vez más en la explotabilidad, las rutas de ataque y la exposición demostrada en lugar de en los recuentos brutos de hallazgos. El objetivo no es simplemente descubrir vulnerabilidades. Se trata de comprender qué vulnerabilidades crean un riesgo significativo y requieren acción.

Ese cambio tiene que ver tanto con la cultura y el proceso como con la tecnología. Las organizaciones que lideran el camino han creado flujos de trabajo que garantizan que el contexto acompañe los hallazgos antes de tomar decisiones. Han definido lo que significa explotable dentro de sus propios entornos. Han conectado el riesgo técnico con el impacto empresarial en un lenguaje que resuena en todos los equipos de liderazgo.

Nada de eso requiere una herramienta específica. Requiere una forma diferente de pensar acerca de lo que los programas de seguridad están diseñados para lograr.

La confianza es una capacidad de seguridad que vale la pena desarrollar

La siguiente fase de madurez de la seguridad no pertenecerá a las organizaciones que descubran la mayor cantidad de vulnerabilidades. Para la mayoría de las empresas, la visibilidad ya está bien establecida.

Lo que distinguirá a los programas de seguridad líderes es su capacidad para convertir la visibilidad en acciones seguras de manera rápida, consistente y a un ritmo que se mantenga al día con un panorama de amenazas en evolución.

La confianza no es un concepto blando. Es una capacidad operativa. Permite a los equipos priorizar de manera efectiva, comunicar el riesgo con claridad e invertir recursos donde puedan reducir la mayor exposición.

En una era definida por la inteligencia artificial, la automatización y un volumen de hallazgos en constante expansión, la confianza puede ser una de las capacidades de seguridad más importantes que los humanos pueden aportar.

Acerca de BreachLock

BreachLock es un líder mundial en seguridad ofensiva y ofrece pruebas de seguridad continuas y escalables. BreachLock, que cuenta con la confianza de empresas globales, ofrece servicios de gestión de superficie de ataque impulsados ​​por inteligencia artificial y dirigidos por humanos, pruebas de penetración, formación de equipos rojos y servicios de validación de exposición adversarial (AEV) que ayudan a los equipos de seguridad a mantenerse por delante de los adversarios. Con la misión de hacer de la seguridad proactiva el nuevo estándar, BreachLock está dando forma al futuro de la ciberseguridad a través de la automatización, la inteligencia basada en datos y la ejecución impulsada por expertos.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Las 10 principales exposiciones de superficies de ataque en 2026 – CYBERDEFENSA.MX

Las infracciones no siempre comienzan con un día cero. Un panel de administración expuesto puede sufrir fuerza bruta o reutilizarse credenciales de un ataque anterior. Pero cuando cae una vulnerabilidad, como MongoBleed a principios de este año, que permitió a los atacantes extraer credenciales y tokens de sesión de la memoria del servidor sin autenticación, cualquier cosa que esté conectada a Internet está inmediatamente en riesgo.

Ahora que el tiempo de explotación se ha reducido a un solo día, la cuestión no es sólo qué tan rápido se puede parchear. Es por eso que el servicio quedó expuesto en primer lugar.

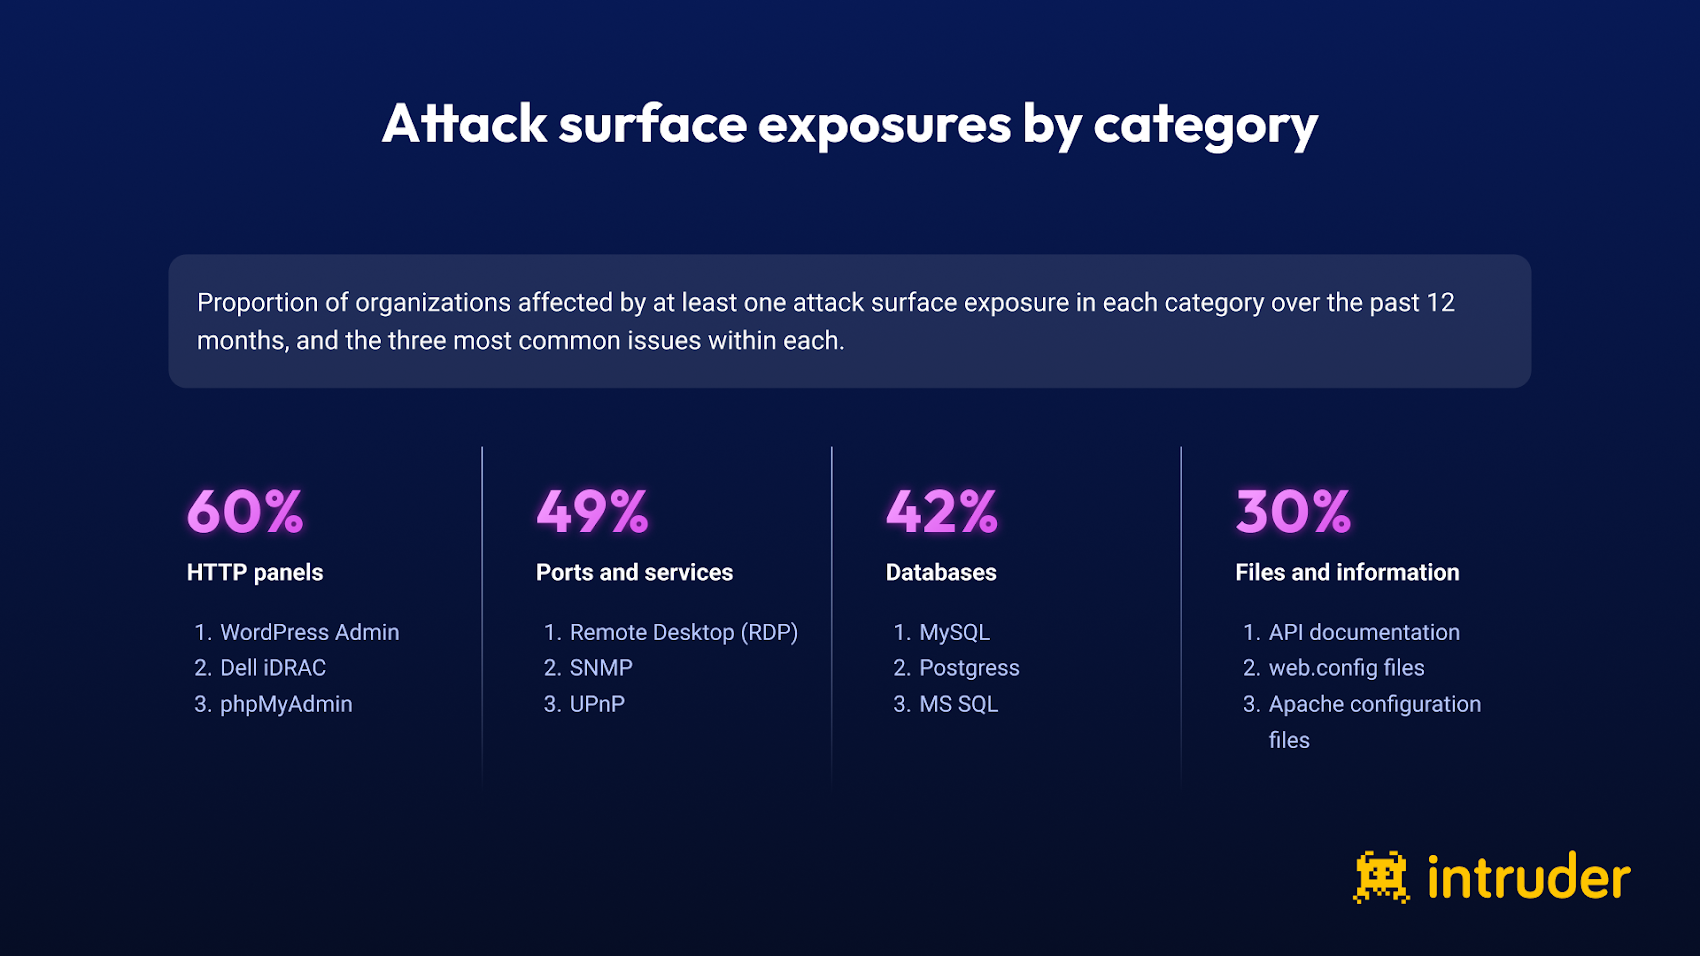
El equipo de Intruder analizó 3000 superficies de ataque para descubrir qué parte de la superficie de ataque de una organización típica consiste en servicios que no tienen ninguna razón para estar allí. Agrupamos lo que encontramos en cuatro categorías: paneles HTTP, puertos y servicios riesgosos, bases de datos y archivos e información de acceso público.

Los hallazgos completos, incluidos los desgloses por tamaño de empresa e industria, se encuentran en nuestro Índice de gestión de superficies de ataque 2026.

¿Qué tan extendido está el problema?

  • El 60% de las organizaciones tenían al menos un panel HTTP expuesto: consolas de administración, interfaces de usuario de administración, páginas de inicio de sesión para herramientas internas que no tienen por qué ser accesibles públicamente.
  • Casi la mitad (49%) tenía expuesto un puerto o servicio riesgoso.
  • El 42% tenía una base de datos accesible directamente desde Internet.
  • El 30% tenía archivos o información de acceso público que no debería serlo: documentación de API, archivos de configuración, datos que nunca debieron ser detectables.

Las diez exposiciones más comunes

Estas son las exposiciones de superficies de ataque más comunes que afectaron a las organizaciones en los últimos 12 meses.

  1. Base de datos MySQL expuesta: 26%
  2. Base de datos de Postgres expuesta: 16%
  3. Documentación API expuesta: 15%
  4. Panel de administración de WordPress expuesto: 15%
  5. Servicio de escritorio remoto expuesto: 11%
  6. Servicio SNMP expuesto: 9%
  7. Panel de administración de phpMyAdmin expuesto: 8 %
  8. Servicio UPnP expuesto: 8%
  9. Servicio NTP expuesto: 7%
  10. Servicio RPC Portmapper expuesto: 7%

Las bases de datos dominan los dos primeros lugares

Las bases de datos expuestas ocupan los dos primeros lugares, con más de una cuarta parte de las organizaciones exponiendo MySQL y Postgres, lo que afecta a 1 de cada 6. Las bases de datos orientadas a Internet han sido durante mucho tiempo un objetivo para atacantes oportunistas. La campaña de ransomware PLEASE_READ_ME en 2020 comprometió más de 250.000 bases de datos MySQL mediante la fuerza bruta de credenciales débiles. MongoDB y Elasticsearch se han enfrentado a lo mismo.

La documentación API está más expuesta que RDP

La documentación API ocupó el tercer lugar, por delante de RDP, lo que nos sorprendió. Algunos documentos de API son intencionalmente públicos, pero las organizaciones con frecuencia pasan por alto la documentación vinculada a API privadas o del lado administrativo que nunca debieron ser detectables. Los documentos API públicos pueden convertir vulnerabilidades que de otro modo serían difíciles de encontrar en rutas de ataque documentadas.

RDP sigue siendo un punto de entrada de ransomware

RDP en el puesto número cinco es una preocupación dado su historial como vector de acceso inicial en ataques de ransomware. BlueKeep en 2019 dejó casi un millón de sistemas inmediatamente explotables. La adivinación de credenciales contra RDP expuesto sigue siendo una de las formas más confiables en que ingresan los operadores de ransomware.

El resto de la lista nunca estuvo destinado a estar disponible en Internet.

El resto de la lista (SNMP, UPnP, NTP, RPC) son servicios heredados diseñados para redes internas que nunca debieron estar conectados a Internet.

Obtenga los hallazgos completos

La mayoría de los equipos consideran que la aplicación de parches es una prioridad. Pero para mucho de lo que está en esta lista (bases de datos, paneles de administración, servicios heredados) la mejor pregunta es por qué son accesibles. Ahí es donde reducción de la superficie de ataque entra en juego, y para la mayoría de las organizaciones, no recibe la misma atención que la gestión de vulnerabilidades.

Los hallazgos completos, incluidos los desgloses por tamaño de empresa e industria, se encuentran en el Índice de gestión de superficies de ataque 2026.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.