Los complementos maliciosos de JetBrains roban claves API de IA mientras las extensiones de Chrome capturan los chats de Chatbot – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han señalado una «campaña coordinada de malware» en JetBrains Marketplace que ha publicado no menos de 15 complementos maliciosos capaces de filtrar claves de proveedores de inteligencia artificial (IA).

«Cada complemento se presenta como un asistente de codificación de IA basado en DeepSeek y otros grandes modelos de lenguaje, que ofrece chat, confirmación de mensajes, revisión de código, búsqueda de errores y pruebas unitarias», dijo el investigador de Aikido Security, Ilyas Makari. dicho. «Funcionan exactamente como se anuncia. Sin embargo, la clave API del proveedor de IA que ingresa se filtra a un servidor controlado por el atacante».

Se dice que la actividad ha estado en curso desde finales de octubre de 2025, con nuevos complementos lanzados el 10 de junio de 2026. Dos de los complementos, CodeGPT AI Assistant y DeepSeek AI Assist, tienen más de 25.000 descargas cada uno, aunque no está claro si los recuentos son auténticos o si se han inflado para fingir su popularidad.

La lista completa de complementos se encuentra a continuación:

  • Prueba DeepSeek Junit (org.sm.yms.toolkit)
  • Confirmación de DeepSeek Git (com.json.simple.kit)
  • DeepSeek FindBugs (org.bug.find.tools)
  • Chat de IA de DeepSeek (org.translate.ai.simple)
  • DeepSeek Dev AI (com.yy.test.ai.simple)
  • Codificación de IA DeepSeek (com.dev.ai.toolkit)
  • AI FindBugs (com.json.view.simple)
  • Commitor AI Git (com.my.git.ai.kit)
  • Revisión del codificador de IA (org.check.ai.ds)
  • DeepSeek Coder AI (com.review.tool.code)
  • Asistente de codificación AI (org.code.assist.dev.tool)
  • Revisión del código DeepSeek (com.coder.ai.dpt)
  • Asistente de IA CodeGPT (com.my.code.tools)
  • Asistencia de IA DeepSeek (ord.cp.code.ai.kit)
  • Herramienta sencilla de codificación (com.dp.git.ai.tool)

Aikido Security dijo que los 15 complementos comparten una base de código similar, lo que requiere que los usuarios abran el panel de configuración e ingresen una clave API para una IA como OpenAI, SiliconFlow o DeepSeek para poder llevar a cabo la funcionalidad prometida.

Ciberseguridad

Si bien los complementos funcionan según lo previsto, se ha descubierto que tienen la capacidad de desviar de forma encubierta la clave API proporcionada a un servidor remoto («39.107.60[.]51») bajo el control del atacante sobre una solicitud HTTP en formato de texto plano.

«Los complementos también ejecutan un nivel pago», dijo la compañía. «Después de que un usuario paga una pequeña tarifa a través del muro de donaciones integrado en el complemento, el servidor envía una clave API al cliente, y el complemento comienza a usar esa clave para sus llamadas de modelo en lugar de la suya propia, lo cual es extraño, ya que ningún operador legítimo simplemente le entregaría a un usuario una clave funcional y sin restricciones a un proveedor de IA pago».

Esto ha planteado la posibilidad de que los operadores detrás de la campaña probablemente estén compartiendo las claves API del proveedor de IA robadas con otros actores de amenazas como parte de un esquema de monetización ilícito, convirtiéndolo efectivamente en un servicio que otorga a los usuarios de pago acceso al proveedor de IA de la víctima.

«El operador cobra el dinero por un lado y las credenciales gratuitas por el otro, mientras que los auténticos propietarios de claves pagan la factura», añadió Makari.

La campaña es una prueba más de cómo los actores de amenazas son apuntando cada vez más a entornos de desarrollo a través del ecosistema de código abierto, que se ha convertido en un objetivo lucrativo debido al hecho de que alojan código fuente, credenciales de nube, claves de firma y claves API para servicios de inteligencia artificial pagos que pueden revenderse para esquemas de secuestro de LLM.

«Trate un complemento de la misma manera que trataría cualquier dependencia que se ejecute con sus privilegios, y tenga cuidado al pegar secretos de larga duración en herramientas que no haya examinado», dijo Aikido Security.

Extensiones maliciosas de Chrome roban conversaciones de IA

El desarrollo coincide con el descubrimiento de dos extensiones de bloqueador de anuncios de Google Chrome que han sido capturadas capturando conversaciones de los usuarios con chatbots de IA como OpenAI ChatGPT, Anthropic Claude, Google Gemini, Microsoft Copilot, Perplexity, DeepSeek, xAI Grok y Meta AI. La operación de recopilación de datos ha recibido el nombre en código Ladrón rápido por el investigador Jean-Marie R.

Ciberseguridad

Los nombres de las extensiones, que todavía están disponibles en Chrome Web Store, son los siguientes:

  • Smart Adblocker (ID: iojpcjjdfhlcbgjnpngcmaojmlokmeii) – 90.000 usuarios (publicado en octubre de 2022)
  • Adblock para navegador (ID: jcbjcocinigpbgfpnhlpagidbmlngnnn) – 10.000 usuarios (publicado en agosto de 2023)

«Aunque se presentan como bloqueadores de anuncios, las extensiones incluyen un motor de interceptación personalizado que registra conversaciones no públicas, uso de modelos y metadatos de nivel de cuenta de todas las principales plataformas de inteligencia artificial (ChatGPT, Claude, Gemini y otras)», dijo el investigador. «La operación utiliza listas de filtros públicas legítimas (EasyList, IDCAC) como cobertura funcional, proporcionando una verdadera utilidad de bloqueo de publicidad mientras ejecuta un canal de telemetría no revelado».

El hecho de que las dos extensiones existan desde hace varios años indica que las actualizaciones relacionadas con la IA se introdujeron en forma de actualizaciones de software.

Estos esfuerzos son parte de una técnica de ataque llamada Prompt Poaching. En los últimos meses, se ha observado que extensiones de navegador, tanto legítimas como maliciosas, adoptan este método para capturar sigilosamente chats de IA. Lo que no está claro es si estas prácticas violan las políticas de Google para las extensiones del navegador.

«Las extensiones interceptan el historial completo de conversaciones de IA, el uso del modelo y el nivel de suscripción de ocho plataformas, y transmiten estos datos a la infraestructura controlada por el operador sin notificar al usuario más allá de una cadena de consentimiento genérica de ‘Protección mejorada’», señaló el investigador.

144 paquetes de Mastra npm comprometidos a través de una cuenta de colaborador secuestrada – CYBERDEFENSA.MX

Hasta paquetes de 144 npm asociados con el mastra El espacio de nombres («@mastra/*»), un popular marco JavaScript y TypeScript de código abierto para crear aplicaciones de inteligencia artificial (IA), se ha visto comprometido como parte de un ataque a la cadena de suministro de software con nombre en código. día-fácil-jssegún los hallazgos de JFrog, SafeDep, Enchufey PasoSeguridad.

«Una sola cuenta npm (ehindero) publicó en masa más de 140 paquetes maliciosos en todo el ámbito de Mastra en un breve período el 17 de junio de 2026», dijo Socket.

Los paquetes infectados en sí no incluyen código malicioso. En cambio, se introduce mediante una biblioteca de terceros llamada «easy-day-js» que se ha agregado a la lista de dependencias de cada paquete. La biblioteca JavaScript fue publicada por un usuario de npm llamado «sergey2016» el 16 de junio de 2026 a las 7:05 a. m. UTC como una copia limpia y completamente funcional, y los cambios maliciosos se introdujeron el 17 de junio de 2026 a la 1:01 a. m. UTC.

El paquete «easy-day-js» lanza una carga útil ofuscada que se activa durante un enlace posterior a la instalación, que actúa como un gotero o cargador para una carga útil de segunda etapa recuperada de la infraestructura controlada por el atacante («23.254.164[.]92») después de deshabilitar la validación del certificado TLS.

Ciberseguridad

Luego, la carga útil se ejecuta como un proceso en segundo plano independiente, tras lo cual el cargador toma medidas para borrarse a sí mismo y minimizar el rastro forense.

La etapa final es un ladrón de información multiplataforma que puede recopilar el historial del navegador, almacenar datos de más de 160 extensiones de navegador de billeteras de criptomonedas, instalar persistencia en Windows, macOS y Linux, y filtrar la información capturada al servidor C2 («23.254.164[.]123»).

En su análisis, SafeDep describió «easy-day-js» como un clon de la biblioteca de fechas «dayjs» que descarga y ejecuta un troyano de acceso remoto que roba criptomonedas. Se dice que los atacantes detrás de la campaña secuestraron la cuenta de «ehindero», un ex colaborador legítimo de Mastra cuyo acceso nunca fue revocado. Desde entonces, Npm eliminó las versiones maliciosas de los paquetes de más alto perfil y revirtió su última etiqueta.

Fuente de la imagen: StepSecurity

«Mastra envía sus lanzamientos reales de CI a través del flujo de editores confiables de npm, y cada uno lleva certificaciones de procedencia SLSA», dijo SafeDep. «El atacante empujó las versiones maliciosas desde un token personal y eliminó la procedencia».

«La misma huella digital se repite en todo el alcance. Mastra generó procedencia en las publicaciones de CI pero no la requirió, por lo que un token npm estándar aún podría publicarse sin atestaciones. Una instalación de verificación de firmas (firmas de auditoría de npm o una política que requiere atestaciones) habría rechazado todos los paquetes en esta ola».

Ciberseguridad

Cualquier estación de trabajo, ejecutor de CI o entorno de compilación que haya instalado las versiones afectadas debe tratarse como potencialmente comprometido. Se recomienda volver a una versión segura, rotar las credenciales y auditar los hosts en busca de artefactos vinculados a la campaña.

«Los paquetes afectados incluyen @mastra/core, que recibe más de 918.000 descargas semanales de npm, lo que le da a esta campaña un gran radio potencial de explosión», dijo Socket. «Debido a que la carga útil se ejecuta durante la instalación, los sistemas pueden quedar expuestos antes de que los desarrolladores importen o utilicen el paquete».

CISA advierte sobre un fallo JCE de Joomla explotado activamente que permite la ejecución de código PHP – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el martes agregado una falla de seguridad de máxima gravedad que afecta a Widget Factory Joomla Content Editor (JCE) en su catálogo de vulnerabilidades explotadas conocidas (KEV), citando evidencia de explotación activa.

La vulnerabilidad, rastreada como CVE-2026-48907 (Puntuación CVSS: 10,0), es un caso de control de acceso inadecuado que podría facilitar la ejecución de código arbitrario.

«Widget Factory Joomla Content Editor contiene una vulnerabilidad de control de acceso inadecuado que podría permitir la carga y ejecución de código PHP mediante la creación de nuevos perfiles de editor para usuarios no autenticados», CISA dicho.

Según una descripción de la vulnerabilidad publicada en CVE.org, el problema reside en la extensión del editor JCE para Joomla, lo que permite a un mal actor crear nuevos perfiles de editor para usuarios no autenticados, allanando efectivamente el camino para la carga y ejecución de código PHP.

Ciberseguridad

El problema afecta a las versiones de JCE desde 1.0.0 hasta 2.9.99.4. Ha sido parcheado en la versión 2.9.99.5, lanzada el 3 de junio de 2026. En sus notas de la versión, Widget Factory dicho «Los controles de acceso insuficientes permitieron a usuarios no autenticados cargar perfiles de editor».

Actualmente no hay información sobre cómo se está explotando la vulnerabilidad en la naturaleza. Se ordenó a las agencias del Poder Ejecutivo Civil Federal (FCEB) que apliquen las correcciones antes del 19 de junio de 2026.

Varias campañas se dirigen a sitios de WordPress

La divulgación llega cuando Sansec detalló una nueva campaña de ataque a la cadena de suministro dirigida a más de 1 millón de sitios que utilizan los complementos de WordPress OptinMonster, TrustPulse y PushEngage, en la que los actores de la amenaza inyectaron JavaScript malicioso que «espera a que un administrador inicie sesión, crea una cuenta de administrador de puerta trasera e instala un complemento de puerta trasera que se oculta automáticamente».

En otra campaña, se descubrió que atacantes desconocidos comprometieron un sitio de WordPress para incorporar un complemento falso de WordPress llamado «Beloved PBN Entegrasyonu» que sigilosamente dirigía la URL del sitio a una API externa en cada carga de página e inyectaba HTML o JavaScript arbitrario devuelto por el servidor en el pie de página de la página web.

No está claro exactamente cómo los atacantes violaron el sitio web, pero se dice que el acceso les permitió organizar dos shells web PHP como código ejecutable sin procesar con los registros de la base de datos «wp_posts» y les otorgó la capacidad de interactuar con los scripts a través de HTTP. Esto, a su vez, facilitó el acceso de lectura/escritura sin restricciones a todo el sistema de archivos del servidor sin necesidad de autenticación.

Ciberseguridad

Específicamente, las cargas útiles residentes en la base de datos permiten al actor de amenazas realizar acciones de archivos, como leer, escribir, editar o eliminar cualquier archivo en el servidor, explorar directorios en todo el servidor, cambiar los permisos de los archivos, cambiar el nombre de los archivos, crear nuevos archivos y carpetas y cargar archivos desde su propia computadora.

«Cada visitante del sitio comprometido recibió enlaces salientes PBN inyectados en la fuente de su página en cada carga de página, dañando directamente las clasificaciones de búsqueda del sitio y arriesgándose a una penalización manual en Google Search Console», dijo el investigador de Sucuri, Puja Srivastava. dicho.

«La campaña es operada por un actor de amenazas de habla turca y se basa en un esquema clásico de monetización SEO: inyección de vínculo de retroceso oculto para una red de blogs privada (PBN), muy probablemente vinculada al nicho de apuestas y afiliados adultos».

La falla del SDK de Google Vertex AI permite a los atacantes secuestrar cargas de modelos a través de Bucket Squatting – CYBERDEFENSA.MX

Una falla en el SDK de Google Cloud Vertex AI para Python permitió a un atacante sin acceso al proyecto de una víctima secuestrar el modelo de aprendizaje automático de la víctima, cargar y ejecutar código dentro de la infraestructura de servicio de Google.

Unidad 42 de Palo Alto Networks, que encontró y reportado El error a través del programa de recompensas por errores de Google, llama a la técnica «Pepinillo en el medio» y dijo que no vio ninguna explotación en la naturaleza. Google lo ha parcheado; si usa el SDK, actualice a la versión 1.148.0 o posterior.

El atacante solo necesitaba un proyecto propio de Google Cloud y el ID del proyecto de la víctima, que suele ser público. Sin credenciales, sin phishing, sin punto de apoyo en el objetivo.

La falla estaba en cómo el SDK eligió un depósito temporal de Cloud Storage para la carga de modelos. Si un usuario no configuró un depósito, el SDK generó un nombre predecible a partir del ID del proyecto y la región, como región-ensayo-vértice-del-proyecto. Comprobó si ese cubo existía, pero no si la víctima era su propietario.

Debido a que los nombres de los depósitos son globalmente únicos, un atacante podría crear primero el depósito esperado en su propio proyecto. El SDK de la víctima luego cargaría los archivos del modelo en el depósito del atacante. Luego, el atacante podría reemplazar el modelo cargado por uno malicioso.

Ciberseguridad

Muchos modelos de Python ML se guardan con conservar en vinagre o biblioteca de trabajoque puede ejecutar código cuando se carga un archivo. Cuando Vertex AI cargó más tarde el modelo intercambiado, el código del atacante se ejecutó dentro del contenedor de servicio.

El ataque dependía de la velocidad. La Unidad 42 midió aproximadamente 2,5 segundos entre la carga de la víctima y Vertex AI leyendo el archivo. En su prueba de concepto, el atacante utilizó una función en la nube que se activó después de la carga y reemplazó el modelo en 1,4 segundos, antes de que Vertex AI lo leyera.

Luego, la carga útil robó un token OAuth del servidor de metadatos del contenedor de servicio y lo envió al atacante. En el entorno de prueba de la Unidad 42, ese token no se limitó a la implementación comprometida. Podría acceder a otros artefactos del modelo en el mismo proyecto de inquilino administrado por Google, incluido un modelo TensorFlow completo con pesos entrenados, así como metadatos de BigQuery, listas de acceso, registros de inquilinos, nombres de clústeres de GKE y rutas de imágenes de contenedores internos.

El ataque solo funcionó bajo condiciones específicas: el depósito de preparación predeterminado de la víctima no existía aún en esa región y la víctima abandonó el cubo_puesta en escena parámetro desarmado. El primero es común para un nuevo proyecto en Vertex AI en una región.

El segundo depende de que el desarrollador confíe en el valor predeterminado del SDK en lugar de nombrar su propio depósito.

La Unidad 42 informó la falla a través del Programa de recompensa por vulnerabilidades de Google el 5 de marzo de 2026. Probó las versiones 1.139.0 y 1.140.0, las últimas disponibles en ese momento, y encontró que ambas eran vulnerables.

Google envió una solución inicial en v1.144.0 el 31 de marzo, agregando un uuid4 aleatorio al nombre del depósito. Completó la solución en v1.148.0 el 15 de abril, se agregó la verificación de propiedad del depósito para bloquear la okupación del depósito en Model.upload(). Al momento de su publicación, ni Unit 42 ni los boletines de seguridad Vertex AI de Google enumeran un CVE para el problema.

Ciberseguridad

Actualice a 1.148.0 o posterior para que la verificación de propiedad esté activa. Además, establezca un staging_bucket explícito en una ubicación de Cloud Storage que controle al cargar modelos. Debido a que la lógica defectuosa reside en el SDK del cliente, verifique la versión de google-cloud-aiplatform dondequiera que se ejecute, incluidos los cuadernos, los trabajos de CI y los canales de capacitación, no solo los servicios de producción.

Es la segunda falla con nombre de depósito predecible que surge en Vertex AI este año. Google parcheado CVE-2026-2473 en febrero, un error separado en Vertex AI Experiments que también permitió la ejecución de código entre inquilinos, el robo de modelos y el envenenamiento.

El trabajo anterior de la Unidad 42 sobre los permisos de agente de servicio predeterminados de Vertex AI trazó una ruta relacionada desde un agente de IA implementado hasta los datos de clientes e inquilinos.

Las campañas de ClickFix amplían la entrega de malware con nuevos cargadores y señuelos de actualización falsos – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han señalado múltiples campañas de ClickFix que ofrecen tres cargadores de malware llamados Cargador BabaDeda, Cargador Lorem Ipsumy Potemkinsegún informes independientes de Morfisec, AzulVoyanty Cazadorarespectivamente.

Los ataques que involucran a BabaDeda Loader, observados en abril de 2026, se han dirigido a organizaciones educativas y financieras.

«La actividad anterior de BabaDeda era conocida por ocultar cargas útiles maliciosas dentro de paquetes de instalación que parecían legítimos», dijo el investigador de Morphisec Shmuel Uzan. «Este nuevo marco mantiene el mismo genoma de código pero lo expande a un cargador mucho más capaz creado para el sigilo, la evasión y la flexibilidad de carga útil».

El punto de partida de los ataques es un ataque de ingeniería social ClickFix que engaña a los usuarios para que ejecuten comandos PowerShell proporcionados por el atacante para entregar el cargador, que luego se utiliza para eliminar ladrones de información y troyanos de acceso remoto (RAT) mediante la combinación de técnicas bien conocidas como PowerShell oculto, shellcode en memoria, carga lateral de DLL y almacenamiento de carga útil externo.

La actividad se ha atribuido a BabaDeda, un servicio de cifrado que Morphisec documentó por primera vez en noviembre de 2021 en relación con una campaña dirigida a los sectores de criptomonedas y Web3 para distribuir ladrones de información, RAT y ransomware LockBit.

El cargador está diseñado para perfilar el host, evitar su ejecución en sistemas rusos o bielorrusos y realizar comprobaciones relacionadas con el producto de seguridad antes de recuperar la carga útil principal e inyectarla en un proceso confiable de Windows como «svchost.exe».

Ciberseguridad

Una de las familias de malware entregadas a través de BabaDeda Loader es una puerta trasera .NET y un ladrón de información que puede recopilar datos confidenciales y establecer un canal cifrado hacia un servidor de comando y control (C2). El malware admite una amplia gama de funciones, que incluyen:

  • Recopilar información detallada del sistema
  • Descubrir perfiles de navegador instalados
  • Extracción de artefactos del navegador, como cookies, historial de navegación, credenciales guardadas, preferencias y claves de cifrado de estado local.
  • Recorrer directorios y seleccionar archivos según reglas configurables
  • Lectura y extracción de contenidos de archivos.
  • Realizar capturas de pantalla y mostrar información
  • Ejecutar comandos de shell o procesos externos y recopilar resultados
  • Transferir datos nuevamente al servidor C2
  • Uso de API nativas de Windows para interacción de procesos, operaciones de memoria, acceso DPAPI, comportamiento del Administrador de reinicio y acceso avanzado a archivos

Una segunda cadena de ataque arroja un archivo ZIP que emplea carga lateral de DLL para iniciar DanaBot y SectopRAT (también conocido como ArechClient). Lo notable de estos ataques es el uso de un componente de carga por etapas denominado Storage Crypter que lee el material de carga de archivos externos similares a archivos de almacenamiento como «List.Control.dat».

«El paquete de aplicación visible parece legítimo, mientras que las cargas maliciosas permanecen ocultas dentro de contenedores almacenados externamente y se decodifican sólo momentos antes de su ejecución», dijo Morphisec. «Este diseño minimiza la visibilidad forense, complica el análisis automatizado y reduce las oportunidades para que las herramientas de seguridad tradicionales identifiquen actividad maliciosa antes de que ocurra la ejecución».

Los hallazgos representan una evolución de los marcos de carga modernos, que se han vuelto cada vez más modulares y separan la entrega, el almacenamiento, la ejecución y la implementación de carga útil en distintos componentes en lugar de depender de una única entidad monolítica.

ClickFix Caídas de Cadena Cargador Lorem Ipsum

La técnica Click Fix también se ha observado en una campaña activa que utiliza al menos cinco sitios de WordPress comprometidos como punto de partida para ofrecer un cargador incipiente y una puerta trasera con el nombre en código Lorem Ipsum Loader. Los sitios web pirateados abarcan múltiples sectores, incluidos la arquitectura, los servicios legales y la tecnología de la construcción.

Los ataques marcan un alejamiento de campañas oportunistas anteriores que empleaba instaladores troyanizados de Microsoft Teams a través de portales de descarga falsos promovidos mediante envenenamiento de SEO y publicidad maliciosa. Se cree que el cargador está activo en estado salvaje desde febrero de 2026.

«El giro hacia los señuelos ClickFix alojados en sitios comprometidos de WordPress (WP) amplía significativamente el grupo de víctimas potenciales y demuestra la voluntad de los operadores de adaptar rápidamente sus técnicas de acceso inicial», dijeron los investigadores de BlueVoyant, Thomas Elkins y Joshua Green.

El cambio en el mecanismo de entrega se ha atribuido a la reciente interrupción por parte de Microsoft de Fox Tempest (también conocido como Forging Marauder), un actor de amenazas que anunciaba una operación de firma de malware como servicio (MSaaS) para ayudar a entregar malware sin generar ninguna señal de alerta utilizando certificados de Microsoft Trusted Signing firmados fraudulentamente.

«La pérdida del suministro de certificados hizo inviable el modelo de entrega del instalador previamente firmado, lo que obligó a los operadores a adoptar un mecanismo de entrega que elimina por completo la firma del código», agregaron los investigadores.

El grupo de actividades de amenazas es el ejemplo más reciente de cómo los actores malintencionados pueden recuperarse fácilmente y adaptarse a modelos de entrega alternativos a pesar de los continuos esfuerzos de los defensores y las fuerzas del orden para desmantelar sus operaciones.

El ecosistema de Lorem Ipsum se ha atribuido con gran confianza a un actor de amenazas motivado financieramente conocido como Vanilla Tempest (también conocido como Rapid Brigantine, Vice Society y Vice Spider), que es conocido para implementar familias de ransomware como Rhysida, BlackCat, Zeppelin y Quantum Locker.

Las secuencias de ataque que distribuyen Lorem Ipsum Loader utilizan señuelos de actualización de seguridad del navegador web Edge estilo ClickFix para ejecutar un comando malicioso que descarga un archivo ZIP y una versión desactualizada de Node.js lanzada en 2017 (versión 7.10.1) para ejecutar cargas útiles basadas en JavaScript presentes en el archivo y al mismo tiempo minimizar las posibilidades de detección.

La carga útil de JavaScript funciona como un cuentagotas para implementar y ejecutar componentes de malware adicionales en el sistema infectado, incluido un script por lotes que configura la persistencia al iniciar una cadena de carga lateral de DLL para ejecutar una DLL maliciosa («mscoree.dll» o «msvcp140.dll»), que, a su vez, decodifica la carga útil incorporada de Lorem Ipsum Loader.

«Lorem Ipsum Loader está diseñado para recuperar la puerta trasera Lorem Ipsum de la siguiente etapa de la infraestructura C2 obtenida de perfiles controlados por atacantes alojados en plataformas de redes sociales», dijo BlueVoyant, agregando que la puerta trasera contiene funcionalidad para ejecutar cargas útiles de la siguiente etapa recibidas del servidor C2.

«La cadena Lorem Ipsum culmina con la transferencia a las herramientas establecidas de post-explotación de Rapid Brigantine y, en última instancia, a sus implementaciones documentadas de ransomware, principalmente Rhysida».

Potemkin, RMMProject y EtherRAT entregados a través de ClickFix

La tercera campaña que se basa en ClickFix es una cadena de ataque sofisticada que instala un paquete MSI, que luego suelta un cargador previamente indocumentado con nombre en código Potemkin a través de una carga útil de aplicación HTML (HTA). El cargador sirve como conducto para EtherRAT y RMMProject, una DLL programable en Lua con módulos para permitir el control remoto de la pantalla y el robo de credenciales del navegador al sortear las protecciones de cifrado vinculado a aplicaciones (ABE) de Chromium.

RMMProject también implementa un mecanismo de distribución de tareas para ejecutar un archivo o proceso, tomar capturas de pantalla, desviar datos de autocompletar del navegador, ejecutar scripts Lua arbitrarios, finalizar procesos del navegador y descargar y ejecutar un módulo adicional desde una URL en tiempo de ejecución.

El cargador Potemkin es un «cargador x64 personalizado que utiliza un algoritmo de generación de dominio para encontrar su C2 y carga de manera reflexiva los módulos siguientes en la memoria», dijeron los investigadores de Huntress Anna Pham y Zach Rogers. La actividad fue detectada por el proveedor de seguridad el mes pasado.

El cargador admite varios componentes funcionalmente distintos para manejar el ciclo de vida general, descubrimiento de C2 impulsado por DGA mediante un diccionario integrado de 1000 palabras, identificación de víctimas mediante un valor UUID único escrito en «%LOCALAPPDATA%\hyper-v.ver», sondeo de tareas, recuperación y ejecución de DLL y un cifrado de bytes personalizado para proteger la comunicación C2 y el diccionario DGA.

Ciberseguridad

Con el acceso establecido, se dice que el actor de amenazas desconocido participó en una actividad práctica con el teclado para configurar las exclusiones de Microsoft Defender, implementar túneles SOCKS inversos de Chisel, realizar reconocimientos adicionales, configurar un túnel de Cloudflare para acceso persistente y propagarse lateralmente a través de WMIExec y SMBExec para llegar al controlador de dominio y propagar EtherRAT a través de más de 11 hosts.

ClickFix sigue siendo una técnica duradera

Los descubrimientos se producen mientras ClickFix sigue siendo un método eficaz para atacar a los usuarios de Windows y macOS con pantallas de verificación de bots fraudulentas para entregar cargas útiles maliciosas como Ladrón de fexiaun ladrón de información de macOS y HellsUcheckeruna puerta trasera entregada a través de ÉterOcultar que es capaz de ejecutar archivos recuperados de C2 e informar los resultados.

Las campañas ClickFix también capitalizado sobre el creciente interés en torno a las herramientas de inteligencia artificial (IA) para distribuir instaladores MSI falsos para que Claude ejecute cargas útiles de PowerShell.

«ClickFix sigue siendo eficaz por una simple razón: explota la naturaleza humana. Las personas siguen naturalmente las instrucciones cuando se les presenta una instrucción clara y de apariencia autorizada (‘presione Win+R, pegue esto, presione Enter’)», dijeron los investigadores de Huntress. «La ingeniería social no necesita ser sofisticada; sólo necesita parecer un paso legítimo para solucionar problemas, y la mayoría de las veces, eso es suficiente».

El riesgo que representa pegar comandos en la aplicación Terminal desde sitios web (o agentes de chat, o aplicaciones de mensajería o correo electrónico) ha llevado a Apple a introducir una nueva ventana emergente de seguridad en macOS Tahoe 26.4 que advierte a los usuarios de Mac que intentan hacerlo.

«Los estafadores utilizan estos canales para instruir a las personas a pegar comandos maliciosos en la Terminal para dañar su Mac o comprometer su privacidad», Apple notas en un documento de soporte publicado esta semana. «Esta alerta ayuda a garantizar que no lo engañen para que ejecute un comando que no esperaba».

El nuevo malware Rokarolla para Android roba PIN, códigos SMS y fondos de billetera criptográfica – CYBERDEFENSA.MX

Los investigadores de seguridad de zLabs de Zimperium han documentado un nuevo troyano bancario para Android, Rokarollaque apunta a 217 aplicaciones bancarias y de criptomonedas y contiene 137 comandos remotos.

Juntos, le dan al operador un control casi total de un teléfono infectado: levanta los PIN de la pantalla de bloqueo, lee y envía SMS, reescribe el portapapeles para redirigir los pagos criptográficos y desactiva Google Play Protect.

Rokarollaque lleva el nombre de sus servidores de comando y control, se propaga a través de sitios web maliciosos que se hacen pasar por aplicaciones conocidas como TikTok y Chrome.

Lo primero que instala la víctima es un cuentagotas que se hace pasar por Google Play Protect. Utiliza ese disfraz para instalar la carga útil y obtener acceso a Accesibilidad. Una vez que el malware se está ejecutando, uno de sus comandos desactiva Play Protect.

Ciberseguridad

El robo discurre por superposiciones. Rokarolla extrae una lista de objetivos de su servidor y, para cada aplicación marcada como activa, descarga una página de inicio de sesión HTML falsa y la almacena en una base de datos local. Cuando la víctima abre la aplicación bancaria o de billetera real, el malware coloca la página falsa encima y captura todo lo escrito en ella, incluidos los detalles de la tarjeta.

El informe muestra una de esas páginas falsas que imita la aplicación bancaria ‘imagin’. Una superposición separada imita la pantalla de bloqueo de Android para capturar el PIN, patrón o contraseña, lo que permite al operador controlar el teléfono incluso cuando está bloqueado.

Lee todos los SMS del dispositivo y puede enviar mensajes él mismo, lo que es suficiente para obtener los códigos SMS únicos que los bancos utilizan para aprobar inicios de sesión y transacciones. Al convertirse en la aplicación predeterminada del teléfono para mensajes de texto y llamadas, también puede bloquear las llamadas entrantes, por lo que nunca llega una llamada de advertencia del banco.

Un registrador de teclas y un registrador de pantalla registran lo que el usuario escribe y ve, y el troyano rastrea contactos y lee notificaciones. El portapapeles se reescribe silenciosamente, intercambiando las direcciones de la billetera del atacante para que un pago criptográfico copiado llegue a la cuenta equivocada.

Para la vigilancia, Rokarolla se salta la transmisión de pantalla habitual de MediaProjection, que genera un mensaje de grabación visible, y en su lugar toma capturas de pantalla a través de Accesibilidad, las comprime a PNG y las envía un cuadro a la vez. Ese enfoque instantáneo es más simple y silencioso que el VNC oculto en vivo que se ve en familias como Klopatra.

Ciberseguridad

El malware lleva múltiples dominios C2 alternativos y se pueden entregar nuevos sobre la marcha, por lo que utilizar un solo servidor no sirve de mucho. Sus 137 comandos superan en número a los 107 Zimperium contados en el troyano HOOK, y el manual es el mismo que se ejecuta en un ola de banqueros de Android de 2026: droppers de aplicaciones falsas, abuso de accesibilidad y superposiciones HTML.

No hay ningún parche para aplicar aquí. Esto es malware, no un defecto del producto, por lo que las defensas son las estándar para los banqueros de Android. Instale aplicaciones solo desde Google Play, deje Play Protect activado y trate cualquier solicitud de accesibilidad inesperada como una señal de alerta, ya que ese permiso impulsa toda la cadena de ataque.

Zimperium dice que sus propios productos detectan a la familia y los indicadores de compromiso están en su repositorio de GitHub.

Zimperium no vinculó a Rokarolla a ningún grupo determinado. Lo que muestra la construcción es intencional: un banquero creado para vencer las protecciones exactas en las que se les pide a los usuarios que confíen, desde Play Protect hasta la pantalla de bloqueo.

La puerta trasera SprySOCKS vinculada a China se expande a Windows con sigilo basado en controladores – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han detectado dos variantes de Windows no documentadas previamente de lo que se creía que era una puerta trasera exclusiva para Linux llamada SprySOCKS.

«Las variantes de Windows descubiertas están marcadas internamente como WIN_DRV y WIN_PLUS», ESET dicho en un informe compartido con The Hacker News. «Ambos vienen con un C&C codificado [command-and-control] configuración y soporte de comunicación a través de protocolos TCP, UDP y WebSocket.»

Al igual que su contraparte de Linux, las versiones de Windows admiten más de 30 comandos para facilitar la recopilación de información del sistema, la enumeración de procesos, la gestión de servicios y las operaciones del sistema de archivos. También se ha descubierto que WIN_DRV utiliza controladores del kernel para ocultar las conexiones de red, los procesos, los archivos y las claves de registro del malware.

Además, la variante habilita el desvío del tráfico TCP que permite a los operadores de malware enviar comandos a la puerta trasera a través de un puerto TCP aleatorio en el dispositivo de la víctima sin exponer el puerto de escucha real de la puerta trasera en el tráfico de la red.

SprySOCKS fue documentado públicamente por primera vez por Trend Micro en septiembre de 2023, atribuyendo su uso a un actor de amenazas patrocinado por el estado del nexo de China conocido como Earth Lusca, que también es rastreado por la comunidad de ciberseguridad bajo los apodos Aquatic Panda, Bronze University, Charcoal Typhoon y RedHotel. Se considera que el adversario está activo desde al menos 2021 y operado por un contratista chino llamado i-Soon.

Ciberseguridad

El proveedor eslovaco de ciberseguridad, que asignó el nombre FishMonger al grupo de amenazas, lo describió como un grupo de ciberespionaje que cae bajo el paraguas más amplio de Winnti. En un informe publicado en marzo de 2025, la compañía vinculó al grupo de piratas informáticos con una campaña global denominada Operación FishMedley dirigida a siete organizaciones en Taiwán, Hungría, Turquía, Tailandia, Francia y Estados Unidos entre enero y octubre de 2022.

SprySOCKS se basa en un troyano de acceso remoto de Windows llamado Trochilus y comparte varias características comunes con rojohojasuna puerta trasera que también muestra un extenso código fuente que se superpone con Trochilus. Es más, el uso de Trochilus está vinculado a otro actor de amenazas chino conocido como Webworm, que, a su vez, tiene puntos en común tanto con FishMonger como con SixLittleMonkeys.

Cadena de ejecución WIN_DRV

Las variantes de Windows son parte de la versión 1.8 de SprySOCKS, con el Muestra WIN_DRV utilizando un controlador de kernel denominado RawWNPF («KW1B5206BDC1743FP.dat») para un sigilo avanzado, conservando al mismo tiempo la funcionalidad presente en la variante de Linux. El controlador se carga utilizando otro controlador de kernel cifrado llamado DriverLoader («KX1B5206BDC1743DD.dat»).

La cadena de ataque utiliza una ruta de acceso inicial aún indeterminada para eliminar un script por lotes, que luego crea y ejecuta una tarea programada responsable de activar una cadena de carga lateral de DLL que elimina la puerta trasera SprySOCKS y los componentes del controlador. Sin embargo, vale la pena señalar que el grupo ha explotado previamente fallas de seguridad de N días en instancias públicas de Fortinet, GitLab, Microsoft Exchange Server, Progress Telerik UI y Zimbra para hacerse un hueco.

«La versión de Windows conserva la mayor parte de la arquitectura central de su predecesor Linux, incluido el protocolo C&C, el cifrado utilizado y la lógica general de manejo de comandos, al tiempo que sustituye los mecanismos nativos de Windows cuando sea necesario y mejora el sigilo de la puerta trasera al incorporar los controladores del kernel al juego», dijo el investigador de ESET Martin Smolár.

Cadena de ejecución WIN_PLUS

«Las diferencias más notables se pueden detectar en la forma en que se carga la puerta trasera final, en el sigilo mejorado y en los nombres de los componentes y las rutas utilizadas.

El esquema de ejecución WIN_PLUS, por el contrario, adopta un enfoque diferente. Aprovecha el servicio Print Spooler de Windows («spoolsv.exe») como punto de partida para ejecutar un cargador de primera etapa que se ejecuta como un procesador de impresión. Está diseñado para inyectar y ejecutar un cargador SprySOCKS en un proceso «svchost.exe» recién creado para iniciar la puerta trasera.

Ciberseguridad

Ambas variantes WIN_DRV y WIN_PLUS de SprySOCKS son DLL que admiten tres canales para comunicaciones C2 a través de TCP, UDP y WebSocket y ejecutan comandos emitidos por el operador en el host comprometido. Esto incluye recopilar información del sistema, iniciar una consola interactiva, enumerar procesos, obtener detalles de comunicación C2, enumerar todos los servicios, inicializar un proxy SOCKS, cargar/descargar archivos y ejecutar archivos existentes.

La evidencia indica que los artefactos pueden haber sido utilizados entre 2023 y 2024 en ataques contra organizaciones gubernamentales en Honduras, Taiwán, Tailandia y Pakistán. La versión WIN_PLUS se detectó por primera vez en julio de 2024 en el dispositivo de una víctima geolocalizado en Pakistán.

Es más, hay «indicios limitados» que sugieren la participación de un kit de arranque UEFI, que probablemente explota CVE-2023-24932 (puntuación CVSS: 6,7), una vulnerabilidad de omisión de característica de seguridad en el Administrador de arranque de Windows que está asociada con el kit de arranque UEFI BlackLotus. Microsoft solucionó el problema de seguridad en mayo de 2023.

«El descubrimiento de una variante de SprySOCKS para Windows, anteriormente conocida como puerta trasera exclusiva para Linux, representa una expansión significativa de las capacidades multiplataforma de FishMonger», dijo ESET.

«El port de Windows conserva la mayor parte de la arquitectura central de su predecesor Linux, incluido el protocolo C&C, el cifrado utilizado y la lógica general de manejo de comandos, al tiempo que sustituye los mecanismos nativos de Windows cuando sea necesario y mejora el sigilo de la puerta trasera al incorporar los controladores del kernel al juego».

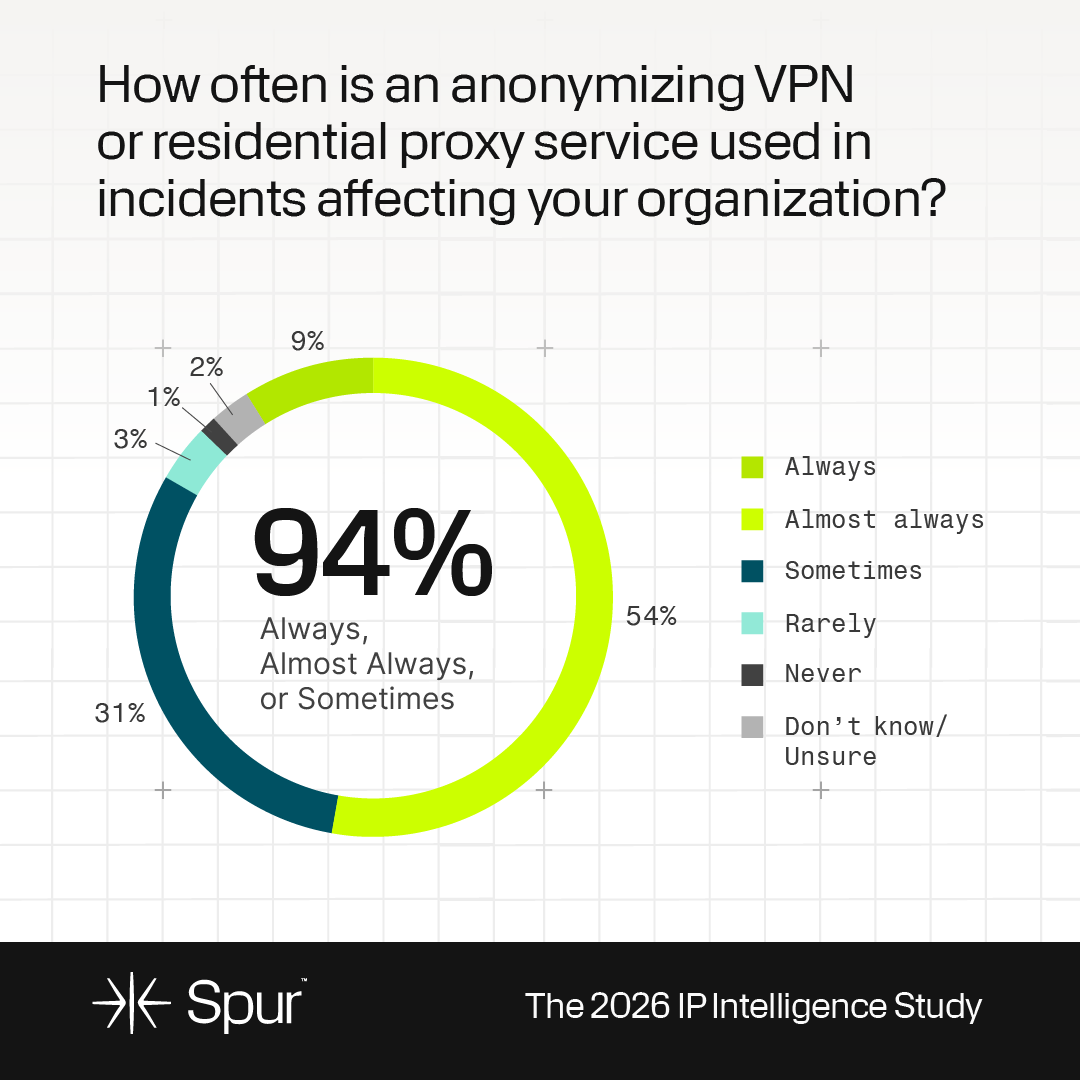
El 94% de los incidentes involucran infraestructura anónima. Los equipos siguen siendo reactivos – CYBERDEFENSA.MX

Los equipos de seguridad nunca han tenido más datos de IP a su disposición. Todos los días, los analistas ingieren fuentes de enriquecimiento, datos de geolocalización, puntuaciones de reputación, telemetría e inteligencia sobre amenazas de un creciente ecosistema de proveedores y plataformas.

Sin embargo, a pesar de esta abundancia de información, muchas organizaciones continúan enfrentando un desafío fundamental: examinar el ruido para comprender quién está detrás de una IP y ¿Qué acción debe seguir?.

Caso concreto: un reciente estudio de la industria de más de 200 profesionales de la seguridad Un estudio realizado por Spur Intelligence descubrió que la anonimización de la infraestructura (incluidas las VPN y las redes proxy residenciales) aparece ahora en casi todos los incidentes de seguridad.

Al mismo tiempo, el estudio mostró que muchas organizaciones admiten que carecen de la visibilidad, el contexto y los flujos de trabajo operativos necesarios para tomar decisiones efectivas basadas en esos datos de propiedad intelectual.

Los hallazgos respaldan una tendencia industrial más amplia: un enfoque reactivo para gestionar los riesgos basados ​​en la propiedad intelectual.

El auge de la infraestructura anónima

La amplia disponibilidad de servicios VPN, redes proxy residenciales y otras herramientas de anonimización ha cambiado fundamentalmente la forma en que operan los ciberdelincuentes. Los servidores proxy residenciales dirigen el tráfico a través de las conexiones de Internet de los consumidores, lo que hace que la actividad maliciosa se mezcle con el comportamiento normal del usuario. Los servicios VPN proporcionan capas adicionales de anonimato al tiempo que permiten un cambio rápido entre ubicaciones e identidades de red. Como resultado, los enfoques tradicionales basados ​​únicamente en la reputación o en listas de bloqueo estáticas se están volviendo menos efectivos.

Los equipos de seguridad se enfrentan cada vez más a ataques en los que la propia dirección IP proporciona poca información inmediata sobre la intención.

El estudio de Spur mostró que casi la mitad de las empresas informaron un impacto operativo o financiero significativo por los intentos de apropiación de cuentas y el abuso de credenciales a través de VPN y servidores proxy residenciales. En estos incidentes, una dirección puede parecer residencial, pertenecer a un ISP legítimo y no exhibir ninguna reputación maliciosa previa y al mismo tiempo ser parte de una campaña de ataque activa.

El déficit de contexto

Uno de los obstáculos más importantes a los que se enfrentan las operaciones de seguridad en la actualidad es la falta de información contextual que ayude a determinar quién está realmente detrás de una conexión.

El estudio de Spur refuerza esta observación: casi la mitad de los encuestados afirma que la falta de contexto es el mayor desafío para sus equipos de seguridad que analizan la actividad IP.

Los atributos básicos de IP, como la geolocalización y la propiedad de la red, siguen siendo útiles, pero a menudo no explican la intención detrás de la actividad.

Los equipos de seguridad necesitan cada vez más capas adicionales de contexto, incluida la clasificación de la infraestructura, Atribución de VPN y proxyindicadores de comportamiento, patrones de uso históricos, correlaciones de dispositivos y sesiones, y señales de automatización y bots.

Sin este contexto, los analistas se ven obligados a tomar decisiones basadas en información incompleta. Con el contexto, pueden comprender no sólo de dónde proviene el tráfico, sino también por qué puede representar un riesgo elevado.

La seguridad reactiva sigue siendo la norma

Aunque las organizaciones reconocen el valor de la inteligencia de propiedad intelectual, muchas todavía la utilizan principalmente durante las investigaciones. El enriquecimiento de IP se aplica comúnmente una vez que se han generado las alertas, lo que ayuda a los analistas a revisar eventos históricos e investigar incidentes. Si bien este enfoque aporta valor, limita el impacto estratégico de la inteligencia IP.

Un número cada vez mayor de equipos de seguridad está explorando formas de incorporar la inteligencia IP en una fase más temprana del proceso de toma de decisiones. En lugar de utilizar datos de IP únicamente para investigar incidentes, quieren que influyan en los resultados de seguridad en tiempo real.

El estudio de Spur examina esta dicotomía: la mayoría de los encuestados indican que aprovechan la inteligencia IP para casos de uso básicos, pero desear los flujos de trabajo sean más predictivos y estén basados ​​en inteligencia. Los ejemplos incluyen la aplicación de inteligencia IP para autenticación adaptativa, controles de acceso basados ​​en riesgos, flujos de trabajo de prevención de fraude, aplicación automatizada de políticas y puntuación de riesgos de sesión.

El objetivo de aplicar proactivamente la inteligencia IP es tomar mejores decisiones antes de que los incidentes se intensifiquen.

El riesgo interno de la anonimización que se pasa por alto

Las amenazas externas reciben la mayor atención en las discusiones sobre infraestructura anónima, pero muchas organizaciones enfrentan un segundo desafío mucho más cercano. Las políticas de «traiga su propio dispositivo», las aplicaciones para consumidores y el uso de VPN personal han ampliado la cantidad de vías a través de las cuales el tráfico anónimo puede ingresar a los entornos empresariales. Los actores del Estado-nación que se hacen pasar por empleados legítimos en entornos de trabajo remoto de alta concentración es otra.

En muchos casos, las organizaciones tienen una visibilidad limitada sobre si los empleados utilizan servicios de proxy, redes residenciales o herramientas VPN mientras acceden a los recursos corporativos. Esto crea puntos ciegos que las estrategias de seguridad tradicionales centradas en el perímetro tal vez no aborden.

El estudio de Spur valida esta preocupación, con un sorprendentemente alto 61% de los encuestados que informaron estar moderadamente, ligeramente o nada preocupados por la posible exposición de su red interna a través de apoderados residenciales en dispositivos de empleados o aplicaciones de consumo.

A medida que las arquitecturas de confianza cero continúan madurando, los equipos de seguridad deben tratar la actividad del proxy interno como una señal de riesgo potencial en lugar de asumir que los usuarios y dispositivos confiables implican automáticamente un comportamiento de red confiable.

Cuantificar la eficacia de la inteligencia IP

Muchas organizaciones invierten en tecnologías de inteligencia IP, pero tienen dificultades para cuantificar su eficacia. Históricamente, el éxito se ha medido a menudo utilizando indicadores como amenazas bloqueadas o cobertura de enriquecimiento. Sin embargo, es posible que estas métricas no capturen completamente el valor operativo.

El estudio de Spur muestra que las organizaciones son menos maduras en la forma de medir sus esfuerzos de inteligencia de propiedad intelectual, y un tercio de las empresas no lo miden en absoluto.

Cada vez más, los líderes de seguridad se centran en resultados como el tiempo de investigación, los falsos positivos y los costos. Estas métricas se alinean más estrechamente con el impacto empresarial y ayudan a justificar la inversión en capacidades de inteligencia de seguridad.

A medida que los presupuestos sigan siendo limitados, será cada vez más importante demostrar mejoras operativas mensurables.

El futuro de la inteligencia IP

La próxima fase de la inteligencia de propiedad intelectual probablemente estará definida por tres tendencias. En primer lugar, las organizaciones exigirán un contexto más rico en lugar de mayores volúmenes de datos sin procesar. Los analistas necesitan atribución, conocimiento del comportamiento e inteligencia de infraestructura, no sólo indicadores adicionales.

En segundo lugar, la automatización se convertirá en una prioridad. Los equipos de seguridad quieren cada vez más que la inteligencia IP se integre directamente en los flujos de trabajo de detección, prevención y control de acceso en lugar de estar aislada en herramientas de investigación.

En tercer lugar, la inteligencia de propiedad intelectual estará más estrechamente vinculada a la toma de decisiones. En lugar de actuar únicamente como una capa de enriquecimiento, servirá cada vez más como base para controles de seguridad basados ​​en riesgos.

Las organizaciones que tendrán éxito serán aquellas que vayan más allá de la simple identificación de IP sospechosas y se centren en comprender la infraestructura, el comportamiento y la intención detrás de ellas. En un entorno donde la infraestructura anónima se ha convertido en un componente rutinario del cibercrimen, la capacidad de dar el salto de la detección a la decisión determinará en última instancia la eficacia con la que los equipos de seguridad pueden responder a las amenazas modernas.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Los atacantes aprovechan tres fallas de FortiSandbox de Fortinet, una de ellas corregida la semana pasada – CYBERDEFENSA.MX

Los malos actores están explotando múltiples vulnerabilidades de seguridad en Fortinet FortiSandbox, según la firma de inteligencia de amenazas Defused Cyber.

en una publicación compartido en X, la compañía dijo que había observado la explotación de CVE-2026-39813, CVE-2026-39808 y CVE-2026-25089 durante las últimas 24 horas.

CVE-2026-39813 (puntaje CVSS: 9.1) hace referencia a una vulnerabilidad de recorrido de ruta en la API JRPC de FortiSandbox que podría permitir a un atacante no autenticado eludir la autenticación mediante solicitudes HTTP especialmente diseñadas.

La segunda falla, CVE-2026-39808 (puntaje CVSS: 9.1), es un caso de inyección de comandos del sistema operativo que podría permitir a un atacante no autenticado ejecutar código o comandos no autorizados a través de solicitudes HTTP diseñadas. Fortinet parchó ambas vulnerabilidades en abril de 2026.

Ciberseguridad

CVE-2026-25089 (puntuación CVSS: 9.1), por otro lado, se solucionó la semana pasada, y Fortinet lo describió como una inyección de comando del sistema operativo que afecta a FortiSandbox, FortiSandbox Cloud y FortiSandbox PaaS WEB UI y que podría permitir que un atacante no autenticado ejecute comandos no autorizados a través de solicitudes HTTP específicamente diseñadas.

Defused Cyber ​​señaló que el exploit para CVE-2026-25089 no solo muestra signos de haber sido desarrollado utilizando un modelo de inteligencia artificial (IA), sino que también es defectuoso. No se ha revelado públicamente un exploit funcional para la vulnerabilidad.

Las vulnerabilidades en los dispositivos Fortinet se han convertido en un pararrayos para los atacantes en los últimos años. En abril de 2026, Fortinet lanzó parches fuera de banda para una falla de seguridad crítica que afecta a FortiClient EMS (CVE-2026-35616, puntuación CVSS: 9.1) que, según dijo, había sido explotada en la naturaleza.

Alertas falsas de Microsoft utilizadas para implementar el malware NarwhalRAT de Corea del Norte – CYBERDEFENSA.MX

El grupo de hackers patrocinado por el Estado norcoreano conocido como ScarCruft (también conocido como APT37) ha sido observado utilizando mensajes de phishing que se hacen pasar por notificaciones de seguridad de cuentas de Microsoft para entregar malware llamado NarvalRAT.

«El correo electrónico del ataque contenía un mensaje que se hacía pasar por una alerta de seguridad de la cuenta de MS», informó el Genians Security Center (GSC). dicho. «Fue diseñado para generar preocupación sobre un posible compromiso de la cuenta y abuso de OTP, induciendo así al destinatario a ejecutar el archivo adjunto».

«El cuerpo del correo electrónico indicaba al destinatario que consultara el aviso adjunto. Sin embargo, el archivo adjunto real no era un HWP [Hangul Word Processor] documento, sino un archivo ZIP que contenía un archivo LNK malicioso».

El mensaje de correo electrónico afirma «actividad anormal» relacionada con la generación repetida de contraseñas de un solo uso, haciéndola pasar como un intento de phishing dirigido a la cuenta de Microsoft del objetivo por parte de un tercero e instándolo a cambiar su contraseña. El objetivo final del mensaje de phishing es inducir una falsa sensación de urgencia y engañar a la víctima para que interprete el correo electrónico como una alerta de seguridad legítima.

Ciberseguridad

El archivo LNK, una vez iniciado, inicia una cadena de infección de varias etapas que emplea secuencias de comandos por lotes intermediarias para descargar e instalar NarwhalRAT, además de recuperar el ejecutable Python legítimo del sitio web oficial y un archivo del catálogo de seguridad de Windows (CAT). La persistencia se logra mediante una tarea programada, que está configurada para iniciar el archivo CAT responsable de buscar y ejecutar la carga útil principal en la memoria sin dejar ningún artefacto en el disco.

El malware basado en Python está equipado para registrar pulsaciones de teclas, capturar capturas de pantalla (con soporte para imágenes de alta resolución), grabar audio ambiental, cargar contenidos de directorio, recopilar detalles de ventanas activas, recopilar datos de medios USB, ejecutar instrucciones emitidas por un servidor de comando y control (C2) y cambiar servidores C2.

El apodo NarwhalRAT es una referencia al uso que hace el malware de «%APPDATA%\naverwhale» para almacenar la información recopilada en el host comprometido. El nombre del directorio oculto es un intento de evadir la detección haciéndose pasar por Naver Whale, un navegador web desarrollado por la empresa de tecnología surcoreana Naver Corporation.

La implementación de NarwhalRAT por parte de APT37 es digna de mención, ya que marca un alejamiento de RokRAT, una familia de malware atribuida exclusivamente al grupo de hackers.

«Desde una perspectiva de infraestructura C2, el malware utiliza sitios web coreanos, incluido ‘daehoat[.]com’ y ‘novela21[.]co.kr’, como principales retransmisores de comunicación, al mismo tiempo que implementa una funcionalidad de comunicación basada en la API de almacenamiento en la nube pCloud», dijo la compañía de ciberseguridad de Corea del Sur.

«En particular, se identificaron dentro del código rutinas específicas de pCloud que procesan los parámetros ‘folderid’ y ‘auth’. Esto indica que el malware fue diseñado para utilizar un servicio de nube legítimo como canal C2 secundario en forma de un solucionador de caída muerta«.

Ciberseguridad

Genians dijo que la actividad comparte «múltiples similitudes» con ataques anteriores basados ​​en Python orquestados por ScarCruft, incluida una campaña de phishing que ha utilizado la confirmación de boletos y señuelos de invitaciones a eventos para engañar a objetivos potenciales para que abran archivos ZIP que contienen archivos LNK.

El cadena de ataque Se desarrolla de manera similar en el sentido de que el archivo LNK actúa como un conducto para un script por lotes ofuscado descargado desde un servidor C2 remoto, que luego descarga el binario de Python y un archivo CAT, lo que finalmente resulta en la implementación de un script de Python compilado capaz de ejecutar comandos remotos y enviar los resultados al servidor C2.

Curiosamente, los nombres de las tareas programadas que se utilizan para configurar la persistencia siguen una convención de nomenclatura similar. Mientras que la infección NarwhalRAT crea una tarea programada llamada «MicrosoftUserInterfacePicturesUpdateTackMachine», la segunda cadena usa el nombre «MicrosoftMusicLibrariesPackageTaskMachine».

«En general, se considera que NarwhalRAT es un malware RAT avanzado que integra un cargador de múltiples etapas basado en Python, una estructura de ejecución en memoria, un marco operativo multi-C2 y funciones de recopilación selectiva de información», dijo Genians.