Un tribunal federal declara ilegal la orden ejecutiva de Trump centrada en las elecciones

Un juez federal de Massachusetts anuló secciones importantes de una orden ejecutiva de la administración Trump que habría restringido las boletas por correo a través del Servicio Postal de EE. UU. y habría requerido que los estados adoptaran listas de votantes aprobadas a nivel federal.

El decisión El jueves, la jueza Indira Talwani del Tribunal de Distrito de Massachusetts determinó que esas partes de la orden eran inconstitucionales, al tiempo que declaró legalmente no vinculante otra sección que ordena a las agencias federales de aplicación de la ley investigar y procesar a los funcionarios estatales y locales que incumplan.

Talwani escribió que la Constitución de Estados Unidos otorga poderes a los estados y al Congreso en diferentes roles pero “no otorga al presidente ningún poder específico sobre las elecciones”.

Si bien la Casa Blanca ha citado como justificación la Ley Help America Vote (HAVA) de 2002 y las leyes electorales de la era de los derechos civiles, Talwani encontró que esas leyes no autorizan al gobierno a regular las prácticas estatales de registro de votantes.

“En particular, en ninguna parte de HAVA el Congreso prescribe quién debe ser incluido en las listas de votantes estatales”, escribió Talwani. «Además, ni en HAVA ni en ningún otro estatuto federal el Congreso autoriza al gobierno federal a crear su propia base de datos de votación. En cambio, el Congreso, de conformidad con la Constitución, ha dejado esa autoridad solo a los estados».

Talwani también se negó a destituir al presidente Trump y al secretario de Comercio, Howard Lutnick, como acusados ​​nombrados en la demanda, rechazando el argumento de la administración de que el tribunal no podía regular o inmiscuirse en la autoridad constitucional del presidente “en el desempeño de sus deberes oficiales”.

“Contrariamente a lo que afirman los demandados, la acción presidencial no es inherentemente irrevisable”, escribió Talwani.

La orden, emitida en marzo, instruye al secretario de Seguridad Nacional, al director de los Servicios de Inmigración y Ciudadanía de Estados Unidos y al comisionado de la Administración de la Seguridad Social a compilar listas de votantes estadounidenses para cada estado, incluido su supuesto estatus de ciudadanía.

Para elaborar las listas, las agencias se basarían en la controvertida base de datos de Verificación Sistémica de Derechos de Extranjeros (SAVE, por sus siglas en inglés) que el DHS ha estado construyendo durante la administración Trump, así como en los registros federales de ciudadanía y naturalización del Seguro Social y.

Esas listas luego se enviarían a los estados, la mayoría de los cuales ya han rechazado esfuerzos similares de la administración Trump para controlar el registro de votantes. La orden ordena al Departamento de Justicia que investigue y procese a los funcionarios electorales estatales y locales que emitan boletas a votantes no elegibles.

La orden también requiere que las boletas por correo se envíen en sobres especiales con códigos de barras para su seguimiento. Fundamentalmente, exige que los estados proporcionen listas de votantes elegibles para votar por correo y amenaza con negar las papeletas a los estados que se nieguen. También afirma que el fiscal general tiene derecho a retener fondos federales de los estados que no cumplan.

Talwani descubrió que los estados han demostrado que ya cuentan con un riguroso proceso de registro y verificación de votantes para garantizar que los no ciudadanos y otros votantes no elegibles no puedan votar en las elecciones estadounidenses, y cuentan con leyes para investigar y procesar a quienes lo hagan.

Los abogados del poder ejecutivo argumentaron que la orden era simplemente una directiva federal interna que no obstaculiza a las autoridades estatales. Pero Talwani señaló que estados como Connecticut ya estaban retirando personal de actividades críticas, como la traducción de materiales electorales requeridos por la Ley de Derecho al Voto, para desarrollar planes de cumplimiento de la orden.

Casi la mitad de los estados en la demanda ya han comprado boletas por correo para este ciclo electoral que no cumplen con los estándares de diseño y sobres del Servicio Postal.

A pesar de una serie de pérdidas en los tribunales y el Congreso, la Casa Blanca ha seguido ejerciendo una amplia autoridad sobre la forma en que los estados y localidades administran las elecciones.

El Departamento de Justicia ha demandado a decenas de estados para obligarlos a entregar datos confidenciales de los votantes. En los 10 casos decididos hasta ahora, los estados han ganado todos.

En sus opiniones, los jueces citaron la falta de autoridad inherente del poder ejecutivo para crear listas de votantes estatales. Otros acusaron al Departamento de Justicia de hacer un mal uso de las leyes de la era de los derechos civiles diseñadas para proteger a los votantes negros y minoritarios, creando una base de datos “poco confiable” que privaría de sus derechos a los votantes legítimos.

El fallo de Massachusetts llega a la misma conclusión: Talwani escribe que “está claro que las agencias federales encargadas de compilar las Listas de Ciudadanos Confirmados carecen de la capacidad de crear listas completas y precisas de los ciudadanos estadounidenses que residen en cada estado”.

El miércoles, Trump canceló una ceremonia de firma de un proyecto de ley de vivienda bipartidista en un intento de presionar a los republicanos del Congreso para que aprobaran la Ley SAVE America, que implementaría muchos de los mismos cambios en las elecciones estadounidenses. En una publicación de Truth Social, Trump dijo que consideraba la aprobación del proyecto de ley como una “emergencia nacional”.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.

¿Por qué las directivas de parches sólo llegan hasta cierto punto?

Cuando CISA emite una directiva de emergencia, el mensaje para cada agencia federal y cada equipo de seguridad que preste atención es parchear ahora. Para CVE-2026-50751, una omisión de autenticación CVSS 9.3 en Check Point Remote Access VPN, esa directiva llegó el 21 de junio, a pesar de que la explotación comenzó a principios de mayo. Esa brecha de seis semanas de intrusión activa no es una nota a pie de página. Es la historia completa.

El defecto en sí es sencillo de la peor manera posible. Un error lógico en el proceso de validación de certificados, desencadenado cuando el protocolo de intercambio de claves IKEv1 obsoleto está habilitado, permite a un atacante remoto establecer una sesión VPN completamente autenticada sin una contraseña válida. Sin phishing. Sin robo de credenciales. No se requiere movimiento lateral para llegar al perímetro. El atacante cruza la puerta principal y la puerta lo registra como una entrada legítima.

Cuando Check Point reveló la vulnerabilidad el 8 de junio, un afiliado de ransomware Qilin ya la había utilizado para comprometer unas pocas docenas de organizaciones en todo el mundo. El manual posterior al acceso fue eficiente e incluyó Rclone para la exfiltración de datos, el protocolo Tox para la comunicación de comando y control enrutada a través de una infraestructura VPS desechable. Silencioso, rápido y diseñado para completar el trabajo antes de que la detección tuviera la oportunidad de importar.

El producto de seguridad se convirtió en el vector de ataque.

Hay una ironía particular en CVE-2026-50751 con la que la industria debe sentarse. El dispositivo que fue vulnerado no es una estación de trabajo sin parches ni un depósito de nube mal configurado. Es la puerta de enlace VPN, el producto vendido específicamente para mantener a los atacantes fuera del perímetro. El control diseñado para impedir el acceso no autorizado se convirtió en el mecanismo del mismo.

Esto no es exclusivo de Check Point y no es una crítica a ningún proveedor en particular. Refleja un problema estructural con la arquitectura de seguridad dependiente del perímetro. Cuando el dispositivo perimetral es el ancla de confianza, comprometer ese dispositivo no sólo viola el perímetro. Hereda la autoridad del perímetro. Cada control posterior, cada verificación de identidad, cada herramienta de detección basada en el comportamiento ahora razona sobre una sesión que cree que es legítima, porque la VPN así lo dice.

Esa es la condición que aprovechó Qilin. Y parchear la vulnerabilidad, si bien es absolutamente necesario, no hace nada para cambiar la posición de las organizaciones que fueron atacadas durante el período de mayo a junio. Para ellos, el atacante ya actúa como un usuario de confianza. La directiva CISA no es un remedio para estas organizaciones. Es un mensaje para todos los demás.

Por qué la respuesta estándar se queda corta

La secuencia estándar después de una divulgación como esta es una que todos hemos escuchado antes: parchear los sistemas afectados, actualizar las firmas de detección, revisar los registros en busca de indicadores de compromiso. Si bien cada uno de estos pasos es una buena práctica, ninguno de ellos resuelve el problema subyacente.

Parchar cierra la puerta a futuros atacantes, pero no desaloja a los que ya están dentro. Las firmas de detección ayudan a identificar el comportamiento conocido posterior a la explotación, pero los afiliados de ransomware han demostrado una disciplina operativa constante, utilizando herramientas legítimas para la exfiltración y protocolos estándar de comando y control precisamente porque estos enfoques se mezclan con el tráfico normal. La revisión de registros es valiosa, pero los atacantes que explotaron la vulnerabilidad tuvieron semanas de acceso antes de que alguien mirara.

El modelo de detección y respuesta supone que la detección llega antes de que se complete el daño. Frente a un día cero armado con una ventaja de seis semanas, esa suposición no se cumple. Cuando se activa una alerta, los datos se han movido. El ransomware está preparado. El reloj del rescate ha comenzado.

Hacer que el punto final sea más difícil de explotar

La vulnerabilidad de Check Point obliga a una pregunta crítica: ¿cómo se detiene la ejecución de la carga útil cuando un atacante ya logró la autenticación y eludió todas las demás defensas?

Requiere mover la capa defensiva al propio punto final, en el punto de ejecución, donde la carga útil del ransomware tiene que operar independientemente de cómo se obtuvo el acceso. Las técnicas que transforman el entorno de la memoria de ejecución, transformando las estructuras que el malware necesita encontrar y utilizar en el momento de la ejecución, detienen la carga útil de manera determinista. El atacante puede tener credenciales autenticadas, una sesión legítima y semanas de acceso no detectado. Si el entorno de destino no se parece a lo que espera la carga útil, ésta falla.

Esto no reemplaza los parches. Las organizaciones deben aplicar la solución Check Point de inmediato y deben tratar cualquier sistema con IKEv1 habilitado durante el período de mayo a junio como potencialmente comprometido. Pero aplicar parches es el comienzo, ya que las organizaciones que estaban dentro de la ventana de explotación de seis semanas necesitan un control que funcione después de que el perímetro haya desaparecido.

La lección antes de la próxima directiva

CISA emitirá otra directiva de emergencia. Habrá otra omisión de autenticación, otro dispositivo perimetral convertido en vector de ataque, otro actor de amenazas motivado financieramente con una ventaja medida en semanas. El ciclo de parchear y detectar se repetirá, y las organizaciones cuya exposición se gestionaba completamente en el perímetro se encontrarán en la misma posición.

La lección aquí no es que Check Point falló o que las VPN se acabaron. Es que cualquier arquitectura en la que una única omisión de autenticación le otorga al atacante autoridad operativa sobre todo el entorno tiene un problema estructural que ningún parche resuelve. Es necesario cerrar la puerta. Asegurarse de que el ransomware no pueda detonar incluso después de que el atacante esté dentro es la parte que la industria aún no ha resuelto a escala.

Ésa es la conversación que la directiva CISA debería iniciar, y en la mayoría de los casos no lo hace.

Brad La Porte

Escrito por Brad LaPorte

Brad LaPorte es director de marketing de Morphisec.

Las fallas de Cordyceps CI/CD exponen más de 300 repositorios de GitHub a ataques a la cadena de suministro – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han señalado una nueva clase de debilidad en el flujo de trabajo de CI/CD que permite a los atacantes secuestrar flujos de trabajo y comprometer las cadenas de suministro de código abierto.

El «patrón crítico explotable» ha recibido el nombre en clave cordyceps por Novee Seguridad. El problema puede permitir a los atacantes el control total de los repositorios en docenas de las organizaciones más grandes del mundo, incluidas Microsoft, Google, Apache y Cloudflare.

«La falla puede ser explotada por cualquier usuario no autenticado», dijo Elad Meged, ingeniero fundador e investigador de seguridad de Novee Security. dicho. «Sin membresía en una organización ni privilegios especiales; una cuenta gratuita es suficiente para falsificar aprobaciones, enviar códigos o robar credenciales».

El análisis de la empresa de pruebas de penetración de unos 30.000 repositorios de alto impacto ha revelado que más de 300 son totalmente explotables, lo que permite la ejecución de código controlada por atacantes, el robo de credenciales y el compromiso de la cadena de suministro, lo que puede tener graves impactos posteriores.

El núcleo del problema se reduce a configuraciones CI/CD débiles que otorgan a las solicitudes de extracción (PR) más permisos de los que deberían tener. Las relaciones públicas son propuestas para fusionar cambios de código de una rama en el proyecto principal. Sin embargo, debido a que un RP que no es de confianza puede desencadenar flujos de trabajo privilegiados, puede abrir la puerta a la inyección de comandos, la escalada de privilegios y el compromiso de la cadena de suministro.

Ciberseguridad

«Esta vulnerabilidad de la cadena de suministro radica en las tuberías fundamentales de código abierto con las que funciona toda la industria y en el tipo de problema que se esconde de los escáneres porque, técnicamente, cada pieza individual funciona según lo diseñado», explicó Novee. «El flujo de trabajo hace lo que se le dijo. La vulnerabilidad existe sólo en la composición: datos que no son confiables cruzan un límite de confianza que nadie auditó».

En Azure Sentinel de Microsoft, por ejemplo, Novee encontró un comentario sobre un PR que podía ejecutar código de atacante anónimo en el CI de Microsoft y robar una clave de aplicación GitHub que no vence. En un caso similar, un PR en el kit de desarrollo de agentes de IA de Google («adk-samples») podría ejecutar código de atacante en el CI de Google para obtener autoridad completa sobre un repositorio de Google Cloud.

Otros hallazgos se enumeran a continuación:

  • Apache Doris, donde dos ataques sin clic provocan que un solo comentario en cualquier PR o un PR bifurcado ejecute el código del atacante y extraiga credenciales de CI codificadas o un token con permisos de escritura completos.
  • SDK de trabajadores de Cloudflare, donde un PR con un nombre de rama diseñado puede ejecutar comandos arbitrarios en los ejecutores de CI de Cloudflare
  • Black de Python Software Foundation, donde una sola solicitud de extracción de cualquier persona podría ejecutar código de atacante en los sistemas de compilación de Black y robar el token de automatización, que luego puede usarse para aprobar solicitudes de extracción.

Tras una divulgación responsable, tanto Microsoft como Google confirmaron el impacto, mientras que Cloudflare, Python y Apache aplicaron refuerzos y parches, respectivamente.

«La naturaleza de la codificación agente significa que estas vulnerabilidades de CI/CD se reproducen persistentemente, a escala, ‘infectando’ repositorios a un ritmo exponencial», dijo Meged. «Debido a que los usuarios anónimos pueden usarlos para obtener control sobre la cadena de suministro de software, nos gusta pensar que es como un ‘títere’ de los repositorios de algunas de las empresas más grandes del mundo, manipulando silenciosamente sus flujos de trabajo».

La administración Trump ordenará a las agencias que aceleren la migración poscuántica e impulsen la industria

La administración Trump planea tomar una acción ejecutiva el lunes para acelerar la transición del gobierno federal hacia el cifrado poscuántico y volver a priorizar el financiamiento gubernamental para apoyar la industria nacional de la computación cuántica.

Las órdenes, sobre las que CyberScoop informó por primera vez el año pasado, ordenan al gobierno que apoye la industria de la computación cuántica, según varias fuentes. Son parte de un esfuerzo más amplio de la administración Trump para poner su sello en el desarrollo de otra tecnología emergente clave.

En mayo, el Departamento de Comercio anunciado Cartas de intención por más de 2.000 millones de dólares en incentivos financieros federales para nueve empresas cuánticas en virtud de la Ley CHIPS y Ciencia. El año pasado, la administración hizo algo similar con su Centrado en la IA órdenes ejecutivas y plan de acción que creó programas federales especiales de exportación para tecnología y equipos de IA, ordenó a las agencias federales que movilizaran herramientas de financiamiento federal para apoyar a la industria y recortó o redujo las regulaciones que, según la administración, pueden impedir el crecimiento interno.

En la orden, se utiliza un «enfoque de todo el gobierno para potenciar la investigación y el desarrollo de la computación cuántica, así como la detección cuántica». [and other resources]”, dijo una fuente, que habló bajo condición de anonimato para discutir las acciones administrativas pendientes.

Describieron la actitud de la administración Trump para apuntalar la industria como «no dejemos de dar prioridad a los alimentadores de la investigación o el desarrollo cuántico».

Una segunda fuente con conocimiento de los planes de la administración confirmó el contenido de las acciones ejecutivas.

La segunda orden requerirá que las redes civiles federales adopten un cifrado resistente a los cuánticos más rápido que la fecha límite actual de 2035. Los nuevos algoritmos de cifrado, examinados por el Instituto Nacional de Estándares y Tecnología, protegerán contra futuros ataques informáticos cuánticos.

Las agencias que no cumplan con el nuevo plazo deben informar a la Oficina de Gestión y Presupuesto explicando el motivo.

Una fuente dijo que en las versiones preliminares que habían visto, la administración apuntaba a 2029 o 2030 como nueva fecha límite, y la orden excluirá las redes militares y no civiles de los mandatos, que se rigen por un proyecto separado de migración de cifrado liderado por la Agencia de Seguridad Nacional.

Estuvieron presentes para la firma el subsecretario de Ciencia del Departamento de Energía, Darío Gil, el secretario del Departamento de Comercio, Howard Lutnick, el director cibernético nacional, Sean Cairncross, el secretario de Defensa, Pete Hegseth, el director federal de información, Greg Barbaccia, y el director de la Oficina de Política Científica y Tecnológica, Michael Kratisos.

Varios ejecutivos de empresas de tecnología también estuvieron presentes para la firma de la orden, elogiando los esfuerzos del gobierno para impulsar la industria.

«IBM aplaude a la Administración por dar este importante y oportuno paso adelante», dijo el director ejecutivo de IBM, Arvind Krishna, en un comunicado. «Una política sólida, una inversión sostenida y una asociación público-privada son vitales para sostener el liderazgo cuántico y la resiliencia tecnológica de Estados Unidos. Estamos orgullosos de seguir construyendo sobre esta base, fortaleciendo la competitividad de Estados Unidos y reforzando la seguridad nacional mientras damos forma juntos al futuro cuántico».

Esta es una historia en desarrollo y se actualizará a medida que haya información disponible.

Escrito por Derek B. Johnson y Madison Alder

Los investigadores detallan las fallas de DifyTap en Dify que podrían exponer los chats de IA entre los inquilinos – CYBERDEFENSA.MX

Investigadores de ciberseguridad han revelado detalles de cuatro vulnerabilidades en Dificaruna plataforma de flujo de trabajo agente de código abierto con más de 146.000 estrellas de GitHubque podría permitir a los atacantes leer sigilosamente conversiones de inteligencia artificial (IA) de las aplicaciones de otros clientes sin requerir autenticación.

Las vulnerabilidades han recibido un nombre en código colectivo. DifyTap por Seguridad Zafran.

«Dos eran de gravedad crítica, dos no requerían autenticación y tres tenían un impacto entre inquilinos en el servicio de nube multiinquilino de Dify, permitiendo que los datos de un cliente quedaran expuestos a otro», investigadores Ido Shani y Gal Zaban. dicho.

Los defectos de seguridad podrían haber permitido a los atacantes leer chats privados de IA de las aplicaciones de otros clientes, creando un canal de exfiltración encubierto para cada mensaje y respuesta modelo.

Ciberseguridad

También hicieron posible atravesar la API interna de Plugin Daemon de Dify desde solicitudes no autenticadas y activar llamadas API internas entre inquilinos, así como obtener una vista previa de los documentos cargados por otros inquilinos y filtrar archivos entre usuarios dentro de un inquilino adjuntando el identificador único del archivo de otro usuario.

Por otra parte, Zafran dijo que también descubrió que la pila de análisis de archivos de Dify dependía de una versión de PDFium, una biblioteca C++ de código abierto para renderizado de PDF, que era vulnerable a CVE-2024-5846 (Puntuación CVSS: 8,8), un error de uso después de la liberación que data de hace dos años y que podría permitir a un atacante remoto explotar potencialmente la corrupción del montón a través de un archivo PDF manipulado.

Las vulnerabilidades restantes se enumeran a continuación:

  • CVE-2026-41947 (Puntuación CVSS: 9,1): una vulnerabilidad de omisión de autorización que permite a los usuarios del editor autenticados establecer y habilitar configuraciones de seguimiento para cualquier aplicación, independientemente de la propiedad del inquilino.
  • CVE-2026-41948 (Puntuación CVSS: 9,4): una vulnerabilidad de recorrido de ruta que permite a los usuarios autenticados manipular las solicitudes enviadas a la API REST interna del Plugin Daemon explotando una desinfección insuficiente de la ruta URL y accediendo a puntos finales privados internos.
  • CVE-2026-41949 (Puntuación CVSS: 7,5/5,9): una vulnerabilidad de omisión de autorización en el punto final de vista previa de archivos («/console/api/files/{file_id}/preview») que permite a cualquier usuario autenticado leer hasta 3000 caracteres de cualquier documento cargado en todos los inquilinos y espacios de trabajo utilizando solo el UUID del archivo.
  • CVE-2026-41950 (Puntuación CVSS: 6,5): una vulnerabilidad de omisión de autorización que permite a los usuarios autenticados leer el contenido completo de los archivos cargados por otros usuarios dentro del mismo inquilino al proporcionar un UUID de archivo arbitrario en la matriz de archivos de una solicitud de mensajes de chat.

Las comprobaciones de propiedad de los inquilinos que faltan se pueden aprovechar para redirigir todos los mensajes y respuestas de las aplicaciones de las víctimas a un proveedor de seguimiento LLM controlado por el atacante. Vale la pena señalar que cualquiera puede registrarse libremente para obtener una cuenta Dify.

Ciberseguridad

«En consecuencia, un atacante puede configurar su propio seguimiento para cualquier aplicación a la que pueda acceder como cliente, lo que incluye todas las aplicaciones de acceso público», explicaron los investigadores. «Esto permite a un atacante crear un canal de exfiltración persistente para todos los mensajes y respuestas enviados en la aplicación».

Tras una divulgación responsable, todas las vulnerabilidades excepto CVE-2026-41948 se han abordado en versión 1.14.2que se envió el mes pasado. Se espera que una solución para la falla pendiente esté disponible en la próxima versión de Dify.

«DifyTap demuestra dónde reside el desafío en la visibilidad de las vulnerabilidades, particularmente en las imágenes de contenedores, donde las diferencias entre implementaciones pueden crear brechas de visibilidad que los escáneres tradicionales no pueden detectar», la compañía dicho.

INTERPOL advierte que las estafas de phishing, ransomware y IA están aumentando en Asia y el Pacífico – CYBERDEFENSA.MX

Un nuevo informe de INTERPOL ha revelado un «aumento espectacular» de la ciberdelincuencia en Asia y el Pacífico Sur, impulsado por la rápida digitalización, la penetración de Internet, las nuevas tecnologías, las redes delictivas organizadas y una disparidad en la madurez de la ciberseguridad.

Según el Informe de evaluación de las ciberamenazas en Asia y el Pacífico Sur 2025/2026 de INTERPOL, el phishing se ha convertido en la forma de delito cibernético más extendida y económicamente más perjudicial: un tercio de los países de la región notificaron más de 10.000 casos entre enero de 2024 y marzo de 2025. En total, más de la mitad de los países miembros de INTERPOL han informado que el delito cibernético representó no menos del 30% de todos los delitos registrados a nivel nacional.

«Las conclusiones de este informe ponen de relieve un panorama de ciberamenazas en rápida evolución en Asia y el Pacífico Sur, donde los ciberdelincuentes están aprovechando la inteligencia artificial, los modelos de ransomware como servicio y sofisticadas técnicas de ingeniería social a escala industrial», Neal Jetton, Director de Ciberdelincuencia de INTERPOL, dicho en un comunicado.

«A medida que la adopción digital se acelera en toda la región, fortalecer la cooperación operativa, el intercambio de información y la resiliencia cibernética sigue siendo esencial para proteger a las comunidades y la infraestructura crítica».

La creciente sofisticación de las técnicas de los ciberdelincuentes ha provocado un aumento de los ataques de ransomware, así como de estafas impulsadas por inteligencia artificial (IA) y deepfakes que implican hacerse pasar por ejecutivos de empresas para autorizar transacciones fraudulentas. Se estima que la región registró más de 135.000 ataques relacionados con ransomware en 2024. La gran mayoría de los incidentes afectaron a los sectores inmobiliario, manufacturero y de servicios financieros.

Ciberseguridad

Esto se ha complementado con la industrialización de las estafas cibernéticas por parte de sindicatos del crimen organizado transnacional en países como Camboya, Laos, Myanmar y Filipinas, que han establecido extensos centros de estafa que utilizan el trabajo forzoso para llevar a cabo estafas de inversión, aprovechándose de personas de todo el mundo después de establecer relaciones amistosas o románticas con ellas.

«El crimen organizado en Myanmar, Camboya y Laos utilizó deepfakes en estafas de ‘cebo romántico’, combinando personajes de inteligencia artificial e ingeniería social para generar 37 mil millones de dólares en pérdidas regionales por delitos cibernéticos», dijo INTERPOL.

Algunas de las otras tendencias regionales capturadas por el informe incluyen las siguientes:

  • Los troyanos bancarios y los ladrones de información se materializaron como el segundo tipo de delito cibernético más frecuente, con familias de malware como RedLine, Lumma, LokiBot, negastealy ZBot ocupando los primeros lugares.
  • 5,5 de cada 1.000 personas en la región de Asia y el Pacífico Sur hicieron clic mensualmente en enlaces de phishing, casi el doble del promedio mundial de 2,9 por 1.000.
  • Los ataques distribuidos de denegación de servicio (DDoS) aumentaron un 92 % en 2024 en comparación con el año anterior.
  • Las intrusiones en el sistema representaron aproximadamente el 80% de todas las filtraciones de datos en 2024.
  • Uso de tecnología deepfake para explotación sexual, chantaje o coerción.
  • Explotación de sistemas mal configurados, cifrado débil, API inseguras y monitoreo insuficiente para violar las redes de destino.
  • Los grupos de ransomware utilizan las obligaciones regulatorias de las empresas como arma para intensificar la presión durante los intentos de extorsión.

«En respuesta, las organizaciones encargadas de hacer cumplir la ley en toda la región, con el apoyo de INTERPOL, están intensificando sus esfuerzos conjuntos para combatir el cibercrimen», afirmó INTERPOL. «Estos incluyen la coordinación de operaciones contra la infraestructura cibercriminal, investigaciones colaborativas, iniciativas de capacitación especializada y la creación de políticas para mejorar la resiliencia cibernética».

Los piratas informáticos aprovechan el error del complemento Gravity SMTP de WordPress para exponer las claves API – CYBERDEFENSA.MX

Los actores de amenazas están explotando una falla de seguridad recientemente reparada que afecta a Gravity SMTP, un complemento de WordPress que está instalado en alrededor de 100.000 sitios.

La vulnerabilidad, rastreada como CVE-2026-4020 (Puntuación CVSS: 5,3), es una falla de divulgación de información de gravedad media que puede permitir a atacantes no autenticados extraer datos confidenciales, como datos de configuración, claves API, secretos y tokens OAuth configurados para las integraciones de correo electrónico del complemento.

«Esto se debe a un punto final de la API REST registrado en /wp-json/gravitysmtp/v1/tests/mock-data con un permiso_callback que incondicionalmente devuelve verdadero, permitiendo que cualquier visitante no autenticado acceda a él», Wordfence dicho.

Ciberseguridad

«Cuando se agrega el parámetro de consulta ?page=gravitysmtp-settings, el método Register_connector_data() del complemento completa los datos del conector interno, lo que hace que el punto final devuelva aproximadamente 365 KB de JSON que contiene el informe completo del sistema».

Como resultado, un atacante no autenticado puede utilizar este problema como arma para recuperar una amplia gama de información, que incluye:

  • versión PHP
  • Extensiones cargadas
  • Versión del servidor web
  • Ruta raíz del documento
  • Tipo y versión del servidor de base de datos
  • Versión de WordPress
  • Todos los complementos activos con versiones.
  • Tema activo
  • Detalles de configuración de WordPress
  • Nombres de tablas de base de datos
  • Claves/tokens API configurados en el complemento, como Amazon SES, Google, Mailjet, Resend y Zoho

Luego, los atacantes podrían aprovechar esta exposición para recopilar credenciales que podrían usarse de forma abusiva para enviar correos electrónicos en nombre del sitio, así como obtener detalles extensos de la pila de software del sitio, que podría actuar como base para ataques posteriores.

«Como ocurre con todas las vulnerabilidades de exposición de información confidencial, el impacto depende de los datos que estén expuestos», añadió Wordfence. «En este caso, la exposición de credenciales API de terceros en vivo significa que un atacante podría abusar de los servicios de correo electrónico conectados al sitio, mientras que el informe detallado del sistema reduce significativamente el esfuerzo requerido para planificar futuros ataques contra el sitio».

Se lanzó un parche para la vulnerabilidad en la versión 2.1.5 del complemento. Los malos actores ya se han aprovechado del defecto enviando solicitudes HTTP GET no autenticadas al punto final vulnerable de la API REST con el parámetro de consulta «?page=gravitysmtp-settings», lo que hace que el servidor devuelva información valiosa sobre el sitio sin requerir ninguna autenticación.

Ciberseguridad

Wordfence ha bloqueado más de 17 millones de intentos de explotación dirigidos a CVE-2026-4020 hasta la fecha, y la actividad inicial comenzó a principios de mayo de 2026 antes de aumentar drásticamente alrededor del 6 de junio de 2026, alcanzando un máximo de más de 4.000.000 de solicitudes un día después. Los esfuerzos de explotación se originaron en las siguientes direcciones IP:

  • 45.148.10.95
  • 193.32.162.60
  • 176.65.148.139
  • 173.199.90.188
  • 45.148.10.120
  • 185.8.107.155
  • 185.8.106.37
  • 185.8.106.92
  • 185.8.106.145
  • 176.65.148.30

Los propietarios de sitios que ejecutan una versión vulnerable del complemento Gravity SMTP y han configurado integraciones de correo electrónico de terceros deben asumir el compromiso y rotar las credenciales después de actualizar el complemento a la última versión lo antes posible. También se recomienda revisar los archivos de registro del servidor en busca de solicitudes que se originen en las direcciones IP antes mencionadas para detectar cualquier solicitud sospechosa al punto final de la API.

Las autoridades interrumpen la botnet SocGholish de Evil Corp

El jueves, las autoridades desmantelaron una botnet, un marco de malware y confiscaron la infraestructura que Evil Corp y otros grupos de delitos cibernéticos utilizaban para robar datos e ingresar a varias redes.

El esfuerzo coordinado a nivel mundial se centró en SocGholish, un malware de varias etapas que ha comprometido sitios web, ha redirigido a los usuarios a sistemas de distribución de tráfico (TDS) y ha introducido malware en sus redes desde 2017.

«El malware establece un punto de apoyo inicial en las computadoras de las víctimas, conocido colectivamente como botnet, y luego es utilizado por actores de amenazas para atacar más con campañas de ransomware y espionaje», dijo la división cibernética del FBI en un comunicado.

Empresas de ciberseguridad, investigadores y funcionarios de Estados Unidos, Canadá, Alemania, Países Bajos y Europol desactivaron 106 servidores y remediaron casi 15.000 sitios que estaban infectados con el malware. Los funcionarios también desactivaron la botnet y notificaron a las víctimas.

Los sitios infectados con SocGholish, que están alojados principalmente en WordPress, estaban muy extendidos y brindaban servicios cotidianos, incluidos restaurantes y talleres de reparación de automóviles, según el policía nacional holandesa.

La botnet, también conocida como “FakeUpdates”, está vinculada al grupo ruso de cibercrimen Evil Corp. También proporcionó acceso inicial a otras variantes de ransomware, incluidos DoppelPaymer, WastedLoocker, Hades Ransomware, LockBit, RansomHub y otros, según Infobloxque participó en el derribo.

Proofpoint, que también participó en la interrupción, describió a Evil Corp como uno de los Los grupos de cibercrimen más destacados en funcionamiento y el «abuelo» de un tipo de amenaza que compromete sitios web y utiliza TDS para redirigir a los usuarios al malware.

Tras el derribo, el FBI emitió un anuncio de servicio publico advirtiendo sobre los ciberdelincuentes que utilizan TDS para ingresar a las redes de las víctimas en busca de ransomware u otras estafas financieras.

Los ciberdelincuentes redirigen el tráfico de los sitios para eludir los cortafuegos, ocultar su actividad, identificar víctimas potenciales y enviarlas a páginas de phishing para robar credenciales, iniciar estafas financieras, acceder a redes, distribuir otro malware y vender acceso a otros ciberdelincuentes, dijeron los funcionarios.

La acción policial fue parte de Operación finalun esfuerzo multinacional contra el ciberdelito desde 2024, y más específicamente para el FBI como parte de la Operación Riptide, una campaña en curso dirigida a los ciberdelincuentes y la infraestructura y las redes financieras que utilizan para cometer fraude.

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

Las 10 principales exposiciones de superficies de ataque en 2026 – CYBERDEFENSA.MX

Las infracciones no siempre comienzan con un día cero. Un panel de administración expuesto puede sufrir fuerza bruta o reutilizarse credenciales de un ataque anterior. Pero cuando cae una vulnerabilidad, como MongoBleed a principios de este año, que permitió a los atacantes extraer credenciales y tokens de sesión de la memoria del servidor sin autenticación, cualquier cosa que esté conectada a Internet está inmediatamente en riesgo.

Ahora que el tiempo de explotación se ha reducido a un solo día, la cuestión no es sólo qué tan rápido se puede parchear. Es por eso que el servicio quedó expuesto en primer lugar.

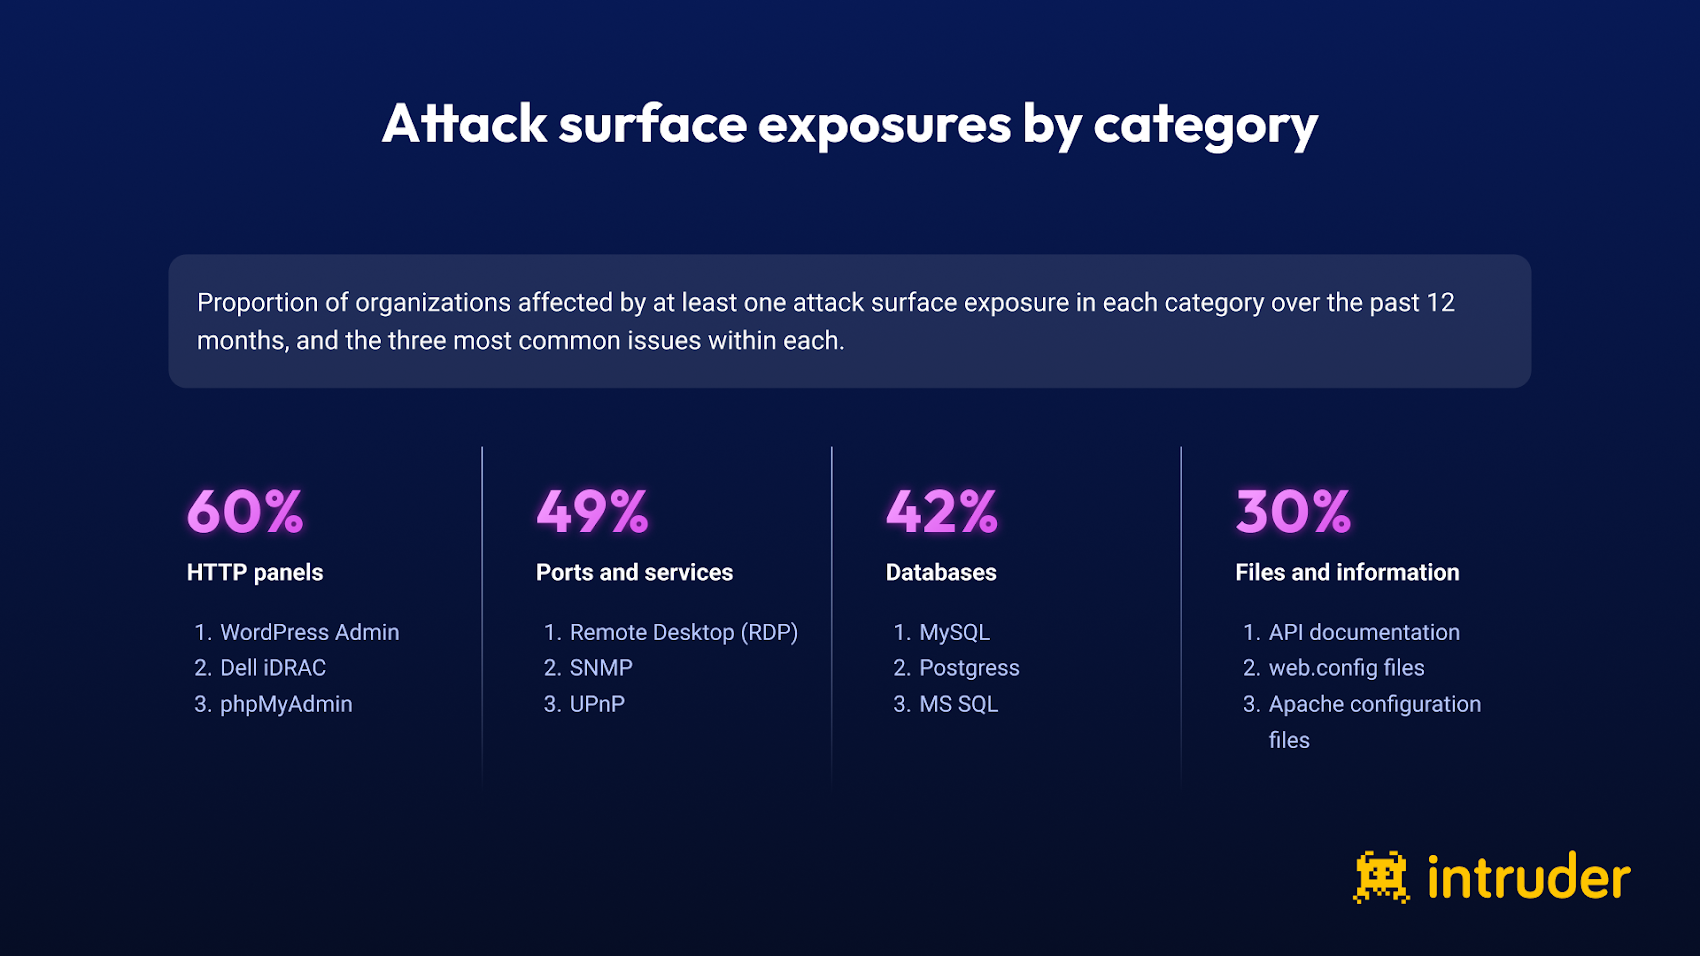
El equipo de Intruder analizó 3000 superficies de ataque para descubrir qué parte de la superficie de ataque de una organización típica consiste en servicios que no tienen ninguna razón para estar allí. Agrupamos lo que encontramos en cuatro categorías: paneles HTTP, puertos y servicios riesgosos, bases de datos y archivos e información de acceso público.

Los hallazgos completos, incluidos los desgloses por tamaño de empresa e industria, se encuentran en nuestro Índice de gestión de superficies de ataque 2026.

¿Qué tan extendido está el problema?

  • El 60% de las organizaciones tenían al menos un panel HTTP expuesto: consolas de administración, interfaces de usuario de administración, páginas de inicio de sesión para herramientas internas que no tienen por qué ser accesibles públicamente.
  • Casi la mitad (49%) tenía expuesto un puerto o servicio riesgoso.
  • El 42% tenía una base de datos accesible directamente desde Internet.
  • El 30% tenía archivos o información de acceso público que no debería serlo: documentación de API, archivos de configuración, datos que nunca debieron ser detectables.

Las diez exposiciones más comunes

Estas son las exposiciones de superficies de ataque más comunes que afectaron a las organizaciones en los últimos 12 meses.

  1. Base de datos MySQL expuesta: 26%
  2. Base de datos de Postgres expuesta: 16%
  3. Documentación API expuesta: 15%
  4. Panel de administración de WordPress expuesto: 15%
  5. Servicio de escritorio remoto expuesto: 11%
  6. Servicio SNMP expuesto: 9%
  7. Panel de administración de phpMyAdmin expuesto: 8 %
  8. Servicio UPnP expuesto: 8%
  9. Servicio NTP expuesto: 7%
  10. Servicio RPC Portmapper expuesto: 7%

Las bases de datos dominan los dos primeros lugares

Las bases de datos expuestas ocupan los dos primeros lugares, con más de una cuarta parte de las organizaciones exponiendo MySQL y Postgres, lo que afecta a 1 de cada 6. Las bases de datos orientadas a Internet han sido durante mucho tiempo un objetivo para atacantes oportunistas. La campaña de ransomware PLEASE_READ_ME en 2020 comprometió más de 250.000 bases de datos MySQL mediante la fuerza bruta de credenciales débiles. MongoDB y Elasticsearch se han enfrentado a lo mismo.

La documentación API está más expuesta que RDP

La documentación API ocupó el tercer lugar, por delante de RDP, lo que nos sorprendió. Algunos documentos de API son intencionalmente públicos, pero las organizaciones con frecuencia pasan por alto la documentación vinculada a API privadas o del lado administrativo que nunca debieron ser detectables. Los documentos API públicos pueden convertir vulnerabilidades que de otro modo serían difíciles de encontrar en rutas de ataque documentadas.

RDP sigue siendo un punto de entrada de ransomware

RDP en el puesto número cinco es una preocupación dado su historial como vector de acceso inicial en ataques de ransomware. BlueKeep en 2019 dejó casi un millón de sistemas inmediatamente explotables. La adivinación de credenciales contra RDP expuesto sigue siendo una de las formas más confiables en que ingresan los operadores de ransomware.

El resto de la lista nunca estuvo destinado a estar disponible en Internet.

El resto de la lista (SNMP, UPnP, NTP, RPC) son servicios heredados diseñados para redes internas que nunca debieron estar conectados a Internet.

Obtenga los hallazgos completos

La mayoría de los equipos consideran que la aplicación de parches es una prioridad. Pero para mucho de lo que está en esta lista (bases de datos, paneles de administración, servicios heredados) la mejor pregunta es por qué son accesibles. Ahí es donde reducción de la superficie de ataque entra en juego, y para la mayoría de las organizaciones, no recibe la misma atención que la gestión de vulnerabilidades.

Los hallazgos completos, incluidos los desgloses por tamaño de empresa e industria, se encuentran en el Índice de gestión de superficies de ataque 2026.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Los complementos maliciosos de JetBrains roban claves API de IA mientras las extensiones de Chrome capturan los chats de Chatbot – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han señalado una «campaña coordinada de malware» en JetBrains Marketplace que ha publicado no menos de 15 complementos maliciosos capaces de filtrar claves de proveedores de inteligencia artificial (IA).

«Cada complemento se presenta como un asistente de codificación de IA basado en DeepSeek y otros grandes modelos de lenguaje, que ofrece chat, confirmación de mensajes, revisión de código, búsqueda de errores y pruebas unitarias», dijo el investigador de Aikido Security, Ilyas Makari. dicho. «Funcionan exactamente como se anuncia. Sin embargo, la clave API del proveedor de IA que ingresa se filtra a un servidor controlado por el atacante».

Se dice que la actividad ha estado en curso desde finales de octubre de 2025, con nuevos complementos lanzados el 10 de junio de 2026. Dos de los complementos, CodeGPT AI Assistant y DeepSeek AI Assist, tienen más de 25.000 descargas cada uno, aunque no está claro si los recuentos son auténticos o si se han inflado para fingir su popularidad.

La lista completa de complementos se encuentra a continuación:

  • Prueba DeepSeek Junit (org.sm.yms.toolkit)
  • Confirmación de DeepSeek Git (com.json.simple.kit)
  • DeepSeek FindBugs (org.bug.find.tools)
  • Chat de IA de DeepSeek (org.translate.ai.simple)
  • DeepSeek Dev AI (com.yy.test.ai.simple)
  • Codificación de IA DeepSeek (com.dev.ai.toolkit)
  • AI FindBugs (com.json.view.simple)
  • Commitor AI Git (com.my.git.ai.kit)
  • Revisión del codificador de IA (org.check.ai.ds)
  • DeepSeek Coder AI (com.review.tool.code)
  • Asistente de codificación AI (org.code.assist.dev.tool)
  • Revisión del código DeepSeek (com.coder.ai.dpt)
  • Asistente de IA CodeGPT (com.my.code.tools)
  • Asistencia de IA DeepSeek (ord.cp.code.ai.kit)
  • Herramienta sencilla de codificación (com.dp.git.ai.tool)

Aikido Security dijo que los 15 complementos comparten una base de código similar, lo que requiere que los usuarios abran el panel de configuración e ingresen una clave API para una IA como OpenAI, SiliconFlow o DeepSeek para poder llevar a cabo la funcionalidad prometida.

Ciberseguridad

Si bien los complementos funcionan según lo previsto, se ha descubierto que tienen la capacidad de desviar de forma encubierta la clave API proporcionada a un servidor remoto («39.107.60[.]51») bajo el control del atacante sobre una solicitud HTTP en formato de texto plano.

«Los complementos también ejecutan un nivel pago», dijo la compañía. «Después de que un usuario paga una pequeña tarifa a través del muro de donaciones integrado en el complemento, el servidor envía una clave API al cliente, y el complemento comienza a usar esa clave para sus llamadas de modelo en lugar de la suya propia, lo cual es extraño, ya que ningún operador legítimo simplemente le entregaría a un usuario una clave funcional y sin restricciones a un proveedor de IA pago».

Esto ha planteado la posibilidad de que los operadores detrás de la campaña probablemente estén compartiendo las claves API del proveedor de IA robadas con otros actores de amenazas como parte de un esquema de monetización ilícito, convirtiéndolo efectivamente en un servicio que otorga a los usuarios de pago acceso al proveedor de IA de la víctima.

«El operador cobra el dinero por un lado y las credenciales gratuitas por el otro, mientras que los auténticos propietarios de claves pagan la factura», añadió Makari.

La campaña es una prueba más de cómo los actores de amenazas son apuntando cada vez más a entornos de desarrollo a través del ecosistema de código abierto, que se ha convertido en un objetivo lucrativo debido al hecho de que alojan código fuente, credenciales de nube, claves de firma y claves API para servicios de inteligencia artificial pagos que pueden revenderse para esquemas de secuestro de LLM.

«Trate un complemento de la misma manera que trataría cualquier dependencia que se ejecute con sus privilegios, y tenga cuidado al pegar secretos de larga duración en herramientas que no haya examinado», dijo Aikido Security.

Extensiones maliciosas de Chrome roban conversaciones de IA

El desarrollo coincide con el descubrimiento de dos extensiones de bloqueador de anuncios de Google Chrome que han sido capturadas capturando conversaciones de los usuarios con chatbots de IA como OpenAI ChatGPT, Anthropic Claude, Google Gemini, Microsoft Copilot, Perplexity, DeepSeek, xAI Grok y Meta AI. La operación de recopilación de datos ha recibido el nombre en código Ladrón rápido por el investigador Jean-Marie R.

Ciberseguridad

Los nombres de las extensiones, que todavía están disponibles en Chrome Web Store, son los siguientes:

  • Smart Adblocker (ID: iojpcjjdfhlcbgjnpngcmaojmlokmeii) – 90.000 usuarios (publicado en octubre de 2022)
  • Adblock para navegador (ID: jcbjcocinigpbgfpnhlpagidbmlngnnn) – 10.000 usuarios (publicado en agosto de 2023)

«Aunque se presentan como bloqueadores de anuncios, las extensiones incluyen un motor de interceptación personalizado que registra conversaciones no públicas, uso de modelos y metadatos de nivel de cuenta de todas las principales plataformas de inteligencia artificial (ChatGPT, Claude, Gemini y otras)», dijo el investigador. «La operación utiliza listas de filtros públicas legítimas (EasyList, IDCAC) como cobertura funcional, proporcionando una verdadera utilidad de bloqueo de publicidad mientras ejecuta un canal de telemetría no revelado».

El hecho de que las dos extensiones existan desde hace varios años indica que las actualizaciones relacionadas con la IA se introdujeron en forma de actualizaciones de software.

Estos esfuerzos son parte de una técnica de ataque llamada Prompt Poaching. En los últimos meses, se ha observado que extensiones de navegador, tanto legítimas como maliciosas, adoptan este método para capturar sigilosamente chats de IA. Lo que no está claro es si estas prácticas violan las políticas de Google para las extensiones del navegador.

«Las extensiones interceptan el historial completo de conversaciones de IA, el uso del modelo y el nivel de suscripción de ocho plataformas, y transmiten estos datos a la infraestructura controlada por el operador sin notificar al usuario más allá de una cadena de consentimiento genérica de ‘Protección mejorada’», señaló el investigador.