Un hacker de 22 años, detenido en Francia por su ataque al Ministerio del Interior

Francia ha comunicado la detención de un joven pirata informático de tan solo 22 años de edad como parte de una investigación sobre un ciberataque al Ministerio del Interior galo. Su nombre no se ha hecho público.
El ministerio se ha referido a lo ocurrido como un «incidente grave», después de que un usuario se atribuyera la responsabilidad en el foro de la dark web BreachForums.

Un portavoz del gobierno francés asegura que se está comprobando la veracidad de dicha aseveración en el conocido foro como parte de su investigación.

Sin rescate

Laurent Núñez, ministro del Interior, ha compartido con la prensa que el ataque llegó a comprometer archivos relacionados con expedientes judiciales y personas buscadas.

Núñez asegura que no recibieron ninguna demanda de rescate y perjuró que el ataque «no pone en peligro la vida de nuestros conciudadanos».

Debido a la sensibilidad de los sistemas involucrados, las autoridades francesas estarían manejando el incidente «con la máxima vigilancia y al más alto nivel».

La Fiscalía de París ha anunciado el arresto por cargos que incluirían «un ataque a un sistema automatizado de procesamiento de datos personales operado por el Estado, como parte de un grupo organizado». Este delito conllevaría una pena de 10 años de cárcel.

El sospechoso ya tenía antecedentes por delitos similares llevados a cabo a principios de este año.

Airbus dotará al INCIBE de una avanzada plataforma de simulación en ciberseguridad

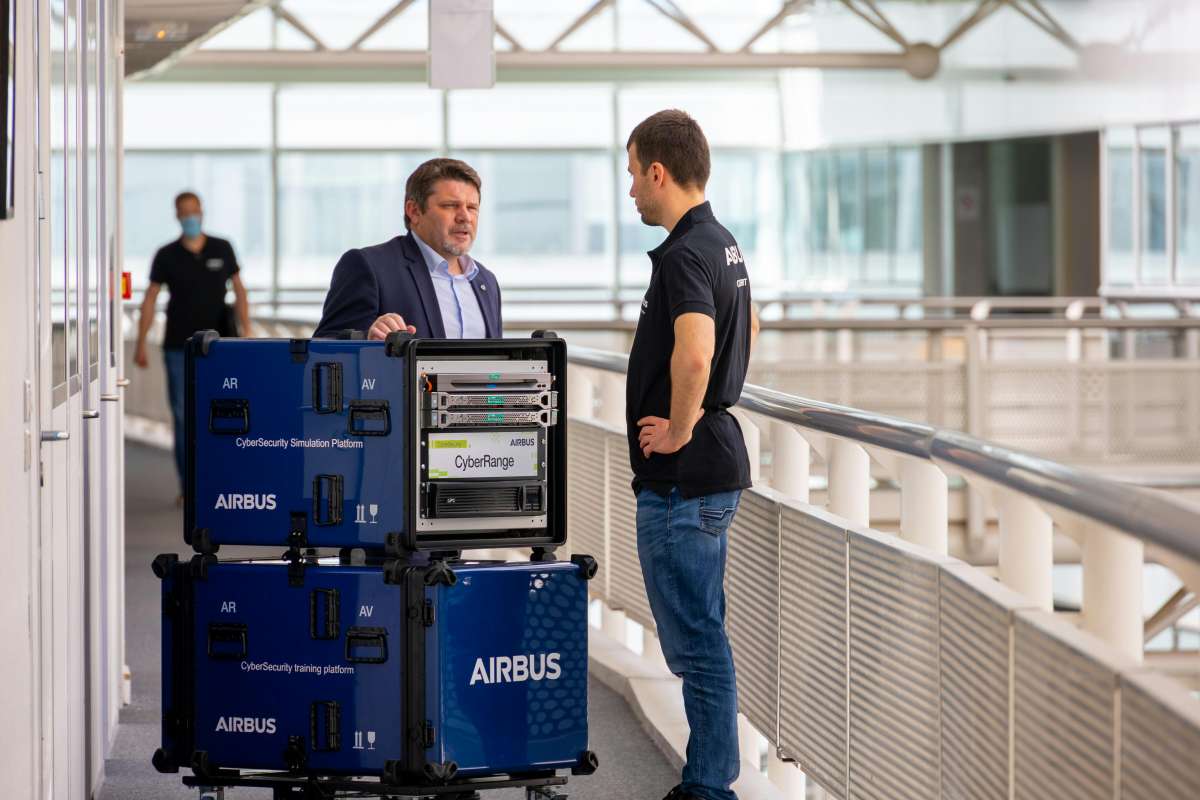
El Instituto Nacional de Ciberseguridad (INCIBE) ha elegido a Airbus Defence and Space para proporcionar su nueva plataforma de simulación avanzada, que implantarán la solución Airbus CyberRange.

Gemelos digitales

Gracias a la solución Airbus CyberRange, el laboratorio dispondrá de la capacidad de crear gemelos digitales de redes corporativas complejas. Los entornos virtuales permitirán la simulación de escenarios de combate cibernético con alta fiabilidad.

La herramienta facilitará la validación de tecnologías emergentes y el entrenamiento en entornos aislados. Ante la amenazas digitales, podrá complementarse la misión del laboratorio de certificar la seguridad de productos y aumentar la confianza digital, sin que exista compromiso de infraestructuras reales.

Modelo híbrido

El despliegue de la plataforma se realizará con un modelo híbrido: una modalidad integrada físicamente en las instalaciones del Laboratorio Nacional en León, y una versión en la nube para facilitar el acceso remoto a las actividades de formación y entrenamiento. Con este desarrollo se ampliaré el alcance de la herramienta y la posibilidad de incluir diversos perfiles profesionales.

El enfoque híbrido ofrece la ventaja de combinar la seguridad y el control de una infraestructura local con la flexibilidad que concede el acceso remoto. No habrá, por tanto, restricciones geográficas.

Se trata de un proyecto financiado parcialmente con fondos del Mecanismo de Recuperación y Resiliencia (MRR) de la Unión Europea, en el marco del Plan de Recuperación, Transformación y Resiliencia del Gobierno de España, en la línea del objetivo de dotar al país de infraestructuras soberanas para la resiliencia tecnológica.

Las ciberestafas más comunes con el Gordo de la Lotería de Navidad

El atractivo del Gordo, con premios que alcanzan los 4 millones de euros por serie, convierte este evento en un terreno fértil para fraudes que apelan a la urgencia emocional y al desconocimiento tecnológico.

Este nuevo entorno ha traído comodidad, pero también ha multiplicado los riesgos. Organismos de ciberseguridad señalan que, durante las semanas previas y posteriores al sorteo, los intentos de estafa relacionados con la Lotería de Navidad crecen de forma significativa, aprovechando picos de tráfico web y una menor atención del usuario.

Suplantación de organismos oficiales

Una de las tácticas más habituales consiste en hacerse pasar por entidades oficiales o administraciones de lotería reconocidas. Los estafadores envían correos electrónicos o mensajes de texto que imitan la identidad visual de Loterías y Apuestas del Estado, utilizando logotipos, colores y un lenguaje aparentemente institucional.

En estos mensajes se informa al destinatario de un supuesto premio pendiente de cobro.

El engaño se completa con enlaces que redirigen a páginas web falsas donde se solicita información personal, datos bancarios o copias de documentos oficiales.

Según datos de INCIBE, este tipo de fraude representa una parte relevante de las denuncias recibidas en campañas navideñas, con especial incidencia en usuarios mayores de 45 años.

La urgencia por no perder el premio es el principal detonante que lleva a muchas víctimas a actuar sin verificar la autenticidad del mensaje.

Décimos falsos y ventas fraudulentas en línea

Otra modalidad frecuente se centra en la venta de décimos inexistentes o duplicados a través de plataformas de compraventa, redes sociales y aplicaciones de mensajería. Los ciberdelincuentes publican anuncios atractivos, a menudo con números supuestamente muy demandados, y solicitan el pago inmediato para reservarlos. Tras recibir el dinero, el vendedor desaparece sin dejar rastro.

En algunos casos, se envían imágenes manipuladas de décimos reales para generar confianza. El problema se agrava cuando el comprador descubre el fraude después del sorteo, momento en el que la recuperación del dinero resulta prácticamente imposible.

Este tipo de estafa no solo implica un perjuicio económico directo, sino también un coste emocional elevado al romper la expectativa de participación en el sorteo.

Falsos premios compartidos o heredados

También es habitual recibir comunicaciones en las que se informa de un premio compartido entre antiguos compañeros de trabajo, asociaciones o incluso familiares lejanos.

El mensaje suele incluir detalles verosímiles y apela a recuerdos comunes para reforzar la credibilidad. A cambio de liberar el supuesto premio, se solicita una transferencia previa para cubrir impuestos o gastos administrativos.

Las fuerzas de seguridad advierten que ningún premio legítimo exige pagos anticipados para su cobro.

Sin embargo, la narrativa emocional y la aparente cercanía del remitente hacen que estas estafas sigan funcionando año tras año. El uso de ingeniería social es clave en este tipo de engaños, ya que explota la confianza interpersonal.

Aplicaciones y enlaces para comprobar premios

Durante el día del sorteo, miles de usuarios buscan aplicaciones móviles o páginas web para verificar si su décimo ha sido premiado. Los delincuentes aprovechan este comportamiento para distribuir software malicioso camuflado como herramientas oficiales.

Al instalar estas aplicaciones, el usuario concede permisos que permiten el robo de credenciales, el acceso a contactos o la suscripción a servicios de pago no deseados.

Los expertos señalan que muchas de estas apps aparecen de forma temporal en tiendas no oficiales o se difunden mediante enlaces acortados en redes sociales.

El riesgo aumenta cuando se descargan archivos fuera de los canales habituales, especialmente en dispositivos sin protección actualizada.

Recomendaciones para evitar caer en fraudes

La prevención sigue siendo la herramienta más eficaz frente a las ciberestafas asociadas al Gordo de la Lotería de Navidad.

Verificar siempre la procedencia de los mensajes, desconfiar de premios no esperados y utilizar únicamente canales oficiales para comprar o comprobar décimos reduce de forma considerable la exposición al riesgo.

Las autoridades recomiendan no compartir información personal ni bancaria ante solicitudes inesperadas, por muy convincentes que parezcan.

Asimismo, mantener los dispositivos actualizados y contar con soluciones de seguridad ayuda a detectar enlaces y aplicaciones fraudulentas.

En un contexto donde la emoción colectiva puede nublar el juicio, la prudencia digital se convierte en un factor decisivo para disfrutar del sorteo sin sobresaltos. La ilusión del Gordo no debería convertirse en la puerta de entrada a un problema que puede prolongarse mucho más allá de las fiestas.
Los hackers se la juegan a CIRSA

CIRSA, empresa española histórica en el sector del juego y las recreativas, podría haber sido víctima de un ciberataque.
Un actor de amenazas que se hace llamar ‘dead‘ ha publicado este jueves 18 de diciembre un mensaje en el conocido foro de ciberdelincuentes Breach Forums en el que asegura haber accedido a la infraestructura de AWS S3 de la compañía. 

El atacante vende el «acceso a Cirsa» por tan solo 500 dólares. En su mensaje no especifica qué datos tendría en su poder ni tampoco de qué naturaleza son.

Desde Escudo Digital nos hemos puesto en contacto con la compañía por teléfono y correo electrónico para saber más sobre este supuesto incidente. Un portavoz de la compañía se ha respondido declinando hacer comentarios sobre el incidente.

Cirsa se quedó con muchos de tus cinco duros
CIRSA es un histórico del sector del juego y los videojuegos en nuestro país. Nacida en 1978 como Compañía Internacional de Recreativos y fabricante de icónicas máquinas en los años noventa comenzó su expansión internacional con casinos y salones recreativos en distintos países. A medidas de los 90 aterrizaron en el mercado estadounidense.

Entre sus hitos CIRSA tiene el de haber sido la primera empresa española que inicial el juego online legal en España con apuestas deportivas, casino, póker y bingo online.

En 2018 su fundador y presidente vendió la compañía al grupo Blackstone. Un año después, esta empresa nacida en Tarrasa se hizo con el 100% de Sportium después de tener el 50%. Además, este 2025 la firma ha comenzado a cotizar en los mercados españoles.

Qilin asegura haber pirateado a la bodega española Grandes Vinos

Qilin, uno de los grupos de ransomware más conocidos, ha incluido a la bodega española Grandes Vinos en su lista de víctimas.

La banda de ransomware afirma tener en su poder más de 600 GB de datos, habiendo accedido a listas de contactos, DNIs, contratos y registros financieros. 

Este actor de amenazas se jacta de haber exfiltrado 620 GB de datos, haciéndose con cerca de 293.000 archivos.

Entre los documentos a los que ha tenido acceso habría DNIs, contratos legales (tanto de arrendamiento como comerciales), hojas de cálculo internas (con listas de contactos de empleados o socios incluyendo nombres y direcciones de email), registros financieros (con facturas, desgloses presupuestarios y registros de pagos) e información de su producto (con detalels de inventarios de vinos y listados de artículos. 

Para mostrar que no va de farol Qilin ha compartido varias imágenes. La página de filtraciones de la banda muestra una cuenta atrás que indica la próxima publicación de la información robada. 

Por el momento se desconoce la cuantía que la banda de ciberdelincuentes habría pedido a Grandes Vinos en concepto de rescate. 

Desde Escudo Digital nos hemos puesto en contacto con la empresa aragonesa para conocer más detalles sobre el incidente y actualizaremos la información si recibimos noticias. 

Vini, vidi, vincci

Grandes Vinos, con sede en Zaragoza, cuenta con una amplia red de viticultores (más de 700 familias) y fuerte presencia en la región de Cariñena. 

A principios de este mes Qilin también atacaba a otra empresa española del sector. La banda exfiltraba 17 GB de datos de Maset, uno de los mayores productores de cava de nuestro país y reconocida por tener el «Mejor Cava del Mundo». Nacida en el corazón del Penedés tiene bodegas en otras regiones españolas, como Haro o Rioja.