CISA agrega 4 fallas explotadas a KEV y fija fecha límite federal en mayo de 2026 – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) el viernes agregado cuatro vulnerabilidades que afectan a los enrutadores de la serie SimpleHelp, Samsung MagicINFO 9 Server y D-Link DIR-823X hasta sus vulnerabilidades explotadas conocidas (KEV) catálogo, citando evidencia de explotación activa.

La lista de vulnerabilidades se encuentra a continuación:

  • CVE-2024-57726 (Puntuación CVSS: 9,9): una vulnerabilidad de autorización faltante en SimpleHelp que podría permitir a técnicos con pocos privilegios crear claves API con permisos excesivos, que luego pueden usarse para escalar privilegios a la función de administrador del servidor.
  • CVE-2024-57728 (Puntuación CVSS: 7.2): una vulnerabilidad de recorrido de ruta en SimpleHelp que permite a los usuarios administradores cargar archivos arbitrarios en cualquier lugar del sistema de archivos cargando un archivo zip diseñado (es decir, zip slip), que puede explotarse para ejecutar código arbitrario en el host en el contexto del usuario del servidor SimpleHelp.
  • CVE-2024-7399 (Puntuación CVSS: 8,8): una vulnerabilidad de recorrido de ruta en Samsung MagicINFO 9 Server que podría permitir a un atacante escribir archivos arbitrarios como autoridad del sistema.
  • CVE-2025-29635 (Puntuación CVSS: 7,5): una vulnerabilidad de inyección de comandos en enrutadores de la serie D-Link DIR-823X al final de su vida útil que permite a un atacante autorizado ejecutar comandos arbitrarios en dispositivos remotos enviando una solicitud POST a /goform/set_prohibiting a través de la función correspondiente.
Ciberseguridad

Si bien ambas fallas de SimpleHelp se han marcado como «Desconocidas» frente a «¿Se sabe que se utilizan en campañas de ransomware?» Los indicadores, los informes de Field Effect y Sophos revelaron a principios del año pasado que los problemas fueron explotados como precursores de ataques de ransomware. Una de esas campañas se atribuyó a la operación de ransomware DragonForce.

La explotación de CVE-2024-7399 se ha relacionado con actividad maliciosa que implementaba la botnet Mirai en el pasado. En cuanto a CVE-2025-29635, Akamai reveló a principios de esta semana que registró intentos contra dispositivos D-Link para entregar una variante de botnet Mirai llamada «tuxnokill».

Para mitigar las amenazas activas, se recomienda a las agencias del Poder Ejecutivo Civil Federal (FCEB) aplicar las correcciones o, en el caso de CVE-2025-29635, suspender el uso del dispositivo antes del 8 de mayo de 2026.

La puerta trasera FIRESTARTER golpeó el dispositivo federal Cisco Firepower y sobrevive a los parches de seguridad – CYBERDEFENSA.MX

La Agencia de Seguridad de Infraestructura y Ciberseguridad de EE. UU. (CISA) ha revelado que el dispositivo Cisco Firepower de una agencia civil federal anónima que ejecuta el software Adaptive Security Appliance (ASA) se vio comprometido en septiembre de 2025 con un malware llamado INICIO DEL FUEGO.

FIRESTARTER, según CISA y el Centro Nacional de Seguridad Cibernética (NCSC) del Reino Unido, es juzgado ser una puerta trasera diseñada para acceso y control remotos. Se cree que se implementó como parte de una campaña «generalizada» orquestada por un actor de amenaza persistente avanzada (APT) para obtener acceso al firmware de Cisco Adaptive Security Appliance (ASA) mediante la explotación de fallas de seguridad ahora parcheadas, como:

  • CVE-2025-20333 (Puntuación CVSS: 9,9): una validación inadecuada de la vulnerabilidad de entrada proporcionada por el usuario que podría permitir que un atacante remoto autenticado con credenciales de usuario de VPN válidas ejecute código arbitrario como root en un dispositivo afectado mediante el envío de solicitudes HTTP diseñadas.
  • CVE-2025-20362 (Puntuación CVSS: 6,5): una validación inadecuada de la vulnerabilidad de entrada proporcionada por el usuario que podría permitir que un atacante remoto no autenticado acceda a puntos finales de URL restringidos sin autenticación mediante el envío de solicitudes HTTP diseñadas.

«FIRESTARTER puede persistir como una amenaza activa en dispositivos Cisco que ejecutan software ASA o Firepower Threat Defense (FTD), manteniendo la persistencia posterior a la aplicación de parches y permitiendo a los actores de amenazas volver a acceder a los dispositivos comprometidos sin volver a explotar las vulnerabilidades», dijeron las agencias.

En el incidente investigado, se descubrió que los actores de amenazas implementaron un conjunto de herramientas posteriores a la explotación llamado LINE VIPER que puede ejecutar comandos CLI, realizar capturas de paquetes, omitir la autenticación, autorización y contabilidad de VPN (AAA) para dispositivos actores, suprimir mensajes syslog, recopilar comandos CLI de usuarios y forzar un reinicio retrasado.

Ciberseguridad

El acceso elevado proporcionado por LINE VIPER sirvió como conducto para FIRESTARTER, que se implementó en el dispositivo Firepower antes del 25 de septiembre de 2025, lo que permitió a los actores de amenazas mantener un acceso continuo y regresar al dispositivo comprometido el mes pasado.

FIRESTARTER, un binario ELF de Linux, puede configurar la persistencia en el dispositivo y sobrevivir a las actualizaciones de firmware y reinicios del dispositivo a menos que se produzca un ciclo de encendido completo. El malware se aloja en la secuencia de inicio del dispositivo manipulando una lista de montaje de inicio, lo que garantiza que se reactiva automáticamente cada vez que el dispositivo se reinicia normalmente. Dejando a un lado la resistencia, también comparte cierto nivel de superposición con un kit de arranque previamente documentado denominado RayInitiator.

«FIRESTARTER intenta instalar un gancho, una forma de interceptar y modificar las operaciones normales, dentro de LINA, el motor central del dispositivo para el procesamiento de red y las funciones de seguridad», según el aviso. «Este gancho permite la ejecución de código shell arbitrario proporcionado por los actores APT, incluido el despliegue de LINE VIPER».

«Aunque los parches de Cisco abordaron CVE-2025-20333 y CVE-2025-20362, los dispositivos comprometidos antes de la aplicación del parche pueden seguir siendo vulnerables porque las actualizaciones de firmware no eliminan FIRESTARTER».

Cisco, que está rastreando la actividad de explotación asociada con las dos vulnerabilidades bajo el nombre de UAT4356 (también conocido como Storm-1849), descrito FIRESTARTER como puerta trasera que facilita la ejecución de shellcode arbitrario recibido por el proceso LINA al analizar solicitudes de autenticación WebVPN especialmente diseñadas que contienen un «paquete mágico».

Se desconocen los orígenes exactos de la actividad de la amenaza, aunque un análisis de la plataforma de gestión de superficies de ataque Censys en mayo de 2024 sugirió vínculos con China. UAT4356 se atribuyó por primera vez a una campaña llamada ArcaneDoor que explotaba dos fallas de día cero en los equipos de red de Cisco para entregar malware personalizado capaz de capturar el tráfico y el reconocimiento de la red.

«Para eliminar por completo el mecanismo de persistencia, Cisco recomienda encarecidamente volver a crear una imagen y actualizar el dispositivo», dijo Cisco. dicho. «En casos de compromiso confirmado en cualquier plataforma Cisco Secure ASA o FTD, todos los elementos de configuración del dispositivo deben considerarse no confiables».

Como medidas de mitigación hasta que se puedan realizar nuevas imágenes, la compañía recomienda que los clientes realicen un reinicio en frío para retirar el implante FIRESTARTER. «Los comandos CLI de apagar, reiniciar y recargar no eliminarán el implante malicioso persistente; se debe desconectar el cable de alimentación y volver a enchufarlo al dispositivo», agregó.

Los piratas informáticos chinos pasan de la infraestructura adquirida individualmente a las redes encubiertas

La divulgación se produce cuando Estados Unidos, el Reino Unido y varios socios internacionales liberado un aviso conjunto sobre redes a gran escala de enrutadores SOHO y dispositivos IoT comprometidos requisados ​​por actores de amenazas del nexo con China para disfrazar sus ataques de espionaje y complicar los esfuerzos de atribución.

Ciberseguridad

Grupos patrocinados por el estado como Volt Typhoon y Flax Typhoon han estado utilizando estas botnets, que consisten en enrutadores domésticos, cámaras de seguridad, grabadoras de video y otros dispositivos de IoT, para apuntar a sectores de infraestructura críticos y realizar ciberespionaje de una «manera negable, de bajo costo y bajo costo», según la alerta.

Lo que complica aún más las cosas es el hecho de que las redes se actualizan constantemente, sin mencionar que varios grupos de amenazas afiliados a China pueden usar la misma botnet al mismo tiempo, lo que dificulta que los defensores los identifiquen y bloqueen mediante listas de bloqueo de IP estáticas.

«Las redes encubiertas consisten principalmente en enrutadores SOHO comprometidos, pero también incorporan cualquier dispositivo vulnerable que puedan explotar a escala», dijeron las agencias. «Su tráfico será reenviado a través de múltiples dispositivos comprometidos, utilizados como nodos transversales, antes de salir de la red desde un nodo de salida, generalmente en la misma región geográfica que el objetivo».

Los hallazgos subrayan un patrón común observado en los ataques patrocinados por el estado: apuntar a dispositivos perimetrales de red pertenecientes a redes residenciales, empresariales y gubernamentales con el objetivo de convertirlos en un nodo proxy o interceptar datos y comunicaciones confidenciales.

Empleados de la NASA engañados en un plan de phishing chino dirigido a software de defensa estadounidense – CYBERDEFENSA.MX

La Oficina del Inspector General (OIG) de la Administración Nacional de Aeronáutica y del Espacio (NASA) de Estados Unidos ha revelado cómo un ciudadano chino se hizo pasar por un investigador estadounidense como parte de una campaña de phishing para obtener información sensible de la agencia espacial, así como de entidades gubernamentales, universidades y empresas privadas, en violación de las leyes de control de exportaciones.

«Durante años, los empleados de la NASA y los colaboradores de investigación pensaron que simplemente estaban compartiendo software con colegas», la OIG dicho en un comunicado del jueves. «En cambio, estaban enviando por correo electrónico tecnología de defensa sensible a un ciudadano chino que se hacía pasar por ingenieros estadounidenses».

El individuo vinculado a la campaña fue descubierto como el ciudadano chino Song Wu en septiembre de 2024, cuando el Departamento de Justicia de EE. UU. (DoJ) anunció cargos en su contra por orquestar una campaña de varios años que se extendió desde enero de 2017 hasta diciembre de 2021 e implicó atacar a docenas de profesores, investigadores e ingenieros estadounidenses.

Ciberseguridad

Algunas de las víctimas de la campaña trabajaban en la NASA, la Fuerza Aérea, la Armada, el Ejército y la Administración Federal de Aviación, mientras que otras trabajaban en importantes universidades y empresas del sector privado.

Según la acusación de 2024, Song era ingeniero en la Aviation Industry Corporation of China (AVIC), un conglomerado aeroespacial y de defensa estatal chino fundado en 2008. En un intento de obtener software de modelado utilizado para el diseño aeroespacial y el desarrollo de armas, se alega que Song y sus cómplices llevaron a cabo una extensa investigación sobre sus objetivos haciéndose pasar por amigos y colegas para obtener acceso a software propietario y código fuente.

La OIG dijo que el plan tuvo éxito en un puñado de casos en los que las víctimas compartieron información confidencial con las cuentas falsas administradas por Song et al sin darse cuenta de que estaban violando las leyes de control de exportaciones de Estados Unidos.

Song ha sido acusado formalmente de fraude electrónico y 14 cargos de robo de identidad agravado, y enfrenta una sentencia máxima de 20 años de prisión por cada cargo de fraude electrónico. También enfrenta una sentencia de dos años consecutivos si es declarado culpable de robo de identidad agravado. El hombre de 40 años sigue prófugo.

Ciberseguridad

Añadiendo Song a la lista de los más buscados de EE.UU., la Oficina Federal de Investigaciones (FBI) de EE.UU. dicho El software especializado podría utilizarse para aplicaciones industriales y militares, incluido el desarrollo de misiles tácticos avanzados y el diseño y evaluación aerodinámicos de armas.

«A medida que las campañas de phishing continúan volviéndose más sofisticadas, hay pistas comunes que pueden traicionar a los estafadores y exponer sus esquemas de fraude a las exportaciones», dijo la OIG. «En el caso de Song, realizó múltiples solicitudes para el mismo software y no justificó por qué lo necesitaba».

«Los estafadores de control de exportaciones también suelen sugerir métodos de pago inusuales (como transferencias electrónicas sospechosas); cambiar abruptamente los términos o la fuente de pago; y utilizar métodos de transferencia no convencionales para enmascarar su identidad y evadir las restricciones de envío».

Observabilidad continua como motor de decisión – CYBERDEFENSA.MX

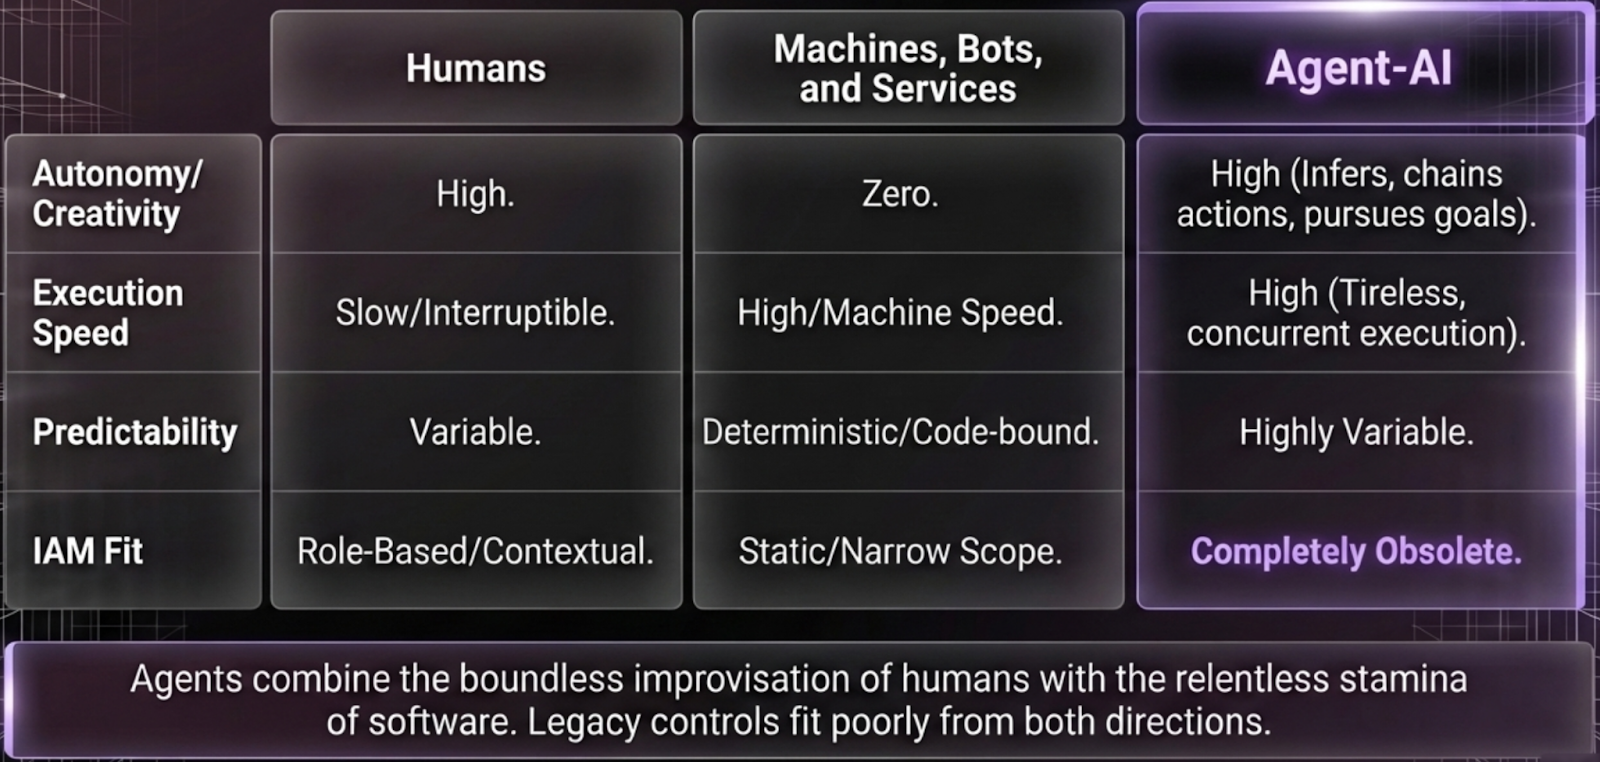
La brecha de autoridad de los agentes de IA: de lo no gobernado a lo delegado

Como se analizó en nuestro artículo anterior, los agentes de IA están exponiendo una brecha estructural en la seguridad empresarial, pero el problema a menudo se formula de manera demasiado estrecha.

La cuestión no es simplemente que los agentes sean nuevos actores. Es que los agentes son actores delegados. No emergen con autoridad independiente. Son activados, invocados, aprovisionados o potenciados por identidades empresariales existentes: usuarios humanos, identidades de máquinas, bots, cuentas de servicio y otros actores no humanos.

Eso hace que Agent-AI sea fundamentalmente diferente tanto de las personas como del software, y al mismo tiempo sea inseparable de ambos.

Esta es la razón por la que la brecha de autoridad de los agentes de IA es en realidad una brecha de delegación. Las empresas están tratando de gobernar a un actor emergente sin gobernar primero las identidades que le delegan autoridad.

La IAM tradicional se creó para responder a una pregunta más específica: quién tiene acceso. Pero una vez que se introducen los agentes de IA, la verdadera pregunta es: ¿Qué autoridad se delega, por quién, en qué condiciones, con qué propósito y en qué ámbito?

Lo primero es lo primero: gobernar la cadena de delegación antes del agente AI

El punto crucial es la secuenciación. Una empresa no puede gobernar con seguridad el Agente-AI a menos que primero gobierne, en la medida de lo posible, a los actores tradicionales que le sirven como fuente de delegación.

Las identidades humanas y las identidades de las máquinas tradicionales ya están fragmentadas entre aplicaciones, API, credenciales integradas, cuentas de servicios no administradas y lógica de identidad específica de la aplicación. Este es el identidad materia oscura Orchid describe: autoridad que existe, opera y, a menudo, acumula riesgos fuera de la vista del IAM administrado. Si esa materia oscura permanece sin ser observada, entonces el agente hereda un modelo de autoridad que ya está roto. El resultado es predecible: el agente se convierte en un amplificador eficiente de acceso oculto, permisos ocultos y rutas de ejecución ocultas.

Por lo tanto, el puente hacia la adopción segura del agente AI no es comenzar con el agente de forma aislada. En primer lugar, se trata de reducir la materia oscura de identidad en el conjunto de actores tradicionales, para que no se delegue ni se abuse de ella en aras de la eficiencia. Eso significa iluminar todas las identidades humanas y de máquinas tradicionales en todo el entorno de aplicaciones, comprender cómo se autentican, dónde están integradas las credenciales, cómo se ejecutan realmente los flujos de trabajo y dónde se ubica la autoridad no administrada. El modelo de observabilidad continua de Orchid es la base esencial para la implementación segura de Agent AI porque establece una línea de base verificada del comportamiento de identidad real en entornos administrados y no administrados, en lugar de depender de suposiciones de políticas estáticas incompletas.

De la observabilidad a la autoridad: gobernanza dinámica para la IA de los agentes

Una vez que se observa, analiza y optimiza esa capa de actor tradicional, esa salida se convierte en la entrada para una capa de autoridad de delegación de agente-IA en tiempo real. Aquí es donde el modelo de Orchid se vuelve más poderoso que el IAM convencional. Su telemetría no es sólo visibilidad o conocimiento. Se convierte en una alimentación continua a un motor de autoridad que evalúa el perfil de autoridad del delegado, el contexto de la aplicación objetivo, la intención detrás de la acción solicitada y el alcance efectivo de ejecución. En otras palabras, el agente no debe regirse únicamente por sus propios permisos nominales. Debe estar gobernado continuamente por la postura y la intención del actor que le delega autoridad, además del contexto de lo que el agente está tratando de hacer.

Eso crea un modelo de control mucho más sólido. Piénselo. Un delegador humano con una postura débil, un comportamiento arriesgado o un acceso oculto excesivo no debería otorgar la misma autoridad de Agente-IA que un delegador estrictamente gobernado que opera en un flujo de trabajo restringido. Del mismo modo, no se debe permitir que una máquina o cuenta de servicio con acceso amplio pero poco comprendido active un agente con capacidad de acción posterior sin restricciones.

El papel de Orchid en este modelo es evaluar continuamente al delegante, al actor delegado y la ruta de aplicación entre ellos, y luego hacer cumplir la autoridad en consecuencia. Eso es lo que convierte la observabilidad en gobernanza.

Esta es también la razón por la que el estado de destino no es simplemente una mejor auditoría individual de los actores de IA humanos, máquinas y agentes. Es un control de delegación secuencial dinámico. Orchid puede asignar la identidad de cada agente a las aplicaciones que toca, los flujos de trabajo que puede invocar, los patrones de intención que exhibe y el alcance de sus acciones previstas. Luego puede utilizar la fuente de observabilidad en vivo para determinar, en tiempo real, si a ese agente se le debe permitir actuar, permitirle solo recomendar, limitarlo a un conjunto limitado de herramientas o detenerlo por completo. Ese es el significado último de cerrar la brecha de autoridad: no sólo saber a qué puede acceder un agente, sino determinar continuamente qué puede decidir y ejecutar a la velocidad de la máquina.

Recordatorios de cierre

Los agentes de IA no son sólo un nuevo tipo de identidad. Son un tipo de identidad delegada. Su autoridad proviene de los actores empresariales tradicionales: humanos, bots, cuentas de servicio e identidades de máquinas. Eso significa el problema de Gobernanza del agente-IA no comienza con el agente. Comienza con la fuente de delegación. Si las empresas no pueden observar y gobernar las identidades humanas y de las máquinas tradicionales que desencadenan las acciones de los agentes, entonces tampoco podrán gobernar al agente de manera segura. El modelo de Orchid hace que esa secuenciación sea explícita: primero reduzca la materia oscura de identidad en todo el conjunto de actores tradicionales, luego utilice la observabilidad, el análisis y la auditoría continuos de esos delegados como entrada en vivo a una capa de Autoridad de Delegación de Agente-IA en tiempo real. En ese modelo, el agente se rige no sólo por sus permisos nominales sino también por la postura, la intención, el contexto y el alcance del actor que le delega autoridad. Ese es el puente que falta entre la IAM tradicional y la adopción segura de Agent-AI.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

26 aplicaciones de billetera falsa encontradas en la App Store de Apple dirigidas a frases de semillas criptográficas – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto un conjunto de aplicaciones maliciosas en la App Store de Apple que se hacen pasar por carteras de criptomonedas populares en un intento de robar frases de recuperación y claves privadas desde al menos el otoño de 2025.

«Una vez lanzadas, estas aplicaciones redirigen a los usuarios a páginas del navegador diseñadas para parecerse a la App Store y distribuyen versiones troyanizadas de billeteras legítimas», dijo el investigador de Kaspersky Sergey Puzan. dicho. «Las aplicaciones infectadas están diseñadas específicamente para secuestrar frases de recuperación y claves privadas».

Las 26 aplicaciones, denominadas colectivamente Cartera falsaimita varias carteras populares como Bitpie, Coinbase, imToken, Ledger, MetaMask, TokenPocket y Trust Wallet. Desde entonces, Apple ha eliminado muchas de estas aplicaciones tras su divulgación. No hay evidencia de que estas aplicaciones se hayan distribuido a través de Google Play Store.

Si bien las billeteras de criptomonedas maliciosas distribuidas en el pasado a través de sitios web falsos han abusado de los perfiles de aprovisionamiento de iOS para que los usuarios las instalen, el último esquema de robo de criptomonedas es una mejora en varios sentidos. Para empezar, las aplicaciones están disponibles directamente para descargar desde la App Store de Apple si un usuario tiene su cuenta de Apple configurada en China.

Ciberseguridad

Estas aplicaciones tienen íconos que reflejan el original pero tienen errores tipográficos intencionales en sus nombres (por ejemplo, LeddgerNew) para engañar a los usuarios desprevenidos para que las descarguen. En algunos casos, los nombres y los íconos de las aplicaciones no tienen conexión con las criptomonedas. En cambio, se utilizan como marcadores de posición para indicar a los usuarios que descarguen la aplicación de billetera oficial a través de ellos, alegando que «no están disponibles en la App Store» debido a razones regulatorias.

Kaspersky dijo que también identificó varias aplicaciones similares probablemente vinculadas al mismo actor de amenazas que no tienen funciones maliciosas habilitadas, pero que imitan un servicio benigno, como un juego, una calculadora o un planificador de tareas. Una vez iniciadas, estas aplicaciones abren un enlace en el navegador web y aprovechan los perfiles de aprovisionamiento empresarial para instalar la aplicación de billetera en el dispositivo de la víctima.

«Los atacantes han producido una amplia variedad de módulos maliciosos, cada uno adaptado a una billetera específica», dijo Puzan. «En la mayoría de los casos, el malware se distribuye mediante una inyección de biblioteca maliciosa, aunque también nos hemos encontrado con versiones en las que se modificó el código fuente original de la aplicación».

El objetivo final de estas infecciones es buscar frases mnemotécnicas de billeteras frías y calientes y filtrarlas a un servidor externo, lo que permite a los operadores tomar el control de las billeteras de las víctimas y drenar los activos de criptomonedas o iniciar transacciones fraudulentas.

Las frases iniciales se capturan conectando el código responsable de la pantalla donde el usuario ingresa su frase de recuperación o entregando una página de phishing que indica a la víctima que ingrese sus mnemotécnicos como parte de un supuesto paso de verificación.

Se sospecha que la campaña podría ser obra de actores de amenazas vinculados a la campaña del troyano SparkKitty el año pasado, dado que algunas de las aplicaciones infectadas también vienen con un módulo para robar frases de recuperación de billetera mediante reconocimiento óptico de caracteres (OCR), y que ambas campañas parecen ser obra de hablantes nativos de chino y apuntan específicamente a activos de criptomonedas.

«La campaña FakeWallet está ganando impulso mediante el empleo de nuevas tácticas, que van desde entregar cargas útiles a través de aplicaciones de phishing publicadas en la App Store hasta integrarse en aplicaciones de billetera fría y usar sofisticadas notificaciones de phishing para engañar a los usuarios para que revelen sus mnemotécnicos», dijo Kaspersky.

Surge el marco de malware para Android MiningDropper

El descubrimiento se produce cuando Cyble arroja luz sobre un sofisticado marco de distribución de malware para Android conocido como MineríaGotero (también conocido como BeatBanker) que combina la minería de criptomonedas con el robo de información, el acceso remoto y el malware bancario en ataques dirigidos a usuarios en India, así como en América Latina, Europa y Asia como parte de una campaña BTMOB RAT.

Ciberseguridad

MiningDropper se ha distribuido a través de una versión troyanizada del proyecto de aplicación de código abierto para Android lumolighty las campañas utilizan sitios web falsos que se hacen pasar por instituciones bancarias y oficinas regionales de transporte para propagar el malware. Una vez iniciado, activa una secuencia de varias etapas para extraer el minero y las cargas útiles del troyano de un archivo de activos cifrados presente en el paquete.

«MiningDropper emplea una arquitectura de entrega de carga útil de múltiples etapas que combina ofuscación nativa basada en XOR, preparación de carga útil cifrada con AES, carga dinámica DEX y técnicas anti-emulación», Cyble dicho. «MiningDropper emplea una arquitectura de entrega de carga útil de múltiples etapas que combina ofuscación nativa basada en XOR, preparación de carga útil cifrada con AES, carga dinámica de DEX y técnicas anti-emulación».

«MiningDropper demuestra una arquitectura de malware de Android modular y en capas diseñada para dificultar el análisis estático y al mismo tiempo brindar a los actores de amenazas flexibilidad en la entrega de la carga útil final. Este diseño permite al actor de amenazas reutilizar el mismo marco de distribución e instalación en cientos de muestras mientras adapta el objetivo de monetización final a las necesidades operativas».

Tropic Trooper utiliza SumatraPDF y GitHub troyanizados para implementar AdaptixC2 – CYBERDEFENSA.MX

Las personas de habla china son el objetivo de una nueva campaña que utiliza una versión troyanizada del lector SumatraPDF para implementar el AdaptixC2 Señale al agente posterior a la explotación y, en última instancia, facilite el abuso de los túneles de Microsoft Visual Studio Code (VS Code) para el acceso remoto.

Zscaler ThreatLabz, que descubrió la campaña el mes pasado, la ha atribuido con gran confianza a Soldado tropical (también conocido como APT23, Earth Centaur, KeyBoy y Pirate Panda), un grupo de hackers conocido por atacar varias entidades en Taiwán, Hong Kong y Filipinas. Se estima que está activo desde al menos 2011.

«Los actores de amenazas crearon un oyente AdaptixC2 Beacon personalizado, aprovechando GitHub como su plataforma de comando y control (C2)», dijo el investigador de seguridad Yin Hong Chang. dicho en un análisis.

Ciberseguridad

Se cree que los objetivos de la campaña son personas de habla china en Taiwán y personas de Corea del Sur y Japón. El punto de partida del ataque es un archivo ZIP que contiene documentos señuelo de temática militar para iniciar la versión fraudulenta de SumatraPDF, que luego se utiliza para mostrar un documento PDF señuelo, mientras que simultáneamente se recupera el código shell cifrado de un servidor provisional para iniciar AdaptixC2 Beacon.

Para lograr esto, el ejecutable SumatraPDF con puerta trasera lanza una versión ligeramente modificada de un cargador con nombre en código TOSHIS, que es una variante de Xiangoop, un malware vinculado a Tropic Trooper, y que se ha utilizado en el pasado para recuperar cargas útiles de la siguiente etapa como Cobalt Strike Beacon o el agente Merlin para el marco Mythic.

El cargador es responsable de activar el ataque de varias etapas, soltando tanto el documento señuelo como mecanismo de distracción como el agente AdaptixC2 Beacon en segundo plano. El agente emplea GitHub para C2, dirigiéndose a la infraestructura controlada por el atacante para buscar tareas que se ejecutarán en el host comprometido.

El ataque pasa a la siguiente etapa solo cuando la víctima se considera valiosa, momento en el que el actor de la amenaza implementa VS Code y configura túneles de VS Code para acceso remoto. En máquinas seleccionadas, se ha descubierto que el actor de amenazas instala aplicaciones troyanizadas alternativas, probablemente en un intento de camuflar mejor sus acciones.

Ciberseguridad

Es más, el servidor intermedio involucrado en la intrusión («158.247.193[.]100») alberga una baliza Cobalt Strike y una puerta trasera personalizada llamada EntradaShelllos cuales han sido utilizados por Tropic Trooper en el pasado.

«Al igual que en la campaña TAOTH, las puertas traseras disponibles públicamente se utilizan como cargas útiles», dijo Zscaler. «Si bien anteriormente se usaban Cobalt Strike Beacon y Mythic Merlin, el actor de amenazas ahora ha pasado a AdaptixC2».

Fallo de LMDeploy CVE-2026-33626 explotado dentro de las 13 horas posteriores a la divulgación – CYBERDEFENSA.MX

Una falla de seguridad de alta gravedad en LMDeployun conjunto de herramientas de código abierto para comprimir, implementar y servir LLM, ha sido objeto de explotación activa en la naturaleza menos de 13 horas después de su divulgación pública.

La vulnerabilidad, rastreada como CVE-2026-33626 (Puntuación CVSS: 7,5), se relaciona con una vulnerabilidad de falsificación de solicitudes del lado del servidor (SSRF) que podría explotarse para acceder a datos confidenciales.

«Existe una vulnerabilidad de falsificación de solicitudes del lado del servidor (SSRF) en el módulo de lenguaje de visión de LMDeploy», según un consultivo publicado por los mantenedores del proyecto la semana pasada. «La función load_image() en lmdeploy/vl/utils.py recupera URL arbitrarias sin validar direcciones IP internas/privadas, lo que permite a los atacantes acceder a servicios de metadatos en la nube, redes internas y recursos confidenciales».

La deficiencia afecta a todas las versiones del kit de herramientas (0.12.0 y anteriores) con soporte de lenguaje visual. Al investigador de Orca Security, Igor Stepansky, se le atribuye el descubrimiento y el informe del error.

La explotación exitosa de la vulnerabilidad podría permitir a un atacante robar credenciales de la nube, llegar a servicios internos que no están expuestos a Internet, escanear puertos en redes internas y crear oportunidades de movimiento lateral.

Ciberseguridad

La empresa de seguridad en la nube Sysdig, en un análisis publicado esta semana, dijo que detectó el primer intento de explotación de LMDeploy contra sus sistemas honeypot dentro de las 12 horas y 31 minutos posteriores a la publicación de la vulnerabilidad en GitHub. El intento de explotación se origina en la dirección IP 103.116.72[.]119.

«El atacante no simplemente validó el error y siguió adelante. En cambio, durante una única sesión de ocho minutos, utilizaron el cargador de imágenes en lenguaje visual como una primitiva HTTP SSRF genérica para escanear el puerto de la red interna detrás del servidor modelo: AWS Instance Metadata Service (IMDS), Redis, MySQL, una interfaz administrativa HTTP secundaria y un punto final de exfiltración de DNS fuera de banda (OOB). dicho.

Las acciones emprendidas por el adversario, detectadas el 22 de abril de 2026 a las 03:35 am UTC, se desarrollaron en 10 solicitudes distintas en tres fases, y las solicitudes cambiaron entre modelos de lenguaje de visión (VLM) como internlm-xcomposer2 y OpenGVLab/InternVL2-8B para probablemente evitar levantar sospechas.

  • Apunte a instancias de AWS IMDS y Redis en el servidor.
  • Pruebe la salida con una devolución de llamada DNS fuera de banda (OOB) para requestrepo[.]com para confirmar que la vulnerabilidad SSRF puede alcanzar hosts externos arbitrarios, seguido de enumerar la superficie de la API.
  • Escaneo de puertos en la interfaz loopback («127.0.0[.]1»)

Los hallazgos son otro recordatorio de cómo los actores de amenazas están observando de cerca las nuevas revelaciones de vulnerabilidades y explotándolas antes de que los usuarios intermedios puedan aplicar las correcciones, incluso en los casos en los que no existen vulnerabilidades de prueba de concepto (PoC) en el momento del ataque.

«CVE-2026-33626 se ajusta a un patrón que hemos observado repetidamente en el espacio de la infraestructura de IA durante los últimos seis meses: las vulnerabilidades críticas en los servidores de inferencia, las puertas de enlace modelo y las herramientas de orquestación de agentes se están utilizando como armas a las pocas horas de la publicación del aviso, independientemente del tamaño o extensión de su base de instalación», dijo Sysdig.

«La IA generativa (GenAI) está acelerando este colapso. Un aviso tan específico como GHSA-6w67-hwm5-92mq, que incluye el archivo afectado, el nombre del parámetro, la explicación de la causa raíz y el código vulnerable de muestra, es efectivamente un mensaje de entrada para que cualquier LLM comercial genere un exploit potencial».

Complementos de WordPress y dispositivos Modbus expuestos a Internet atacados

La divulgación se produce cuando también se ha detectado a actores de amenazas explotando vulnerabilidades en dos complementos de WordPress: Ninja Forms – File Upload (CVE-2026-0740puntuación CVSS: 9,8) y Breeze Cache (CVE-2026-3844puntuación CVSS: 9,8) – para cargar archivos arbitrarios en sitios susceptibles, lo que resulta en la ejecución de código arbitrario y una toma de control completa.

Ciberseguridad

Atacantes desconocidos también han sido vinculados a una campaña global dirigida a controladores lógicos programables (PLC) habilitados para Modbus y expuestos a Internet de septiembre a noviembre de 2025 que abarcó 70 países y 14,426 IP objetivo distintas, la mayoría de las cuales están ubicadas en EE. UU., Francia, Japón, Canadá e India. Se ha descubierto que un subconjunto de estas solicitudes provienen de fuentes geolocalizadas en China.

«La actividad combinó sondeos automatizados a gran escala con patrones más selectivos que sugieren huellas dactilares más profundas del dispositivo, intentos de interrupción y posibles rutas de manipulación cuando se puede acceder a los PLC desde la Internet pública», investigadores de Cato Networks. dicho. «Muchas IP de origen tenían puntuaciones de reputación pública bajas o nulas, lo que coincide con hosts de escaneo nuevos o rotativos».

UNC6692 se hace pasar por el servicio de asistencia técnica de TI a través de Microsoft Teams para implementar malware SNOW – CYBERDEFENSA.MX

Un grupo de actividad de amenazas previamente no documentado conocido como UNC6692 Se ha observado que se aprovechan tácticas de ingeniería social a través de Microsoft Teams para implementar un paquete de malware personalizado en hosts comprometidos.

«Al igual que con muchas otras intrusiones en los últimos años, UNC6692 se basó en gran medida en hacerse pasar por empleados del servicio de asistencia técnica de TI, convenciendo a su víctima de aceptar una invitación de chat de Microsoft Teams desde una cuenta fuera de su organización», dijo Mandiant, propiedad de Google. dicho en un informe publicado hoy.

UNC6692 se ha atribuido a una gran campaña de correo electrónico diseñada para abrumar la bandeja de entrada de un objetivo con una avalancha de correos electrónicos no deseados, creando una falsa sensación de urgencia. Luego, el actor de la amenaza se acerca al objetivo a través de Microsoft Teams enviando un mensaje que dice ser del equipo de soporte de TI para ofrecer ayuda con el problema del bombardeo de correo electrónico.

Vale la pena señalar que esta combinación de bombardear la bandeja de entrada de correo electrónico de una víctima seguido de la suplantación de la mesa de ayuda basada en Microsoft Teams ha sido una táctica adoptada durante mucho tiempo por los antiguos afiliados de Black Basta. A pesar de que el grupo cerró sus operaciones de ransomware a principios del año pasado, el manual no ha visto signos de desaceleración.

En un informe publicado la semana pasada, ReliaQuest reveló que el enfoque se está utilizando para dirigirse a ejecutivos y empleados de alto nivel para obtener acceso inicial a las redes corporativas para posible robo de datos, movimiento lateral, implementación de ransomware y extorsión. En algunos casos, los chats se iniciaron con sólo 29 segundos de diferencia.

El objetivo de la conversación es engañar a las víctimas para que instalen herramientas legítimas de administración y monitoreo remoto (RMM) como Quick Assist o Supremo Remote Desktop para permitir el acceso práctico, y luego convertirlas en armas para lanzar cargas útiles adicionales.

«Del 1 de marzo al 1 de abril de 2026, el 77 % de los incidentes observados se dirigieron a empleados de nivel superior, frente al 59 % en los dos primeros meses de 2026», afirman los investigadores de ReliaQuest, John Dilgen y Alexa Feminella. dicho. «Esta actividad demuestra que las tácticas más efectivas de un grupo amenazador pueden sobrevivir por mucho tiempo al grupo mismo».

Ciberseguridad

La cadena de ataque detallada por Mandiant, por otro lado, se desvía de este enfoque ya que se le indica a la víctima que haga clic en un enlace de phishing compartido a través del chat de Teams para instalar un parche local para solucionar el problema del spam. Una vez que se hace clic en él, se descarga un script AutoHotkey desde un depósito AWS S3 controlado por un actor de amenazas. La página de phishing se llama «Utilidad de sincronización y reparación de buzones de correo v2.1.5».

El script está diseñado para realizar un reconocimiento inicial y luego instalar SNOWBELT, una extensión de navegador maliciosa basada en Chromium, en el navegador Edge iniciándolo en modo sin cabeza junto con el modificador de línea de comando «–load-extension».

«El atacante utilizó un script de control diseñado para garantizar que la carga útil se entregue sólo a los objetivos previstos mientras evadía las zonas de pruebas de seguridad automatizadas», dijeron los investigadores de Mandiant, JP Glab, Tufail Ahmed, Josh Kelley y Muhammad Umair.

«El script también verifica el navegador de la víctima. Si el usuario no está usando Microsoft Edge, la página muestra una advertencia superpuesta persistente. Usando la extensión SNOWBELT, UNC6692 descargó archivos adicionales que incluyen scripts SNOWGLAZE, SNOWBASIN, AutoHotkey y un archivo ZIP que contiene un ejecutable Python portátil y las bibliotecas requeridas».

La página de phishing también está diseñada para servir a un Panel de gestión de configuración con un botón destacado de «Comprobación de estado» que, cuando se hace clic, solicita a los usuarios que introduzcan las credenciales de su buzón de correo con fines aparentemente de autenticación, pero, en realidad, se utiliza para recolectar y exfiltrar los datos a otro depósito de Amazon S3.

El ecosistema de malware SNOW es un conjunto de herramientas modular que trabaja en conjunto para facilitar los objetivos del atacante. Mientras que SNOWBELT es una puerta trasera basada en JavaScript que recibe comandos y los transmite a SNOWBASIN para su ejecución, SNOWGLAZE es un tunelizador basado en Python para crear un túnel WebSocket seguro y autenticado entre la red interna de la víctima y el servidor de comando y control (C2) del atacante.

El tercer componente es SNOWBASIN, que opera como una puerta trasera persistente para permitir la ejecución remota de comandos a través de «cmd.exe» o «powershell.exe», captura de pantalla, carga/descarga de archivos y autoterminación. Se ejecuta como un servidor HTTP local en los puertos 8000, 8001 u 8002.

Algunas de las otras acciones posteriores a la explotación llevadas a cabo por UNC6692 después de obtener acceso inicial son las siguientes:

  • Utilice una secuencia de comandos Python para escanear la red local en busca de puertos 135, 445 y 3389 en busca de movimiento lateral, establezca una sesión PsExec en el sistema de la víctima a través de la utilidad de túnel SNOWGLAZE e inicie una sesión RDP a través del túnel SNOWGLAZE desde el sistema de la víctima a un servidor de respaldo.
  • Utilice una cuenta de administrador local para extraer la memoria del proceso LSASS del sistema con el Administrador de tareas de Windows para escalar privilegios.
  • Utilice la técnica Pass-The-Hash para moverse lateralmente a los controladores de dominio de la red utilizando los hashes de contraseña de usuarios elevados, descargar y ejecutar Generador de imágenes FTK para capturar datos confidenciales (por ejemplo, un archivo de base de datos de Active Directory) y escribirlos en la carpeta \Descargas, y extraerlos utilizando la herramienta de carga de archivos LimeWire.

«La campaña UNC6692 demuestra una evolución interesante en las tácticas, particularmente el uso de ingeniería social, malware personalizado y una extensión de navegador maliciosa, aprovechando la confianza inherente de la víctima en varios proveedores de software empresarial diferentes», dijo el gigante tecnológico.

Ciberseguridad

«Un elemento crítico de esta estrategia es el abuso sistemático de servicios legítimos en la nube para la entrega y exfiltración de carga útil, y para la infraestructura de comando y control (C2). Al alojar componentes maliciosos en plataformas confiables en la nube, los atacantes a menudo pueden eludir los filtros tradicionales de reputación de la red y mezclarse con el gran volumen de tráfico legítimo en la nube».

La divulgación se produce cuando Cato Networks detalló una campaña basada en phishing de voz que aprovecha la suplantación de la mesa de ayuda similar en Microsoft Teams para guiar a las víctimas a ejecutar un troyano basado en WebSocket denominado PhantomBackdoor a través de un script PowerShell ofuscado recuperado de un servidor externo.

«Este incidente muestra cómo la suplantación de la mesa de ayuda realizada a través de una reunión de Microsoft Teams puede reemplazar el phishing tradicional y aun así conducir al mismo resultado: ejecución por etapas de PowerShell seguida de una puerta trasera WebSocket», dijo la empresa de ciberseguridad. dicho.

«Los defensores deben tratar las herramientas de colaboración como superficies de ataque de primera clase al imponer flujos de trabajo de verificación de la mesa de ayuda, reforzar los equipos externos y los controles para compartir pantalla, y reforzar PowerShell».

El proyecto Glasswing demostró que la IA puede encontrar los errores. ¿Quién va a arreglarlos? – CYBERDEFENSA.MX

La semana pasada, Anthropic anunció el Proyecto Glasswing, un modelo de inteligencia artificial tan eficaz para descubrir vulnerabilidades de software que tomaron la extraordinaria medida de posponer su lanzamiento público. En cambio, la empresa ha dado acceso a Apple, Microsoft, Google, Amazon y una coalición de otros para encontrar y corregir errores antes de que los adversarios puedan.

Mythos Preview, el modelo que condujo al Proyecto Glasswing, encontró vulnerabilidades en todos los principales sistemas operativos y navegadores. Algunos de estos errores habían sobrevivido décadas de auditorías humanas, confusión agresiva y escrutinio de código abierto. uno había sido sentado durante 27 años en OpenBSD, generalmente considerado como uno de los sistemas operativos más seguros del mundo.

Es tentador archivar esto bajo «El laboratorio de IA dice que su IA es demasiado peligrosa.» el mismo manual de estrategias que OpenAI ejecutó con GPT-2.

No tan rápido; Esta vez hay una diferencia material.

Mythos no sólo encontró CVE individuales.

  • Él encadenó cuatro errores independientes en una secuencia de explotación que omitió tanto el renderizador del navegador como el sandboxing del sistema operativo
  • Realizó una escalada de privilegios locales en Linux a través de condiciones de carrera.
  • Construyó una cadena ROP de 20 dispositivos dirigidos al servidor NFS de FreeBSD, distribuidos en paquetes.

Claude Opus 4.6, el modelo de frontera anterior de Anthropic, falló casi por completo en el desarrollo autónomo de exploits.Mythos alcanzó una tasa de éxito del 72,4% en el shell Firefox JS.

Esto no es teórico ni una nueva predicción de tres a cinco años. Esto está a punto de ser una realidad de la ingeniería en el mundo real.

Por qué el Proyecto Glasswing expone la verdadera brecha de ciberseguridad

Aquí está la cifra que debería mantener despiertos a los líderes de seguridad por la noche: menos del 1% de las vulnerabilidades encontradas por Mythos fueron parcheadas.

Dejemos que eso se asimile por un momento.

El motor de descubrimiento de vulnerabilidades más potente jamás creado se ejecutó contra el software más crítico del mundo y el ecosistema no pudo absorber el resultado.

Glasswing resolvió el problema de búsqueda.

Nadie resolvió el problema de la reparación.

Por qué los defensores no pueden seguir el ritmo: velocidad del calendario versus velocidad de la máquina

Este es el problema estructural que la industria de la ciberseguridad ha estado dando vueltas durante años. La IA simplemente hizo que fuera imposible ignorarlo.

Los defensores operan velocidad del calendario. Ellos:

  • Reunir inteligencia
  • Construye una campaña
  • Simular las amenazas
  • Mitigar
  • Repetir

Ese ciclo dura aproximadamente cuatro días en un buen día. Los atacantes, especialmente aquellos que ahora aprovechan los LLM en cada etapa de su operación, son moviéndose a la velocidad de la máquina.

Para obtener información actualizada, David B. Cross, CISO de Atlassian, hablará en el Cumbre de Validación Autonómica el 12 de mayo sobre cómo se ve esto desde adentro, por qué las pruebas periódicas no pueden seguir el ritmo de los adversarios que operan de forma autónoma y qué deberían hacer los defensores en su lugar.

Los ataques impulsados ​​por IA ya son autónomos

A principios de este año, un actor de amenazas desplegó un servidor MCP personalizado que aloja un LLM como parte de su cadena de ataque contra electrodomésticos FortiGate.

La IA se encargó de todo:

  • Creación automatizada de puerta trasera
  • Mapeo de infraestructura interna alimentado directamente al modelo.
  • Evaluación autónoma de vulnerabilidad, y
  • Ejecución priorizada por IA de herramientas ofensivas para el acceso de administrador de dominio.

¿El resultado? 2.516 organizaciones en 106 países se vieron comprometidas en paralelo. Toda la cadena, desde el acceso inicial hasta el volcado de credenciales y la exfiltración de datos, era autónoma. La única participación humana fue revisar los resultados después.

El descubrimiento de vulnerabilidades basado en IA está superando la solución

La brecha entre la velocidad del atacante y la velocidad del defensor no es nueva.

La novedad es que una pequeña pero preocupante brecha acaba de convertirse en un cañón.

  • Sistemas autónomos como AISLE descubierto 13 de 14 CVE de OpenSSL en versiones coordinadas recientes, errores que habían sobrevivido a años de revisión humana.
  • XBOW se convirtió en el mejor clasificado hacker en HackerOne en 2025, superando a todos los participantes humanos.
  • El tiempo medio desde la divulgación hasta el ataque armado abandonó de 771 días en 2018 a horas de un solo dígito en 2024.
  • Para 2025, la mayoría de los exploits se utilizarán como armas. antes siendo divulgada públicamente.

Ahora agregue el descubrimiento de clase Mythos a esta imagen.

No se obtiene automáticamente un mundo más seguro. Obtienes un Tsunami de hallazgos legítimos que aún requieren verificación humanaprocesos organizacionales, consideraciones de continuidad del negocio y ciclos de parches que no han cambiado fundamentalmente en una década.

Cómo crear un programa de seguridad preparado para Mythos

El instinto después de Glasswing es preguntar: «¿Cómo encontramos más errores?»

En realidad, esa es la pregunta equivocada.

La correcta es: «Cuando miles de vulnerabilidades explotables lleguen a su escritorio mañana por la mañana, ¿Puede su programa realmente procesarlos?«

Para la mayoría de las organizaciones, la respuesta honesta es no. Y la razón no es la falta de herramientas o talento; es estructural dependencia de periódicos, procesos iniciados por el hombre que fueron diseñados para un mundo donde las vulnerabilidades aparecieron lentamente, no uno donde llegaron en forma de tsunami.

No podemos solucionar todas las vulnerabilidades. No podemos aplicar todas las opciones de endurecimiento.

Eso no es derrotismoese es el punto de partida pragmático para cualquier programa de seguridad que realmente funcione. La pregunta que importa no es «¿es este CVE crítico?» pero «¿Se puede explotar esta vulnerabilidad en mi entorno en este momento, teniendo en cuenta lo que he implementado?«

Un programa de seguridad preparado para Mythos Necesita tres piezas fundamentales.

Primero: validación basada en señales sobre pruebas programadas

Cuando surge una nueva amenaza, cuando cambia un activo o cuando una configuración cambia, es necesario proteger las defensas. probado contra ese cambio específico en ese momento. No durante el próximo pentest trimestral. No cuando alguien puede encontrar un espacio libre en el calendario.

Todo el concepto de «validación programada» supone un panorama de amenazas estable y, hoy en día, eso la suposición está muerta al llegar.

Segundo: contexto ambiental específico sobre puntuaciones CVSS genéricas

Glasswing producirá una avalancha de CVE.

Sin embargo, la mayoría de los programas de gestión de vulnerabilidades todavía tienen prioridad según las puntuaciones CVSS. Esta métrica libre de contexto le indica qué tan grave es un error. podría ser en teoríano si es explotable en su infraestructura específicadados sus controles y riesgo comercial.

Cuando el volumen de hallazgos pasa repentinamente de cientos a milesla priorización libre de contexto no sólo lo ralentizará; romperá tu proceso por completo.

Tercero: Remediación de circuito cerrado sin transferencia manual

El modelo actual no puede sobrevivir en un mundo donde los adversarios explotan los CVE a las pocas horas de su divulgación. Ya conoces el ejercicio:

  • El escáner encuentra un error
  • El analista lo clasifica
  • El billete va a otro equipo.
  • Alguien lo parchea semanas después
  • Nadie revalida

Esa cadena de transferencias manuales es exactamente donde el sistema se desintegra. Si el ciclo desde la búsqueda hasta la revalidación no puede ejecutarse sin que los humanos transfieran los tickets entre las colas, claramente no se está ejecutando ni cerca de la velocidad de la máquina.

No se trata de comprar más herramientas. Se trata de que los defensores aprovechen su una ventaja asimétrica: conoce la topología de su organización, los atacantes no.

Esa es una ventaja significativa, pero sólo si puedes actuar a la velocidad de una máquina.

Cómo la validación de la exposición autónoma cierra la brecha y dónde entra en juego Picus

Esta es la parte en la que seré realmente transparente sobre quién escribe esto.

En Picus Security construimos una plataforma para Validación de exposición autónoma. Entonces, para ser revelador, tengo una perspectiva aquí que viene con un sesgo inherente. Tómalo en consecuencia.

Lo que Glasswing cristalizó para nosotros, y para muchos de los CISO con los que hemos estado hablando, es que el paso de validación dentro de cualquier programa de gestión de exposición acaba de convertirse en el cuello de botella más crítico.

  • Encontrar vulnerabilidades está a punto de volverse radicalmente más fácil y eficiente
  • Parcharlos seguirá siendo dolorosamente lento.

La única palanca que puedes tirar en el medio es saber cuáles realmente importan a su entorno. Eso es validación.

De cuatro días a tres minutos: cómo los flujos de trabajo agentes cambian el ciclo

Creamos Picus Swarm, el equipo de inteligencia artificial que impulsa la validación autónoma en tiempo real, para comprimir el ciclo tradicional de cuatro días en minutos.

Es un conjunto de agentes de IA que trabajan juntos para hacer lo que solía requerir transferencias entre cuatro equipos separados:

  • A agente investigador ingiere y examina la inteligencia sobre amenazas.
  • A agente del equipo rojo lo mapea con su entorno para generar un manual de estrategias para atacantes con control de seguridad.
  • A agente simulador se ejecuta en sus puntos finales reales y en la nube, recopilando telemetría y datos de prueba.
  • A agente coordinador une los hallazgos con la remediación, la apertura de tickets, la activación de libros de jugadas SOAR, el envío de indicadores de ataque a su EDR y la revalidación después de que se solucionen los problemas.

Cada acción es rastreable y auditable, y cada agente opera dentro de las barreras de seguridad que usted defina.

Toda la cadena, desde una nueva alerta CISA hasta hallazgos validados y listos para remediar, se ejecuta en aproximadamente tres minutos.

cuando un El modelo de clase Mythos arroja miles de hallazgos en su organización, necesita algo que pueda indicarle inmediatamente cuáles de estos son explotables en su entorno. ¿Qué controles se mantendrían, cuáles fallarían y cuál es la solución específica del proveedor?

La incómoda verdad

El Proyecto Glasswing se medirá con una métrica: cuántas vulnerabilidades se parchean antes de ser explotadas. No cuántos se encuentran, ni cuán impresionantes son las cadenas de exploits, sino si el ecosistema puede digerir lo que la IA está a punto de producir.

La visibilidad por sí sola nunca ha sido suficiente: el 83% de los programas de ciberseguridad aún no muestran resultados mensurables. Lo que está cambiando la ecuación es cerrando la brecha entre ver y probar: saber si una posible vulnerabilidad realmente comprometería su entorno.

Eso es validación.

Y en un mundo posterior a Glasswing, es lo único que se interpone entre una avalancha de descubrimientos y una avalancha de brechas.

Celebraremos la Cumbre de Validación Autónoma los días 12 y 14 de mayo con Frost & Sullivan, en la que participarán profesionales de Kraft Heinz y Glow Financial Services, junto con nuestro CTO, Volkan Erturk. Juntos, profundizaremos en este problema específico.

>> Regístrate aquí.

Nota: Este artículo fue escrito por Sıla Özeren HacıoğluIngeniero de Investigación de Seguridad en Picus Security.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

$290M DeFi Hack, macOS LotL Abuse, ProxySmart SIM Farms +25 New Stories – CYBERDEFENSA.MX

You scroll past one incident and see another that feels familiar, like it should have been fixed years ago, but it still works with small changes. Same bugs. Same mistakes.

The supply chain is messy. Packages you did not check are stealing data, adding backdoors, and spreading. Attacking the systems behind apps is easier than breaking the apps themselves. The exploits are simple but still work, giving attackers easy access.

AI tools are also part of the problem now. They trust bad input and take real actions, which makes the damage bigger. Then there are quieter issues. Apps take data they should not. Devices behave in strange ways. Attackers keep testing what they can get away with. No noise. Just ongoing damage.

Here is the list for this week’s ThreatsDay Bulletin.

None of this is new. That is the problem. Old paths still open, basic checks still skipped, and trust still given where it should not be. Attackers are not doing anything magical, they are just faster and less careful because they do not need to be.

The fixes are known but ignored. Patch early, check what you install, limit access, and stop trusting inputs by default. Most of the damage comes from things that were easy to prevent. Same story next week.