CLI de Bitwarden comprometida en la campaña en curso de la cadena de suministro de Checkmarx – CYBERDEFENSA.MX

CLI de Bitwarden se ha visto comprometido como parte de la campaña de cadena de suministro Checkmarx recientemente descubierta y en curso, según nuevos hallazgos de JFrog y Socket.

«La versión del paquete afectado parece ser @bitwarden/cli@2026.4.0y el código malicioso se publicó en ‘bw1.js’, un archivo incluido en el contenido del paquete», dijo la empresa de seguridad de aplicaciones. dicho.

«El ataque parece haber aprovechado una GitHub Action comprometida en el proceso de CI/CD de Bitwarden, consistente con el patrón observado en otros repositorios afectados en esta campaña».

En una publicación en X, JFrog dicho la versión fraudulenta del paquete «roba tokens de GitHub/npm, .ssh, .env, historial de shell, acciones de GitHub y secretos de la nube, luego filtra los datos a dominios privados y a medida que GitHub se compromete».

Si bien la versión maliciosa ya no está disponible para descargar desde npm, Socket dijo que el compromiso sigue el mismo vector de cadena de suministro de GitHub Actions identificado en la campaña Checkmarx.

Ciberseguridad

Como parte del esfuerzo, se descubrió que los actores de amenazas abusan de tokens de GitHub robados para inyectar un nuevo flujo de trabajo de GitHub Actions que captura secretos disponibles para la ejecución del flujo de trabajo y utiliza credenciales npm recopiladas para enviar versiones maliciosas del paquete para leer el malware a los usuarios posteriores.

Según el investigador de seguridad Adnan Khan, se dice que el actor de amenazas utilizó un flujo de trabajo malicioso para publicar la CLI maliciosa de bitwarden. «Creo que esta es la primera vez que un paquete que utiliza la publicación confiable de NPM se ve comprometido», Khan agregado.

Cadena de ataque CLI de Bitwarden | Fuente: Seguridad OX

Se sospecha que el actor de amenazas conocido como TeamPCP está detrás del último ataque dirigido a Checkmarx. Al momento de escribir este artículo, TeamPCP La cuenta X ha sido suspendida. por violar las reglas de la plataforma.

OX Security, en un desglose del ataque, dicho identificó la cadena «Shai-Hulud: The Third Coming» en el paquete, lo que sugiere que esta es probablemente la siguiente fase de la campaña de ataque a la cadena de suministro que salió a la luz el año pasado.

Referencia al «Shai-Hulud: La Tercera Venida»

«El último incidente de Shai Hulud es sólo el último de una larga cadena de amenazas dirigidas a desarrolladores de todo el mundo. Los datos de los usuarios se están filtrando públicamente a GitHub, a menudo pasando desapercibidos porque las herramientas de seguridad normalmente no señalan los datos que se envían allí», dijo Moshe Siman Tov Bustan, líder del equipo de investigación de seguridad de OX Security.

«Esto hace que el riesgo sea significativamente más peligroso: cualquiera que busque en GitHub puede potencialmente encontrar y acceder a esas credenciales. En ese punto, los datos confidenciales ya no están en manos de un solo actor de amenazas, sino que están expuestos a cualquiera».

Cuando se le contactó para hacer comentarios, Bitwarden confirmó el incidente, pero enfatizó que no se accedió a datos del usuario final como parte del ataque. La declaración completa se reproduce textualmente a continuación:

El equipo de seguridad de Bitwarden identificó y contuvo un paquete malicioso que se distribuyó brevemente a través de la ruta de entrega npm para @bitwarden/cli@2026.4.0 entre las 5:57 p.m. y las 7:30 p.m. (ET) el 22 de abril de 2026, en relación con un incidente más amplio en la cadena de suministro de Checkmarx.

Ciberseguridad

La investigación no encontró evidencia de que se hubiera accedido a los datos de la bóveda del usuario final o que estuvieran en riesgo, o que los datos o sistemas de producción estuvieran comprometidos. Una vez que se detectó el problema, se revocó el acceso comprometido, la versión maliciosa de npm quedó obsoleta y se iniciaron medidas de reparación de inmediato.

El problema afectó el mecanismo de distribución de npm para la CLI durante esa ventana limitada, no la integridad del código base legítimo de la CLI de Bitwarden ni los datos almacenados de la bóveda.

Los usuarios que no descargaron el paquete de npm durante esa ventana no se vieron afectados. Bitwarden ha completado una revisión de los entornos internos, las rutas de lanzamiento y los sistemas relacionados, y no se han identificado productos o entornos afectados adicionales en este momento. Se está emitiendo un CVE para Bitwarden CLI versión 2026.4.0 en relación con este incidente.

(Esta es una historia en desarrollo. Consulte para obtener más detalles).

Venciendo la explotación automatizada a la velocidad de la IA – CYBERDEFENSA.MX

Imagine un mundo donde los piratas informáticos no duermen, no toman descansos y encuentran puntos débiles en sus sistemas al instante.

Bueno, ese mundo ya está aquí.

Gracias a la IA, los atacantes ahora están lanzando exploits automatizados a gran escala más rápido que nunca. El tiempo que hay para corregir una vulnerabilidad antes de que sea atacada se está reduciendo a cero. A esto lo llamamos el Ventana de explotación colapsaday significa que su rutina de parcheo estándar es oficialmente demasiado lenta.

Si estás luchando contra ataques de velocidad de IA con defensas de velocidad manual, tus sistemas están en un punto de ruptura. Es hora de repensar todo.

Únase a nuestro esperado seminario web con el invitado experto Ofer Gayer, vicepresidente de producto de Miggo Security, y aprenda cómo vencer a los bots en su propio juego: Mitos y la ventana de explotación que colapsa: repensar la priorización de vulnerabilidades a la velocidad de la IA.

Esto es exactamente lo que te llevarás:

  • La verdad sobre los mitos: Estamos superando el revuelo. Descubra lo que realmente representa Mythos y por qué es importante para su seguridad diaria.
  • La ola de ataques de la IA: Vea exactamente cómo la IA ayuda a los atacantes a descubrir y explotar vulnerabilidades a la velocidad del rayo.
  • La brecha mortal del parche: Comprenda por qué la brecha entre una nueva amenaza y su parche se está ampliando, y por qué la antigua forma de solucionar las cosas ha desaparecido para siempre.
  • Su nuevo modelo de AppSec: Deja de adivinar. Obtenga pasos reales y prácticos para priorizar los riesgos del mundo real, incluidos secretos de expertos sobre parches virtuales.

👤 ¿Quién necesita estar ahí? CISO, líderes de AppSec y arquitectos de seguridad. Si está a cargo de mantener las puertas cerradas y sabe que la gestión de vulnerabilidades heredada ya no es suficiente, esto es para usted.

No permita que los exploits automatizados superen a su equipo. Aprenda cómo proteger su organización en la era de la IA.

📅 Reclama tu lugar ahora mismo antes de que sea demasiado tarde. Regístrese ahora.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Apple soluciona un fallo de iOS que permitía al FBI recuperar mensajes de señales eliminados – CYBERDEFENSA.MX

Apple ha lanzado una solución de software para iOS y iPadOS para solucionar una falla en los servicios de notificación que almacenaba notificaciones marcadas para eliminar en el dispositivo.

La vulnerabilidad, rastreada como CVE-2026-28950 (puntuación CVSS: N/A), se ha descrito como un problema de registro que se ha solucionado con una redacción de datos mejorada.

«Las notificaciones marcadas para eliminación podrían retenerse inesperadamente en el dispositivo», dijo Apple en un aviso.

La deficiencia afecta a los siguientes dispositivos:

  • iPhone 11 y posteriores, iPad Pro de 12,9 pulgadas de 3.ª generación y posteriores, iPad Pro de 11 pulgadas de 1.ª generación y posteriores, iPad Air de 3.ª generación y posteriores, iPad de 8.ª generación y posteriores y iPad mini de 5.ª generación y posteriores – Corregido en iOS 26.4.2 y iPadOS 26.4.2
  • iPhone XR, iPhone XS, iPhone XS Max, iPhone 11 (todos los modelos), iPhone SE (2.ª generación), iPhone 12 (todos los modelos), iPhone 13 (todos los modelos), iPhone SE (3.ª generación), iPhone 14 (todos los modelos), iPhone 15 (todos los modelos), iPhone 16 (todos los modelos), iPhone 16e, iPad mini (5.ª generación – A17 Pro), iPad (7.ª generación – A16), iPad Air (3.ª – 5.ª generación), iPad Air 11 pulgadas (M2 – M3), iPad Air de 13 pulgadas (M2 – M3), iPad Pro de 11 pulgadas (1.ª generación – M4), iPad Pro de 12,9 pulgadas (3.ª – 6.ª generación) y iPad Pro de 13 pulgadas (M4) – Fijo en iOS 18.7.8 y iPadOS 18.7.8

La actualización se produce semanas después de un informe de 404 Media de que la Oficina Federal de Investigaciones (FBI) de EE. UU. logró extraer de forma forense copias de los mensajes entrantes de Signal. desde el iPhone de un acusado en relación con un ataque a la Centro de detención de ICE de Prairielandincluso después de que se eliminó la aplicación, aprovechando el hecho de que se guardaron copias del contenido en la base de datos de notificaciones push del dispositivo.

Ciberseguridad

Para empezar, no se sabe por qué el contenido de las notificaciones se registró en el dispositivo, pero la última actualización sugiere que fue un error. Dicho esto, no está claro cuándo se introdujo este problema y si ha habido casos anteriores en los que las autoridades hayan capturado dichos datos utilizando herramientas forenses.

Si bien Signal ya tiene una opción para evitar que el contenido de los mensajes entrantes se muestre en las notificaciones, el desarrollo destacó cómo el acceso físico a un dispositivo puede facilitar la extracción de datos confidenciales de usuarios en riesgo.

«Para la mayoría de las notificaciones de aplicaciones, no existe una forma sencilla de determinar fácilmente qué metadatos se pueden obtener de una notificación, o si la notificación no está cifrada o no», dijo la Electronic Frontier Foundation (EFF) dicho. «También es bueno reconsiderar si alguna aplicación debería enviarte notificaciones para empezar».

Para evitar que el contenido del mensaje se muestre en las notificaciones, los usuarios pueden navegar por a su perfil > Notificaciones > Mostrar y seleccione una de las siguientes opciones: «Solo nombre» o «Sin nombre ni mensaje».

«Tenga en cuenta que no es necesario realizar ninguna acción para que esta solución proteja a los usuarios de Signal en iOS», Signal dicho en una publicación en X. «Una vez que instale el parche, todas las notificaciones conservadas inadvertidamente se eliminarán y no se conservarán las notificaciones futuras de las aplicaciones eliminadas».

«Estamos agradecidos con Apple por la rápida acción aquí y por comprender y actuar sobre los riesgos de este tipo de problema. Se necesita un ecosistema para preservar el derecho humano fundamental a la comunicación privada».

Vercel encuentra más cuentas comprometidas en una infracción vinculada a Context.ai – CYBERDEFENSA.MX

Vercel reveló el miércoles que identificó un conjunto adicional de cuentas de clientes que se vieron comprometidas como parte de un incidente de seguridad que permitió el acceso no autorizado a sus sistemas internos.

La compañía dijo que hizo el descubrimiento después de ampliar su investigación para incluir un conjunto adicional de indicadores de compromiso, junto con una revisión de las solicitudes a la red Vercel y los eventos de lectura de variables de entorno en sus registros.

«En segundo lugar, hemos descubierto una pequeña cantidad de cuentas de clientes con evidencia de compromiso previo que es independiente y anterior a este incidente, potencialmente como resultado de ingeniería social, malware u otros métodos», dijo la compañía. dicho en una actualización.

En ambos casos, Vercel dijo que notificó a las partes afectadas. No reveló el número exacto de clientes afectados.

Ciberseguridad

El desarrollo se produce después de que la compañía que creó el marco Next.js reconociera que la violación se originó con un compromiso de Context.ai después de que fuera utilizado por un empleado de Vercel, lo que permitió al atacante tomar el control de su cuenta de Google Workspace y luego usarla para obtener acceso a su cuenta de Vercel.

«A partir de ahí, pudieron pasar a un entorno de Vercel y posteriormente maniobrar a través de sistemas para enumerar y descifrar variables de entorno no sensibles», señaló Vercel.

Una investigación adicional realizada por Hudson Rock reveló que uno de los empleados de Context.ai fue infectado con Lumma Stealer en febrero de 2026 después de buscar scripts de granja automática de Roblox y ejecutores de exploits de juegos, lo que indica que este evento puede haber sido el «paciente cero» que desencadenó toda la cadena de acciones maliciosas.

«Ahora entendemos que el actor de la amenaza ha estado activo más allá del tiempo de esa startup. [referring to Context.ai] compromiso», dijo el director general de Vercel, Guillermo Rauch dicho en una publicación X. «La información sobre amenazas apunta a la distribución de malware a las computadoras en busca de tokens valiosos, como claves de cuentas de Vercel y otros proveedores».

No está claro si el uso de Context AI Office Suite por parte de los empleados de Vercel fue sancionado o fue un caso de IA en la sombraque se refiere al uso no autorizado de herramientas de inteligencia artificial (IA) dentro de aplicaciones SaaS sin una revisión o investigación formal de TI, lo que expone a las organizaciones a riesgos no deseados. Desde entonces, AI Office Suite ha sido obsoleto por Contexto.ai.

Ciberseguridad

«Las integraciones de OAuth son útiles porque reducen la fricción», afirmó Tanium. «También son peligrosos porque pueden heredar la confianza del usuario y de la organización. Cuando los atacantes abusan de una integración aprobada, pueden evitar algunos de los controles en los que confían los equipos para comprometer directamente la cuenta».

«Lo que destaca operativamente es menos el volumen de datos expuestos y más la velocidad y la capacidad de los atacantes para enumerar los entornos internos antes de la detección. Eso cambia el trabajo de los defensores. El desafío pasa de la prevención a la rápida determinación del alcance y la reducción del radio de explosión».

GopherWhisper, vinculado a China, infecta 12 sistemas gubernamentales de Mongolia con puertas traseras – CYBERDEFENSA.MX

Las instituciones gubernamentales de Mongolia se han convertido en el objetivo de un grupo de amenaza persistente avanzada (APT, por sus siglas en inglés) previamente indocumentado y alineado con China, al que se sigue como TuzaSusurro.

«El grupo maneja una amplia gama de herramientas escritas en su mayoría en Go, utilizando inyectores y cargadores para implementar y ejecutar varias puertas traseras en su arsenal», dijo la empresa eslovaca de ciberseguridad ESET. dicho en un informe compartido con The Hacker News. «GopherWhisper abusa de servicios legítimos, en particular Discord, Slack, Microsoft 365 Outlook y file.io para la comunicación y la exfiltración de comando y control (C&C).

El grupo fue descubierto por primera vez en enero de 2025 tras el descubrimiento de una puerta trasera nunca antes vista con nombre en código LaxGopher en un sistema perteneciente a una entidad gubernamental de Mongolia. También se descubren como parte del arsenal del actor de amenazas otras familias de malware, en su mayoría desarrolladas utilizando Golang para recibir instrucciones del servidor C&C, ejecutarlas y enviar los resultados.

Ciberseguridad

El actor de amenazas también utiliza una herramienta de recopilación de archivos para recopilar archivos de interés y extraerlos en formato comprimido al archivo.[.]io para compartir archivos y una puerta trasera en C++ que ofrece control remoto sobre hosts comprometidos.

Los datos de telemetría de ESET muestran que alrededor de 12 sistemas asociados con la institución gubernamental de Mongolia fueron infectados por las puertas traseras, y el tráfico C&C de los servidores Discord y Slack controlados por el atacante indica docenas de otras víctimas.

Actualmente se desconoce exactamente cómo obtiene GopherWhisper el acceso inicial a las redes de destino. Pero a un punto de apoyo exitoso le siguen intentos de implementar una amplia gama de herramientas e implantes.

  • JabGopherun inyector que ejecuta la puerta trasera LaxGopher («whisper.dll»).
  • LaxGopheruna puerta trasera basada en Go que utiliza Slack para C2 para ejecutar comandos a través de «cmd.exe» y publicar los resultados en el canal de Slack, así como descargar malware adicional.
  • Gopher compactouna utilidad de recopilación de archivos basada en Go lanzada por LaxGopher para filtrar archivos de interés por extensiones (.doc, .docx, .jpg, .xls, .xlsx, .txt, .pdf, .ppt y .pptx), comprimirlos en archivos ZIP, cifrar los archivos usando AES-CFB-128 y exfiltrarlos en un archivo.[.]yo.
  • RataGopheruna puerta trasera basada en Go que utiliza un servidor privado de Discord para recibir mensajes de C&C, ejecutar comandos y publicar los resultados en el canal de Discord configurado, así como cargar y descargar archivos desde un archivo.[.]yo.
  • SSLORPuertauna puerta trasera basada en C++ que utiliza OpenSSL BIO para la comunicación a través de sockets sin formato en el puerto 443 para enumerar unidades, realizar operaciones de archivos y ejecutar comandos basados ​​en la entrada de C&C a través de «cmd.exe».
  • AmigoEntregauna DLL maliciosa que sirve como cargador e inyector para BoxOfFriends.
  • cajadeamigosuna puerta trasera basada en Go que utiliza la API de Microsoft Graph para crear borradores de correos electrónicos para C2 usando credenciales codificadas, con la primera cuenta de Outlook creada para este propósito («barrantaya.1010@outlook[.]com») creado el 11 de julio de 2024.

«La inspección de la marca de tiempo de los mensajes de Slack y Discord nos mostró que la mayor parte de ellos se enviaban durante el horario laboral, es decir, entre las 8 am y las 5 pm, lo que coincide con la hora estándar de China», dijo el investigador de ESET Eric Howard. «Además, la configuración regional para el usuario configurado en los metadatos de Slack también se configuró en esta zona horaria. Por lo tanto, creemos que GopherWhisper es un grupo alineado con China».

Imágenes maliciosas de KICS Docker y extensiones de código VS afectan la cadena de suministro de Checkmarx – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han advertido sobre imágenes maliciosas enviadas al funcionario «checkmarx/kicks» Repositorio de Docker Hub.

En una alerta publicada hoy, la empresa de seguridad de la cadena de suministro de software Socket reveló que actores de amenazas desconocidos lograron sobrescribir etiquetas existentes, incluidas v2.1.20 y alpine, al tiempo que introdujeron una nueva etiqueta v2.1.21 que no corresponde a una versión oficial. El repositorio de Docker se ha archivado al momento de escribir este artículo.

«El análisis de la imagen envenenada indica que el binario KICS incluido fue modificado para incluir capacidades de recopilación y exfiltración de datos que no están presentes en la versión legítima», dijo Socket.

«El malware podría generar un informe de escaneo sin censura, cifrarlo y enviarlo a un punto final externo, creando un riesgo grave para los equipos que usan KICS para escanear archivos de infraestructura como código que pueden contener credenciales u otros datos de configuración confidenciales».

Ciberseguridad

Un análisis más detallado del incidente ha descubierto que las herramientas de desarrollo relacionadas con Checkmarx también pueden haberse visto afectadas, como las recientes versiones de extensiones de Microsoft Visual Studio Code que vienen con código malicioso para descargar y ejecutar un complemento remoto a través del tiempo de ejecución de Bun.

«El comportamiento apareció en las versiones 1.17.0 y 1.19.0, se eliminó en la 1.18.0 y dependía de una URL de GitHub codificada para recuperar y ejecutar JavaScript adicional sin confirmación del usuario ni verificación de integridad», agregó Socket.

Las organizaciones que puedan haber utilizado la imagen KICS afectada para escanear configuraciones de Terraform, CloudFormation o Kubernetes deben tratar cualquier secreto o credencial expuesta a esos escaneos como probablemente comprometidos.

«La evidencia sugiere que este no es un incidente aislado de Docker Hub, sino parte de un compromiso más amplio de la cadena de suministro que afecta a múltiples canales de distribución de Checkmarx», señaló la compañía.

Hacker News se ha puesto en contacto con Checkmarx para obtener más información y actualizaremos la historia si recibimos una respuesta.

(Esta es una historia en desarrollo. Vuelva a consultarla para obtener más detalles).

Un gusano autopropagante de la cadena de suministro secuestra paquetes npm para robar tokens de desarrollador – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han detectado un nuevo conjunto de paquetes que han sido comprometidos por malos actores para entregar un gusano autopropagante que se propaga a través de tokens npm de desarrollador robados.

El gusano de la cadena de suministro ha sido detectado por ambos Enchufe y PasoSeguridadcon las empresas rastreando la actividad bajo el nombre RecipienteExpansión debido al uso de un recipiente de PIC para exfiltrar los datos robados, en una táctica que recuerda al CanisterWorm de TeamPCP para hacer que la infraestructura sea resistente a los derribos.

La lista de paquetes afectados se encuentra a continuación:

  • @automagik/genie (4.260421.33 – 4.260421.40)
  • @fairwords/loopback-connector-es (1.4.3 – 1.4.4)
  • @fairwords/websocket (1.0.38 – 1.0.39)
  • @openwebconcept/design-tokens (1.0.1 – 1.0.3)
  • @openwebconcept/tema-owc (1.0.1 – 1.0.3)
  • pgserve (1.1.11 – 1.1.14)

El malware se activa durante el tiempo de instalación a través de un enlace posterior a la instalación para robar credenciales y secretos de los entornos de desarrollo, y luego aprovecha los tokens npm robados para enviar versiones envenenadas de los paquetes al registro con un nuevo enlace posterior a la instalación malicioso para ampliar el alcance de la campaña.

Ciberseguridad

La información capturada incluye:

  • .npmrc
  • Claves SSH y configuraciones SSH
  • .git-credenciales
  • .netrc
  • credenciales de nube para Amazon Web Services, Google Cloud y Microsoft Azure
  • Configuraciones de Kubernetes y Docker
  • Material de Terraform, Pulumi y Vault
  • Archivos de contraseña de base de datos
  • Archivos .env* locales
  • Archivos de historial de Shell

Además, intenta acceder a credenciales de navegadores web basados ​​en Chromium y a datos asociados con aplicaciones de extensión de billeteras de criptomonedas. La información se extrae a un webhook HTTPS («telemetry.api-monitor[.]com») y un recipiente ICP («cjn37-uyaaa-aaaac-qgnva-cai.raw.icp0[.]io»).

«También contiene lógica de propagación PyPI», dijo Socket. «El script genera una carga útil basada en Python .pth diseñada para ejecutarse cuando se inicia Python, luego prepara y carga paquetes Python maliciosos con Twine si las credenciales requeridas están presentes».

«En otras palabras, esto no es sólo un ladrón de credenciales. Está diseñado para convertir un entorno de desarrollador comprometido en compromisos de paquetes adicionales».

La divulgación se produce cuando JFrog reveló que varias versiones del paquete legítimo de Python «xinference» (2.6.0, 2.6.1 y 2.6.2) han sido comprometidas para incluir una carga útil codificada en Base64 que recupera un módulo recopilador de segunda etapa responsable de recolectar una amplia gama de credenciales y secretos del host infectado.

«La carga útil decodificada se abre con el comentario ‘# hackeado por teampcp’, el mismo marcador de actor visto en compromisos recientes de TeamPCP», dijo la compañía. dicho. Sin embargo, en una publicación compartida en X, TeamPCP cuestionadoestaban detrás del compromiso y afirmaron que era obra de un imitador.

Ataques dirigidos a npm y PyPI

Los hallazgos son las últimas incorporaciones a una larga lista de ataques dirigidos al ecosistema de código abierto. Esto incluye dos paquetes maliciosos, cada uno en npm (kube-health-tools) y PyPI (kube-node-health), que se hacen pasar por utilidades de Kubernetes, pero instalan silenciosamente un binario basado en Go para establecer un proxy SOCKS5, un proxy inverso, un servidor SFTP y un proxy de modelo de lenguaje grande (LLM) en la máquina de la víctima.

El proxy LLM es una puerta de enlace API compatible con OpenAI que acepta solicitudes y las enruta a API ascendentes, incluidos enrutadores LLM chinos como shubiaobiao.

«Más allá de proporcionar acceso barato a la IA, los enrutadores LLM como el implementado aquí se encuentran en un límite de confianza del que se puede abusar fácilmente», Ilyas Makari, investigador de Aikido Security dicho. «Debido a que cada solicitud pasa a través del enrutador en texto plano, un operador malintencionado puede […] inyecta llamadas de herramientas maliciosas en las respuestas de los agentes de codificación antes de que lleguen al cliente, introduciendo instalaciones maliciosas de pip o curl | cargas útiles de bash en pleno vuelo.»

Alternativamente, el enrutador se puede utilizar para extraer secretos de los cuerpos de solicitud y respuesta, incluidas claves API, credenciales de AWS, tokens de GitHub, claves privadas de Ethereum y mensajes del sistema.

Otra campaña sostenida de ataque a la cadena de suministro de npm documentado by Panther se ha hecho pasar por el proveedor de seguros telefónicos Asurion y sus subsidiarias, publicando paquetes maliciosos (sbxapps, asurion-hub-web, soluto-home-web y asurion-core) del 1 al 8 de abril de 2026, que contienen un recolector de credenciales de múltiples etapas.

Ciberseguridad

Las credenciales robadas fueron exfiltradas inicialmente a un webhook de Slack y luego a un punto final de AWS API Gateway («pbyi76s0e9.execute-api.us-east-1.amazonaws[.]com»). Para el 7 de abril, se dice que la URL de exfiltración de AWS se ha ofuscado utilizando la codificación XOR.

Por último, pero no menos importante, Wiz, la empresa de seguridad en la nube propiedad de Google. arrojar luz en una campaña impulsada por inteligencia artificial (IA) denominada prt-scan que ha explotado sistemáticamente el activador del flujo de trabajo de GitHub Actions «pull_request_target» desde el 11 de marzo de 2026, para robar secretos de los desarrolladores.

Se ha descubierto que el atacante, que opera con las cuentas testingbefore, beforetested-boop, 420tb, 69tf420, elzotebo y ezmtebo, busca repositorios usando el activador, bifurca esos repositorios, crea una rama con una convención de nomenclatura predefinida (es decir, prt-scan-{12-hex-chars}), inyecta una carga útil maliciosa en un archivo que se ejecuta durante la CI, abre un pull solicitar y luego robar las credenciales del desarrollador cuando se activa el flujo de trabajo y publicar una versión del paquete malicioso si se descubren tokens npm.

«En más de 450 intentos de explotación analizados, hemos observado una tasa de éxito <10%», dijeron los investigadores de Wiz. «En la mayoría de los casos, los ataques exitosos fueron contra pequeños proyectos de aficionados y solo expusieron credenciales efímeras de GitHub para el flujo de trabajo. En su mayor parte, esta campaña no otorgó al atacante acceso a la infraestructura de producción, credenciales de la nube o claves API persistentes, salvo excepciones menores».

«La campaña demuestra que, si bien las vulnerabilidades pull_request_target siguen siendo explotables a escala, las prácticas modernas de seguridad de CI/CD, en particular los requisitos de aprobación de los contribuyentes, son efectivas para proteger repositorios de alto perfil».

Harvester implementa la puerta trasera GoGra de Linux en el sur de Asia utilizando la API Microsoft Graph – CYBERDEFENSA.MX

El actor de amenazas conocido como Segador se ha atribuido a una nueva versión Linux de su GoGra puerta trasera desplegada como parte de ataques probablemente dirigidos a entidades en el sur de Asia.

«El malware utiliza la API legítima de Microsoft Graph y los buzones de correo de Outlook como un canal encubierto de comando y control (C2), lo que le permite eludir las defensas tradicionales de la red perimetral», dijo el equipo Symantec y Carbon Black Threat Hunter. dicho en un informe compartido con The Hacker News.

La empresa de ciberseguridad dijo que identificó artefactos cargados en la plataforma VirusTotal desde India y Afganistán, lo que sugiere que los dos países pueden ser el objetivo de la actividad de espionaje.

Ciberseguridad

Symantec documentó públicamente por primera vez a Harvester a finales de 2021, vinculándolo con una campaña de robo de información dirigida a los sectores de telecomunicaciones, gobierno y tecnología de la información en el sur de Asia desde junio de 2021, utilizando un implante personalizado llamado Graphon que utilizaba la API Microsoft Graph para C2.

La actividad posterior señalada en agosto de 2024 conectó al grupo de piratas informáticos con un ataque dirigido a una organización de medios anónima en el sur de Asia con una puerta trasera basada en Go nunca antes vista llamada GoGra. Los últimos hallazgos sugieren que el adversario continúa expandiendo su conjunto de herramientas más allá de Windows e infectando máquinas Linux con una nueva variante de la misma puerta trasera.

Los ataques emplean ingeniería social para engañar a las víctimas para que abran archivos binarios ELF disfrazados de documentos PDF. Luego, el cuentagotas procede a mostrar un documento señuelo mientras abre sigilosamente la puerta trasera.

Al igual que su contraparte de Windows, la versión Linux de GoGra abusa de la infraestructura de la nube de Microsoft para comunicarse con una carpeta específica del buzón de correo de Outlook llamada «Zomato Pizza» cada dos segundos mediante consultas del Protocolo de datos abierto (OData). La puerta trasera escanea la bandeja de entrada en busca de mensajes de correo electrónico entrantes con una línea de asunto que comienza con la palabra «Entrada».

Ciberseguridad

Una vez que se recibe un correo electrónico que coincide con los criterios, descifra el cuerpo del mensaje codificado en Base64 y lo ejecuta como comandos de shell usando «/bin/bash». Los resultados de la ejecución se envían al operador en un mensaje de correo electrónico con el asunto «Salida». Una vez completado el paso de exfiltración, el implante borra el mensaje de tarea original para cubrir las huellas.

«A pesar de utilizar diferentes arquitecturas de implementación y sistemas operativos, la lógica subyacente de C2 permanece sin cambios», dijeron Symantec y Carbon Black, y agregaron que los equipos «también identificaron varios errores ortográficos codificados y coincidentes en ambas plataformas, lo que apunta a que el mismo desarrollador está detrás de ambas herramientas».

«El uso de una nueva puerta trasera de Linux muestra que Harvester continúa expandiendo su conjunto de herramientas y desarrollando activamente nuevas herramientas para atacar a una gama más amplia de víctimas y máquinas».

Cuando los permisos entre aplicaciones suponen un riesgo – CYBERDEFENSA.MX

El 31 de enero de 2026, los investigadores revelado que Moltbook, una red social creada para agentes de IA, había dejado su base de datos completamente abierta, exponiendo 35.000 direcciones de correo electrónico y 1,5 millones de tokens API de agentes en 770.000 agentes activos.

La parte más preocupante se encontraba dentro de los mensajes privados. Algunas de esas conversaciones contenían credenciales de terceros en texto plano, incluidas claves API de OpenAI compartidas entre agentes, almacenadas en la misma tabla no cifrada que los tokens necesarios para secuestrar al propio agente.

Ésta es la forma de una combinación tóxica: una ruptura de permisos entre dos o más aplicaciones, unida por un agente de IA, una integración o una concesión de OAuth, que ningún propietario de la aplicación jamás autorizó como su propia superficie de riesgo.

Los agentes de Moltbook estaban sentados en ese puente, llevando credenciales para su plataforma anfitriona y para los servicios externos a los que sus usuarios los habían conectado, en un lugar al que ninguno de los propietarios de la plataforma tenía línea de visión. La mayoría de las revisiones de acceso a SaaS todavía examinan una aplicación a la vez, que es el punto ciego que los atacantes están aprendiendo a atacar.

Cómo se forman las combinaciones tóxicas

Las combinaciones tóxicas rara vez son producto de una sola mala decisión. Aparecen cuando un agente de IA, una integración o un servidor MCP unen dos o más aplicaciones a través de concesiones de OAuth, alcances de API o cadenas de uso de herramientas, y cada lado del puente se ve bien por sí solo porque el puente en sí es lo que nadie revisó.

Como ejemplo, imagine que un desarrollador instala un conector MCP para que su IDE pueda publicar fragmentos de código en un canal de Slack a pedido. El administrador de Slack aprueba el bot; el administrador del IDE cierra la sesión de la conexión saliente; Ninguno de los dos firma la relación de confianza entre la edición de fuentes y la mensajería empresarial que existe en el momento en que ambas partes están activas. Se ejecuta en ambas direcciones: las inyecciones rápidas dentro del IDE insertan código confidencial en Slack, y las instrucciones colocadas en Slack regresan al contexto del IDE en la siguiente sesión.

La misma forma aparece dondequiera que un agente de IA une Drive y Salesforce, un bot conecta un repositorio de origen a un canal de equipo o cualquier intermediario hace que dos aplicaciones confíen entre sí a través de una concesión que parece normal en cada una.

Por qué las reseñas de aplicaciones únicas las extrañan

La revisión de acceso convencional rara vez adopta esta forma. Se tensa en el territorio que ha abierto el SaaS moderno: identidades no humanas como cuentas de servicio, bots y agentes de IA sin ningún ser humano detrás de ellos, relaciones de confianza que se forman en tiempo de ejecución en lugar de en el momento de aprovisionamiento, y puentes OAuth y MCP están conectados entre aplicaciones sin que el catálogo de gobernanza lo sepa.

Responder «quién posee este alcance más esos otros dos alcances, y qué pueden lograr esos alcances juntos» se vuelve mucho más difícil una vez que los alcances en cuestión viven en un token que, para empezar, nadie aprovisionó a través de ningún sistema de identidad.

La brecha de telemetría se está ampliando bastante rápido.

Los agentes de IA, los servidores MCP y los conectores de terceros ahora se ubican en dos o tres aplicaciones adyacentes de forma predeterminada, y las identidades no humanas superan en número a las humanas en la mayoría de los entornos SaaS. Informe sobre el estado de la seguridad SaaS 2025 de Cloud Security Alliance encontró que el 56% de las organizaciones ya están preocupadas por el acceso a API con privilegios excesivos en sus integraciones de SaaS a SaaS.

Cosas en las que vale la pena pensar

Cerrar la brecha es en gran medida una cuestión de cambiar el lugar donde se realiza la revisión, desde dentro de cada aplicación hacia entre ellas. Aquí hay algunas cosas en las que vale la pena pensar para abordar este tipo de problema:

Área a revisar Cómo se ve en la práctica
Inventario de identidad no humana Cada agente de IA, bot, servidor MCP e integración de OAuth se encuentran en el mismo registro que una cuenta de usuario, con un propietario y una fecha de revisión.
Subvenciones de alcance entre aplicaciones Un nuevo ámbito de escritura en una identidad que ya tiene ámbitos de lectura en una aplicación diferente se marca antes de la aprobación, no después.
Revisión del puente sobre la creación. Cada conector que une dos sistemas tiene un rastro de revisión que nombra a ambas partes y la relación de confianza entre ellas.
Higiene de tokens de larga duración Los tokens cuya actividad se ha desviado de los alcances que se les otorgaron originalmente son candidatos a revocación, no a renovación.
Monitoreo de deriva en tiempo de ejecución Las anomalías del alcance entre aplicaciones y las identidades que operan en una nueva combinación de aplicaciones son indicios de que se está formando una combinación tóxica.

Estas son disciplinas de procedimiento más que opciones de productos, y funcionan con cualquier herramienta de revisión de acceso disponible. La realidad es que ver estas conexiones a escala es difícil sin una plataforma creada para observar el gráfico de tiempo de ejecución continuamente. La revisión manual no pasa de las primeras docenas de integraciones.

Dónde encajan las plataformas de seguridad dinámicas SaaS

Las plataformas de seguridad dinámicas SaaS automatizan la vista entre aplicaciones que configura la revisión de procedimientos. Mientras que IGA inventaria los roles para los sistemas integrados, la seguridad dinámica de SaaS observa continuamente el gráfico de tiempo de ejecución: qué identidades existen, qué aplicaciones tocan, qué ámbitos viven en qué tokens y qué relaciones de confianza se han conectado después de la última revisión de aprovisionamiento.

El monitoreo debe ejecutarse continuamente, porque los puentes que estas plataformas necesitan detectar se crean a la velocidad de una instalación de MCP o un clic de consentimiento de OAuth.

Reco es un ejemplo de esta categoría. Su plataforma conecta identidades, permisos y flujos de datos en todo el entorno SaaS, por lo que una combinación de ámbitos en Slack, Drive y Salesforce se evalúa como una exposición en lugar de tres aprobaciones separadas.

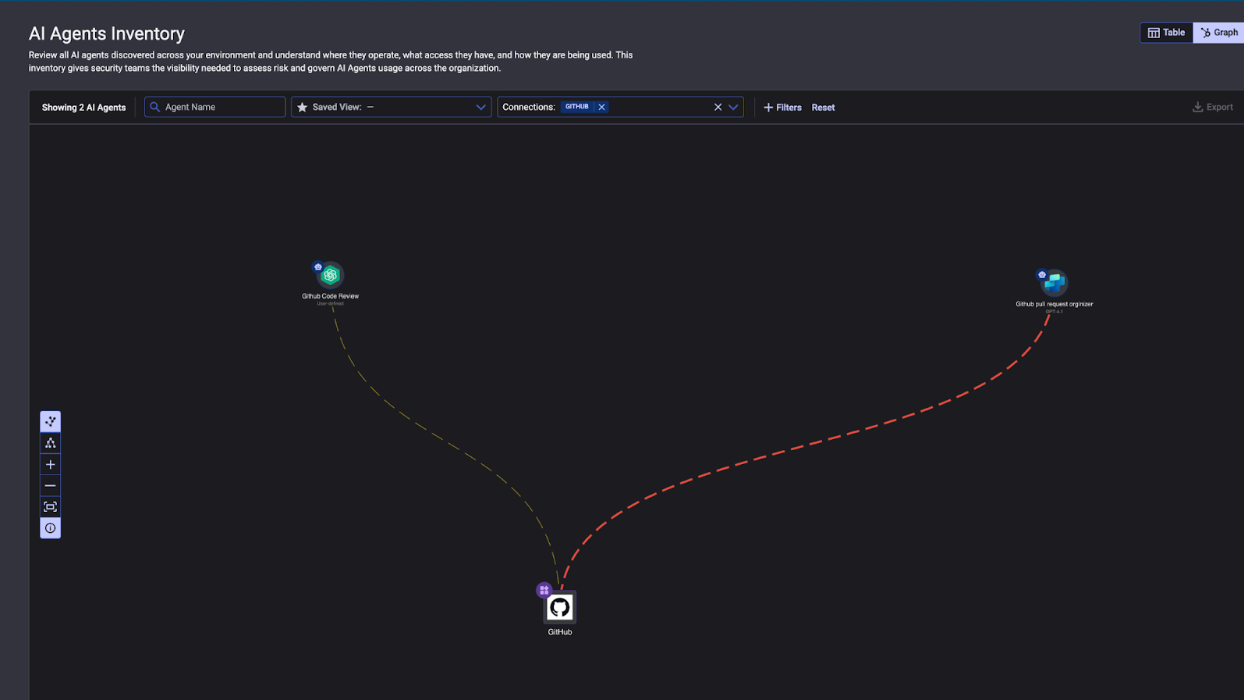
El primer paso es descubrir cada agente de IA, integración e identidad de OAuth que operan en el entorno, de modo que el inventario del que depende cualquier revisión entre aplicaciones realmente exista. Los agentes que los equipos de seguridad no sabían que estaban allí, o los agentes que silenciosamente obtuvieron nuevas conexiones después de la incorporación inicial, emergen junto a los sancionados.

Inventario de agentes de IA de Reco, que muestra los agentes descubiertos conectados a GitHub.

Una vez que los agentes están inventariados, Knowledge Graph de Reco asigna cada identidad humana y no humana a las aplicaciones a las que llega y los puentes entre ellas. Cuando un servidor MCP conecta un IDE a un canal de mensajería, o un agente de IA conecta un almacén de documentos a un CRM, el gráfico muestra la combinación automáticamente y la marca como un desglose de permisos que ningún propietario de la aplicación autorizó.

Gráfico de conocimiento de Reco, que muestra una combinación tóxica entre Slack y Cursor.

A partir de ahí, Reco detecta el momento en que una integración comienza a comportarse fuera de lo aprobado y revoca el acceso riesgoso antes de que alguien tenga la oportunidad de usarlo. La cadena, más que la aplicación, se convierte en lo que revisas, y ese cambio es lo que hace que las combinaciones tóxicas sean visibles en primer lugar.

La próxima infracción en la mayoría de las organizaciones no se anunciará con un nuevo día cero. Parecerá un agente que hace exactamente lo que se le autorizó a hacer, hasta la exfiltración. Que esto quede atrapado en el momento de la aprobación o escrito en una autopsia depende de si alguien puede ver la cadena completa.

Ver la cadena completa es lo que Plataforma de seguridad dinámica SaaS de Reco fue construido para hacer.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

El malware Lotus Wiper apunta a los sistemas energéticos venezolanos en un ataque destructivo – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto un limpiador de datos previamente indocumentado que se utilizó en ataques dirigidos a Venezuela a finales del año pasado y principios de 2026.

Apodado Limpiador de lotoel novedoso limpiador de archivos se ha utilizado en una campaña destructiva dirigida al sector energético y de servicios públicos en Venezuela, según los hallazgos de Kaspersky.

«Dos secuencias de comandos por lotes son responsables de iniciar la fase destructiva del ataque y preparar el entorno para ejecutar la carga útil final», dijo el proveedor ruso de ciberseguridad. dicho. «Estos scripts coordinan el inicio de la operación en toda la red, debilitan las defensas del sistema e interrumpen las operaciones normales antes de recuperar, desofuscar y ejecutar un limpiador previamente desconocido».

Una vez implementado, el limpiador borra los mecanismos de recuperación, sobrescribe el contenido de las unidades físicas y elimina sistemáticamente archivos en los volúmenes afectados, dejando efectivamente el sistema en un estado inoperable.

Ciberseguridad

No hay instrucciones de extorsión o pago incorporadas en el artefacto, lo que indica que la actividad agresiva del limpiador no está motivada por una ganancia financiera. Vale la pena señalar que el limpiador se subió a una plataforma disponible públicamente a mediados de diciembre de 2025 desde una máquina en Venezuela, semanas antes de la Acción militar estadounidense en el país. a principios de enero de 2026. La muestra se compiló a finales de septiembre de 2025.

Actualmente no se sabe si estos dos eventos están relacionados, pero Kaspersky señaló que la muestra fue cargada «durante un período de aumento de informes públicos de actividad de malware dirigido al mismo sector y región», lo que sugiere que el ataque de limpieza es de naturaleza extremadamente específica.

La cadena de ataque comienza con un script por lotes que desencadena una secuencia de varias etapas responsable de eliminar la carga útil del limpiador. Específicamente, intenta detener el servicio de detección de servicios interactivos de Windows (UI0Detect), que se utiliza para alertar a los usuarios cuando un servicio en segundo plano que se ejecuta en la sesión 0 intenta mostrar una interfaz gráfica o un cuadro de diálogo interactivo.

UI0Detect se ha eliminado de las versiones modernas de Windows. La presencia de dicha configuración indica que el script por lotes está diseñado para funcionar en máquinas que ejecutan versiones anteriores a Windows 10 versión 1803, que eliminó la función.

Luego, el script busca un recurso compartido NETLOGON y accede a un archivo XML remoto, después de lo cual verifica la presencia de un archivo correspondiente con el mismo nombre en un directorio local definido previamente («C:\lotus» o «%SystemDrive%\lotus»). Independientemente de si dicho archivo local existe, procede a ejecutar un segundo script por lotes.

«Lo más probable es que la verificación local intente determinar si la máquina es parte de un dominio de Active Directory», dijo Kaspersky. «Si no se encuentra el archivo remoto, el script se cierra. En los casos en los que inicialmente no se puede acceder al recurso compartido NETLOGON, el script introduce un retraso aleatorio de hasta 20 minutos antes de volver a intentar la verificación remota».

El segundo script por lotes, si aún no se ha ejecutado, enumera las cuentas de usuarios locales, desactiva los inicios de sesión en caché, cierra sesiones activas, desactiva las interfaces de red y ejecuta el comando «diskpart clean all» para borrar todas las unidades lógicas identificadas en el sistema.

Ciberseguridad

También refleja carpetas de forma recursiva para sobrescribir contenidos existentes o eliminarlos usando la utilidad de línea de comandos robocopy, calcula el espacio libre disponible y utiliza fsutil para crear un archivo que llena todo el disco para agotar la capacidad de almacenamiento y perjudicar la recuperación.

Una vez que el entorno comprometido está preparado para la actividad destructiva, se inicia Lotus Wiper para eliminar puntos de restauración, sobrescribir sectores físicos escribiendo todo ceros, borrar los números de secuencia de actualización (USN) de los diarios de los volúmenes y borrar todos los archivos del sistema para cada volumen montado.

Se recomienda a las organizaciones y organizaciones gubernamentales que supervisen los cambios en el recurso compartido de NETLOGON, el posible volcado de credenciales o la actividad de escalada de privilegios, y el uso de utilidades nativas de Windows como fsutil, robocopy y diskpart para realizar acciones destructivas.

«Dado que los archivos incluían ciertas funcionalidades dirigidas a versiones anteriores del sistema operativo Windows, los atacantes probablemente tenían conocimiento del entorno y comprometieron el dominio mucho antes de que ocurriera el ataque», dijo Kaspersky.