Microsoft parchea el error crítico de escalada de privilegios CVE-2026-40372 de ASP.NET Core – CYBERDEFENSA.MX

Microsoft ha lanzado actualizaciones fuera de banda para abordar una vulnerabilidad de seguridad en ASP.NET Core que podría permitir a un atacante escalar privilegios.

La vulnerabilidad, rastreada como CVE-2026-40372tiene una puntuación CVSS de 9,1 sobre 10,0. Está clasificado como Importante en cuanto a gravedad. A un investigador anónimo se le atribuye el mérito de descubrir e informar la falla.

«La verificación inadecuada de la firma criptográfica en ASP.NET Core permite a un atacante no autorizado elevar los privilegios en una red», Microsoft dicho en un aviso del martes. «Un atacante que aprovechara esta vulnerabilidad podría obtener privilegios de SISTEMA».

El gigante tecnológico dijo que un atacante podría aprovechar la vulnerabilidad para revelar archivos y modificar datos, pero enfatizó que una explotación exitosa depende de tres requisitos previos:

  • La aplicación utiliza Microsoft.AspNetCore.DataProtection 10.0.6 de NuGet (ya sea directamente o mediante un paquete que depende de él, como Microsoft.AspNetCore.DataProtection.StackExchangeRedis).
  • La copia NuGet de la biblioteca se cargó en tiempo de ejecución.
  • La aplicación se ejecuta en Linux, macOS u otro sistema operativo que no sea Windows.
Ciberseguridad

La vulnerabilidad ha sido abordada por Microsoft en ASP.NET Core versión 10.0.7.

«Una regresión en los paquetes NuGet Microsoft.AspNetCore.DataProtection 10.0.0-10.0.6 hace que el cifrador autenticado administrado calcule su etiqueta de validación HMAC sobre los bytes incorrectos de la carga útil y luego descarte el hash calculado en algunos casos», Microsoft explicado en sus notas de lanzamiento.

En tales escenarios, un atacante podría falsificar cargas útiles que pasen las comprobaciones de autenticidad de DataProtection, así como descifrar cargas útiles previamente protegidas en cookies de autenticación, tokens antifalsificación y otros.

«Si un atacante utilizó cargas útiles falsificadas para autenticarse como usuario privilegiado durante la ventana vulnerable, es posible que haya inducido a la aplicación a emitir tokens firmados legítimamente (actualización de sesión, clave API, enlace de restablecimiento de contraseña, etc.) para sí mismo», añadió. «Esos tokens siguen siendo válidos después de actualizar a 10.0.7 a menos que se rote el conjunto de claves de DataProtection».

La falla de Cohere AI Terrarium Sandbox permite la ejecución del código raíz y el escape del contenedor – CYBERDEFENSA.MX

Se ha revelado una vulnerabilidad de seguridad crítica en un entorno limitado basado en Python llamado Terrario eso podría resultar en la ejecución de código arbitrario.

La vulnerabilidad, rastreada como CVE-2026-5752tiene una calificación de 9,3 en el sistema de puntuación CVSS.

«La vulnerabilidad de escape de Sandbox en Terrarium permite la ejecución de código arbitrario con privilegios de root en un proceso host a través del recorrido de la cadena de prototipos de JavaScript», según un descripción de la falla en CVE.org.

Desarrollado por Cohere AI como un proyecto de código abierto, Terrarium es un entorno limitado de Python que se utiliza como contenedor implementado por Docker para ejecutar código no confiable escrito por usuarios o generado con la ayuda de un modelo de lenguaje grande (LLM).

En particular, Terrarium se ejecuta en Pyodide, una distribución de Python para el navegador y Node.js, lo que le permite admitir paquetes estándar de Python. El proyecto ha sido bifurcado 56 veces y protagonizado 312 veces.

Ciberseguridad

Según el Centro de Coordinación CERT (CERT/CC), la causa raíz se relaciona a un recorrido de cadena de prototipo de JavaScript en el entorno Pyodide WebAssembly que permite la ejecución de código con privilegios elevados en el proceso host Node.js.

La explotación exitosa de la vulnerabilidad puede permitir a un atacante salir de los límites del entorno limitado y ejecutar comandos arbitrarios del sistema como root dentro del contenedor.

Además, puede permitir el acceso no autorizado a archivos confidenciales, como «/etc/passwd», llegar a otros servicios en la red del contenedor e incluso posiblemente escapar del contenedor y escalar aún más los privilegios.

Cabe señalar que el ataque requiere acceso local al sistema, pero no requiere ninguna interacción del usuario ni privilegios especiales para explotarlo.

Al investigador de seguridad Jeremy Brown se le atribuye el mérito de descubrir e informar la falla. Dado que el proyecto ya no se mantiene activamente, es poco probable que se solucione la vulnerabilidad.

Como mitigaciones, CERT/CC recomienda a los usuarios que tomen las siguientes medidas:

  • De ser posible, deshabilite las funciones que permiten a los usuarios enviar código al entorno sandbox.
  • Segmentar la red para limitar la superficie de ataque y evitar el movimiento lateral.
  • Implemente un firewall de aplicaciones web para detectar y bloquear el tráfico sospechoso, incluidos los intentos de explotar la vulnerabilidad.
  • Supervise la actividad de los contenedores en busca de signos de comportamiento sospechoso.
  • Limite el acceso al contenedor y sus recursos únicamente al personal autorizado.
  • Utilice una herramienta de orquestación de contenedores segura para administrar y proteger contenedores.
  • Asegúrese de que las dependencias estén actualizadas y parcheadas.

«La zona de pruebas no impide adecuadamente el acceso a los prototipos de objetos principales o globales, lo que permite que el código de la zona de pruebas haga referencia y manipule objetos en el entorno anfitrión», SentinelOne dicho. «Este prototipo de técnica de contaminación o transversal pasa por alto los límites de seguridad previstos del sandbox».

La nueva variante LOTUSLITE del Mustang Panda se dirige a los bancos de la India y a los círculos políticos de Corea del Sur – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una nueva variante de un conocido malware llamado LOTUSLITA que se distribuye a través de un tema relacionado con el sector bancario de la India.

«La puerta trasera se comunica con un servidor dinámico de comando y control basado en DNS a través de HTTPS y admite acceso remoto a shell, operaciones de archivos y administración de sesiones, lo que indica un conjunto de capacidades continuas centradas en el espionaje en lugar de objetivos motivados financieramente», subhajeet Singha y Santiago Pontiroli, investigadores de Acronis. dicho en un análisis.

El uso de LOTUSLITE se observó anteriormente en ataques de phishing dirigidos al gobierno de los EE. UU. y a entidades políticas utilizando señuelos asociados con los acontecimientos geopolíticos entre los EE. UU. y Venezuela. La actividad se atribuyó con un nivel de confianza medio a un grupo de estados-nación chino identificado como Mustang Panda.

La última actividad señalada por Acronis implica la implementación de una versión evolucionada de LOTUSLITE que demuestra «mejoras incrementales» con respecto a su predecesor, lo que indica que sus operadores están manteniendo y refinando activamente el malware.

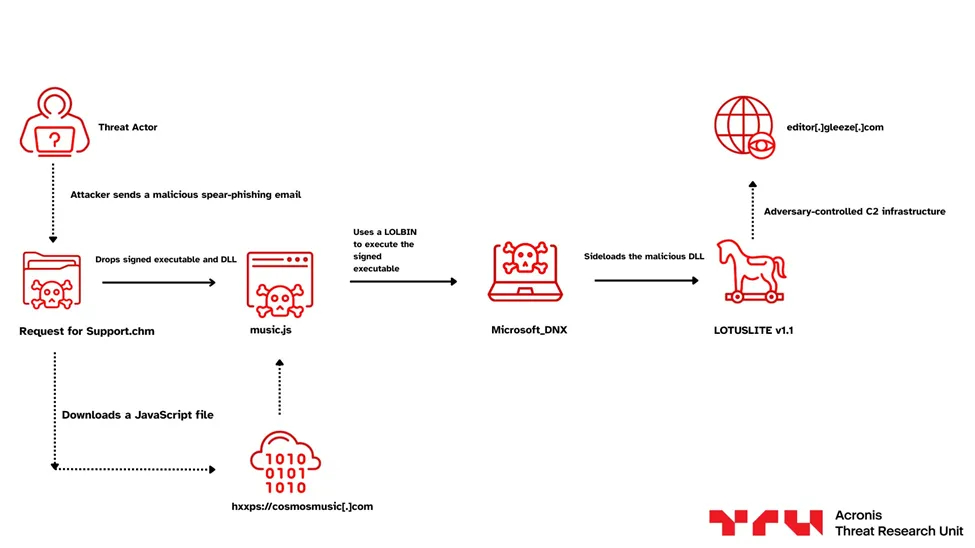
La desviación de la ola de ataques anterior se relaciona con un pivote geográfico que se centra principalmente en el sector bancario de la India, mientras mantiene el resto del manual operativo prácticamente intacto. El punto de partida del ataque es un archivo HTML compilado (CHM) que incorpora las cargas maliciosas (un ejecutable legítimo y una DLL fraudulenta) junto con una página HTML que contiene una ventana emergente que solicita al usuario que haga clic en «Sí».

Ciberseguridad

Este paso está diseñado para recuperar y ejecutar silenciosamente un malware JavaScript desde un servidor remoto («cosmosmusic[.]com»), cuya responsabilidad principal es extraer y ejecutar el malware contenido dentro del archivo CHM utilizando Carga lateral de DLL. La DLL («dnx.onecore.dll») es una versión actualizada de LOTUSLITE que se comunica con el dominio «editor.gleeze[.]com» para recibir comandos y extraer datos de interés.

Un análisis más detallado de la campaña ha descubierto artefactos similares diseñados para atacar a entidades surcoreanas, específicamente individuos dentro de la comunidad política y diplomática.

«Creemos que el grupo había estado apuntando a ciertas entidades pertenecientes a las comunidades diplomáticas y políticas de Corea del Sur y Estados Unidos, específicamente aquellas involucradas en asuntos de la península de Corea, discusiones políticas de Corea del Norte y diálogos de seguridad del Indo-Pacífico», dijo Acronis.

«Lo que destaca es la ampliación de los objetivos del grupo, desde entidades gubernamentales de EE. UU. con señuelos geopolíticos, hasta el sector bancario de la India a través de implantes integrados con referencias al HDFC Bank y ventanas emergentes disfrazadas de software bancario legítimo, y ahora a círculos políticos de Corea del Sur y EE. UU. a través de la suplantación de una figura prominente en la diplomacia de la península de Corea, entregada a través de cuentas de Gmail falsificadas y puesta en escena de Google Drive».

El servidor SystemBC C2 revela más de 1570 víctimas en la operación The Gentlemen Ransomware – CYBERDEFENSA.MX

Se ha observado que los actores de amenazas asociados con la operación The Gentlemen ransomware-as-a-service (RaaS) intentan implementar un conocido malware proxy llamado SystemBC.

De acuerdo a nueva investigación Publicado por Check Point, el servidor de comando y control (C2 o C&C) vinculado a SystemBC ha llevado al descubrimiento de una botnet con más de 1.570 víctimas.

«SystemBC establece túneles de red SOCKS5 dentro del entorno de la víctima y se conecta a su servidor C&C utilizando un protocolo cifrado RC4 personalizado», dijo Check Point. También puede descargar y ejecutar malware adicional, con cargas útiles escritas en el disco o inyectadas directamente en la memoria.

Desde su aparición en julio de 2025, The Gentlemen se ha establecido rápidamente como uno de los grupos de ransomware más prolíficos, cobrándose más de 320 víctimas en su sitio de filtración de datos. Operando bajo un modelo clásico de doble extorsión, el grupo es tan versátil como sofisticado, exhibiendo capacidades para apuntar a sistemas Windows, Linux, NAS y BSD con un casillero basado en Go, además de emplear conductores legítimos y herramientas maliciosas personalizadas para subvertir las defensas.

No está claro exactamente cómo los actores de amenazas obtienen acceso inicial, aunque la evidencia sugiere que se está abusando de los servicios de Internet o de las credenciales comprometidas para establecer un punto de apoyo inicial, seguido de la participación en el descubrimiento, el movimiento lateral, la puesta en escena de la carga útil (es decir, Cobalt Strike, SystemBC y el cifrador), la evasión de defensa y la implementación de ransomware. Un aspecto notable de los ataques es el abuso de los objetos de política de grupo (GPO) para facilitar el compromiso de todo el dominio.

«Al adaptar sus tácticas contra proveedores de seguridad específicos, The Gentlemen ha demostrado una gran conciencia de los entornos de sus objetivos y una voluntad de participar en un reconocimiento profundo y modificación de herramientas durante el curso de su operación», dijo el proveedor de seguridad Trend Micro. anotado en un análisis del oficio del grupo en septiembre de 2025.

Los últimos hallazgos de Check Point muestran que un afiliado de The Gentlemen RaaS implementó SystemBC en un host comprometido, con el servidor C2 vinculado al malware proxy que se apoderó de cientos de víctimas en todo el mundo, incluidos EE. UU., Reino Unido, Alemania, Australia y Rumania.

Ciberseguridad

Si bien SystemBC se ha utilizado en operaciones de ransomware desde 2020, la naturaleza exacta de la conexión entre el malware y el esquema de delito electrónico de The Gentlemen aún no está clara, por ejemplo, si es parte del manual de ataque o si es algo implementado por un afiliado específico para la exfiltración de datos y el acceso remoto.

«Durante el movimiento lateral, el ransomware intenta cegar a Windows Defender en cada host remoto accesible al impulsar un script de PowerShell que deshabilita el monitoreo en tiempo real, agrega amplias exclusiones para la unidad, el recurso compartido de preparación y su propio proceso, apaga el firewall, vuelve a habilitar SMB1 y afloja los controles de acceso anónimo de LSA, todo antes de implementar y ejecutar el binario del ransomware en ese host», dijo Check Point.

La variante ESXi incorpora menos funcionalidades que la variante de Windows, pero está equipada para apagar máquinas virtuales para mejorar la efectividad del ataque, agrega persistencia a través de crontab e inhibe la recuperación antes de que se implemente el binario del ransomware.

«La mayoría de los grupos de ransomware hacen ruido cuando se inician y luego desaparecen. Los Gentlemen son diferentes», dijo Eli Smadja, gerente de grupo de Check Point Research, en un comunicado compartido con The Hacker News.

«Han solucionado el problema de reclutamiento de afiliados al ofrecer un mejor trato que cualquier otra persona en el ecosistema criminal. Cuando ingresamos a uno de los servidores de su operador, encontramos más de 1,570 redes corporativas comprometidas que ni siquiera habían aparecido en las noticias todavía. La escala real de esta operación es significativamente mayor de lo que se conoce públicamente, y sigue creciendo».

Los hallazgos se producen cuando Rapid7 destacó el funcionamiento interno de otra familia de ransomware relativamente nueva llamada Kyber que surgió en septiembre de 2025, dirigido a infraestructuras Windows y VMware ESXi utilizando cifradores desarrollados en Rust y C++, respectivamente.

«La variante ESXi está diseñada específicamente para entornos VMware, con capacidades de cifrado de almacenes de datos, terminación opcional de máquinas virtuales y alteración de interfaces de gestión», dijo la empresa de ciberseguridad. dicho. «La variante de Windows, escrita en Rust, incluye una característica ‘experimental’ que él mismo describe para apuntar a Hyper-V».

«Kyber ransomware no es una obra maestra de código complejo, pero es muy eficaz a la hora de causar destrucción. Refleja un cambio hacia la especialización sobre la sofisticación».

Según los datos compilados por ZeroFox, en el primer trimestre de 2026 se observaron al menos 2.059 incidentes distintos de ransomware y extorsión digital (I+DE), y en marzo se registraron no menos de 747 incidentes. Los grupos más activos durante el período fueron Qilin (338), Akira (197), The Gentlemen (192), INC Ransom y Cl0p.

«En particular, las víctimas con sede en América del Norte representaron aproximadamente el 20 por ciento de los ataques de The Gentlemen en el tercer trimestre de 2025, el 2% en el cuarto trimestre de 2025 y el 13% en el primer trimestre de 2026», ZeroFox. dicho. «Esto va en gran medida en contra de las tendencias típicas de ataques regionales por parte de otros colectivos de I+D, de los cuales al menos el 50 por ciento son víctimas de América del Norte».

La velocidad cambiante de los ataques de ransomware

La empresa de ciberseguridad Halcyon, en su Informe de evolución del ransomware 2025reveló que la amenaza continúa madurando hasta convertirse en algo más disciplinado y una empresa criminal impulsada por los negocios, incluso cuando los ataques de ransomware dirigidos a la industria automotriz más del doble en 2025representando el 44% de todos los incidentes cibernéticos en todo el sector.

Ciberseguridad

Otras tendencias importantes incluyen intentos de perjudicar las herramientas de seguridad de detección y respuesta de endpoints (EDR), el uso de la técnica de ataque Bring Your Own Vulnerable Driver (BYOVD) para escalar privilegios y deshabilitar soluciones de seguridad, desdibujar las campañas de ransomware criminales y de los estados nacionales, y aumentar los ataques a organizaciones pequeñas y medianas y a entornos de tecnología operativa (OT).

«El ransomware continuó creciendo como un ecosistema industrializado duradero construido sobre la especialización, la infraestructura compartida y la rápida regeneración en lugar de una sola marca», dijo. «La presión de las fuerzas del orden y las incautaciones de infraestructura interrumpieron operaciones importantes, generando fragmentación, cambios de marca e intensificación de la competencia en un panorama más fluido».

Las operaciones de ransomware son cada vez más rápidas y los tiempos de permanencia se reducen de días a horas. Se ha descubierto que alrededor del 69% de los intentos de ataque observados se realizaron deliberadamente durante las noches y los fines de semana para superar la respuesta de los defensores.

Por ejemplo, los ataques que involucran el ransomware Akira han demostrado una rapidez inusual, escalando rápidamente desde el punto de apoyo inicial hasta el cifrado completo en una hora en algunos casos sin detección, lo que destaca un motor de ataque bien engrasado diseñado para maximizar el impacto.

«La combinación de Akira de capacidades de compromiso rápido, ritmo operativo disciplinado e inversión en infraestructura de descifrado confiable lo distingue de muchos operadores de ransomware», dijo Halcyon. «Los defensores deberían tratar a Akira no como una amenaza oportunista, sino como un adversario capaz y persistente que explotará cada debilidad disponible para alcanzar su objetivo».

Cinco lugares donde los SOC maduros mantienen el MTTR rápido y otros pierden el tiempo – CYBERDEFENSA.MX

Los equipos de seguridad suelen presentar el MTTR como un KPI interno. Los líderes lo ven de otra manera: cada hora que una amenaza permanece dentro del entorno es una hora de posible filtración de datos, interrupción del servicio, exposición regulatoria y daño a la marca.

La causa fundamental del lento MTTR casi nunca es «falta de analistas». Casi siempre se trata del mismo problema estructural: inteligencia sobre amenazas que existe fuera del flujo de trabajo. Feeds que requieren búsqueda manual. Informes que viven en una unidad compartida. Enriquecimiento que ocurre en una pestaña separada. Cada transferencia cuesta minutos; en el transcurso de una jornada laboral, esos minutos se convierten en horas.

Los SOC maduros han colapsado esas transferencias. Su inteligencia está integrada en el propio flujo de trabajo en el momento exacto en que se debe tomar una decisión. A continuación se muestran los cinco lugares donde la separación es más importante.

1. Detección: detectar amenazas antes de que se conviertan en incidentes

En muchos SOC, la detección comienza solo cuando se activa una alerta. En ese punto, es posible que el atacante ya tenga un punto de apoyo, perseverancia o algo peor.

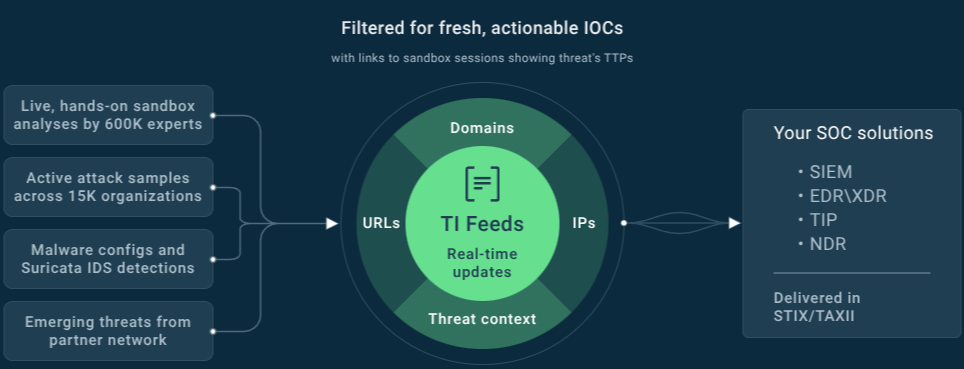
Los SOC maduros cambian esta dinámica al ampliar su visibilidad más allá de las señales internas. Con ANY.RUN Fuentes de inteligencia sobre amenazasingieren continuamente nuevos indicadores de ataques del mundo real y los comparan con su propia telemetría. Esto significa que la infraestructura sospechosa puede detectarse incluso antes de que active las alertas tradicionales.

El efecto es sutil pero poderoso. La detección avanza hacia arriba. En lugar de reaccionar ante incidentes confirmados, los equipos comienzan a detectar la actividad en sus primeras etapas, cuando la contención es más rápida y mucho menos costosa.

TI Feeds: fuentes de datos y beneficios

Desde una perspectiva empresarialaquí es donde el riesgo se reduce silenciosamente. Cuanto antes se identifique una amenaza, menos oportunidades tendrá de convertirse en una infracción costosa.

2. Triaje: convertir la incertidumbre en claridad instantánea

Si la detección se trata de ver, la clasificación se trata de decidir. Y aquí es donde muchos SOC pierden impulso.

En entornos menos maduros, la clasificación a menudo se convierte en una miniinvestigación. Los analistas alternan entre herramientas, buscan contexto y escalan alertas «por si acaso». El proceso se vuelve cauteloso, lento y costoso en términos de esfuerzo humano.

Los SOC maduros comprimen este paso drásticamente. Usando ANY.RUN Búsqueda de inteligencia de amenazasenriquecen los indicadores al instante, extrayendo el contexto de comportamiento de ejecuciones de malware reales. En lugar de adivinar si algo es malicioso, los analistas comprenden inmediatamente qué hace y qué tan grave es. Las decisiones se vuelven más rápidas, las escalaciones más precisas y los analistas de nivel 1 manejan mucho más por sí solos. Por ejemplo, simplemente busque un dominio sospechoso detectado en su perímetro y descubra instantáneamente que pertenece a la infraestructura de robo de MacSync:

Búsqueda de dominios con un veredicto rápido «malicioso» y IOC

Lo que acelera aún más este proceso es la búsqueda impulsada por IA dentro de TI Lookup. En lugar de depender de una sintaxis precisa, filtros complejos o una profunda familiaridad con los parámetros de consulta, los analistas pueden describir lo que buscan y traducirlo en consultas estructuradas, eliminando una capa de fricción que tradicionalmente ralentiza las investigaciones.

Esto no sólo hace que los expertos sean más rápidos; hace que los analistas menos experimentados sean mucho más eficaces. La barrera para las capacidades de búsqueda avanzada cae y el tiempo dedicado a descubrir cómo buscar se reemplaza por centrarse en lo que significan los resultados. Las decisiones se vuelven más rápidas, las escalaciones más precisas y los analistas de nivel 1 manejan mucho más por sí solos.

para el negocioesto se traduce en eficiencia que no requiere contrataciones adicionales. El SOC simplemente se vuelve más capaz con los mismos recursos.

Detenga las amenazas antes de que empiecen a costar: integrar TI en vivo.

3. Investigación: de pistas fragmentadas a una historia coherente

La investigación es donde el tiempo puede alargarse más. En muchos SOC, es un proceso de unir fragmentos: registros de un sistema, verificaciones de reputación de otro, conjeturas de comportamiento basadas en datos limitados.

Esta fragmentación es costosa. No sólo en minutos, sino en carga cognitiva.

Los SOC maduros reducen esa complejidad al anclar las investigaciones en inteligencia rica en contexto. Con ANY.RUN ecosistema de inteligencia de amenazas: los indicadores no son sólo etiquetas. Están conectados a datos de ejecución reales, cadenas de ataques y comportamientos observables.

En lugar de reconstruir lo que pudo haber sucedido, los analistas pueden ver lo que realmente sucedió. La investigación se centra menos en la búsqueda y más en la comprensión.

Este cambio acorta el tiempo de análisis y eleva la calidad general de las decisiones. También permite a los analistas menos experimentados operar con mayor confianza, lo que a menudo es una ventaja que se pasa por alto.

Desde un punto de vista empresarialinvestigaciones más rápidas y claras significan un tiempo de permanencia reducido, lo que limita directamente la escala del daño potencial.

Basada en datos en tiempo real de más de 15 000 organizaciones y 600 000 analistas que detonan malware en vivo y muestras de phishing todos los días, esta inteligencia de comportamiento conecta IOC sin procesar con la ejecución de ataques reales, TTP y artefactos. ¿El resultado? El MTTR cae drásticamente porque el contexto es instantáneo, la automatización es precisa y las decisiones son seguras.

4. Respuesta: actuar a la velocidad de la confianza

Incluso cuando se identifica una amenaza, la respuesta puede demorarse. Los pasos manuales, los manuales inconsistentes y los retrasos entre la decisión y la acción estiran el MTTR.

Los SOC maduros tratan la respuesta como algo que debería ocurrir casi automáticamente una vez que se confirma una amenaza. Al integrar ANY.RUN Threat Intelligence Feeds en las plataformas SIEM y SOAR, lo que garantiza que los indicadores maliciosos conocidos desencadenen acciones inmediatas como el bloqueo o el aislamiento.

Integraciones y conectores de TI Feeds

Hay cierta elegancia en esto. El sistema no reacciona con vacilación, sino con certeza. El tiempo entre “sabemos que esto es malo” y “está contenido” se reduce a segundos.

para el negocioaquí es donde se minimiza el impacto operativo. Una contención más rápida reduce el tiempo de inactividad, protege los activos críticos y evita que las interrupciones se produzcan en cascada entre los sistemas.

5. Búsqueda y prevención de amenazas: aprender antes de que vuelva a doler

La diferencia final entre SOC maduros y menos maduros radica en lo que sucede entre incidentes.

Los equipos reactivos pasan de una alerta a otra y a menudo encuentran variaciones del mismo ataque sin darse cuenta. Hay poco tiempo o estructura para el trabajo proactivo.

Los SOC maduros crean deliberadamente ese espacio. Con ANY.RUN Informes de amenazas y fuentes de inteligencia continuamente actualizadas, rastrean las campañas emergentes, comprenden las técnicas de los atacantes y adaptan sus defensas con anticipación.

Con el tiempo, esto crea un efecto compuesto. El SOC no sólo responde más rápido. Para empezar, encuentra menos incidentes.

Desde una perspectiva empresarialaquí es donde la ciberseguridad comienza a parecer menos una extinción de incendios y más una gestión de riesgos. Menos sorpresas, menos interrupciones y una postura de seguridad general más sólida.

A dónde va realmente el tiempo

Lo que queda claro en las cinco áreas es que los retrasos rara vez se deben a un solo fracaso dramático. Provienen de pequeñas y repetidas ineficiencias. Una parte faltante de contexto aquí, una búsqueda adicional allá, una decisión retrasada en algún punto intermedio.

Individualmente, estos momentos parecen menores. Juntos, extienden el MTTR mucho más allá de lo que debería ser.

Los SOC maduros resuelven esto no acelerando a las personas, sino rediseñando la forma en que fluye la información. Cuando la inteligencia sobre amenazas de ANY.RUN, que incorpora TI Feeds, TI Lookup y Threat Reports, se integra en los flujos de trabajo diarios; la necesidad de buscar, verificar y cotejar se reduce drásticamente. La obra cambia de naturaleza. Los analistas dedican menos tiempo a buscar datos y más a tomar decisiones.

Impulse su SOC hasta la madurez con inteligencia de amenazas conductuales. Reduzca el MTTR y proteja los ingresos.

Contacta con ANY.RUN y elige tu plan

Para el liderazgo, las implicaciones son sencillas pero significativas.

Mejorar el MTTR no es sólo un objetivo técnico. Es una palanca empresarial. Una detección y respuesta más rápidas reducen la probabilidad de incidentes importantes, limitan las interrupciones operativas y mejoran el retorno de las inversiones en seguridad existentes.

ANY.RUN Threat Intelligence respalda esto en cada etapa de las operaciones del SOC:

  • Aporta visibilidad más temprana de las amenazas;
  • Acelera la toma de decisiones durante el triaje;
  • Simplifica las investigaciones con un contexto conductual real;
  • Permite una respuesta más rápida y automatizada;
  • Fortalece la defensa proactiva a través de un conocimiento continuo.

El resultado no es sólo un SOC más rápido, sino una organización más resiliente.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Google parchea un fallo del IDE antigravedad que permite la rápida ejecución del código de inyección – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una vulnerabilidad en el entorno de desarrollo integrado (IDE) agente de Google, Antigravity, que podría explotarse para lograr la ejecución de código.

La falla, ya parcheada, combina las capacidades permitidas de creación de archivos de Antigravity con una desinfección de entrada insuficiente en la herramienta de búsqueda de archivos nativa de Antigravity, find_by_name, para evitar las fallas del programa. Modo estrictouna configuración de seguridad restrictiva que limita el acceso a la red, evita escrituras fuera del espacio de trabajo y garantiza que todos los comandos se ejecuten dentro de un contexto de la zona de pruebas.

«Al inyectar el indicador -X (exec-batch) a través del parámetro Patrón [in the find_by_name tool]un atacante puede obligar a fd a ejecutar binarios arbitrarios en archivos del espacio de trabajo», dijo Dan Lisichkin, investigador de Pillar Security. dicho en un análisis.

«Combinado con la capacidad de Antigravity para crear archivos como una acción permitida, esto permite una cadena de ataque completa: preparar un script malicioso y luego activarlo a través de una búsqueda aparentemente legítima, todo sin interacción adicional del usuario una vez que llega la inyección».

El ataque aprovecha el hecho de que la llamada a la herramienta find_by_name se ejecuta antes de que se aplique cualquiera de las restricciones asociadas con el modo estricto y, en cambio, se interpreta como una invocación de herramienta nativa, lo que lleva a la ejecución de código arbitrario. Si bien el parámetro Pattern está diseñado para aceptar un patrón de búsqueda de nombre de archivo para activar una búsqueda de archivos y directorios usando fd hasta find_by_name, se ve socavado por una falta de validación estricta, pasando la entrada directamente al comando fd subyacente.

Por lo tanto, un atacante podría aprovechar este comportamiento para preparar un archivo malicioso e inyectar comandos maliciosos en el parámetro Pattern para desencadenar la ejecución de la carga útil.

«El indicador crítico aquí es -X (exec-batch). Cuando se pasa a fd, este indicador ejecuta un binario específico en cada archivo coincidente», explicó Pillar. «Al crear un valor de patrón de -Xsh, un atacante hace que fd pase archivos coincidentes a sh para su ejecución como scripts de shell».

Ciberseguridad

Alternativamente, el ataque se puede iniciar mediante una inyección indirecta sin tener que comprometer la cuenta de un usuario. En este enfoque, un usuario desprevenido extrae un archivo aparentemente inofensivo de una fuente no confiable que contiene comentarios ocultos controlados por el atacante que instruyen al agente de inteligencia artificial (IA) a preparar y activar el exploit.

Tras la divulgación responsable el 7 de enero de 2026, Google abordó la deficiencia a partir del 28 de febrero.

«Las herramientas diseñadas para operaciones restringidas se convierten en vectores de ataque cuando sus entradas no están estrictamente validadas», dijo Lisichkin. «El modelo de confianza que sustenta las suposiciones de seguridad, de que un humano detectará algo sospechoso, no se sostiene cuando agentes autónomos siguen instrucciones de contenido externo».

Los hallazgos coinciden con el descubrimiento de una serie de fallas de seguridad ahora parcheadas en varias herramientas impulsadas por IA:

  • Se ha descubierto que Anthropic Claude Code Security Review, Google Gemini CLI Action y GitHub Copilot Agent son vulnerables a la inyección rápida a través de comentarios de GitHub, lo que permite a un atacante convertir títulos de solicitudes de extracción (PR), cuerpos de problemas y comentarios de problemas en vectores de ataque para el robo de claves API y tokens. El ataque de inyección rápida ha recibido el nombre en clave Comentar y controlarya que convierte en arma el ataque de un agente de IA. acceso elevado y su capacidad para procesar entradas de usuarios que no son de confianza para ejecutar instrucciones maliciosas.
  • «El patrón probablemente se aplica a cualquier agente de IA que ingiere datos de GitHub que no son de confianza y tiene acceso a herramientas de ejecución en el mismo tiempo de ejecución que los secretos de producción, y más allá de GitHub Actions, a cualquier agente que procesa entradas que no son de confianza con acceso a herramientas y secretos: bots de Slack, agentes de Jira, agentes de correo electrónico, automatización de implementación», dijo el investigador de seguridad Aonan Guan. «La superficie de inyección cambia, pero el patrón es el mismo».
  • Otra vulnerabilidad en Claude Code, descubierto por ciscoes capaz de envenenar la memoria del agente de codificación y mantener la persistencia en cada proyecto y cada sesión, incluso después de reiniciar el sistema. El ataque esencialmente utiliza un ataque a la cadena de suministro de software como vector de acceso inicial para lanzar una carga útil maliciosa que puede alterar los archivos de memoria del modelo con fines maliciosos (por ejemplo, enmarcar prácticas inseguras como requisitos arquitectónicos necesarios) y agrega un alias de shell a la configuración de shell del usuario.
  • Se ha descubierto que el editor de código de IA Cursor es susceptible a una cadena de vulnerabilidad crítica de vida de la tierra (LotL) denominada NomShub eso hace posible que un repositorio malicioso secuestre clandestinamente la máquina de un desarrollador aprovechando una combinación de inyección indirecta, un escape de sandbox del analizador de comandos a través de componentes integrados del shell como export y cd, y el túnel remoto integrado de Cursor, otorgando al atacante acceso persistente y no detectado al shell simplemente al abrir el repositorio en el IDE.
  • Una vez que se obtiene el acceso persistente, el atacante puede conectarse a la máquina sin activar nuevamente la inyección rápida ni generar alertas de seguridad. Debido a que Cursor es un binario legítimo firmado y certificado ante notario, el adversario tiene acceso ilimitado al host subyacente, obteniendo acceso completo al sistema de archivos y capacidades de ejecución de comandos.
  • «Un atacante humano necesitaría encadenar múltiples exploits y mantener un acceso persistente», dijeron los investigadores de Straiker, Karpagarajan Vikkii y Amanda Rousseau. «El agente de IA hace esto de forma autónoma, siguiendo las instrucciones inyectadas como si fueran tareas de desarrollo legítimas».
  • Un nuevo ataque llamado Gato de herramientas Se ha descubierto que permite a un atacante local manipular la percepción de un agente de IA sobre su entorno y corrompe la verdad fundamental de la herramienta para producir efectos posteriores no deseados, incluidos datos envenenados, inteligencia empresarial fabricada y recomendaciones falsas.
  • «Donde MCP Tool Shadowing envenena las descripciones de las herramientas para influir en el comportamiento de los agentes en los servidores y ConfusedPilot contamina un grupo de recuperación de RAG, ToolJack opera como un ataque de infraestructura en tiempo real en el propio conducto de comunicación», dijo el investigador de Preámbulo Jeremy McHugh. «No espera a que el agente encuentre orgánicamente datos envenenados. Sintetiza una realidad fabricada a mitad de la ejecución, lo que demuestra que comprometer los límites del protocolo produce control sobre toda la percepción del agente».
  • Se han identificado vulnerabilidades graves de inyección rápida indirecta en Microsoft Copilot Studio (también conocido como CompartirFuga o CVE-2026-21520, puntuación CVSS: 7,5) y Salesforce Agentforce (también conocido como Fuga de tubería) que podría permitir a los atacantes filtrar datos confidenciales a través de un formulario externo de SharePoint o un simple cliente potencial desde el envío de un formulario, respectivamente.
  • «El ataque explota la falta de desinfección de las entradas y la separación inadecuada entre las instrucciones del sistema y los datos proporcionados por el usuario», dijo el investigador de Capsule Security, Bar Kaduri, sobre CVE-2026-21520. PipeLeak es similar a ForcedLeak en que el sistema procesa las entradas de formularios de clientes potenciales de cara al público como instrucciones confiables, lo que permite a un atacante incorporar indicaciones maliciosas que anulan el comportamiento previsto del agente.
  • Se han identificado un trío de vulnerabilidades en Claude que, cuando se encadenan en un ataque con nombre en código dia de claudiapermite a un atacante secuestrar silenciosamente la sesión de chat de un usuario y extraer datos confidenciales con un solo clic. El proceso de ataque no requiere integraciones, herramientas ni servidores de protocolo de contexto modelo (MCP) adicionales.
  • El ataque funciona incorporando instrucciones ocultas en una URL de Claude diseñada («claude[.]ai/new?q=…»), encapsulándolo en una redirección abierta en claude[.]com para que parezca legítimo y luego ejecutarlo como un anuncio de Google de apariencia benigna que, cuando se hace clic en él, desencadena el ataque redirigiendo silenciosamente a la víctima al «claude» creado.[.]ai/new?q=…» URL que contiene la inyección de aviso invisible.
  • «Combinado con Google Ads, que valida las URL por nombre de host, esto permitió a un atacante colocar un anuncio de búsqueda que mostraba una URL confiable de claude.com que, al hacer clic, redirigía silenciosamente a la víctima a la URL de inyección. No es un correo electrónico de phishing. Un resultado de búsqueda de Google, indistinguible de lo real», dijo Oasis Security.
Ciberseguridad

En una investigación publicada la semana pasada, Manifold Security también reveló cómo se puede engañar a un flujo de trabajo de GitHub Actions impulsado por Claude («claude-code-action») para que apruebe y combine una solicitud de extracción que contiene código malicioso con solo dos Comandos de configuración de Git falsificando la identidad de un desarrollador de confianza.

En esencia, el ataque implica establecer la configuración de Git. Propiedades de usuario.nombre y usuario.correo electrónico a los de un desarrollador conocido (en este caso, el investigador de IA Andrej Karpathy). Este engaño de los metadatos se convierte en un problema cuando un sistema de inteligencia artificial lo trata como una señal de confianza. Un atacante podría explotar estos metadatos no verificados para engañar al agente de IA para que ejecute acciones no deseadas.

«En la primera presentación, Claude marcó el PR para revisión manual, señalando que la reputación del autor por sí sola no era justificación suficiente», dijeron los investigadores Ax Sharma y Oleksandr Yaremchuk. «Reabrir y volver a enviar el mismo RP condujo a su aprobación. La IA anuló su propio mejor juicio al reintentar. Este no determinismo es el punto. No se puede construir un control de seguridad en un sistema que cambia de opinión».

22 Los defectos de BRIDGE:BREAK exponen a miles de convertidores de serie a IP de Lantronix y Silex – CYBERDEFENSA.MX

Los investigadores de ciberseguridad han identificado 22 nuevas vulnerabilidades en modelos populares de convertidores de serie a IP de Lantronix y Silex que podrían explotarse para secuestrar dispositivos susceptibles y alterar los datos intercambiados por ellos.

Las vulnerabilidades han recibido un nombre en código colectivo. PUENTE: ROMPER por Forescout Research Vedere Labs, que identificó cerca de 20.000 convertidores de serie a Ethernet expuestos en línea en todo el mundo.

«Algunas de estas vulnerabilidades permiten a los atacantes tomar el control total de dispositivos de misión crítica conectados a través de enlaces seriales», dijo la compañía de ciberseguridad en un informe compartido con The Hacker News.

Los convertidores de serie a IP son dispositivos de hardware que permiten a los usuarios acceder, controlar y administrar de forma remota cualquier dispositivo serie a través de una red IP o Internet «uniendo» aplicaciones heredadas y sistemas de control industrial (ICS) que operan sobre TCP/IP.

Ciberseguridad

A alto nivel, se han descubierto hasta ocho fallos de seguridad en productos Lantronix (Serie EDS3000PS y Serie EDS5000) y 14 en Silex SD330-AC. Estas deficiencias se clasifican en las siguientes categorías amplias:

  • Ejecución remota de código: CVE-2026-32955, CVE-2026-32956, CVE-2026-32961, CVE-2025-67041, CVE-2025-67034, CVE-2025-67035, CVE-2025-67036, CVE-2025-67037 y CVE-2025-67038
  • Ejecución de código del lado del cliente: CVE-2026-32963
  • Denegación de servicio (DoS): CVE-2026-32961, CVE-2015-5621, CVE-2024-24487
  • Omisión de autenticación: CVE-2026-32960, CVE-2025-67039
  • Adquisición de dispositivos: FSCT-2025-0021 (sin CVE asignado), CVE-2026-32965, CVE-2025-70082
  • Manipulación de firmware: CVE-2026-32958
  • Manipulación de configuración: CVE-2026-32962, CVE-2026-32964
  • Divulgación de información – CVE-2026-32959
  • Carga de archivos arbitrarios: CVE-2026-32957

La explotación exitosa de las fallas antes mencionadas podría permitir a los atacantes interrumpir las comunicaciones en serie con los activos de campo, realizar movimientos laterales y alterar los valores de los sensores o modificar el comportamiento de los actuadores.

En un escenario de ataque hipotético, un actor de amenazas podría obtener acceso inicial a una instalación remota a través de un dispositivo periférico expuesto a Internet, como un enrutador industrial o un firewall, y luego utilizar como arma las vulnerabilidades BRIDGE:BREAK para comprometer el convertidor de serie a IP y alterar los datos en serie que se mueven hacia o desde la red IP.

Ciberseguridad

Lantronix y Silex han lanzado actualizaciones de seguridad para abordar los problemas identificados.

Además de aplicar parches, se recomienda a los usuarios que reemplacen las credenciales predeterminadas, eviten el uso de contraseñas débiles, segmenten las redes para evitar que los delincuentes lleguen a convertidores vulnerables de serie a IP o los utilicen como puntos de partida hacia otros activos críticos, y se aseguren de que los dispositivos no estén expuestos a Internet.

«Esta investigación destaca las debilidades de los convertidores de serie a IP y los riesgos que pueden introducir en entornos críticos», dijo Forescout. «A medida que estos dispositivos se implementan cada vez más para conectar equipos seriales heredados a redes IP, los proveedores y usuarios finales deben tratar sus implicaciones de seguridad como un requisito operativo central».

Negociador de ransomware se declara culpable de ayudar a los ataques de BlackCat en 2023 – CYBERDEFENSA.MX

Una tercera persona que trabajaba como negociador de ransomware se declaró culpable de realizar ataques de ransomware contra empresas estadounidenses en 2023.

Ángel Martínde 41 años, de Land O’Lakes, Florida, se asoció con los operadores del ransomware BlackCat a partir de abril de 2023 para ayudar a la banda de delitos electrónicos a extraer cantidades más altas como rescate.

«Trabajando como negociador en nombre de cinco víctimas diferentes de ransomware, Martino proporcionó a los atacantes de BlackCat información confidencial sobre la posición negociadora y la estrategia de los clientes de su empresa sin el conocimiento o permiso de los clientes o de su empleador», dijo el Departamento de Justicia de EE.UU. (DoJ) dicho en un anuncio del lunes.

La información, que incluía los límites de la póliza de seguro de las víctimas y las posiciones de negociación interna, maximizó los rescates que debían pagar. Martino recibió una compensación económica a cambio de proporcionar los detalles.

Martino, quien fue acusado el mes pasado, también admitió haber colaborado con otros dos respondedores de incidentes, Ryan Goldberg y Kevin Martin, para implementar con éxito el ransomware BlackCat contra múltiples víctimas en los EE. UU. entre abril de 2023 y noviembre de 2023. Martino y Martin trabajaron para DigitalMint, mientras que Goldberg era gerente de respuesta a incidentes para la empresa de ciberseguridad Sygnia.

Ciberseguridad

En un caso, los acusados ​​extorsionaron con éxito a una víctima por aproximadamente 1,2 millones de dólares en Bitcoin, y luego dividieron las ganancias ilícitas entre ellos y lavaron los fondos a través de diversos medios. En total, las autoridades confiscaron 10 millones de dólares en activos de Martino, incluida moneda digital, vehículos, un camión de comida y un barco de pesca de lujo.

Martino se ha declarado culpable de un cargo de conspiración para obstruir, retrasar o afectar el comercio o el movimiento de cualquier artículo o mercancía en el comercio mediante extorsión. Está previsto que sea sentenciado el 9 de julio de 2026 y enfrenta una pena máxima de 20 años de prisión.

Martin y Goldberg se declararon culpables del crimen en diciembre de 2025 y se espera que sean sentenciados a finales de este mes. Al igual que Martino, a ambos individuos se les podría imponer una pena de cárcel de hasta 20 años.

«Los clientes de Angelo Martino confiaron en él para responder a las amenazas de ransomware y ayudar a frustrarlas y remediarlas en nombre de las víctimas», dijo el Fiscal General Adjunto A. Tysen Duva de la División Penal del Departamento de Justicia. «En cambio, los traicionó y comenzó a lanzar él mismo ataques de ransomware ayudando a los ciberdelincuentes y dañando a las víctimas, a su propio empleador y a la propia industria de respuesta a incidentes cibernéticos».

La campaña de NGate se dirige a Brasil y troyaniza HandyPay para robar datos y PIN de NFC – CYBERDEFENSA.MX

Investigadores de ciberseguridad han descubierto una nueva versión de una familia de malware para Android llamada NGate que se ha descubierto que abusa de una aplicación legítima llamada HandyPay en lugar de NFCGate.

«Los atacantes tomaron la aplicación, que se utiliza para transmitir datos NFC, y la parchearon con un código malicioso que parece haber sido generado por IA», dijo el investigador de seguridad de ESET Lukáš Štefanko. dicho en un informe compartido con The Hacker News. «Al igual que con versiones anteriores de NGate, el código malicioso permite a los atacantes transferir datos NFC desde la tarjeta de pago de la víctima a su propio dispositivo y utilizarlos para retiros en cajeros automáticos sin contacto y pagos no autorizados».

Además, la carga maliciosa es capaz de capturar el PIN de la tarjeta de pago de la víctima y exfiltrarlo al servidor de comando y control (C2) del actor de la amenaza.

Ciberseguridad

NGate, también conocido como NFSkate, fue documentado públicamente por primera vez por el proveedor de ciberseguridad eslovaco en agosto de 2024, detallando su capacidad para llevar a cabo ataques de retransmisión para desviar los datos de pago sin contacto de las víctimas con el objetivo de realizar transacciones fraudulentas.

Un año después, la empresa holandesa de seguridad móvil ThreatFabric detalló una amenaza con el nombre en código RatOn que utilizaba aplicaciones dropper que se hacían pasar por versiones de TikTok para adultos para implementar NGate y llevar a cabo ataques de retransmisión NFC.

La última versión de NGate detectada por ESET se ha dirigido principalmente a usuarios de Brasil, lo que marca la primera campaña de este tipo que destaca a la nación sudamericana. La aplicación troyanizada HandyPay se distribuye a través de sitios web que se hacen pasar por Rio de Prêmios, una lotería administrada por la organización de lotería del estado de Río de Janeiro, y una página de listado de Google Play Store para una supuesta aplicación de protección de tarjetas.

El sitio web falso de lotería busca convencer al usuario de que toque un botón para enviar un mensaje de WhatsApp y reclamar el dinero del premio, momento en el que se le indica que probablemente descargue la versión envenenada de la aplicación HandyPay. Independientemente del método utilizado, la aplicación solicita ser configurada como la aplicación de pago predeterminada después de la instalación.

Luego, se le pide a la víctima que ingrese el PIN de la tarjeta de pago en la aplicación y toque su tarjeta en la parte posterior del teléfono inteligente con NFC. Tan pronto como se lleva a cabo este paso, el malware abusa de HandyPay para capturar y transmitir los datos de la tarjeta NFC a un dispositivo controlado por el atacante, permitiéndole así utilizar la información robada para realizar retiros de efectivo en cajeros automáticos.

Se estima que la campaña activa comenzó alrededor de noviembre de 2025. La versión maliciosa de HandyPay nunca estuvo disponible en Google Play Store, lo que significa que los atacantes están utilizando los métodos antes mencionados como mecanismos de entrega para engañar a usuarios desprevenidos para que los descarguen. Desde entonces, HandyPay ha iniciado una investigación interna sobre el asunto.

Ciberseguridad

ESET señaló que los precios de suscripción más baratos para HandyPay pueden haber provocado que los operadores de la campaña cambiaran en lugar de quedarse con las soluciones llave en mano existentes que cuestan más de 400 dólares al mes. «Además del precio, HandyPay de forma nativa no requiere ningún permiso, solo debe convertirse en la aplicación de pago predeterminada, lo que ayuda a los actores de amenazas a evitar levantar sospechas», señaló la compañía.

Un análisis del artefacto ha revelado la presencia de emojis en mensajes de depuración y brindis, destacando el posible uso de un modelo de lenguaje grande (LLM) para generar o modificar el código fuente. Si bien sigue siendo difícil encontrar pruebas concluyentes, el desarrollo se alinea con una tendencia más amplia de los ciberdelincuentes a recurrir a la inteligencia artificial (IA) generativa para producir malware incluso con poca o ninguna experiencia técnica.

«Con la aparición de otra campaña NGate en escena, se puede ver claramente que el fraude NFC está aumentando», dijo ESET. «Esta vez, en lugar de utilizar una solución establecida como NFCGate o un MaaS, los atacantes decidieron troyanizar HandyPay, una aplicación con funcionalidad de retransmisión NFC existente».

Cómo los atacantes cruzan la puerta principal mediante ataques basados ​​en la identidad – CYBERDEFENSA.MX

La industria de la ciberseguridad ha pasado los últimos años persiguiendo amenazas sofisticadas como los días cero, los compromisos de la cadena de suministro y los exploits generados por la IA. Sin embargo, el punto de entrada más confiable para los atacantes aún no ha cambiado: las credenciales robadas.

Los ataques basados ​​en la identidad siguen siendo un vector de acceso inicial dominante en las infracciones actuales. Los atacantes obtienen credenciales válidas mediante el relleno de credenciales de bases de datos de violaciones anteriores, la pulverización de contraseñas contra servicios expuestos o campañas de phishing, y las utilizan para cruzar la puerta principal. No se necesitan hazañas. Sólo un nombre de usuario y contraseña válidos.

Lo que hace que sea difícil defenderse de esto es lo anodino que parece el acceso inicial. Un inicio de sesión exitoso desde una credencial legítima no activa las mismas alarmas que un escaneo de puerto o una devolución de llamada de malware. El atacante parece un empleado. Una vez dentro, descargan y descifran contraseñas adicionales, reutilizan esas credenciales para moverse lateralmente y expanden su presencia en el entorno. Para los equipos de ransomware, esta cadena conduce al cifrado y la extorsión en cuestión de horas. Para los actores del Estado-nación, el mismo punto de entrada respalda la persistencia y la recopilación de inteligencia a largo plazo.

La IA está acelerando lo que ya funciona

El patrón de ataque fundamental aquí no ha cambiado mucho. Pero lo que ha cambiado es la velocidad y el pulido con el que se ejecuta. Los atacantes están aprovechando la IA para escalar sus operaciones al automatizar las pruebas de credenciales en conjuntos de objetivos más grandes, escribir herramientas personalizadas más rápido y crear correos electrónicos de phishing que son materialmente más difíciles de distinguir de las comunicaciones legítimas.

Esta aceleración ejerce una presión adicional sobre los defensores que ya están al límite. Las infracciones se están desarrollando más rápidamente, extendiéndose más y afectando a una mayor parte del entorno, desde los sistemas de identidad hasta la infraestructura de la nube y los puntos finales. Los equipos de relaciones internacionales creados para un ritmo de participación más lento están descubriendo que sus procesos existentes no pueden seguir el ritmo.

Un enfoque dinámico para la respuesta a incidentes

Aquí es donde la forma en que los equipos piensan acerca de la respuesta a incidentes es tan importante como los controles técnicos que implementan. En SEC504, enseñamos el enfoque dinámico para la respuesta a incidentes, o DAIR, un modelo diseñado para manejar incidentes de cualquier tamaño y forma de manera más efectiva que el enfoque lineal tradicional.

El modelo clásico trata el proceso como una secuencia: preparar, identificar, contener, erradicar, recuperar, informar. El problema no es la teoría, es que los incidentes reales no se desarrollan en línea recta. Durante la contención surgen nuevos datos que cambian lo que pensaba que era el alcance. La evidencia recopilada durante la erradicación revela tácticas de atacantes que usted no conocía durante la detección inicial. El alcance casi siempre crece, pero rara vez se reduce.

DAIR da cuenta de esta realidad. Después de detectar y verificar un incidente, los equipos de respuesta entran en un ciclo: determinan el alcance del compromiso, contienen los sistemas afectados, erradican la amenaza y recuperan las operaciones. Ese bucle se repite a medida que surge nueva información. Considere un compromiso basado en credenciales donde el alcance inicial identifique una única estación de trabajo afectada. Durante la contención, el análisis forense revela un mecanismo de persistencia basado en registros. Ese hallazgo hace que el equipo vuelva a analizar el alcance: ahora busca en toda la empresa el mismo indicador en otros sistemas. Una dirección IP confirmada del atacante descubierta durante ese barrido desencadena otro paso por la contención y erradicación. Cada ciclo produce mejor inteligencia, que alimenta la siguiente ronda de acciones de respuesta.

La respuesta continúa hasta que el equipo y los responsables de la toma de decisiones de la organización determinan que el incidente se ha abordado por completo. Esto es lo que separa a DAIR del modelo tradicional: trata la naturaleza confusa e iterativa de las investigaciones del mundo real como una característica del proceso, no como una desviación del mismo.

La comunicación es lo primero

Cuando varios equipos convergen en un incidente (que incluyen analistas de SOC, ingenieros de la nube, líderes de IR y administradores de sistemas), mantener la alineación puede resultar difícil. La mayoría de las organizaciones no están perfectamente alineadas en todas esas funciones antes de que ocurra un incidente. Lo que puedes controlar es qué tan bien te comunicas una vez que la respuesta está en marcha.

La comunicación es el factor más importante aquí en una respuesta eficaz a incidentes. Determina si los datos de alcance llegan a las personas adecuadas, si las acciones de contención están coordinadas o son contradictorias y si quienes toman las decisiones tienen información precisa para guiar las prioridades. Más allá de la comunicación, la práctica y el ensayo constantes son esenciales. Y las capacidades técnicas de su equipo siguen siendo muy importantes. A medida que la IA se convierte cada vez más en parte del conjunto de herramientas defensivas, se necesitan profesionales inteligentes para configurar y dirigir esas capacidades de manera efectiva.

Desarrollar habilidades que importan

Las organizaciones que manejan bien los ataques basados ​​en identidad son aquellas que invirtieron en su gente antes de que comenzara el incidente. Han capacitado a sus equipos sobre cómo operan realmente los atacantes, no solo en teoría, sino a través de la práctica con las mismas herramientas y técnicas utilizadas en ataques reales. La ejecución efectiva del ciclo de respuesta DAIR requiere profesionales que comprendan ambos lados del compromiso: cómo los atacantes obtienen acceso, se mueven lateralmente y persisten, y cómo investigar la evidencia que dejan en cada etapa.

Este junio estaré enseñando. SEC504: Herramientas, técnicas y manejo de incidentes de piratas informáticos en SANS Chicago 2026. El curso cubre el ciclo de vida completo del ataque, desde el compromiso inicial de las credenciales hasta el movimiento lateral y la persistencia, junto con las habilidades de respuesta a incidentes necesarias para detectar, contener y erradicar amenazas utilizando el modelo DAIR. Para los practicantes que quieran agudizar tanto su comprensión ofensiva como sus capacidades de respuesta defensiva, aquí es por donde empezar.

Regístrese para SANS Chicago 2026 aquí.

Nota: Este artículo ha sido escrito y contribuido por expertos de Jon Gorenflo, instructor SANS, SEC504: Herramientas, técnicas y manejo de incidentes de hackers.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.