Un documento judicial revela que la identificación del dispositivo Windows ayudó al FBI a rastrear al presunto hacker Scattered Spider

Los fiscales estadounidenses vincularon a un presunto hacker de Scattered Spider con un robo en una joyería de lujo utilizando una identificación persistente de un dispositivo Windows, según un documento recientemente revelado. denuncia federal.

Los registros de Microsoft vincularon esa identificación primero con la cuenta que los atacantes utilizaron para mantener el acceso durante la intrusión de mayo de 2025, luego con las cuentas en línea que, según los fiscales, pertenecen a Peter Stokes, de 19 años.

Stokes está acusado de conspiración, intrusión informática y fraude. Con doble ciudadanía estadounidense y estonia, conocido en línea como «Bouquet», fue extraditado de Finlandia e hizo su primera comparecencia ante el tribunal en Chicago el 30 de junio, como informó THN. Se presume inocente en espera de juicio.

Cómo funcionó el robo

Entre el 12 y el 15 de mayo de 2025, los atacantes llamaron al servicio de asistencia de TI del minorista desde números de Google Voice, se hicieron pasar por empleados bloqueados y consiguieron que el personal restableciera las contraseñas de los empleados y los dispositivos móviles vinculados a su autenticación multifactor.

En pocas horas controlaban tres cuentas, dos de ellas pertenecientes a administradores de TI. Instalaron ngrok y una segunda herramienta de túnel llamada Teleport, trasladaron datos al almacenamiento en la nube de Amazon y extrajeron al menos 77 gigabytes.

Ciberseguridad

Parece que intentaron implementar ransomware, pero el equipo de seguridad del minorista lo bloqueó y los expulsó de la red. Los atacantes aún enviaron un correo electrónico de rescate, con el asunto «IMPORTANTE: ROBAMOS LOS DATOS, CONTACTE INMEDIATAMENTE [sic],» y luego pidió 8 millones de dólares en criptomonedas. La empresa no pagó. La violación aun así le costó alrededor de 2 millones de dólares en interrupción, investigación y limpieza.

La forma de entrar fue la mesa de ayuda, no una falla de software. La solución es un proceso, no un parche: verifique la identidad antes de cualquier reinicio con una devolución de llamada a un número que ya está registrado, el cierre de sesión del administrador o verificaciones de video para cuentas privilegiadas. La MFA resistente al phishing, como las claves FIDO2, debilita los otros métodos del grupo, pero no hace nada si un servicio de asistencia técnica restablece una cuenta mediante una llamada telefónica.

La identificación que llevó a los investigadores hasta Stokes

Los investigadores regresaron a Stokes desde el dispositivo que abrió la cuenta ngrok. Microsoft le dijo al FBI que llevaba el identificador global de dispositivo g:6755467234350028, que Microsoft describe como un identificador persistente vinculado a una única instalación de Windows, uno que sobrevive a las actualizaciones del sistema operativo pero que cambia cuando se reinstala Windows.

Los registros de Microsoft muestran que el dispositivo visitó la página de registro de ngrok a las 19:21 UTC del 12 de mayo de 2025, el mismo minuto en que se creó la cuenta de ngrok, y llegó al sitio web del minorista a través del mismo proxy aproximadamente tres horas después.

El dispositivo también siguió apareciendo en las mismas direcciones IP, al mismo tiempo, que los fiscales atribuyen a Stokes las cuentas de Snapchat, Apple y Facebook: una dirección en su ciudad natal de Tallin, Estonia, en junio de 2024, luego Nueva York en noviembre y Tailandia en febrero de 2025, coincidente con los registros de viajes del Departamento de Estado.

La denuncia muestra a un operador que ocultó el ataque detrás de un proxy VPN, herramientas de túnel y alias, pero no a sí mismo. Los fiscales dicen que en su Snapchat hacía alarde de dinero en efectivo, relojes y cadenas de diamantes que decían «HACK THE PLANET», junto con los mismos viajes que lo ubicaron en esas ciudades. Incluso publicó fotografías de una comisaría de policía de Estonia y se burló de que los federales no tenían idea de lo que habían dejado escapar.

Un arresto y por qué es posible que no frene la amenaza

Los investigadores ahora pueden vincular a un solo operador a la máquina que organizó el ataque. Pero un arresto apenas toca la amenaza más amplia.

En una investigación reciente y separada, El Grupo IB argumenta Scattered Spider no es realmente un grupo en absoluto. Es un colectivo informal de células pequeñas e independientes, la mayoría de no más de cinco personas, unidas por trucos, herramientas y salas de chat compartidos en lugar de un jefe compartido. Group-IB lo compara con el movimiento Anonymous y dice que arrestar a algunas de estas células «no detendrá la amenaza en sí».

Ciberseguridad

Los fiscales describen a Scattered Spider como uno de los grupos detrás de más de 100 intrusiones y más de 100 millones de dólares en rescates. Group-IB dice que la etiqueta se adapta mejor a una escena que a una pandilla, y sostiene que la estructura laxa es la razón por la que la actividad sobrevive a cada arresto.

Parte de una serie más larga de casos

Otros procesamientos recientes de Scattered Spider siguen la misma forma: los individuos son arrestados uno a la vez, con el manual compartido intacto. En abril de 2026, el ciudadano escocés Tyler Buchanan se declaró culpable en Estados Unidos de fraude y robo de identidad vinculado al grupo.

En 2025, Noah Urban, conocido como «Sosa», fue sentenciado a 10 años por un plan de intercambio de SIM vinculado a Scattered Spider. Y en el Reino Unido, dos presuntos miembros admitieron recientemente haber participado en el hackeo de Transport for London, que costó aproximadamente £29 millones.

Cuando la policía finlandesa detuvo a Stokes en el aeropuerto de Helsinki cuando intentaba abordar un vuelo a Japón, confiscaron dos discos duros de 2 terabytes. Todo este caso se construyó a partir de ese tipo de material: registros de dispositivos, enlaces de cuentas y rastros de IP. En una red tan difusa, los impulsos podrían importar más que la convicción, si contienen las herramientas, la infraestructura o los contactos que llegan al siguiente miembro.

¿Qué cambia cuando su cadena de suministro de software incluye IA escribiendo su código? – CYBERDEFENSA.MX

La seguridad de la cadena de suministro de software ya era bastante difícil. Luego, la IA se unió al proceso de construcción.

Durante cinco años, la «seguridad de la cadena de suministro de software» significó una pregunta: ¿qué hay en su código? ¿Qué paquetes de código abierto, qué versiones, qué dependencias transitivas de tres capas de profundidad que nadie eligió a propósito?

Utilidades SolarWinds, Log4Shell y XZ Todos enseñaron la misma lección: el riesgo reside menos en el código que escribe un equipo y más en todo lo que lo produce. Shai-Hulud, la campaña de paquetes maliciosos autopropagados que se difundió a través de las cadenas de herramientas de los desarrolladores este año, enseñó al siguiente: saber qué hay en su código todavía es necesario, pero ya no es suficiente.

En los aproximadamente 20 meses transcurridos desde el lanzamiento del Protocolo de contexto modelo, las herramientas, los modelos y la infraestructura de inteligencia artificial que los rodea se han convertido en partes que soportan la carga de cómo se construye, implementa y ejecuta el software. El código lo escriben los agentes. Los paquetes son recogidos por herramientas autónomas que deciden si son necesarios. Las indicaciones se han convertido en una entrada real para la compilación, lo que significa que son una forma real de comprometerla. Nada de esto estaba dentro del alcance cuando se diseñaron la mayoría de los programas de seguridad.

Dónde se movió realmente el riesgo

Es tentador tratar el código generado por IA como simplemente más código, ejecutarlo a través de los mismos escáneres y considerarlo cubierto. Eso malinterpreta hacia dónde se movió el riesgo.

La cuestión de la procedencia que siempre ha definido la seguridad de la cadena de suministro (de dónde viene y si puedo confiar en ella) ahora se aplica al modelo, el agente y las herramientas, no sólo al artefacto. Un asistente de codificación de IA sugiere una dependencia y un desarrollador la acepta sin que el paquete cruce nunca el modelo de amenaza de un humano. Un agente autónomo busca una herramienta a través de MCP para completar una tarea, y esa herramienta busca otra. Un mensaje, elaborado por un atacante y colocado en algún lugar donde el modelo pueda leerlo, dirige lo que se escribe o lo que se introduce.

Validar el código generado por IA antes de confirmarlo es algo que está en juego. El problema más difícil es gobernar a los agentes que escriben y las herramientas que utilizan.

Cómo se ve un programa cuando la IA está dentro de su alcance

A los equipos con los que trabajamos no les faltan hallazgos. Se están ahogando en ellos. Agregar «escanear también la salida de IA» a una cola ya sobrecargada hace que la pila de alertas sea más alta, no que el programa sea más fuerte. Dos cosas cambian cuando la IA está realmente dentro de su alcance.

En primer lugar, el linaje debe extenderse a todo lo que entra en el proceso, incluidos los modelos y agentes. Un enfoque es extender el linaje al propio proceso: rastrear la actividad, la procedencia y los cambios de configuración desde el primer compromiso hasta el tiempo de ejecución, y aplicar el mismo rigor a los modelos y agentes que a cualquier otra dependencia.

En segundo lugar, la priorización debe basarse en la explotabilidad real, no en el volumen. Correlacionar los hallazgos con el contexto del tiempo de ejecución con lo que realmente se puede alcanzar es la diferencia entre una lista de vulnerabilidades y una cadena viable de explotación. Esa diferencia importa más, no menos, una vez que un agente puede generar mil líneas de código plausible antes del almuerzo.

Esta es la brecha que Gartner formalizó en junio cuando publicó el Cuadrante Mágico inaugural para la seguridad de la cadena de suministro de software: el reconocimiento del mercado de que un problema que los equipos han estado defendiendo sin una línea presupuestaria es ahora algo que vale la pena evaluar sistemáticamente.

El 22 de julio, los investigadores de OX organizarán un seminario web: Cómo la IA está remodelando la seguridad de la cadena de suministro tal como la conocemos – recorrer nuevas investigaciones junto con los líderes de seguridad que realizan este trabajo desde adentro. Cubriremos cómo la integración de la IA cambió la superficie de ataque, los hallazgos de la primera mirada sistemática a los servidores MCP en la naturaleza y cómo se ve realmente un programa de seguridad de la cadena de suministro cuando la IA está dentro del alcance en lugar de incorporarse después.

Regístrate aquí. Traiga preguntas difíciles.

¿Encontró interesante este artículo? Este artículo es una contribución de uno de nuestros valiosos socios. Síguenos en noticias de google, Gorjeo y LinkedIn para leer más contenido exclusivo que publicamos.

Presuntos piratas informáticos alineados con China explotan las fallas de Roundcube contra las universidades – CYBERDEFENSA.MX

Se ha observado que un grupo de actividad de amenazas presuntamente alineado con China explota el software de correo web Roundcube perteneciente a los departamentos de física e ingeniería de universidades de EE. UU. y Canadá como parte de una nueva campaña.

La actividad implica la explotación de fallas de seguridad críticas ahora parcheadas en la solución de correo electrónico de código abierto, como CVE-2024-42009 (puntaje CVSS: 9.3), para desviar credenciales, seguido de la implementación de un shell web para acceso persistente o una conocida herramienta posterior a la explotación llamada VShell.

Proofpoint está rastreando el grupo de amenazas emergentes bajo el nombre UNK_MassTraction. Se detectó por primera vez en mayo de 2026, centrándose específicamente en administradores y profesores de departamentos con vínculos de seguridad nacional o entidades que estudian astrofísica y física de partículas.

«Los correos electrónicos dirigidos a departamentos universitarios utilizaron remitentes comprometidos, así como dominios abusados ​​y vulnerables a la suplantación de identidad debido a la política laxa de DMARC para enviar los correos electrónicos», escribió la compañía de seguridad empresarial en un informe técnico compartido con The Hacker News, añadiendo que el uso de señuelos genéricos indica una «franja de objetivos más amplia» más allá de su visibilidad.

Si bien la naturaleza del exploit de secuencias de comandos entre sitios (XSS) es tal que solo requiere que el destinatario abra el correo electrónico en el cliente Roundcube para obtener acceso al servidor de correo, se evaluó que los departamentos objetivo fueron seleccionados porque todos ejecutaban versiones de Roundcube susceptibles a fallas de seguridad de N días.

Esto indica que el actor de amenazas probablemente llevó a cabo un reconocimiento preparatorio de estos objetivos para recopilar información sobre sus entornos antes de enviar correos electrónicos de phishing que desencadenan un exploit para CVE-2024-42009 y ejecutan código JavaScript arbitrario en el contexto del navegador web de la víctima.

Ciberseguridad

«Es probable que el actor esté abusando de los servidores Roundcube como punto de pivote para ingresar a las redes objetivo, y los operadores han diseñado deliberadamente su cadena de infección para evitar la detección», dijeron los investigadores de Proofpoint Greg Lesnewich y Mark Kelly.

La carga útil entregada tras la explotación de la falla XSS, cuyo nombre en código es IceCube, está diseñada para desviar información de credenciales almacenada en el navegador junto con autenticación de dos factores (2FA) y cookies. También lleva a cabo su propio reconocimiento para recopilar información sobre el idioma del navegador, el tamaño de la pantalla y los valores de los campos del formulario. tamaño de pantalla y valores de campo de formulario.

La información recopilada se envía a un sistema externo mediante una solicitud HTTP POST. En el siguiente paso, IceCube aprovecha el token CSRF de la sesión para convertir en arma una segunda falla de ejecución remota de código posterior a la autenticación en Roundcube: CVE-2025-49113 (puntuación CVSS: 9,9): con el objetivo de establecerse en el servidor de correo y colocar VShell o un shell web denominado SquareShell en la memoria.

El shell web, implementado mediante un comando de shell de gadget PHP, es accesible de forma remota en el punto final «plugins/newmail_notifier/mail_preview.php» y permite la ejecución de código arbitrario. Sin embargo, si la instalación del shell web falla por algún motivo, la cadena de ataque recurre a un mecanismo alternativo en el que se ejecuta un script de shell a través de la vulnerabilidad Roundcube para finalmente entregar VShell.

Se dice que el método secundario se introdujo en junio de 2026, cuando anteriormente la cadena de ataque simplemente saldría al no implementar SquareShell. El script de shell actúa como conducto para un cargador ELF denominado SNOWLIGHT y se ha utilizado en otras intrusiones orquestadas por adversarios chinos. El uso de SNOWLIGHT y VShell se ha vinculado a un clúster vinculado a China rastreado como UNC5174 en el pasado.

Esto sugiere que el script de shell posiblemente sea compartido por múltiples clústeres de China-nexus a título privado, similar a ShadowPad y otras herramientas. La principal responsabilidad del script es buscar una versión de SNOWLIGHT que sea compatible con la arquitectura del sistema del host y luego ejecutarla.

«IceCube también establece lo que llama ‘desencadenantes diferidos’ para garantizar la continuidad de la cadena de infección», afirmó Proofpoint. «Los activadores diferidos monitorean si el usuario cierra la página o cambia de pestaña, verifica si el mouse sale de la ventana del navegador y secuestra el botón de cerrar sesión».

Ciberseguridad

«Si se toma alguna de esas acciones, IceCube engancha esos eventos y vuelve a intentar la explotación de CVE-2025-49113, y señala al C&C [command-and-control] que el usuario abandonó la sesión de Roundcube.»

Al completar estas acciones o agotar el tiempo de espera, el malware JavaScript destruye las sesiones iniciadas por el usuario y el malware en el servidor, lo que hace que el usuario cierre sesión y borre la evidencia forense asociada con el compromiso del servidor Roundcube.

Escrito en Go, VShell es una herramienta de administración remota que proporciona capacidades posteriores al compromiso similares a Cobalt Strike. Ha sido utilizado por varios adversarios alineados con China en los últimos años.

Este hecho marca la primera vez que un grupo de piratas informáticos chino se vincula a la explotación de las fallas de Roundcube, de las que tradicionalmente han abusado los actores de amenazas patrocinados por el estado de Rusia.

«Si bien el objetivo de esta campaña cautiva la imaginación, es poco probable que UNK_MassTraction resuelva profundas cuestiones de física teórica o la paradoja de Fermi en un futuro próximo», concluyeron los investigadores de Proofpoint.

«UNK_MassTraction mostró un conjunto de herramientas maduro y un uso único de las vulnerabilidades de n días. La campaña es un recordatorio de que la entrega de correo electrónico puede facilitar el compromiso del servidor de correo, y que los operadores chinos continuarán tratándolos como cualquier otro dispositivo de borde, por lo que los defensores deben priorizar la defensa de los servidores de correo de sus redes tan a fondo como lo hacen con sus concentradores VPN y otros nodos de acceso remoto en sus redes».

CERT/CC advierte sobre puerta trasera de administración oculta en el firmware del enrutador Tenda – CYBERDEFENSA.MX

Se ha descubierto que varias versiones de firmware lanzadas por el fabricante chino de dispositivos de red Tenda incorporan una puerta trasera de autenticación no documentada que permite el acceso administrativo a las interfaces de gestión web de los dispositivos, advirtió el lunes el Centro de Coordinación CERT (CERT/CC).

«Un atacante puede explotar esta vulnerabilidad, rastreada como CVE-2026-11405para evitar el proceso de verificación de contraseña y obtener control administrativo total sin credenciales válidas», el CERT/CC dicho en una alerta.

La vulnerabilidad afecta a varias versiones del firmware.

  • US_FH1201V1.0BR_V1.2.0.14(408)_EN_TD
  • US_W15EV1.0br_V15.11.0.5(1068_1567_841)_EN_TDE
  • US_AC10V1.0re_V15.03.06.46_multi_TDE01
  • US_AC5V1.0RTL_V15.03.06.48_multi_TDE01
  • US_AC6V2.0RTL_V15.03.06.51_multi_T

La funcionalidad de puerta trasera está presente dentro de la función «login()» del binario del servidor web «/bin/httpd». Si bien el método inicialmente sigue una ruta de autenticación normal utilizando la verificación de contraseña basada en MD5, activa una ruta de código alternativa si la autenticación falla.

Ciberseguridad

Específicamente, esto implica llamar a «GetValue(«sys.rzadmin.password»)» para obtener un valor de contraseña alternativo de la configuración del dispositivo y realizar una comparación directa de texto sin formato entre la contraseña proporcionada por el usuario y el valor almacenado en la configuración. Si estos valores coinciden, la aplicación otorga acceso de nivel de administrador (rol=2) y crea una sesión válida con privilegios elevados.

«El asociado [«rzadmin»] El nombre de usuario no está validado, por lo que cualquier nombre de usuario proporcionado tendrá éxito cuando se combine con la contraseña de la puerta trasera», dijo el CERT/CC. «Este mecanismo de autenticación de puerta trasera no está documentado ni es visible a través de ninguna interfaz administrativa».

La explotación exitosa de esta anulación de validación de nombre de usuario estándar permite acceso administrativo completo a la interfaz web del dispositivo, independientemente de las credenciales de la cuenta de administrador. Puede permitir que un atacante realice modificaciones remotas no autorizadas de la configuración, deshabilite las funciones de seguridad o reconfigure el dispositivo, lo que podría conducir a una toma completa del dispositivo.

La vulnerabilidad, reportada por un investigador anónimo, no ha sido corregida al momento de escribir este artículo. Hacker News se ha puesto en contacto con Tenda para solicitar comentarios y actualizaremos la historia si recibimos una respuesta.

Mientras tanto, se recomienda a los usuarios que deshabiliten la administración remota en el dispositivo y cambien la dirección IP de la LAN predeterminada para evitar que los malos actores lleguen a ella y reducir el descubrimiento oportunista por parte de escáneres automatizados que apuntan a rangos de IP predeterminados conocidos.

El presunto grupo de espionaje chino utilizó una cadena de exploits Roundcube para infiltrarse en las universidades

Atacantes alineados con China irrumpieron en las redes de universidades estadounidenses y canadienses para robar datos confidenciales y establecer un acceso persistente a través de webshells y puertas traseras, dijeron el martes los investigadores de amenazas de Proofpoint.

Los ataques motivados por el espionaje se dirigieron a departamentos de física e ingeniería, centrándose en administradores y profesores con vínculos de seguridad nacional u organizaciones que investigan astrofísica y física de partículas.

Proofpoint identificó menos de 10 víctimas universitarias y estima que unas pocas docenas de universidades podrían verse afectadas, dijo a CyberScoop Greg Lesnewich, investigador principal de amenazas de Proofpoint. La compañía observó la campaña por primera vez en mayo y cree que está en curso.

«Existe una alta probabilidad de que muchas víctimas aún no hayan sido informadas de esta actividad», añadió Lesnewich.

Los investigadores rastrearon los ataques hasta un par de vulnerabilidades críticas en Roundcube, un cliente de correo electrónico de código abierto, que fueron explotadas y encadenadas para robar credenciales y obtener acceso a largo plazo.

El grupo de amenazas, que Proofpoint rastrea como UNK_MassTraction, explotó CVE-2024-42009 para ejecutar JavaScript dentro del navegador de la víctima, luego explotado CVE-2025-49113 para hacerse un hueco en el servidor de correo.

El exploit inicial en la cadena solo requiere que la víctima abra un correo electrónico, y los atacantes enviaron a las víctimas una serie de señuelos genéricos para activar el acceso inicial.

Proofpoint atribuye la campaña a un grupo alineado con China porque los atacantes utilizaron una red encubierta conocida utilizada por múltiples grupos de amenazas alineados con China, una cadena de infección que conduce a VShell y dejaron artefactos en idioma chino en los correos electrónicos de phishing.

Los investigadores no han sacado ninguna conclusión sobre por qué los atacantes atacaron las universidades y qué buscan.

«No tenemos datos que sugieran qué fue robado, ya que sólo observamos el intento inicial de entrada de correo electrónico», dijo Lesnewich.

Los aspectos de ingeniería se alinean con las iniciativas estratégicas de China, añadió. Los cazadores de amenazas de Google detectaron recientemente un grupo de espionaje patrocinado por el Estado chino que se metió en los sistemas durante años, robando datos académicos, médicos, militares, de ciberseguridad y de política exterior.

«Los adversarios alineados con China han estado apuntando a otros tipos de dispositivos periféricos, como enrutadores y concentradores VPN, durante años con varios exploits para crear un punto de apoyo en una red objetivo, sin utilizar el correo electrónico para la entrega», dijo Lesnewich. «Esta campaña le da la vuelta a eso, utilizando el correo electrónico para entregar una cadena de exploits para comprometer un servidor de correo, en lugar de usar el correo electrónico para entregar una URL de recolección de credenciales o malware dirigido a un usuario final, no a un servidor».

Matt Kapko

Escrito por Matt Kapko

Matt Kapko es reportero de CyberScoop. Su ámbito incluye delitos cibernéticos, ransomware, defectos de software y (mala) gestión de vulnerabilidades. El californiano de toda la vida comenzó su carrera periodística en 2001 con paradas anteriores en Cybersecurity Dive, CIO, SDxCentral y RCR Wireless News. Matt tiene una licenciatura en periodismo e historia de la Universidad Estatal de Humboldt.

BeyondTrust corrige fallas críticas de omisión de autenticación en soporte remoto y PRA – CYBERDEFENSA.MX

BeyondTrust ha lanzado actualizaciones para abordar dos fallas de seguridad críticas que afectan los productos de soporte remoto (RS) y acceso remoto privilegiado (PRA) que, si se explotan con éxito, podrían permitir que atacantes no autenticados tomen el control de dispositivos susceptibles.

El vulnerabilidades se enumeran a continuación –

  • CVE-2026-40138 (Puntuación CVSS: 9,2): existe una vulnerabilidad de autenticación previa en el subsistema de autenticación de BeyondTrust Remote Support y Privileged Remote Access que surge de una validación inadecuada de los datos de autenticación que podría permitir a un atacante ubicado en la red eludir los controles de acceso y obtener acceso no autorizado al dispositivo, incluidas cuentas con privilegios elevados.
  • CVE-2026-40139 (Puntuación CVSS: 9,2): existe una vulnerabilidad de autenticación previa en el subsistema de autenticación de BeyondTrust Remote Support derivada del procesamiento inadecuado de solicitudes de autenticación que podría permitir a un atacante remoto no autenticado eludir los controles de acceso y obtener acceso no autorizado al dispositivo, incluidas cuentas con privilegios elevados.
  • CVE-2026-40140 (Puntuación CVSS: 8,7): una vulnerabilidad de autenticación previa en el subsistema de comunicación de red derivada de una validación insuficiente de la entrada proporcionada por el cliente que podría permitir que un atacante remoto no autenticado desencadene una condición de denegación de servicio, afectando la disponibilidad del dispositivo.
  • CVE-2026-40141 (Puntuación CVSS: 8,5): existe una vulnerabilidad en un componente de aplicación web de BeyondTrust Remote Support y Privileged Remote Access que surge de una validación insuficiente de la entrada proporcionada por el usuario que podría permitir que un atacante autenticado con privilegios limitados acceda a recursos o datos no deseados más allá de su alcance de autorización.

Vale la pena señalar que la explotación exitosa de CVE-2026-40138 y CVE-2026-40139 depende de que se habilite una configuración de autenticación específica. En el caso de CVE-2026-40141, la explotación, en caso de que ocurra, está restringida a cuentas con permisos específicos.

Ciberseguridad

BeyondTrust dijo que todo lo identificado internamente como parte de evaluaciones de seguridad en curso, con asistencia utilizando modelos de inteligencia artificial (IA) disponibles públicamente como Anthropic Claude Opus 4.8 y sus propias herramientas de investigación patentadas.

«Las vulnerabilidades más graves pueden permitir que un atacante remoto no autenticado evite los controles de acceso y obtenga acceso no autorizado al dispositivo bajo configuraciones específicas», dijo. «Vulnerabilidades adicionales pueden permitir la interrupción del servicio, el acceso no deseado a los datos y, en distintas configuraciones, el acceso elevado por parte de un usuario autenticado que puede afectar la integridad del sistema».

Los problemas se han abordado en las siguientes versiones:

  • Soporte remoto RS 25.3.2 o inferior (Fijo en RS 25.3.3 y superior)
  • Acceso remoto privilegiado PRA 25.3.2 o inferior (corregido en PRA 25.3.3 y superior)

BeyondTrust no menciona las vulnerabilidades que se están explotando en la naturaleza. Sin embargo, las fallas de seguridad en los productos RS y PRA (CVE-2024-12356 y CVE-2026-1731) han sido objeto de explotación repetida en el pasado para implementar shells web y puertas traseras, lo que hace esencial que los usuarios actúen rápidamente para aplicar las correcciones.

Hackers vinculados a Irán utilizan el nuevo marco Cavern C2 para atacar a organizaciones israelíes – CYBERDEFENSA.MX

Un grupo de hackers iraní afiliado al Ministerio de Inteligencia y Seguridad de Irán (MOIS) ha estado utilizando un marco modular de comando y control (C2) previamente indocumentado denominado Cavern (también conocido como Cav3rn) dirigido a organizaciones israelíes.

La actividad, que ha señalado principalmente a proveedores de TI y sectores gubernamentales, se ha atribuido a un grupo de amenazas rastreado por Check Point Research bajo el nombre Mantícora de cavernaque, según dijo, comparte cierto nivel de superposiciones tácticas con MuddyWater y Lyceum, el último de los cuales se considera un subgrupo dentro de OilRig.

«El marco refleja un conjunto de herramientas maduro y adaptable construido alrededor de una base .NET compartida, mientras utiliza múltiples formatos de compilación en diferentes componentes, incluidos .NET Framework, .NET Mixed-Mode C++/CLI y .NET. AOT nativo«, la empresa de ciberseguridad dicho.

«El formato de compilación en sí se convierte en la capa antianálisis que obliga a los ingenieros inversos a utilizar múltiples conjuntos de herramientas y flujos de trabajo de reconstrucción de metadatos».

Ciberseguridad

Los componentes del marco C2 se utilizan como Cavern Agent y módulos Cavern, lo que demuestra una clara división de responsabilidades entre las capacidades de comunicación centrales y la funcionalidad posterior a la explotación específica de la misión. Esta arquitectura tiene ventajas inherentes, ya que permite a los operadores personalizar las implementaciones según el perfil de la víctima, reducir la visibilidad forense y garantizar el acceso persistente a través de módulos personalizados para reconocimiento, robo de datos, túneles y movimiento lateral.

La cadena de ataque documentada por Check Point Research comienza con la función de actualización de software de SysAid, que el adversario aprovecha para iniciar una cadena de carga lateral de DLL que conduce a la ejecución de un DLL troyanizado («uxtheme.dll») que contiene Cavern Agent. El agente, por su parte, carga un módulo DLL de comunicación independiente («n-HTCommp.dll») para contactar con el servidor C2 («hospitalinstallation[.]com») y recuperar módulos post-explotación adicionales sobre la marcha a través de HTTPS o WebSocket.

Se han descubierto hasta cinco módulos DLL:

  • mhm.dllpara operaciones de archivos, enumeración, búsqueda recursiva de archivos, manejo de archivos y transferencia bidireccional de archivos
  • db.dllpara enumeración, consulta, exportación y manipulación de bases de datos SQL
  • ode.dllpara reconocimiento de Active Directory, enumeración de usuarios/grupos e intentos de fuerza bruta LDAP
  • n-ten.dllpara reconocimiento de red, escaneo de puertos, enumeración de recursos compartidos e intentos de fuerza bruta SMB
  • n-sws.dllpara proxy SOCKS5 y túnel WebSocket

Un rasgo definitorio del marco es el uso de tres objetivos de compilación .NET diferentes que abarcan sus componentes: mientras que mhm.dll, db.dll y ode.dll son módulos .NET Framework puros, n-HTCommp.dll, n-ten.dll y n-sws.dll utilizan la compilación nativa AOT (Ahead-of-Time). El agente principal, uxtheme.dll, combina código .NET administrado con C++ nativo en un único ejecutable portátil.

Integrado dentro del agente hay un despachador de módulos unificado que trata los componentes cuyos nombres comienzan con n- como archivos DLL nativos y se cargan a través del CargarBibliotecaA API de Windows, mientras que el resto se interpreta como ensamblados .NET administrados y se cargan a través de un mecanismo conocido como Aislamiento de dominio de aplicación.

«La postura anti-análisis del marco se basa en formatos de compilación .NET poco comunes (C++/CLI de modo mixto y AOT nativo) que obligan a los ingenieros inversos a utilizar múltiples conjuntos de herramientas y flujos de trabajo de reconstrucción de metadatos, junto con el aislamiento de AppDomain por módulo como medida anti-forense», explicó Check Point.

Los ataques orquestados por Cavern Manticore han implicado que el actor de la amenaza pase de un proveedor de TI comprometido inicial a un proveedor de segundo salto antes de llegar finalmente a la organización objetivo prevista, lo que indica su capacidad para convertirse en un arma. relaciones de confianza en la cadena de suministro de software para su beneficio.

«Esta actividad resalta el valor operativo de las relaciones confiables con los proveedores de servicios, particularmente donde se implementan soluciones de administración y monitoreo remoto (RMM)», señaló la compañía.

«Al abusar de estas herramientas, el actor puede moverse lateralmente entre las víctimas y entregar software malicioso disfrazado de actualizaciones legítimas. El actor también parece aprovechar las tecnologías de escritorio remoto basadas en navegador para acceder a objetivos de interés y, en algunos casos, abusar de funciones integradas como la impresión remota para filtrar datos cuando las capacidades de copiar y pegar con portapapeles o de transferencia de archivos están restringidas».

Ciberseguridad

El acontecimiento se desarrolla en el contexto de la actual operación militar conjunta lanzada por Israel y Estados Unidos contra Irán. En los últimos meses, se ha observado que el actor de amenazas patrocinado por el estado iraní rastreado como MuddyWater lleva a cabo una amplia campaña de reconocimiento en más de 12.000 sistemas expuestos a Internet mediante la explotación de fallas de seguridad conocidas en los sistemas SmarterMail, n8n, N-central, Langflow y Laravel Livewire expuestos a Internet.

La lista de vulnerabilidades explotadas es la siguiente:

Se dice que la operación pasó de un reconocimiento amplio a ataques selectivos de recolección de credenciales y exfiltración de datos contra los sectores de aviación, energía y gobierno en el Medio Oriente, incluidas entidades de aviación, energía y sector público en Egipto, Israel y los Emiratos Árabes Unidos.

«La operación aprovechó una combinación de explotación de vulnerabilidades, ataques de fuerza bruta a Outlook Web Access (OWA) y controladores de comando y control (C2) recientemente identificados que admiten comunicación multiprotocolo», Oasis Security dicho. «La actividad avanzó más allá del reconocimiento y los intentos de acceso, lo que resultó en una filtración confirmada de datos confidenciales de entornos comprometidos».

Una falla de KVM de Linux de hace 16 años permite que las máquinas virtuales invitadas escapen al host en sistemas Intel y AMD x86

Se puede activar un error de uso después de la liberación en el hipervisor KVM de Linux desde una máquina virtual invitada para corromper el estado de la página oculta del kernel host que lo ejecuta.

Apodado ‘Januscape‘ y rastreado como CVE-2026-53359la falla se encuentra en el código MMU oculto que KVM comparte tanto en Intel como en AMD. La prueba de concepto pública hace que el anfitrión entre en pánico; El investigador afirma que un exploit separado e inédito convierte el mismo error en la ejecución completa del código host.

investigador de seguridad Hyunwoo Kim (@v4bel) encontró e informó el error. Describió a Januscape como el primer exploit de huésped a host que se puede activar tanto en Intel como en AMD, hasta donde el público sabe. El defecto pasó desapercibido durante aproximadamente 16 años.

Según Kim, el exploit se utilizó como envío de día cero en kvmCTF de Googleel programa de recompensas por vulnerabilidades de KVM controladas que ofrece hasta 250 000 dólares por escapadas completas de invitado a anfitrión.

Cómo funciona

Para ejecutar una máquina virtual, KVM mantiene su propio conjunto privado de tablas de páginas que reflejan el diseño de la memoria del invitado. Cuando necesita una de estas páginas de seguimiento, busca una existente para reutilizarla.

El problema: los comparó solo por la dirección de memoria e ignoró qué tipo de página de seguimiento estaba tomando. Dos tipos diferentes pueden compartir la misma dirección pero realizar trabajos completamente diferentes, por lo que KVM a veces reutiliza el tipo incorrecto.

Ciberseguridad

Esa confusión codifica los registros internos de KVM sobre qué página pertenece y dónde, y una vez que esos registros son incorrectos, algo tiene que ceder.

La mayoría de las veces, el núcleo se da cuenta del desorden y se apaga en el acto para evitar causar daños. Ese bloqueo es lo que desencadena la demostración pública: un invitado puede derribar todo el host, derribando con él a todas las demás máquinas virtuales de esa máquina.

El caso más raro y peor ocurre cuando la página de seguimiento liberada se entrega para otro uso antes de que el kernel se limpie. Luego, la limpieza escribe un valor en la memoria que ya no posee. Un atacante solo controla dónde llega esa escritura, no lo que se escribe, pero incluso ese punto de apoyo limitado se puede convertir en código ejecutable en el host.

La falla se comporta igual en los chips Intel y AMD; sólo el paso final y más difícil de convertirlo en control total requiere un trabajo diferente en cada uno.

¿Quién se ve afectado?

El código vulnerable ha estado presente desde cometer 2032a93d66fa en agosto de 2010 (era del kernel 2.6.36) y fue reparado por cometer 81ccda30b4e8se fusionó con mainline el 19 de junio de 2026.

El ataque requiere dos cosas por parte del huésped: raíz dentro de la VM, una condición común en instancias de nube alquiladas, y virtualización anidada expuesta por el host. Incluso en hosts que ejecutan hardware EPT o NPT de forma predeterminada, la virtualización anidada obliga a KVM a retroceder a través de la MMU oculta heredada, que es donde se encuentra el error.

El exploit no necesita la cooperación de QEMU ni de ningún VMM del espacio de usuario. Es puramente un error de KVM en el kernel.

La preocupación práctica es cualquier entorno x86 que aloje invitados que no sean de confianza y con la virtualización anidada habilitada. Un atacante que alquila una sola instancia de este tipo puede provocar pánico en el host y desactivar todas las demás máquinas virtuales de la misma máquina física.

Kim dijo que el exploit completo retenido ejecuta código como root en el host, lo que expondría a otros invitados en la misma máquina a ese acceso de root. En distribuciones como RHEL, donde /dev/kvm se puede escribir en todo el mundo (0666), Kim notó que el mismo error también podría servir como una escalada de privilegios locales a la raíz, aunque la ruta de invitado a host es el uso de mayor impacto.

Unos meses muy ocupados para un investigador

Januscape es la tercera revelación de Kim sobre un exploit del kernel de Linux en aproximadamente dos meses. En mayo de 2026, reveló Dirty Frag (CVE-2026-43284 / CVE-2026-43500), una cadena de vulnerabilidad de escritura en caché de página que ofrece raíz determinista en la mayoría de las distribuciones principales, extendiendo la misma clase de error que Dirty Pipe y Copy Fail.

En junio publicó SU paisaje (CVE-2026-46316), el primer escape de huésped a host demostrado públicamente en KVM/arm64, que explota una condición de carrera en el controlador de interrupción virtual. Januscape ahora añade el lado x86; el mismo disparador se activa tanto en Intel como en AMD, y el PoC lleva una ruta de código separada para cada proveedor.

Ciberseguridad

Google lanzó kvmCTF en 2024 específicamente porque KVM sustenta tanto a Android como a Google Cloud. Un uso-después libre de paginación oculta KVM x86 independiente (CVE-2026-46113) que involucraba una discrepancia de rmap relacionada pero distinta, se solucionó en mayo de 2026.

Eso hace que dos MMU en la sombra se liberen en la misma ruta de código heredado en dos meses.

Qué hacer

La solución es una adición de una línea a kvm_mmu_get_child_sp(): la condición de reutilización ahora verifica role.word junto con gfn, por lo que una página oculta solo se reutiliza cuando tanto el número de fotograma como el rol coinciden. El mantenedor de KVM Paolo Bonzini escribió el parche.

Versiones estables fijas enviadas el 4 de julio de 2026: 7.1.3, 6.18.38, 6.12.95, 6.6.144, 6.1.177, 5.15.211 y 5.10.260. NVD aún no ha asignado una puntuación CVSS; no esperes uno.

Si opera un host KVM x86 que acepta invitados multiinquilino con virtualización anidada, confirme que su kernel incluya la confirmación 81ccda30b4e8. Los backports de distribución pueden contener la solución con un número de versión diferente, así que verifique el registro de cambios del paquete en lugar de confiar solo en uname -r.

Si no puede parchear inmediatamente, deshabilitar la virtualización anidada (kvm_intel.nested=0 o kvm_amd.nested=0) elimina la ruta de ataque para invitados que no son de confianza. Los hosts ARM64 no se ven afectados por Januscape; ITScape (CVE-2026-46316) es un problema separado de KVM/arm64.

La PoC pública demuestra un pánico de host confiable por parte de un invitado con un módulo de kernel cargable y segundos o minutos de carrera. Trate los hosts KVM x86 expuestos con virtualización anidada como objetivos de parches de alta prioridad.

Actores de amenazas investigan la falla CVE-2026-20896 de Gitea Docker 13 días después de la divulgación – CYBERDEFENSA.MX

Se ha observado que los actores de amenazas intentan explotar una falla de seguridad crítica recientemente reparada en las imágenes de Gitea Docker. según Sysdig.

La vulnerabilidad en cuestión es CVE-2026-20896 (Puntuación CVSS: 9,8), una vulnerabilidad que surge de que la plataforma DevOps confía en el encabezado «X-WEBAUTH-USER» de cualquier dirección IP de origen, lo que permite efectivamente que un cliente de Internet no autenticado obtenga acceso elevado.

En una declaración compartida con The Hacker News por correo electrónico, el investigador de seguridad Ali Mustafa (@rz1027), a quien se le atribuye descubrir y reportar La falla, dijo que las imágenes de Gitea Docker incluían una plantilla «app.ini» que codifica «REVERSE_PROXY_TRUSTED_PROXIES = *» de forma predeterminada. El «aplicación.ini«El archivo es un archivo de configuración principal para administrar los parámetros del servidor, las conexiones de bases de datos, el comportamiento de seguridad y la configuración de la aplicación.

«Con el inicio de sesión de proxy inverso habilitado, ese comodín confía en cada IP de origen, por lo que cualquiera que pueda alcanzar el puerto podría enviar un encabezado X-WEBAUTH-USER y autenticarse como cualquier usuario, sin contraseña ni token», explicó Mustafa. «Con el registro automático activado, un nombre de usuario de administrador le otorga administrador».

Vale la pena señalar que el valor seguro documentado para la variable interna «REVERSE_PROXY_TRUSTED_PROXIES» es «127.0.0.0/8,::1/128», lo que significa que solo localhost, también conocido como la interfaz loopback, está permitido como servidor proxy confiable. Sin embargo, la imagen oficial de Docker no utiliza este código «*» predeterminado. En otras palabras, la verificación de la lista de permitidos es tan buena como no tenerla.

Ciberseguridad

Por lo tanto, cuando un administrador configura «ENABLE_REVERSE_PROXY_AUTHENTICATION = true» para poner a Gitea detrás de un proxy inverso de autenticación y deja la configuración «REVERSE_PROXY_TRUSTED_PROXIES» en su valor predeterminado, permite un encabezado HTTP personalizado X-WEBAUTH-USER desde cualquier IP de origen que pueda llegar al contenedor.

«Cualquier proceso que pueda llegar directamente al puerto HTTP del contenedor de Gitea, no a través del proxy de autenticación previsto, puede hacerse pasar por cualquier usuario cuyo nombre de inicio de sesión sea conocido o adivinable», según el aviso de Gitea. «Las cuentas de administrador (admin, gitea_admin, etc.) son los objetivos obvios».

La vulnerabilidad afecta a las versiones de imágenes de Gitea Docker anteriores a la 1.26.2 incluida. Ha sido abordado en versión 1.26.3 lanzado a fines del mes pasado, con el comodín «*» ahora eliminado y la autenticación de proxy inverso habilitada.

Desde entonces, la empresa de seguridad en la nube Sysdig ha revelado que detectó el primer intento de explotación en estado salvaje 13 días después de la divulgación pública de la vulnerabilidad. Hay alrededor de 6200 instancias de Gitea con acceso a Internet.

«Hasta ahora, las actividades han estado relacionadas con la investigación inicial del actor de amenazas», dijo a The Hacker News Michael Clark, director senior de investigación de amenazas de Sysdig.

«Mientras vimos la primera acción desde una IP del servicio ProtonVPN, 159.26.98[.]241 hasta ahora no ha progresado a ningún progreso de explotación o ataque. Creemos que esto se debe a que lo hemos visto temprano antes de que tuviera la oportunidad de desarrollarse más allá de esa fase inicial».

Dada la gravedad del problema, es esencial que los usuarios apliquen las correcciones lo antes posible para una protección óptima.

Sitios web del ejército estadounidense desfigurados con sentimientos prokurdos e insultos a Trump

Por Derek B. Johnson

Varios subdominios de Internet del ejército de EE. UU. fueron desfigurados en una campaña de secuestro 404, confirmó CyberScoop.

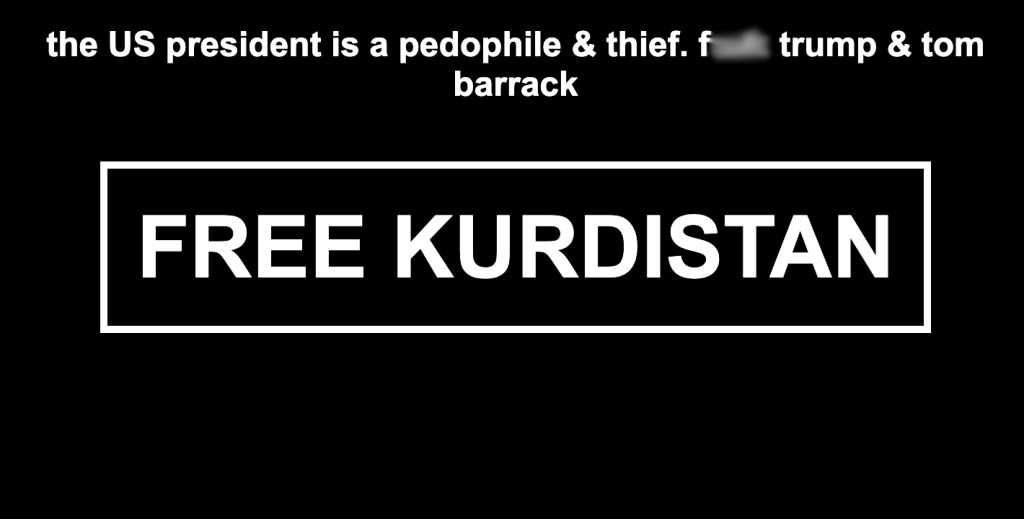
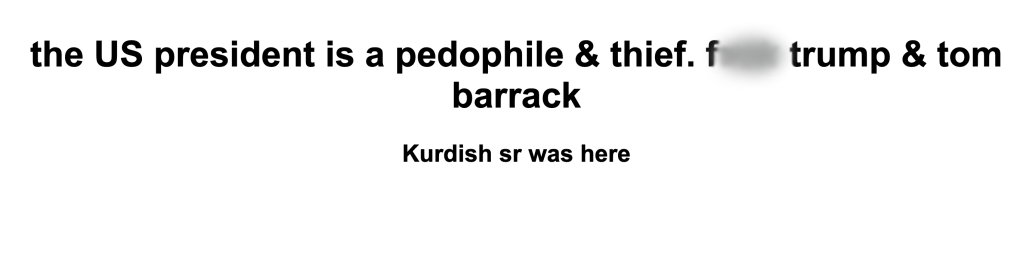
Hasta el lunes por la mañana, páginas de error en dos sitios web del ejército estadounidense – oil.army.mil y ai2c.army.mil – mostraban mensajes de desfiguración visibles para los usuarios. Los mensajes denigraban al presidente Donald Trump y al embajador de Estados Unidos en Turquía, Tom Barrack, llamaban a “LIBERAR EL KURDISTAN” e incluían otra línea que decía “El señor kurdo estuvo aquí”.

Uno de los sitios web, oil.army.mil, pertenece al Laboratorio de Innovación Abierta del Ejército, un banco de pruebas para software y capacidades cibernéticas establecido en 2020. El otro pertenece al Centro de Integración de Inteligencia Artificial, establecido en 2019 para integrar tecnologías de IA en el Ejército y capacitar al personal en tecnologías emergentes.

Captura de pantalla de las páginas de error 404 de oil.army.mil, desfiguradas con comentarios pro Kurdistán e insultos al presidente Donald Trump y al asesor de la Casa Blanca, Tom Barrack. (Fuente: sitio web del ejército de EE. UU.)
Captura de pantalla de las páginas de error 404 de ai2c.army.mil, desfiguradas con insultos al presidente Donald Trump y al asesor de la Casa Blanca, Tom Barrack, y una firma de “Kurdish sr”. (Fuente: sitio web del ejército de EE. UU.)

Las desfiguraciones fueron descubiertas inicialmente por el investigador independiente de ciberseguridad Ronald Lovelace, quien notificó a los funcionarios del ejército estadounidense y a CyberScoop.

El secuestro 404 explota el sistema de manejo de errores de un sitio web (a menudo comprometiendo un complemento, un sistema de administración de contenido o la configuración del servidor) para controlar qué contenido se muestra cuando no se encuentra una página, en lugar de violar las páginas principales del sitio directamente. Esto permite a los usuarios malintencionados insertar mensajes de desfiguración, redireccionamientos maliciosos u otro contenido no autorizado que los visitantes ven específicamente en páginas de error, lo que a veces hace que el compromiso sea más difícil de detectar ya que el resto del sitio parece intacto.

Lovelace dijo que los sitios afectados se ejecutan en la infraestructura de nube de WordPress y Microsoft. No está claro durante cuánto tiempo los subdominios estuvieron comprometidos o si otros subdominios se vieron afectados.

«Eleva la gravedad en una cantidad decente porque muestra que hay un poco más profundo que un solo camino» que está siendo corrompido, dijo Lovelace.

Sin embargo, si bien la presencia de la desfiguración en múltiples subdominios sugiere un potencial de «amplio alcance», no parece afectar a todos los sitios web del Ejército, y muchos todavía muestran páginas de error 404 normales.

Tampoco está claro en este momento cómo los piratas informáticos obtuvieron la capacidad de editar páginas de error para esos sitios web, si la infracción se originó internamente, si se debió a una infracción interna o a través de un tercero, y si la intrusión se extiende más allá de la desfiguración limitada del sitio web.

Los sitios web fueron desconectados después de que CyberScoop se comunicara con el Ejército para solicitar comentarios. Un portavoz del Ejército le dijo a CyberScoop que las páginas estaban alojadas en una plataforma heredada de terceros que no está conectada a la red empresarial del Ejército y que desde entonces han sido eliminadas.

El portavoz dijo que la respuesta al incidente por parte de los investigadores cibernéticos del Ejército sigue en curso y que es demasiado pronto para decir si la plataforma de terceros será parcheada o descontinuada.

“Somos conscientes de desfiguraciones no autorizadas en las páginas de error de petrolero.ejercito.mil y ai2c.army.milque están alojados en una plataforma heredada y no autorizada», dijo el portavoz del ejército, mayor Sean Minton, en un comunicado. «Los equipos técnicos tomaron medidas inmediatas para mitigar el problema y las páginas afectadas han sido protegidas. El Ejército se toma en serio todos los incidentes cibernéticos y está investigando activamente este asunto para hacer cumplir nuestros estrictos estándares de seguridad de la red y defensa cibernética”.

No está claro quién está detrás de la desfiguración más allá de las referencias a Kurdistán, una región geográfica que abarca partes de Turquía, Irak, Irán y Siria y que alberga a más de 30 millones de kurdos. El movimiento separatista kurdo ha luchado durante décadas para establecer una nación independiente, y desfigurar sitios web gubernamentales ha sido durante mucho tiempo una táctica popular entre los hacktivistas kurdos.

Trump y cuartel dibujó la ira de los defensores kurdos a principios de este año por parecer respaldar una campaña militar del gobierno sirio para restablecer el control federal sobre las tierras de mayoría kurda.

No es la primera vez que los sitios web del Ejército parecen verse comprometidos por piratas informáticos extranjeros. En 2015, oficiales del ejército tuvieron que ser temporalmente cerrar los principales sitios webincluida la página principal del Ejército y el Comando Estratégico de EE. UU. del Departamento de Defensa, después de que piratas informáticos del Ejército Electrónico Sirio los desfiguraran.

Derek B. Johnson

Escrito por Derek B. Johnson

Derek B. Johnson es reportero de CyberScoop, donde su área incluye la ciberseguridad, las elecciones y el gobierno federal. Antes de eso, ha brindado una cobertura galardonada de noticias sobre ciberseguridad en los sectores público y privado para varias publicaciones desde 2017. Derek tiene una licenciatura en periodismo impreso de la Universidad de Hofstra en Nueva York y una maestría en políticas públicas de la Universidad George Mason en Virginia.