Microsoft mitiga el mayor ataque DDoS registrado en la nube

Microsoft ha revelado que hace casi un mes, el pasado 24 de octubre, su herramienta Azure DDoS Protection, diseñada para la salvaguarda de ataques de denegación de servicio distribuida, pudo detectar y mitigar un ataque masivo multivectorial.

El ataque empleó una avalancha masiva de tráfico UDP desde más de 500.000 direcciones IP dirigidas a una dirección pública. Afortunadamente, la red de protección de Azure filtró el tráfico, manteniendo los servicios online. 

El ataque provino de la botnet Aisuru, una red de bots de Internet de las Cosas de clase Turbo Mirai.  Esta se sirve de proxies residenciales para reflejar ataques DDoS HTTPS. Lo hace mediante nodos como routers domésticos, cámaras de vigilancia comprometidas y otros dispositivos CPE vulnerables. 

Aisuru actúa como un servicio de denegación de servicio por encargo, evitando generalmente objetivos gubernamentales y militares. 

Otros ataques DDoS masivos

En septiembre la compañía de seguridad Cloudflare (que justo ayer sufrió una grave caída que afectó a múltiples servicios digitales) vinculó otro ataque DDoS récord de 22,2 Tbps perpetrado con esta botnet.

También en octubre Mirai lanzó otro incidente DDoS masivo de más de 20 Tbps dirigido contra juegos online, según advirtió la firma de ciberseguridad Netscout. 

Según Microsoft, este tipo de ataques de gran volumen se están volviendo cada vez más frecuentes debido a la profesionalización de las botnets basadas en IoT y a la disponibilidad de infraestructura comprometida a escala global. La compañía subraya que la combinación de dispositivos vulnerables, proxies residenciales y técnicas de amplificación permite que redes como Aisuru alcancen picos sin precedentes.

La empresa de Redmond ha aprovechado el incidente para insistir en la necesidad de que los usuarios y administradores mantengan actualizados sus dispositivos conectados, ya que muchos de los nodos de Aisuru continúan activos debido a contraseñas débiles, configuraciones por defecto o firmware obsoleto.

Asimismo, el gigante tecnológico ha reiterado que las organizaciones deben contar con soluciones de protección dedicadas frente a DDoS, especialmente aquellas que operan servicios críticos o con alta exposición pública.

Así opera Sturnus, un nuevo troyano bancario para Android que ‘lee’ WhatsApp o Telegram

Investigadores de seguridad de la compañía de seguridad móvil y de detección de fraude ThreatFabric han alertado sobre la existencia de un nuevo troyano bancario para Android que se denomina ‘Sturnus’.

Sturnus lleva a cabo ataques de superposición para mostrar pantallas de inicio o sesiones bancarias falsas, buscando engañar a las víctimas para que revelen sus credenciales. 

Asimismo, es capaz de registrar las pulsaciones de teclado y controlar remotamente aquellos dispositivos móviles que han sido comprometidos. 

“Debido a que se basa en el registro del Servicio de Accesibilidad en lugar de la interceptación de la red, el malware puede leer todo lo que aparece en la pantalla -incluidos los contactos, los hilos de conversación completos y el contenido de los mensajes entrantes y salientes- en tiempo real”, explica ThreatFabric. 

“Esto hace que esta capacidad sea particularmente peligrosa: elude por completo el cifrado de extremo a extremo al acceder a los mensajes después de que la aplicación legítima los haya descifrado, lo que le da al atacante una visión directa de las conversaciones supuestamente privadas”, ha añadido. 

Aún es un ‘becario’

El malware está aún en desarrollo, pero ya sería completamente funcional. Quizás por ello todavía no se habría implementado ampliamente.

Por ahora parece que la amenaza se dirige a clientes de instituciones financieras de Europa Central y del Sur, pero podría expandirse a otras regiones en el futuro. 

The SOC Doesn’t Need to Start Over with Every Alert – CYBERDEFENSA.MX

Security leaders keep debating whether AI will produce an entirely new class of cyberattack. The nearer change is quieter and already visible: AI has made a failed attack cheap to retry.

The routine version looks like this. An attacker lands on a low-privilege cloud account, and the first try at privilege escalation goes nowhere. That dead end used to cost hours of documentation reading, permission checks, and script debugging, and plenty of operators simply got stuck. With a model in the loop, the error gets explained, the script gets fixed, and a fresh enumeration path is under test within minutes.

No step in that sequence is a new capability. Together they strip time, skill, and cost out of the unglamorous middle of an intrusion, the research and troubleshooting that sit between intent and outcome.

What the threat reporting shows

The public record traces the arc. In early 2025, Google’s Threat Intelligence Group found state-backed actors treating generative AI as a productivity tool: translation, scripting help, troubleshooting, research. By late 2025, the same team was writing about malware samples that phoned a model mid-execution and about a maturing underground market for illicit AI tools, while Anthropic disclosed shutting down an extortion operation that leaned on AI at nearly every stage, from reconnaissance and credential harvesting through to setting ransom demands. In May 2026, GTIG reported that cyber crime actors found a two-factor bypass in an open-source administration tool and built working exploits for it, and that based on the structure and content of those exploits it assessed with high confidence that an AI model supported both the discovery and the exploit development. GTIG worked with the affected vendor on disclosure and disrupted the activity, and its own assessment is that the counter-discovery may have prevented the exploit from being used.

That last distinction matters. Assessed AI assistance and a planned operation are not the same claim as confirmed deployment in the wild, and the difference tends to get lost once a finding like this starts circulating. Attribution is hard, prevalence is unclear, and none of these reports is a census of global activity. The direction is what counts, and the direction is toward AI sitting inside attacker workflows rather than beside them.

Provider guardrails deserve credit here. Safety classifiers and abuse disruption push the cost of misuse up, and the disruption cases above show the work paying off. A guardrail still lives outside the enterprise. An operator can poke at it until a reframed request slides through, move the job to an open-weight model, split one malicious task into a dozen innocent-looking ones, or wrap tooling around the model and route around the policy layer entirely. Friction of that kind slows misuse without ever becoming a security boundary, and an organization that treats provider policy as a boundary has substituted reassurance for defense.

Attacks run as loops

Textbooks draw the attack lifecycle as a line: reconnaissance, access, escalation, impact. A working attacker runs a loop instead. Watch the environment, form a guess, try something, read what came back, adjust the guess. AI compresses the time between those steps. A novice stays in the game longer. An expert runs more experiments per day.

Defense is supposed to loop the same way. A signal fires, context gets gathered, a hypothesis forms, scope gets validated, an action lands, and the outcome feeds back into detection. In practice, queues and handoffs interrupt that loop at every joint. The alert idles unassigned. The identity picture lives in a different console. A telemetry gap turns into a backlog item, and the explanation behind a closed false positive dies in the ticket instead of reaching whoever owns the rule.

The environment answers the attacker’s experiment in seconds. The defender’s answer arrives whenever the ticket gets picked up.

Mean time to acknowledge and mean time to remediate hide this. An alert can be acknowledged in minutes and then spend hours being reconstructed: finding the right identity, confirming whether the endpoint was managed, restating the incident to each new owner along the approval path. That reconstruction interval is decision latency, and few SOCs measure it at all.

Five things every handoff drops

The work is commonly described in five functions: threat intelligence, threat hunting, detection engineering, investigation, and remediation. That is a useful lens rather than a universal org chart. In a small team, one person wears several of those hats. In a large enterprise they spread across the SOC, identity, endpoint, cloud, and business teams, and an MDR provider may own the investigation without owning the authority to contain.

The functions are rarely the problem. The transfer between them is. Threat intelligence understands why a technique matters. Threat hunting can say where it would surface. Detection engineering carries the rule’s unstated assumptions. The investigator holds the evidence trail that settled the verdict. The team that acts can name the actions that would break the business. Each transfer squeezes that knowledge into an indicator, an alert, or a ticket, and the squeeze is lossy.

This is the lossy handshake, laid out in a recent three-part series, and the inventory of what a handoff has to carry is worth keeping whole:

  • Entity identity: the actual user, device, workload, or business process at the center of the case
  • Evidence and provenance: the observations behind the conclusion, their origin, and their timestamps
  • Hypothesis and confidence: the leading explanation, the alternatives still standing, and the certainty behind the choice
  • Telemetry sufficiency: which claims the available data can support, which it cannot, and which absent source caps the confidence
  • Decision ownership and constraints: who holds authority to act, which approvals stand in the way, and what the action might break

Lose the first and two teams end up investigating the same user under different names. Lose the last and a correct recommendation sits in a queue while the intrusion ages. Evidence without provenance is decoration.

One incident, five vantage points

A worked example from that series makes the loss visible in motion.

A finance employee signs in from a hosting provider the account has never used. MFA is satisfied. Inside 10 minutes, a new mailbox rule starts forwarding to an external address, and the account begins pulling files from a finance SharePoint site in a pattern it has never shown. No single event proves compromise. The sequence deserves attention.

Threat intelligence has been tracking a wave of adversary-in-the-middle phishing built to steal authenticated sessions, which is why an MFA success cannot clear the account on its own. That context ships onward as a short advisory with indicators and technique IDs. The behavioral sequence, and the local conditions under which it matters, stay behind.

The hunter translates the advisory into queries and learns two things the advisory never asked about: device-compliance data covers only part of the environment, and SharePoint audit records show up hours late. The hunt forwards a list of suspicious accounts. The coverage caveats stay behind.

Detection engineering builds logic that fires only when the unfamiliar network, the MFA success, and the new forwarding rule cluster inside a short window, knowing full well the rule has no device-state visibility for a slice of the user base. What goes out the door is a severity level and a description field. The assumptions and the expected false-positive patterns stay behind.

The alert reaches an analyst mid-shift, showing a sign-in and a mailbox rule with none of the reasoning that connected them. The analyst rebuilds the picture across four consoles: identity, email security, the SIEM, the asset inventory. Two explanations stay live. The user could be traveling or trying a legitimate new service, which accounts for the unfamiliar network but not for an external forwarding rule and an access pattern the account has never shown. Or an authenticated session was stolen, which accounts for the whole sequence. The second fits the evidence, and endpoint scope stays unknown, because the device is unmanaged and there is no process or network telemetry to check. The case closes with a recommendation to disable the account. The competing explanation, the confidence level, and the endpoint nobody could examine stay behind.

A ticket lands with the identity team: disable this account. The team knows something the SOC never saw: the account is mid-payroll-run, and a blunt disable interrupts a time-sensitive business process. That does not give finance a veto over containment. It means the containment decision and the continuity decision have to be made by people who can see both. Revoking the live sessions and stripping the forwarding rule are the low-risk moves. Suspending the account sits under incident policy and belongs to whoever holds that authority. Moving the payroll run depends on whether a backup operator exists and is free to take it. Reopening access waits on credential reset, MFA re-enrollment, and a managed device, and somebody still has to confirm the actions took effect.

Every function did its job. The system still forced each one to rebuild the incident from scratch, and it handed the one team holding business context a one-line task instead of a decision.

The unicorn analyst is a symptom

When organizations feel this loss, the reflex is a job posting: someone fluent in identity, endpoint, cloud, email, malware analysis, detection logic, and executive communication, assigned to the alert queue. The mythical unicorn analyst is not a talent strategy. It is a workaround for missing system state.

The senior analyst succeeds by knowing things no dashboard shows. Which log source lies. Which service account must never be touched. Which application owner picks up at 2 a.m. The company’s real runbook lives in that one head, and it resigns when the person does. A meaningful share of analyst burnout is exactly this, re-deriving what the organization already knew and failed to keep.

The most expensive loss lands after the incident closes. Say the truth turns out benign: the employee was traveling, and the forwarding rule had been approved. The rule’s owner needs the evidence that flipped the verdict. The telemetry owner needs to hear that device coverage came up partial. What the system keeps is a closure reason. The verdict survives; the lesson evaporates. That is why a noisy rule stays noisy for years, and why each new analyst rediscovers the same blind spot on their own shift.

What a stateful SOC remembers

The fix is architectural. The series lands on a specific prescription: the SOC has to become stateful. SOCs are not amnesiac. They retain evidence and case histories, often for years. What tends not to survive a handoff is the reasoning around that evidence, the uncertainty that qualified it, and the constraints on who could act. Those stay buried in whichever system produced them instead of informing the next decision. The alternative is shared operational memory, five kinds of state that every workflow reads and writes:

  • Environmental state: the identities, devices, workloads, and business services that exist, their relationships, their owners, and which of them are privileged, exposed, or unmanaged
  • Evidence state: each observation, its source, its timing, and a path back to the original event
  • Decision state: the current hypothesis, the alternatives weighed, the evidence for and against, and what new evidence would change the answer
  • Control state: the actions on the table, the approvals they require, the owner of the affected system, and anything that has to be preserved before containment
  • Learning state: the corrections analysts made, the assumptions that failed, whether the fix held, and what should change in a threat hunt, rule, or playbook as a result

A shared model on those lines lets the SIEM, the EDR, the identity platform, and the case system contribute to one decision. None of those tools gets replaced by it.

The hardest discipline in that list is treating «unknown» as a legitimate answer. When endpoint telemetry is missing because a device is unmanaged, a weak system files the finding as «No malicious process activity was observed.» The sentence is technically true and operationally misleading. A stateful system records that the endpoint could not be checked at all, cuts its stated confidence in endpoint scope, and routes the coverage gap to whoever owns device management. The gap becomes part of the case rather than vanishing into a reassuring sentence.

Agents need jobs and boundaries

Agentic AI enters this picture last, and deliberately so, because bolting agents onto a stateless SOC gives a broken operating model more speed. Bounded workflows working from shared memory are a different proposition. Threat intelligence decides whether an outside threat matters locally and shows its reasons. Threat hunting reports the populations it covered next to the ones it could not see. Detection checks that the environment can feed a rule the data it needs before that rule goes live. Investigation packages timeline, competing explanations, evidence, and confidence as a single object. Remediation maps the decision onto available actions, owners, and approvals.

Authority stays separate from confidence. The framework distinguishes four modes for any action: observe and gather further evidence; put a recommended action and its reasoning in front of a human who holds the authority; execute only after explicit approval; or execute automatically, and only where policy, confidence, entity type, and potential-impact conditions are all satisfied. The mode lives in control state, versioned and auditable. A confident-sounding narrative earns an agent exactly nothing in execution rights.

The same caution governs learning. A single false-positive verdict from a single analyst is thin evidence for changing production detection logic. Analysts make mistakes, and some cases are simply exceptions. A stateful system captures the evidence behind the correction, gathers similar cases, drafts a proposed change, and routes the proposal to the owner of the rule. That review step is what separates learning from self-corruption.

The analyst’s job moves up the stack

The evidence-assembly half of the investigation is already done when the analyst arrives. The analyst’s first move is to challenge the structured case: whether the hypothesis holds together, whether a competing explanation got missed, whether the proposed action is proportionate to the evidence, and what the business context changes.

Measurement moves the same direction. Counting completed agent tasks flatters the software. Four questions do the job better: does the analyst open a case that already contains the context, does the case record what could not be seen, does a corrected verdict reach the rule’s owner while the correction still matters, and did every automated action stay inside policy with an audit trail behind it. Revised federal guidance points the same way: NIST’s updated incident response recommendations in SP 800-61r3 treat response as part of an organization’s wider risk management rather than a self-contained SOC activity.

The attack loop is tightening on a curve, and waiting for full autonomy to arrive is a slow way to concede it. The starting points are unglamorous: measure where the same context keeps getting reassembled by hand, record what an investigation could not see next to what it concluded, decide who owns each action and who approves it while things are calm, and route what the investigation learned back into threat hunting and detection.

The finance employee’s account gets suspended either way. In one SOC, the lesson evaporates with the closure reason and the payroll problem surfaces after the fact. In the stateful one, the people who act can see what the investigation could not, the coverage gap has an owner, and the next analyst inherits a memory instead of a queue.

Note: This article is based on a three-part series by Jonathan Waknin, Director of Solution Architects/CISO at Conifers.ai.

Found this article interesting? This article is a contributed piece from one of our valued partners. Follow us on Google News, Twitter and LinkedIn to read more exclusive content we post.

Un hacker de 22 años, detenido en Francia por su ataque al Ministerio del Interior

Francia ha comunicado la detención de un joven pirata informático de tan solo 22 años de edad como parte de una investigación sobre un ciberataque al Ministerio del Interior galo. Su nombre no se ha hecho público.
El ministerio se ha referido a lo ocurrido como un «incidente grave», después de que un usuario se atribuyera la responsabilidad en el foro de la dark web BreachForums.

Un portavoz del gobierno francés asegura que se está comprobando la veracidad de dicha aseveración en el conocido foro como parte de su investigación.

Sin rescate

Laurent Núñez, ministro del Interior, ha compartido con la prensa que el ataque llegó a comprometer archivos relacionados con expedientes judiciales y personas buscadas.

Núñez asegura que no recibieron ninguna demanda de rescate y perjuró que el ataque «no pone en peligro la vida de nuestros conciudadanos».

Debido a la sensibilidad de los sistemas involucrados, las autoridades francesas estarían manejando el incidente «con la máxima vigilancia y al más alto nivel».

La Fiscalía de París ha anunciado el arresto por cargos que incluirían «un ataque a un sistema automatizado de procesamiento de datos personales operado por el Estado, como parte de un grupo organizado». Este delito conllevaría una pena de 10 años de cárcel.

El sospechoso ya tenía antecedentes por delitos similares llevados a cabo a principios de este año.

Airbus dotará al INCIBE de una avanzada plataforma de simulación en ciberseguridad

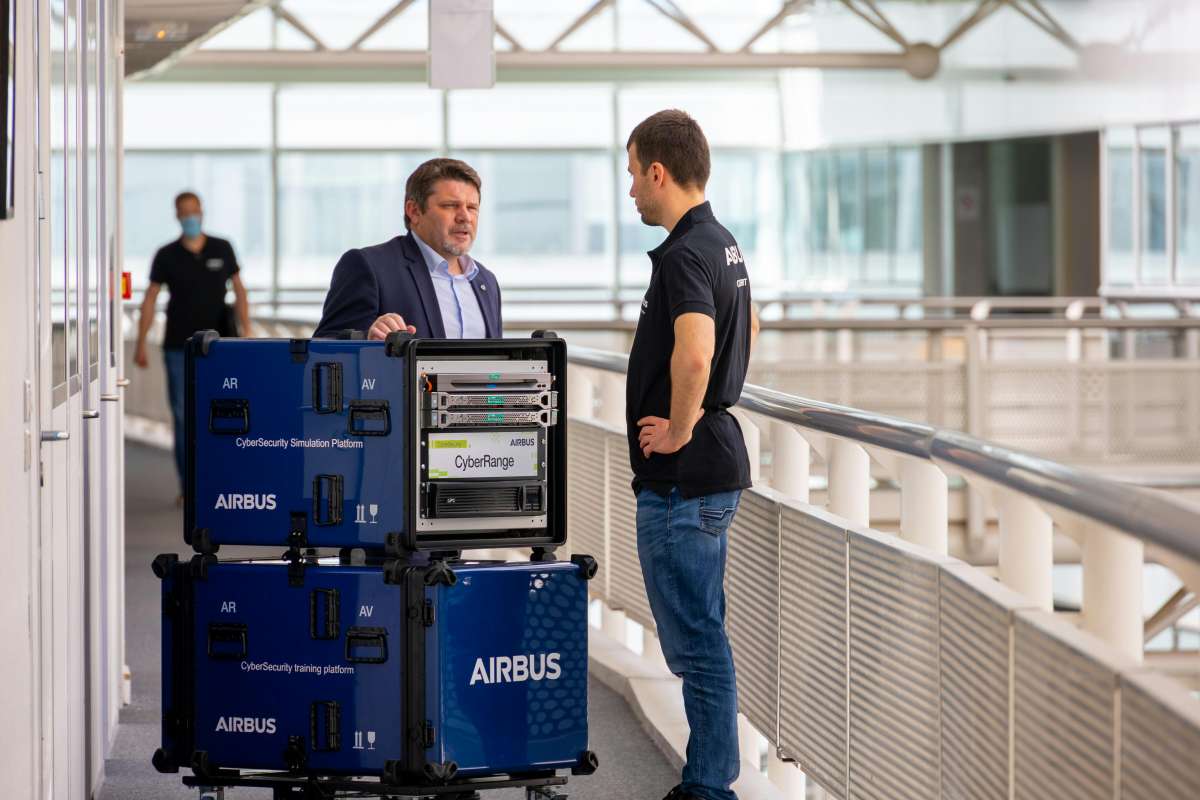
El Instituto Nacional de Ciberseguridad (INCIBE) ha elegido a Airbus Defence and Space para proporcionar su nueva plataforma de simulación avanzada, que implantarán la solución Airbus CyberRange.

Gemelos digitales

Gracias a la solución Airbus CyberRange, el laboratorio dispondrá de la capacidad de crear gemelos digitales de redes corporativas complejas. Los entornos virtuales permitirán la simulación de escenarios de combate cibernético con alta fiabilidad.

La herramienta facilitará la validación de tecnologías emergentes y el entrenamiento en entornos aislados. Ante la amenazas digitales, podrá complementarse la misión del laboratorio de certificar la seguridad de productos y aumentar la confianza digital, sin que exista compromiso de infraestructuras reales.

Modelo híbrido

El despliegue de la plataforma se realizará con un modelo híbrido: una modalidad integrada físicamente en las instalaciones del Laboratorio Nacional en León, y una versión en la nube para facilitar el acceso remoto a las actividades de formación y entrenamiento. Con este desarrollo se ampliaré el alcance de la herramienta y la posibilidad de incluir diversos perfiles profesionales.

El enfoque híbrido ofrece la ventaja de combinar la seguridad y el control de una infraestructura local con la flexibilidad que concede el acceso remoto. No habrá, por tanto, restricciones geográficas.

Se trata de un proyecto financiado parcialmente con fondos del Mecanismo de Recuperación y Resiliencia (MRR) de la Unión Europea, en el marco del Plan de Recuperación, Transformación y Resiliencia del Gobierno de España, en la línea del objetivo de dotar al país de infraestructuras soberanas para la resiliencia tecnológica.

Las ciberestafas más comunes con el Gordo de la Lotería de Navidad

El atractivo del Gordo, con premios que alcanzan los 4 millones de euros por serie, convierte este evento en un terreno fértil para fraudes que apelan a la urgencia emocional y al desconocimiento tecnológico.

Este nuevo entorno ha traído comodidad, pero también ha multiplicado los riesgos. Organismos de ciberseguridad señalan que, durante las semanas previas y posteriores al sorteo, los intentos de estafa relacionados con la Lotería de Navidad crecen de forma significativa, aprovechando picos de tráfico web y una menor atención del usuario.

Suplantación de organismos oficiales

Una de las tácticas más habituales consiste en hacerse pasar por entidades oficiales o administraciones de lotería reconocidas. Los estafadores envían correos electrónicos o mensajes de texto que imitan la identidad visual de Loterías y Apuestas del Estado, utilizando logotipos, colores y un lenguaje aparentemente institucional.

En estos mensajes se informa al destinatario de un supuesto premio pendiente de cobro.

El engaño se completa con enlaces que redirigen a páginas web falsas donde se solicita información personal, datos bancarios o copias de documentos oficiales.

Según datos de INCIBE, este tipo de fraude representa una parte relevante de las denuncias recibidas en campañas navideñas, con especial incidencia en usuarios mayores de 45 años.

La urgencia por no perder el premio es el principal detonante que lleva a muchas víctimas a actuar sin verificar la autenticidad del mensaje.

Décimos falsos y ventas fraudulentas en línea

Otra modalidad frecuente se centra en la venta de décimos inexistentes o duplicados a través de plataformas de compraventa, redes sociales y aplicaciones de mensajería. Los ciberdelincuentes publican anuncios atractivos, a menudo con números supuestamente muy demandados, y solicitan el pago inmediato para reservarlos. Tras recibir el dinero, el vendedor desaparece sin dejar rastro.

En algunos casos, se envían imágenes manipuladas de décimos reales para generar confianza. El problema se agrava cuando el comprador descubre el fraude después del sorteo, momento en el que la recuperación del dinero resulta prácticamente imposible.

Este tipo de estafa no solo implica un perjuicio económico directo, sino también un coste emocional elevado al romper la expectativa de participación en el sorteo.

Falsos premios compartidos o heredados

También es habitual recibir comunicaciones en las que se informa de un premio compartido entre antiguos compañeros de trabajo, asociaciones o incluso familiares lejanos.

El mensaje suele incluir detalles verosímiles y apela a recuerdos comunes para reforzar la credibilidad. A cambio de liberar el supuesto premio, se solicita una transferencia previa para cubrir impuestos o gastos administrativos.

Las fuerzas de seguridad advierten que ningún premio legítimo exige pagos anticipados para su cobro.

Sin embargo, la narrativa emocional y la aparente cercanía del remitente hacen que estas estafas sigan funcionando año tras año. El uso de ingeniería social es clave en este tipo de engaños, ya que explota la confianza interpersonal.

Aplicaciones y enlaces para comprobar premios

Durante el día del sorteo, miles de usuarios buscan aplicaciones móviles o páginas web para verificar si su décimo ha sido premiado. Los delincuentes aprovechan este comportamiento para distribuir software malicioso camuflado como herramientas oficiales.

Al instalar estas aplicaciones, el usuario concede permisos que permiten el robo de credenciales, el acceso a contactos o la suscripción a servicios de pago no deseados.

Los expertos señalan que muchas de estas apps aparecen de forma temporal en tiendas no oficiales o se difunden mediante enlaces acortados en redes sociales.

El riesgo aumenta cuando se descargan archivos fuera de los canales habituales, especialmente en dispositivos sin protección actualizada.

Recomendaciones para evitar caer en fraudes

La prevención sigue siendo la herramienta más eficaz frente a las ciberestafas asociadas al Gordo de la Lotería de Navidad.

Verificar siempre la procedencia de los mensajes, desconfiar de premios no esperados y utilizar únicamente canales oficiales para comprar o comprobar décimos reduce de forma considerable la exposición al riesgo.

Las autoridades recomiendan no compartir información personal ni bancaria ante solicitudes inesperadas, por muy convincentes que parezcan.

Asimismo, mantener los dispositivos actualizados y contar con soluciones de seguridad ayuda a detectar enlaces y aplicaciones fraudulentas.

En un contexto donde la emoción colectiva puede nublar el juicio, la prudencia digital se convierte en un factor decisivo para disfrutar del sorteo sin sobresaltos. La ilusión del Gordo no debería convertirse en la puerta de entrada a un problema que puede prolongarse mucho más allá de las fiestas.

Los hackers se la juegan a CIRSA

CIRSA, empresa española histórica en el sector del juego y las recreativas, podría haber sido víctima de un ciberataque.
Un actor de amenazas que se hace llamar ‘dead‘ ha publicado este jueves 18 de diciembre un mensaje en el conocido foro de ciberdelincuentes Breach Forums en el que asegura haber accedido a la infraestructura de AWS S3 de la compañía. 

El atacante vende el «acceso a Cirsa» por tan solo 500 dólares. En su mensaje no especifica qué datos tendría en su poder ni tampoco de qué naturaleza son.

Desde Escudo Digital nos hemos puesto en contacto con la compañía por teléfono y correo electrónico para saber más sobre este supuesto incidente. Un portavoz de la compañía se ha respondido declinando hacer comentarios sobre el incidente.

Cirsa se quedó con muchos de tus cinco duros
CIRSA es un histórico del sector del juego y los videojuegos en nuestro país. Nacida en 1978 como Compañía Internacional de Recreativos y fabricante de icónicas máquinas en los años noventa comenzó su expansión internacional con casinos y salones recreativos en distintos países. A medidas de los 90 aterrizaron en el mercado estadounidense.

Entre sus hitos CIRSA tiene el de haber sido la primera empresa española que inicial el juego online legal en España con apuestas deportivas, casino, póker y bingo online.

En 2018 su fundador y presidente vendió la compañía al grupo Blackstone. Un año después, esta empresa nacida en Tarrasa se hizo con el 100% de Sportium después de tener el 50%. Además, este 2025 la firma ha comenzado a cotizar en los mercados españoles.

Qilin asegura haber pirateado a la bodega española Grandes Vinos

Qilin, uno de los grupos de ransomware más conocidos, ha incluido a la bodega española Grandes Vinos en su lista de víctimas.

La banda de ransomware afirma tener en su poder más de 600 GB de datos, habiendo accedido a listas de contactos, DNIs, contratos y registros financieros. 

Este actor de amenazas se jacta de haber exfiltrado 620 GB de datos, haciéndose con cerca de 293.000 archivos.

Entre los documentos a los que ha tenido acceso habría DNIs, contratos legales (tanto de arrendamiento como comerciales), hojas de cálculo internas (con listas de contactos de empleados o socios incluyendo nombres y direcciones de email), registros financieros (con facturas, desgloses presupuestarios y registros de pagos) e información de su producto (con detalels de inventarios de vinos y listados de artículos. 

Para mostrar que no va de farol Qilin ha compartido varias imágenes. La página de filtraciones de la banda muestra una cuenta atrás que indica la próxima publicación de la información robada. 

Por el momento se desconoce la cuantía que la banda de ciberdelincuentes habría pedido a Grandes Vinos en concepto de rescate. 

Desde Escudo Digital nos hemos puesto en contacto con la empresa aragonesa para conocer más detalles sobre el incidente y actualizaremos la información si recibimos noticias. 

Vini, vidi, vincci

Grandes Vinos, con sede en Zaragoza, cuenta con una amplia red de viticultores (más de 700 familias) y fuerte presencia en la región de Cariñena. 

A principios de este mes Qilin también atacaba a otra empresa española del sector. La banda exfiltraba 17 GB de datos de Maset, uno de los mayores productores de cava de nuestro país y reconocida por tener el «Mejor Cava del Mundo». Nacida en el corazón del Penedés tiene bodegas en otras regiones españolas, como Haro o Rioja. 

Un jordano se declara culpable de haber vendido accesos no autorizados a las redes de 50 empresas

Un ciudadano jordano de 40 años ha admitido ante un tribunal de EE.UU que actuó como ‘broker de acceso’, comercializando con el acceso no autorizado a las redes internas de al menos medio centenar de empresas diferentes a través de un foro clandestino en internet.

El rol de broker de acceso inicial consiste en encontrar o crear formas de penetrar en sistemas ajenos y luego vender ese ‘pase de entrada’ a otros atacantes, que pueden usarlo para robar datos, instalar malware o lanzar ataques más complejos como ransomware. Este modelo de negocio delictivo se ha convertido en una parte importante del ecosistema del cibercrimen moderno.

Según documentos oficiales del Departamento de Justicia estaounidense, Feras Khalil Ahmad Albashiti, identificado con alias como r1z, Feras Bashiti o Firas Bashiti, ofrecía credenciales y detalles para entrar en sistemas empresariales a cambio de criptomonedas. 

El hecho más significativo que llevó al arresto se produjo en mayo de 2023, cuando Albashiti vendió acceso a las redes a un agente del orden encubierto que se hacía pasar por un ciberdelincuente.

Una década a la sombra

El acusado podría enfrentarse a una pena máxima de 10 años de prisión y una multa económica de hasta 250.000 dólares o el doble del importe bruto de las ganancias o pérdidas derivadas del delito, por el cargo de fraude y actividades relacionadas con dispositivos de acceso. 

La Oficina de Asuntos Internacionales del Departamento de Justicia habría conseguido la extradición de Albashiti desde Georgia en julio de 2024 para responder ante la justicia estadounidense. 

La sentencia está prevista para el próximo 11 de mayo, cuando un juez federal decidirá la pena final para el condenado.

Las principales apps de citas, en el punto de mira de los cibermalos

El grupo de ciberdelincuentes ShinyHunters afirma tener en su poder 10 millones de registros pertenecientes a aplicaciones de citas que corresponden a Match Group, en concreto a Hinge, Match y OkCupid, además de «cientos de documentos internos».

Match Group también incluye en su portfolio otros servicios del mismo estilo, como la popular Tinder y PoF, aunque estos no se habrían visto afectados. 

La empresa asegura que está al tanto y en este momento tiene abierta una investigación, contando con expertos externos. Además, señala que los hallazgos preliminares indican que los actores de amenazas no accedieron a datos financieros ni de inicio de sesión. 

“Estamos al tanto de las denuncias online relacionadas con un incidente de seguridad identificado recientemente. En Match Group nos tomamos muy en serio la seguridad de nuestros usuarios y actuamos con rapidez para cancelar el acceso no autorizado”, ha señalado un portavoz. 

Según los investigadores de Cybernews, la muestra publicada por ShinyHunters incluye información confidencial de la cuenta, como identificadores de transacciones (pagos por funciones premium), direcciones IP, ubicaciones geográficas y nombres completos. En el caso específico de Hinge, la filtración contiene registros de coincidencias y textos de perfiles de citas (biografías), que podrían utilizarse para identificar a los usuarios en la vida real o para estafas de phishing dirigidas.

Asimismo, hay algunos datos de empleados e información corporativa, como contratos entre socios. También habría documentos que corresponden a Vividi, una app de citas mediante videochat para usuarios de India. 

«El equipo señaló que las muestras de datos incluidas en el sitio de filtración de la dark web ShinyHunters no son enormes. Sin embargo, es probable que los atacantes tengan acceso a un conjunto de datos mayor. Hasta el momento, la filtración de datos de las apps de citas sigue sin confirmarse», señalan la web de información sobre ciberseguridad.

Bumble, también afectada

De forma similar, la app Bumble -fundada por una ex directiva de Tinder y centrada en el cuidado de las mujeres- ha reconocido que hubo acceso no autorizado a parte de su red interna tras el compromiso de la cuenta de un proveedor o contratista. La empresa (propietaria de Bumble, Badoo y  BFF) asegura que no se accedió a bases de datos de miembros, cuentas, perfiles ni mensajes, y ha informado del suceso a las autoridades pertinentes mientras continúa la investigación.

Los ataques a estas apps de citas (que también han afectado a otros servicios como Crunchbase o Panera Bread) parecen formar parte de una campaña organizada de ingeniería social, en la que los atacantes utilizan técnicas como vishing (phishing por voz) para comprometer credenciales internas y luego moverse lateralmente dentro de las redes corporativas.

No obstante, los analistas de ciberseguridad han advertido de que, aunque los datos no incluyen contraseñas o información financiera, elementos como identificadores de usuario, historiales de transacciones o direcciones IP pueden ser usados para ataques de phishing, campañas de fraude personalizado o ingeniería social.