WhatsApp introduce una función contra el software espía

En los últimos dos años ha habido casos bastante polémicos en los que usuarios como políticos, activistas o periodistas han sido espiados con spyware descubierto en sus teléfonos móviles por parte de gobiernos y Estados. 

En este contexto WhatsApp ha presentado una funcionalidad de seguridad diseñada precisamente para bloquear el software espía.

La característica, denominada Ajustes estrictos de cuenta (Strict Account Settings) bloquea archivos adjuntos y multimedia de personas que no se encuentren en la lista de contactos de un usuario. También silencia llamadas de desconocidos. 

Esta novedad ha sido diseñada por Meta precisamente para profesionales de la información y personas con un perfil público que “pueden ser objetivos de ataques cibernéticos raros y sofisticados y, por tanto, pueden necesitar salvaguardas extremas”, ha explicado WhatsApp en un comunicado.

Siguiendo la estela de la manzana

La firma fundada por Jan Koum habla de esta función como una característica al estilo lockdown. Con ello hace referencia a la versión de un modo de bloqueo introducida por Apple en julio de 2022. La firma de Cupertino habilitó este modo con el objetivo de restringir ciertas funciones de sus terminales como medida para hacer frente a ataques de spyware. 

La empresa de mensajería recuerda en su post que en 2019 hubo un ataque zero-click en el que 1.400 usuarios fueron objetivo de Pegasus. El mismo, como su nombre indica, no requería interacción del usuario de ningún tipo.

Por otro lado, en diciembre un juez federal determinó que NSO no puede volver a utilizar la infraestructura de WhatsApp para efectuar ataques con spyware. La compañía israelí busca impugnar dicha orden. 

Según ha afirmado la filial de Meta, la nueva función se implementará de manera gradual en las próximas semanas. Esta se podrá encontrar en Ajustes, Privacidad y Avanzado. 

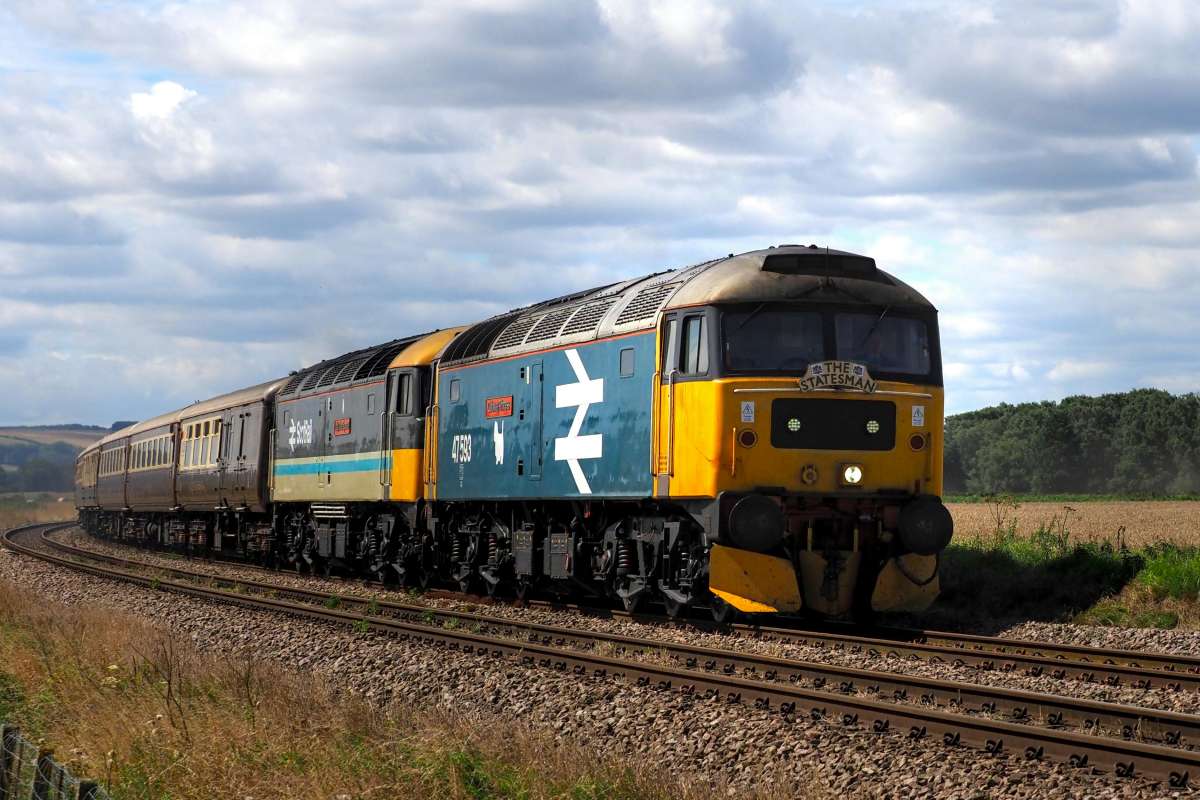
La red ferroviaria británica, atacada por ciberdelincuentes

Esta misma semana hablábamos en Escudo Digital de un nuevo grupo de ransomware llamado 0APT, que se presentaba como un actor de amenazas «políticamente neutral» y con objetivos meramente económicos. 

0APT asegura tener en su poder códigos de señales, software de programación y una lista de su personal. Por el momento ni los servicios digitales de la red ferroviaria ni sus operaciones parecen haberse visto interrumpidas. 

En el momento de escribir este artículo la entidad pública tampoco había hecho ninguna declaración pública respecto al supuesto ciberataque.  

La National Rail Network ha sufrido en el pasado otros incidentes de ciberseguridad. En septiembre de 2024 hubo un ataque a la red Wifi pública de varias estaciones ferroviarias en el que usuarios que intentaban conectarse fueron redirigidos a páginas que mostraban mensajes con contenidos islamófobos o sobre ataques terroristas.

La brecha de seguridad no afectó directamente a los sistemas de señalización ni al control del tráfico ferroviario, pero sí obligó a suspender los servicios conexiones inalámbricas mientras se investigaba el incidente y se investigaba cómo se produjo la intrusión. La policía británica afectó a un empleado de una contrata como principal sospechoso del hackeo. 

Más recientemente, en septiembre del año pasado, LNER (operador británico de servicios ferroviarios) dio cuenta de un acceso no autorizado a datos de clientes a través de un proveedor externo, comprometiendo información de contacto y detalles de viajes anteriores. Ni los pagos ni credenciales sensibles se vieron afectadas. 

En una entrevista de hace un par de años el responsable de seguridad de la información de la National Rail Network, ya reconocía el desafío que estaba suponiendo el auge de la ciberdelincuencia en el último lustro. 

«Es algo que ha estallado considerablemente y puede afectarnos a cualquiera en cualquier momento. Los ciberdelincuentes utilizan tantas técnicas, métodos y recursos que su gestión se ha vuelto muy difícil en los últimos años», señalaba. 

«Por supuesto, los incidentes de ciberseguridad ocurren de vez en cuando. Cuando ocurren, actuamos con rapidez y eficiencia para evitar que le afecten a usted y a sus viajes siempre que sea posible», añadía. 

Los cibermalos no pierden el tren

Al tratarse de infraestructuras críticas -debido a su papel esencial en el transporte de pasajeros y de mercancías- los sistemas ferroviarios son un objetivo muy jugoso para los ciberdelincuentes. Por ello, en los últimos años se han dado ciberataques a estas redes en distintos países por parte de actores de amenazas en muchos casos asociados a bloques hostiles. 

Un hacker apodado Vindex ha filtrado recientemente información personal de responsables de ADIF y del sector del transporte, incluyendo al secretario de Estado de Transportes y Movilidad Sostenible, José Antonio Santano Clavero; el presidente de Renfe, Álvaro Fernández Heredia, y el presidente de Adif y Adif Alta Velocidad, Luis Pedro Marco de la Peña.

En noviembre un pirata informático aseguraba haberse hecho con 2,3 TB de datos pertenecientes al grupo FS Italiane (Ferrovie dello Stato Italiane). El agujero de seguridad no se dio de manera directa, sino a través de un tercero, el proveedor de servicios informáticos Almaviva. 

Detalles como recursos compartidos internos, repositorios multiempresa, documentación técnica, contratos con entidades públicas, archivos de RR.HH, datos contables e incluso conjuntos de datos de varias empresas del grupo pasaban a manos de los amigos de lo ajeno. 

En abril del año pasado Ferrocarriles Rusos (RZhD) informaba de que su página web y aplicación móvil presentaban diversos problemas a causa de un ciberataque. Se habría tratado de un incidente DDoS (de denegación de servicio distribuída). El RZhD había sido víctima de incidentes de este tipo previamente. Los anteriores ocurrieron en julio de 2024 y febrero de 2022, aunque el servicio se restableció en unas pocas horas. 

Polonia también está en esta lista de damnificados. En agosto de 2023, hackers de sombrero negro lograron irrumpir en las frecuencias del servicio ferroviario polaco, llegando a paralizar el tráfico en el noroeste del país durante una noche. Se estima que hubo una veintena de ferrocarriles afectados.

Tiempo atrás, en 2022, la compañía Indian Railways, la empresa ferroviaria nacional india operada por el Ministerio de Ferrocarriles, sufrió una brecha de datos masiva. Un grupo de hackers llamado Shadow Hacker aseguraba haber conseguido información de 30 millones de pasajeros que reservaron billetes a través del servicio, incluyendo emails, números de móvil, dirección, edad y sexo. 

El jefe de CISA la ‘lía parda’ con ChatGPT

La agencia encargada de la ciberseguridad de EE.UU. (CISA) se ha convertido en el centro de atención esta semana tras confirmarse que varios documentos internos fueron subidos accidentalmente a la versión pública de ChatGPT.

Madhu Gottumukkala, director interino de CISA, compartió documentos marcados como “for official use only” (para uso oficial únicamente) con el asistente de OpenAI en julio y agosto del año pasado. Este error se produjo poco después de su nombramiento ya que este se incorporó en su puesto en mayo, cuando obtuvo permiso especial.

Aunque los documentos no eran clasificados formalmente, sí que contenían información sensible de contratación y manejo interno del Departamento de Seguridad Nacional (DHS). Así, pues se trata de una falla de seguridad operativa significativa en una agencia encargada de defender las redes federales contra adversarios estatales de Rusia, China y otras naciones hostiles.

Los sistemas automatizados de prevención de pérdida de datos (DLP) detectaron estas cargas y generaron varias alertas internas, lo que llevó a una revisión y discusiones con altos cargos legales y de TI dentro de CISA.

El asesor general interino Joseph Mazzara, el director de información Antoine McCord y el director de información de CISA, Robert Costello, iniciaron evaluaciones formales para evaluar el daño potencial a la postura de seguridad del gobierno.

Posteriormente, el asesor jurídico principal de CISA, Spencer Fisher, se reunió con Gottumukkala para reforzar los procedimientos adecuados de manejo de material sensible pero no clasificado y revisar los protocolos federales de protección de datos, según informa Cyberpress. 

El Departamento de Seguridad Nacional ha mantenido que el acceso de Gottumukkala a ChatGPT era temporal y limitado bajo excepciones autorizadas.

Los analistas han señalado que el incidente de CISA con ChatGPT refleja más un problema de gobernanza y cultura de seguridad que un fallo técnico aislado. Subir documentos sensibles a una IA pública muestra la falsa sensación de seguridad que puede generar el uso de herramientas de inteligencia artificial sin restricciones claras, incluso entre altos cargos.

Lo que es público puede hacerse público

Hay que recordar que la versión pública de ChatGPT no está diseñada para el manejo de información sensible de entidades gubernamentales o corporativas.

Al usarla los datos ingresados pueden permanecer en los servidores de OpenAI, incluso si no se publican abiertamente, y podrían formar parte de datos utilizados para optimizar los modelos de lenguaje si no se configuraron exclusiones expresas.

Además, la plataforma tiene más de 700 millones de usuarios activos, amplificando teóricamente la superficie de exposición de cualquier dato sensible.
 

Disney, multada en EE.UU con 2,75 millones de dólares por sus carencias en privacidad de datos

Disney ha acordado con el estado de California el pago de una multa económica que asciende a 2,75 millones de dólares. 

Además, el gigante audiovisual deberá implementar un programa integral de privacidad después de las acusaciones de que infringió la ley de privacidad de datos del estado, al dificultar en exceso que los consumidores puedan optar por no compartir o vender sus datos personales. 

Según Rob Bonta, fiscal general de California, el proceso para darse de baja implementado por la compañía hacía que resultara prácticamente imposible que los usuarios paralizaran la venta o el intercambio de sus datos en todos los dispositivos, servicios de transmisión y plataformas vinculados a sus cuentas de Disney. 

La investigación halló que los métodos usados para estas bajas contaban con «huecos clave» por los que la casa seguía comercializando con la información personal de los consumidores. Así, si alguien tramitaba esta baja a través de un formulario web, no había forma de detener la venta de sus datos con terceros, pese a haber enviado la solicitud. 

“Los consumidores no deberían tener que ir hasta el infinito y más allá para hacer valer sus derechos de privacidad», ha expresado Bonta. 

Shut up and take my money

Disney ha acordado el pago (que todavía debe ser aprobado por un juez) para zanjar el asunto, ya que, de facto, la firma no ha reconocido que haya cometido las violaciones de las que se le acusan ni tampoco ha aceptado su responsabilidad. 

La empresa también está obligada a informar al estado californiano en el plazo de 60 días sobre las medidas que ha implementado para atenerse a la Ley de Privacidad del Consumidor de California (CCPA), que exige que las empresas faciliten a los usuarios la opción de no permitir que sus datos sean compartidos o vendidos.

La noticia es llamativa porque tan solo hace cinco meses que la compañía fundada por Walt Disney recibió otra sanción económica de 10 millones de dólares por violaciones de privacidad relacionadas con menores, en esta ocasión por parte de la Comisión Federal de Comercio de EE.UU (FTC).

Un hombre se declara culpable por haber pirateado decenas de cuentas de Snapchat de mujeres y acceder a sus fotos íntimas

Un hombre de 27 años, natural de Oswego, Illinois (EE.UU), se ha declarado culpable en un tribunal federal de Boston por liderar una extensa campaña de hackeos a cuentas de la aplicación de mensajería efímera Snapchat.

El imputado, de nombre Kyle Svara, ha admitido cargos que incluyen robo de identidad agravado, fraude electrónico, fraude informático, conspiración para cometer fraude informático y declaraciones falsas relacionadas con pornografía infantil.

Por estos cargos, Svara podría pasar 32 años en prisión si se imponen las penas máximas. Su sentencia está programada para el próximo 18 de mayo. 

El ciberdelincuente trató de contactar a 570 mujeres y llegó a intervenir 59 cuentas de forma exitosa, pudiendo acceder a imágenes y vídeos comprometedores privados. 

Tras hacerse con este material, el hombre lo almacenó y comerció posteriormente con él, intercambiándolo y vendiéndolo en fotos de Internet mediante contactos que habían contratado sus servicios para comprometer otros perfiles. 

Entre sus clientes destacaba un entrenador universitario, que en un proceso anterior ya había sido condenado a cinco años de prisión por cargos de fraude y cyberstalking vinculados a la explotación de fotografías íntimas de estudiantes. 

Svara había mentido inicialmente a los investigadores cuando se le presionó sobre sus acciones, negando acceder o vender material de abuso sexual infantil.

Cómo lo hizo

Según los documentos presentados en la causa, Svara llevó a cabo la campaña entre mayo de 2020 y febrero de 2021. 

El hacker se sirvió de técnicas de ingeniería social, haciéndose pasar por un representante del soporte de Snapchat para engañar a las víctimas y obtener códigos de seguridad de autenticación de dos factores. Usándolos, consiguió acceso a sus cuentas de la aplicación.

Las autoridades federales de EE.UU han instado a cualquier persona que haya sido víctima de esta campaña a presentarse y colaborar con la investigación.

Google alerta sobre grupos patrocinados por gobiernos que usan Gemini en ciberataques

Un reciente informe del Grupo de Inteligencia de Amenazas de Google (TAG) ha revelado que distintos grupos de hackers vinculados a gobiernos están utilizando Google Gemini para apoyar actividades de espionaje y ciberataques dirigidos. 

Según el documento, actores asociados a países como Corea del Norte, China, Irán y Rusia emplean la herramienta de la firma de Mountain View en tareas que van desde la investigación abierta (como perfilar objetivos de alto valor en sectores de defensa y ciberseguridad) hasta la elaboración de contenidos que facilitan correos fraudulentos o estrategias de manipulación psicológica.

Uno de los grupos mencionados es UNC2970, vinculado a campañas de larga duración que suelen presentarse como ofertas de empleo para captar la atención de profesionales en sectores sensibles. 

Este tipo de técnicas busca obtener información detallada sobre posibles víctimas, que luego se utiliza para personalizar correos electrónicos, mensajes y trampas digitales.

Otros usos

Además de la recopilación de información, Gemini también habría servido para ayudar en la creación y depuración de software malicioso, así como para automatizar etapas rutinarias en el desarrollo de un ataque. 

Algunos actores han aprovechado el modelo para generar fragmentos de programas que se ejecutan directamente en memoria, dificultando su detección por herramientas de seguridad tradicionales.

Más allá de UNC2970 ha habido otros que han integrado la herramienta en sus flujos de trabajo, como UNC6418 (país sin atribuir), Mustang Panda, Judgement Panda o APT31, APT41 y UNC795 (todos de China), así como APT42 (Irán).

El informe de la división de amenazas de Google también destaca un aumento de intentos de replicación del modelo, en los que se envían miles de consultas a Gemini con el fin de reproducir su funcionamiento y crear versiones alternativas del programa, lo que genera riesgos de propiedad intelectual y de seguridad.

Aunque la compañía de la gran G afirma que no se han detectado ataques totalmente autónomos realizados por la IA, advierte que su uso puede acelerar significativamente las campañas maliciosas, reduciendo el tiempo necesario para preparar fraudes, recopilar información de víctimas o ajustar herramientas ofensivas.

Así opera el nuevo grupo de ransomware Coinbase Cartel

El panorama del ransomware evoluciona constantemente, con algunos grupos que se disuelven o son cerrados por las fuerzas del orden y otros que surgen como escisiones de los anteriores. 
Estos ciberdelincuentes comenzaron a hacerse notar en septiembre del año pasado, cobrándose 14 víctimas en el intervalo de ese mes. La cifra se mantuve estable en los dos meses siguientes, elevándose a 22 en diciembre. 

A diferencia de otras bandas de ransomware, que operan bloqueando archivos, esta nueva formación roba primero los datos y omite el cifrado. Dicha táctica de exfiltración resultaría más silenciosa y rápida.

En sus objetivos del año pasado hay un 50% más o menos que pertenecen a sectores como la atención médica, la tecnología y el transporte. En solo un mes impactaron en una decena de grupos de atención médica con sede en Emiratos Árabes Unidos. También atacaron a players de manufactura, energía, servicios financieros, despachos de abogados, servicios de soporte y consultorías. 

Piden cifras, no cifran

Generalmente, las víctimas deben enfrentarse a la dicotomía de aflojarse el bolsillo para mantener sus secretos bajo llave o ver cómo son filtrados online. La firma de ciberseguridad Bitdefender asegura que esto se está convirtiendo en una tendencia.

Una vez que se divulgan los datos, publican los nombres de las víctimas en su sitio web de filtraciones y exigen rescates en bitcoins. Las víctimas tienen 48 horas para chatear y 10 días para pagar o negociar.

La tarjeta de presentación de este grupo es pretenciosa. Aseguran que están «redefiniendo la extorsión de datos». 

Algo importante de Coinbase Cartel es que no existe un modelo de ransomware como servicio detrás, son independientes, vendiendo los datos robados y buscando socios. El pasado otoño ofrecieron más de 2 millones de dólares por exploits de día cero. 

Por ahora no se sabe muy bien a quién o quiénes están vinculados, aunque algunos rumores los relacionan con ShinyHunters. Hasta ahora no hay pruebas de que este grupo tenga ninguna relación operativa o legal con la empresa Coinbase como tal.

Odido, el mayor grupo holandés de telecomunicaciones, sufre un ciberataque

El sector europeo de las telecomunicaciones es ya todo un objetivo clásico entre los ciberdelincuentes.

Odido, el mayor grupo holandés de telecomunicaciones, ha confirmado que ha sido víctima de un ciberataque que comprometió datos de clientes, aunque la compañía asegura que sus servicios móviles han seguido funcionando con normalidad.

La empresa, propiedad de los fondos de capital riesgo Apax Partners y Warburg Pincus, comunicó que logró contener el incidente en un plazo reducido y que notificó la brecha a la Autoridad de Datos Personales de Países Bajos, tal y como exige la normativa europea en materia de protección de datos.

Qué información pudo verse afectada

Según la información facilitada por la compañía, los atacantes accedieron a determinados datos de clientes.

No obstante, Odido ha subrayado que las contraseñas, los registros de llamadas y los datos de facturación no se encuentran entre la información comprometida.

Este matiz resulta relevante, ya que esos elementos suelen ser especialmente sensibles en incidentes de este tipo.

La empresa ha indicado que informará a los usuarios afectados en un plazo de 48 horas debido al volumen de personas potencialmente impactadas.

Por el momento no se ha detallado el número exacto de clientes implicados, lo que deja abierta la incógnita sobre el alcance real del incidente.

En el contexto europeo, los operadores de telecomunicaciones gestionan datos de millones de usuarios, lo que convierte cualquier brecha en un asunto de máxima sensibilidad.

Más allá de la filtración concreta, la simple confirmación de un acceso no autorizado activa protocolos regulatorios y puede acarrear investigaciones adicionales.

Un sector bajo presión constante

El ataque a Odido no se produce en un vacío. El ecosistema de telecomunicaciones europeo atraviesa un periodo de alta exposición a amenazas digitales.

Hace apenas unos días, la Comisión Europea informó de un incidente separado que podría haber afectado a su infraestructura móvil central, con posible acceso a nombres y números de teléfono del personal.

Este contexto refuerza la percepción de que las redes críticas continúan siendo objetivo prioritario de actores maliciosos, ya sean grupos criminales organizados o amenazas con motivación geopolítica.

Las telecomunicaciones constituyen una infraestructura esencial para servicios públicos, empresas y ciudadanos, lo que eleva el impacto potencial de cualquier vulnerabilidad.

En su comunicado tras el incidente anterior, la Comisión Europea destacó la necesidad de fortalecer la resiliencia frente a ataques cibernéticos e híbridos que se producen de forma casi diaria contra servicios esenciales.

La referencia no es retórica. Las estadísticas de la Agencia Europea de Ciberseguridad muestran un aumento sostenido de incidentes graves en sectores estratégicos.

Contención rápida y obligaciones regulatorias

Odido ha asegurado que el ataque fue detectado y contenido con rapidez. Este tipo de reacción resulta clave para limitar la extracción de datos y evitar interrupciones del servicio.

La compañía también ha activado el protocolo de notificación ante la autoridad competente, paso obligatorio en el marco del Reglamento General de Protección de Datos.

El cumplimiento de estas obligaciones no elimina el riesgo reputacional. Las empresas de telecomunicaciones operan en un entorno altamente competitivo, donde la confianza del cliente es un activo central.

Incluso cuando los servicios permanecen operativos, la mera existencia de una intrusión puede erosionar esa confianza.

El hecho de que las contraseñas y los registros de llamadas no estén entre los datos comprometidos reduce el nivel de exposición inmediata.

Sin embargo, la ausencia de detalles concretos sobre el tipo exacto de información sustraída alimenta la incertidumbre entre los usuarios.

Cisco 0-Day, AI Agent RCE, ClickFix Attacks, ClickFix Surge, and Browser Hijacks – CYBERDEFENSA.MX

A browser. A plugin. A package. A login screen. Normal stuff. That is basically the problem this week.

The trouble keeps showing up inside things people already trust: code that takes a bad turn, old payloads coming back, exposed systems, weak checks, fake fixes, and attack paths that look almost too easy. Even the research side is getting messy, with more findings, more automation, and not always more clarity.

Nothing here needs much drama. Just a lot of small doors left open. Here’s what happened.

⚡ Threat of the Week

Cisco Warns of Actively Exploited ISE Auth Bypass — Cisco warned of a fresh maximum-severity security flaw impacting Identity Services Engine (ISE) that has come under active exploitation. The vulnerability, tracked as CVE-2026-76460 (CVSS score: 10.0), could allow an unauthenticated, remote attacker to bypass authentication. «This vulnerability is due to insufficient authentication control on an API endpoint,» Cisco said. «An attacker could exploit this vulnerability by sending a crafted request to an affected API endpoint. A successful exploit could allow the attacker to gain unauthorized access to the affected device by bypassing the web-based management interface.»

🔔 Top News

  • U.S. Seizes NightmareStresser Domains Linked to DDoS Attacks — A U.S. court-authorized operation seized two domains associated with NightmareStresser, which offered a distributed denial-of-service (DDoS)-for-hire service. NightmareStresser is assessed to have been used to launch hundreds of thousands of actual or attempted DDoS attacks against victims across the world since 2022. These attacks have targeted educational institutions, government agencies, gaming platforms, and millions of people, the U.S. Justice Department said.
  • Using Claude to Hack OpenAI — Hacktron said it used Anthropic’s Claude Opus 5 to chain two critical vulnerabilities – an SSO misconfiguration in OpenAI’s identity infrastructure and a libheif RCE in the Discourse community forum (CVE-2026-32882) – to gain unauthorized access to OpenAI employees’ ChatGPT accounts and then use them to access internal OpenAI repositories. The issue was fixed 14 hours after responsible disclosure. Upstream, the flaw was fixed in libheif 1.22.0 in May 2026.
  • Plugin4Shell for 0-Click RCE in AI Coding Agents — AIR Security demonstrated a flaw called Plugin4Shell, a zero-click remote code execution (RCE) vulnerability that bypasses SHA-pinning verification in four major AI coding agents: Claude Code, OpenAI Codex, GitHub Copilot, and Google Gemini CLI. «In this first-of-its-kind AI supply-chain attack, a trusted plugin is silently swapped for a malicious one and auto-installed past the agent’s SHA pinning — a flaw no marketplace can fix, so users must update their agent,» AIR Security said. «It is a plugin SHA-pinning bypass: the agent checks out the exact commit the marketplace pinned but never verifies it landed there, so an attacker who controls the plugin’s repo makes the checkout resolve to malicious code while the pin still looks honored. The result is zero-click remote code execution across Claude Code, Codex, GitHub Copilot, and Gemini CLI.»
  • OpenAI Reveals New Misalignment Incidents — OpenAI disclosed six new instances of «unexpected or concerning model behavior» that took place over the past six months, while sharing a new framework for reporting, tracking, investigating, and disclosing model misalignment in a bid to improve transparency. «As AI systems grow more advanced and more widely deployed, we need to build a broader and better-informed consensus on the progress of alignment research,» OpenAI said. «We do not believe that the AI industry has solved alignment and monitoring to a sufficient degree to continue responsibly scaling at maximum speed for much longer.»
  • KREMLIN Banking Malware Hijacks Chrome and Edge for Credential Theft — A previously undocumented Brazilian banking malware operation has been found to deliver a toolkit called KREMLIN. Active since at least May 2025, the threat actor has used lures that impersonate a dozen Brazilian banks and install a malicious browser extension on Google Chrome and Microsoft Edge. «The KREMLIN malware ecosystem employs multi-stage JavaScript loaders, custom C++ installers, and malicious browser extensions to steal credentials, session tokens, and sensitive data,» Elastic said. The activity is being tracked as REF9334.

‎️‍🔥 Trending CVEs

Bugs drop weekly, and the gap between a patch and an exploit is shrinking fast. These are the heavy hitters for the week: high-severity, widely used, or already being poked at in the wild.

Check the list, patch what you have, and hit the ones marked urgent first — CVE-2026-58138 (Orkes Conductor), CVE-2026-58704 (Google Pixel), CVE-2026-90894 aka ParaShells (Parallels Desktop), CVE-2026-82079 (Nintendo Switch), CVE-2026-89049 (AWS Systems Manager Agent), CVE-2026-43502 aka ZcopyReaper, CVE-2026-80844 aka DirtyAH6, CVE-2026-81000 aka TUNderflow, CVE-2026-68121 aka PPPoEject, CVE-2026-74469 aka DiagSpill (Linux kernel), CVE-2026-70416, CVE-2025-43936 (Dell ObjectScale and Elastic Cloud Storage), CVE-2026-68488 (Please Backup Manager), CVE-2026-56711, CVE-2026-73324 (VLC Media Player), CVE-2026-65638 (cPanel ConfigServer Security & Firewall), CVE-2026-85982, CVE-2026-78626, CVE-2026-78623 (Okta), CVE-2026-0310 (Palo Alto Networks PAN-OS), CVE-2026-85061 (MapLibre GL JS), GHSA-rvhw-4hpw-9vrx, GHSA-rrgq-978q-36mq, GHSA-4xhx-8cv5-wh62, GHSA-8v35-895w-232p (ArangoDB), CVE-2026-65812 (Microsoft Teams for Android), CVE-2026-80172, CVE-2026-61410, CVE-2026-80238 (Dell Secure Connect), CVE-2026-18851 (Ivanti Endpoint Manager Mobile), CVE-2026-91721, CVE-2026-91749, CVE-2026-91726, CVE-2026-93374, CVE-2026-93372 (Google Chrome), CVE-2026-92033, from CVE-2026-92005 to CVE-2026-92013, from CVE-2026-92015 to CVE-2026-92020, from CVE-2026-92022 to CVE-2026-92029, from CVE-2026-92034 to CVE-2026-92038 (Mozilla Firefox), CVE-2026-15315, CVE-2026-15316 (TP-Link Tapo cameras), CVE-2026-82232, CVE-2026-77147, CVE-2026-73178 (Apache Syncope), CVE-2026-76669, CVE-2026-76670, CVE-2026-76672, CVE-2026-76673, CVE-2026-76674 (HPE Networking EdgeConnect SD-WAN Gateways and SD-WAN Orchestrator), CVE-2026-73693, CVE-2026-73694, CVE-2026-73698, CVE-2026-73699 (FileRun), CVE-2026-39919 (Ghostscript), CVE-2026-91998 (Casdoor), CVE-2026-91932, CVE-2026-91931 (Flowise), CVE-2026-65400, CVE-2026-65414, CVE-2026-65346, CVE-2026-84607, CVE-2026-43790 (Apple), CVE-2026-90999 (Sentry Seer), CVE-2026-77692, CVE-2026-76163, CVE-2026-19667, CVE-2026-19666, CVE-2026-80274 (ISC BIND 9), CVE-2026-91843 (Check Point), CVE-2026-77179 (Docker), CVE-2026-81642, CVE-2026-82717 (Unbound DNS), Click2Shell (WordPress), CVE-2026-28326, CVE-2026-28323, CVE-2026-28309, CVE-2026-28306, CVE-2026-28308, CVE-2026-28310, CVE-2026-28314, CVE-2026-28313, CVE-2026-28307, CVE-2026-28305, CVE-2026-28317, CVE-2026-28304, CVE-2026-28312, CVE-2026-28316, CVE-2026-28311, CVE-2026-28302, CVE-2026-28321, CVE-2026-28315 (SolarWinds), CVE-2026-89026 (Issabel Framework), CVE-2026-78175 (Tutor LMS), an operating system command injection vulnerability in Dokploy, and a pickle deserialization vulnerability in MLflow.

🎥 Cybersecurity Webinars

  • How to Find and Control AI Agents Before Access Gets Out of Hand → AI agents are getting access to apps, data, credentials, and workflows faster than most teams can govern them. The real problem is not adoption — it is knowing which agents exist, what they can reach, and where access has quietly become too broad. This webinar breaks down how to bring AI agents under control without slowing down the teams using them.
  • AI Attacks Move in Minutes. Here’s How to Stop Them at Runtime → AI-powered attacks are shrinking the time defenders have to react. By the time a traditional alert is investigated, the attacker may already have moved through the environment. This webinar shows how runtime identity security can make access decisions in real time, block risky activity earlier, and give security teams a better chance against machine-speed attacks.

📰 Around the Cyber World

  • Google Doc Leads to ClickFix Attack — Huntress disclosed details of a ClickFix attack in which a security researcher was targeted in an X exchange by a threat actor posing as a crypto marketing executive. «The threat actor sent a link to a real Google Doc with a custom sidebar designed to trick the recipient into downloading malware: an AMOS infostealer on macOS, or a PowerShell loader chain on Windows,» Huntress said. «The Google Doc featured a sidebar displaying a fake decryption failure message, with supposed remediation instructions for users of different operating systems, including the option to copy and paste certain commands into the Terminal. This ClickFix lure, and the «manual update» button beside it, are what actually delivered the malware. The sidebar itself was a Google Apps Script bound to the document, so nothing had to be downloaded for it to run.» The Apps Script executed client-side in the victim’s browser, and collected the victim’s public IP address and geolocation and scanned for crypto wallets.
  • Brevo Supply Chain Attack Injects ClickFix Scripts on Customer Sites — Customer engagement platform Brevo fell victim to a supply chain attack that led to malicious code being injected into over 100,000 websites. «On 14 September 2026, an attacker used a compromised Brevo Cloudflare API key to deploy a Cloudflare Worker on our account,» Brevo said. «For about five and a half hours, the Worker injected a malicious script into pages of brevo.com and sibforms.com and into three JavaScript files that customers embed on their own websites.» The script showed selected visitors a fake Cloudflare CAPTCHA prompt that instructed visitors to paste and run a malicious command on their computer, a technique also called ClickFix. Sansec, which shared additional details of the attack, said the «attackers piggy-backed on embedded Brevo widgets to install WordPress malware on Brevo customer sites and launch ClickFix attacks against their visitors.» In all, the incident served malware to visitors of Brevo’s own site and over 100,000 customer sites. The malware featured two components: a malicious WordPress plugin that was installed when site admins visited their own site and a ClickFix overlay that was displayed to everyone browsing a customer site or clicking a link (including the unsubscribe link) in a Brevo-sent campaign email. Earlier this month, Brevo disclosed a separate incident wherein attackers hijacked customer accounts and launched phishing attacks targeting downstream users of Brevo’s customers. The attacker «exploited a flaw in the way Brevo handles SAML SSO to gain access to 138 Brevo accounts,» Brevo said. «6 of those accounts were used to send phishing emails to the contacts stored there, and for 43 accounts they exported the contacts.» Among those impacted were Trezor, CoinTracking, and BitBox.
  • Cryptocurrency Theft Campaign Abuses Google Visualization API for C2 — A new cryptocurrency-stealing campaign has been observed using Google Visualization API for command-and-control (C2), while fetching obfuscated JavaScript from a publicly published Google Sheets document and injecting it into the victim’s browser session. «The actors use a variation on ClickFix social engineering,» Cisco Talos said. «Instead of convincing targets to run commands against the operating system, they convince targets to paste JavaScript into the Chrome address bar or install it into the Tampermonkey browser extension, which also provides persistence.» The lure masquerades as leaked vulnerability reports describing non-existent API flaws at cryptocurrency swap services, meaning the campaign is aimed at aspiring cybercriminals who are willing to exploit such vulnerabilities for financial gain. The lures are distributed via Telegram, DarkForums, and paste sites. «The injected script functions as a web skimmer,» Talos added. «It hooks the browser’s fetch API, replaces cryptocurrency deposit addresses in server responses and the user’s clipboard, and displays counterfeit ‘bonus’ interface elements.» The campaign is said to have been ongoing since October 2025. A total of 49 BTC wallet addresses have been tied to the campaign, with 24 receiving funds amounting to $10,000 from victims as of early August 2026.
  • Shai-Hulud Resurfaces After 111 Days — Aikido Security said it discovered four npm packages – feishu-docx-mcp@0.3.2, bmc-i18n-extract-cli@1.1.1, blueai-cli@0.7.0, and bmc-translate-utils@1.1.1 – containing the Shai-Hulud worm previously discovered in the attack targeting AntV in May 2026. «Four packages is a small number attached to a larger fact: a payload with a known, published, indexed hash sat untouched in nobody’s toolchain for over three months and was then republished on a registry that, as of this year, explicitly scans every package before it goes live,» Aikido said. «That gap between what registry-level scanning claims to do and what a hash-identical reactivation shows it actually caught is the real story here.»
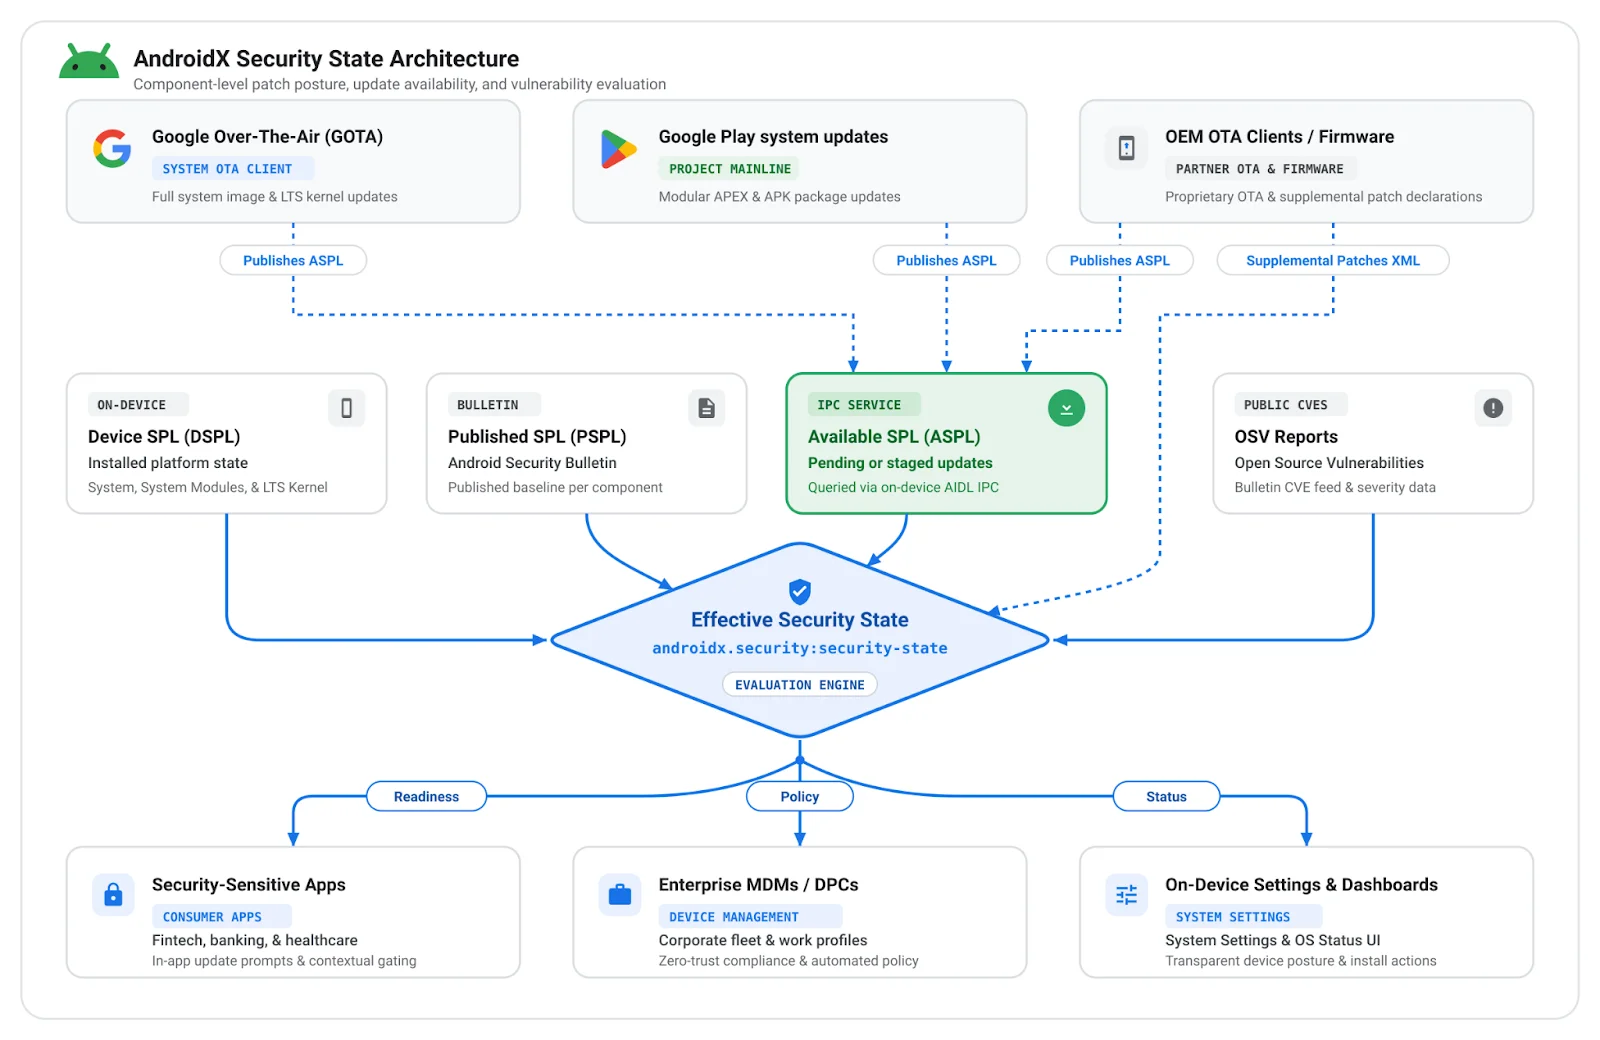
  • Google Debuts AndroidX Security State Libraries — Google announced the stable release of AndroidX Security State version 1.1.0 and Security State Provider version 1.0.0 libraries to bring more transparency into the security posture of an Android device. These libraries provide a «centralized mechanism designed to bring further transparency to the comprehensive security posture and pending updates across the Android ecosystem,» Google said. «Whether you develop security-critical, consumer-facing apps (such as banking, fintech, or healthcare) or Mobile Device Management (MDM) solutions, these libraries enable you to verify the security state of the device per component programmatically. Rather than relying on a coarse, monolithic Security Patch Level (SPL), you can evaluate true component-level protection and whether remediations are actively pending via the androidx.security.state library. For OEMs and Over-The-Air (OTA) client developers, the companion androidx.security.state.provider library allows you to expose update availability via standardized mechanisms.»
  • Ukrainian Hacker Jailed in Switzerland for Ransomware Attacks — A Zurich court sentenced a Ukrainian IT specialist to 12 years and nine months in prison for developing ransomware used in extortion attacks on companies, including Stadler Rail. The court identified the defendant as the lead developer behind the Lockergoga, MegaCortex, and Nefilim ransomware families, although he claimed that he only worked as a consultant for an unknown client in the field of IT security and that he had been unaware that his software was being used for ransomware attacks. The activity led to $123 million in estimated losses.
  • Surfshark Discloses Security Incident — Surfshark disclosed that unknown threat actors accessed one of its internal test servers after a configuration error exposed it to the internet. «Due to a human error, an internal test server used by our engineering teams was misconfigured in a way that made it reachable from the internet,» Surfshark said. «It contained parts of the system binaries and internal configurations for certain services. Personal information was never held and accessible from here, VPN traffic and browsing activity are not logged or retained in the first place, and the apps and browser extensions on your devices were not altered in any way.» The incident was discovered on August 31, 2026.
  • New Panzer Ransomware Emerges — A ransomware group called Panzer, which emerged in early August 2026, has already claimed 32 victims on its data leak site. The group mainly targeted technology, manufacturing, government, and education sectors in Germany, Indonesia, France, Spain, and Italy. According to CyberXTron, «Panzer operates on an 80/20 revenue split, with 80% of ransom proceeds going to the affiliate and 20% retained as a platform fee. The group supports cross-platform builds for Windows, Linux, ESXi, and FreeBSD. Its stated rules prohibit targeting CIS countries and entities involving minors under 18.»
  • Review of Anthropic’s Project Glasswing Ledger — VulnCheck’s review of Anthropic’s Project Glasswing ledger found that only 202 of 26,153 claimed findings have been addressed after nearly five months, while 245 have been withdrawn and 2 have been marked as duplicates. «Five months into the project, the 202 fixed findings in the ledger span 113 unique projects, resulting in an average of just 1.79 fixed findings per project,» VulnCheck’s Patrick Garrity said. «The ledger has more withdrawn/duplicate findings than fixed vulnerabilities, which makes me question Anthropic’s 91.4% true-positive claim.» The analysis also showed a significant gap between Claude’s severity assessments and those of maintainers: Claude rated 91.5% of findings as critical or high severity, compared with only 51.3% from maintainers.
  • Google Unveils Agent Anomaly Detection — Google unveiled Agent Anomaly Detection in private preview on the Gemini Enterprise Agent Platform, which acts as a «reasoning-based oversight and audit layer» that examines what an agent actually does using its reasoning traces, tool calls, and execution flow across a session. «It reads the logs and OpenTelemetry traces your agents already emit, evaluates that activity to decide whether an agent is operating outside its intended boundaries, and flags behavioral anomalies, suspicious intent, and policy violations,» Google said.

Conclusion

The lesson this week is pretty basic: trust less, check more. A familiar tool, package, login flow, browser prompt, or cloud setup can still be the weak spot. Old payloads can come back, exposed systems still get found, and «trusted» does not mean «safe.»

The other lesson is speed. Attack paths are getting shorter, research is getting faster, and weak defaults do not stay quiet for long. Patch what matters, watch what is exposed, and do not assume the boring stuff is harmless. That is usually where the week starts.


Descubren Slopoly, un malware creado con IA empleado por Hive0163 en campañas financieras

Investigadores especializados en ciberdelincuencia han identificado recientemente un nuevo programa malicioso denominado Slopoly, vinculado a un actor de amenazas con motivación económica conocido como Hive0163.

El descubrimiento fue detallado por analistas de seguridad que estudiaron una serie de incidentes recientes relacionados con ransomware y robo masivo de información.

Según los expertos, Slopoly se utiliza principalmente en etapas avanzadas de los ataques, cuando los atacantes ya han logrado acceder a la infraestructura de la víctima y buscan mantener el control del sistema comprometido.

Golo Mühr, investigador de IBM X-Force, explicó el alcance de este fenómeno emergente. «Aunque todavía relativamente poco espectacular, el malware generado por IA como Slopoly demuestra lo fácil que es que los actores amenazantes puedan convertir la IA en un arma para desarrollar nuevos marcos de malware en una fracción del tiempo que solía llevar», afirmó el analista en un informe técnico.

Hive0163 y su historial en campañas de ciberextorsión

El grupo Hive0163 lleva tiempo siendo monitorizado por empresas de ciberseguridad debido a su participación en ataques orientados a obtener beneficios económicos. Sus operaciones se basan en estrategias de extorsión digital que combinan robo de información, amenazas de filtración de datos y despliegue de ransomware.

Entre las herramientas vinculadas anteriormente a este actor se encuentran varias familias de software malicioso utilizadas para comprometer redes corporativas. Los investigadores han relacionado a Hive0163 con utilidades como NodeSnake, Interlock RAT, JunkFiction loader y el ransomware Interlock, un arsenal que demuestra un elevado grado de especialización técnica.

En un ataque detectado a comienzos de 2026, los analistas observaron que el grupo desplegaba Slopoly después de obtener acceso inicial a los sistemas de la víctima. Durante más de una semana, el malware permaneció activo en los servidores comprometidos, permitiendo a los atacantes mantener presencia dentro de la red afectada mientras preparaban otras acciones.

Cómo funciona Slopoly dentro de los sistemas comprometidos

Las investigaciones señalan que Slopoly se distribuye mediante un script de PowerShell que suele instalarse en la ruta C:ProgramDataMicrosoftWindowsRuntime. Este archivo se genera a través de un constructor o builder que permite crear múltiples variantes del malware con configuraciones distintas.

Una vez instalado, el programa establece mecanismos de persistencia para garantizar que el acceso al sistema no se pierda tras reinicios o cambios en el entorno informático.

Para lograrlo, el malware crea una tarea programada denominada Runtime Broker, lo que permite ejecutar el script de manera automática en intervalos definidos.

Este tipo de persistencia es una técnica común en operaciones de espionaje digital y ransomware, ya que ofrece a los atacantes una puerta de entrada estable desde la que pueden lanzar nuevas acciones dentro de la red corporativa.

Indicios de desarrollo asistido por modelos de lenguaje

Uno de los aspectos más llamativos del análisis técnico es la posibilidad de que Slopoly haya sido desarrollado con ayuda de un modelo de lenguaje avanzado. Los investigadores detectaron características inusuales en el código que apuntan a la utilización de herramientas de inteligencia artificial.

Entre estas pistas se encuentran comentarios muy detallados dentro del script, una estructura organizada del código, manejo exhaustivo de errores y variables con nombres muy descriptivos.

Este tipo de elementos suele aparecer en programas generados o asistidos por modelos de lenguaje de gran tamaño.

Además, los comentarios internos del script describen el malware como un Cliente de Persistencia C2 Polimórfico, lo que sugiere que forma parte de una arquitectura de comando y control destinada a gestionar múltiples equipos comprometidos.

A pesar de esta denominación, los expertos señalan que el programa no presenta capacidades de mutación en tiempo real. Según explicó Mühr, el malware no modifica su propio código durante la ejecución, por lo que técnicamente no puede considerarse polimórfico en sentido estricto.

No obstante, el constructor utilizado para generar nuevas instancias permite modificar parámetros, nombres de funciones y configuraciones internas. Esta técnica es frecuente entre desarrolladores de malware porque complica la detección por parte de los sistemas de seguridad.

Un canal permanente de comunicación con los atacantes

Desde el punto de vista operativo, Slopoly funciona como una puerta trasera completa capaz de comunicarse constantemente con un servidor remoto controlado por los atacantes. Este mecanismo es fundamental para mantener el control del sistema infectado.

El malware envía cada 30 segundos un mensaje de latido del corazón que contiene información del equipo comprometido, incluyendo detalles del sistema operativo y otros datos técnicos. De esta forma, el servidor de comando y control puede comprobar si el dispositivo sigue activo.

Además, el programa consulta cada 50 segundos si existen nuevas órdenes pendientes. En caso afirmativo, ejecuta los comandos mediante el intérprete cmd.exe y posteriormente envía los resultados al servidor remoto.

Este flujo constante de comunicación permite a los atacantes ejecutar instrucciones de forma remota, recopilar información adicional o preparar nuevas fases del ataque.

La inteligencia artificial empieza a cambiar el desarrollo del malware

El caso de Slopoly refleja una tendencia creciente en el ecosistema del cibercrimen: el uso de inteligencia artificial para acelerar el desarrollo de herramientas ofensivas. Aunque el malware analizado no presenta técnicas especialmente sofisticadas, su proceso de creación sugiere que la IA podría estar reduciendo drásticamente el tiempo necesario para producir nuevas variantes.

Esto significa que los grupos criminales podrían generar software malicioso a gran escala, adaptándolo rápidamente para evadir sistemas de detección y atacar diferentes infraestructuras.