Google pagó más de 17 millones de dólares a investigadores que encontraron fallos de seguridad en 2025

Google desembolsó 17,1 millones de dólares en 2025 a investigadores de seguridad que reportaron vulnerabilidades en sus productos y servicios a través de sus programas de recompensas, conocidos como bug bounty. Es un 40% más que la cifra de 2024, cuando dio unos 12 millones de dólares en total.

Este tipo de iniciativas permite que especialistas externos analicen software y plataformas para detectar fallos antes de que puedan ser explotados por ciberdelincuentes. A cambio, las empresas pagan recompensas económicas en función de la gravedad de la brecha detectada.

Según los datos publicados por la firma de la gran G, el año pasado se aflojó el bolsillo con 747 investigadores que encontraron fallas en sus productos. 

Desde que lanzó su programa de recompensas en 2010, la empresa tecnológica asegura haber pagado más de 80 millones de dólares a estos hackers de sombrero blanco. 

Chrome, Android y la nube, entre los principales objetivos

Los fallos reportados en 2025 afectaron a varios de los servicios más utilizados de la compañía. Entre ellos se encuentran el navegador Chrome, la plataforma Android, los dispositivos propios de Google y los servicios de Google Cloud.

Durante el último año, la compañía también ha ampliado estos programas para incluir sistemas basados en inteligencia artificial generativa, una tecnología que plantea nuevos retos de seguridad.

Los pagos varían en función de la gravedad del fallo detectado y del impacto potencial que podría tener para los usuarios o las infraestructuras de la empresa.

Además de las recompensas enviadas a investigadores de forma individual, Google también organiza eventos presenciales de investigación de seguridad, en los que especialistas son invitados a analizar determinados productos durante varios días para intentar descubrir vulnerabilidades.

“Nuestro objetivo sigue siendo adelantarnos a las amenazas emergentes, adaptarnos a las tecnologías en evolución y continuar fortaleciendo la seguridad de los productos y servicios de Google; todo ello solo es posible en colaboración con la comunidad externa de investigadores con la que tenemos la suerte de colaborar”, ha explicado Google. 

Se desconoce cuáles son las cuantías más altas que proporcionó la empresa de Mountain View a los investigadores el pasado ejercicio en su programa de bug bounty. No obstante, el récord histórico se habría dado en 2022, con 605.000 dólares desembolsados a un investigador que encontró una vulnerabilidad crítica en Android. 

Los programas de recompensas por vulnerabilidades se han convertido en una práctica habitual en la industria tecnológica. Empresas como Microsoft, Apple o Meta mantienen iniciativas similares que buscan apoyarse en investigadores externos para detectar fallos de seguridad antes de que sean utilizados en ataques reales.
El FBI alerta de una estafa que suplanta a funcionarios municipales para cobrar permisos urbanísticos

El FBI ha alertado de una nueva campaña de phishing en EE.UU. en la que los cibermalos se hacen pasar por funcionarios municipales para reclamar pagos fraudulentos relacionados con permisos urbanísticos. 

Según las autoridades, los atacantes envían correos electrónicos que aparentan proceder de departamentos municipales de planificación urbana o juntas de zonas. En ellos informan a la víctima de que debe realizar un pago para completar o acelerar la tramitación de su permiso. 

Para reforzar la credibilidad del mensaje, los emails incluyen facturas falsas con cargos desglosados y referencias a supuestos expedientes administrativos.

Detalles que los hacen parecer auténticos

Una de las características que hace especialmente peligrosa esta campaña es que los correos contienen datos reales del proceso administrativo. En algunos casos, aparecen direcciones de propiedades, números de expediente o incluso los nombres de funcionarios locales. Estos datos suelen obtenerse de bases de datos públicas o de portales municipales donde se publican solicitudes de permisos y documentación urbanística.

El uso de información legítima hace que los mensajes resulten convincentes para las víctimas, que pueden estar esperando comunicaciones oficiales relacionadas con sus trámites. Además, estos emails suelen utilizar lenguaje técnico, logotipos institucionales y referencias a normativas urbanísticas para parecer auténticos.

La sensación de urgencia vuelve a aparecer una vez más en este tipo de estafas. Así, en muchos casos los delincuentes presionan a las víctimas para que realicen el pago rápidamente, advirtiendo de posibles retrasos o problemas administrativos si no se abona la tasa solicitada. 

Es importante subrayar que las instrucciones de pago suelen incluir transferencias bancarias, apps de pagos entre particulares o incluso criptomonedas, métodos que dificultan recuperar el dinero una vez que se ha enviado.

Otro de los elementos utilizados en la estafa es el uso de direcciones de correo que imitan a dominios oficiales. Aunque a simple vista pueden parecer legítimas, en realidad proceden de servicios genéricos y no de dominios gubernamentales. Por ejemplo, algunos correos utilizan direcciones terminadas en “@usa.com” en lugar de dominios oficiales “.gov”.

Cómo protegerse

Ante este tipo de fraudes, las autoridades recomiendan verificar siempre cualquier solicitud de pago relacionada con trámites administrativos antes de realizar una transferencia. En caso de duda, lo más recomendable es contactar directamente con el ayuntamiento o el organismo correspondiente utilizando los teléfonos o correos publicados en su página web oficial.

Los expertos en ciberseguridad advierten de que este tipo de campañas de ingeniería social siguen aumentando y cada vez resultan más creíbles, en parte gracias al uso de herramientas de inteligencia artificial que permiten crear mensajes más elaborados. Por ello, recuerdan que comprobar el origen de los correos y desconfiar de cualquier solicitud de pago urgente sigue siendo una de las mejores defensas frente a esta clase de estafas.

Finlandia alerta de campañas de ciberespionaje de Rusia y China contra su sector tecnológico y de investigación

El servicio de inteligencia de Finlandia ha advertido de que Rusia y China mantienen campañas persistentes de ciberespionaje dirigidas contra el Gobierno, empresas tecnológicas y centros de investigación del país, según una nueva evaluación de seguridad nacional publicada esta semana.

El informe, elaborado por el Finnish Security and Intelligence Service (SUPO), señala que las actividades de inteligencia extranjera contra Finlandia son amplias y continuadas y combinan intrusiones informáticas, espionaje tradicional y operaciones de influencia destinadas a obtener información sensible y a influir en la toma de decisiones políticas.

Según el organismo, los servicios de inteligencia rusos y chinos representan actualmente la mayor amenaza para la seguridad nacional finlandesa, con operaciones dirigidas a múltiples sectores de la sociedad. En el punto de mira se encuentran no solo instituciones gubernamentales, sino también universidades, centros de investigación y compañiás tecnológicas. 

El informe señala además que no hay indicios de que estas operaciones vayan a disminuir, vaticinando que el país nórdico seguirá enfrentándose a intentos constantes de intrusión en sus sistemas.

Aunque el documento también menciona amenazas como el terrorismo o el extremismo interno, la agencia concluye que las actividades de inteligencia patrocinadas por Estados siguen siendo el riesgo más persistente.

El finés justifica los medios

Desde que Finlandia se incorporó a la OTAN en 2023, tras la invasión rusa de Ucrania, su valor estratégico dentro del sistema de seguridad europeo se ha acrecentado y también la ha convertido en un territorio más interesante para los servicios de inteligencia rivales. En los últimos años, el país ha sufrido varios incidentes relevantes. Uno de los más graves fue el ciberataque contra el proveedor de psicoterapia Vastaamo, en el que los atacantes robaron historiales terapéuticos extremadamente sensibles de decenas de miles de pacientes y trataron de extorsionar tanto a la empresa como a las propias víctimas.
El ciberdelincuente finlandés Aleksanteri Kivimäki fue posteriormente condenado a siete años de prisión por más de 20.000 intentos de extorsión relacionados con este caso.

Ese mismo año también se detectó una intrusión informática en los sistemas internos del Parlamento finlandés, utilizada por legisladores y personal. Las autoridades atribuyeron el ataque al grupo de ciberespionaje chino APT31, vinculado a Pekín. 

La ‘industrialización del fraude’: la IA y las redes criminales internacionales están impulsando estafas millonarias

El fraude financiero se ha convertido en uno de los delitos transnacionales más graves y de rápido crecimiento del mundo, según la Organización Internacional de Policía Criminal (Interpol), que ha presentado el ‘Informe Global de Evaluación de Amenazas sobre Fraude Financiero 2026’. Este fenómeno, impulsado por la inteligencia artificial (IA) y la colaboración entre redes criminales, está transformando el panorama delictivo global. El secretario general de Interpol, Valdecy Urquiza, ha advertido sobre la ‘industrialización del fraude’, destacando el impacto devastador que tiene en las finanzas y vidas de las personas.

Este informe revela que el delito financiero ha dejado de ser una actividad periférica para convertirse en un fenómeno central dentro de la criminalidad organizada y subraya los vínculos crecientes del fraude con el tráfico de personas, el cibercrimen y otras actividades ilícitas. La combinación de IA y herramientas digitales de bajo costo está facilitando a los delincuentes planificar y ejecutar campañas de fraude de manera autónoma.

Asimismo destaca que el fraude impulsado por la inteligencia artificial puede ser hasta 4,5 veces más rentable que los métodos tradicionales. Los delincuentes utilizan la IA para recopilar información sobre las víctimas y ejecutar demandas de rescate, lo que hace que sus operaciones sean más eficientes y lucrativas. Además, se ha observado un aumento en la sextorsión, integrada en estafas de romance e inversiones, utilizando guiones automatizados y contenido generado por IA.

Colaboración entre grupos especializados

Las redes criminales colaboran cada vez más con grupos especializados en blanqueo de capitales, compartiendo tecnología y conocimientos para ampliar sus operaciones a escala mundial. El informe cita ejemplos en algunas regiones de África, donde grupos terroristas han recurrido a estafas basadas en criptomonedas como fuente de financiación. Esta cooperación internacional entre delincuentes está llevando el fraude a nuevas dimensiones, afectando a miles de personas en todo el mundo.

El informe también alerta sobre la expansión global de los llamados centros de estafa. Estas instalaciones, donde miles de personas, muchas de ellas víctimas de trata, son obligadas a participar en fraudes en línea, representan una nueva amenaza en el panorama delictivo. 

La cooperación policial es fundamental para enfrentar esta amenaza. Desde 2024, las notificaciones relacionadas con fraude emitidas por Interpol han aumentado un 54%, y la organización ha apoyado más de 1.500 casos transnacionales. Estas acciones han estado relacionadas con pérdidas estimadas en 1.100 millones de dólares. 

Un nuevo equipo internacional contra estos delitos

Para reforzar la respuesta internacional, Interpol ha anunciado la creación de un equipo internacional financiado por el Ministerio del Interior del Reino Unido. Este equipo tiene como objetivo atacar tanto los fraudes financieros como sus vínculos con el cibercrimen y la trata de personas. Con sede en la ciudad francesa de Lyon, Interpol busca coordinar esfuerzos a nivel global para enfrentar esta creciente amenaza.

Ucrania desmantela una macrogranja de bots usada por Rusia para difundir desinformación

El Servicio de Seguridad de Ucrania (SBU) y la Policía Nacional del país han anunciado el desmantelamiento de una granja de bots que proporcionaba más de 20.000 cuentas falsas en redes sociales a los servicios de inteligencia rusos. 

Las cuentas difundían mensajes anónimos haciéndose pasar por ciudadanos del país y afirmando de manera falsa que diversas instalaciones de Ucrania tenían amenazas de bomba. 

«A través de estas acciones, el enemigo buscaba provocar pánico entre la población y desestabilizar el entorno sociopolítico de Ucrania», han señalado las autoridades. 

Los agentes de la ley ucranianos han detenido al responsable en su domicilio, ubicado en la región de Zhytómyr, en el que había instalado la mencionada granja. 

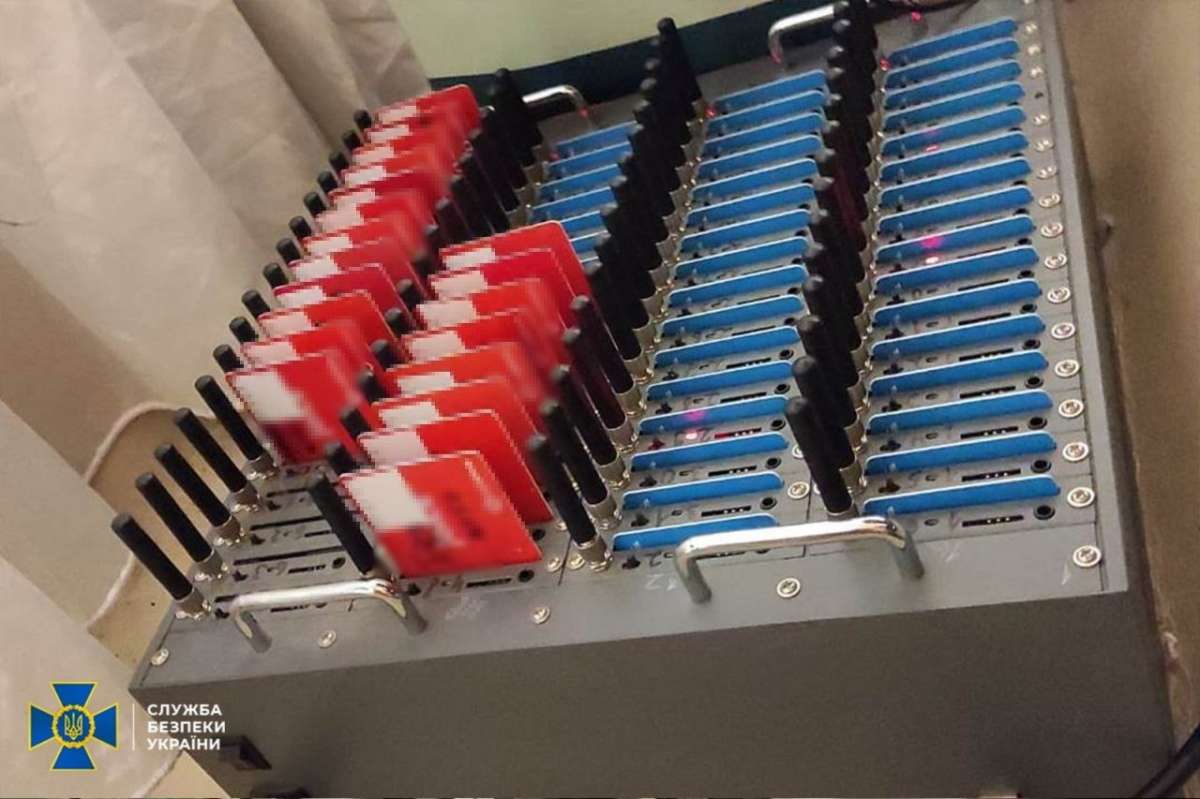
Los investigadores han incautado equipos informáticos, teléfonos móviles, hubs USB conectados a móviles y casi dos millares de tarjetas SIM de múltiples operadores ucranianos. 

El sospechoso vendía más de 3.000 cuentas falsas de Telegram al mes a clientes rusos. Estas se generaban sirviéndose de números de teléfono móvil ucranianos y, posteriormente, se promocionaban en plataformas online frecuentadas por actores pro-rusos. 

Puede pasar seis años a la sombra

Al ciberdelincuente se le ha impultado, conforme a la sección 2 del artículo 361 del Código Penal de Ucrania, los cargos de interferencia no autorizada en el funcionamiento de sistemas informáticos, redes de comunicaciones electrónicas y sistemas de información, cometida por un grupo de personas con acuerdo previo.

La investigación continúa para determinar todas las circunstancias de la actividad ilegal y establecer posibles cargos adicionales.

De ser declarado culpable, el detenido podría enfrentarse a penas de seis años de cárcel. 

Un grupo de hackers vinculado a Corea del Norte roba 290 millones de dólares en criptomonedas

El conocido grupo de piratas informáticos norcoreano Lazarus (o APT38) ha llevado a cabo un importante robo de criptoactivos, sustrayendo aproximadamente 290 millones de dólares en criptomonedas del protocolo de finanzas descentralizadas (DeFi) Kelp DAO.

Kelp DAO es un protocolo DeFi que permite a los usuarios obtener rendimientos sobre sus criptomonedas inactivas. El ataque se habría producido a través de la infraestructura de LayerZero, un sistema que permite la comunicación entre diferentes blockchains.

Los actores de amenazas aprovecharon una vulnerabilidad en la verificación de transacciones entre cadenas, manipulando el sistema para que aprobara transferencias fraudulentas. Esto permitió drenar fondos sin que el sistema detectara el fraude.

«El atacante logró acceder a la lista de RPC que utiliza nuestra DVN, comprometiendo dos de ellas (nodos independientes que se ejecutaban en clústeres separados sin conexión directa entre sí) e intercambiando los binarios que ejecutaban los nodos op-geth. Gracias a nuestros principios de mínimo privilegio, no pudieron comprometer las instancias de la DVN. Sin embargo, utilizaron este punto de acceso para ejecutar un ataque de suplantación de identidad RPC», han explicado desde el servicio. 

No contentos con el botín los hackers realizaron un segundo intento de robo por valor de 95 millones de dólares (se hicieron con unos 40.000 rsETH), que fue frustrado. Tras el primer ataque la plataforma había congelado la actividad y bloqueado las billeteras, lo que hizo infructuosa esta segunda tentativa. 

Tras el ataque, surgió una disputa entre las dos plataformas implicadas. LayerZero señaló que el problema estaba en la configuración de Kelp DAO, concretamente en su sistema de verificación.
Por su parte, Kelp DAO, culpó a la infraestructura de LayerZero.

Una fuente de financiación para Pyongyang

Este tipo de incidentes no es nuevo. En los últimos años, APTs vinculados a Corea del Norte han robado miles de millones en criptomonedas, que según informes de Naciones Unidas se utilizan para financiar programas militares y de armamento. 

Chainalysis, una de las principales empresas de análisis forense de blockchain, estima que estos grupos que trabajan para el país han sustraído hasta la fecha 6.750 millones de dólares en criptoactivos. 

Cómo un negociador que trabajaba para víctimas de ransomware se pasó al ‘lado oscuro’

El Departamento de Justicia de Estados Unidos (DoJ) ha hecho público el caso de Angelo Martino, un exnegociador de ransomware de 41 años afincado en Florida, que se ha declarado culpable de conspirar junto al grupo de ciberdelincuentes ALPHV/BlackCat mientras trabajaba para empresas víctimas de extorsión.

El caso, que ha sido descrito por las autoridades como una “traición desde dentro” del ecosistema de respuesta a incidentes, revela cómo al acusado no solo filtraba información confidencial a los atacantes, sino que también participó activamente en campañas de ransomware contra organizaciones estadounidenses.

Martino trabajaba en una empresa de respuesta a ciberincidentes como negociador de ransomware, es decir, era el profesional encargado de mediar entre las víctimas y los actores de amenazas para reducir el importe de los rescates y gestionar la crisis.

Sin embargo, desde abril de 2023 comenzó a colaborar con los operadores de BlackCat/ALPHV, uno de los grupos de ransomware más activos del panorama global.

El DOJ detalla que, mientras negociaba en nombre de al menos cinco víctimas, Martino transmitía a los atacantes información confidencial sin conocimiento ni autorización de sus clientes ni de su empleador. Entre los datos filtrados se encontraban los límites de las pólizas de ciberseguro de las empresas afectadas y las estrategias internas de negociación.

Según la nota de prensa del organismo, esta información “ayudó a los actores de ransomware y maximizó los rescates que las víctimas se vieron obligadas a pagar”.

A cambio, Martino recibía pagos directos de los cibermalos por proporcionar estos datos sensibles.

No solo cómplice, también ‘afiliado’

El acusado ha admitido igualmente haber conspirado junto a otros dos profesionales del sector de la ciberseguridad —Ryan Goldberg y Kevin Martin— para desplegar directamente ransomware de tipo BlackCat contra múltiples víctimas en el país norteamericano entre abril y noviembre de 2023. Los tres aprovecharon sus conocimientos técnicos para ejecutar los ataques. 

En uno de los incidentes, el trío logró extorsionar aproximadamente 1,2 millones de dólares en bitcoin a una víctima. Posteriormente, los implicados se repartieron los beneficios y blanquearon los fondos mediante distintos mecanismos.

El Departamento de Justicia ha destacado como el acusado “traicionó a sus clientes y comenzó a lanzar ataques de ransomware él mismo, ayudando a ciberdelincuentes y dañando a víctimas, a su propio empleador y a la industria”.

Por su parte, el subdirector de la división ciber del FBI, Brett Leatherman, ha subrayado que el caso demuestra que el fenómeno del ransomware no es solo transnacional, sino también doméstico. 

Hasta el momento, las autoridades han incautado aproximadamente 10 millones de dólares en activos vinculados a Martino, incluyendo criptomonedas, vehículos, un food truck y un barco de pesca de lujo adquirido con los beneficios del delito.

El DOJ ha confirmado que Martino se ha declarado culpable de un cargo de conspiración para interferir en el comercio mediante extorsión, un delito federal que puede conllevar hasta 20 años de prisión.

Sus dos cómplices también han hecho lo propio y esperan sentencia, con penas máximas similares.

Un experimento demuestra que la IA ya puede transformar vulnerabilidades en exploits funcionales

Un experimento reciente ha vuelto a poner sobre la mesa hasta qué punto la inteligencia artificial generativa está cambiando el equilibrio en ciberseguridad. 

El artífice del mismo ha sido Mohan Pedhapati, investigador en seguridad y CTO de Hacktron, quien decidió comprobar si un modelo de IA como Claude Opus era capaz no solo de detectar vulnerabilidades, sino de convertirlas en un exploit funcional real.

Pedhapati eligió un objetivo con cierta complejidad, pero conocido por su superficie de ataque: una versión antigua de Chrome integrada en Discord, concretamente la 138, varias generaciones por detrás de la versión actual del navegador.

Muchas aplicaciones como Discord, Slack o Teams no usan siempre la versión más reciente del browser que llevan dentro, y eso puede dejar abiertas brechas de seguridad conocidas. Si existe un fallo conocido en esas versiones, puede seguir siendo explotable aunque ya esté corregido en Chrome oficial. 

A partir de ahí, el hacker se propuso encadenar fallos en el motor V8 del navegador hasta lograr ejecución de código en un entorno realista. No en un entorno de pruebas, sino en algo que funcionara.

Quien la sigue la consigue

Claude Opus actuó como una especie de asistente técnico muy avanzado, pero con limitaciones claras. El propio investigador reconoce que el modelo se bloqueaba con frecuencia, perdía contexto, proponía soluciones incorrectas o directamente “se inventaba” pasos cuando no encontraba salida. Así, el proceso requirió intervención constante, depuración manual y ajustes por parte del operador humano para mantener la dirección correcta del ataque.

No obstante, tras aproximadamente una semana de iteraciones, unas 20 horas de trabajo directo humano y más de 2.300 millones de tokens procesados, se consiguió, por fin, un exploit funcional. 

El coste total del experimento fue de unos 2.283 dólares en uso de API, repartidos entre distintos niveles del modelo Claude Opus y otros modelos secundarios. En términos prácticos, se trata de una cantidad relativamente baja si se compara con el valor potencial de una vulnerabilidad explotable.

Lo importante aquí no es solo que se haya conseguido, sino cómo. Porque demuestra que una IA ya puede ayudar de forma real a transformar un fallo técnico en un ataque funcional, aunque todavía necesite supervisión humana y no lo haga sola de principio a fin.

En cualquier caso, esto no significa que cualquier persona pueda lanzar ataques complejos con solo pedirlo a una IA. Todavía hace falta conocimiento técnico, configuración, pruebas y mucha supervisión. Pero sí cambia algo importante: reduce mucho el tiempo y el esfuerzo necesarios para llegar a ese punto.

Iberdrola reconoce la filtración de datos de 20.000 clientes actuales

Hace unos días adelantábamos en Escudo Digital una filtración de datos ocurrida en Zirconite, uno de los mayores socios comerciales de Iberdrola. 

Un actor de amenazas aseguraba haberse hecho con 150.000 registros que albergaban datos muy sensibles de clientes de la empresa energética. 

Además del nombre completo, NIF o CIF del titular del contrato, DNI del firmante, email, número de teléfono y ubicación el pirata informático se jactaba de haber obtenido información detallada de suministros energéticos, como los códigos CUPS, la tarifa contratada, el tipo de contrato, la potencia eléctrica, así como indicadores económicos y material adicional vinculado a los correos (como llamadas de verificación grabadas e imágenes asociadas al proceso comercial). 

El sábado un portavoz del gigante de la electricidad se puso en contacto con esta redacción para asegurar que no se había detectado ninguna intrusión en sus sistemas ni indicios de exfiltración de datos y que habían contratado con el proveedor afectado, «requiriéndole toda la información necesaria y actuando en todo momento con la debida diligencia». 

Iberdrola también prometía adoptar «las medidas oportunas» una vez tuvieran conocimiento exacto de los hechos, incluyendo las correspondientes denuncias ante las autoridades competentes. 

Ayer domingo, la compañía aportó a este medio más información. Indicó que solo el 13% de los registros exfiltrados correspondían a clientes actuales de la energética. Es decir, esto supondría que habría 20.000 personas con contrato en este momento afectadas. El resto, 130.000, «fueron clientes de Iberdola en algún momento histórico». 

¿Han sido informados ya los clientes?

Desde Escudo Digital estamos averiguando si la compañía ha comunicado a sus clientes ya la brecha de datos referente a su proveedor, en el plazo que corresponde según la RGPD. También nos hemos puesto en contacto directamente con Zirconite para conocer más detalles de lo ocurrido y actualizaremos la información si recibimos respuesta del partner y de la propia Iberdrola. 

Según explica la Asociación Española de Protección de Datos en su web, la notificación de la brecha a las autoridades debe producirse «sin dilación indebida y, a ser posible, dentro de las 72 horas siguientes a que el responsable tenga constancia de ella. La notificación ha de incluir como mínimo la naturaleza de la violación, las categorías de datos y de interesados afectados, las medidas adoptadas por el responsable para solventar la brecha y si procede, las medidas aplicadas para paliar los posibles efectos negativos sobre los interesados. 

Además, los responsables deben documentar las brechas de datos personales sufridas sean o no comunicadas a los interesados o notificadas a la autoridad de control.

A la venta 15 millones de datos de usuarios de Grindr en la dark web

Un actor de amenazas ha publicado en un foro de la dark web un mensaje en el que afirma estar vendiendo una base de datos completa de usuarios que, según su versión, pertenecería a la aplicación de citas para personas homosexuales Grindr.

El conjunto de datos supuestamente comprometido incluiría más de 15 millones de registros asociados a cuentas de la plataforma.

El pirata informático se jacta de tener en su poder detalles como identificadores, nombres y apellidos, direcciones de email y estados de verificación. También se mencionan hashes de contraseñas, datos vinculados a OAuth, y en algunos casos información técnica como direcciones IP, tipo de dispositivo y agente de usuario.

Para más inri, el hacker señala, además, haber exfiltrado detalles especialmente sensibles, como información relacionada con la orientación sexual, género y fecha de nacimiento, así como atributos físicos declarados dentro de la aplicación. También se hace referencia a datos de localización que incluirían ciudad, país e incluso coordenadas geográficas precisas. 

Igualmente, llama la atención que el cibermalo haya podido hacerse con información relacionada con el VIH y fechas de últimas pruebas. 

Aún sin confirmar

Por el momento la brecha de datos no ha sido confirmada por terceros. En el momento de escribir esta noticia Grindr Inc tampoco se había pronunciado públicamente respecto a esta información, si bien un portavoz de la compañía nos hizo saber a última hora de ayer jueves que «No hemos encontrado ninguna prueba creíble de acceso no autorizado ni de una brecha de seguridad en los sistemas de Grindr. Según nuestra investigación hasta la fecha, no está claro que esta acusación sea legítima».

El ciberdelincuente, que se apoda ‘nilojeda’ pone este pack a la venta a un precio ridículamente bajo (tan solo 400 dólares), que se puede pagar en distintas criptomonedas. Esta tarifa tendría mayor sentido si no hablamos de una oferta para el mejor postor, sino que la comercializa para múltiples interesados.